Classification des risques

Comprendre la loi de l’UE sur l’IA

Dan Nechita

Lead Technical Negotiator, EU AI Act

Fournisseurs vs déployeurs
 

  • Les fournisseurs créent l’IA, les déployeurs l’utilisent.
  • Les fournisseurs portent l’essentiel des obligations de sûreté.
  • Les déployeurs ont aussi des obligations spécifiques.
  • Exemple : Microsoft (fournisseur), compagnie d’assurances (déployeur).

iStock-1470986827.jpg

Comprendre la loi de l’UE sur l’IA

Pyramide des risques

Les obligations dépendent de « l’usage prévu » de l’IA et d’un niveau de risque gradé : inacceptable, élevé, limité ou nul.
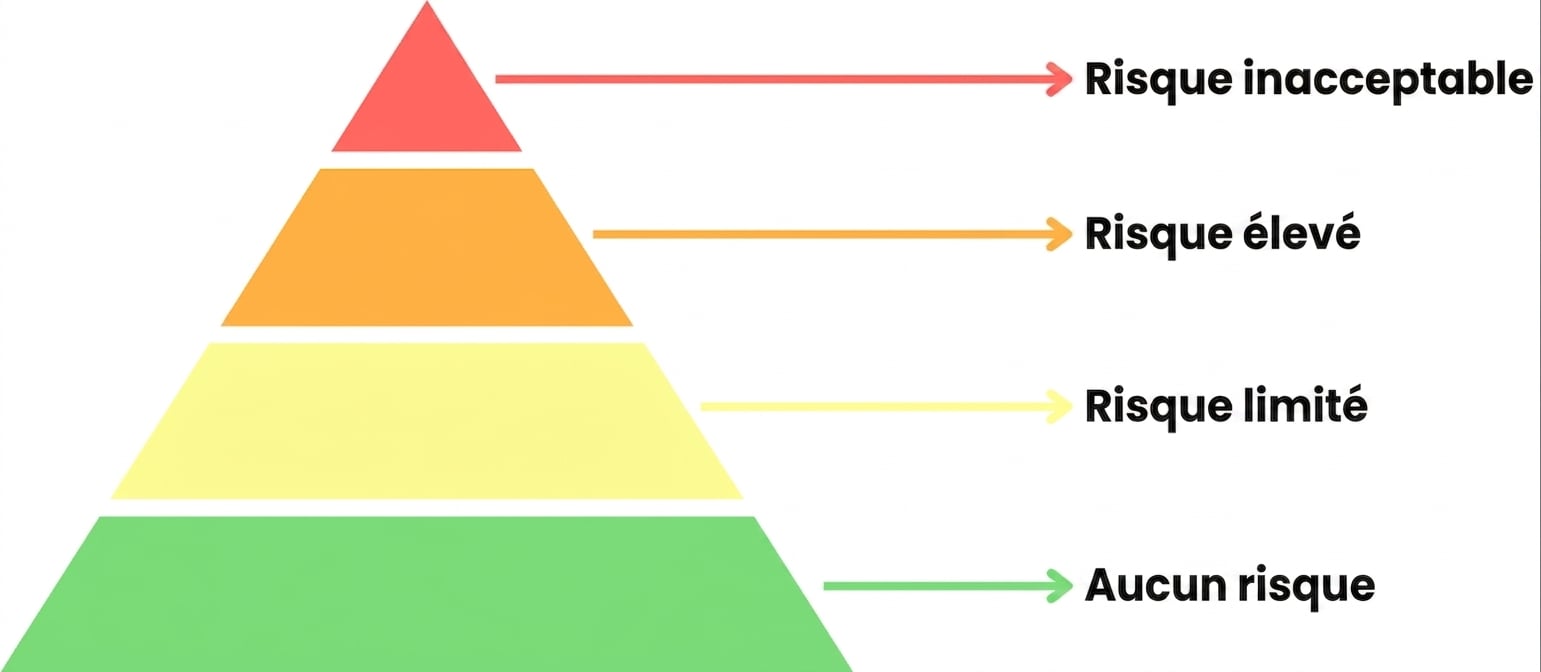
Pyramide des risques avec quatre niveaux.png

Comprendre la loi de l’UE sur l’IA

Risque inacceptable

Les obligations dépendent de « l’usage prévu » de l’IA et d’un niveau de risque gradé : inacceptable, élevé, limité ou nul.
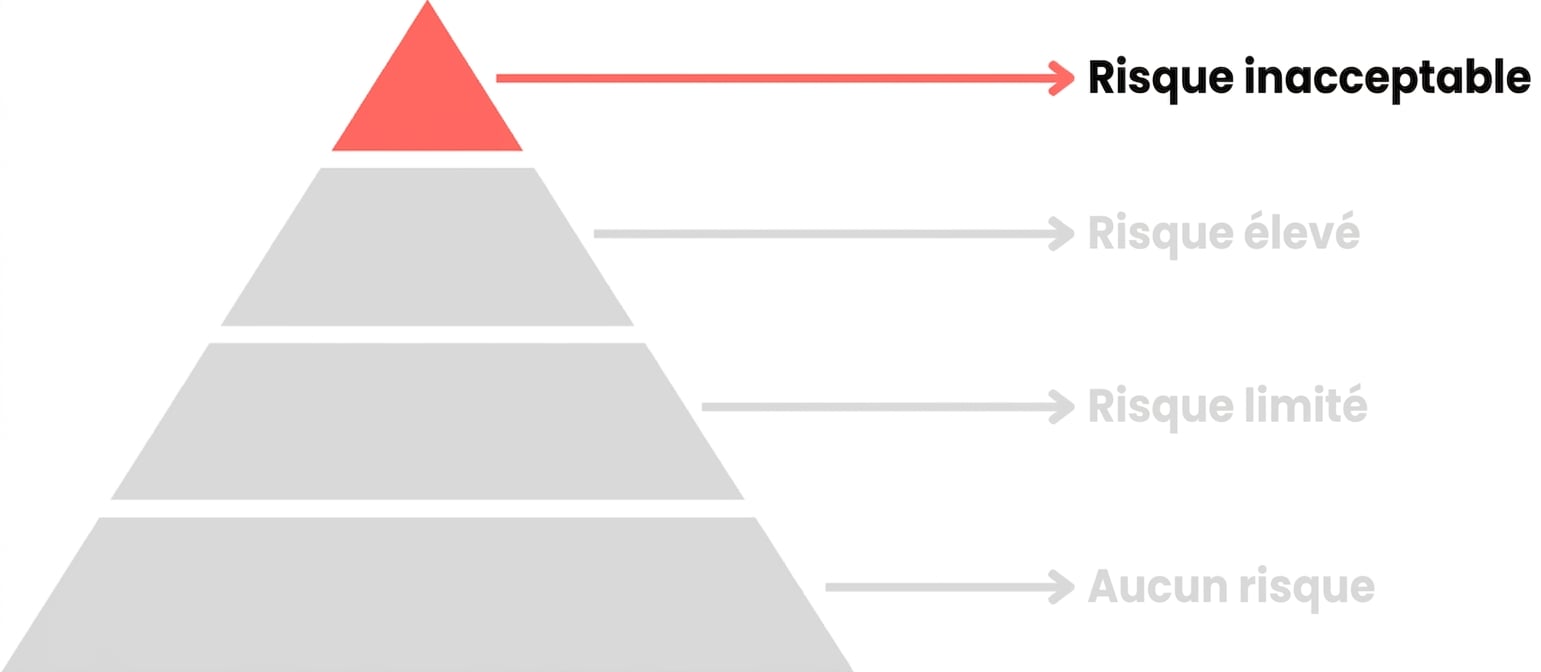
Risque inacceptable mis en évidence.png

Comprendre la loi de l’UE sur l’IA

Risque élevé

Les obligations dépendent de « l’usage prévu » de l’IA et d’un niveau de risque gradé : inacceptable, élevé, limité ou nul.
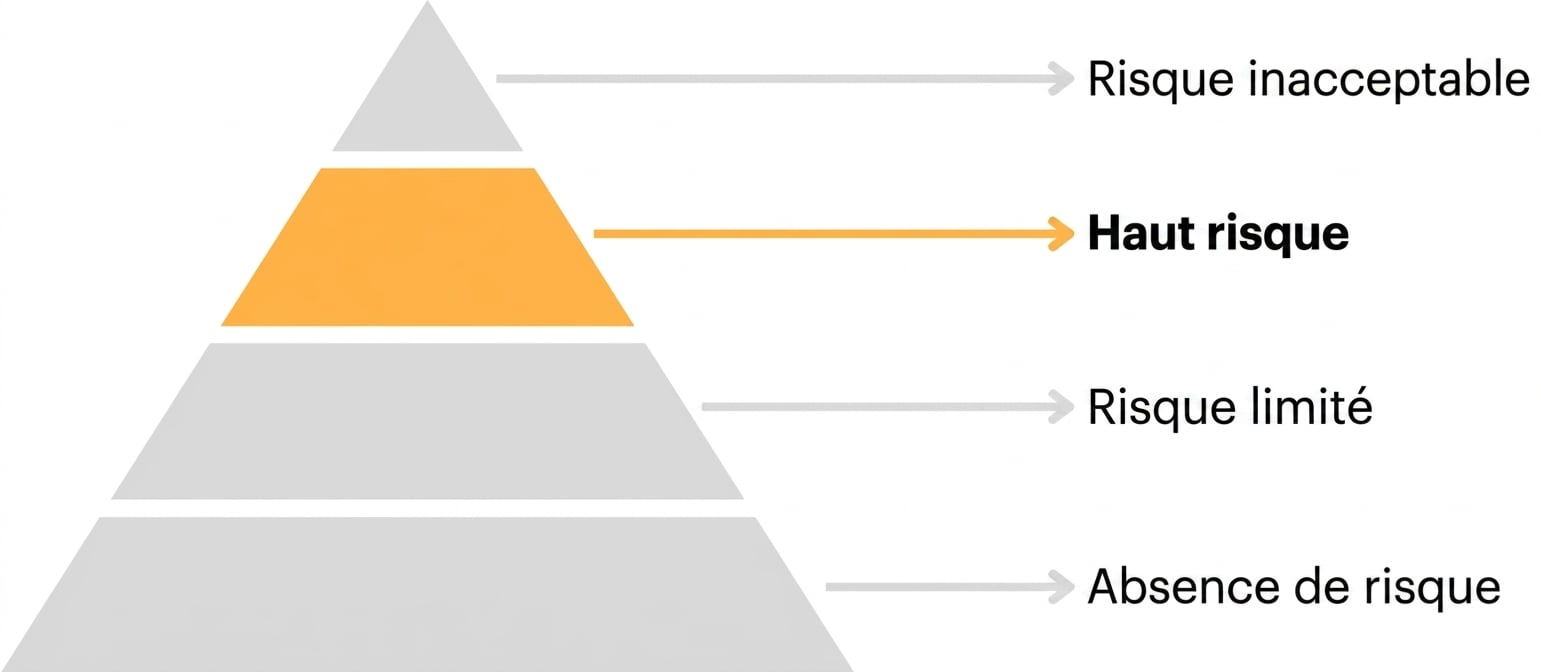
Risque élevé mis en évidence.png

Comprendre la loi de l’UE sur l’IA

Risque limité ou nul

Chatbots, deepfakes et contenus générés par l’IA en sont les principaux exemples.
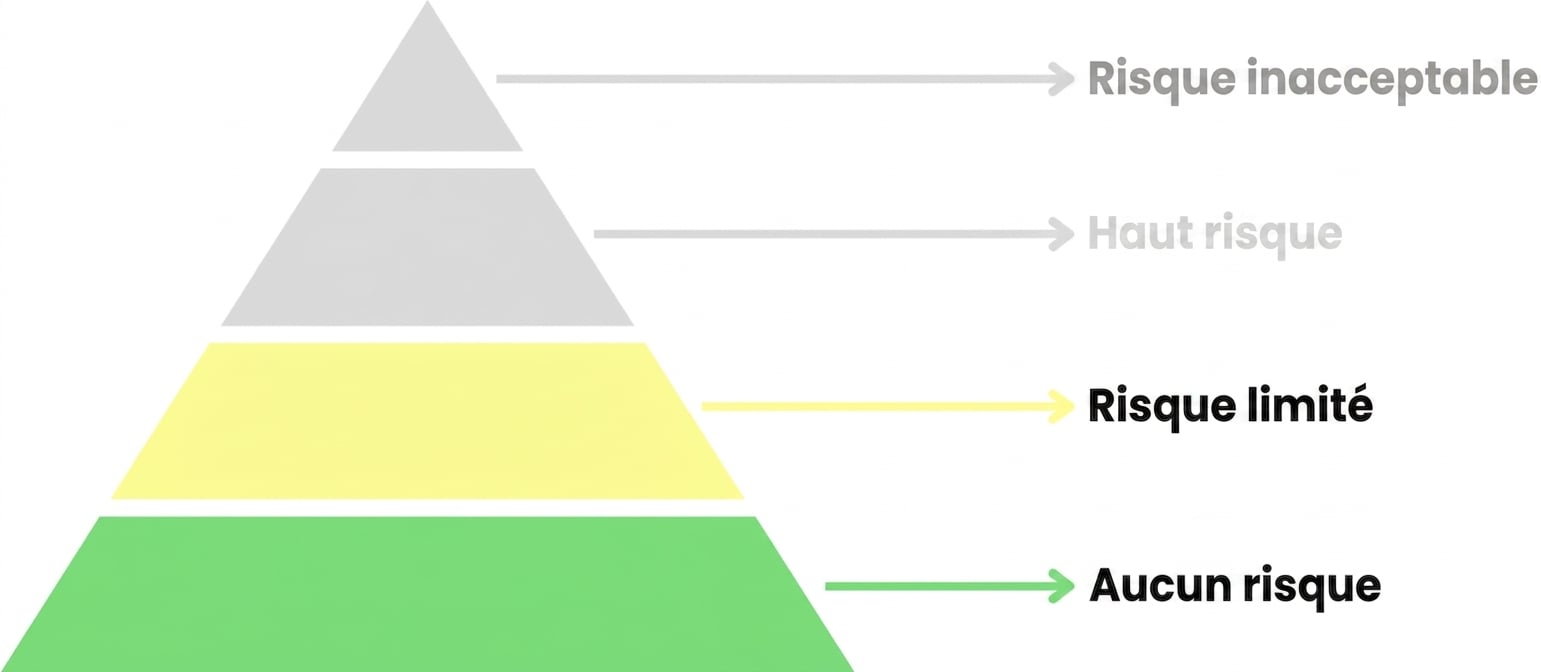
Risque limité et nul mis en évidence.png

Comprendre la loi de l’UE sur l’IA

IA à usage général (GPAI)


  • Les fournisseurs d’IA générique ont des obligations selon le risque.
  • Transparence de base pour la plupart, atténuation pour les risques systémiques.

iStock-1481304994.jpg

Comprendre la loi de l’UE sur l’IA

Passons à la pratique !

Comprendre la loi de l’UE sur l’IA

Preparing Video For Download...