Cloud-Sicherheit in Azure
Verstehen der Microsoft Azure Architektur und Dienste
Florin Angelescu
Azure Architect
Cloud-Sicherheit
Schutz von Daten, Anwendungen und Infrastruktur
Umfasst Praktiken wie:
Datenverschlüsselung
Identitätsmanagement
Netzwerksicherheit
Einhaltung von Vorschriften
Maßnahmen zur Erkennung und Reaktion auf Sicherheitsvorfälle
Cloud-Sicherheit
Verantwortung wird zwischen Cloud-Anbieter und Nutzern geteilt
Ziel ist die Sicherstellung von Vertraulichkeit, Integrität und Verfügbarkeit von Informationen
Zero Trust Modell
Annahme eines möglichen Angriffs
Schützt Ressourcen entsprechend
Überprüft jede Anfrage, als käme sie aus einem unsicheren Netzwerk
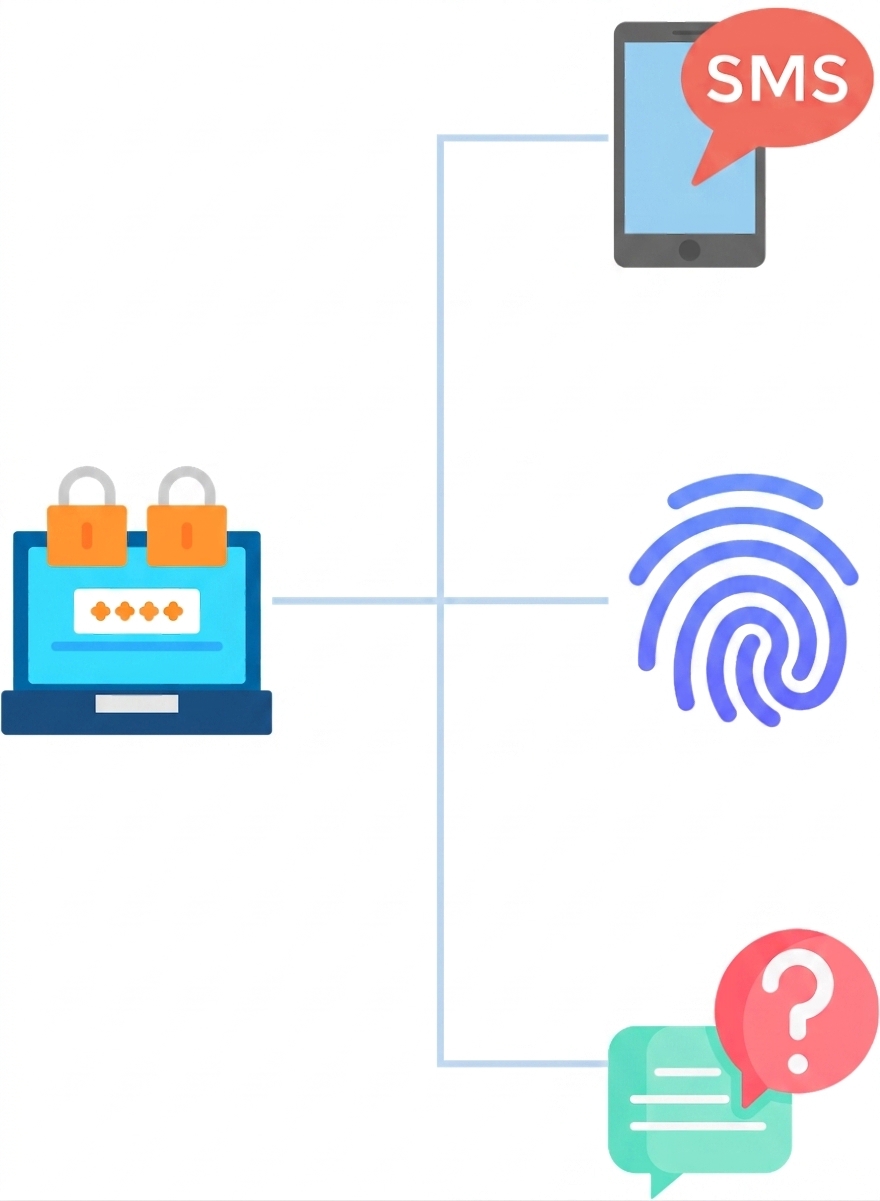
Zero Trust - explizite Verifizierung
Authentifiziere und autorisiere immer über alle verfügbaren Kanäle
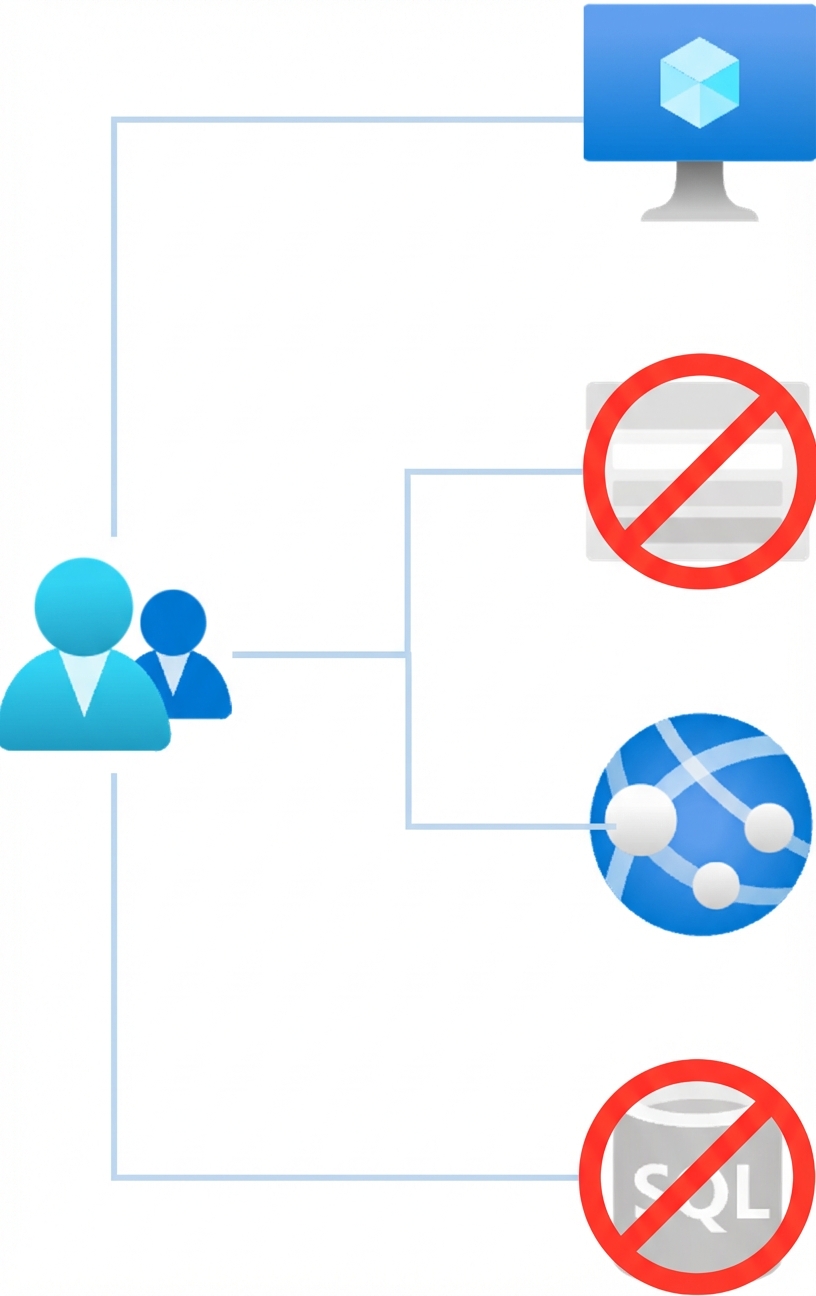
Zero Trust - minimaler Zugriff
Nutzer erhalten nur Zugriff auf Ressourcen und Berechtigungen, die für ihre Aufgaben nötig sind
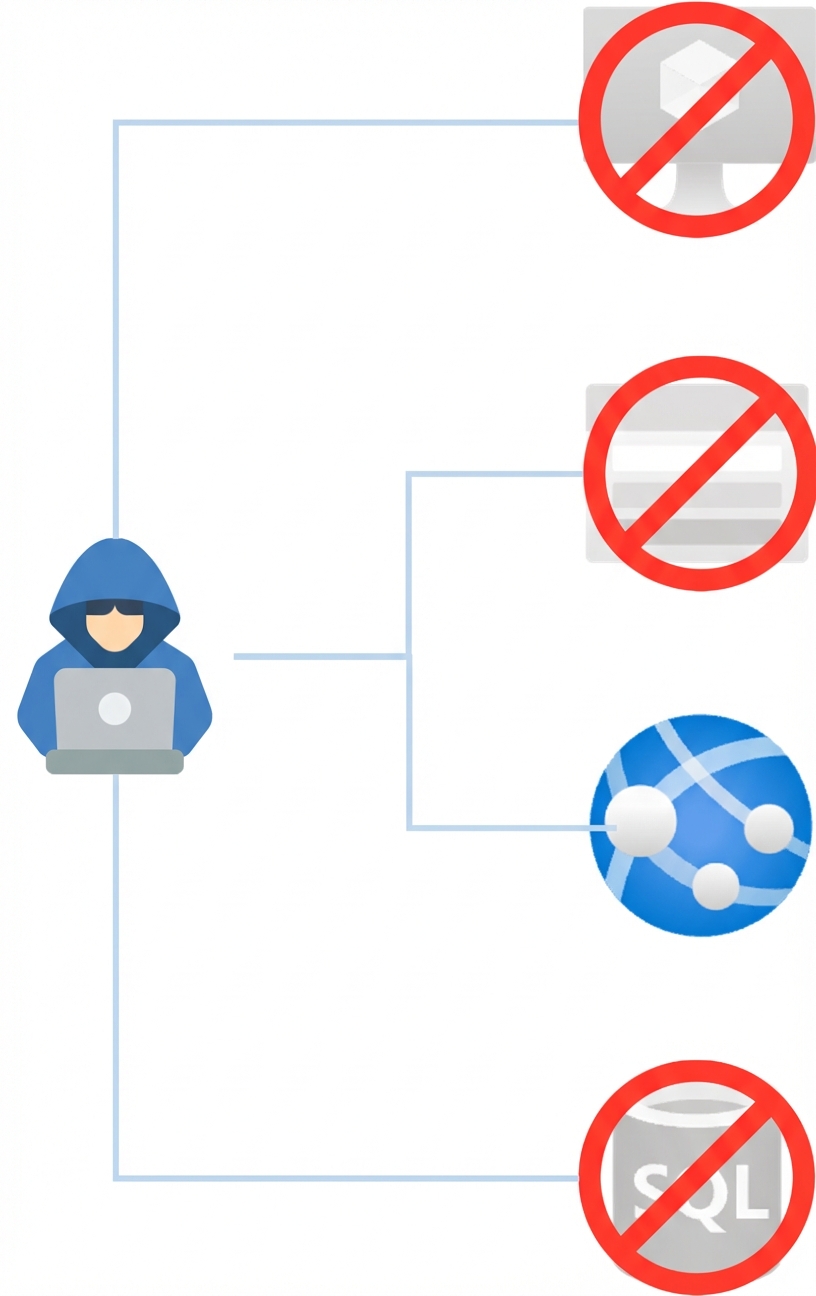
Zero Trust - Angriff annehmen
Entschlossene Angreifer finden vielleicht einen Weg
Minimiere den Schaden eines Angriffs
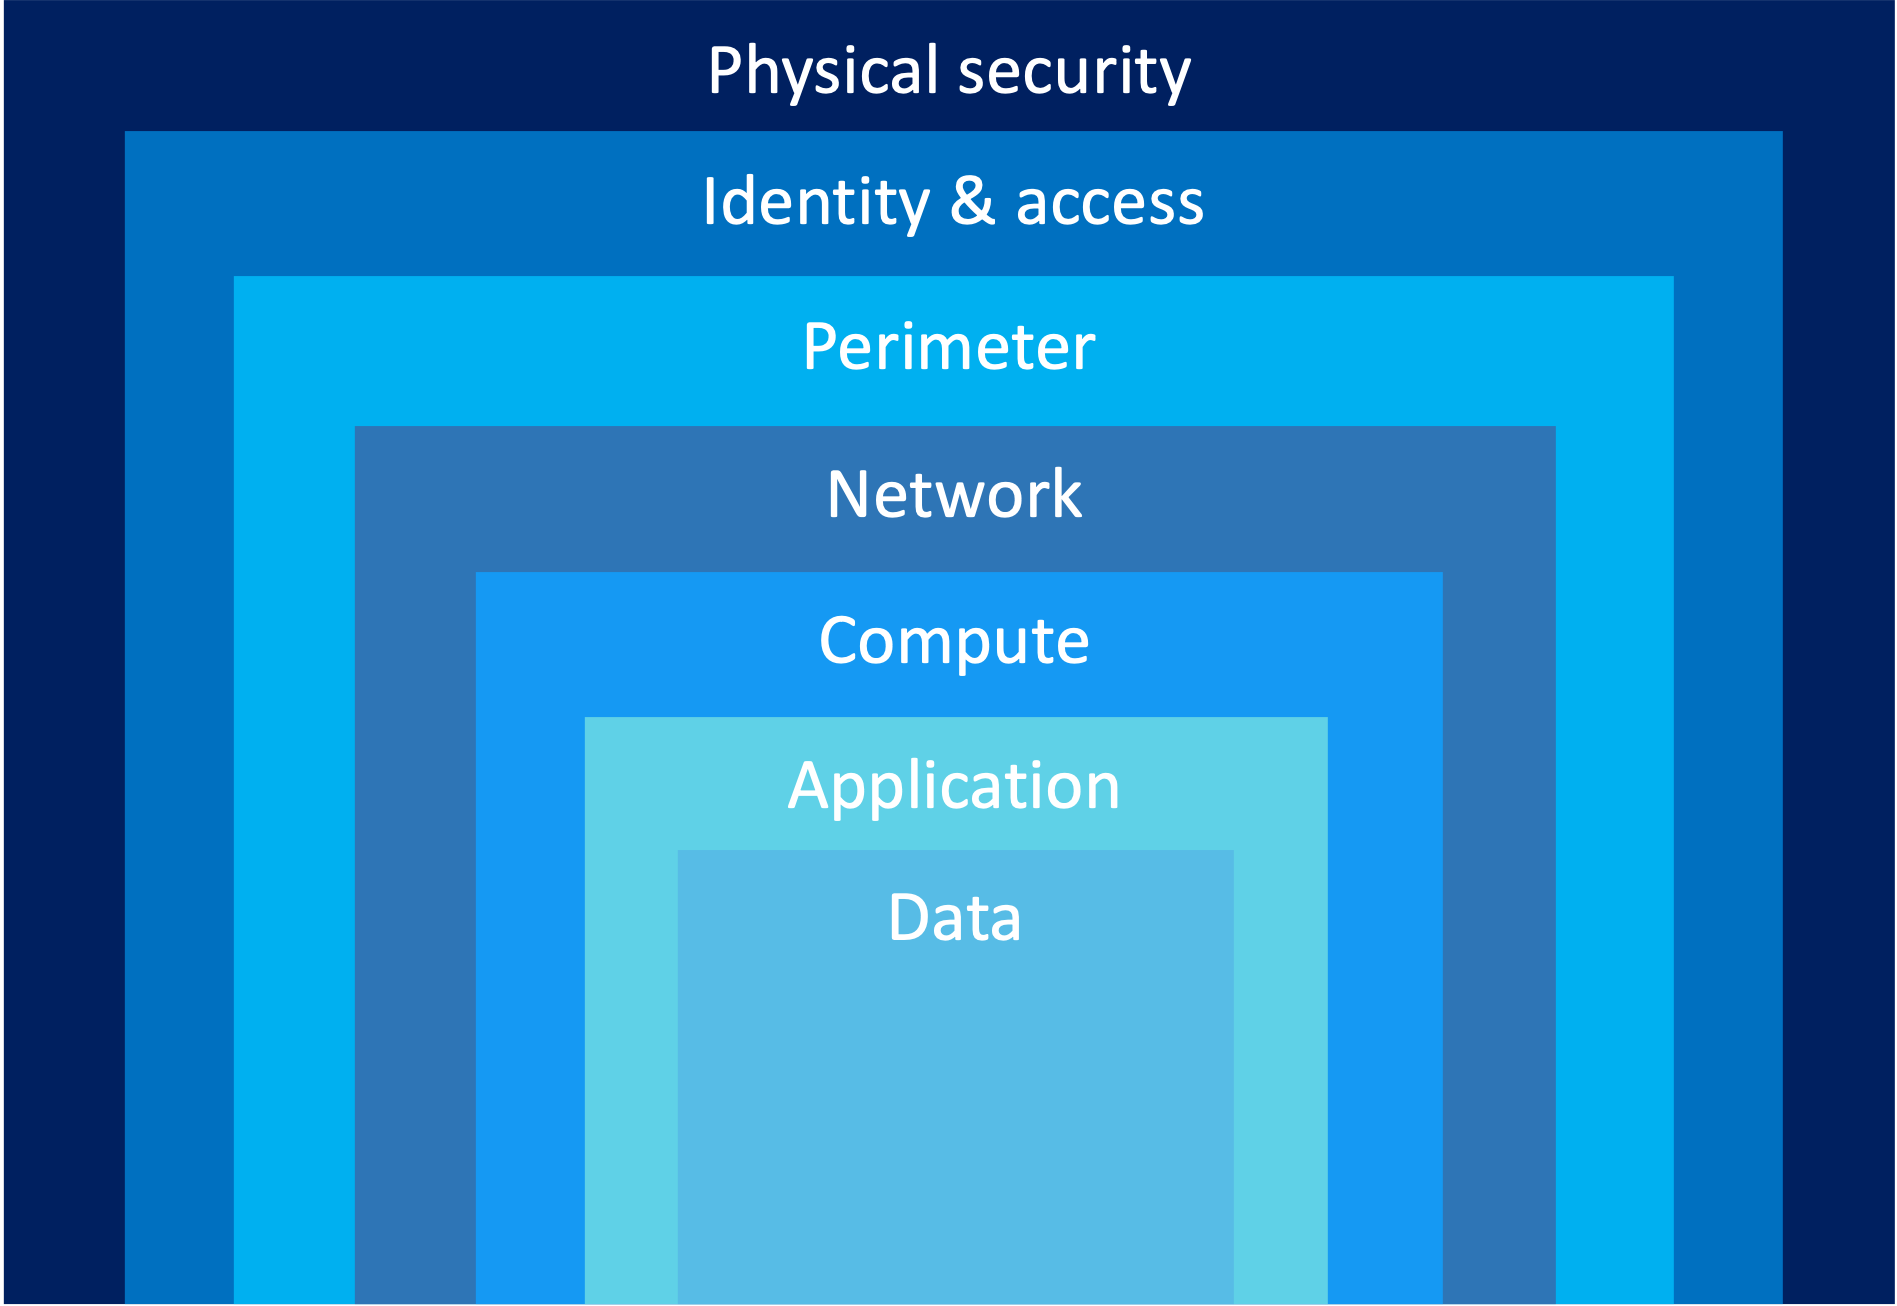
Mehrschichtiger Schutz
Schütze Ressourcen und verhindere unbefugten Zugriff und Datendiebstahl
Nutzt mehrere Schutzschichten, um Angriffe zu stoppen
Zentrale Daten sind von Schutzschichten umgeben
Schutzschichten
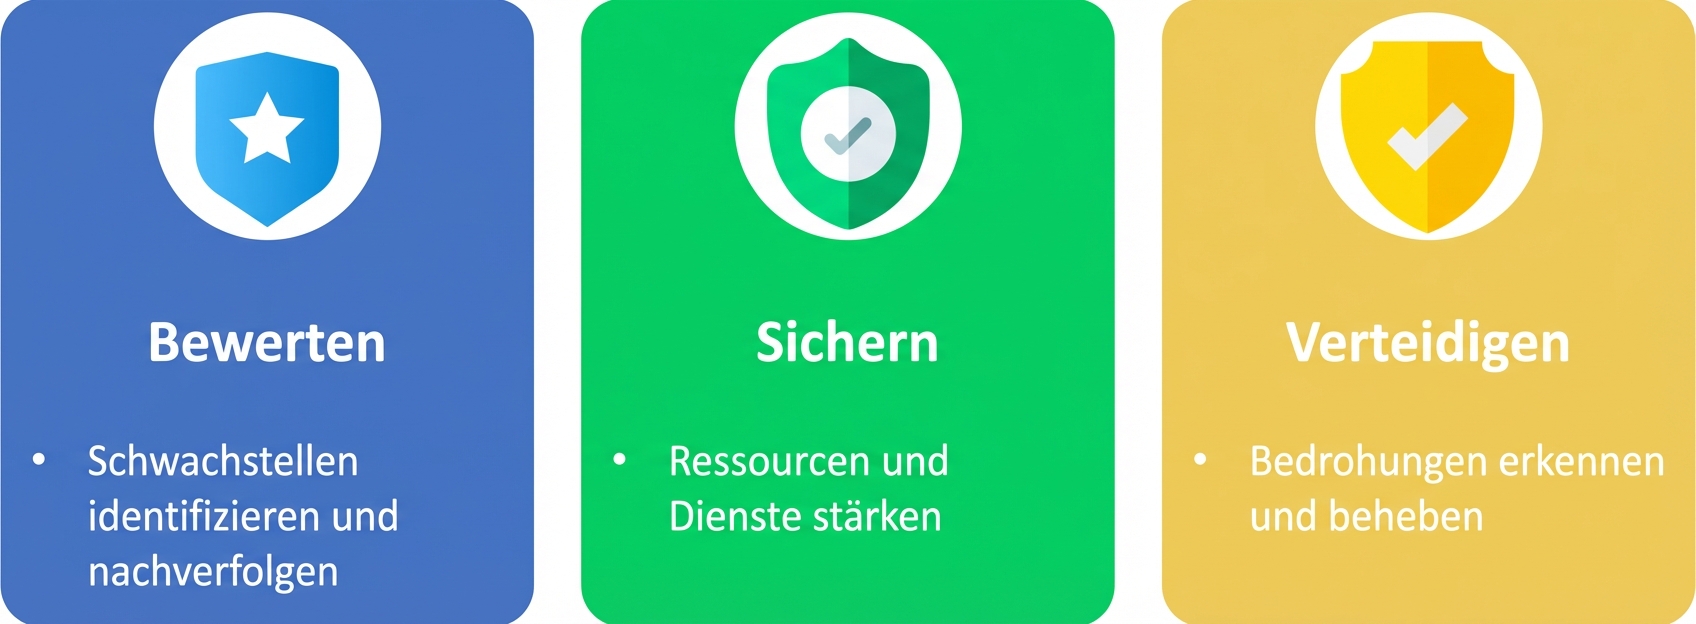
Microsoft Defender für Cloud
Überwachungstool für Sicherheitsmanagement und Bedrohungsschutz
Bietet Anleitungen und Benachrichtigungen zur Verbesserung der Sicherheit
Integriert sich nativ in Azure
Bewerten, sichern und verteidigen
Bedeutung der Cloud-Sicherheit
Grundlage des Vertrauens in unserer digitalen Welt
Schützt Daten, Anwendungen und Systeme
Gewährleistet Vertraulichkeit, Integrität und Verfügbarkeit
Lass uns üben!
Verstehen der Microsoft Azure Architektur und Dienste
Preparing Video For Download...