Sécurité du calcul et des données
Concepts de sécurité et de gestion des coûts sur AWS

Dev Bhosale
Principal Data & Cloud Architect
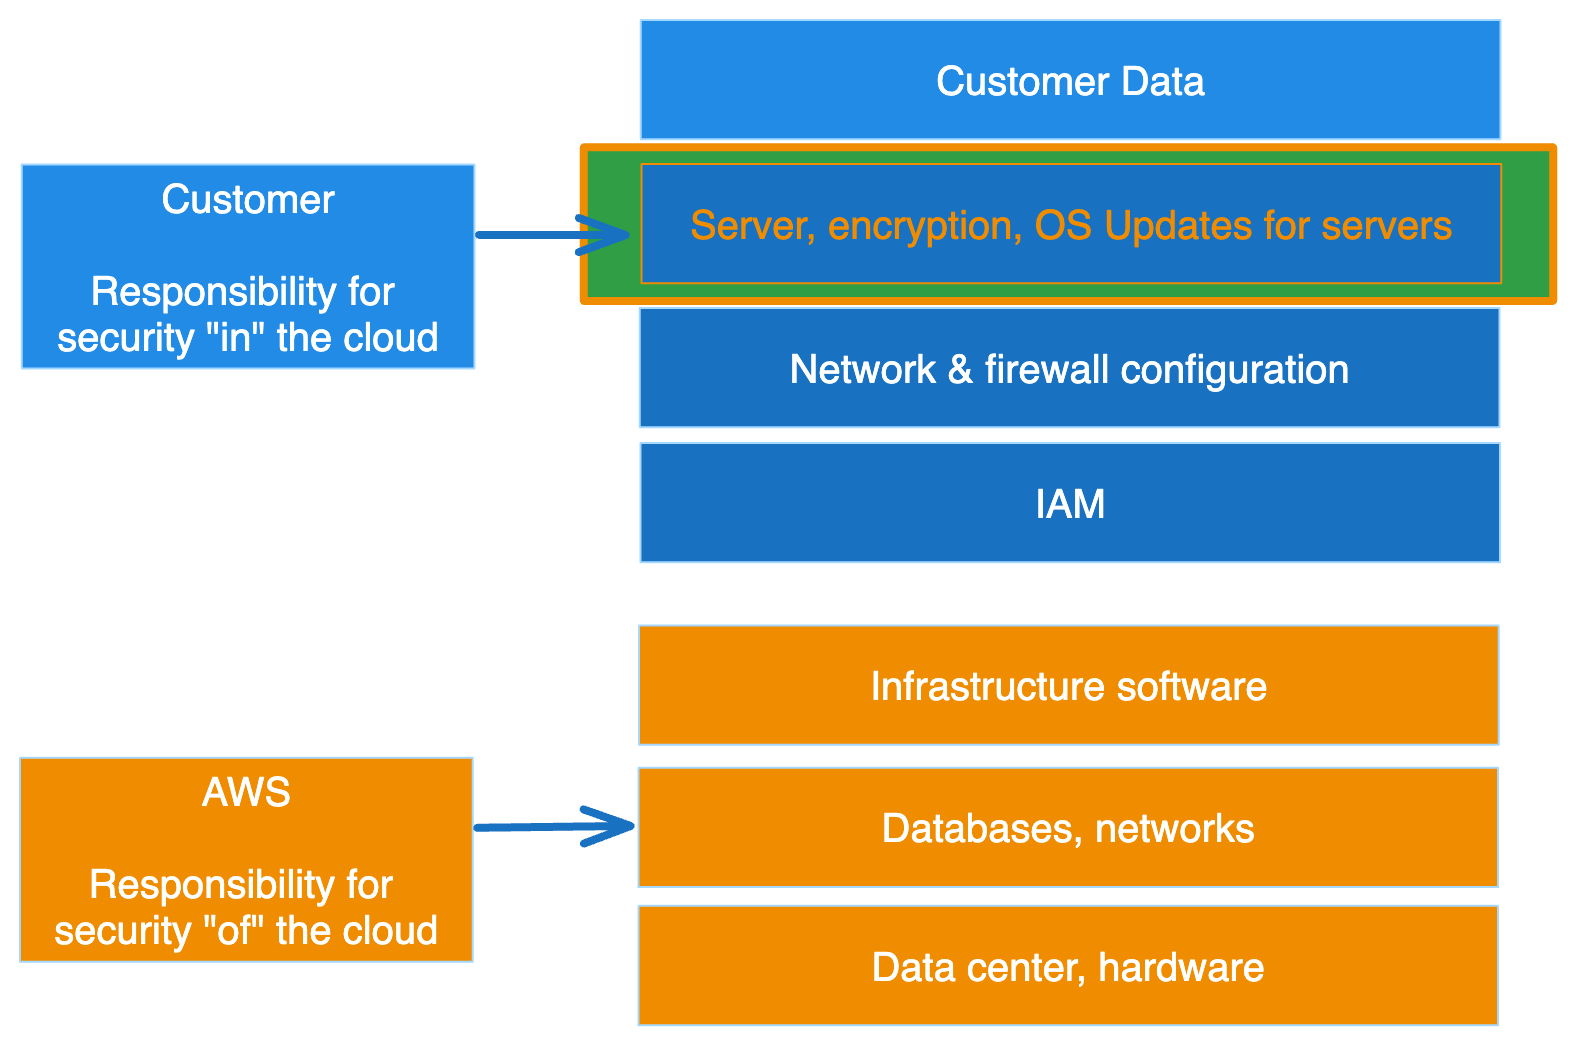
Sécuriser les données clients
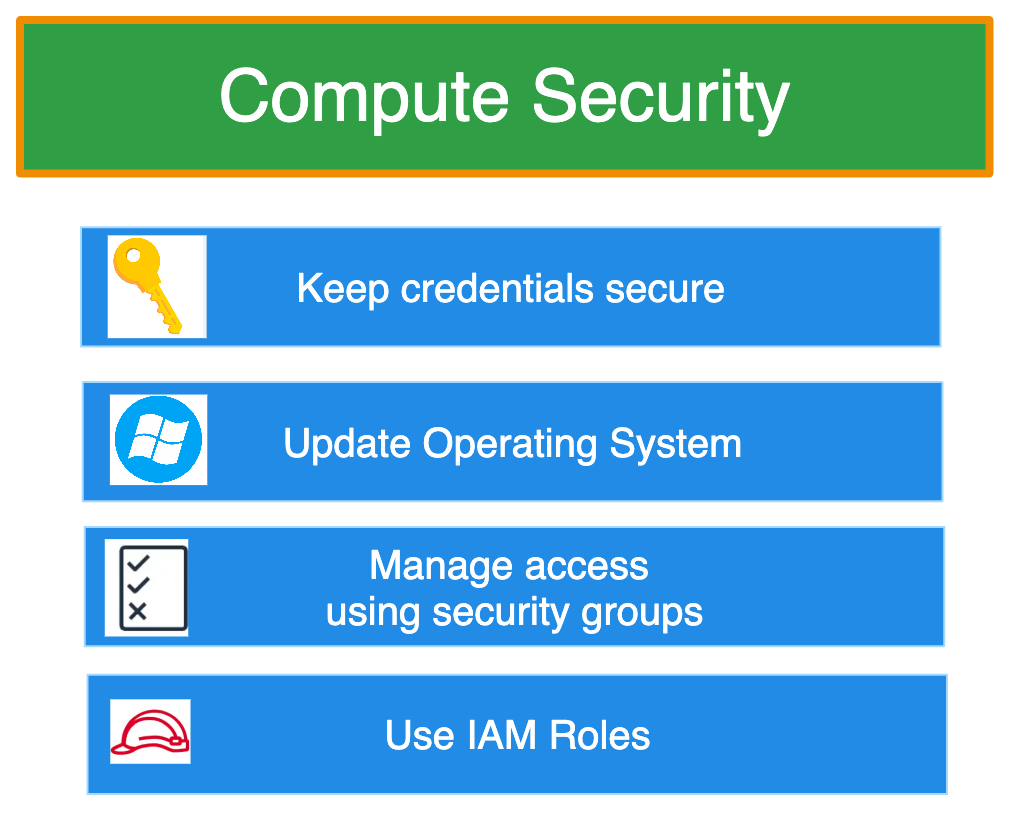
Stratégies de sécurité du calcul
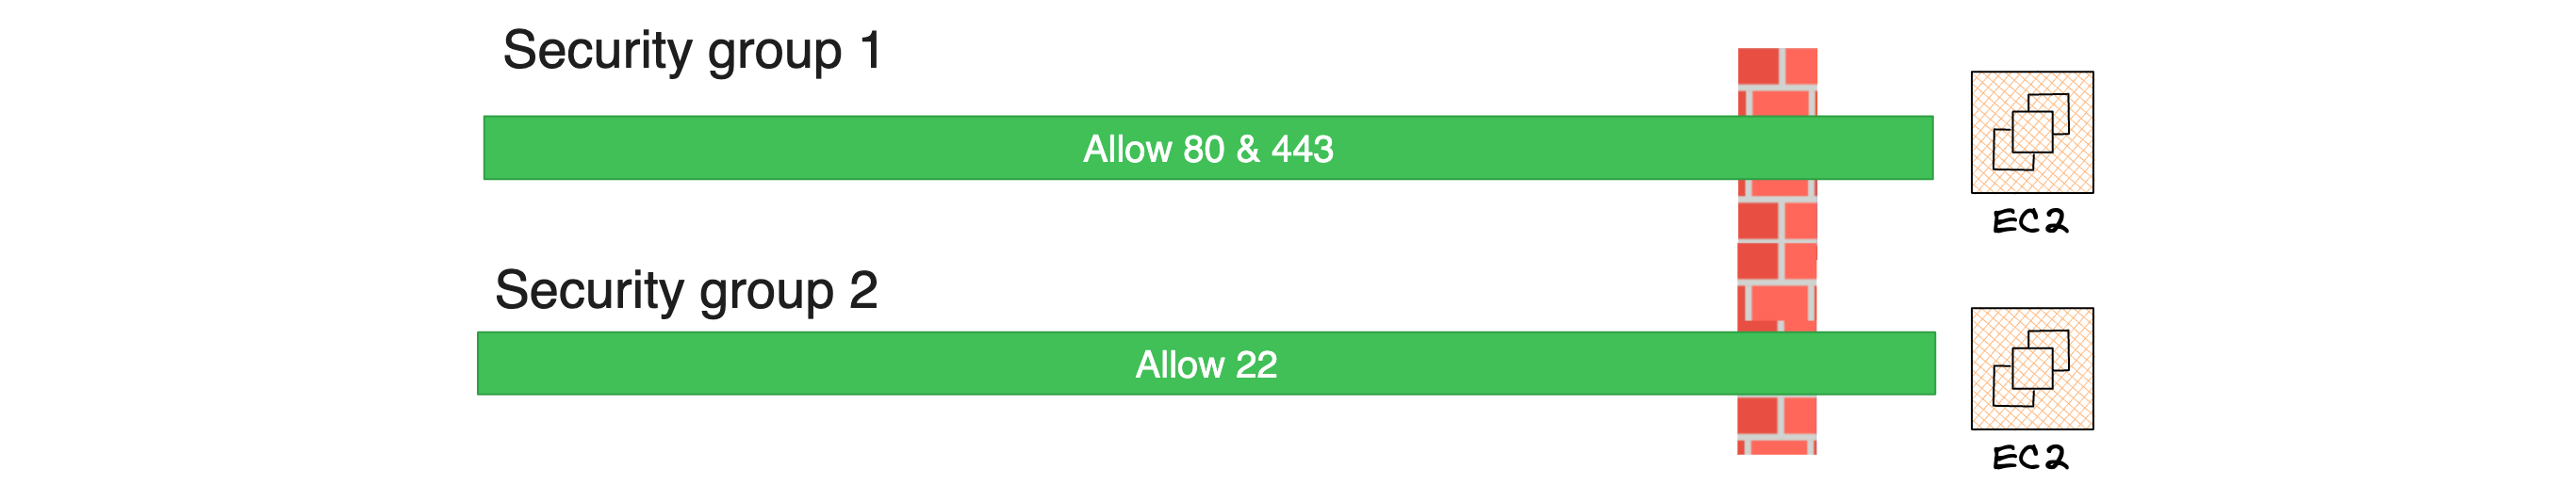
Groupes de sécurité
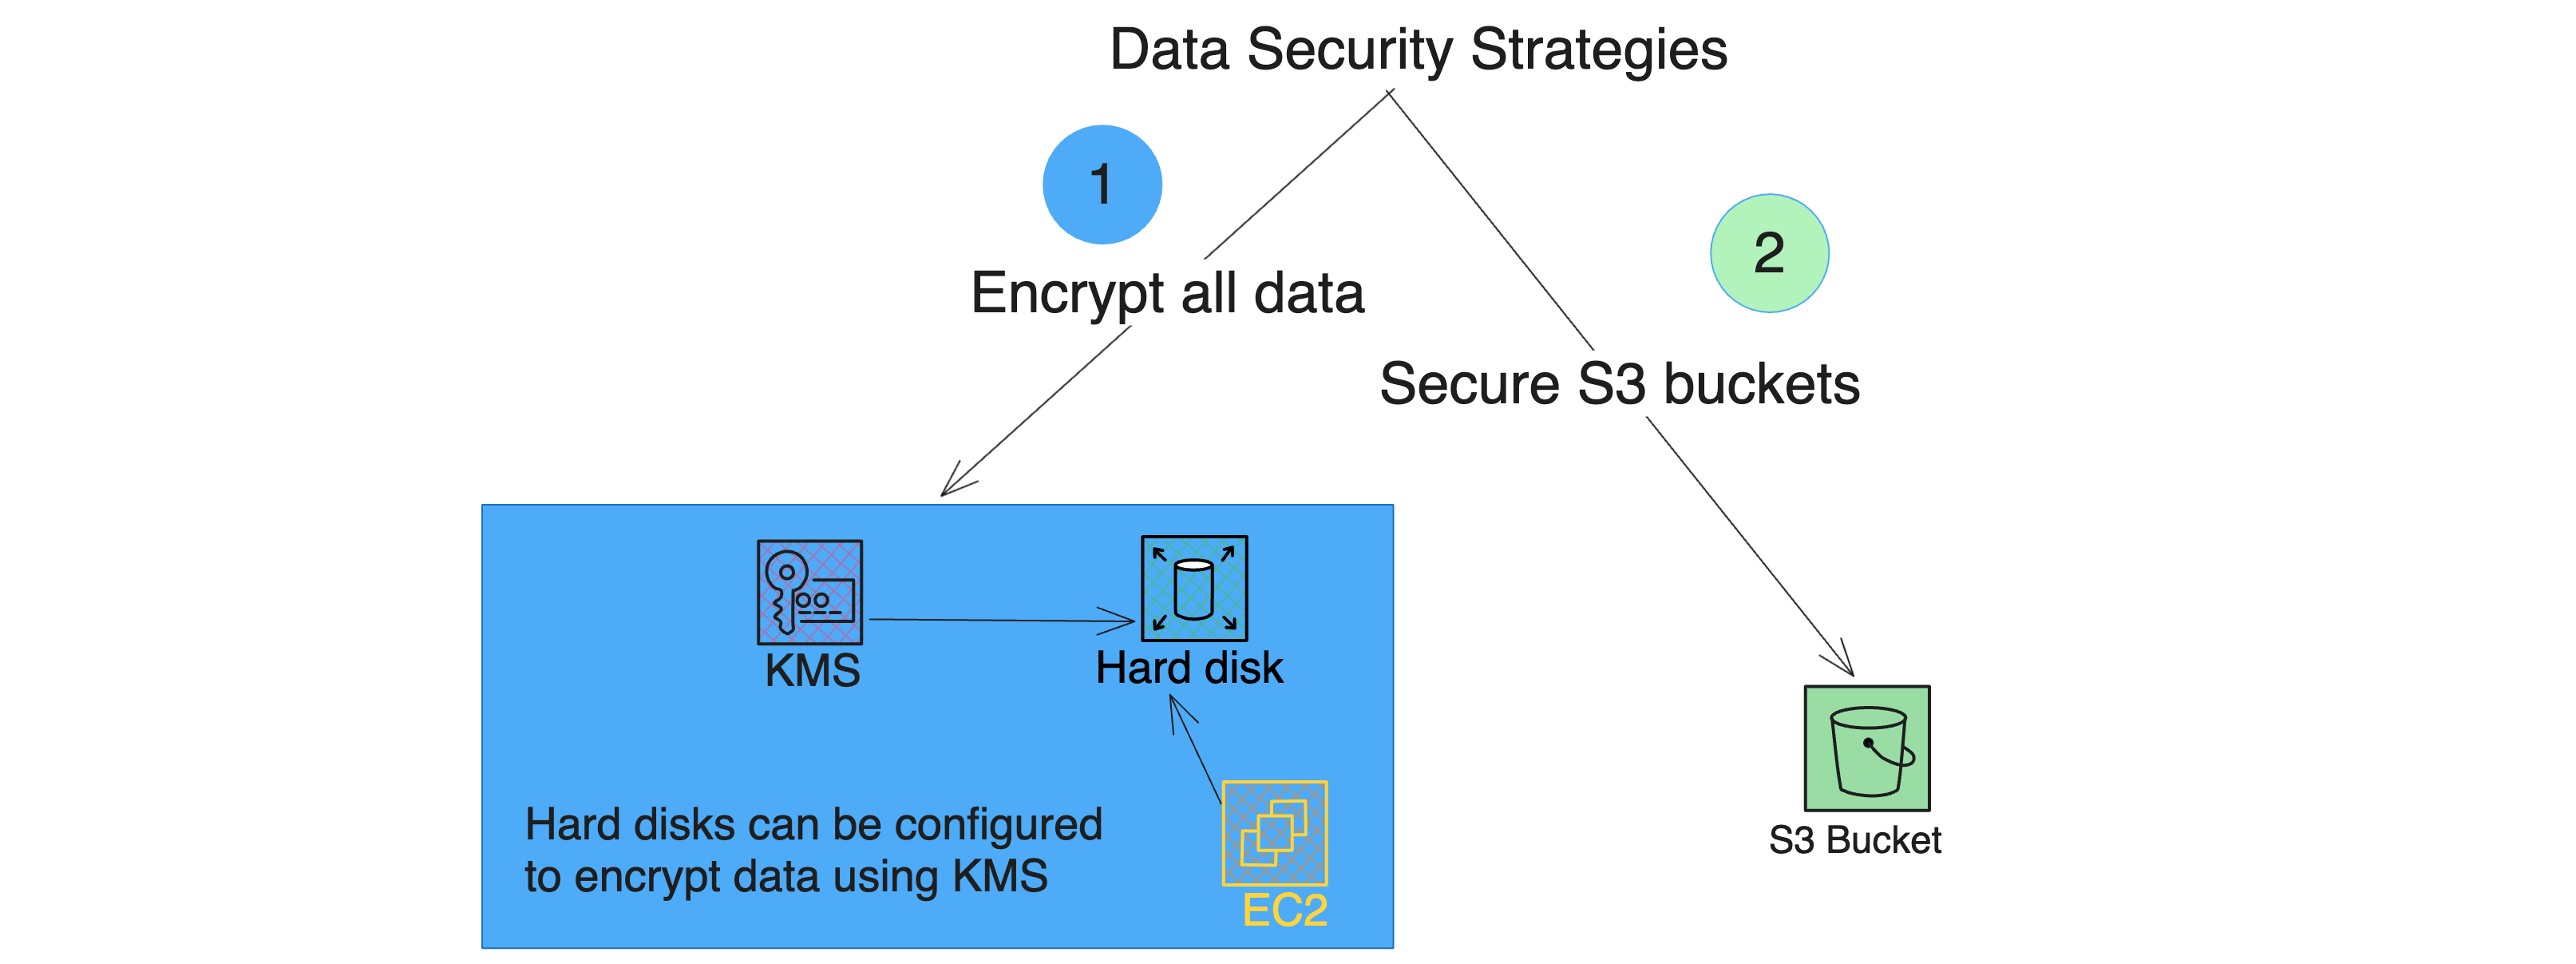
Stratégies de sécurité des données
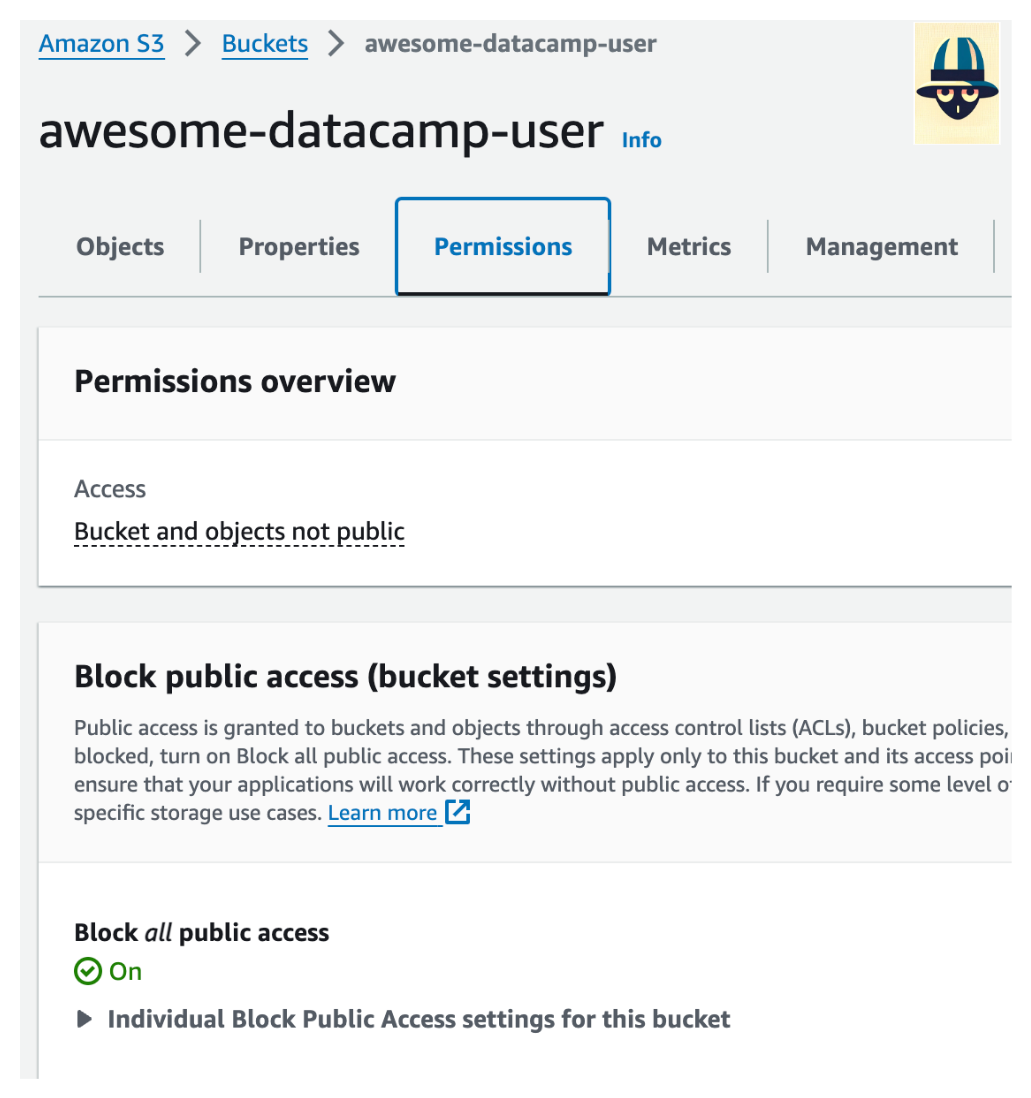
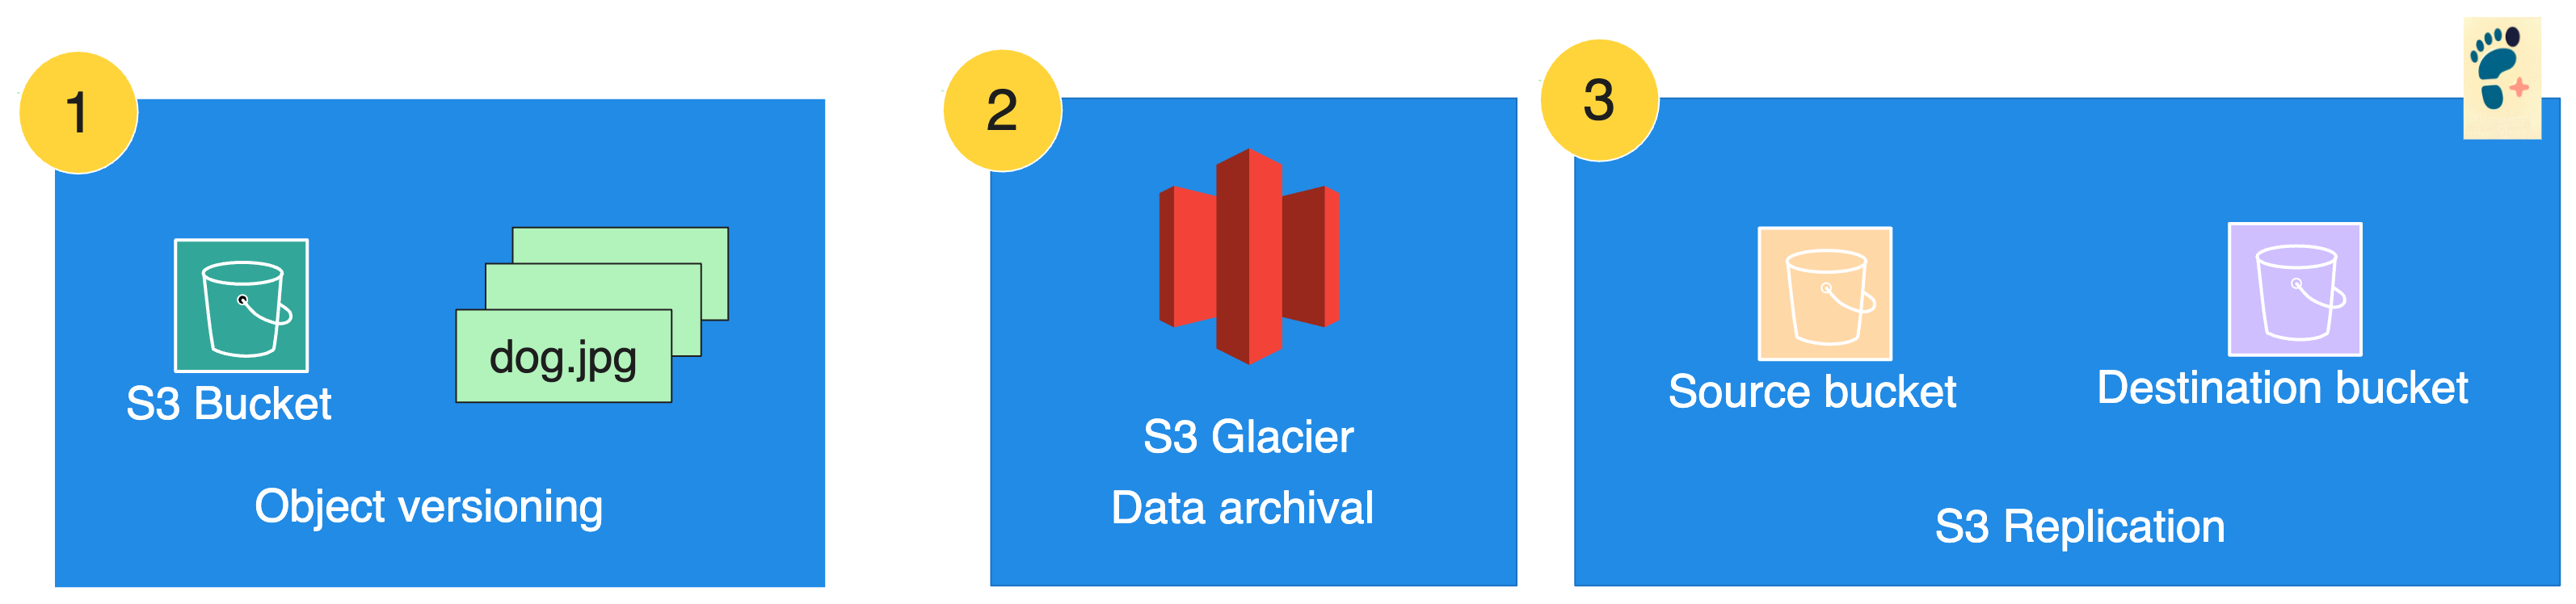
Accès public S3 et récupération
Chiffrement au repos
Ressources de sécurité