Le principe du moindre privilège
Concepts de sécurité et de gestion des coûts sur AWS
Dev Bhosale
Principal Data & Cloud Architect
Qu'est-ce que le principe du moindre privilège ?
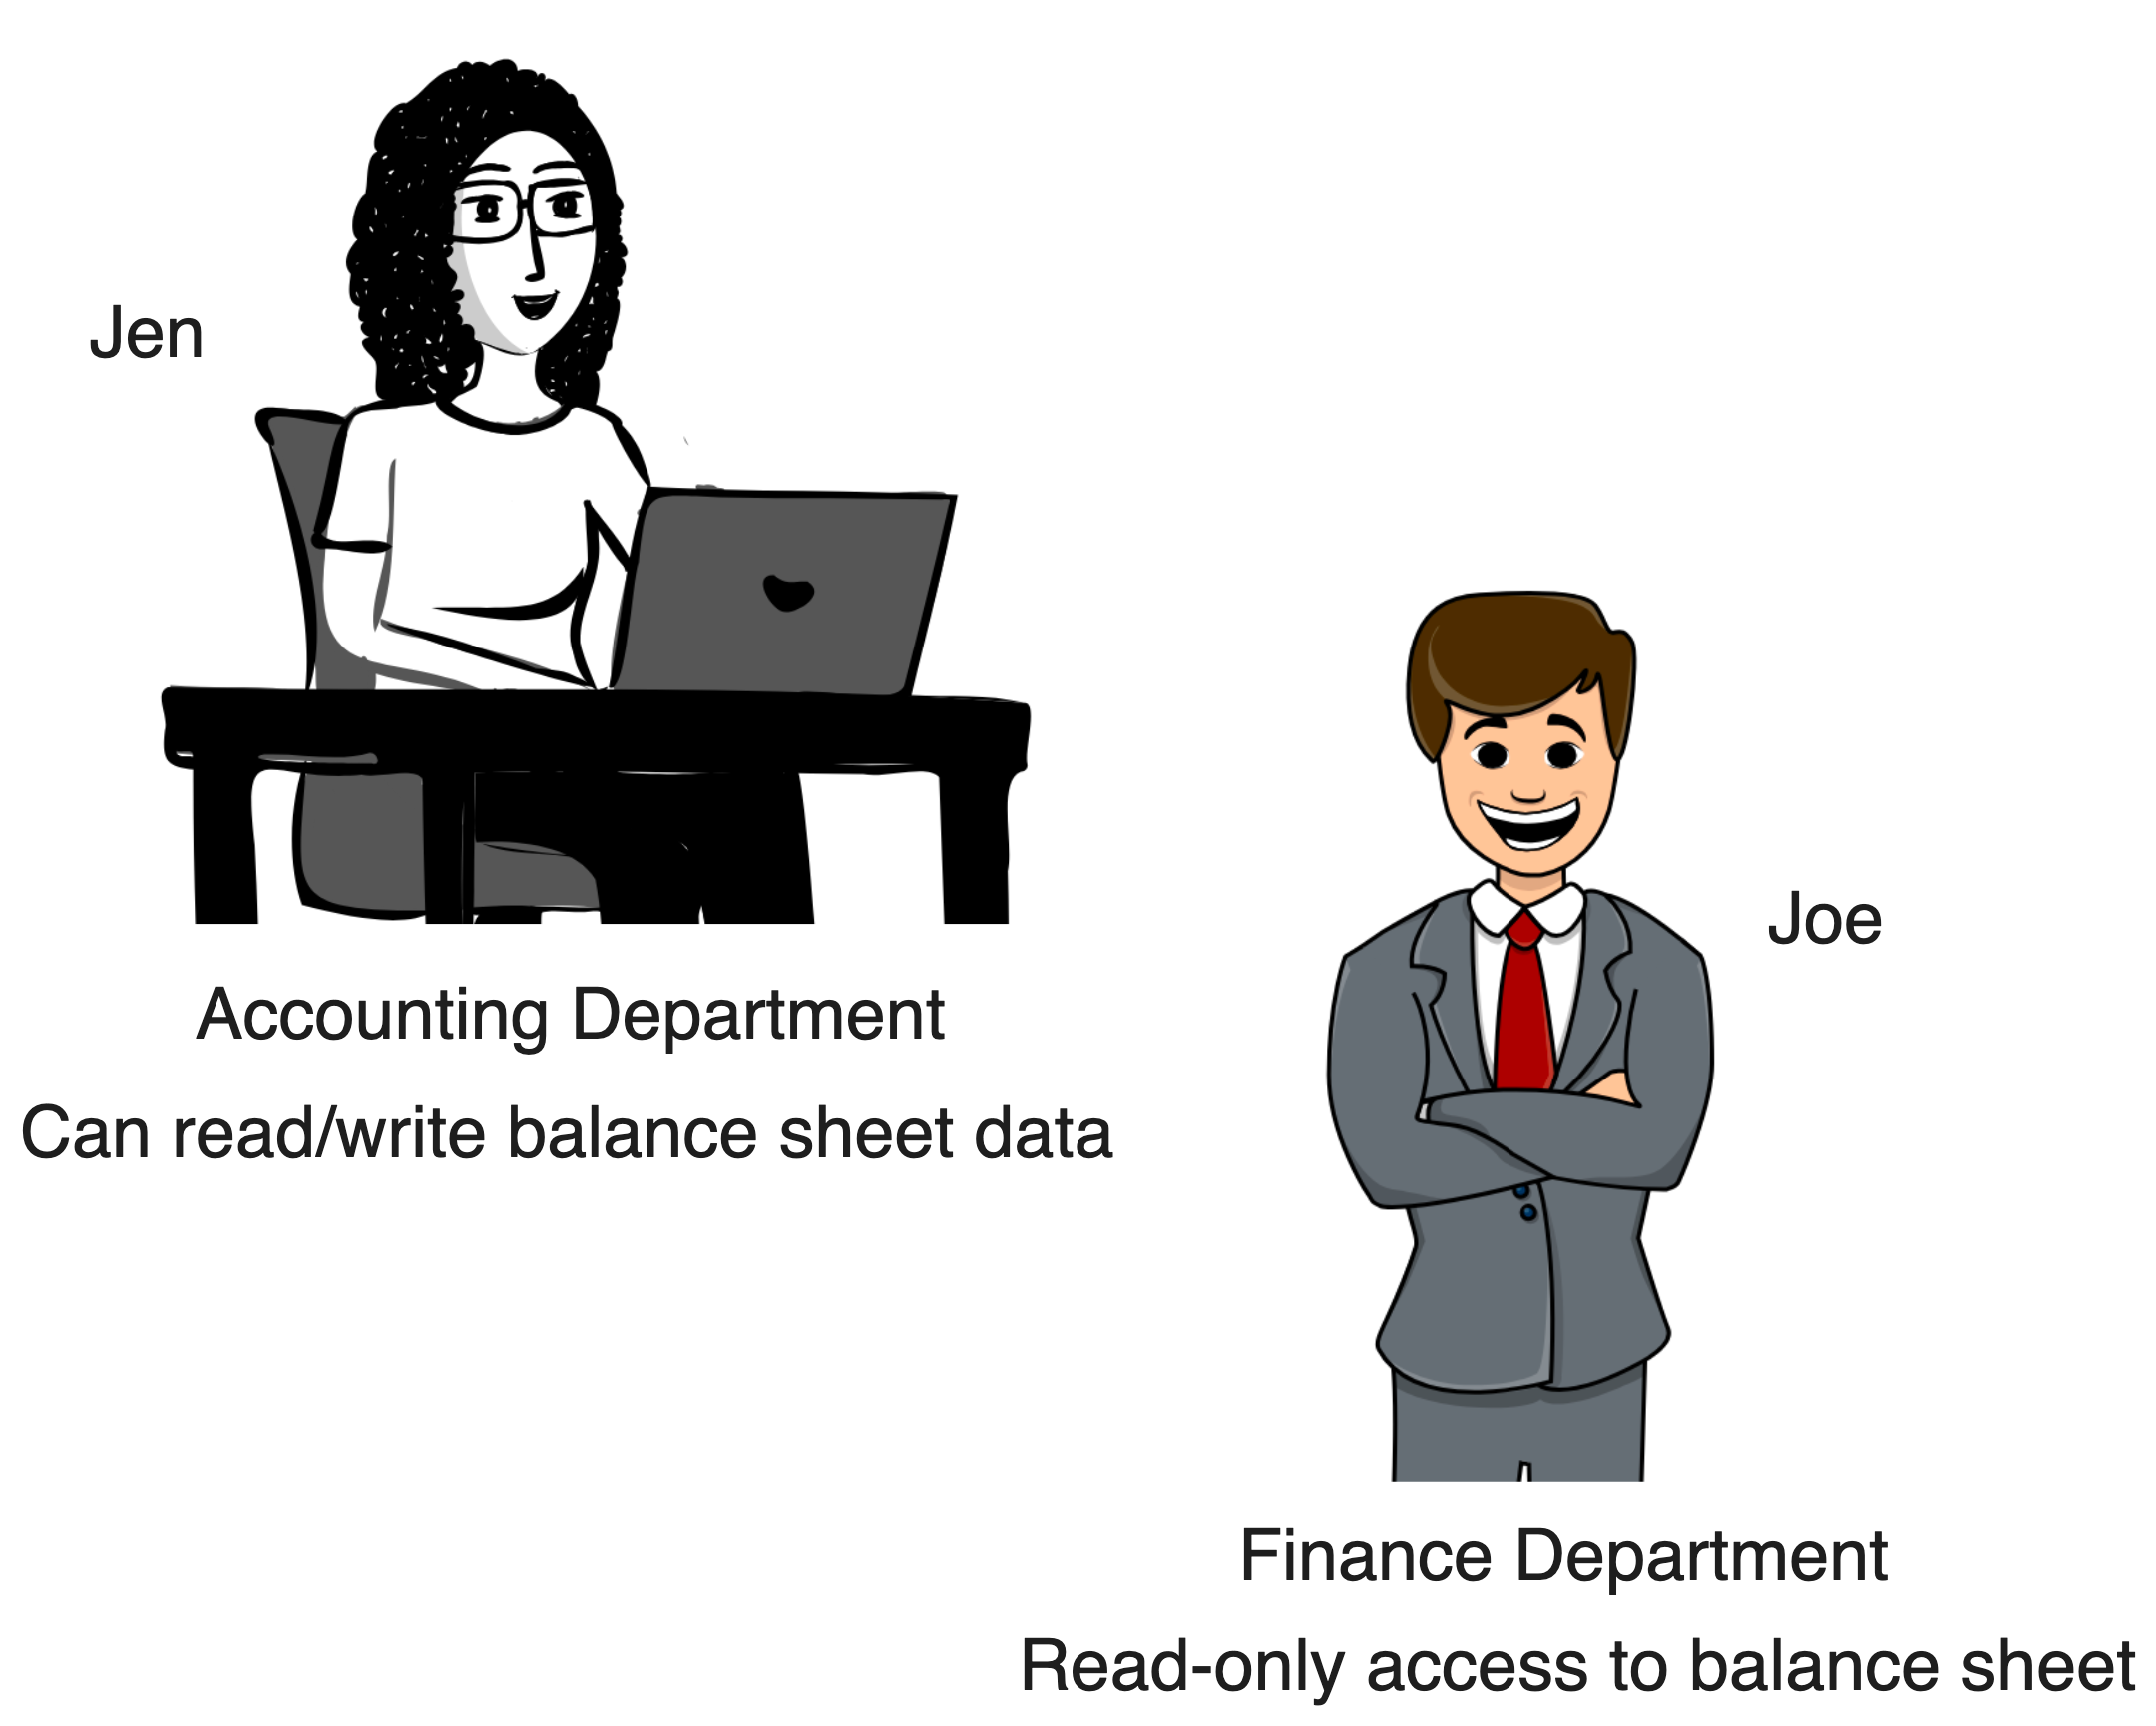
Séparer les accès par service et par rôles
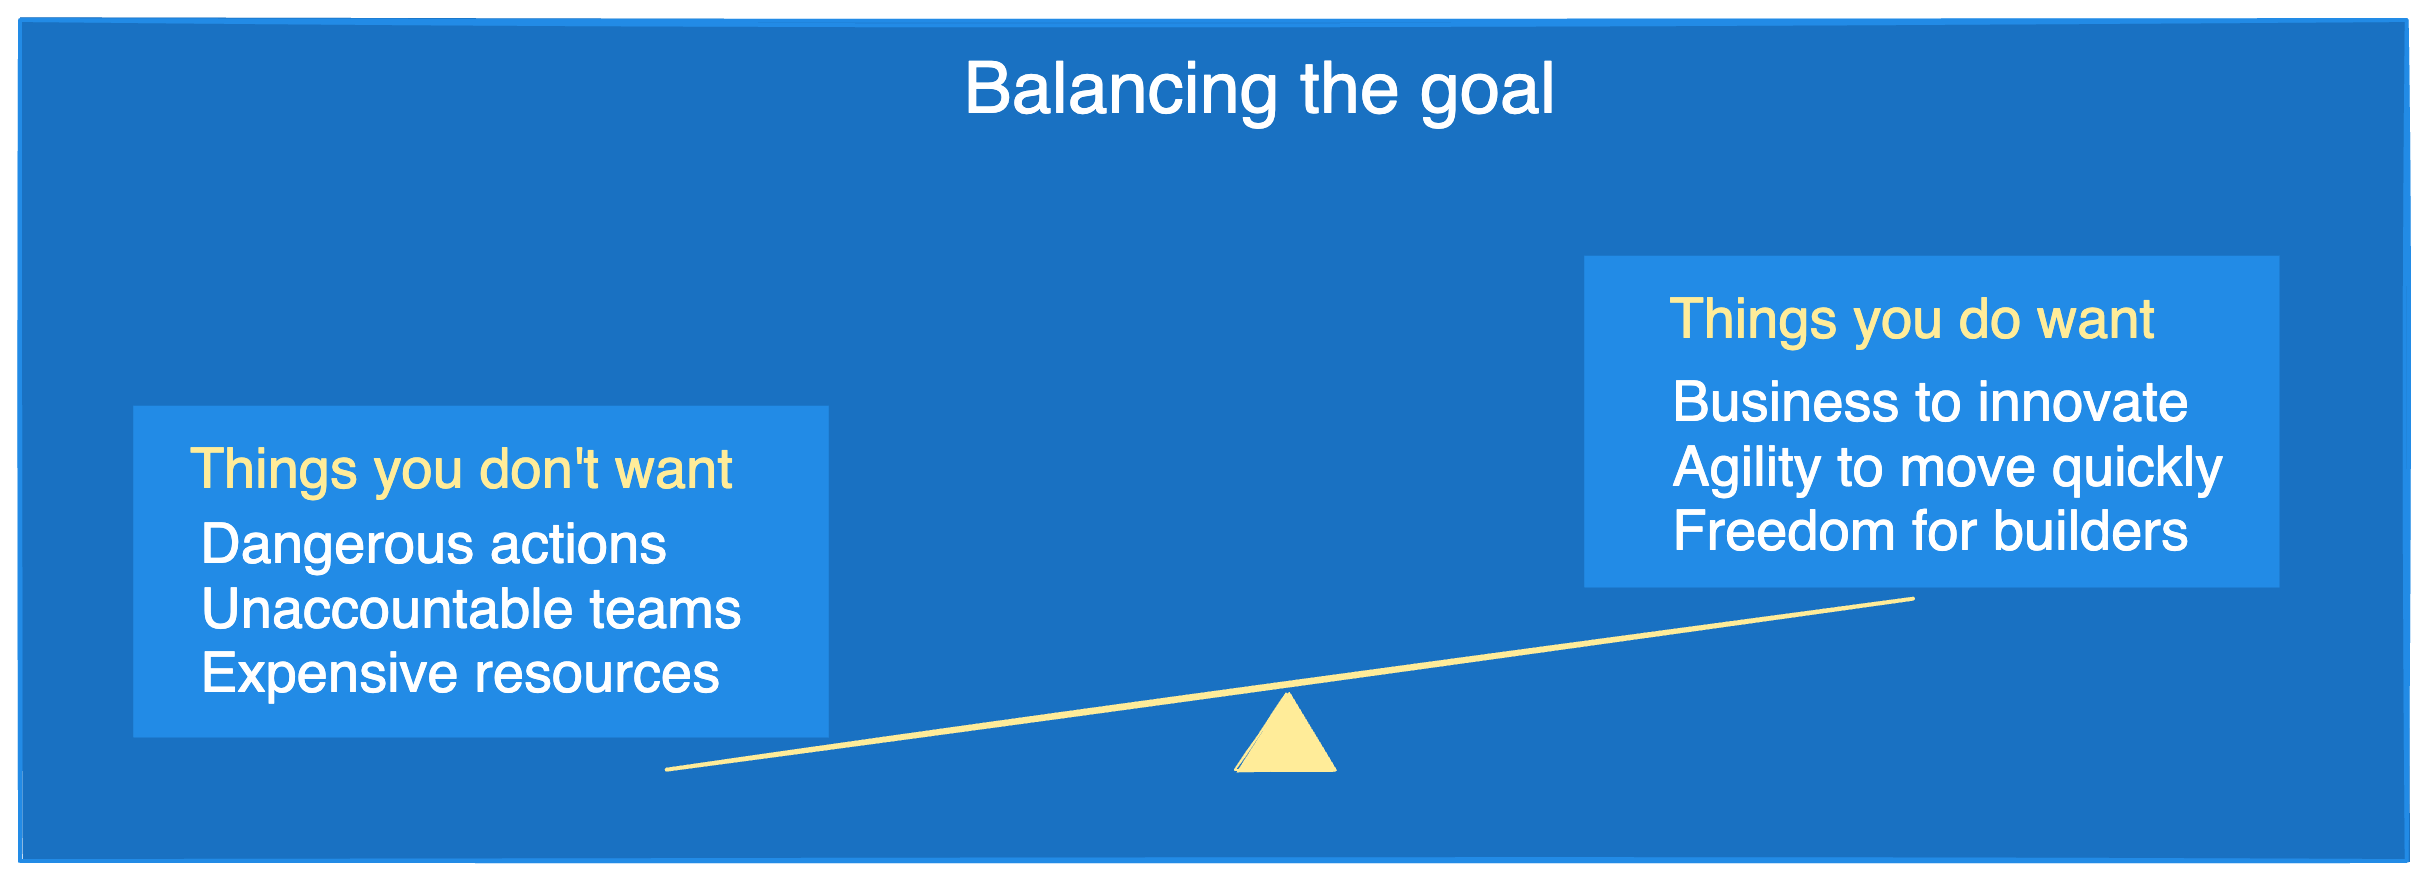
Accorder l'ensemble de privilèges le plus restreint
Ne jamais accorder plus que le nécessaire pour le poste
Trouver le bon équilibre
Stratégies pour le moindre privilège
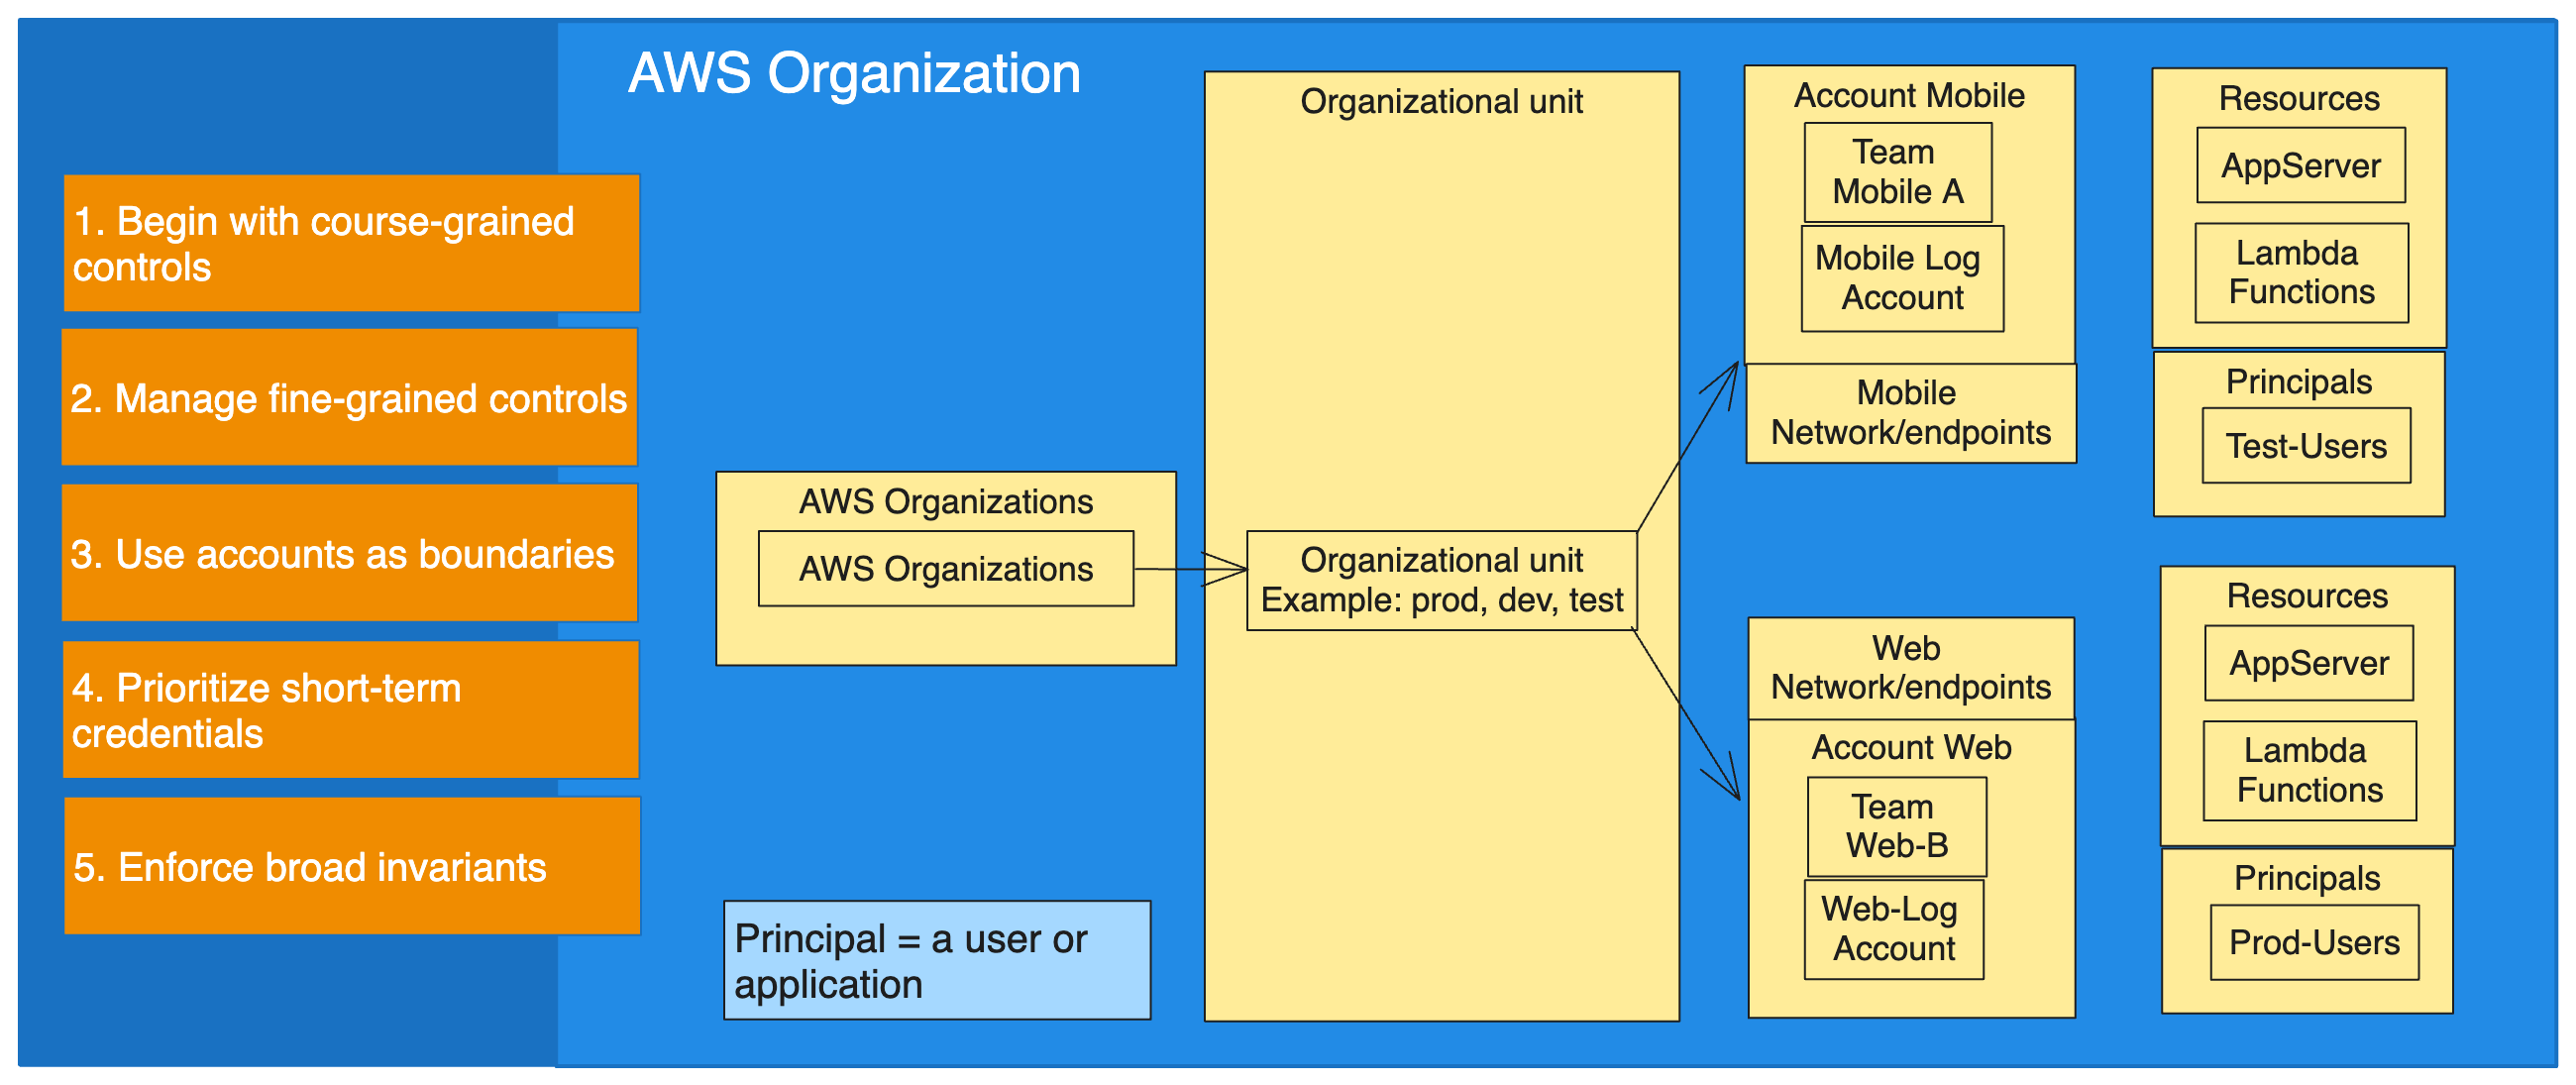
Cadre de sécurité des comptes
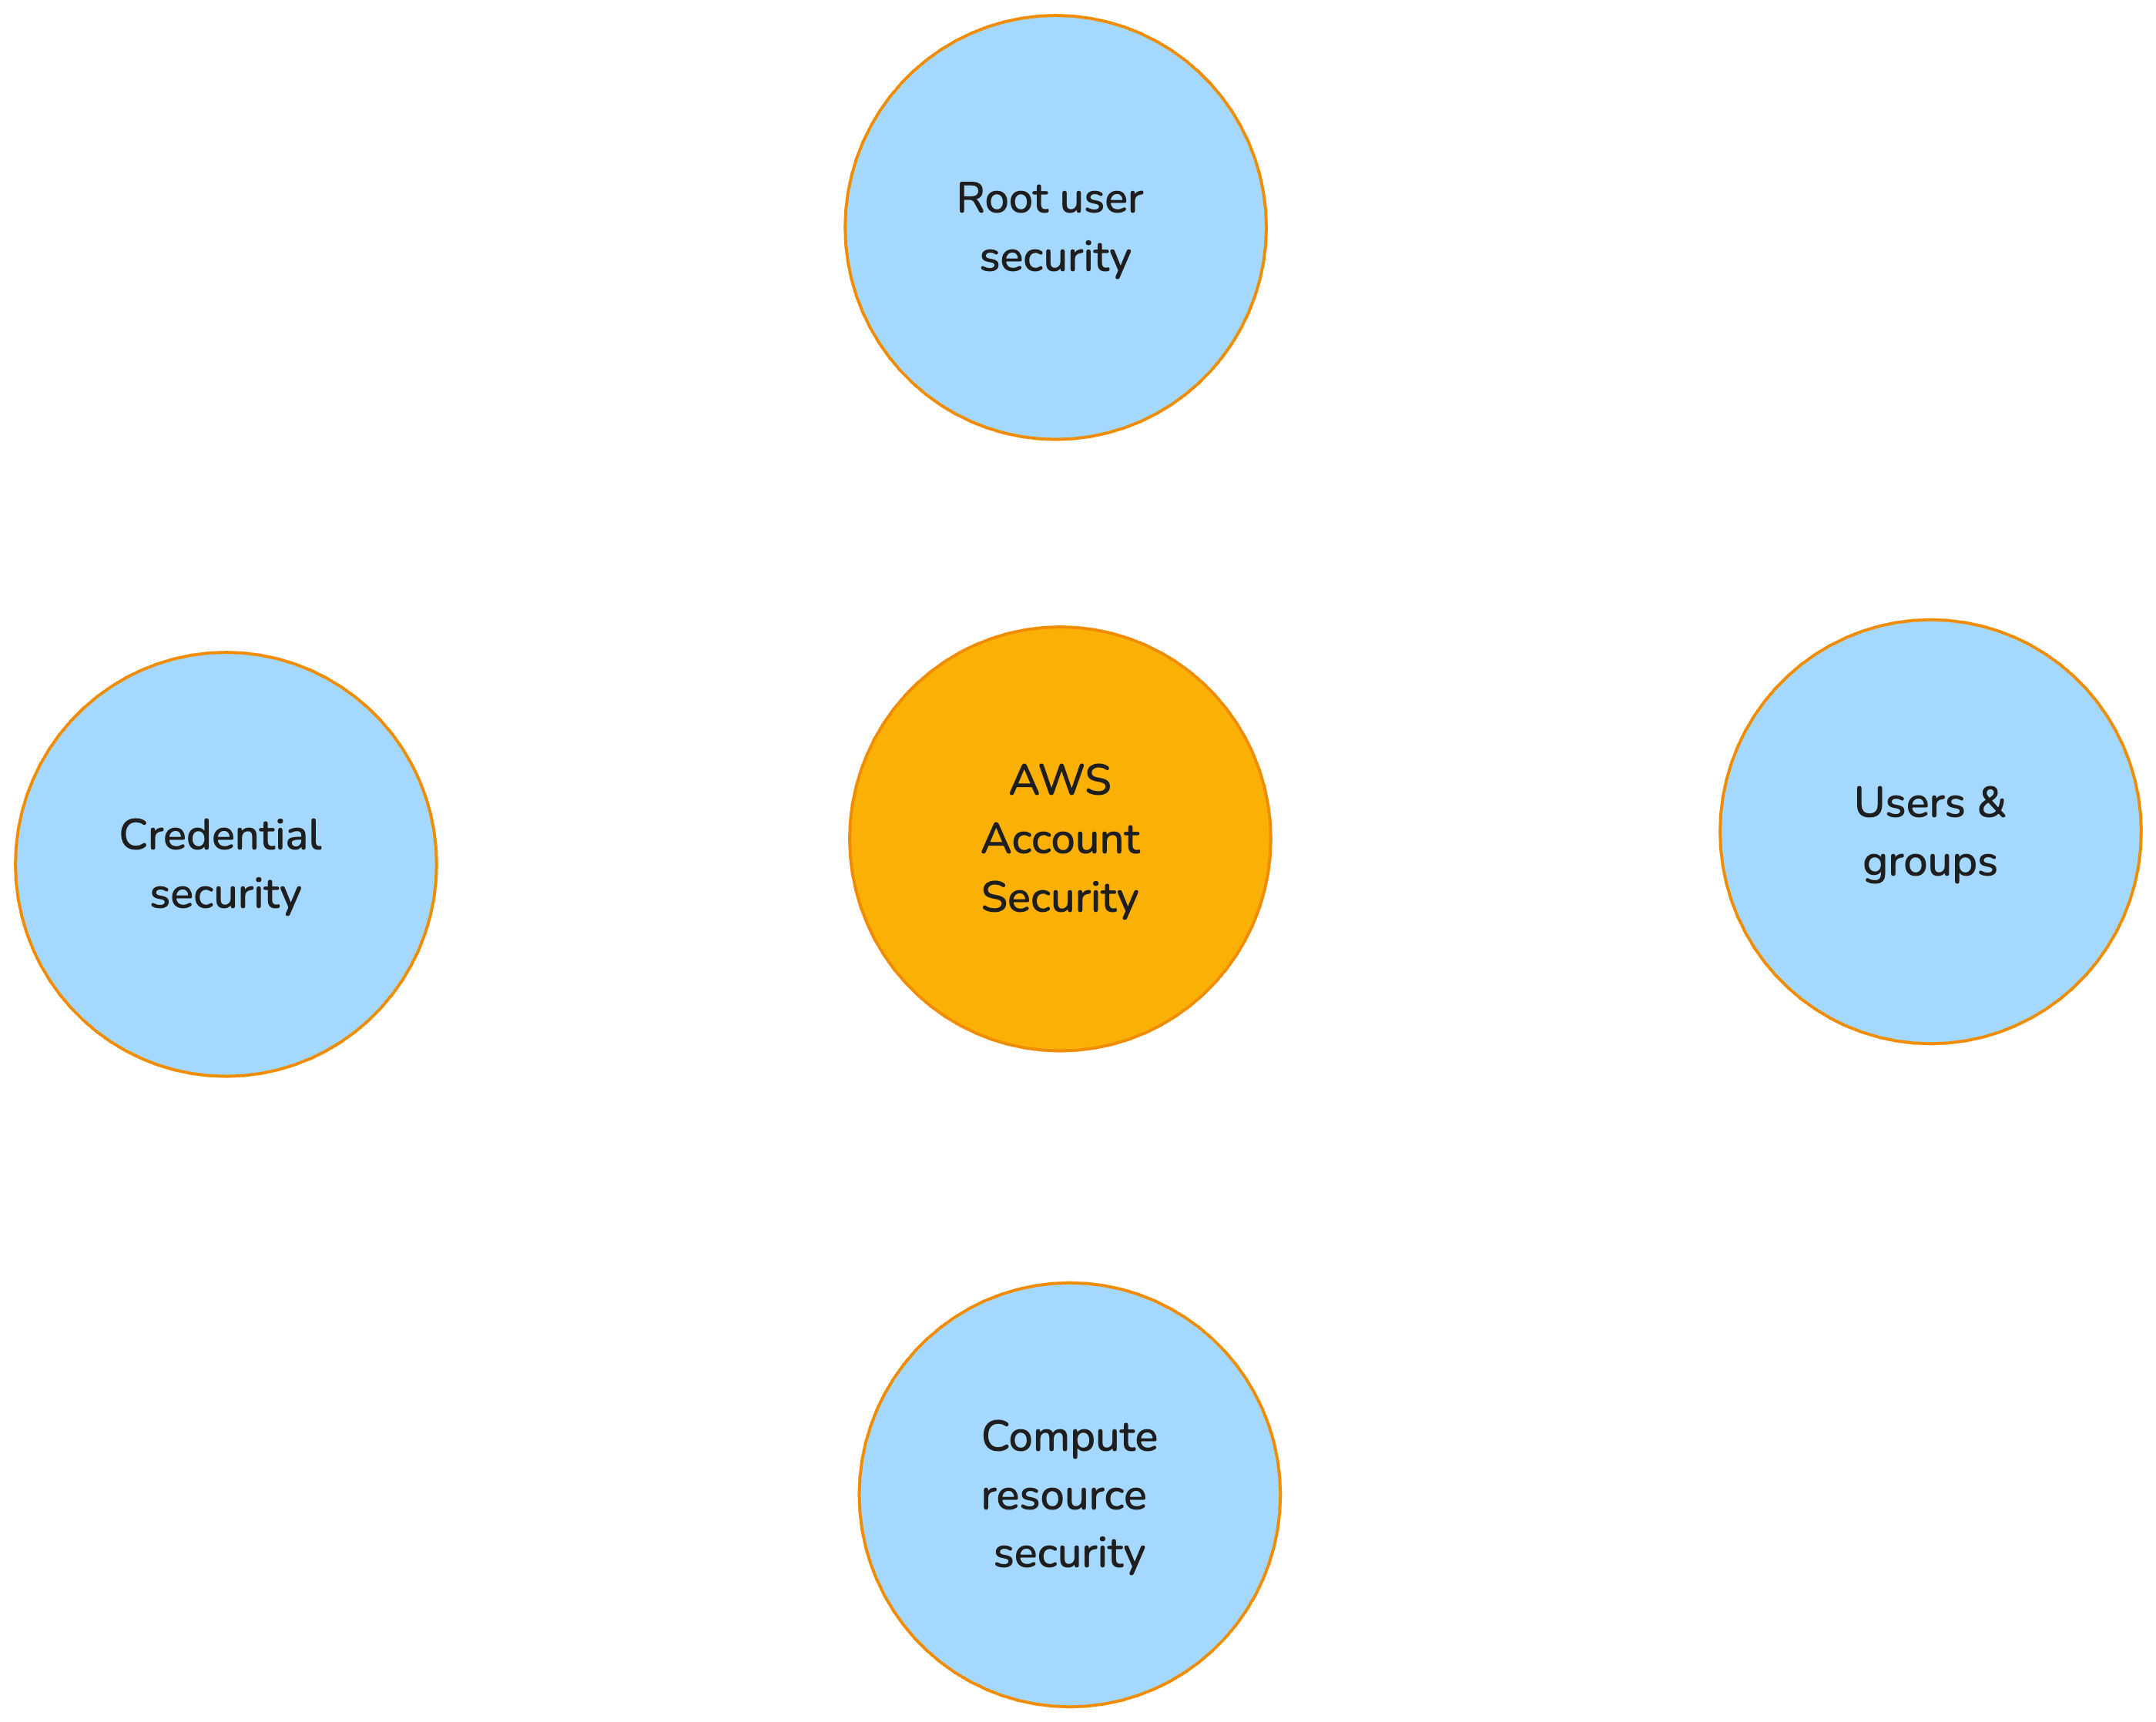
La sécurité de l'utilisateur root est cruciale
Accorder le minimum de privilèges aux utilisateurs, groupes et ressources
Mettre en place un processus de partage d'identifiants
Sécurité de l'utilisateur root
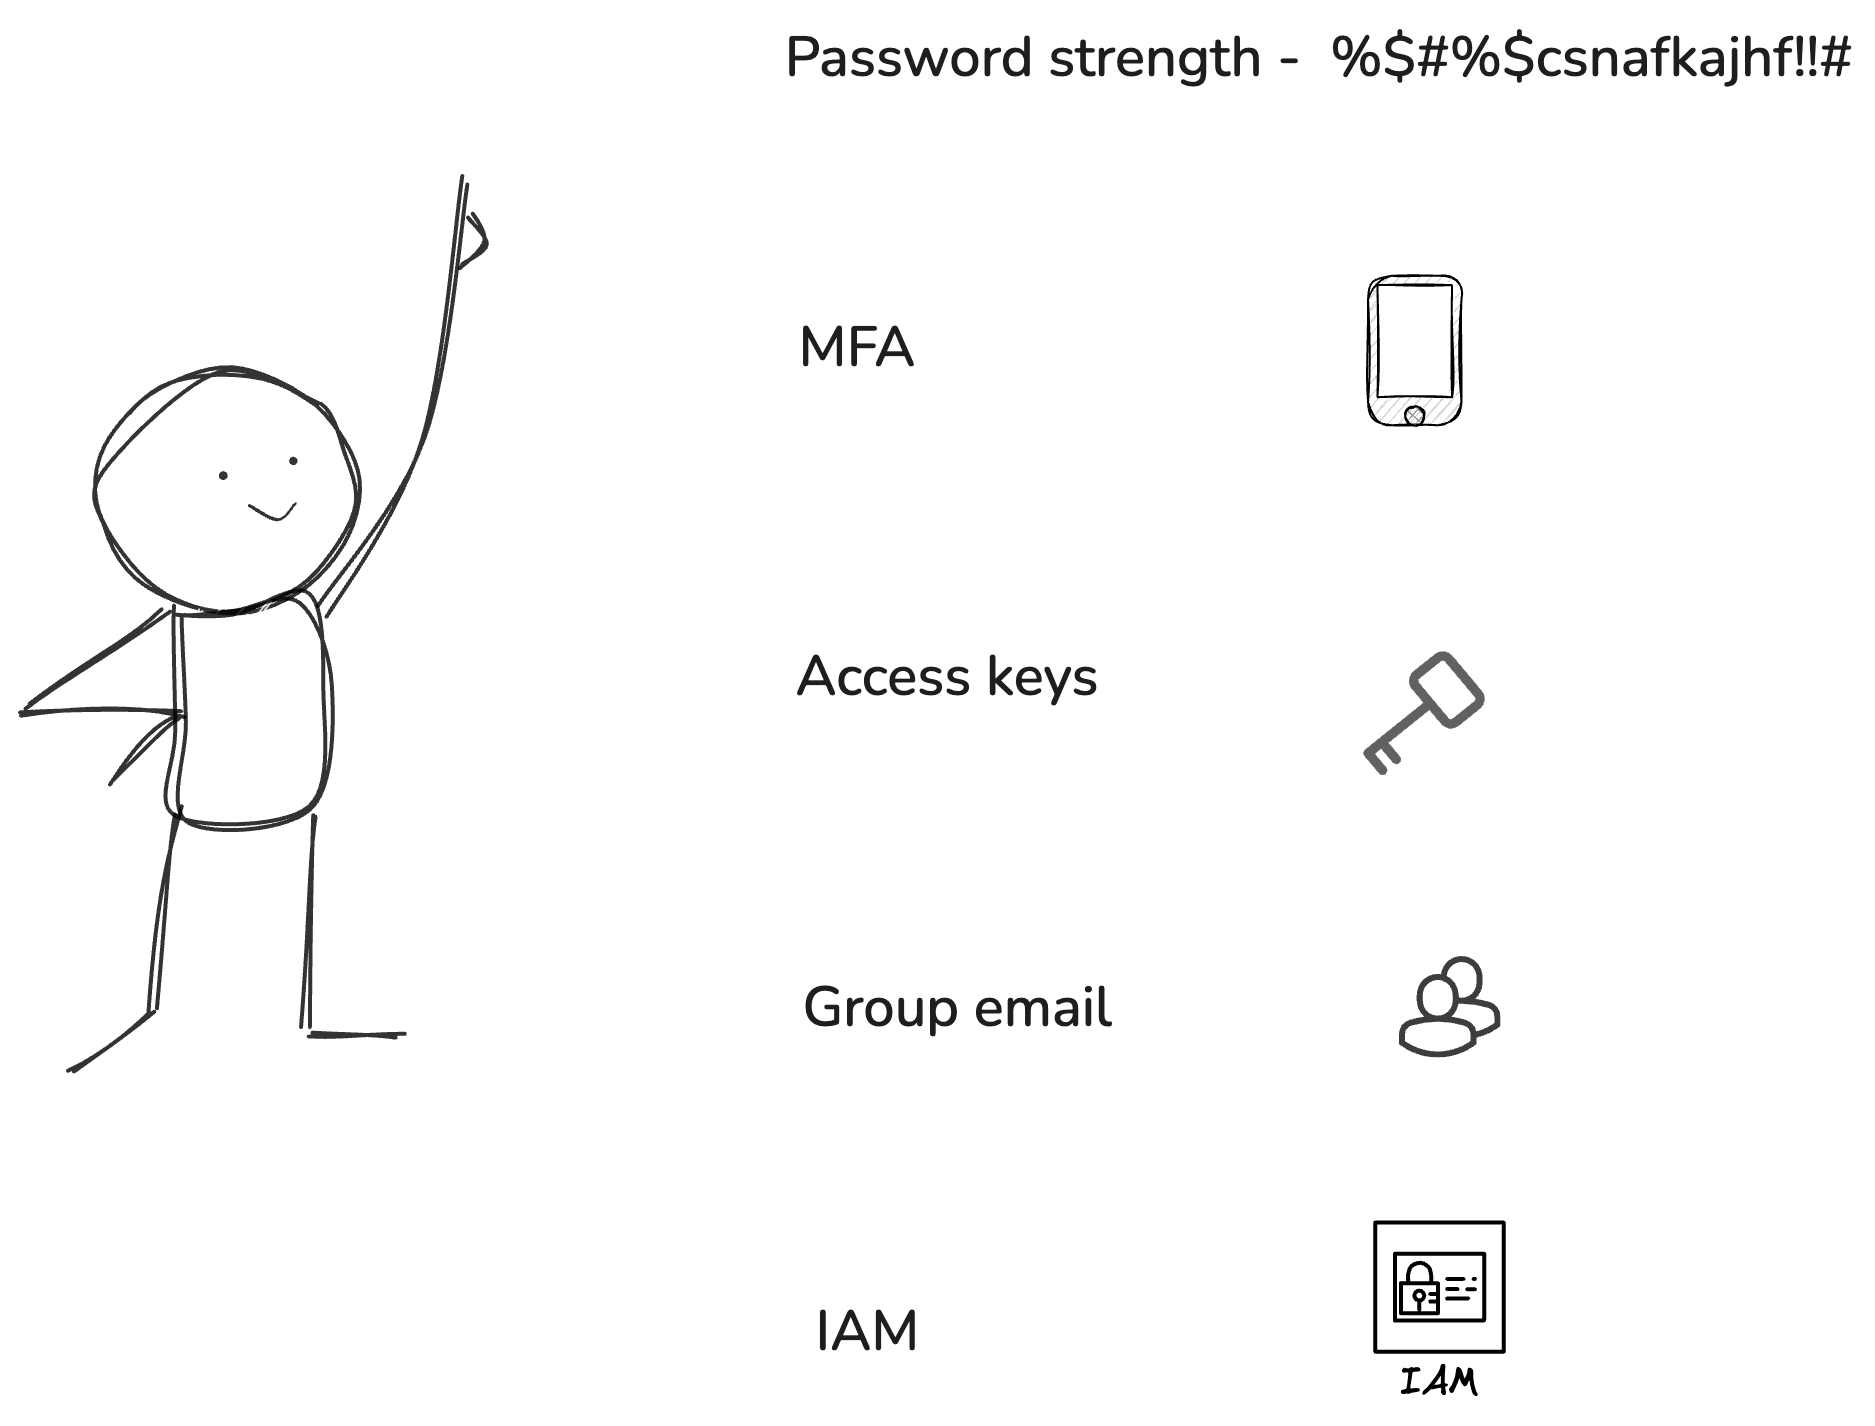
Utiliser un mot de passe root robuste
Activer l'authentification multifacteur
Ne pas créer de clés d'accès
Exiger une approbation à plusieurs et une adresse e-mail de groupe
Sécurité des utilisateurs et des groupes
Activer la MFA pour tous les utilisateurs IAM
Attribuer les permissions via des groupes, pas individuellement
Appliquer le moindre privilège à tous les comptes
Faire tourner régulièrement mots de passe et clés d'accès
Sécurité des ressources
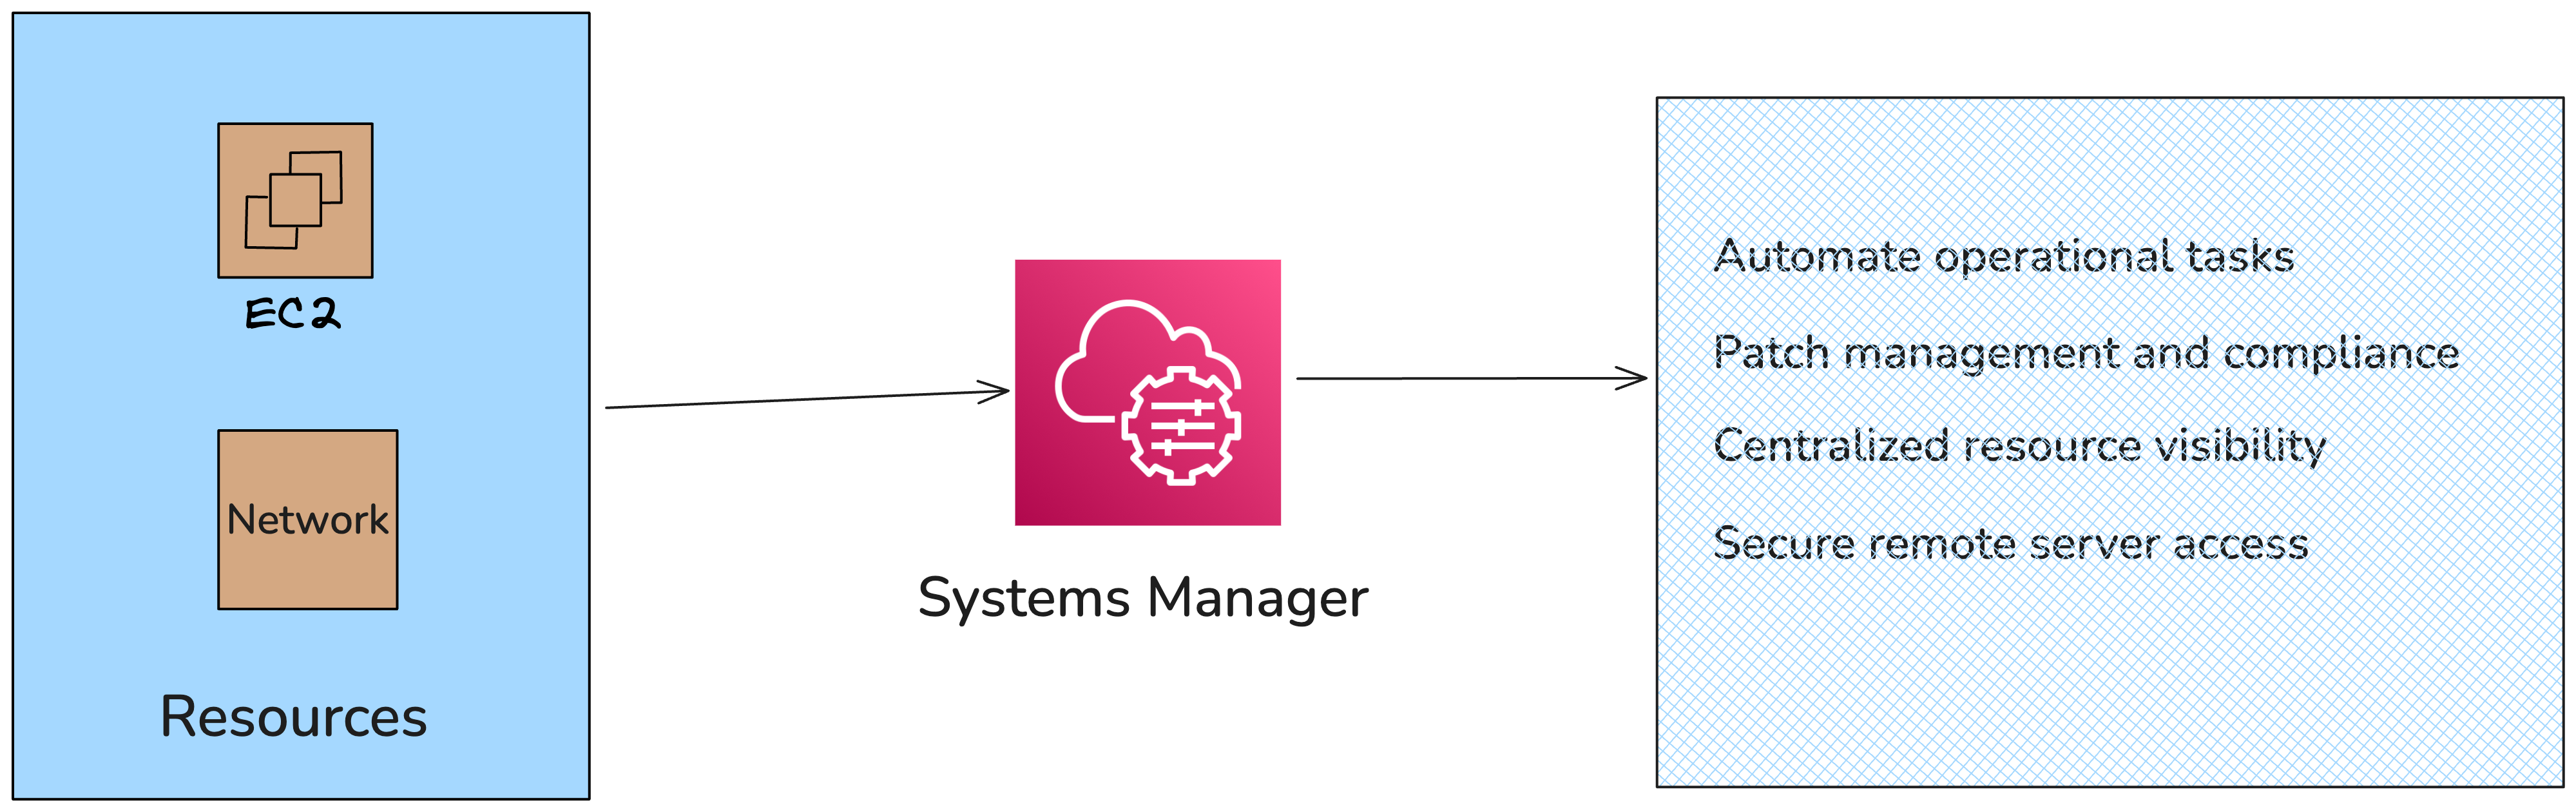
Améliorer la visibilité et le contrôle
Assurer la conformité des instances avec vos correctifs, configurations et politiques
Automatiser la configuration et la gestion continue de vos applications
Sécurité des identifiants
Gérer en toute sécurité les identifiants de base de données
Faire tourner automatiquement les secrets
Chiffrer les clés d'API
Intégrer avec les services AWS
Passons à la pratique !
Concepts de sécurité et de gestion des coûts sur AWS
Preparing Video For Download...