Escribiendo pruebas y asegurando código con IA
Programación asistida por IA para desarrolladores

Francesca Donadoni
AI Curriculum Manager, DataCamp
Solicitud basada en pruebas
☺ Solicitud Normal
Escribe una función en Python para analizar direcciones de correo electrónico.
🤓 Solicitud Basada en Pruebas
Escribe una función en Python para analizar direcciones de correo electrónico. Debe pasar las siguientes pruebas:
- Acepta una dirección válida como "[email protected]".
- Rechaza entradas inválidas como "user@@domain".
- Lanza un ValueError para entradas vacías.
Solicitud basada en pruebas
Solicitud del usuario: Genera pruebas unitarias en Python para una función que procesa datos de formularios enviados por el usuario e inserta en una base de datos SQL.
Respuesta del modelo:
Aquí tienes un conjunto de pruebas pytest listo para ejecutar que cubre validación, normalización, seguridad contra inyección SQL y comportamiento de transacciones para una función que procesa datos de formularios e inserta un registro en una base de datos SQL.
[...]
# ---------- Fijaciones de prueba DB ----------

@pytest.fixture()
def conn():
    """DB SQLite en memoria con una tabla de usuarios."""
    c = sqlite3.connect(":memory:") [...]
Solicitud basada en pruebas
Solicitud del usuario: Genera pruebas unitarias en Python usando pytest para la siguiente función. Incluye casos para entrada vacía, palabras clave SQL en la entrada y caracteres especiales. Asume una conexión de base de datos simulada.
<INSERT FUNCTION>Respuesta del modelo:
Aquí tienes un módulo de prueba pytest autónomo que usa simulaciones (sin DB real) y cubre entrada vacía, palabras clave SQL y caracteres especiales. También verifica el comportamiento de commit/cierre y que las excepciones se manejen.
[...]
@pytest.fixture
def mock_sqlite_connect(monkeypatch):
    """
    Parchea sqlite3.connect para devolver una conexión + cursor MagicMock.
[...]
Solicitud para seguridad
☺ Solicitud Normal
$$
Escanea la siguiente función en Python para posibles vulnerabilidades y sugiere alternativas más seguras si se encuentran.
🤓 Solicitud Basada en Pruebas
$$
Revisa este código para problemas comunes de seguridad web, incluyendo inyección SQL, XSS y fallos de validación de entrada.
OWASP Top 10
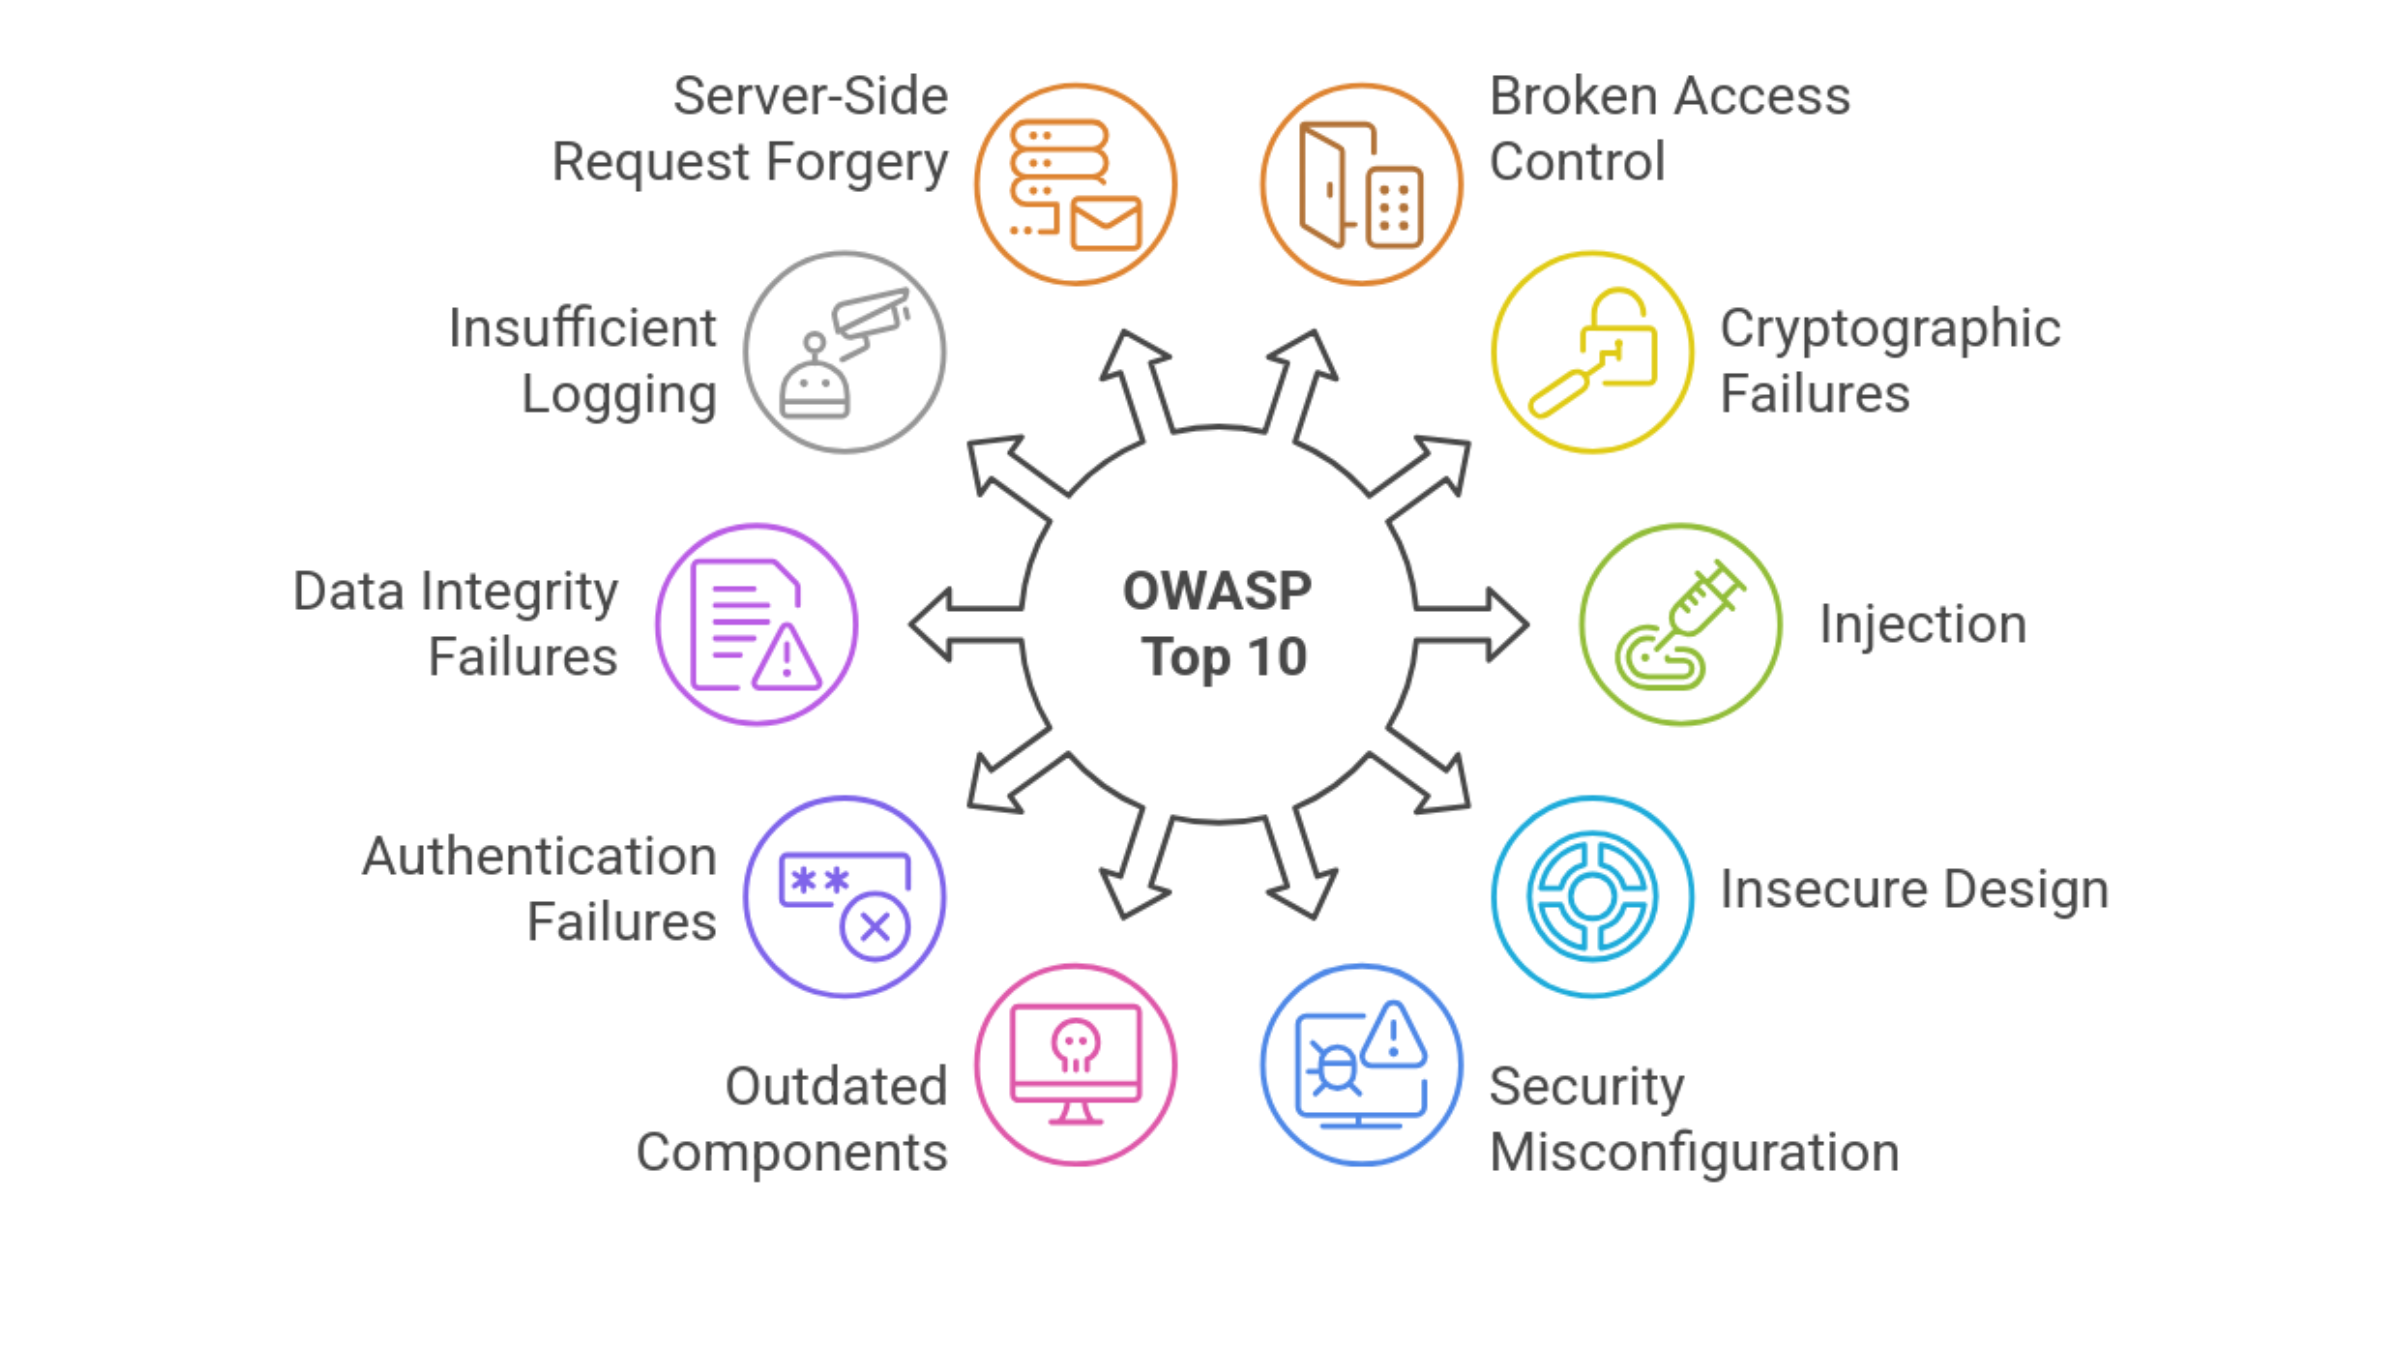
OWASP Top 10
- Solicitud del usuario: Audita la siguiente función para vulnerabilidades del OWASP Top 10.
def login(username, password):
   query = f"SELECT * FROM users WHERE username = '{username}' \
           AND password = '{password}'"
   result = db.execute(query)
   return result.fetchone()
- Respuesta del modelo:
Aquí tienes una auditoría enfocada en el OWASP Top 10 de tu función de inicio de sesión, además de una reescritura más segura.
- A03: Inyección. La interpolación directa de cadenas en SQL hace que sea fácilmente inyectable. Ejemplos de payloads:
username = "admin' --"→ omite la verificación de contraseña. [...]
¡Vamos a practicar!
Programación asistida por IA para desarrolladores

