Pengembangan Perangkat Lunak dengan GitHub Copilot
Thalia Barrera
AI Engineering Curriculum Manager, DataCamp

def get_user(username):
query = f"SELECT * FROM users \
WHERE username = '{username}'"
return db.execute(query)
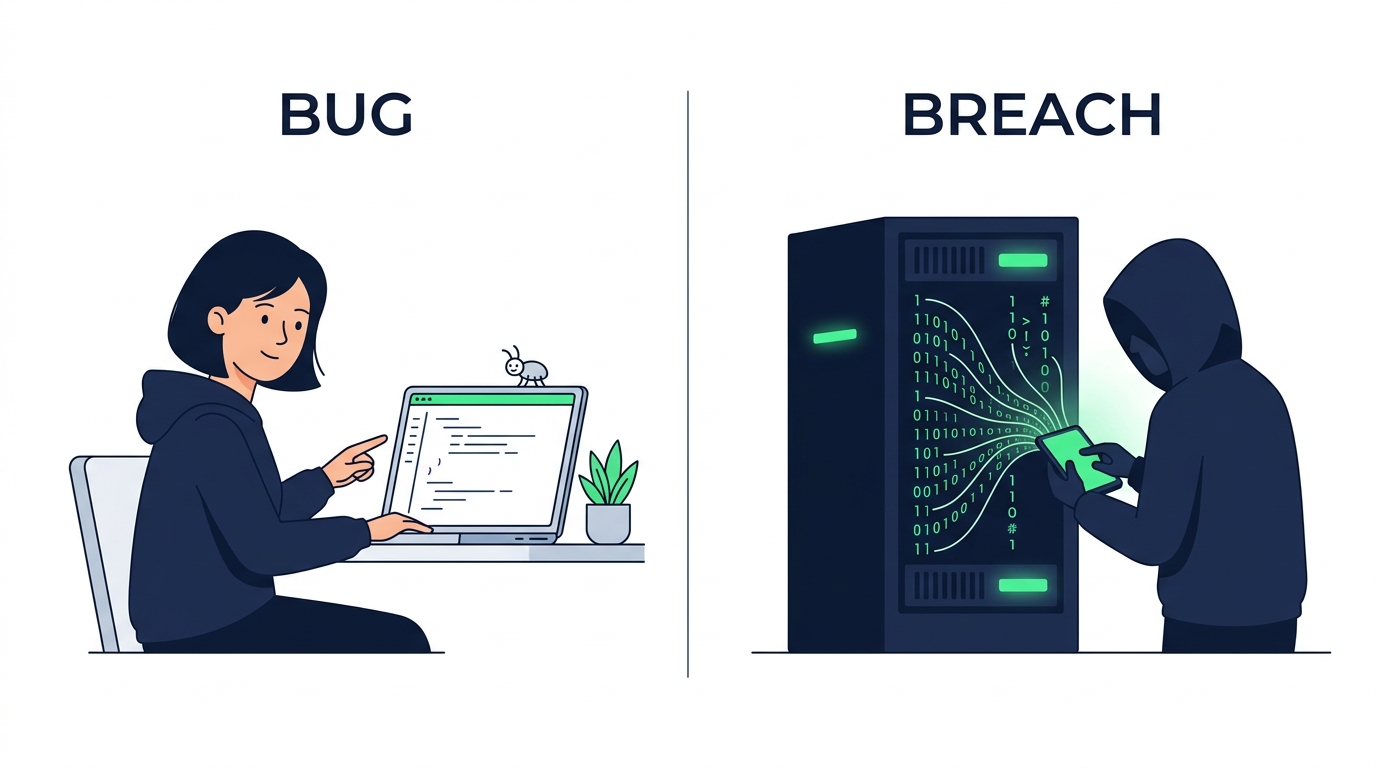
Penyerang dapat menyuntikkan SQL:
users[rekaman layar]
[rekaman layar]
Tinjauan terarah
Tinjau
#selectionuntuk kerentanan SQL injection dan XSS
Pindai seluruh kode
Pindai
@workspaceuntuk kredensial atau API key yang ditanam keras
[rekaman layar]

Generasi kode defensif
Tambahkan validasi input ke endpoint ini. Tolak tipe tak terduga dan batasi panjang.
Jangan hanya menemukan kerentanan — cegah juga
.github/copilot-instructions.md
## Standar keamanan
- Gunakan query terparameter
- Jangan pernah menanam keras kredensial atau API key
- Validasi dan sanitasi semua input pengguna
- Gunakan bcrypt atau argon2 untuk hashing sandi
.github/instructions/security.instructions.md
applyTo: "**/*.py"
- Gunakan modul secrets, bukan random, untuk token
- Escape semua input pengguna di template Jinja2
✅ Keamanan menjadi bagian dari cara Anda menulis kode
Pengembangan Perangkat Lunak dengan GitHub Copilot