Geliştiriciler için İleri Seviye AI Destekli Kodlama
Thalia Barrera
AI Engineering Curriculum Manager, DataCamp


🤖 Güvenlik istemi:
Bir uygulama güvenliği mühendisiniz.
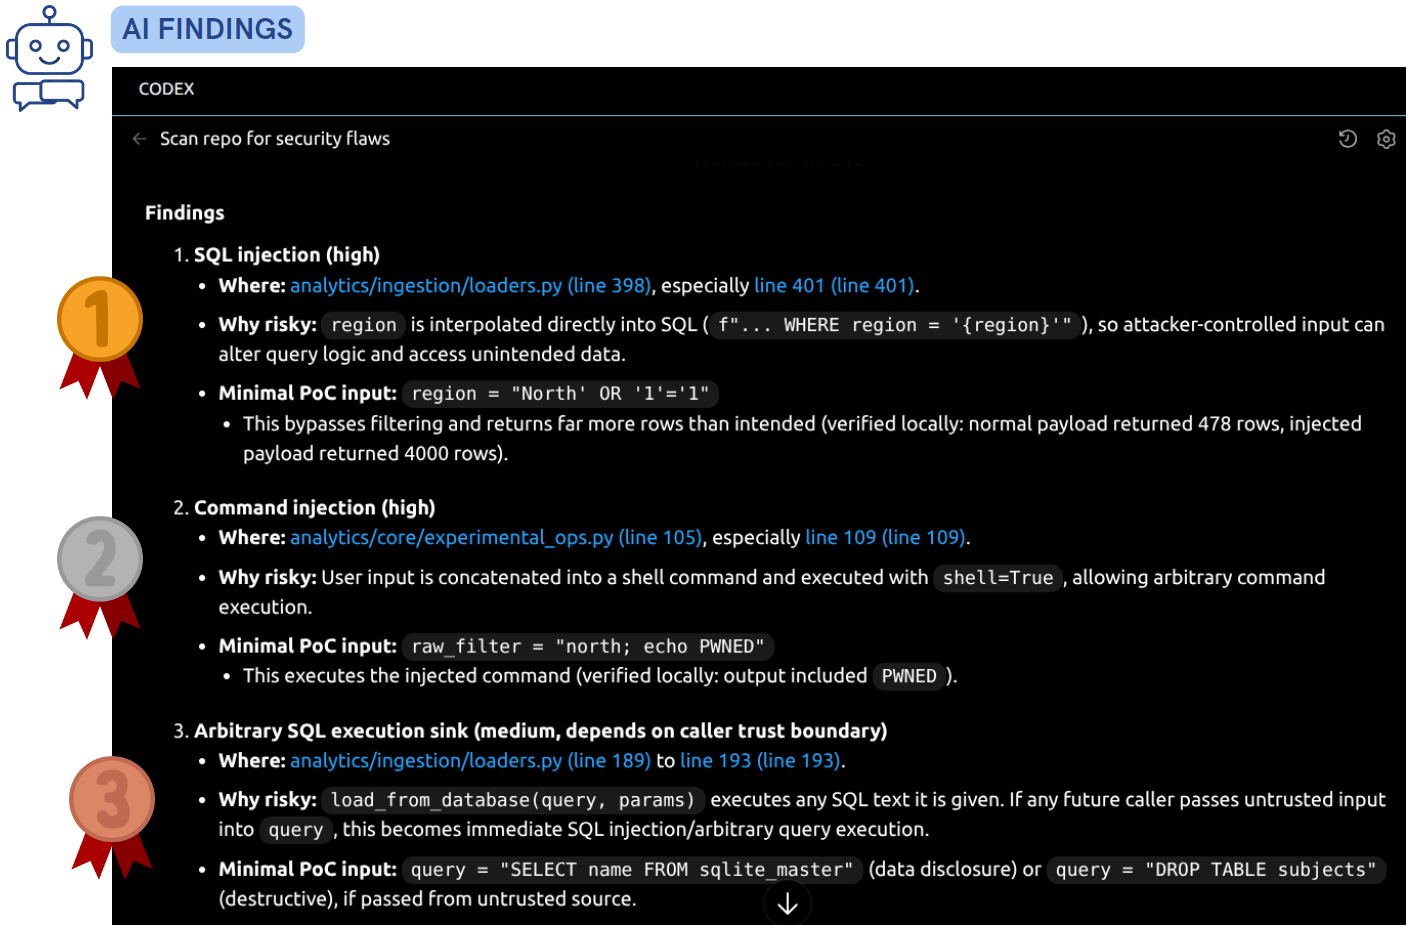
Depoyu SQL enjeksiyonu, XSS, CSRF, komut enjeksiyonu, eksik kimlik doğrulama/yetkilendirme veya hassas veri ifşası gibi yaygın güvenlik açıkları için tarayın. CWE Top 25 Most Dangerous Software Weaknesses'ı izleyin.
Her bulgu için şunları ekleyin:
- Nerede oluştuğu ve neden riskli olduğu.
- Tetikleyebilecek minimal bir kanıt amaçlı girdi.


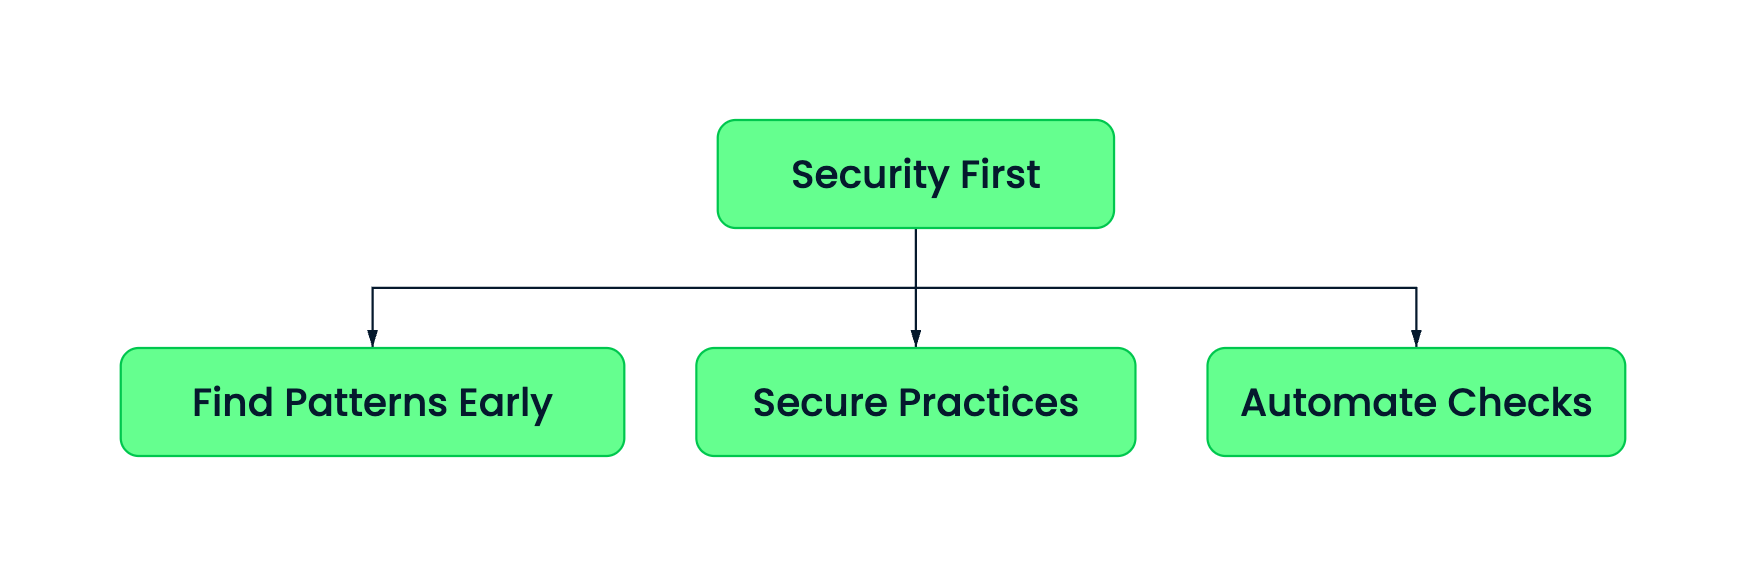
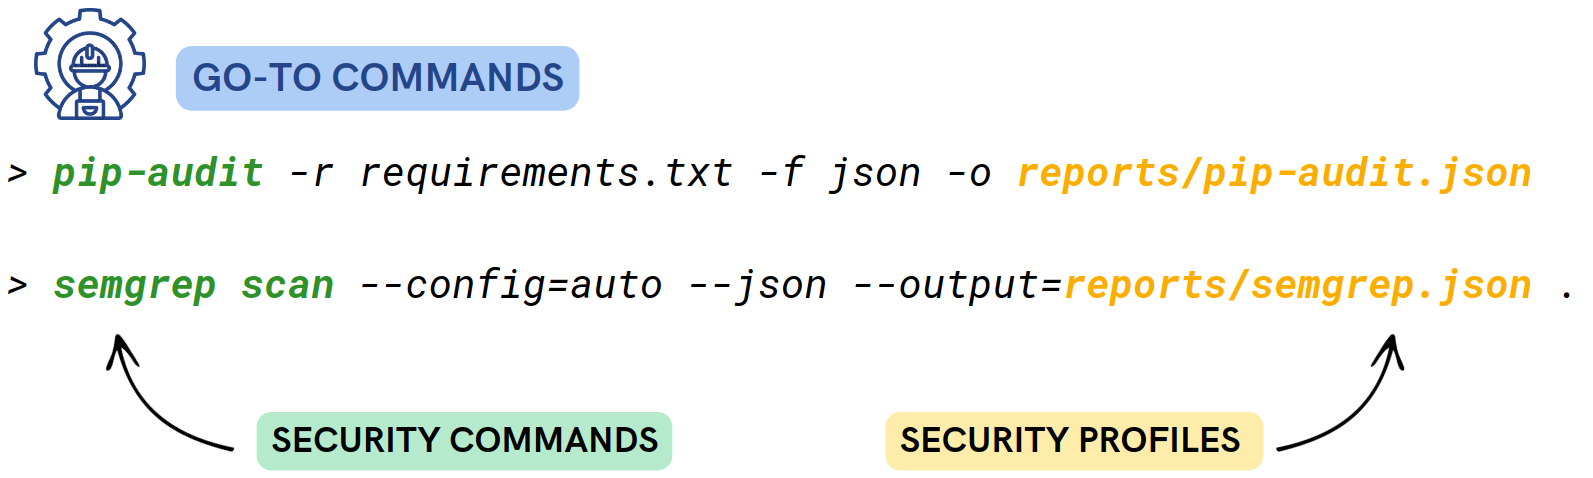
pip-audit → bağımlılık açıklarısemgrep → güvensiz kod kalıpları🤖 Sonuç yorumlama istemi:
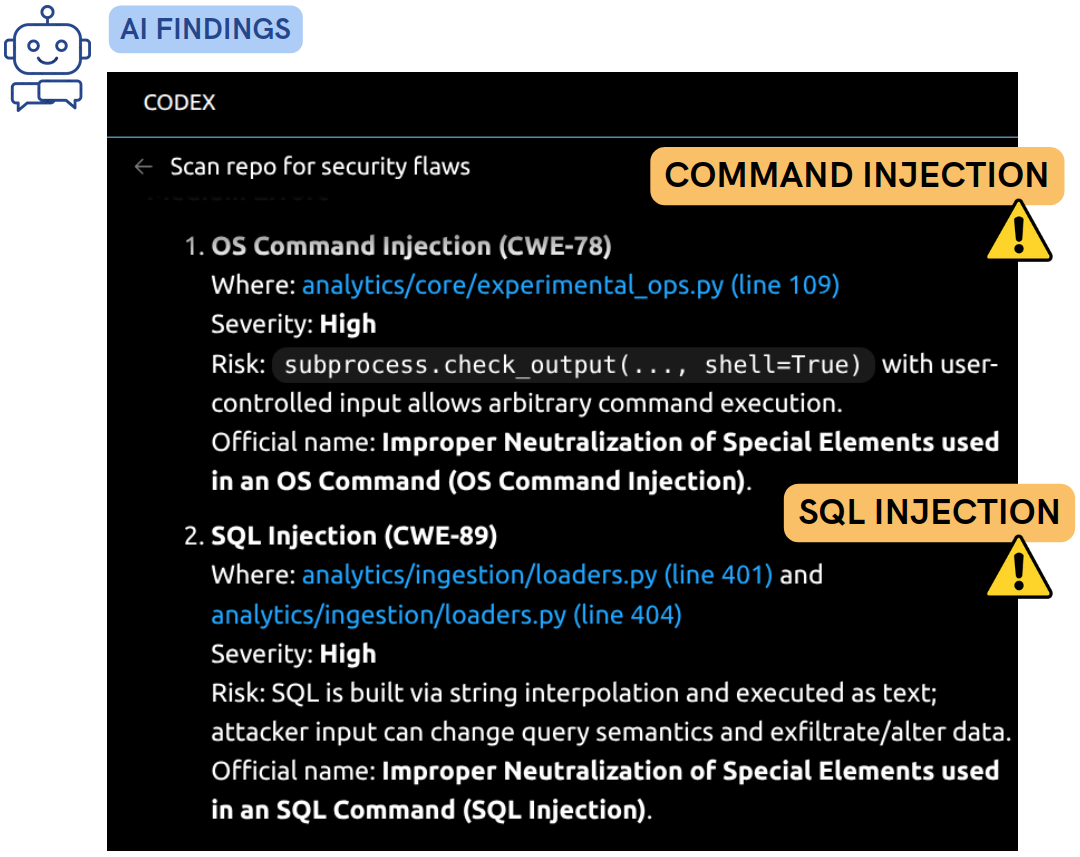
İşte tarama çıktıları. Sonuçları yorumlamama yardım edin ve varsa resmi adlarıyla bulunan güvenlik açıklarını listeleyin.
Bulguları hızlı düzeltmeler, orta çaba ve mimari değişiklikler olarak gruplayın. Her bulgu için riski değerlendirin ve şiddetini ekleyin.
<copy security reports here>

🤖 CI istemi:
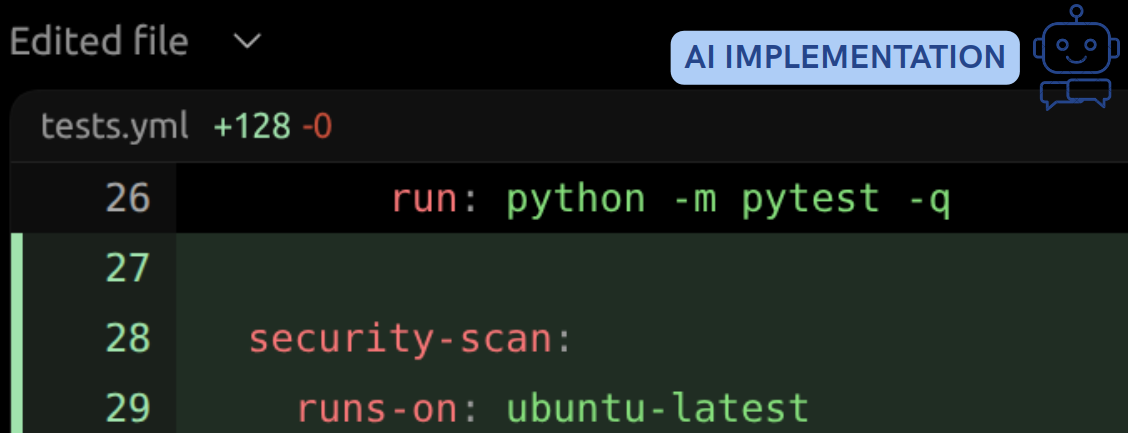
Düzenli güvenlik taramaları için bu kod tabanının CI iş akışına pip-audit ve semgrep komutlarını ekleyin.
İş akışını yüksek şiddetteki bulgularda başarısız olacak ve çıktıyı deterministik tutacak şekilde yapılandırın.


Geliştiriciler için İleri Seviye AI Destekli Kodlama