Key Vault の高度な設定
開発者のための Azure セキュリティ実装

Anushika Agarwal
Cloud Data Engineer
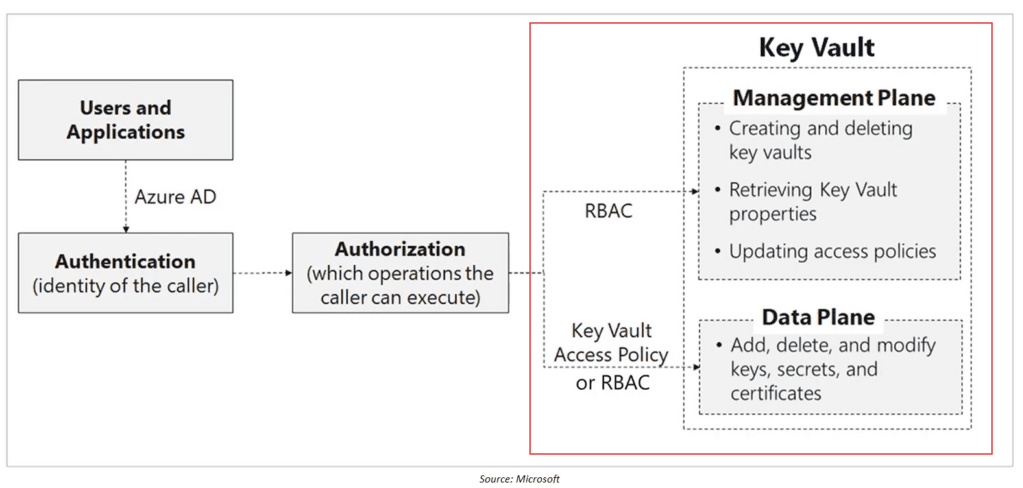
Key Vault の認証を支える Entra ID
- Key Vault へのアクセスの最初のステップ = 認証
- 本人確認を行うこと
- Key Vault は認証に Microsoft Entra ID を使用します
Key Vault の ID の種類
- ユーザー: 個人
- グループ: ユーザーの集合
- サービスプリンシパル: アプリやサービスの ID
アプリの認証方法
- マネージド ID (推奨)
- シークレット不要、Azure が管理
- アプリ登録
- 手動設定、資格情報が必要
Key Vault における認可
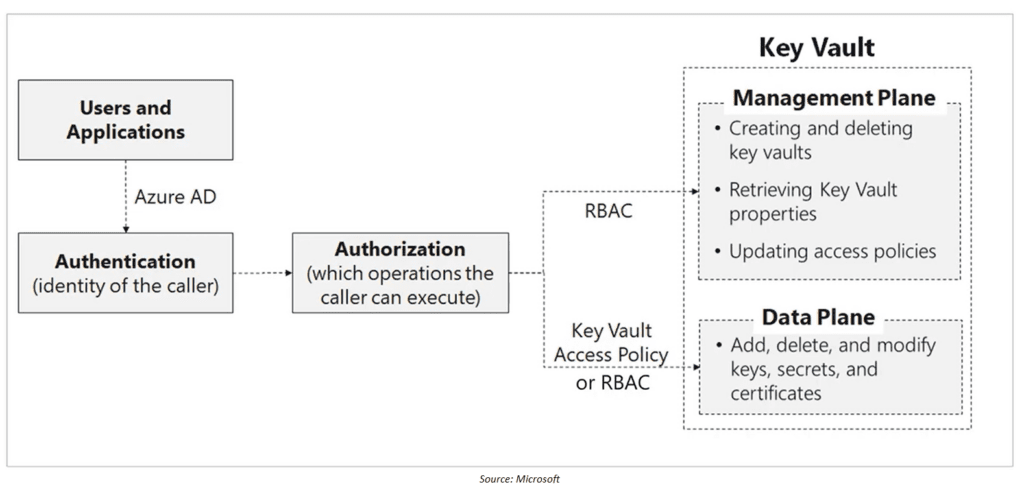
認証後、認可によって実行できる操作が決まります
Azure には Access Policies と RBAC という2つの認可モデルがあります
アクセスポリシー(レガシー)
- データプレーン(Key Vault 内部)のみを制御
- 管理プレーンや誰がボールトを管理できるかは制御できません
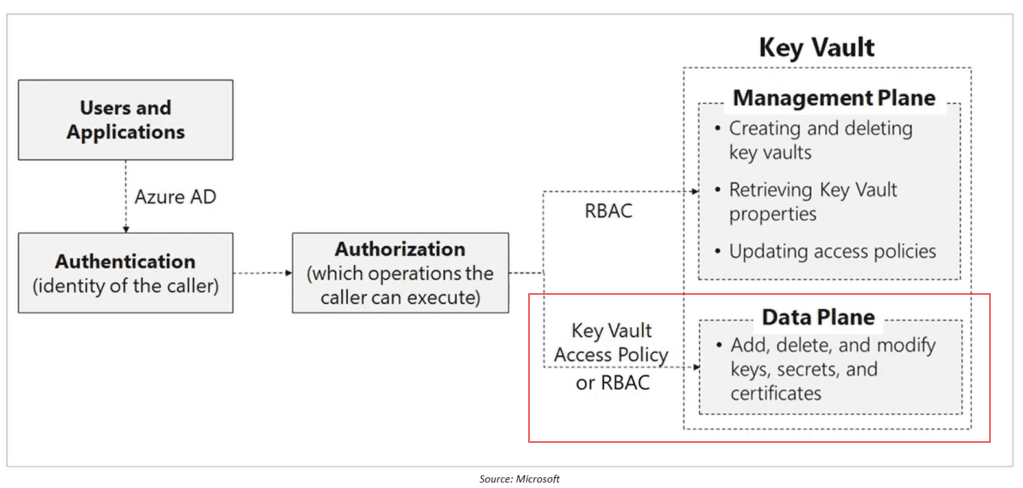
RBAC: ロールベースのアクセス制御(推奨)
- 次へのアクセスを制御
- 管理プレーン: ボールト自体
- データプレーン: キー、シークレット、証明書
- PIM、MFA、条件付きアクセスに対応
論理削除
現状:
- 削除されたアイテムが大きな問題を引き起こすことがあります
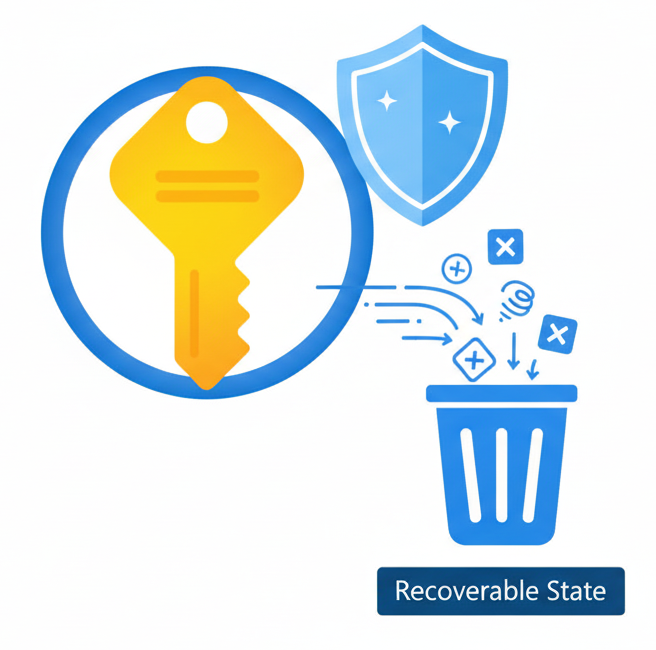
論理削除を有効化:
- 削除されたアイテムは復元可能な状態になります
- 誤削除や悪意のある削除から保護します
論理削除が適用される対象
- ボールト
キー
- シークレット
- 証明書
論理削除の設定
- 保持期間 - 7〜90日(デフォルト: 90日)
- 新規ボールトではデフォルトで有効
- 一度設定すると無効化できません
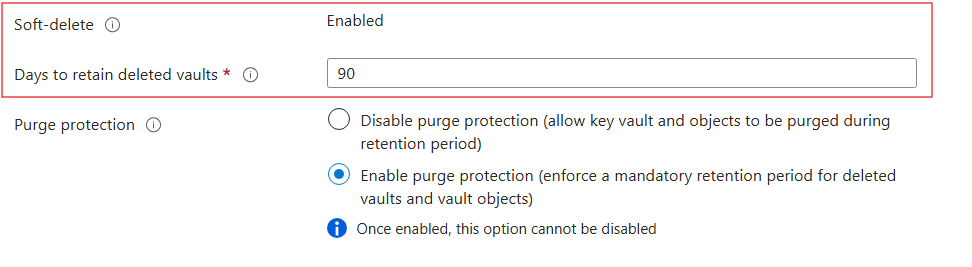
パージ保護
- パージ = 復元不可能な完全削除
- 保持期間中はパージをブロック
管理者でもパージできません
ボールトとその中身の両方に適用されます。
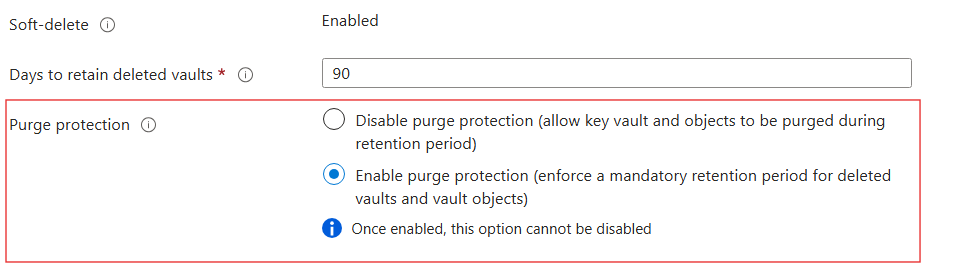
パージ保護の設定
- 設定
- 保持期間 - 7〜90日(デフォルト: 90日)
- 論理削除の有効化が必要
- 一度設定すると無効化できません
最善の方法
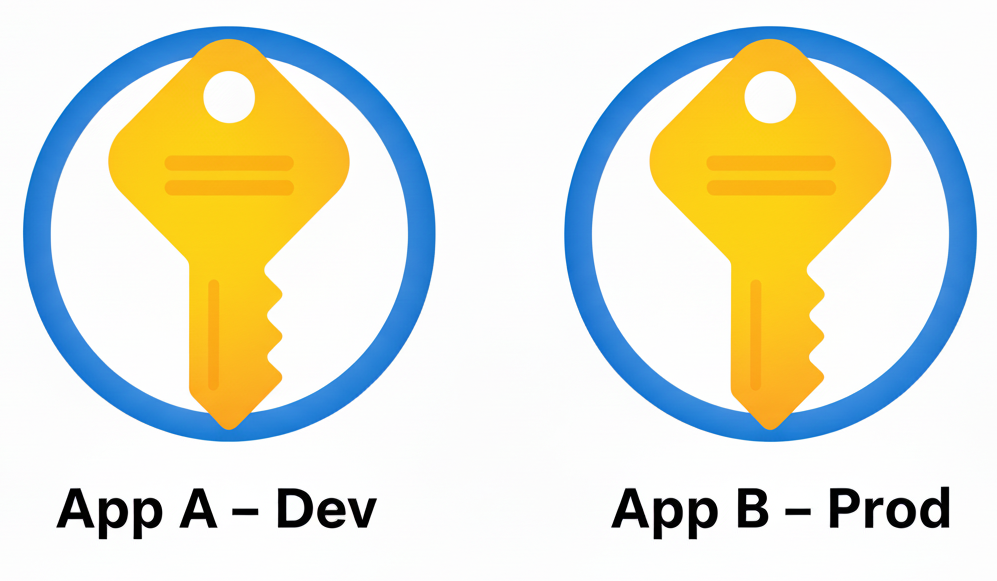
分離を考慮した設計
- 個別のボールトを使用
アクセス制御
- 信頼できるユーザーとアプリのみにアクセスを許可
アクティビティの監視
- 診断ログとアラートを有効化