Setări avansate Key Vault
Implementarea securității Azure pentru dezvoltatori

Anushika Agarwal
Cloud Data Engineer
Entra ID asigură autentificarea în Key Vault
- Primul pas pentru accesarea Key Vault = Autentificarea
- Dovedirea identității
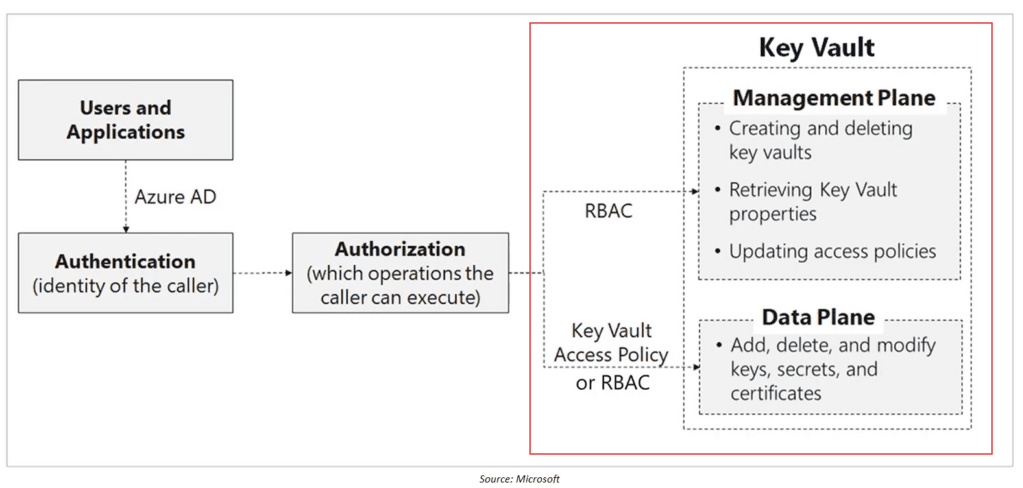
- Key Vault utilizează Microsoft Entra ID pentru autentificare
Tipuri de identități în Key Vault
- Utilizator: O persoană
- Grup: Un set de utilizatori
- Service Principal: Identitatea unei aplicații sau serviciu
Metode de autentificare pentru aplicații
- Identitate gestionată (recomandată)
- Fără secrete, gestionată de Azure
- Înregistrare aplicație
- Configurare manuală, necesită credențiale
Autorizare în Key Vault
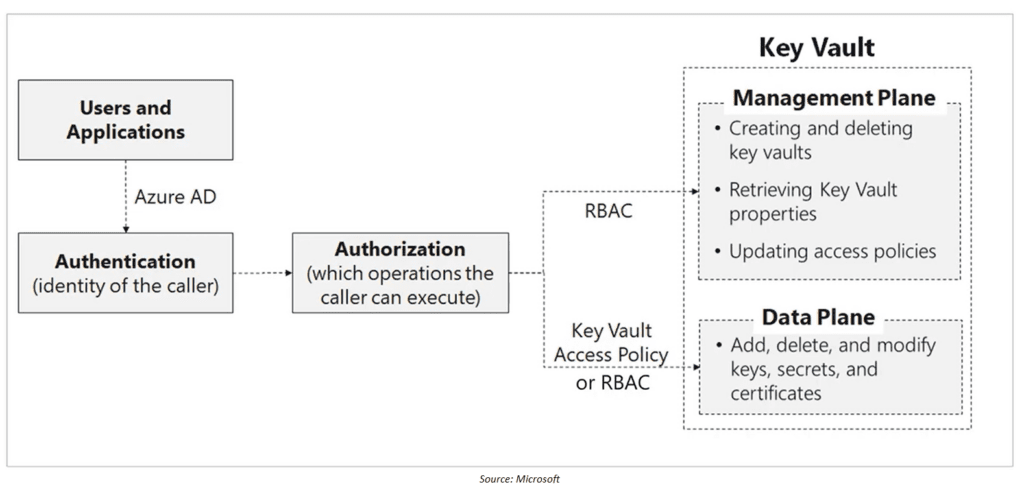
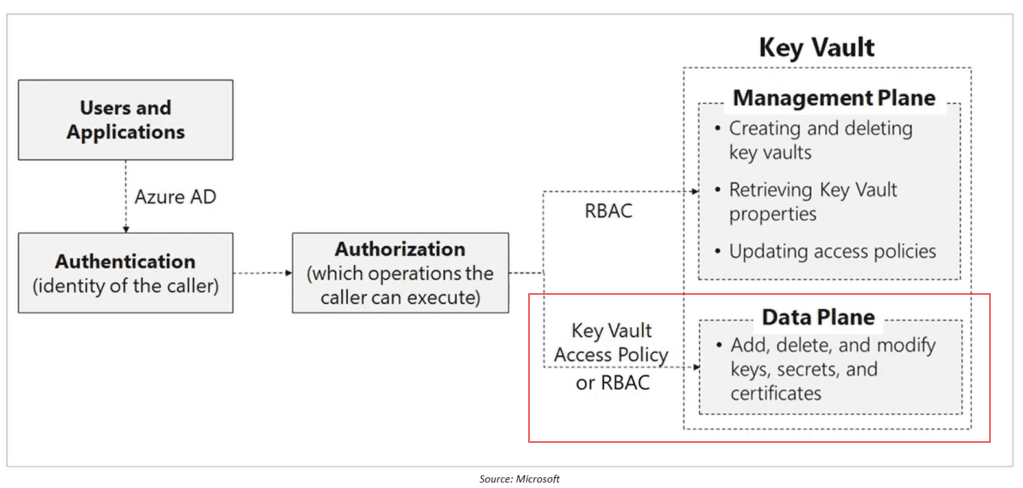
După autentificare, autorizarea definește ce poți face
Azure oferă două modele de autorizare: Access Policies și RBAC
Access Policies (moștenite)
- Controlează doar planul de date (interiorul Key Vault)
- Fără control asupra planului de gestionare sau cine administrează vault-ul
RBAC: Control al accesului bazat pe roluri (recomandat)
- Controlează accesul la
- Planul de gestionare: vault-ul în sine
- Planul de date: chei, secrete, certificate
- Suportă PIM, MFA, Acces condiționat
Soft Delete
Situație inițială:
- Elementele șterse pot cauza perturbări majore
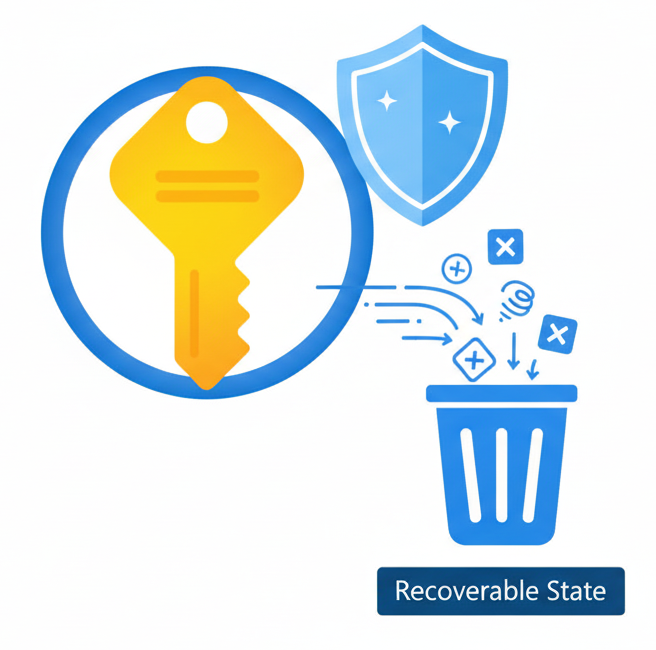
Soft Delete activat:
- Elementele șterse intră într-o stare recuperabilă
- Protejează împotriva ștergerii accidentale sau malițioase
Unde se aplică Soft Delete?
- Vault
Chei
- Secrete
- Certificate
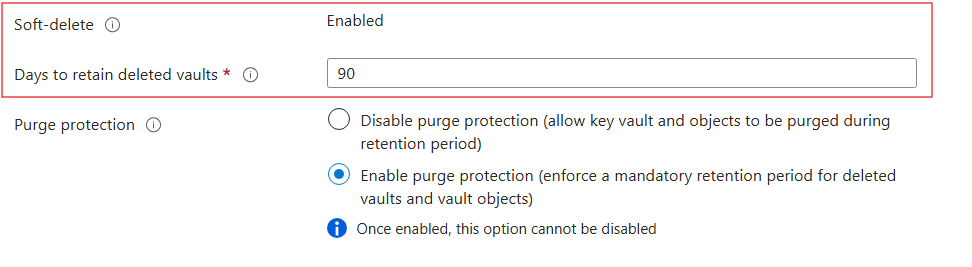
Configurarea Soft Delete
- Durată de retenție: 7-90 de zile (implicit: 90)
- Activat implicit pentru vault-uri noi
- Nu poate fi dezactivat după configurare
Protecție împotriva ștergerii permanente
- Purge = ștergere permanentă fără recuperare
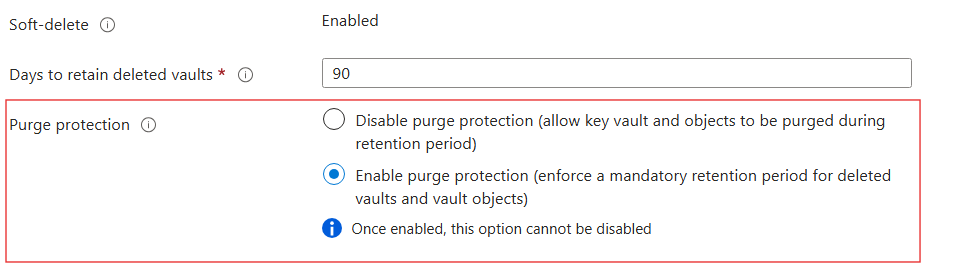
- Blochează ștergerea permanentă în perioada de retenție
Nici administratorii nu pot efectua purge
Se aplică atât vault-ului, cât și conținutului său.
Configurarea protecției împotriva ștergerii permanente
- Configurare
- Durată de retenție: 7-90 de zile (implicit: 90)
- Necesită activarea Soft Delete
- Nu poate fi dezactivat după configurare
Bune practici
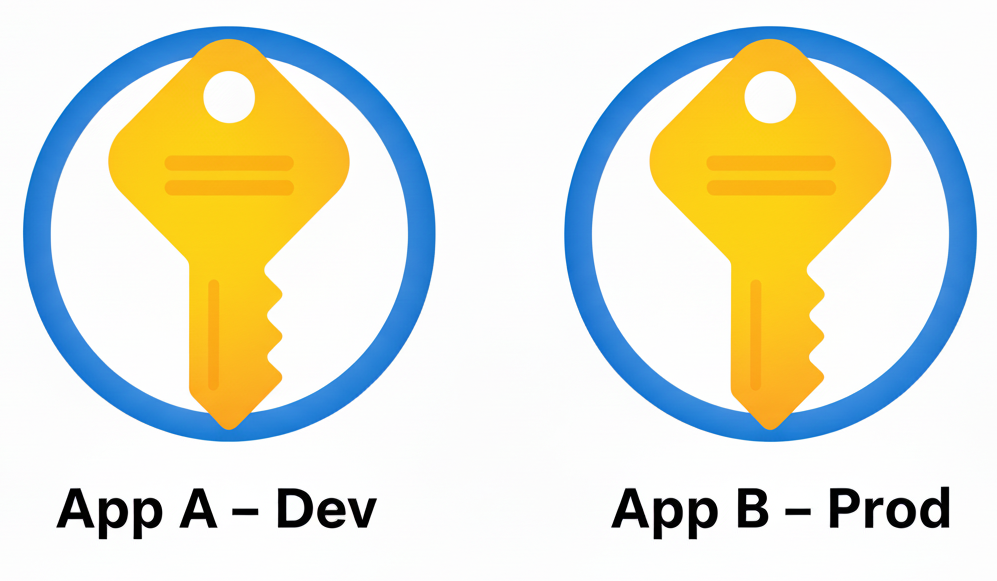
Proiectați pentru izolare
- Utilizați vault-uri separate
Controlați accesul
- Acces doar pentru utilizatori și aplicații de încredere
Monitorizați activitatea
- Activați jurnalizarea de diagnosticare și alertele