Configurarea Azure App

Implementarea securității Azure pentru dezvoltatori

Anushika Agarwal

Cloud Data Engineer

Ce este Azure App Configuration?

  • Stocare centralizată pentru setările aplicației

  • Actualizați sau activați funcții fără redistribuire

  • Complet gestionat, cu securitate integrată

Implementarea securității Azure pentru dezvoltatori

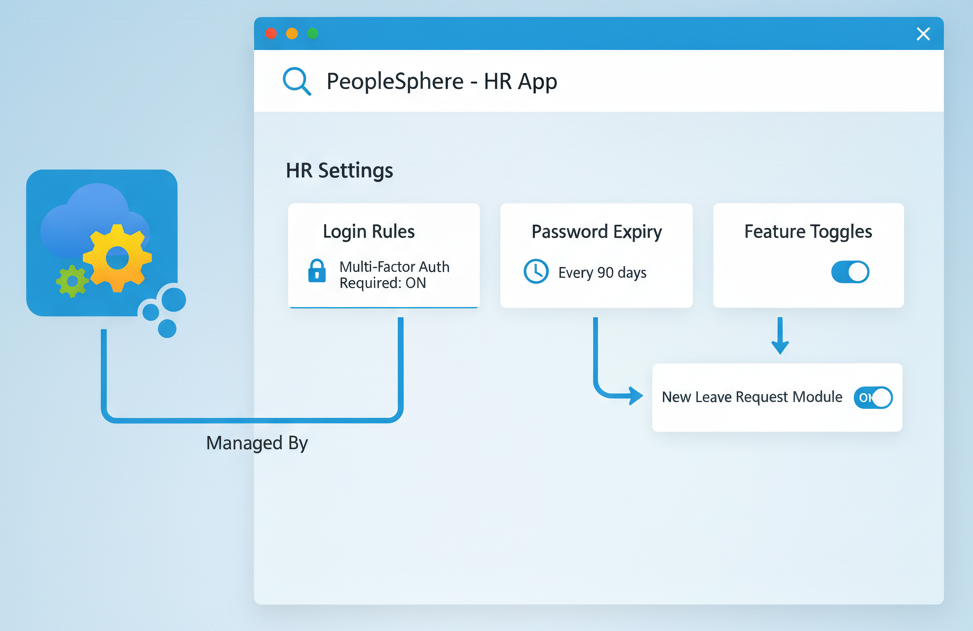
PeopleSphere cu App Configuration

Exemplu PeopleSphere cu Azure App Configuration

Implementarea securității Azure pentru dezvoltatori

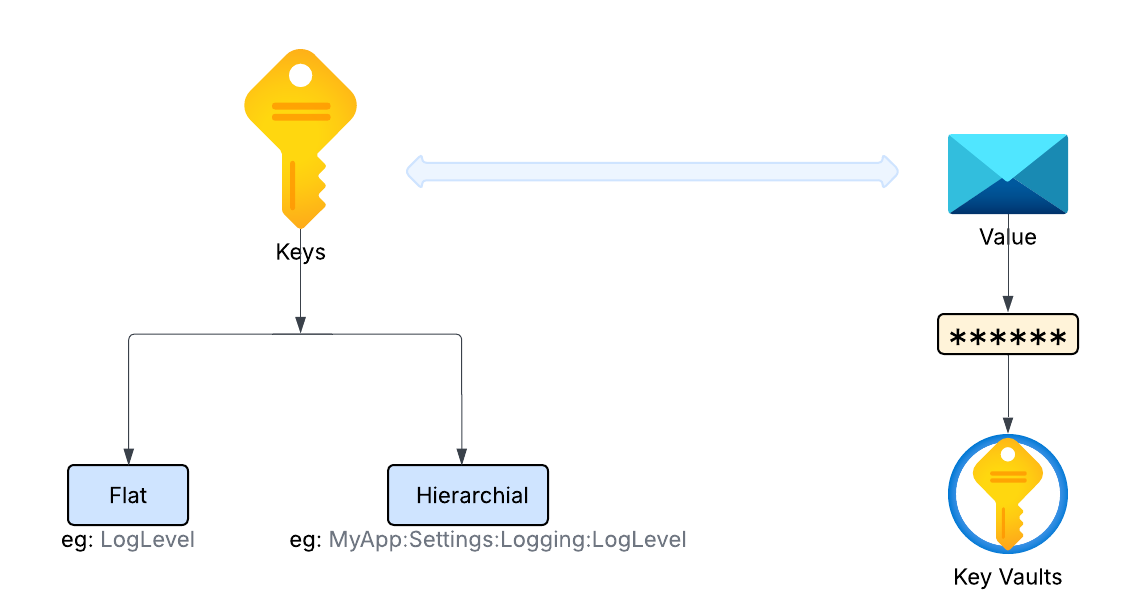
Stocare config. aplicație: chei

Setările sunt stocate ca perechi cheie-valoare

Chei

  • Denumiți fiecare setare în mod unic
  • Format:
    • Plat: LoginRules
    • Ierarhic: PeopleSphere:HR:ThemeColor

Perechi cheie-valoare

Implementarea securității Azure pentru dezvoltatori

Etichete în App Configuration

  • Etichetele sunt opționale
  • Permit versiuni multiple ale unei chei
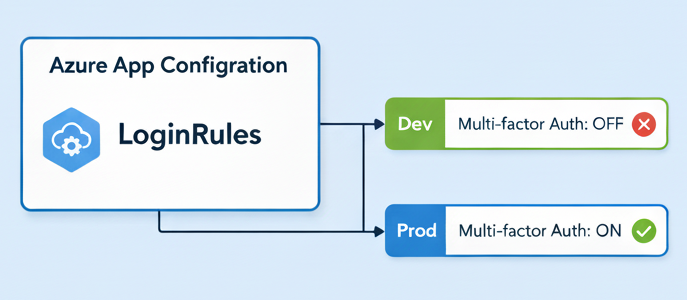
Etichete în App Configuration

Implementarea securității Azure pentru dezvoltatori

Stocare config. aplicație: valori

Setările sunt stocate ca perechi cheie-valoare

Valori

  • Stochează datele efective

  • Acceptă toate caracterele (șiruri Unicode)

  • Se pot adăuga metadate

  • Criptate în repaus și în tranzit

    • Cu excepția metadatelor

Perechi cheie-valoare

Implementarea securității Azure pentru dezvoltatori

Gestionarea funcțiilor

  • Exemple: mod întunecat, acces beta sau bannere
  • Activați funcții fără modificări de cod sau redistribuire
Gestionarea funcțiilor

  • Indicatori de funcție
    • Comutatori simpli ON/OFF
  • Manager de funcții
    • De obicei o bibliotecă sau SDK
    • Evaluează stările indicatorilor
    • Gestionează memoria cache și actualizările
  • Filtre
    • Condiții bazate pe reguli
    • Exemplu: grup de utilizatori, interval de timp, locații
Implementarea securității Azure pentru dezvoltatori

Securizarea datelor în Azure App Configuration
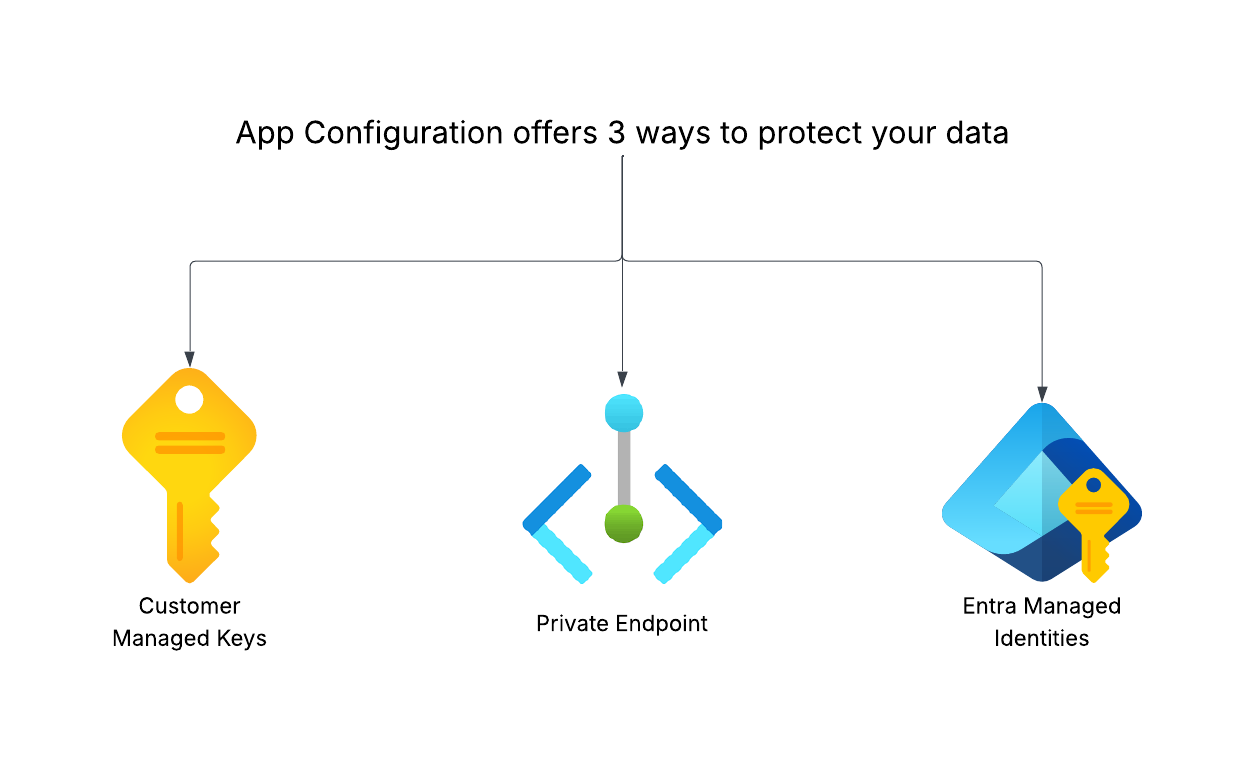
Protecția datelor în Azure App Configuration

Implementarea securității Azure pentru dezvoltatori

Chei gestionate de client

  • Utilizați propriile chei din Azure Key Vault
  • Accesate prin Identitate gestionată
  • Cheia este împachetată și stocată în cache (1 oră)
  • Reîmprospătarea automată o menține sincronizată
Chei gestionate de client

Implementarea securității Azure pentru dezvoltatori

Securizare cu endpoint-uri private

  • Izolați traficul cu IP-uri private din VNet-ul dvs.
  • Fără expunere la internetul public

  • Ideal pentru comunicare internă securizată

  • Controlați accesul cu reguli de firewall

  • Activați accesul local prin VPN/ExpressRoute
Endpoint-uri private

Implementarea securității Azure pentru dezvoltatori

Securizare cu identități gestionate

Ce sunt identitățile gestionate?

  • Identitate gestionată de Azure pentru aplicația dvs.

  • Fără secrete stocate în cod

Tipuri

  • Atribuită sistemului
    • Creată automat pentru o singură aplicație
    • Eliminată când aplicația este ștearsă

  • Atribuită utilizatorului
    • Creată manual
    • Reutilizabilă pentru mai multe aplicații sau servicii
Implementarea securității Azure pentru dezvoltatori

Passons à la pratique !

Implementarea securității Azure pentru dezvoltatori

Preparing Video For Download...