การใช้มาตรการความปลอดภัยใน semantic model

การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

Fiodar Sazanavets

Senior Software Engineer

เลือกแถวหรือออบเจ็กต์ที่ต้องปกป้อง
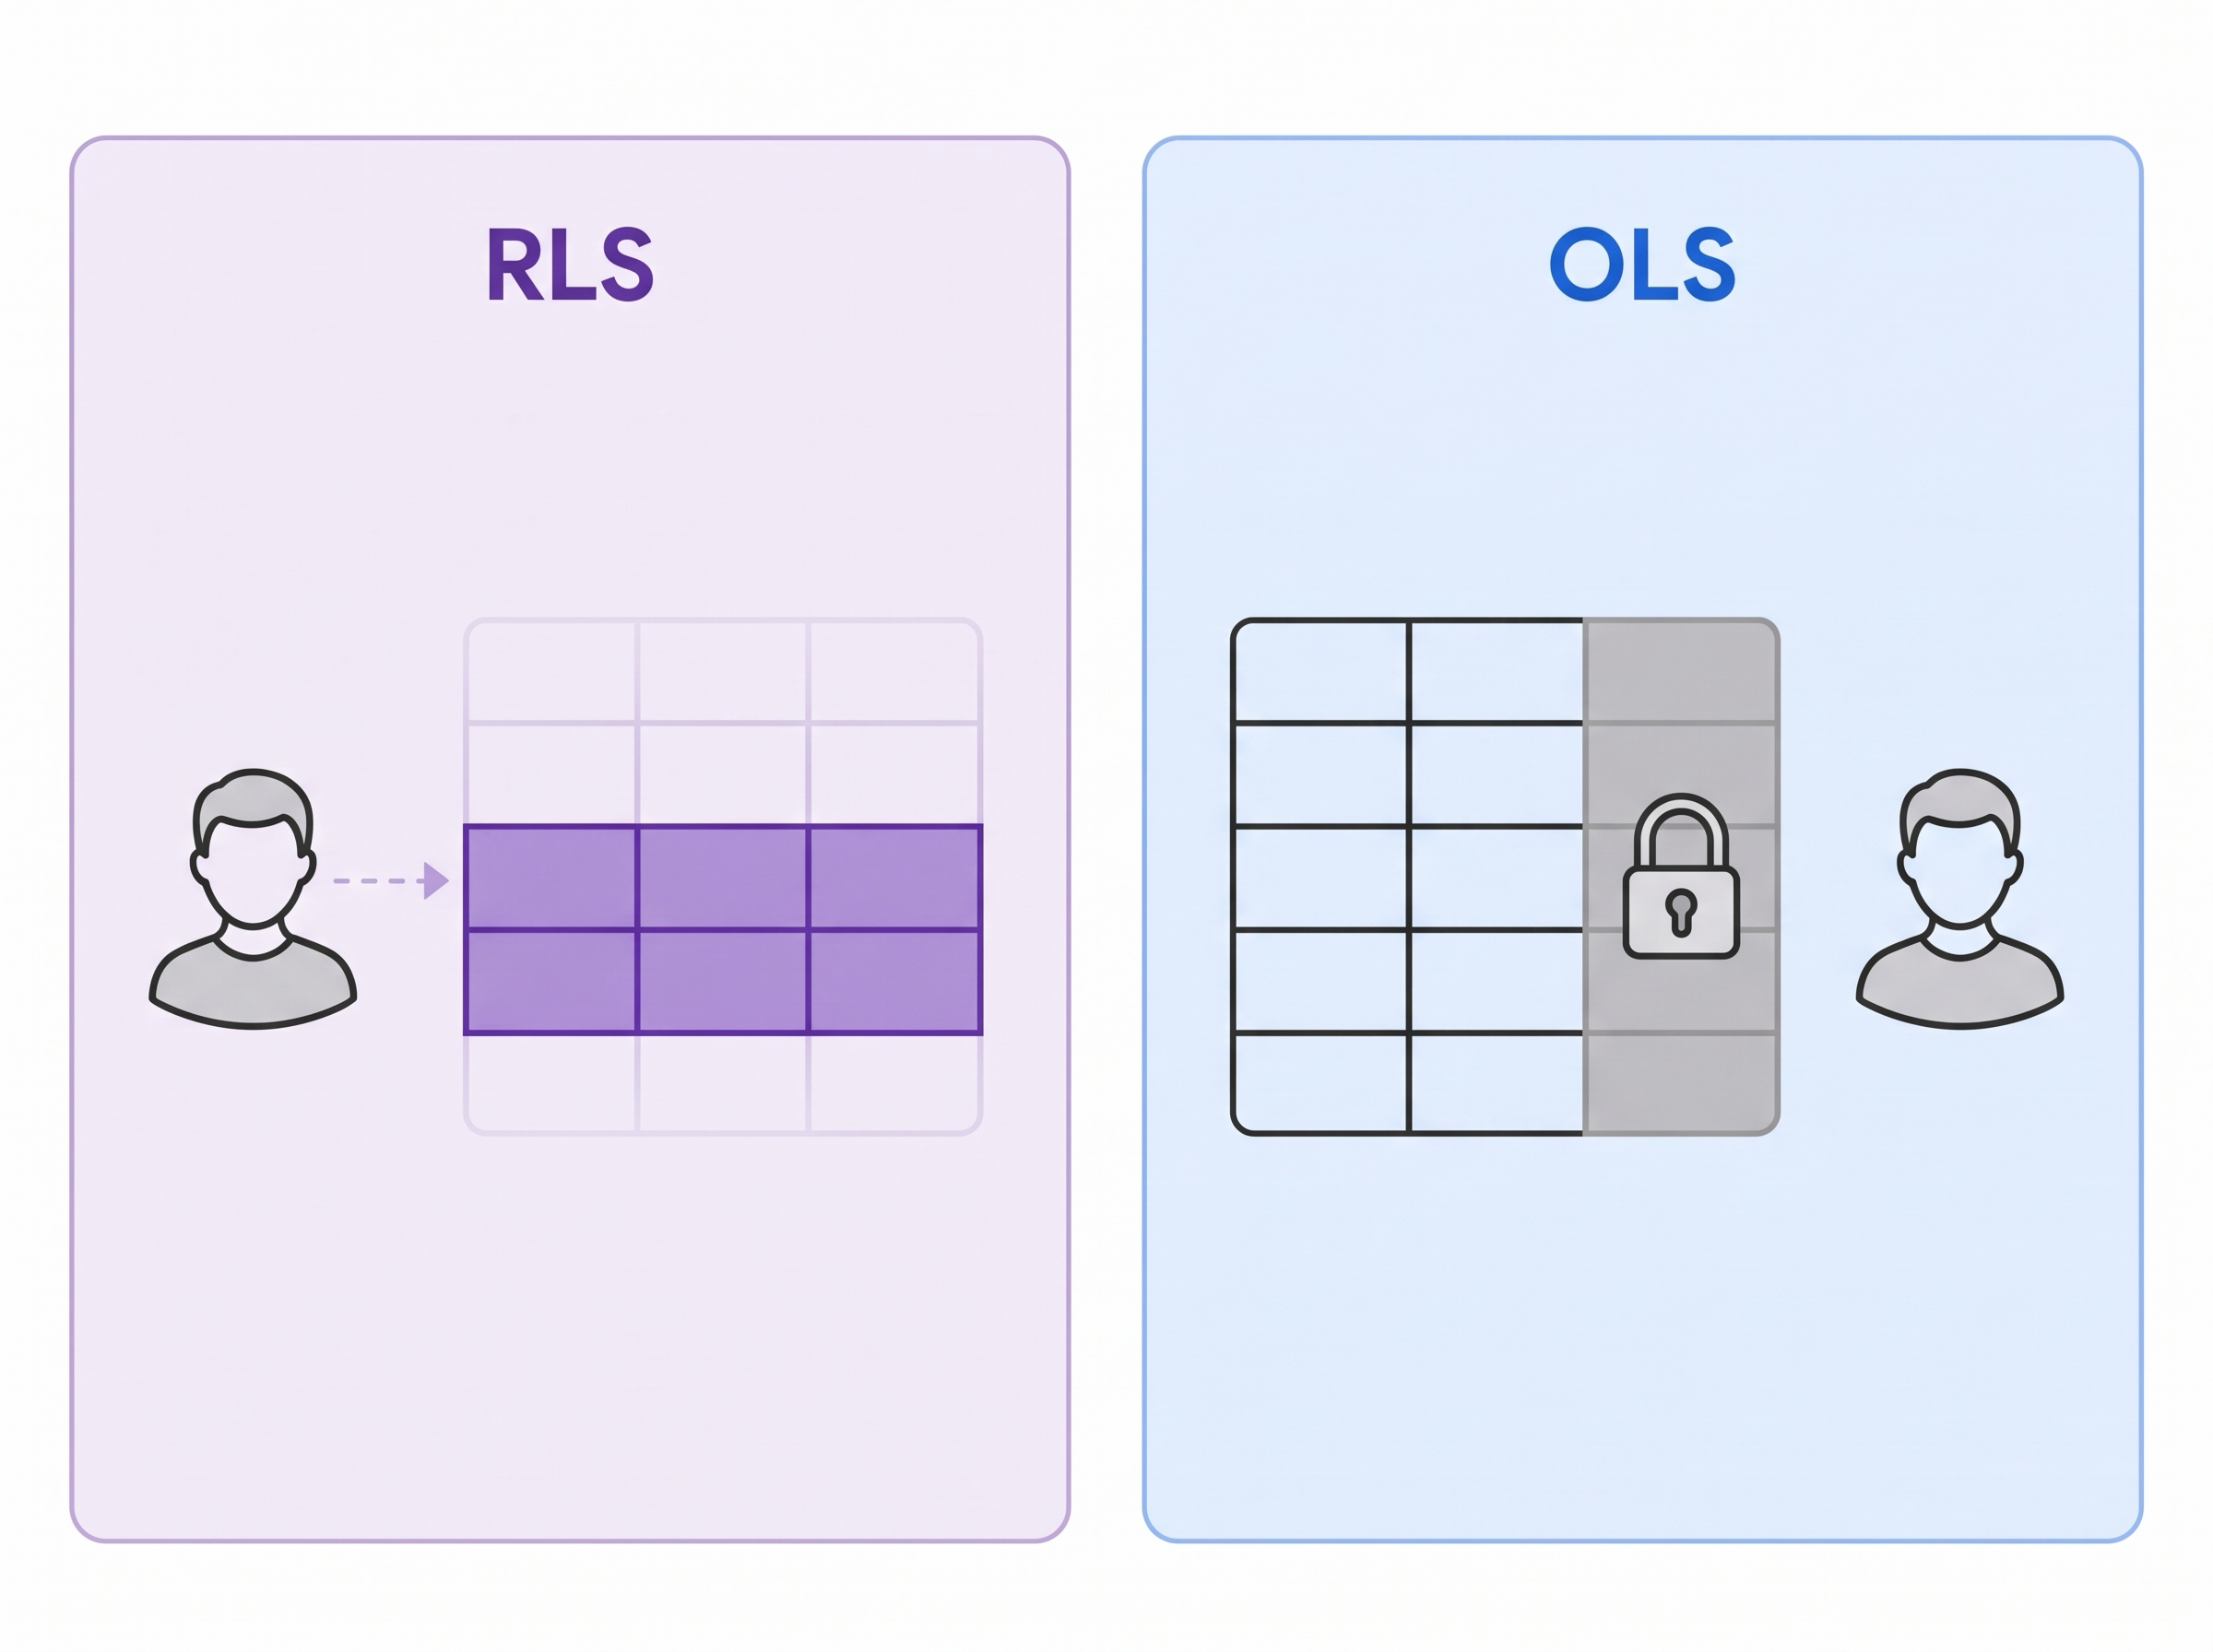
 

RLS แสดงให้ผู้ดูเห็นเฉพาะบางแถวของตาราง ส่วน OLS ซ่อนทั้งคอลัมน์ไว้หลังสัญลักษณ์ล็อก

  • RLS: แสดงเฉพาะแถวที่ได้รับอนุญาต
    • ตัวอย่าง: ผู้จัดการเห็นเฉพาะยอดขายของภาคเหนือ
  • OLS: ซ่อนตารางหรือคอลัมน์
    • ตัวอย่าง: ซ่อน Margin จากพาร์ตเนอร์ภายนอก
  • บทบาทหนึ่งอาจมีกฎของ RLS กฎของ OLS หรือทั้งสองอย่างสำหรับผู้ดูที่กำหนดไว้
การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

เลือกใช้ RLS แบบ static หรือ dynamic

  • Static RLS: กฎคงที่หนึ่งข้อต่อบทบาท
    • NorthSales: Region = North สำหรับสมาชิกทุกคน
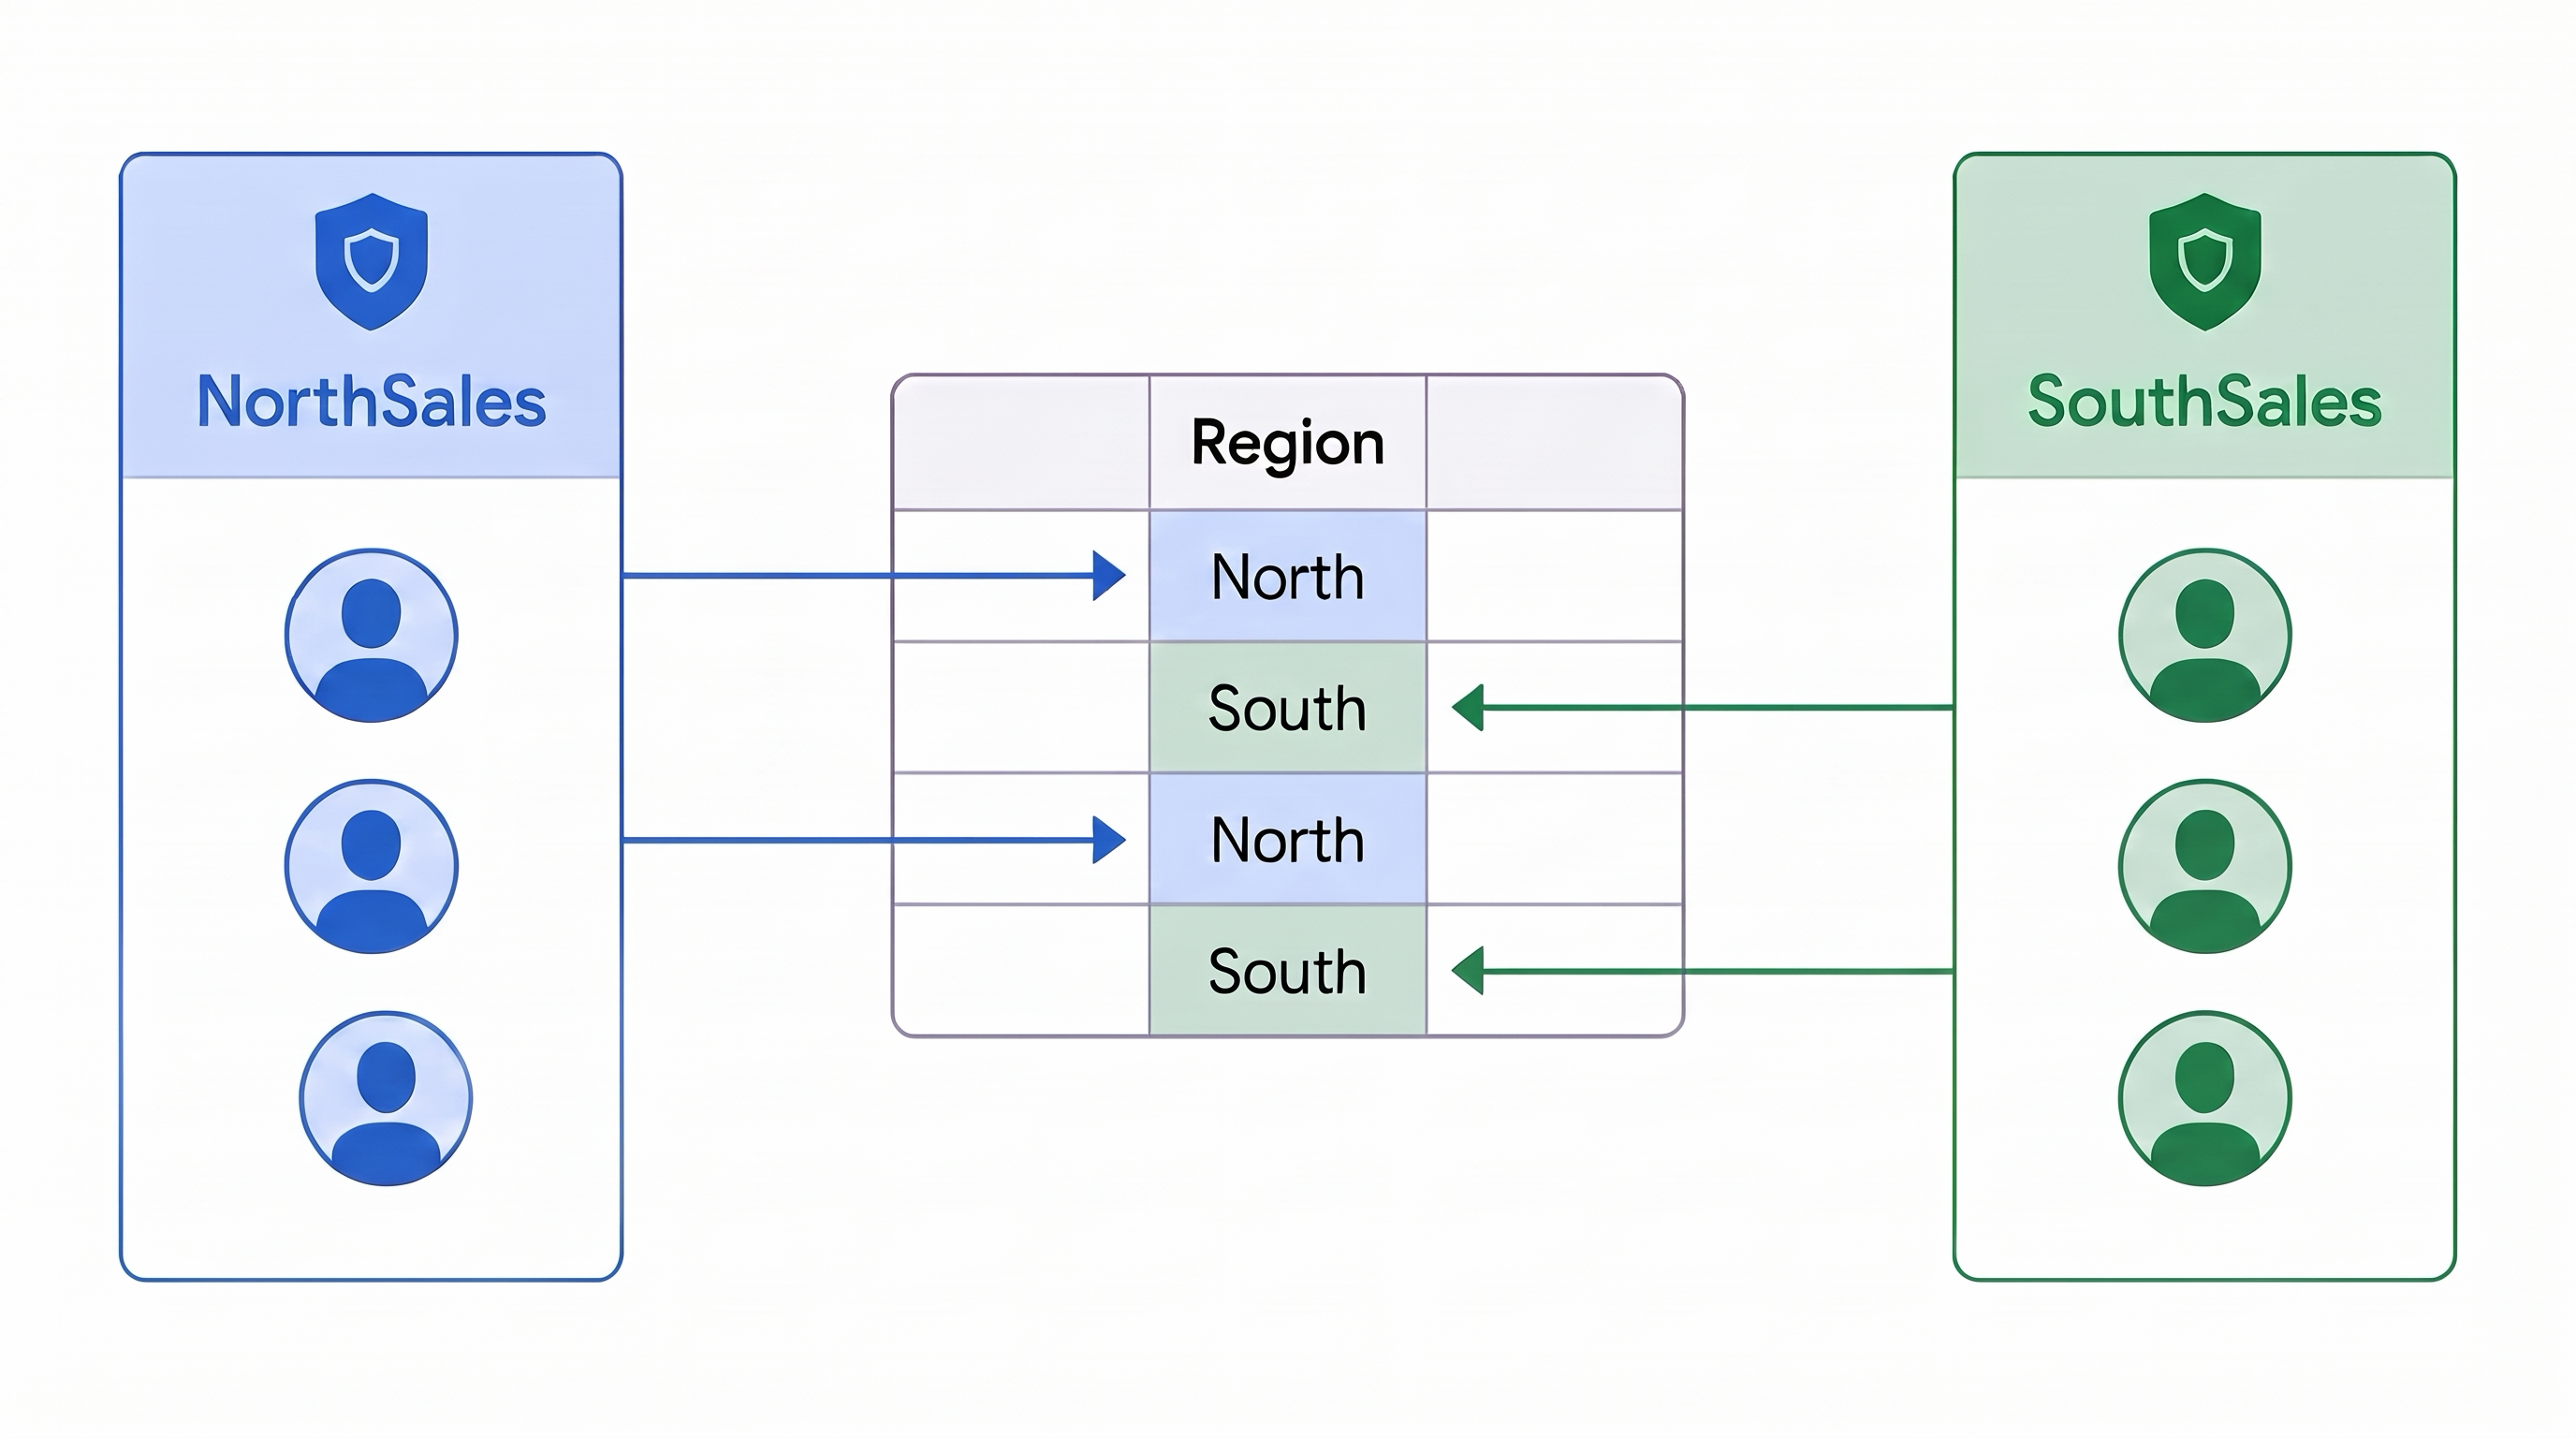
บทบาท NorthSales และ SouthSales แต่ละบทบาทมีสมาชิกสามคน ชี้ไปยังแถวในคอลัมน์ Region ของตารางเฉพาะภูมิภาคของตนเอง

  • Dynamic RLS: บทบาทเดียว แต่แถวข้อมูลต่างกันตามผู้ดู
    • ตาราง mapping UserRegion เชื่อมผู้ใช้เข้ากับภูมิภาค
[Region] = LOOKUPVALUE(
    UserRegion[Region],
    UserRegion[User], USERPRINCIPALNAME()
)
  • ผู้ดูใหม่ = แถว mapping ใหม่ ไม่ใช่บทบาทใหม่
การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

OLS เอาออบเจ็กต์ที่ละเอียดอ่อนออก

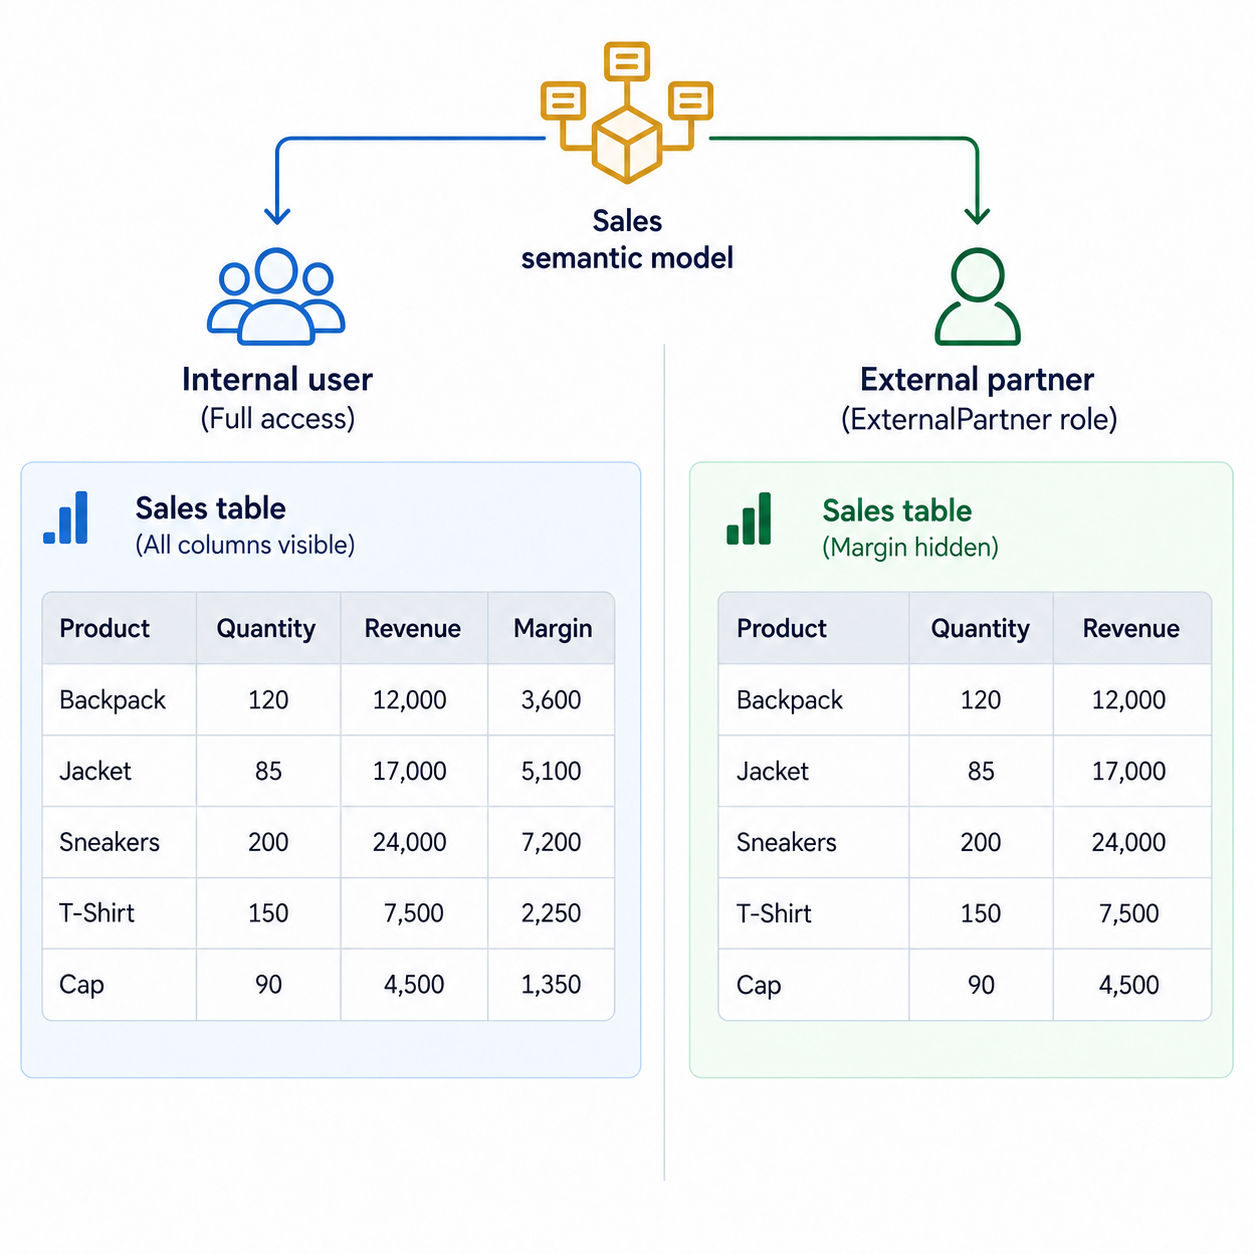
  • บทบาท ExternalPartner ซ่อน Margin แต่ Sales ยังใช้งานได้
  • รายงานที่ผ่านบทบาทนี้ไม่สามารถคิวรีหรือค้นหา Margin ได้
  • ใช้ OLS เมื่อออบเจ็กต์นั้นต้องถูกจำกัดสิทธิ์โดยตรง
  • Is hidden เป็นเพียงการจัดระเบียบรายการฟิลด์ ไม่ได้บล็อกการคิวรี

semantic model ของ Sales ที่แสดงให้ผู้ใช้ภายในเห็นทุกคอลัมน์ และแสดงให้บทบาท ExternalPartner โดยไม่มีคอลัมน์ Margin

การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

การจัดการบทบาท

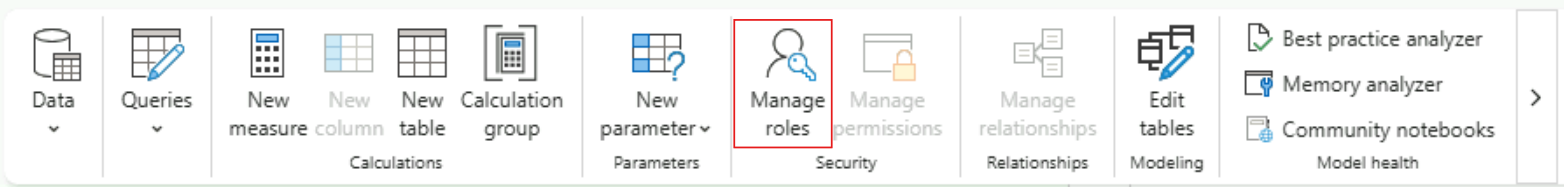
ริบบอนของ semantic model ที่มี Manage roles ถูกไฮไลต์กรอบสีแดงในกลุ่ม Security

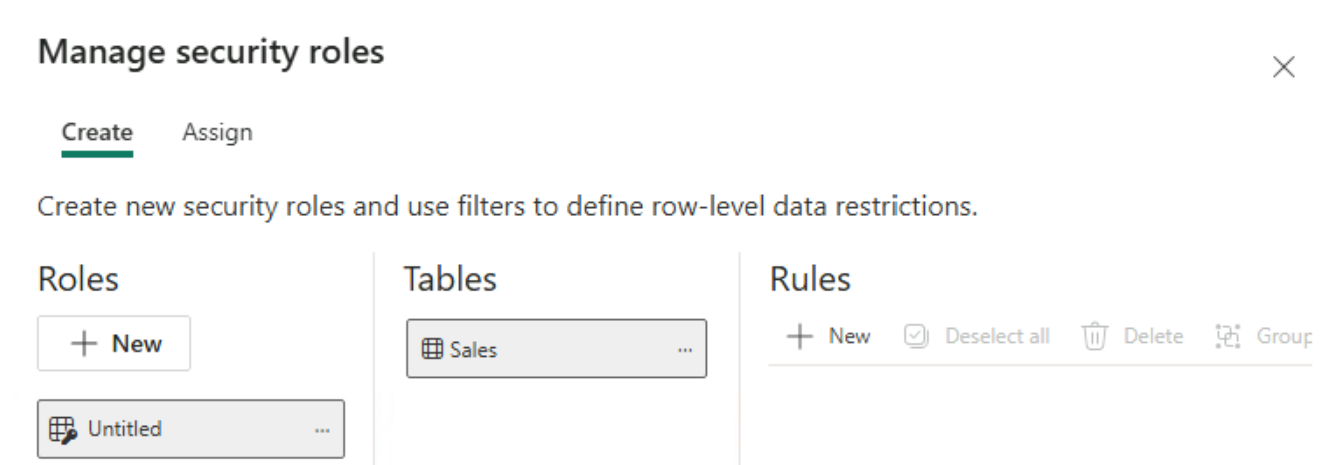
  • RLS: Manage roles บนริบบอน กำหนดกฎของตารางแบบภาพหรือด้วย DAX
  • OLS: TMDL view หรือเครื่องมืออย่าง Tabular Editor เพิ่มข้อจำกัดระดับตารางหรือคอลัมน์
  • ในคอร์สนี้: สร้างบทบาทและกฎได้ แต่บันทึกไม่ได้
  • นอกคอร์สนี้: การบันทึกต้องใช้ Fabric capacity ที่รองรับ
การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

ตรวจสอบประสบการณ์การใช้งานของผู้ดู

ไดอะล็อก Manage security roles บนแท็บ Create ที่มีบทบาท Untitled ตาราง Sales และรายการ Rules ที่ว่างเปล่า

  • บทบาทที่บันทึกไว้จะยังไม่ส่งผลกับใครจนกว่าจะกำหนดผู้ดู (viewer)
  • Security page: กำหนดผู้ดู
  • More options > Test as role: ดูตัวอย่างรายงานที่เชื่อมต่ออยู่
  • กฎมีผลเฉพาะ Viewers เท่านั้น ไม่รวม Admins, Members หรือ Contributors ของ workspace
การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

ข้อมูลต้นทางก็ต้องได้รับการปกป้องเช่นกัน
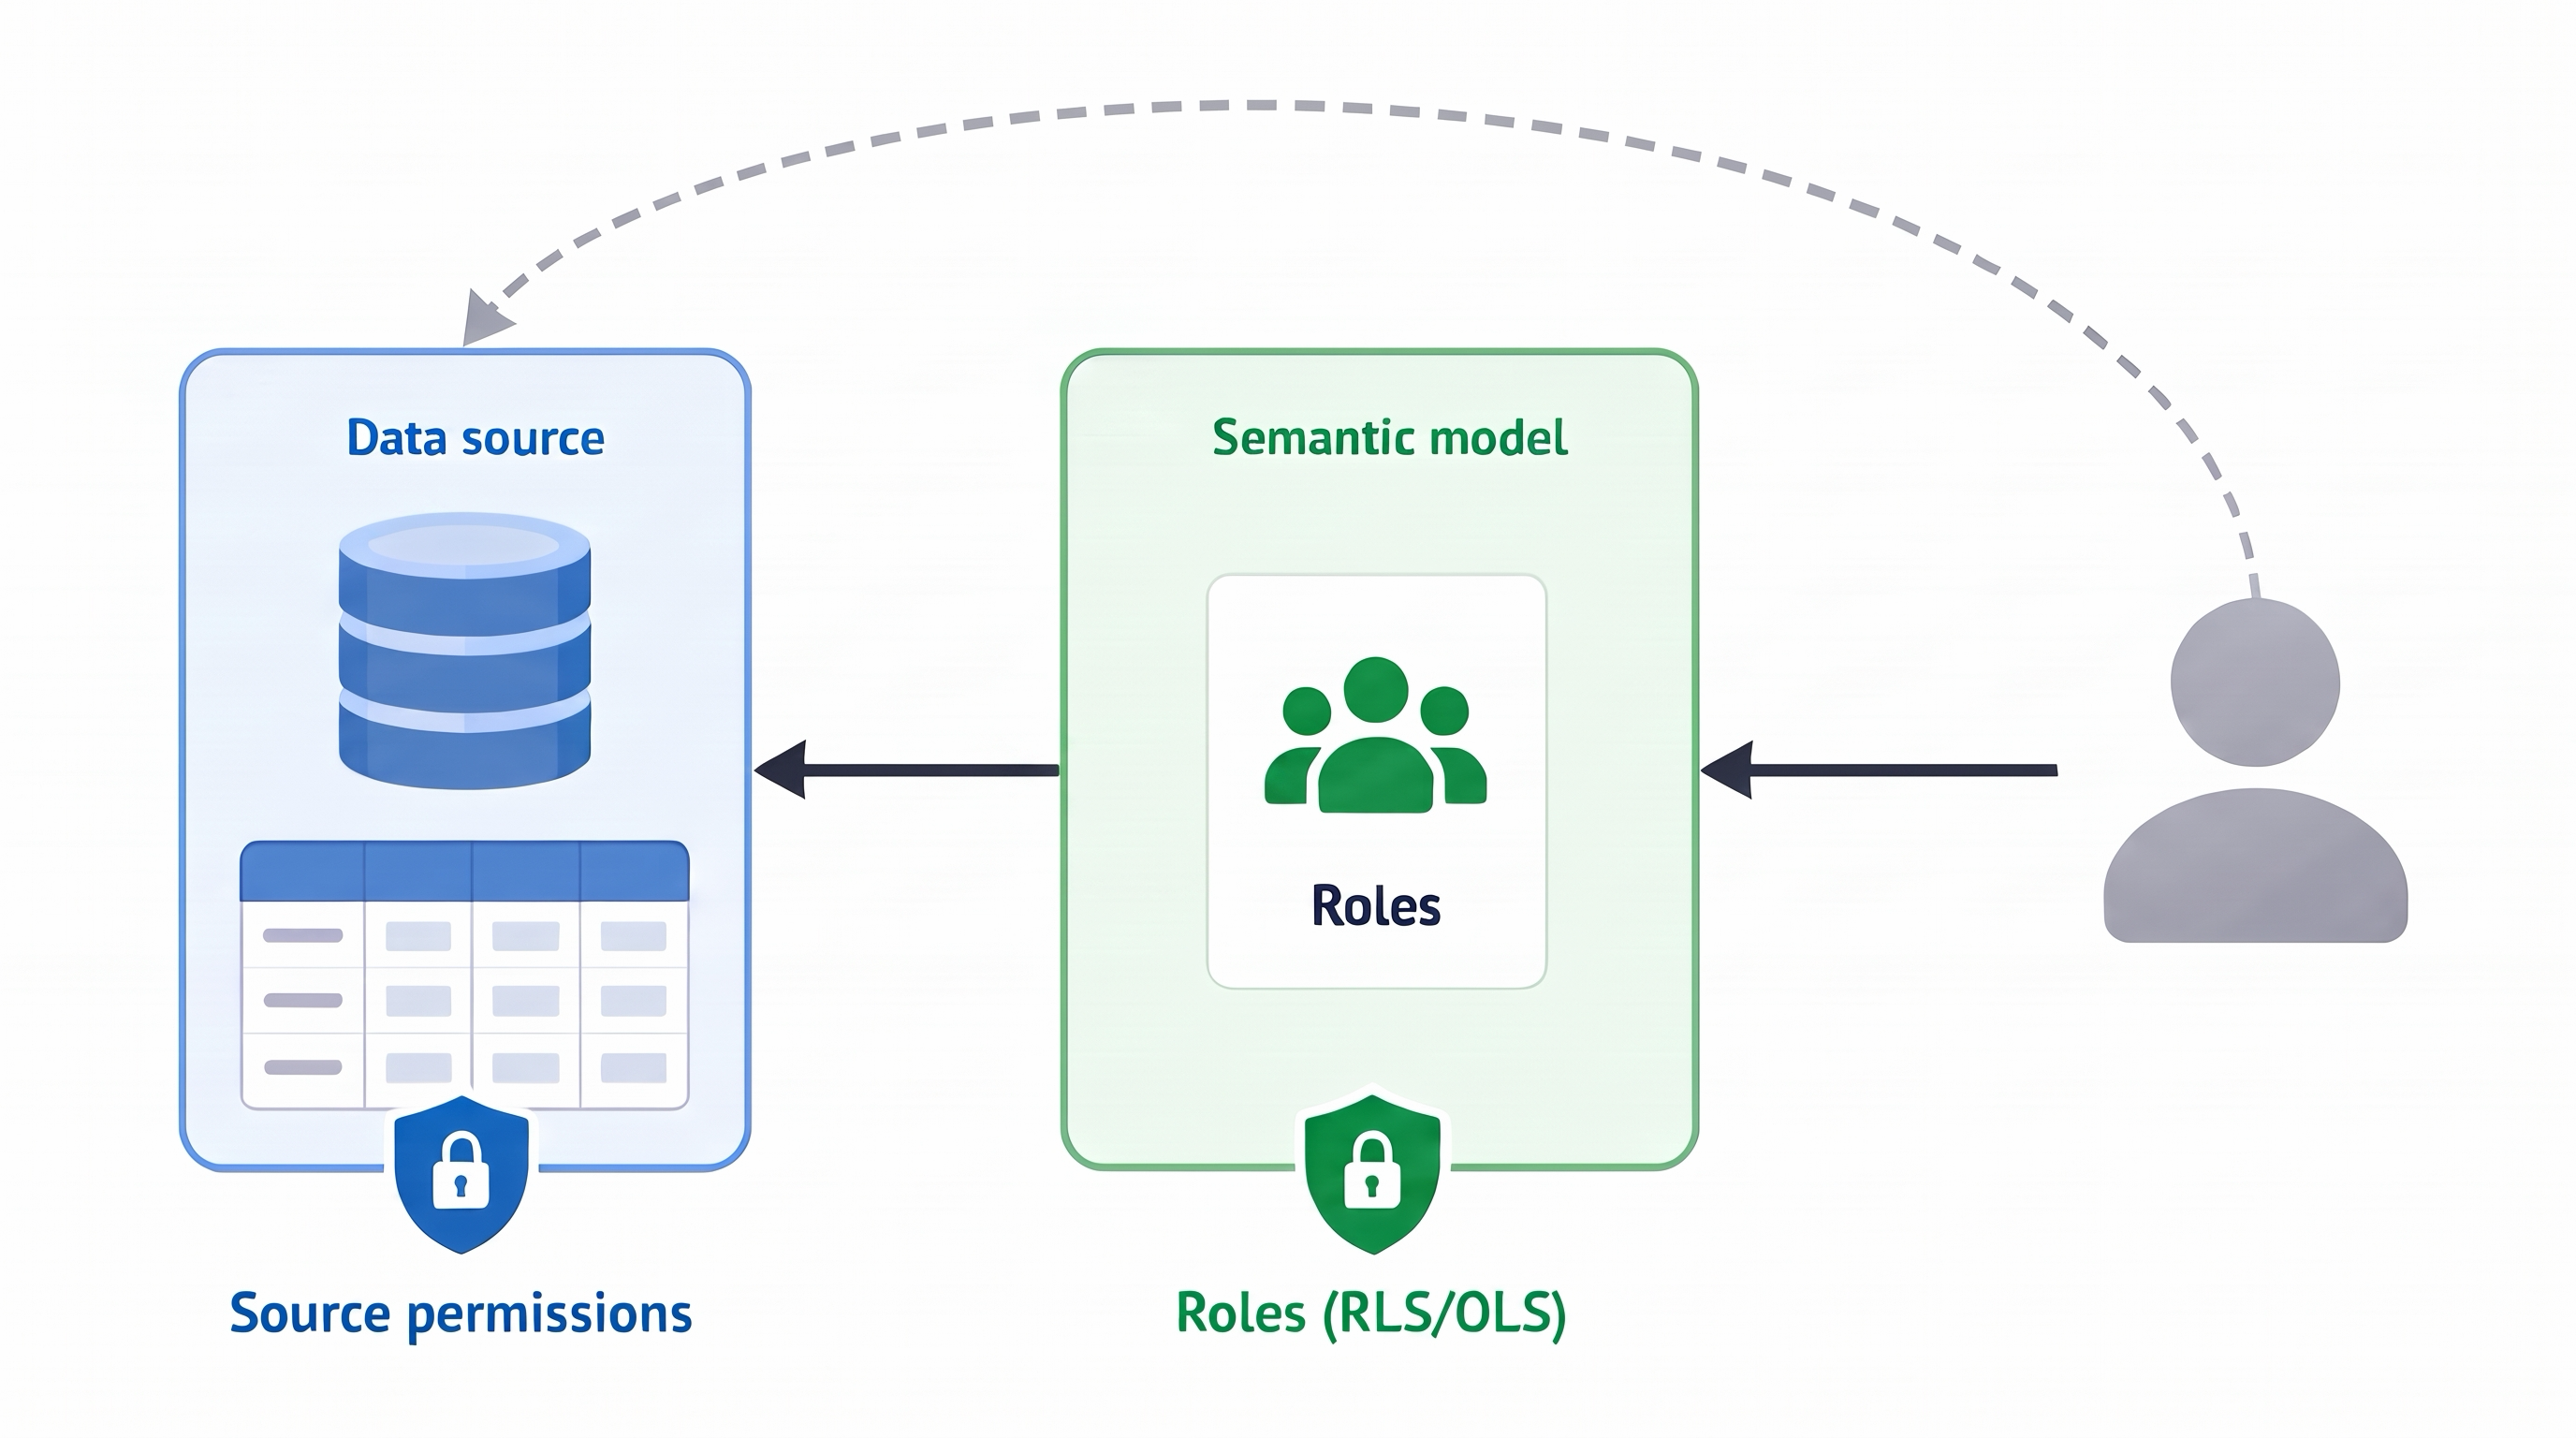
  • บทบาทของ semantic model: จำกัดข้อมูลที่เข้าถึงผ่าน semantic model
    • การคิวรี warehouse หรือ lakehouse โดยตรงอาจข้ามกฎของโมเดลได้
  • สิทธิ์ของแหล่งข้อมูล: ควบคุมว่าใครเข้าถึงข้อมูลต้นทางได้โดยตรง

ผู้ใช้เข้าถึงแหล่งข้อมูลผ่าน semantic model ที่ควบคุมด้วยบทบาท RLS/OLS หรือข้ามไปเข้าถึงโดยตรง ซึ่งมีเพียงสิทธิ์ของแหล่งข้อมูลเท่านั้นที่ใช้บังคับ

การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

ความปลอดภัยของโมเดลเป็นเพียงหนึ่งในเลเยอร์การเข้าถึง

เลเยอร์ การควบคุม
Semantic model (RLS, OLS) แถวและออบเจ็กต์ที่คิวรีของโมเดลส่งคืน
สิทธิ์ของ Workspace และไอเทม ใครสามารถเปิด แก้ไข หรือจัดการเนื้อหาใน Fabric
สิทธิ์ของ OneLake และแหล่งข้อมูล การเข้าถึงข้อมูลโดยตรง รวมถึงเส้นทาง Direct Lake


  • Test as role ตรวจสอบเฉพาะโมเดลเท่านั้น ต้องตรวจสอบแต่ละเลเยอร์แยกกัน
การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

มาฝึกกันเถอะ!

การนำเข้าข้อมูลและโมเดลเชิงความหมายด้วย Microsoft Fabric

Preparing Video For Download...