Cifrado y gestión de certificados en AWS
Implementación de aplicaciones en AWS
Dunieski Otano
Amazon Web Services Solutions Architect
El disco de copia de seguridad perdido
Se pierde una unidad de copia de seguridad en el transporte
Si está cifrada en reposo, no sirve al ladrón
TLS hace lo mismo para los datos en tránsito
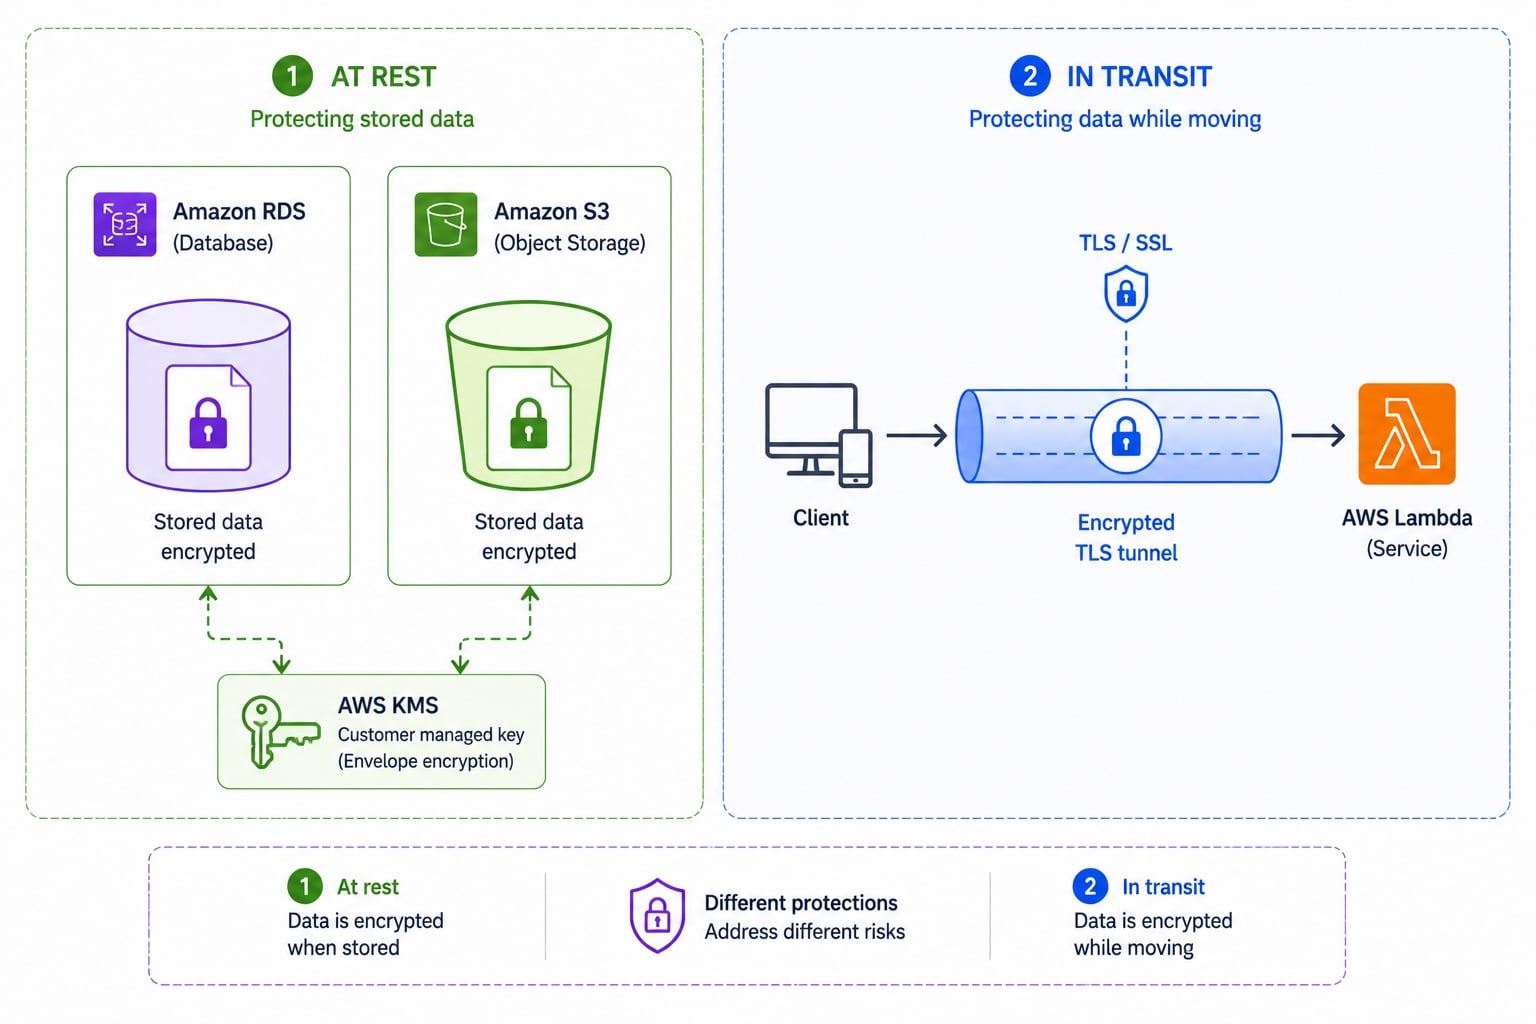
Cifrado en reposo vs en tránsito
En reposo
: los datos en disco se cifran
En reposo usa claves, a menudo vía
KMS
En tránsito
: los datos en la red se cifran
En tránsito usa certificados
TLS
Cifrado en cliente vs en servidor
En el servidor
El servicio cifra los datos tras recibirlos
Lo más simple; AWS gestiona el paso, normalmente con una clave de KMS
En el cliente
Cifras antes de que los datos salgan de tu código
El servicio solo almacena texto cifrado, nunca texto en claro
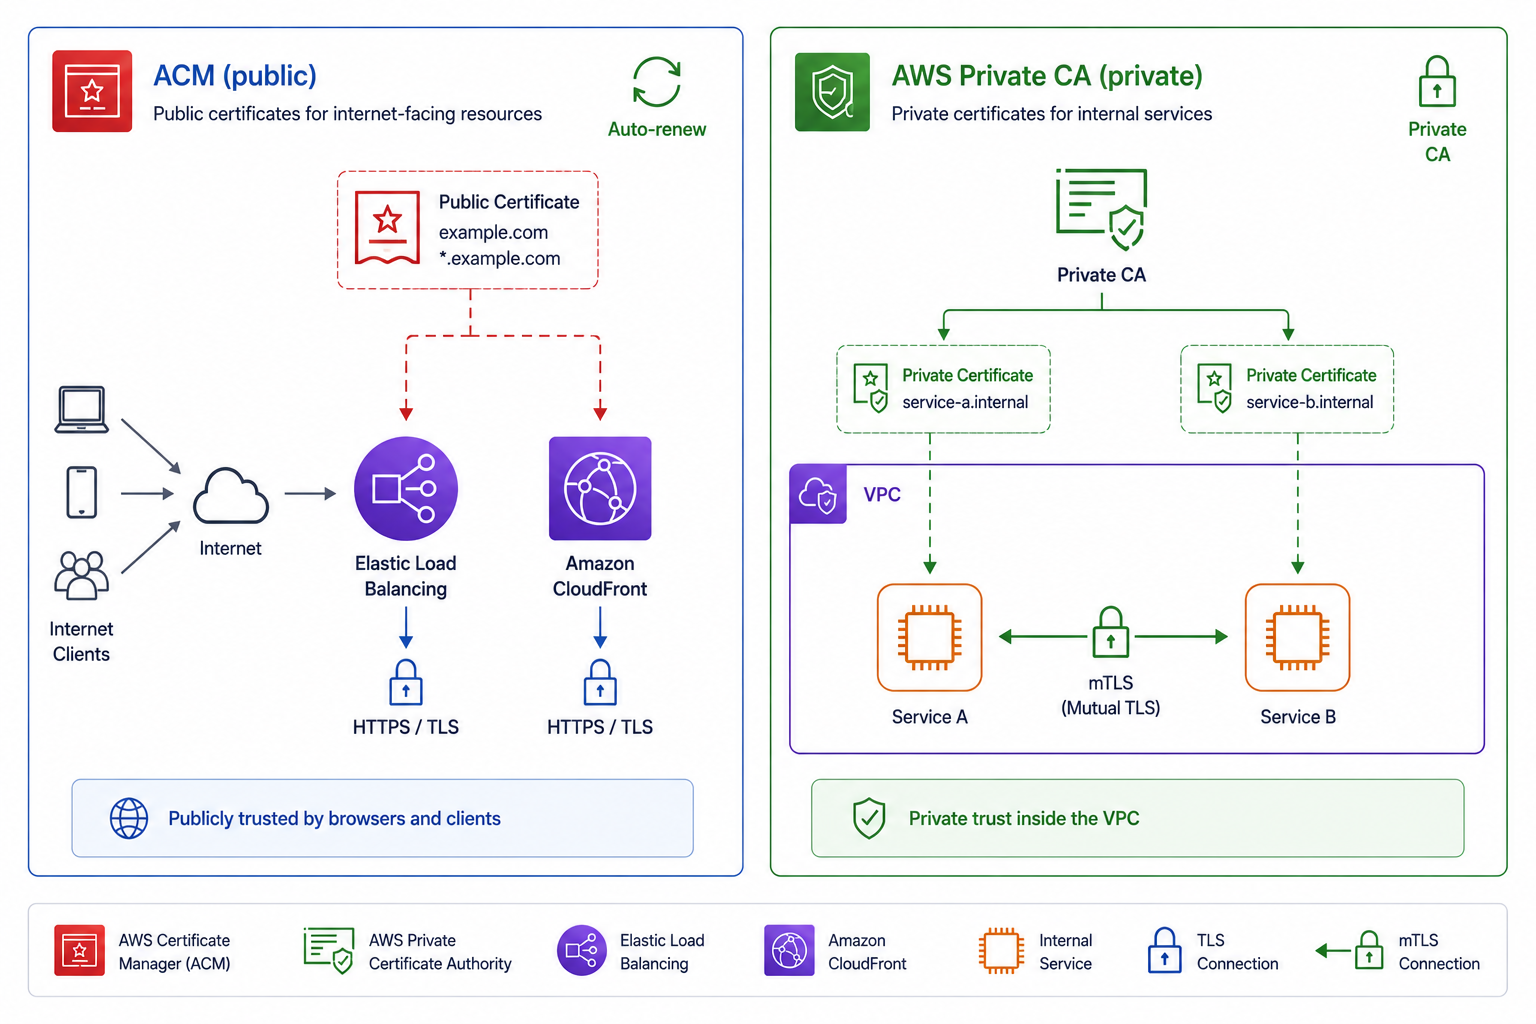
Certificados públicos vs privados
ACM
: certificados TLS públicos y gratuitos para tus dominios
Se usan en balanceadores, CloudFront, API Gateway
AWS Private CA
: emite certificados internos y privados
Private CA habilita servicios internos y
mTLS
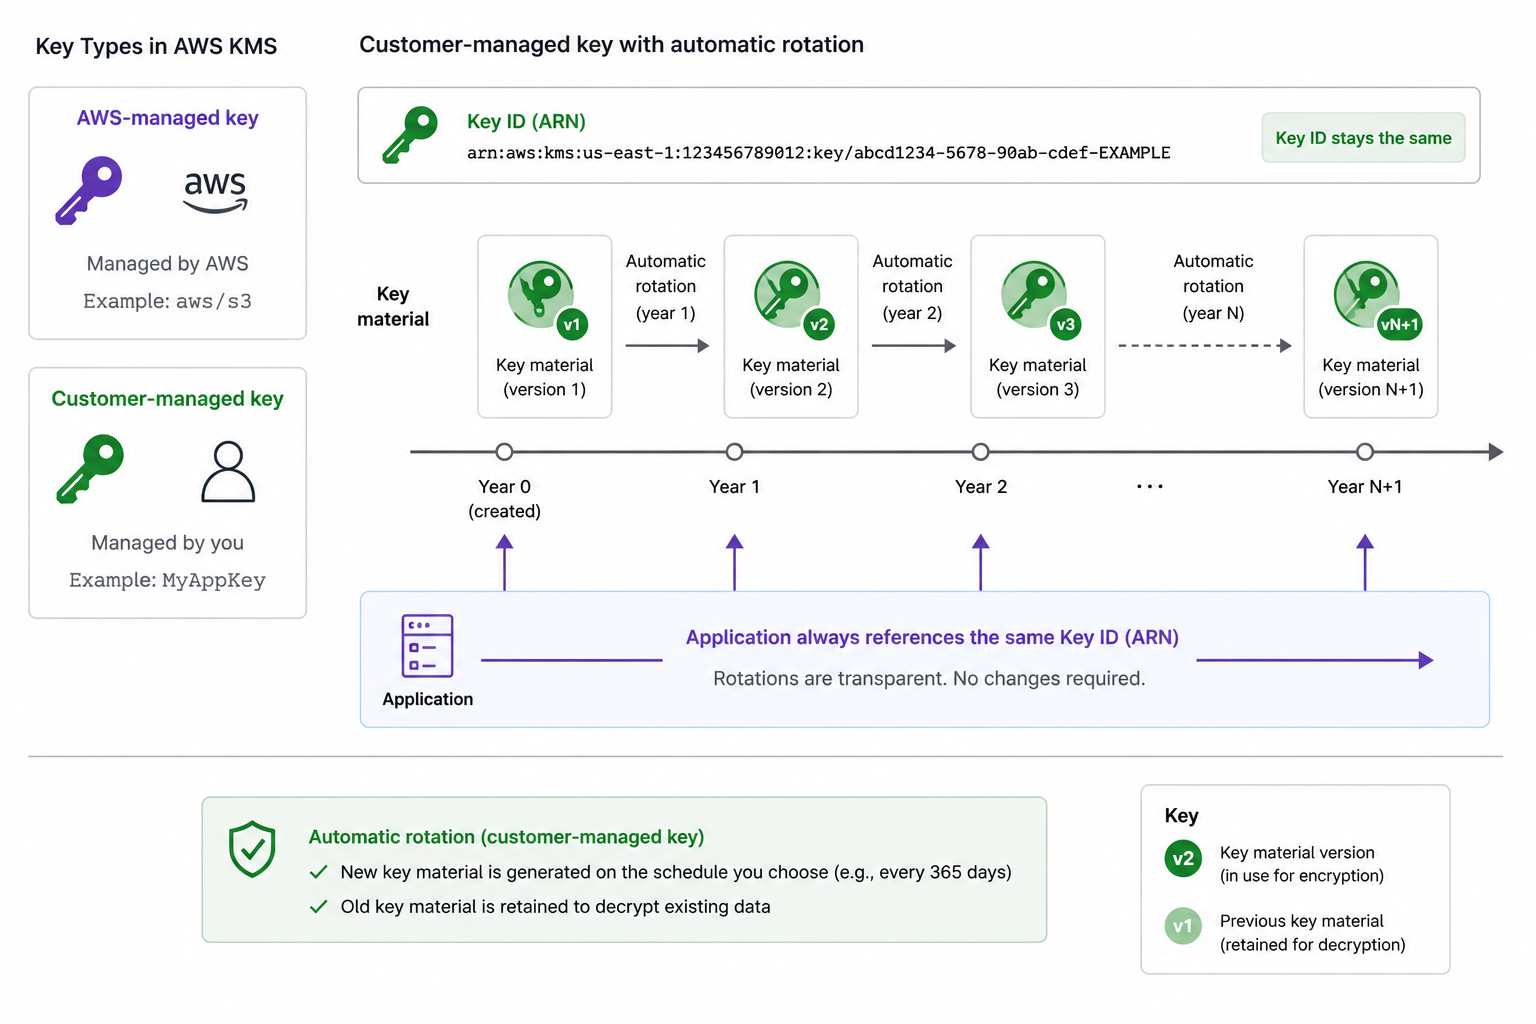
Claves de KMS y rotación
Claves gestionadas por AWS
: creadas y rotadas por AWS
Claves gestionadas por el cliente
: tú controlas la política y la rotación
Rotación automática
: nuevo material de clave anual, mismo ID de clave
Las aplicaciones siguen usando la misma referencia de clave
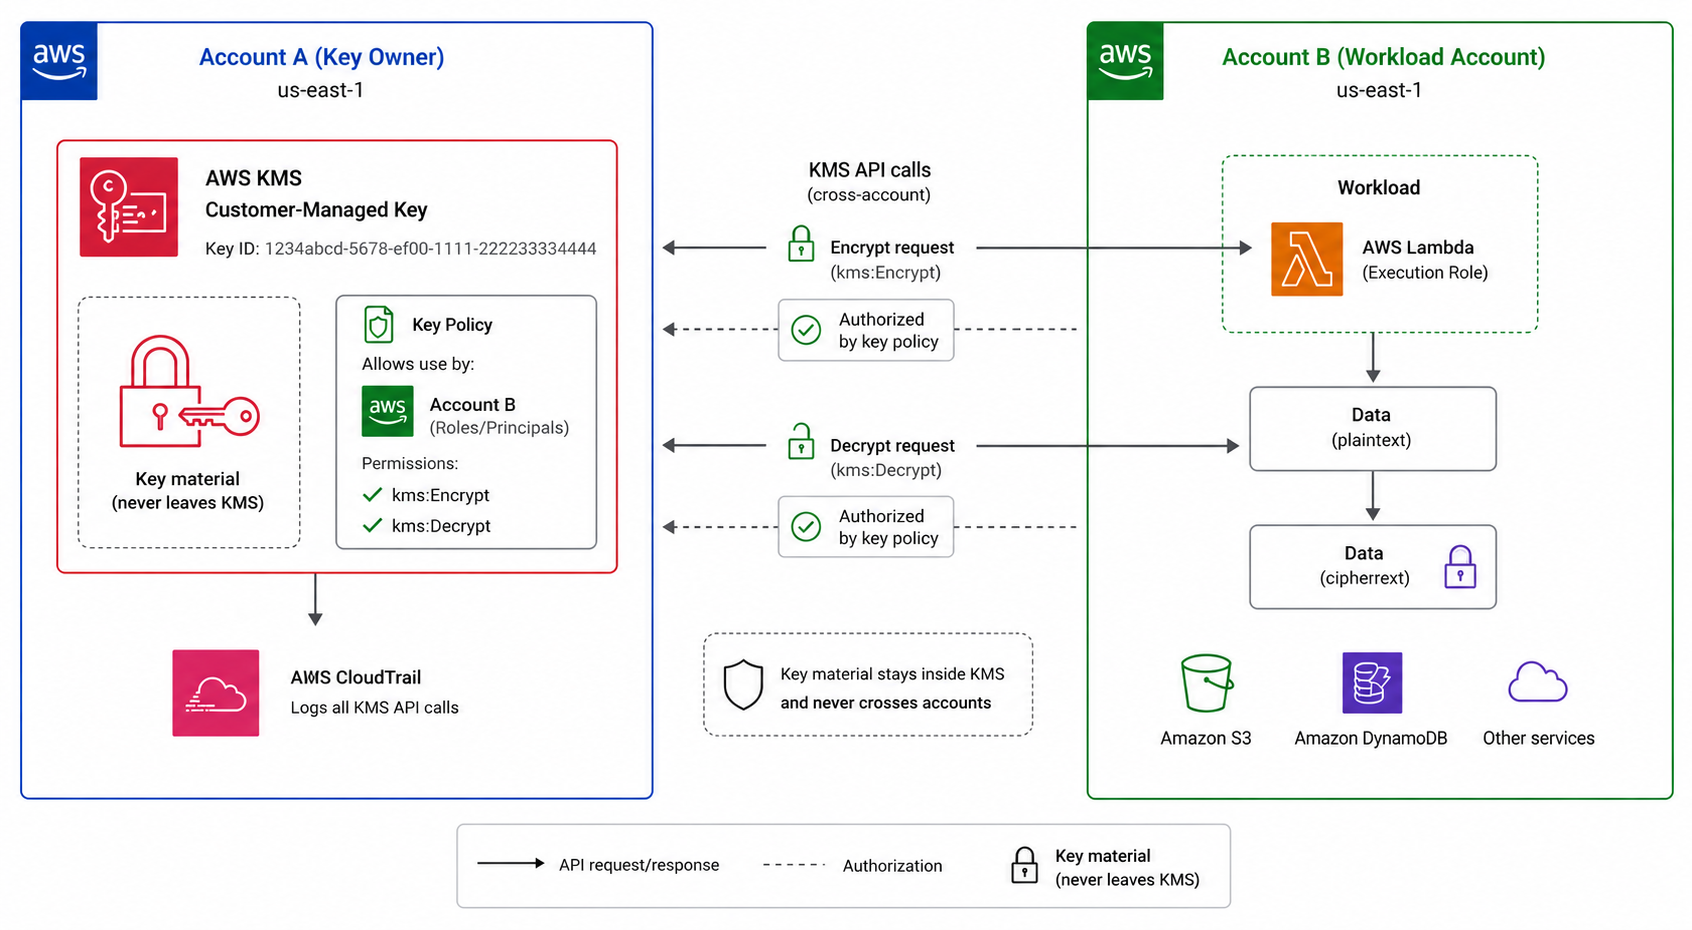
Acceso a claves entre cuentas
Una
política de clave
controla quién puede usar una clave de KMS
Concede a otra cuenta el uso de la clave mediante la política
La clave nunca sale de KMS
Permite
recursos cifrados compartidos
entre cuentas
Integrar cifrado y certificados
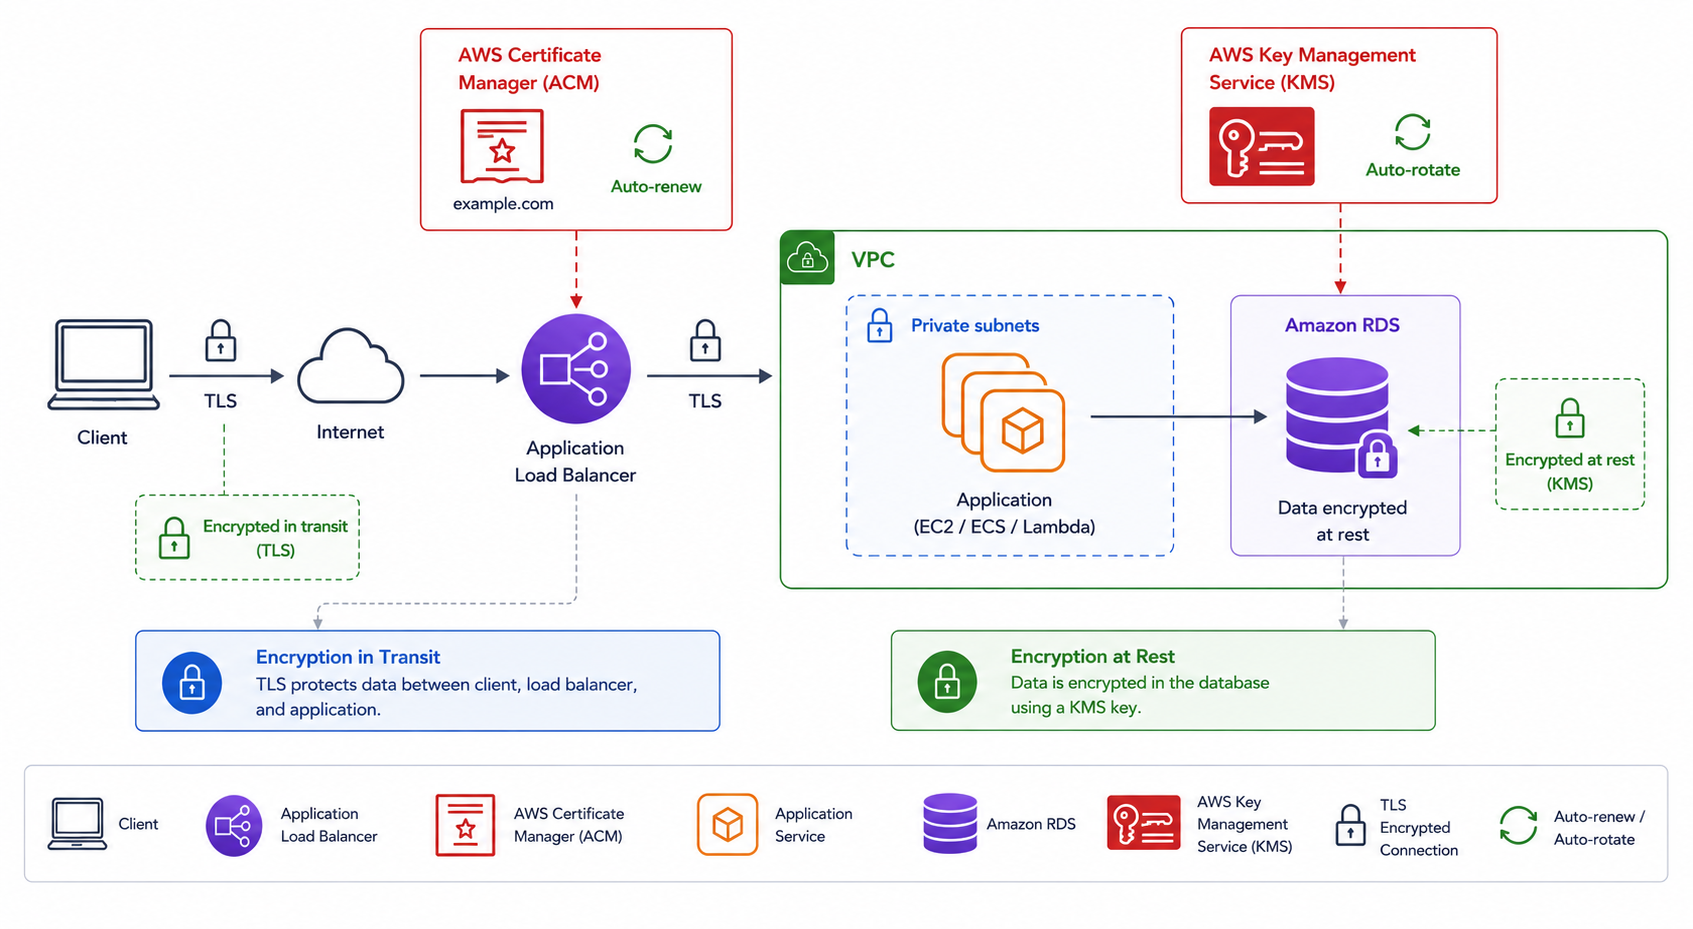
En tránsito
: el certificado de ACM termina TLS en el perímetro
En reposo
: la clave de KMS cifra los datos almacenados
Rota claves automáticamente; renueva certificados automáticamente
Protección en capas, del cable al disco
¡Vamos a practicar!
Implementación de aplicaciones en AWS
Preparing Video For Download...