Autenticar a usuarios finales con Amazon Cognito
Implementación de aplicaciones en AWS
Dunieski Otano
Amazon Web Services Solutions Architect
¿Crear tu propio login?
Una app nueva necesita registro e inicio de sesión completos
El equipo empieza a crear la autenticación desde cero
Cognito ya hace esto de forma segura
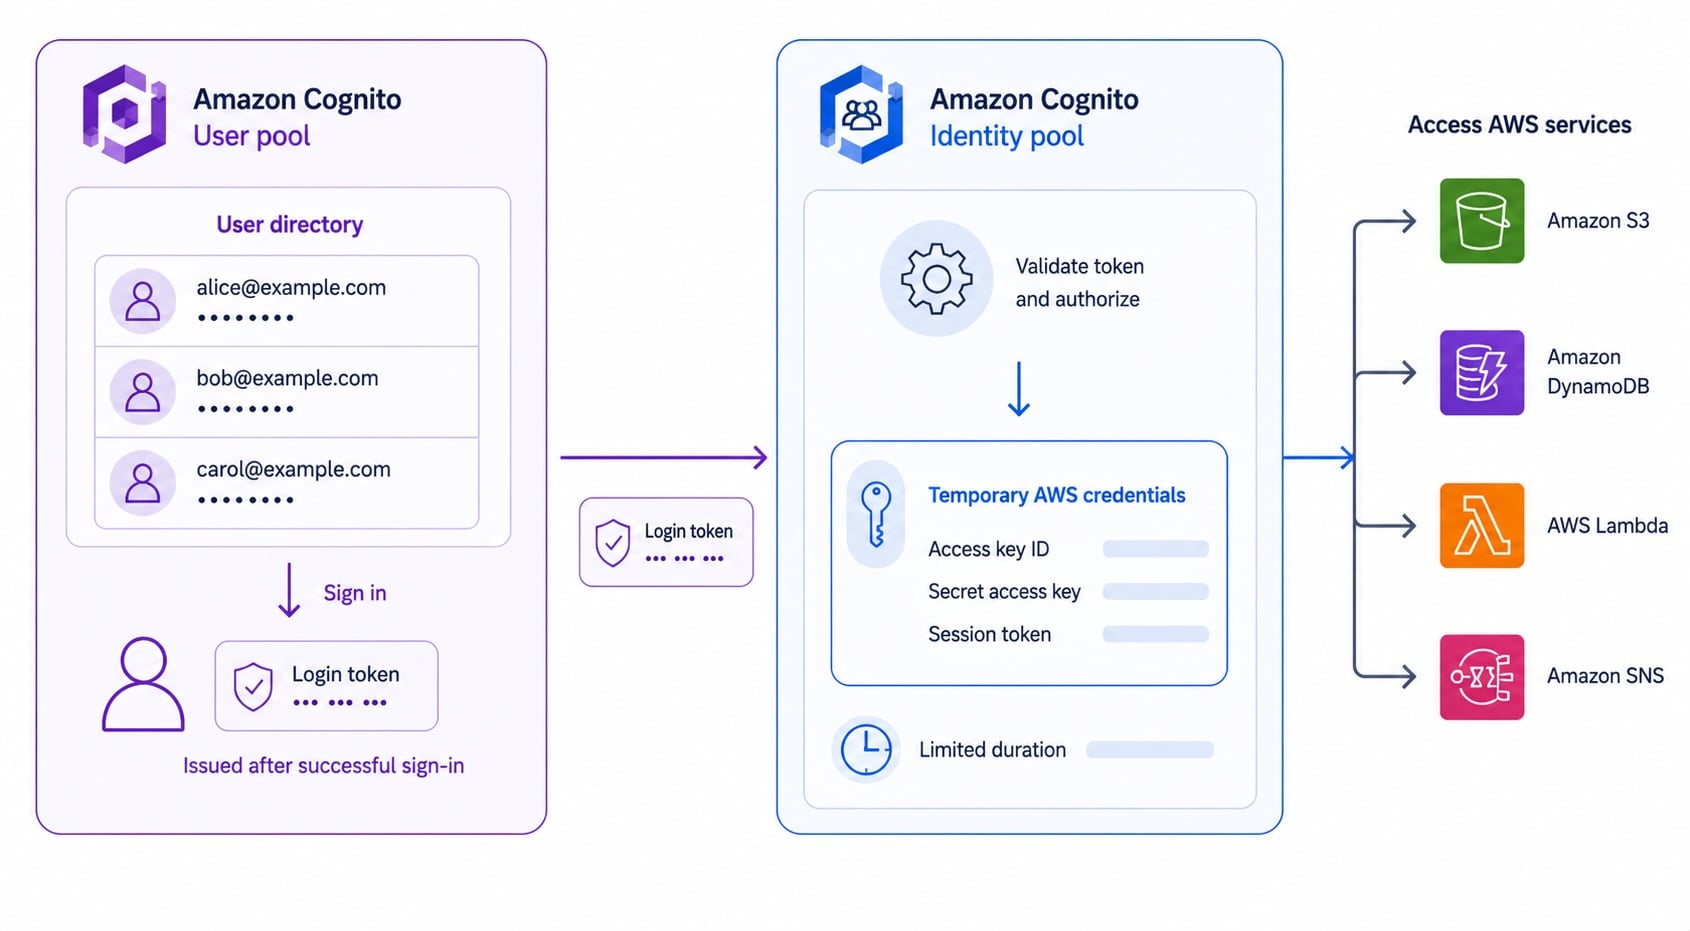
User pools vs identity pools
User pool
: directorio gestionado de usuarios finales
Gestiona registro, inicio de sesión y emite
tokens
Identity pool
: canjea un login por
credenciales de AWS
Úsalos juntos: autentica y luego autoriza acceso a AWS
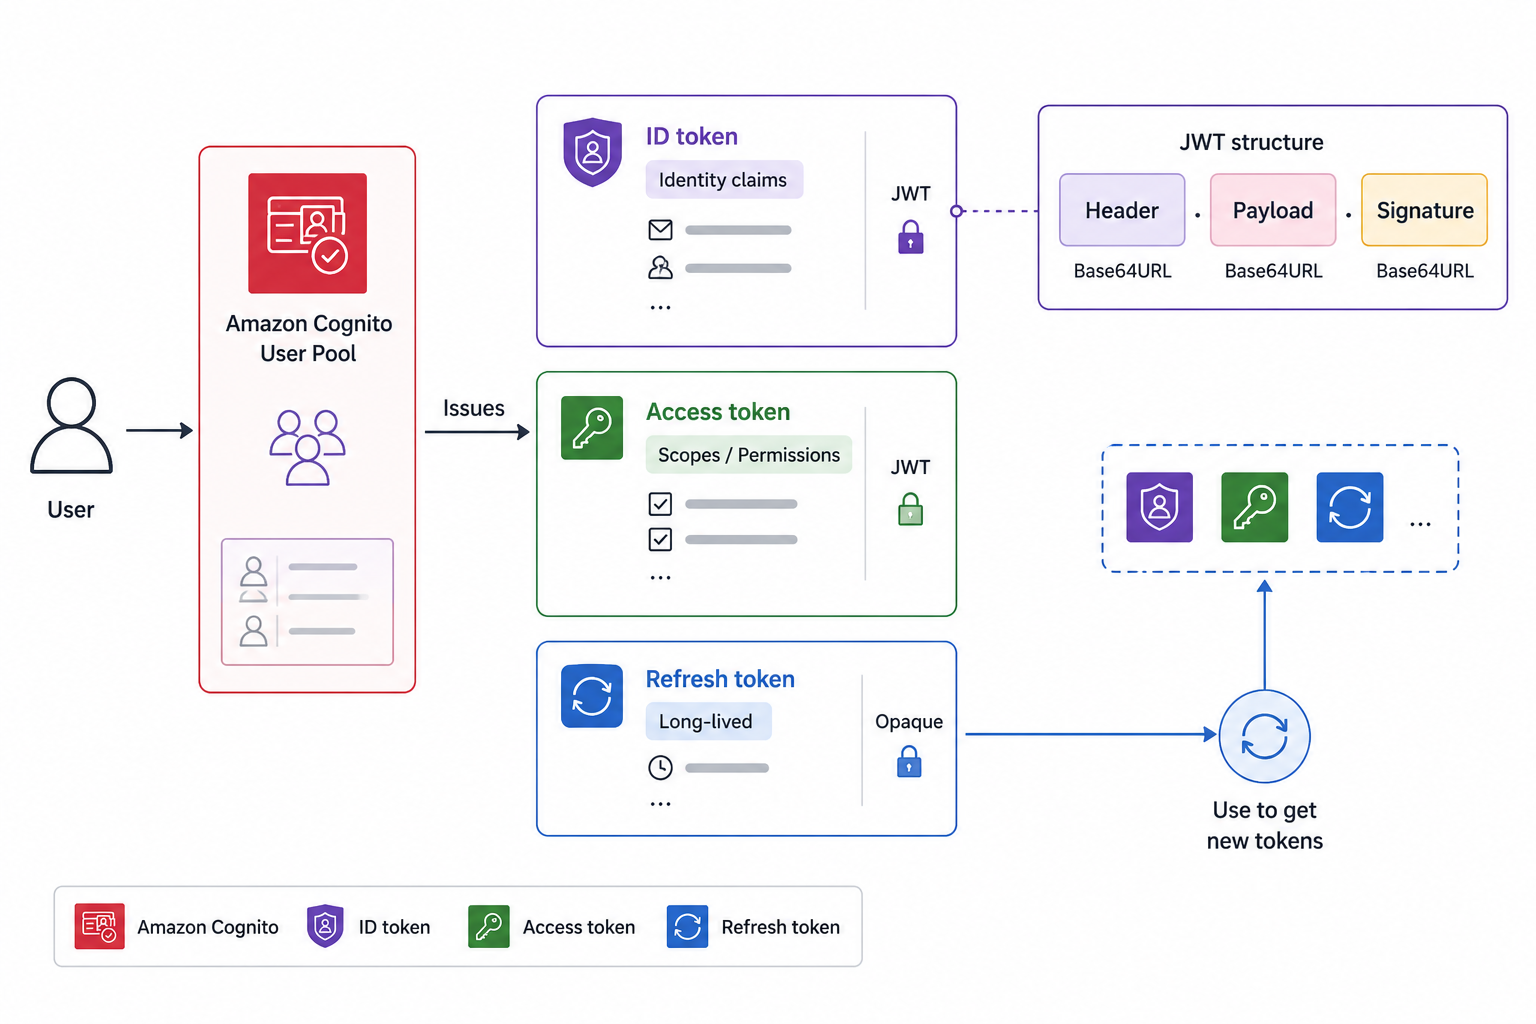
Los tres tokens de Cognito
ID token
: quién es el usuario (claims de identidad)
Access token
: qué puede invocar el usuario
Refresh token
: obtener tokens nuevos sin volver a iniciar sesión
Los tres son
JWT
que puedes decodificar y validar
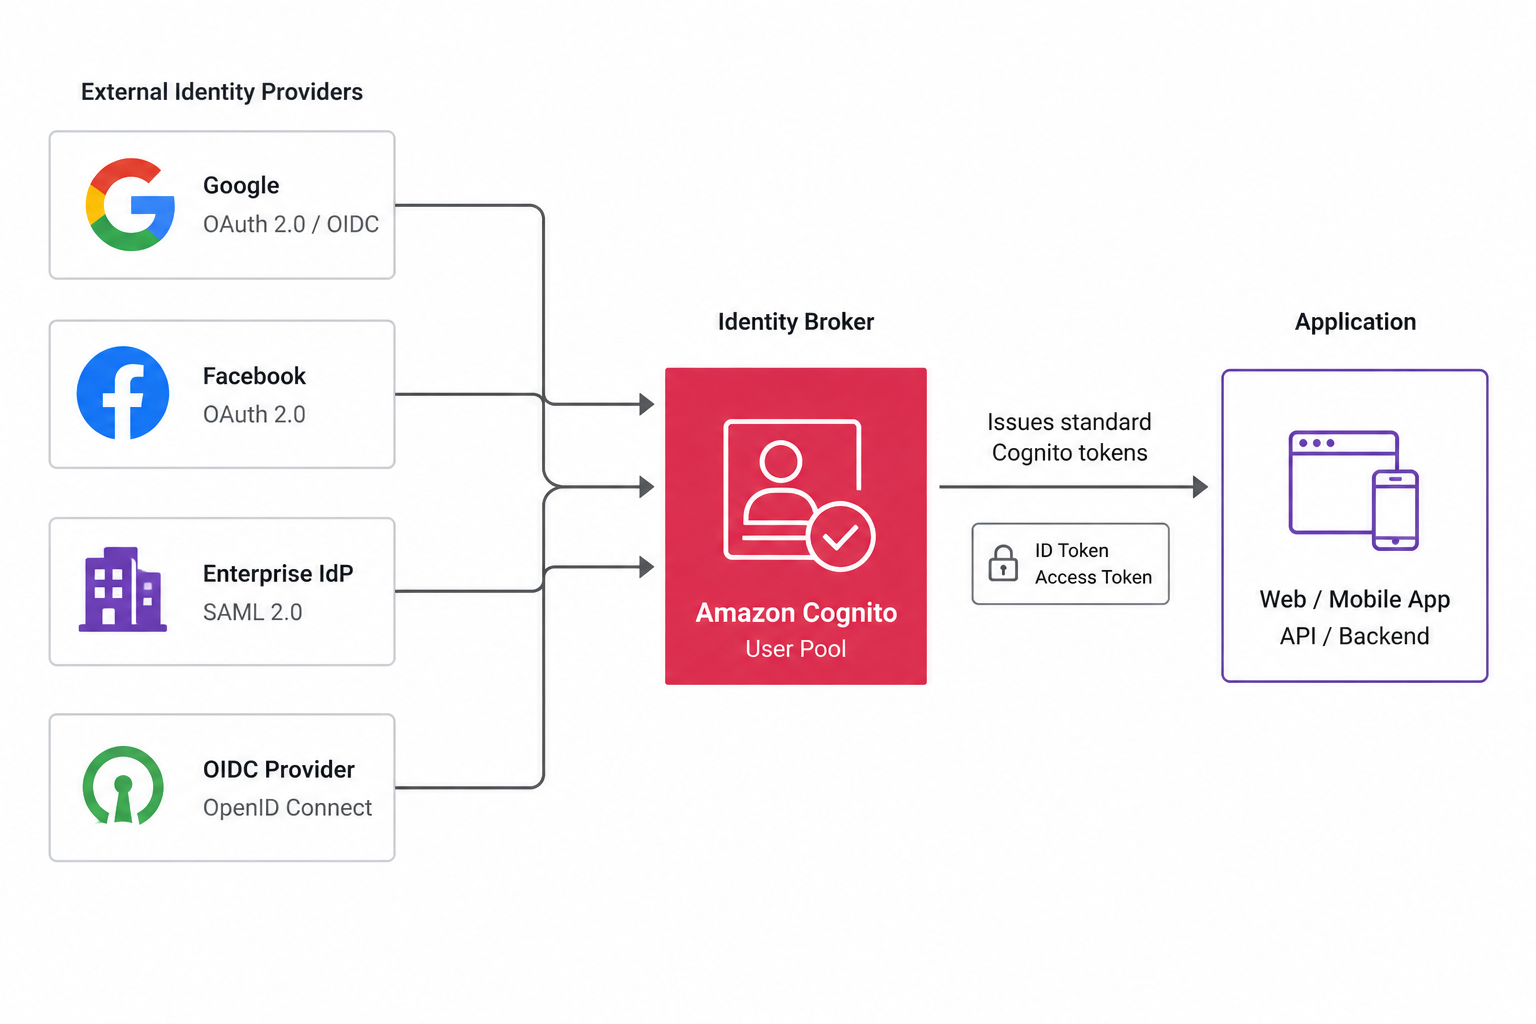
Identidad federada
Federation
: iniciar sesión con un proveedor externo de identidad
Social: Google, Facebook, Apple
Empresa: proveedores
SAML
y
OIDC
Cognito media la confianza y emite sus propios tokens
Cognito como autorizador de API Gateway
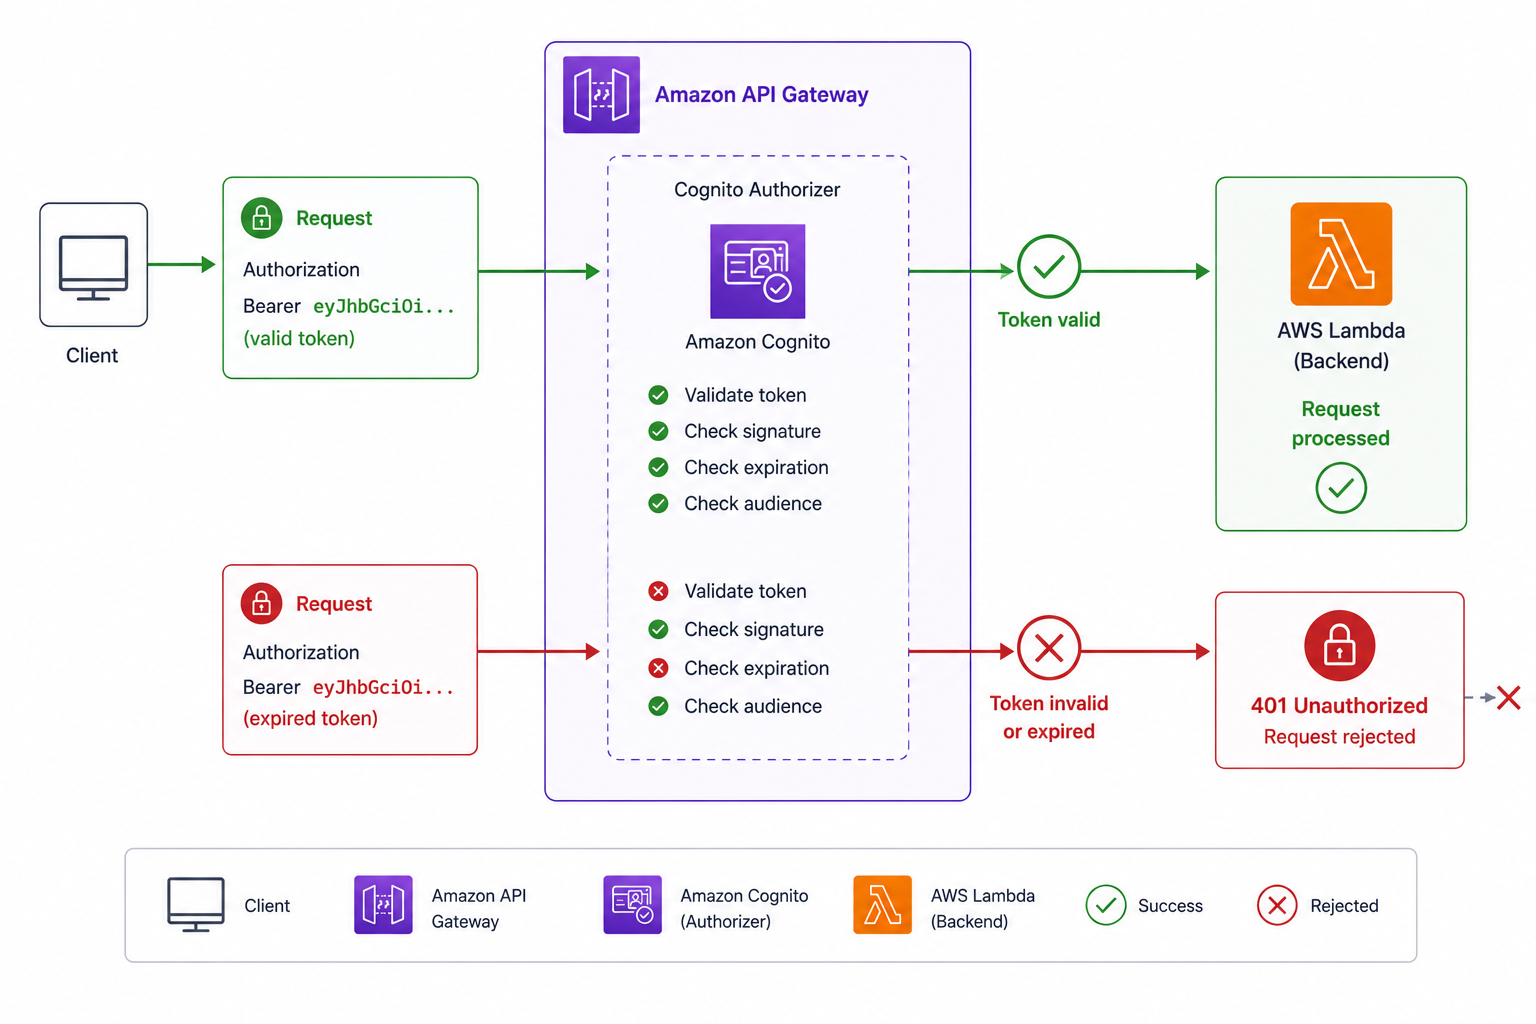
API Gateway puede usar un
Cognito authorizer
El cliente envía su token en el
Authorization header
API Gateway valida el token antes de que se ejecute el backend
Tokens no válidos o caducados se
rechazan en el borde
Flujo típico: inicio de sesión → llamada a API
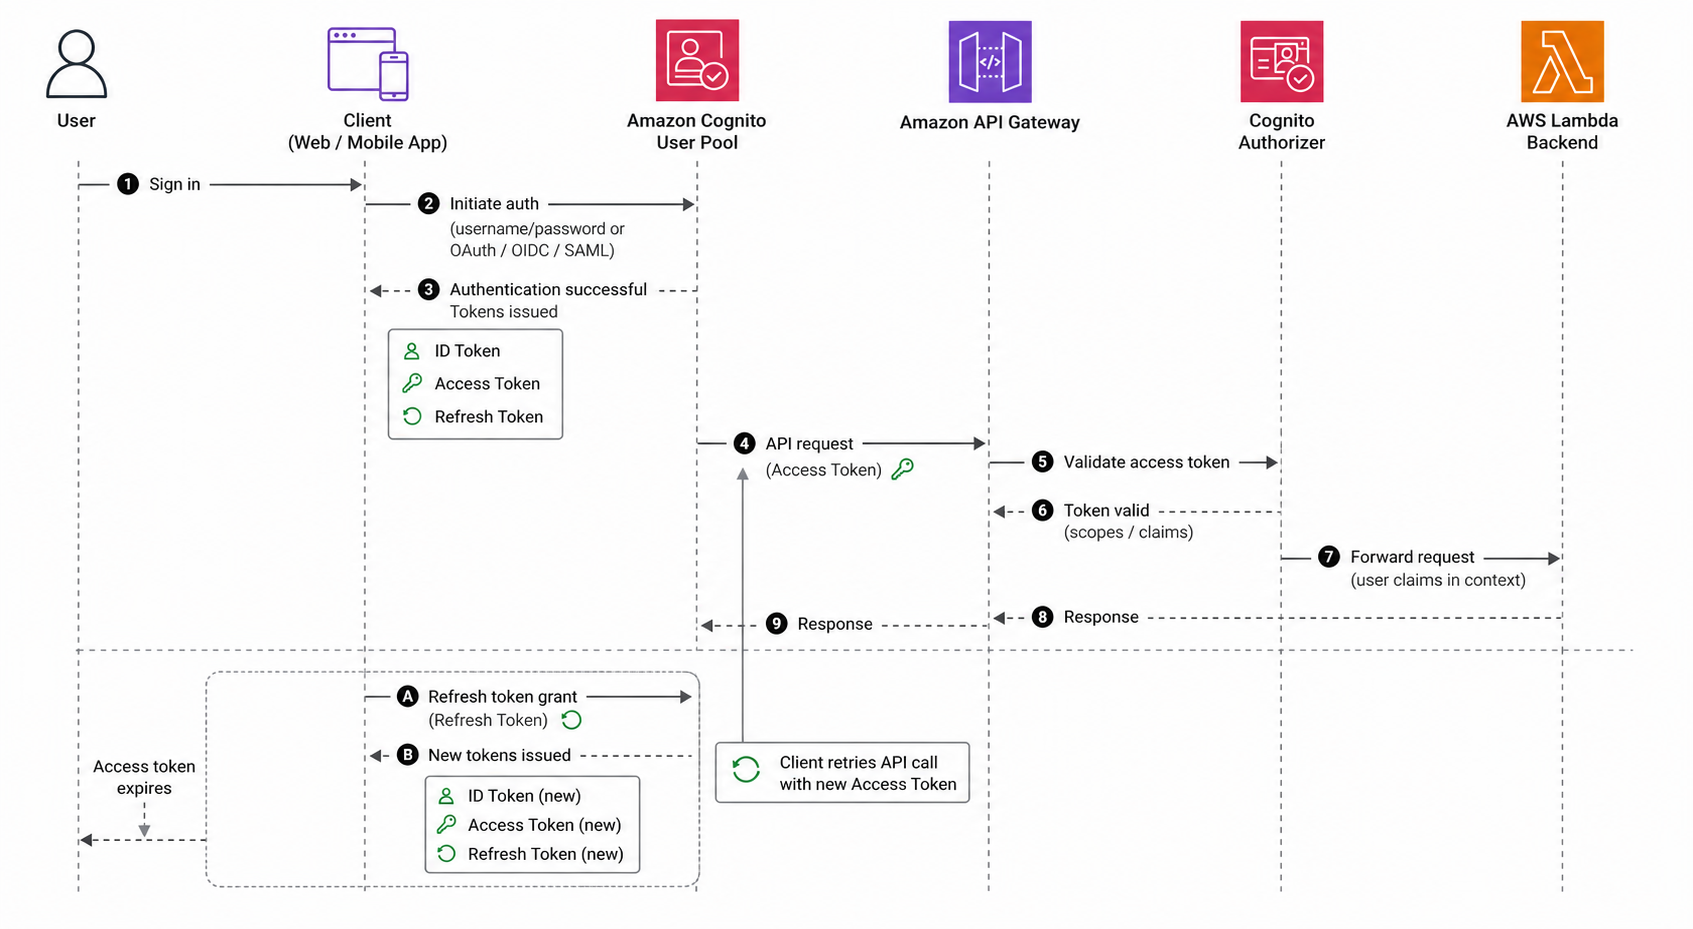
La persona usuaria inicia sesión en el
user pool
Recibe tokens ID, access y refresh
El cliente llama a API Gateway con el
access token
El autorizador de Cognito valida y luego se ejecuta el backend
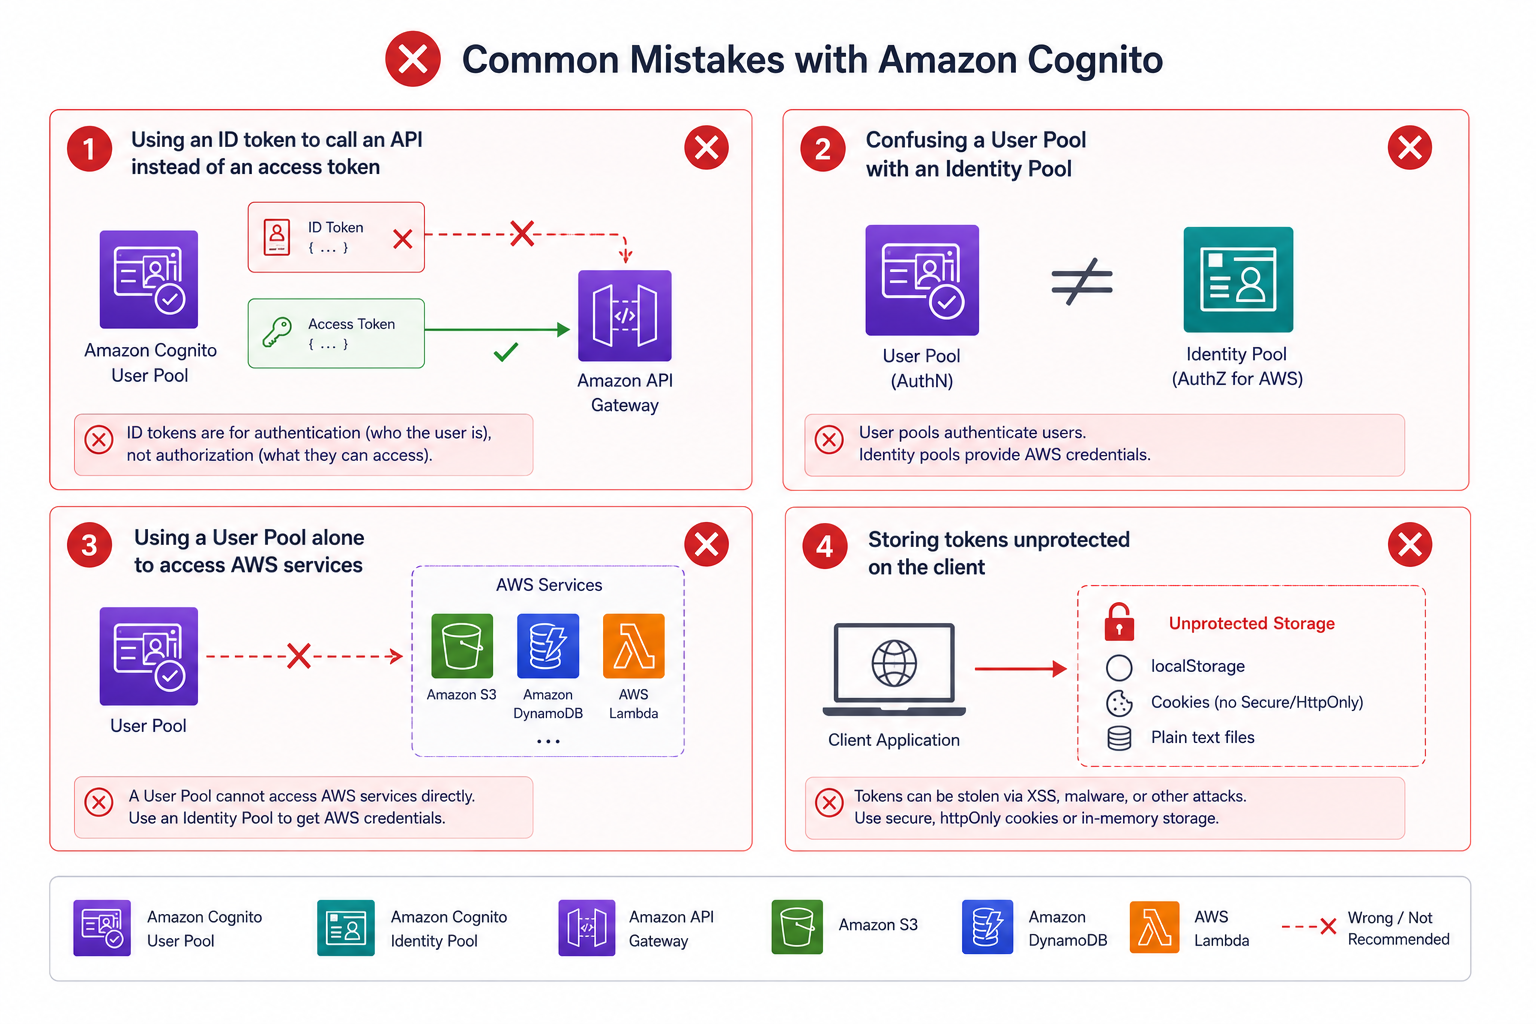
Errores comunes en Cognito
Enviar el
ID token
donde corresponde un access token
Confundir user pools con identity pools
Intentar autorizar
acceso a AWS
solo con un user pool
Guardar tokens de forma insegura en el cliente
¡Vamos a practicar!
Implementación de aplicaciones en AWS
Preparing Video For Download...