Enkripsi dan pengelolaan sertifikat di AWS

Mendeploy Aplikasi di AWS

Dunieski Otano

Amazon Web Services Solutions Architect

Disk cadangan yang hilang
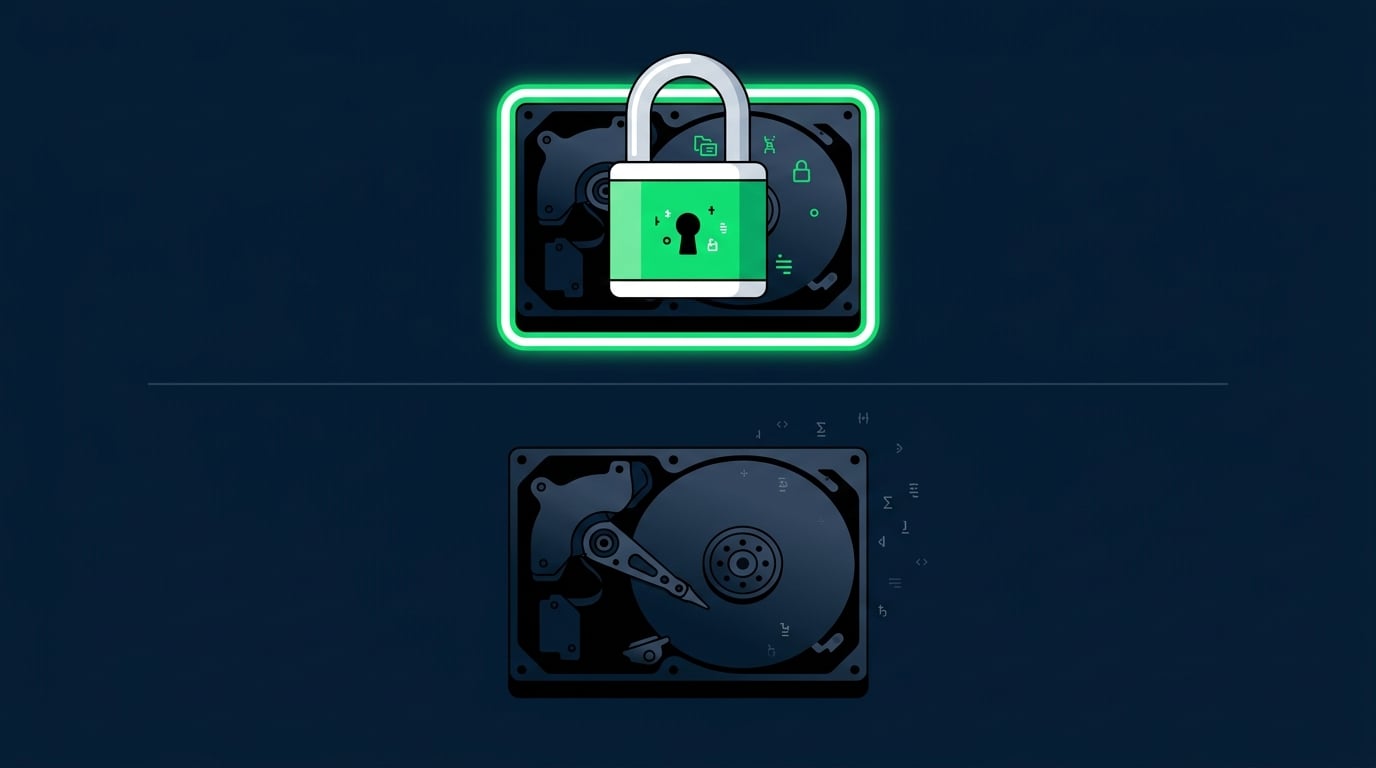
  • Sebuah drive cadangan hilang saat pengiriman
  • Terenkripsi saat disimpan, tidak berguna bagi pencuri
  • TLS melakukan hal yang sama untuk data di jaringan

Sebuah disk dilindungi gembok melambangkan enkripsi saat disimpan versus disk tanpa perlindungan

Mendeploy Aplikasi di AWS

Enkripsi saat disimpan vs saat transit
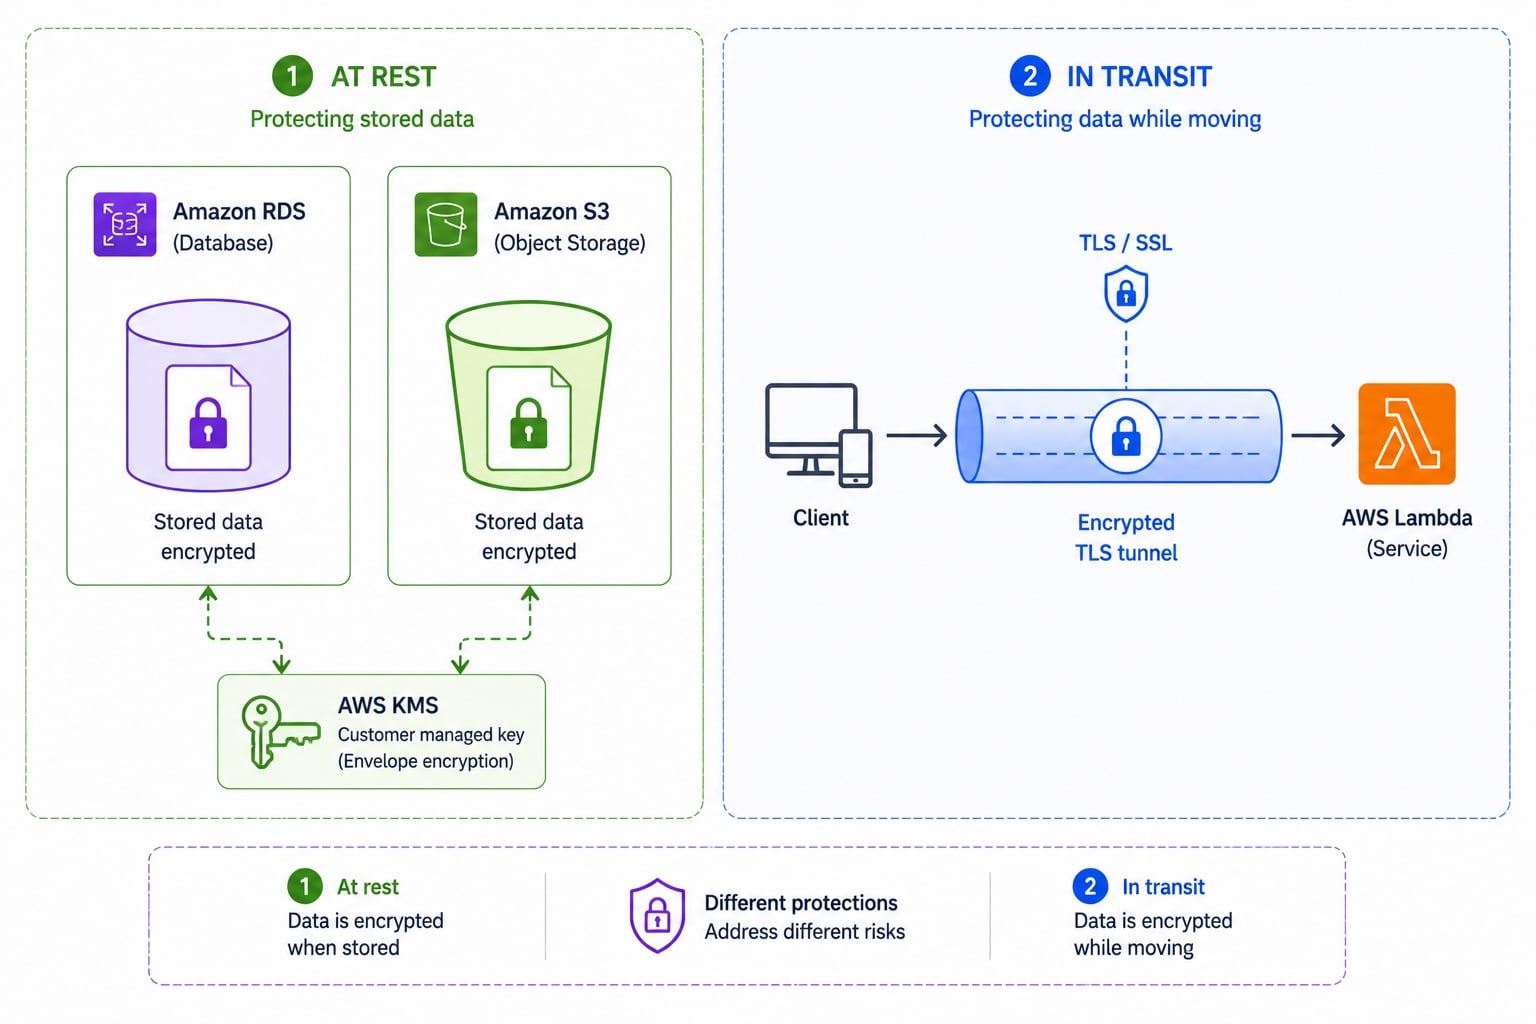
Perbandingan dua panel: enkripsi saat disimpan menampilkan ikon RDS dan S3 masing-masing dilindungi kunci KMS di kiri, dan terowongan TLS dalam transit dari klien ke Lambda di kanan

  • Saat disimpan: data di disk dienkripsi
  • Saat disimpan memakai kunci, sering lewat KMS
  • Saat transit: data yang bergerak di jaringan dienkripsi
  • Saat transit memakai sertifikat TLS
Mendeploy Aplikasi di AWS

Enkripsi sisi klien vs sisi server


Sisi server

  • Layanan mengenkripsi data setelah menerimanya
  • Paling sederhana; AWS menangani langkahnya, biasanya dengan kunci KMS

Sisi klien

  • Anda mengenkripsi sebelum data keluar dari kode Anda
  • Layanan hanya menyimpan ciphertext, tidak pernah plaintext
Mendeploy Aplikasi di AWS

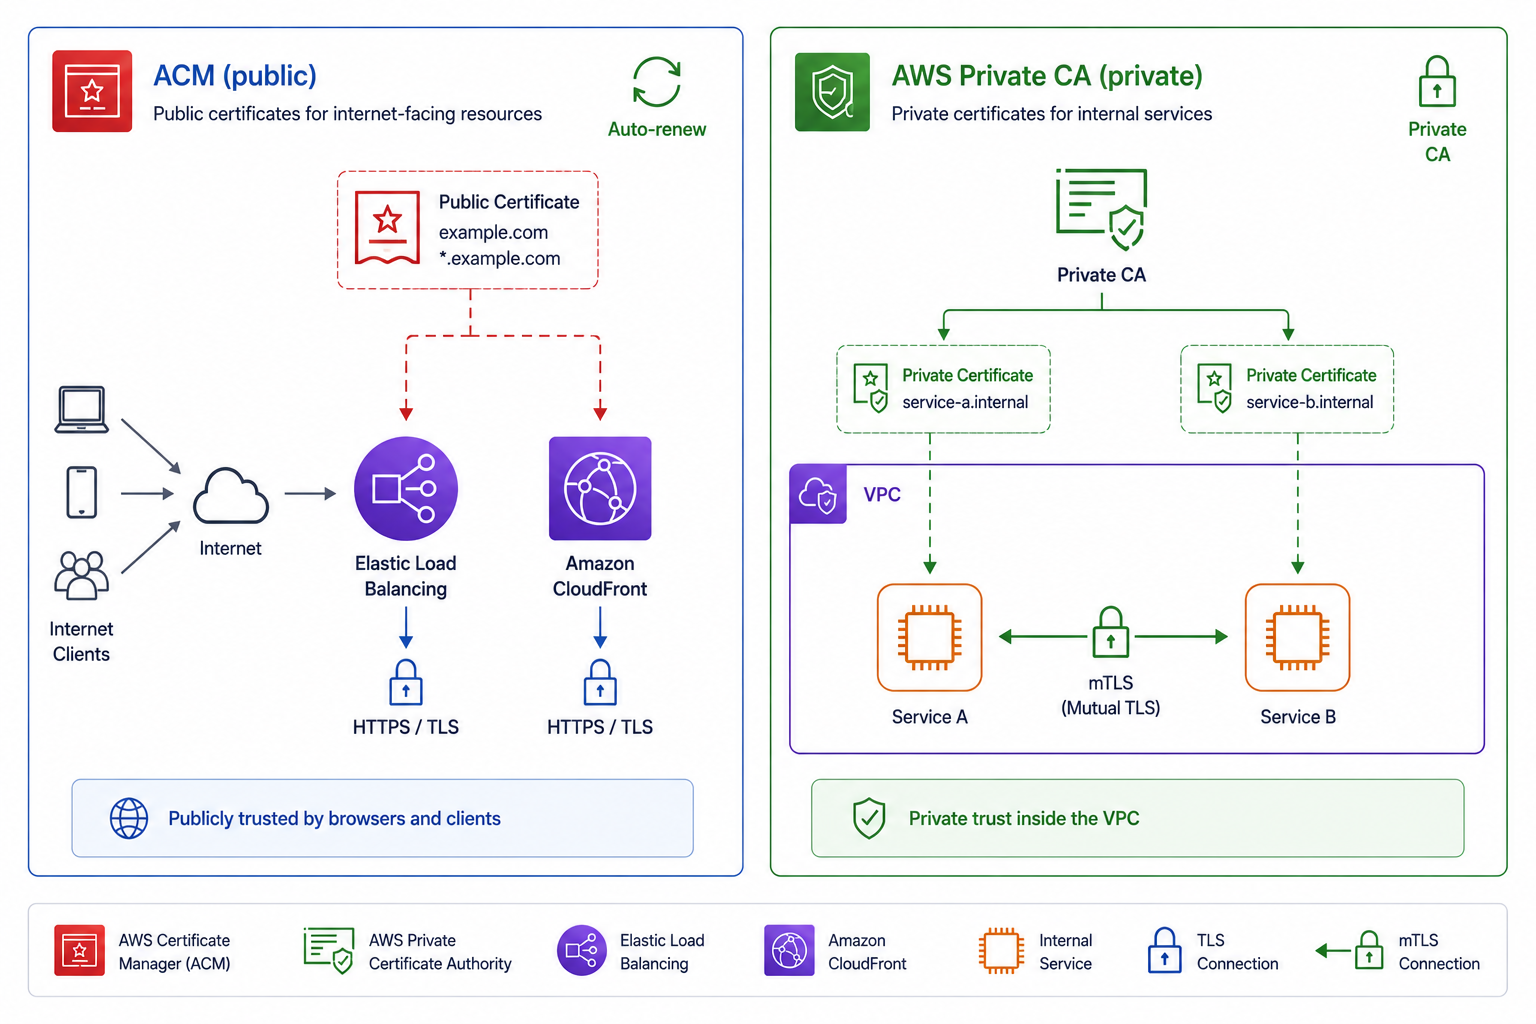
Sertifikat publik vs privat

  • ACM: sertifikat TLS publik gratis untuk domain Anda
  • Dipakai pada load balancer, CloudFront, API Gateway
  • AWS Private CA: menerbitkan sertifikat internal, privat
  • Private CA mendukung layanan internal dan mTLS

Sertifikat publik gratis ACM pada load balancer dan CloudFront di kiri versus sertifikat Private CA untuk mTLS internal antar layanan di kanan

Mendeploy Aplikasi di AWS

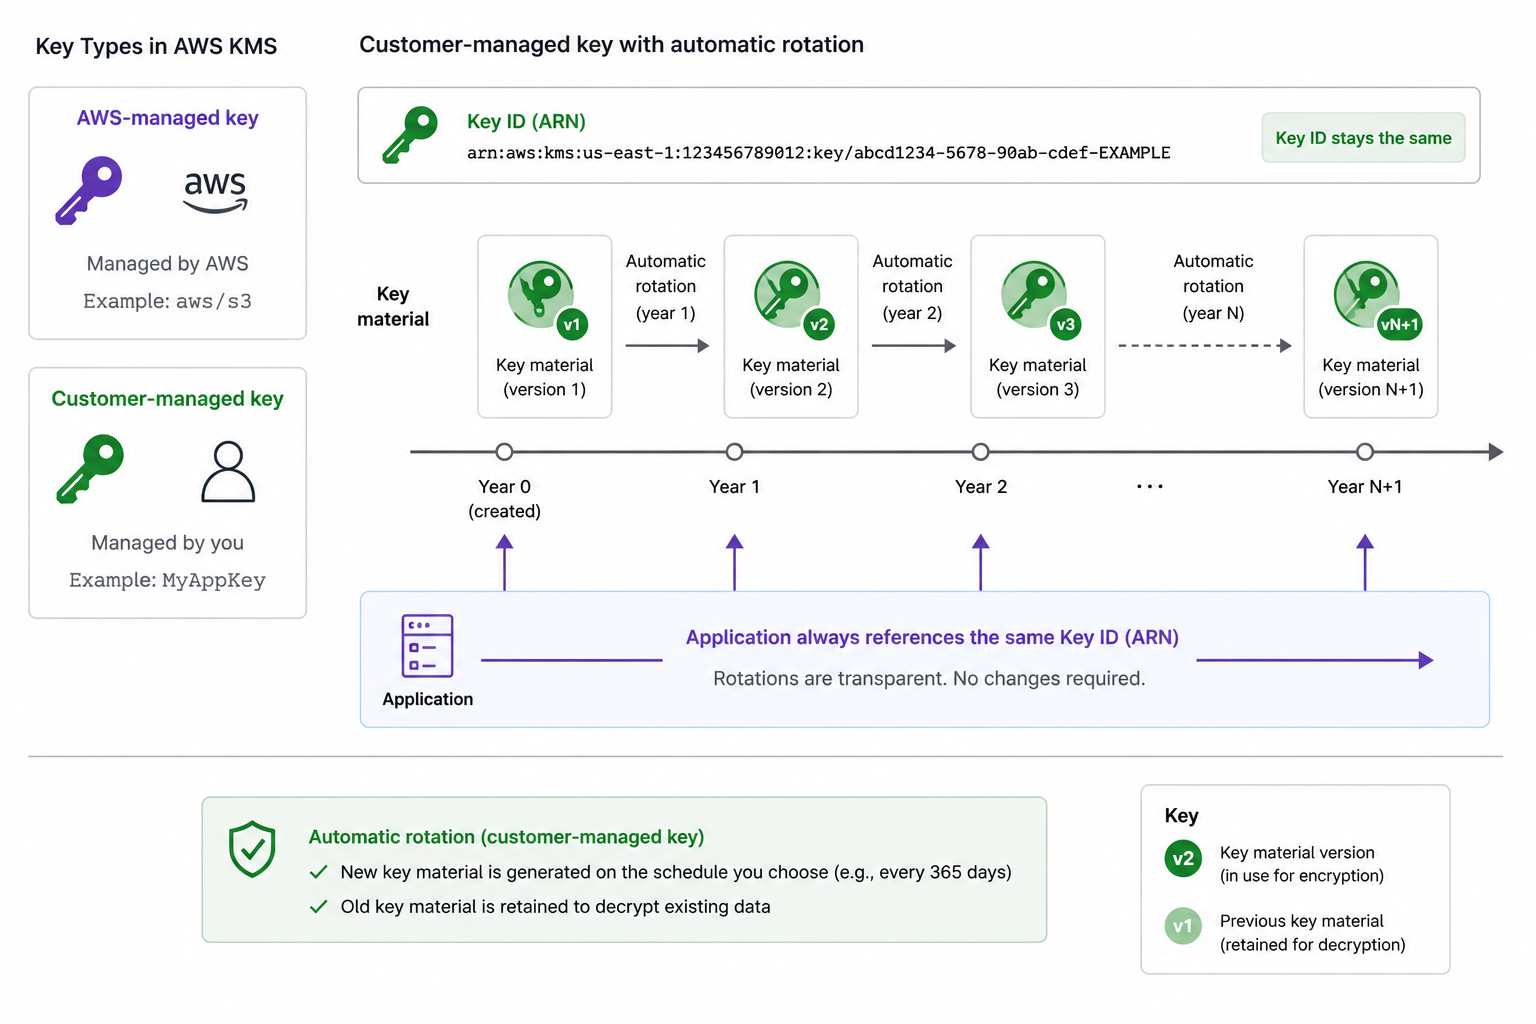
Kunci KMS dan rotasi

  • Kunci kelolaan AWS: dibuat dan diputar oleh AWS
  • Kunci kelolaan pelanggan: Anda mengatur kebijakan dan rotasi
  • Rotasi otomatis: material kunci baru tiap tahun, ID kunci sama
  • Aplikasi tetap memakai referensi kunci yang sama

Jenis kunci KMS berdampingan: kunci kelolaan AWS dengan rotasi otomatis di kiri, kunci kelolaan pelanggan dengan kebijakan kunci yang dapat dikonfigurasi dan linimasa rotasi tahunan di kanan

Mendeploy Aplikasi di AWS

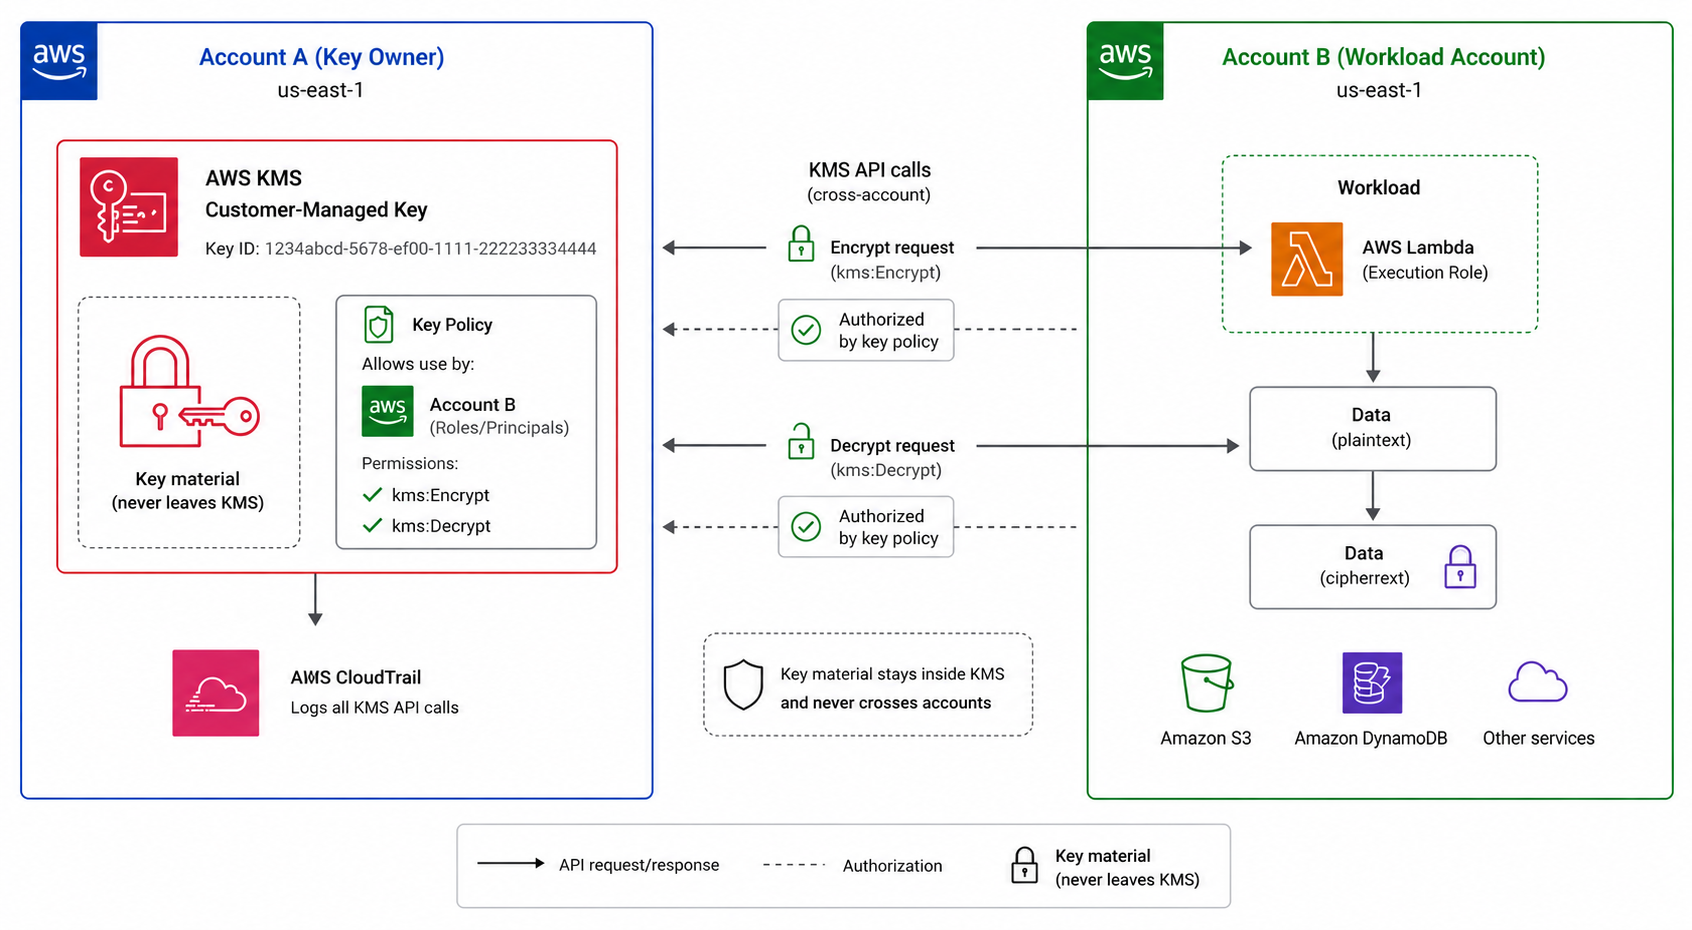
Akses kunci lintas akun

Akses kunci KMS lintas akun: kunci di Akun A dengan kebijakan kunci yang memberi izin Akun B untuk menggunakannya, Akun B mengenkripsi dan mendekripsi tanpa material kunci pernah keluar dari KMS

  • Kebijakan kunci mengatur siapa yang boleh memakai kunci KMS
  • Beri akun lain hak pakai kunci lewat kebijakan
  • Kunci tidak pernah keluar dari KMS
  • Memungkinkan sumber daya terenkripsi bersama lintas akun
Mendeploy Aplikasi di AWS

Menggabungkan enkripsi dan sertifikat
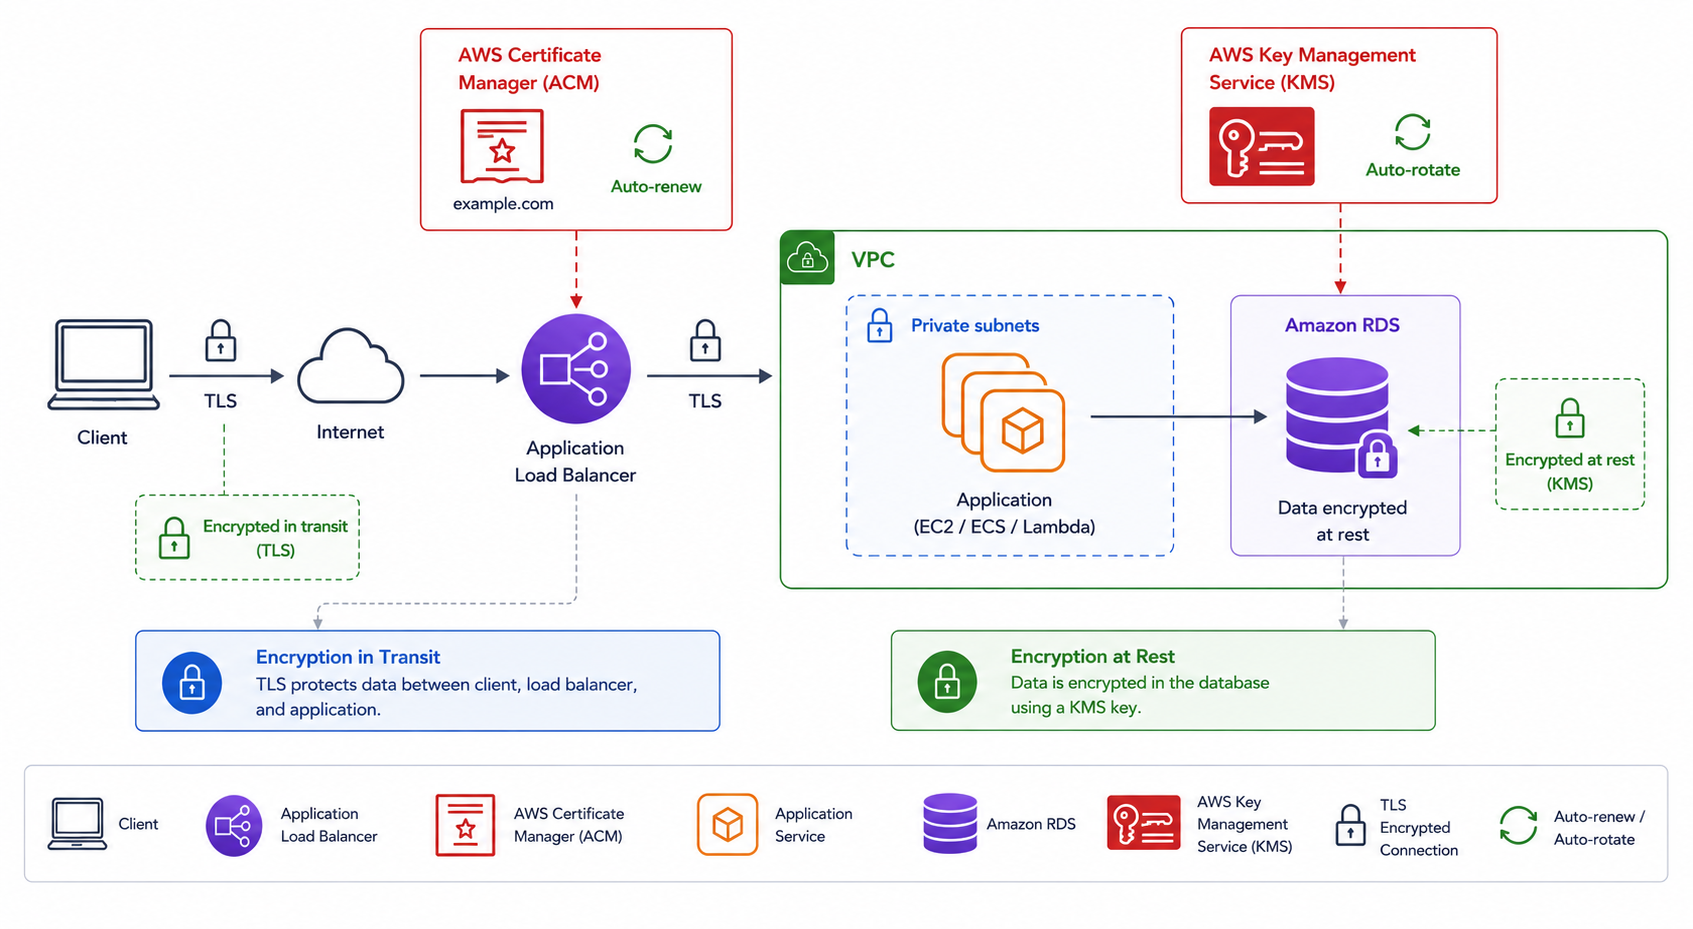
  • Saat transit: sertifikat ACM mengakhiri TLS di edge
  • Saat disimpan: kunci KMS mengenkripsi data tersimpan
  • Putar kunci otomatis; perbarui sertifikat otomatis
  • Perlindungan berlapis dari kabel ke disk

Tumpukan enkripsi berlapis: sertifikat ACM mengakhiri TLS saat transit di edge dan kunci KMS mengenkripsi data saat disimpan, dengan pembaruan dan rotasi tahunan otomatis untuk keduanya

Mendeploy Aplikasi di AWS

Ayo berlatih!

Mendeploy Aplikasi di AWS

Preparing Video For Download...