Chiffrement et gestion des certificats sur AWS

Déployer des applications sur AWS

Dunieski Otano

Amazon Web Services Solutions Architect

Le disque de sauvegarde disparu
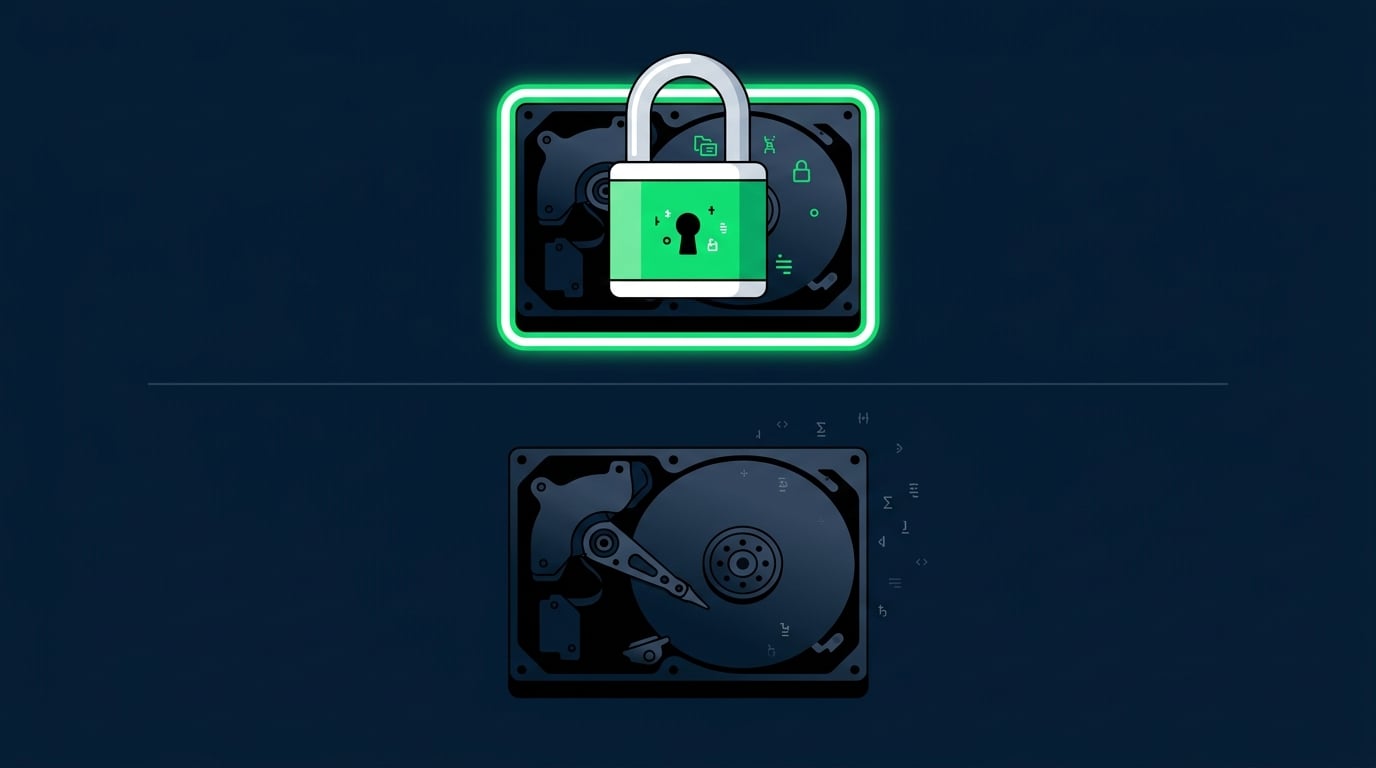
  • Un disque de sauvegarde disparaît en transit
  • Chiffré au repos, il est inutile pour un voleur
  • TLS fait de même pour les données en transit

Un disque protégé par un cadenas représentant le chiffrement au repos, face à un disque non protégé

Déployer des applications sur AWS

Chiffrement au repos vs en transit

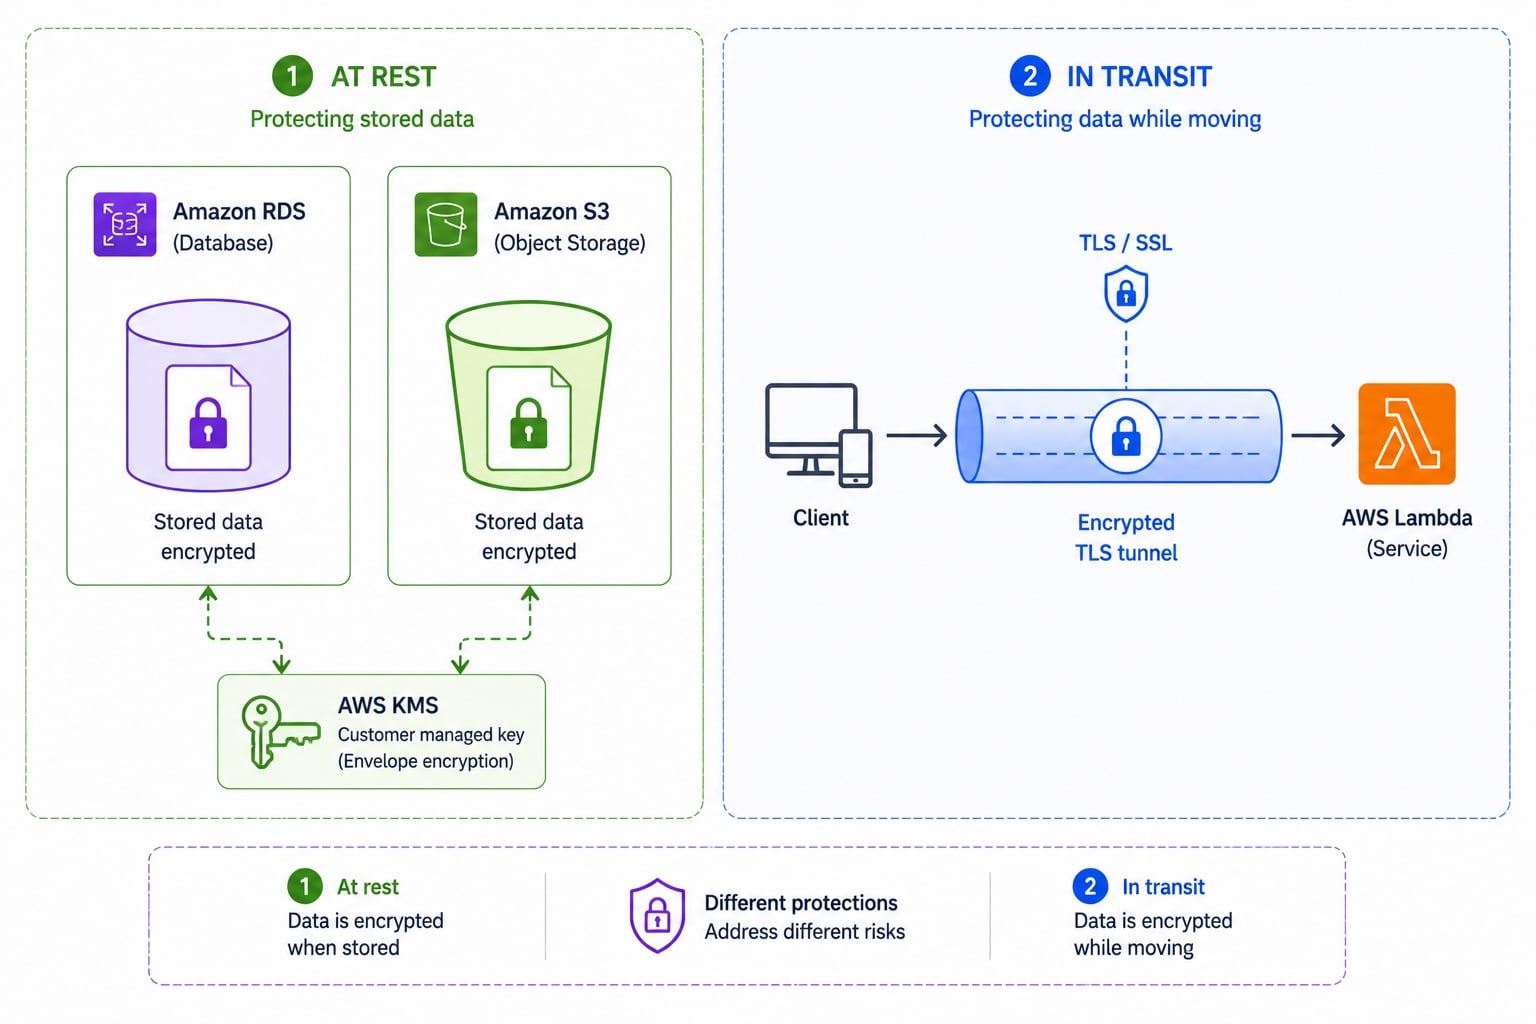
Comparaison en deux volets : chiffrement au repos montrant les icônes RDS et S3 chacune protégée par une clé KMS à gauche, et tunnel TLS en transit du client vers Lambda à droite

  • Au repos : les données sur disque sont chiffrées
  • Au repos utilise des clés, souvent via KMS
  • En transit : les données circulant sur le réseau sont chiffrées
  • En transit utilise des certificats TLS
Déployer des applications sur AWS

Chiffrement côté client vs côté serveur


Côté serveur

  • Le service chiffre les données après les avoir reçues
  • Le plus simple ; AWS gère l'étape, généralement avec une clé KMS

Côté client

  • Vous chiffrez avant que les données ne quittent votre code
  • Le service ne stocke que du texte chiffré, jamais de clair
Déployer des applications sur AWS

Certificats publics vs privés

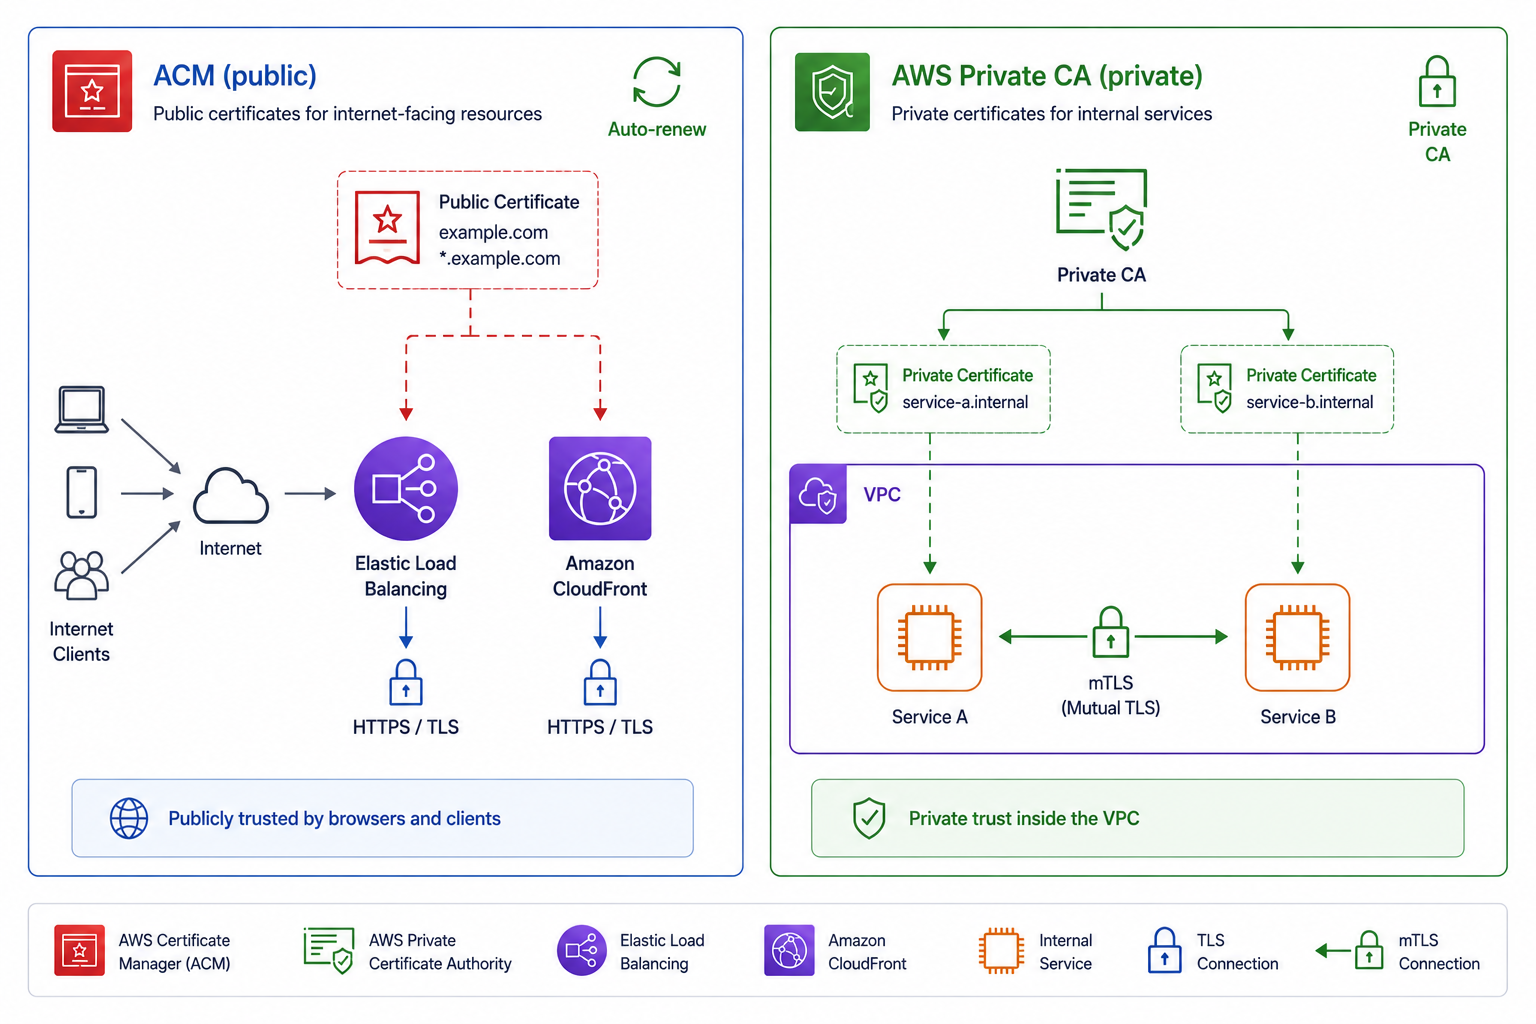
  • ACM : certificats TLS publics gratuits pour vos domaines
  • Utilisés sur les équilibreur(s) de charge, CloudFront, API Gateway
  • AWS Private CA : émet des certificats internes et privés
  • Private CA alimente les services internes et l'mTLS

Certificat public ACM sur un équilibreur de charge et CloudFront à gauche, versus certificat Private CA pour mTLS interne service à service à droite

Déployer des applications sur AWS

Clés KMS et rotation

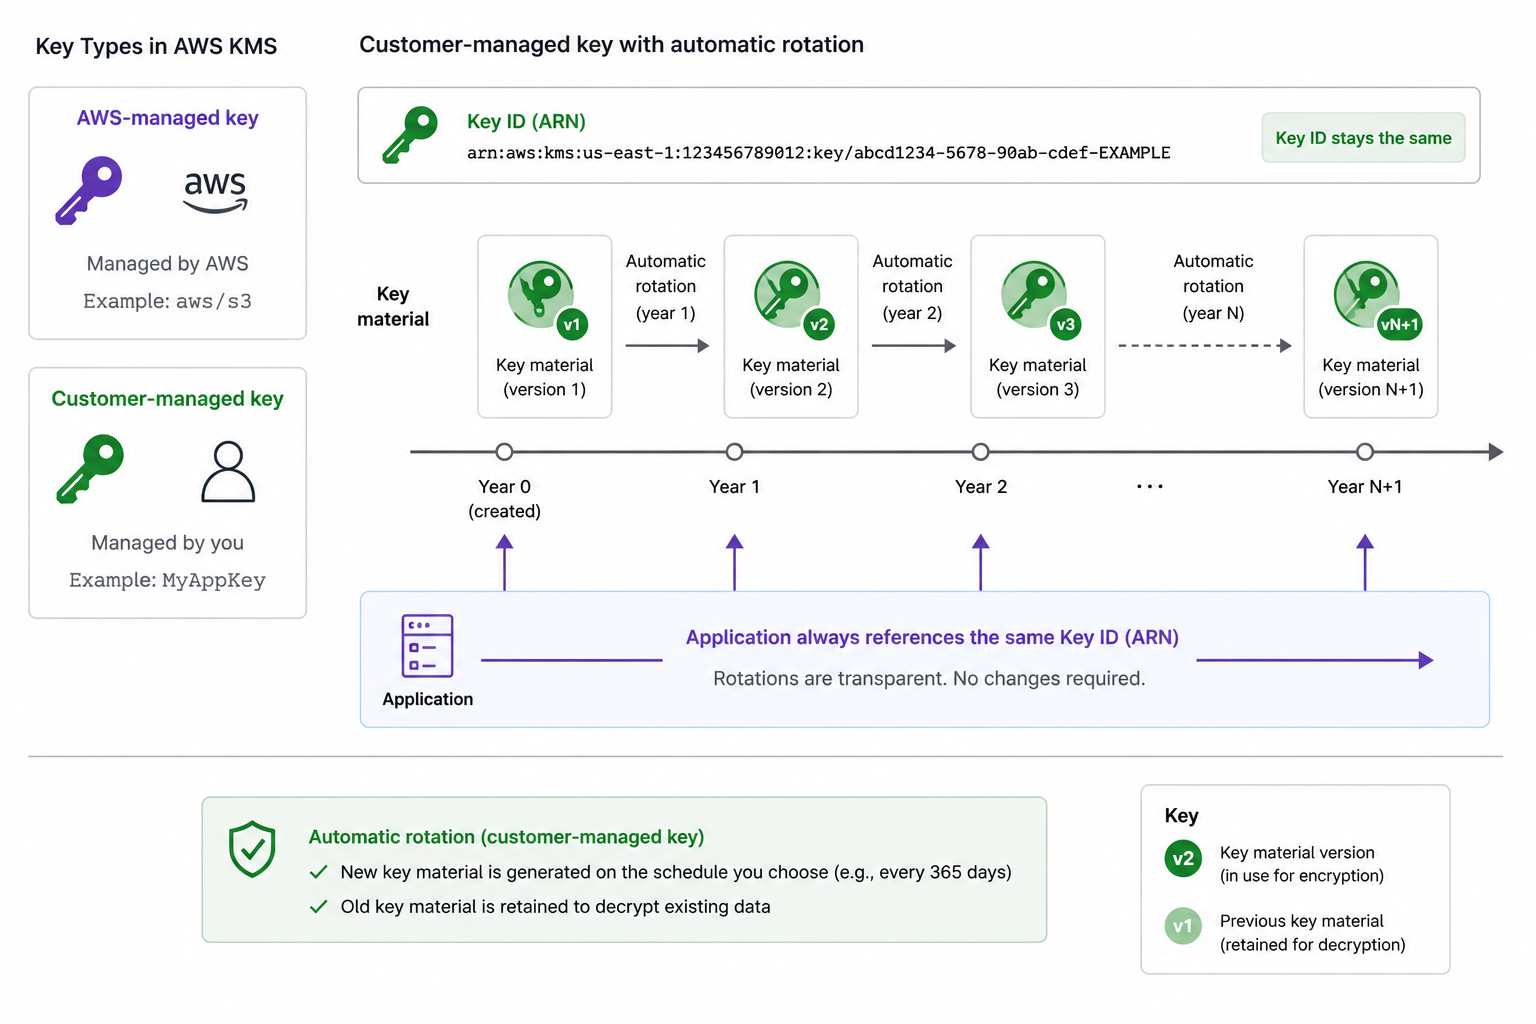
  • Clés gérées par AWS : créées et renouvelées par AWS
  • Clés gérées par le client : vous contrôlez la stratégie et la rotation
  • Rotation automatique : nouveau matériel de clé annuel, même ID de clé
  • Les applications continuent d'utiliser la même référence de clé

Types de clés KMS côte à côte : clé gérée par AWS avec rotation automatique à gauche, clé gérée par le client avec stratégie configurable et chronologie de rotation annuelle à droite

Déployer des applications sur AWS

Accès inter-comptes aux clés

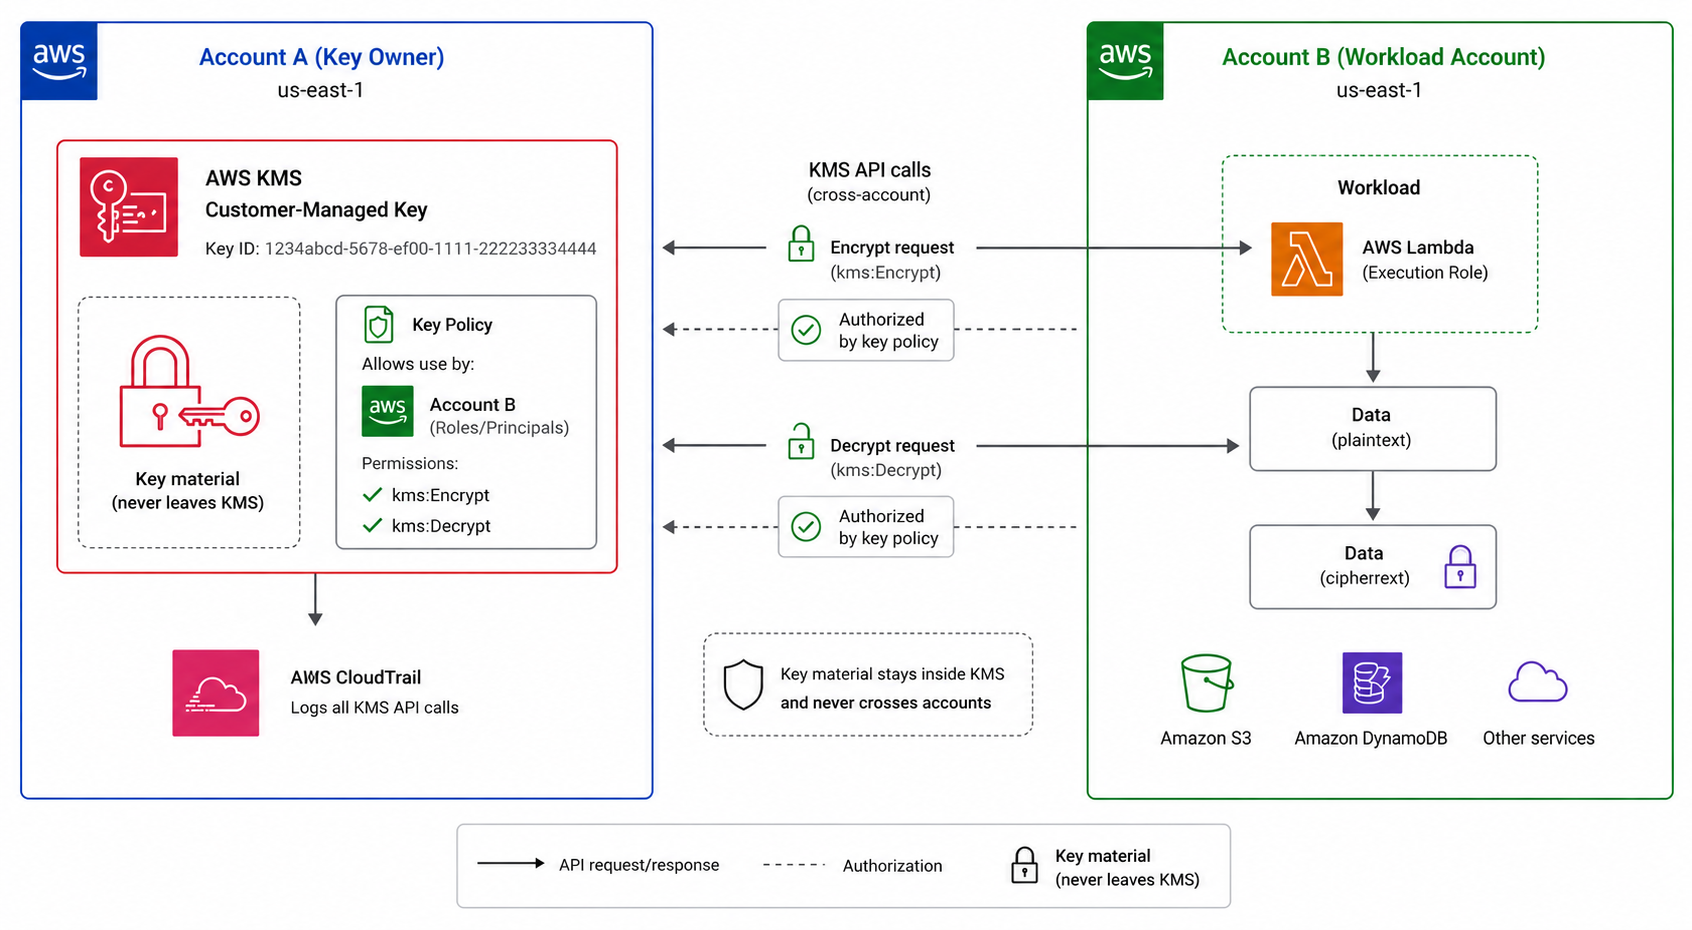
Accès inter-comptes à une clé KMS : clé dans le compte A avec une stratégie de clé accordant au compte B l'autorisation de l'utiliser ; le compte B chiffre et déchiffre sans que le matériel de clé ne quitte KMS

  • Une stratégie de clé contrôle qui peut utiliser une clé KMS
  • Accorder l'usage de la clé à un autre compte via la stratégie
  • La clé ne quitte jamais KMS
  • Permet des ressources chiffrées partagées entre comptes
Déployer des applications sur AWS

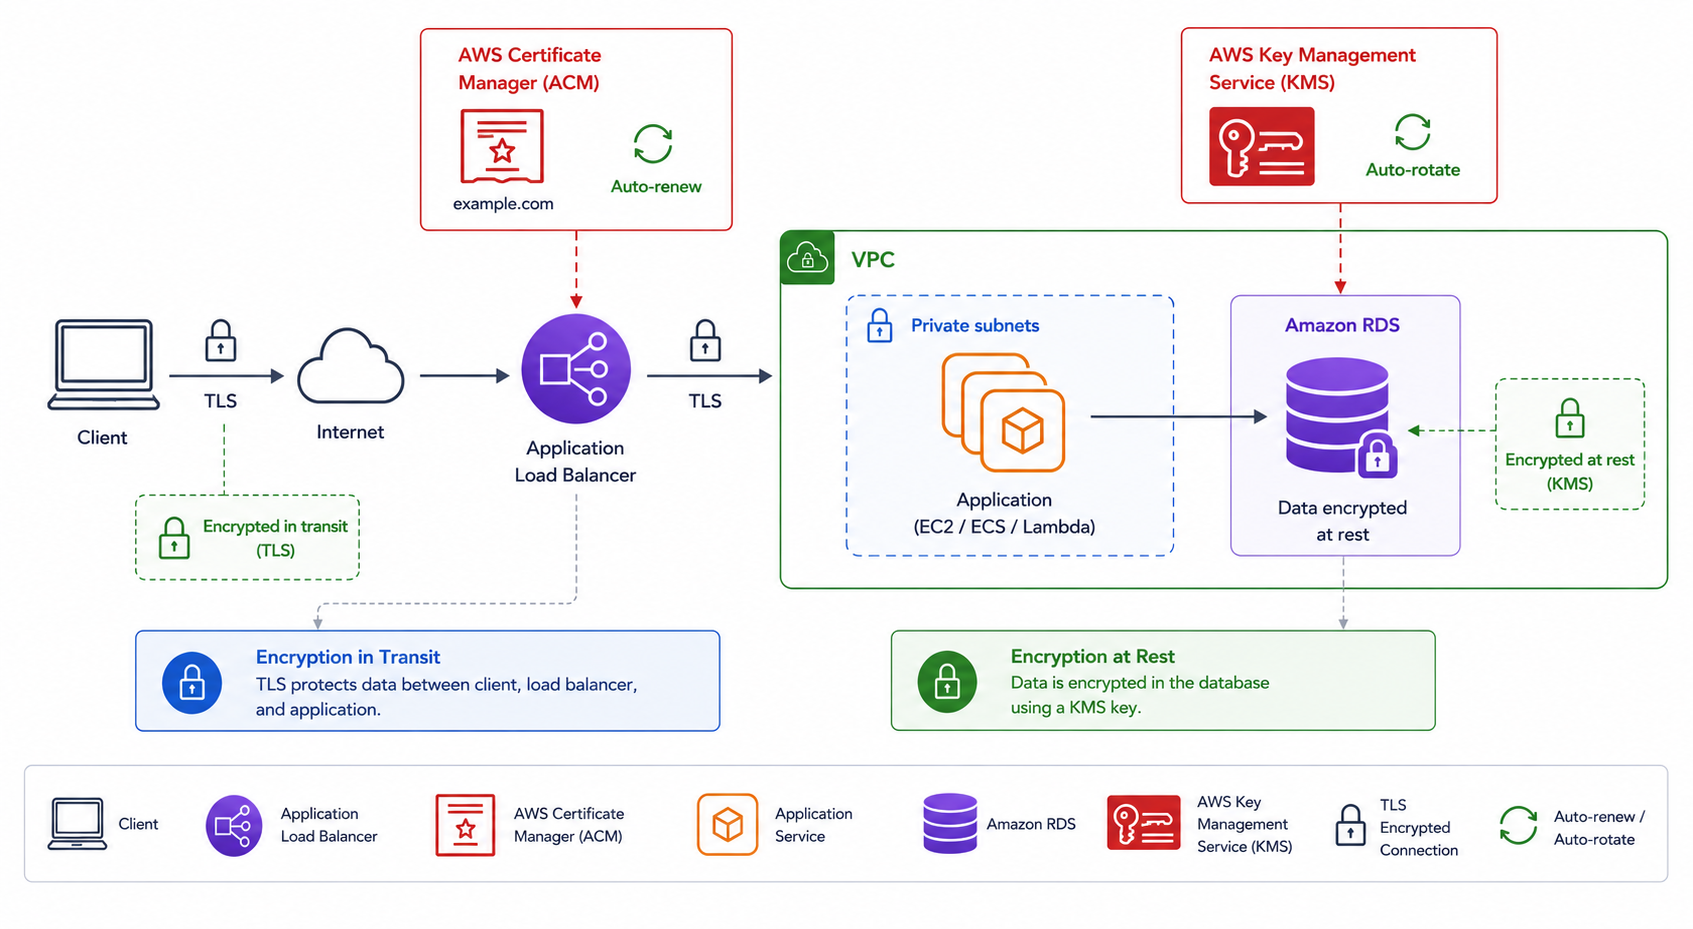
Associer chiffrement et certificats

  • En transit : le certificat ACM termine TLS en périphérie
  • Au repos : une clé KMS chiffre les données stockées
  • Faites tourner les clés automatiquement ; renouvelez les certificats automatiquement
  • Protection en couches, du réseau au disque

Empilement de protections : certificat ACM terminant TLS en transit en périphérie et clé KMS chiffrant les données au repos, avec renouvellement et rotation annuels automatisés pour les deux

Déployer des applications sur AWS

Passons à la pratique !

Déployer des applications sur AWS

Preparing Video For Download...