Mã hóa và quản lý chứng chỉ trên AWS
Triển khai Ứng dụng trên AWS
Dunieski Otano
Amazon Web Services Solutions Architect
Ổ đĩa sao lưu bị mất
Một ổ đĩa sao lưu bị thất lạc khi vận chuyển
Được mã hóa khi lưu trữ, nó vô dụng với kẻ trộm
TLS làm điều tương tự cho dữ liệu khi truyền
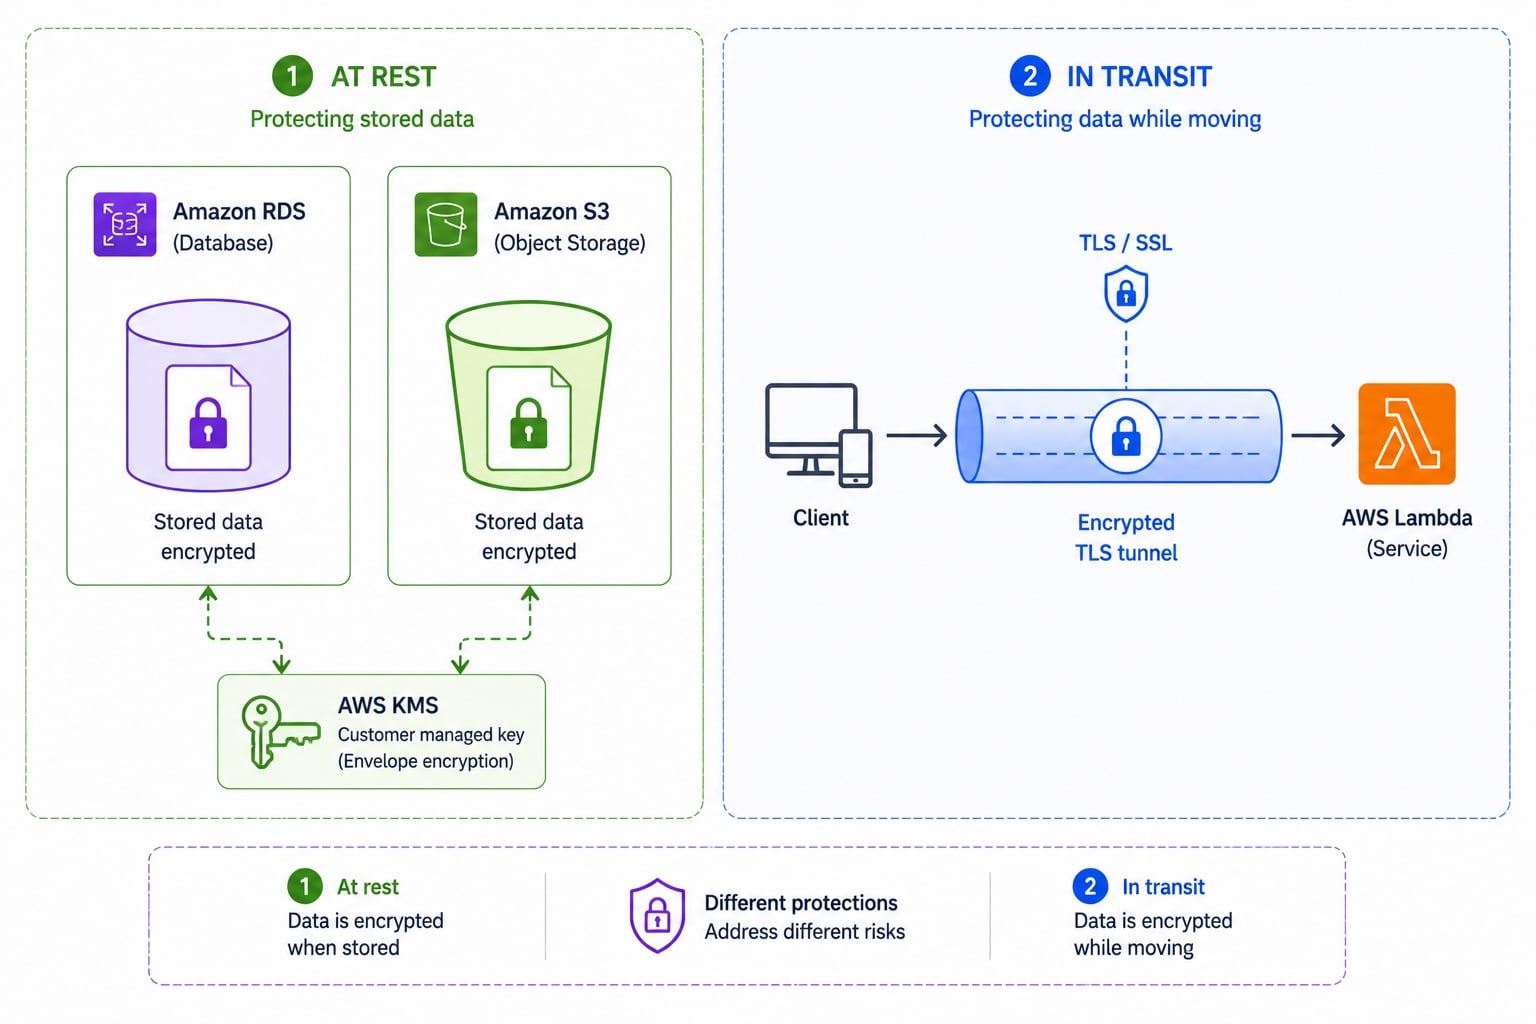
Mã hóa khi lưu trữ vs khi truyền
Khi lưu trữ
: dữ liệu trên đĩa được mã hóa
Khi lưu trữ dùng khóa, thường qua
KMS
Khi truyền
: dữ liệu di chuyển trên mạng được mã hóa
Khi truyền dùng chứng chỉ
TLS
Mã hóa phía client vs phía server
Server-side
Dịch vụ mã hóa dữ liệu sau khi nhận được
Đơn giản nhất; AWS quản lý bước này, thường với khóa KMS
Client-side
Bạn mã hóa trước khi dữ liệu rời khỏi code
Dịch vụ chỉ lưu ciphertext, không bao giờ lưu plaintext
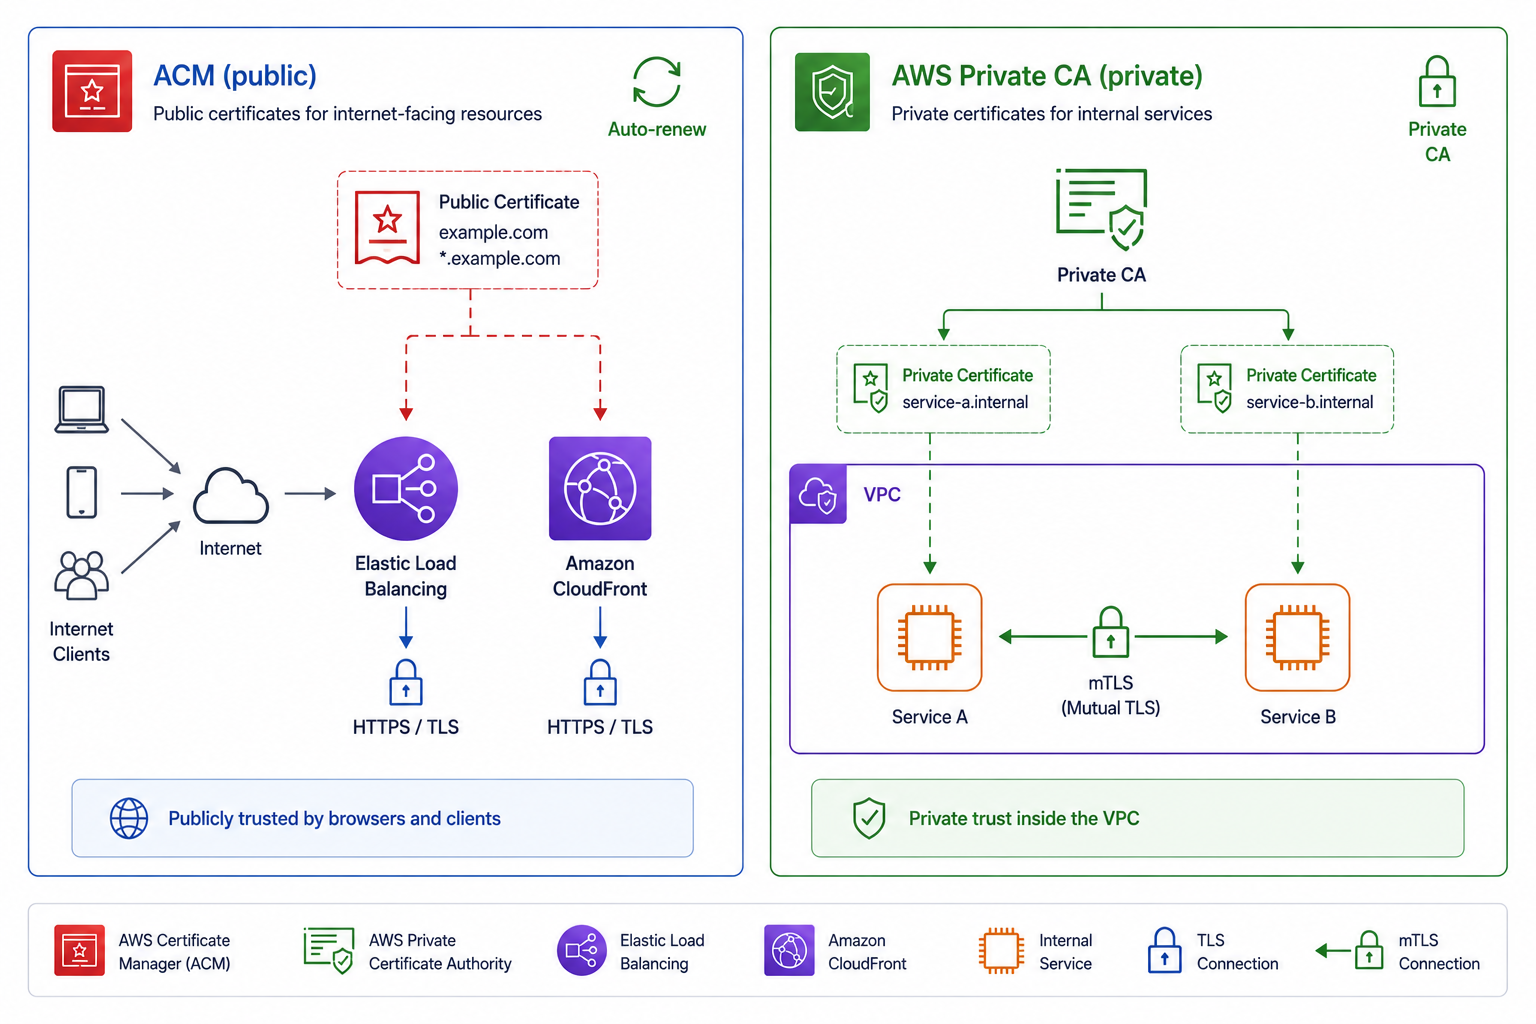
Chứng chỉ công khai vs riêng tư
ACM
: chứng chỉ TLS công khai miễn phí cho domain của bạn
Dùng cho load balancer, CloudFront, API Gateway
AWS Private CA
: cấp chứng chỉ nội bộ, riêng tư
Private CA hỗ trợ dịch vụ nội bộ và
mTLS
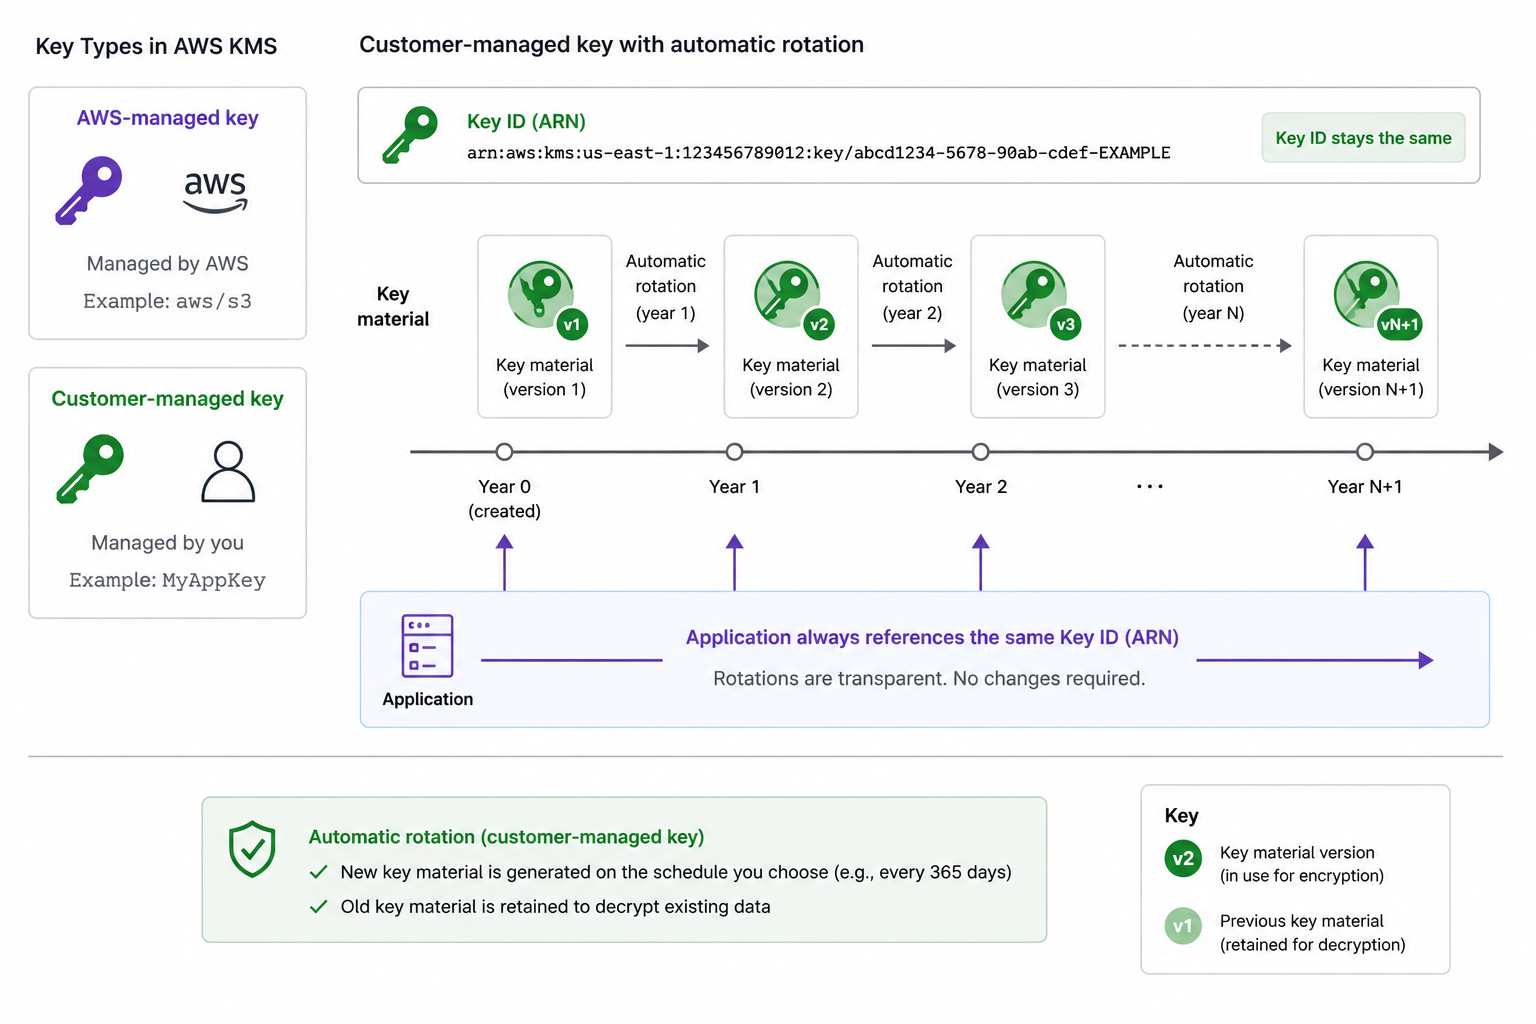
Khóa KMS và xoay vòng
Khóa do AWS quản lý
: AWS tạo và xoay vòng
Khóa do khách hàng quản lý
: bạn kiểm soát policy và xoay vòng
Xoay vòng tự động
: vật liệu khóa mới hàng năm, giữ nguyên key ID
Ứng dụng tiếp tục dùng cùng tham chiếu khóa
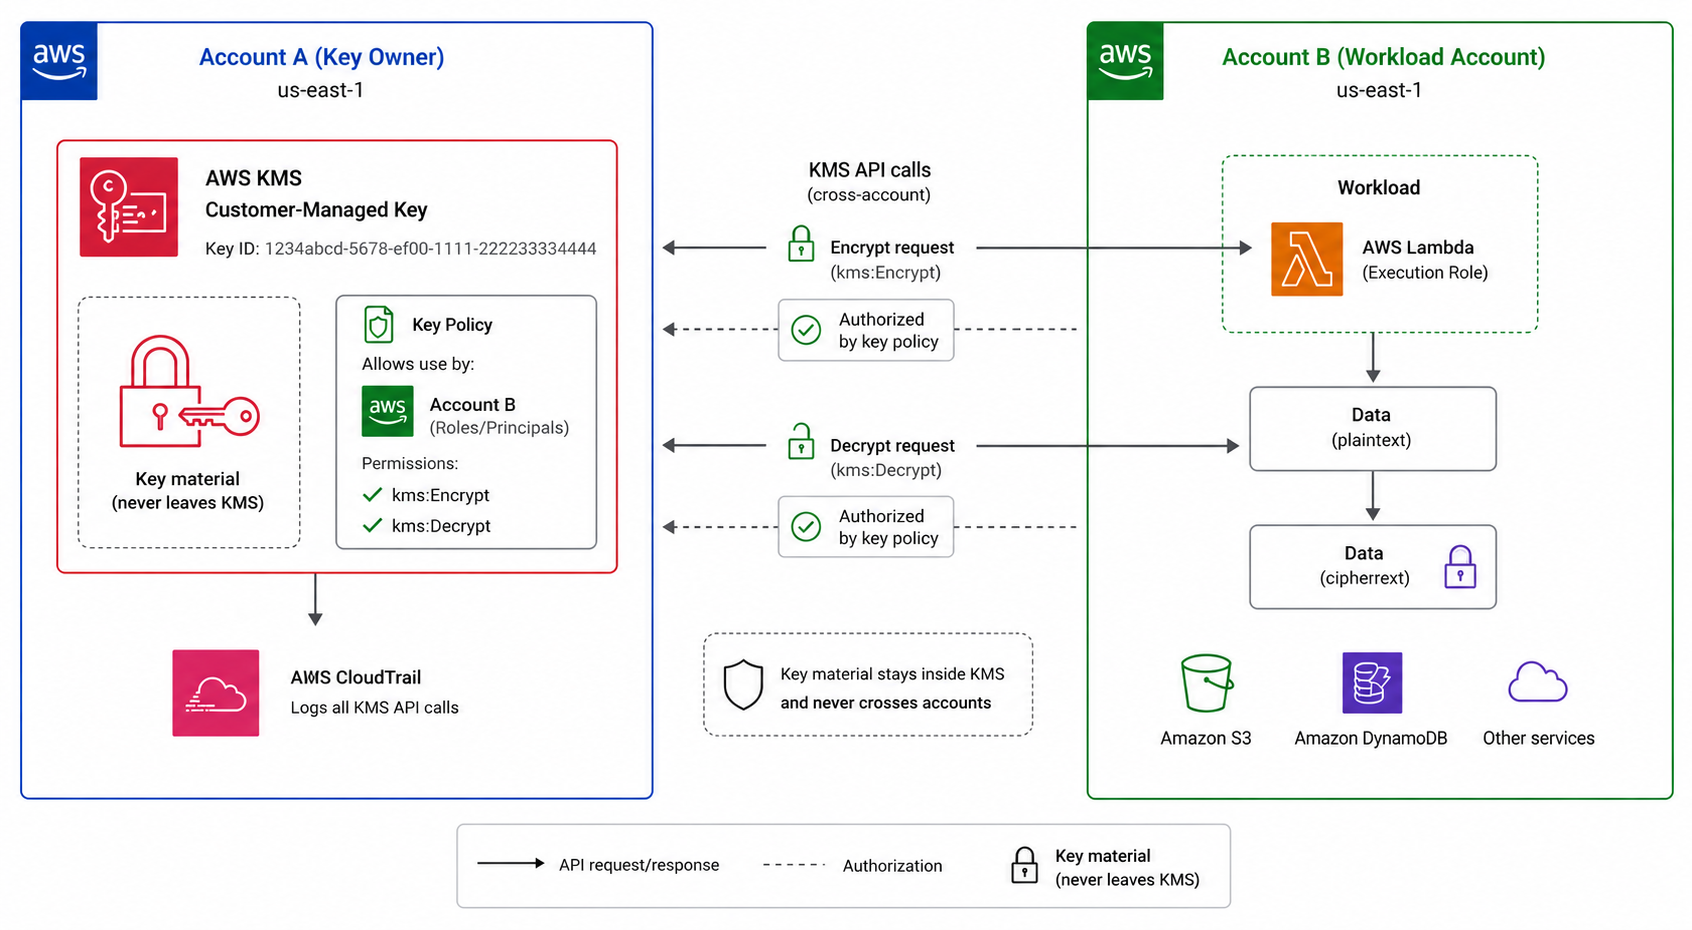
Truy cập khóa chéo tài khoản
Key policy
kiểm soát ai có thể dùng khóa KMS
Cấp tài khoản khác quyền dùng khóa qua policy
Khóa không bao giờ rời KMS
Cho phép
tài nguyên mã hóa dùng chung
giữa các tài khoản
Kết hợp mã hóa và chứng chỉ
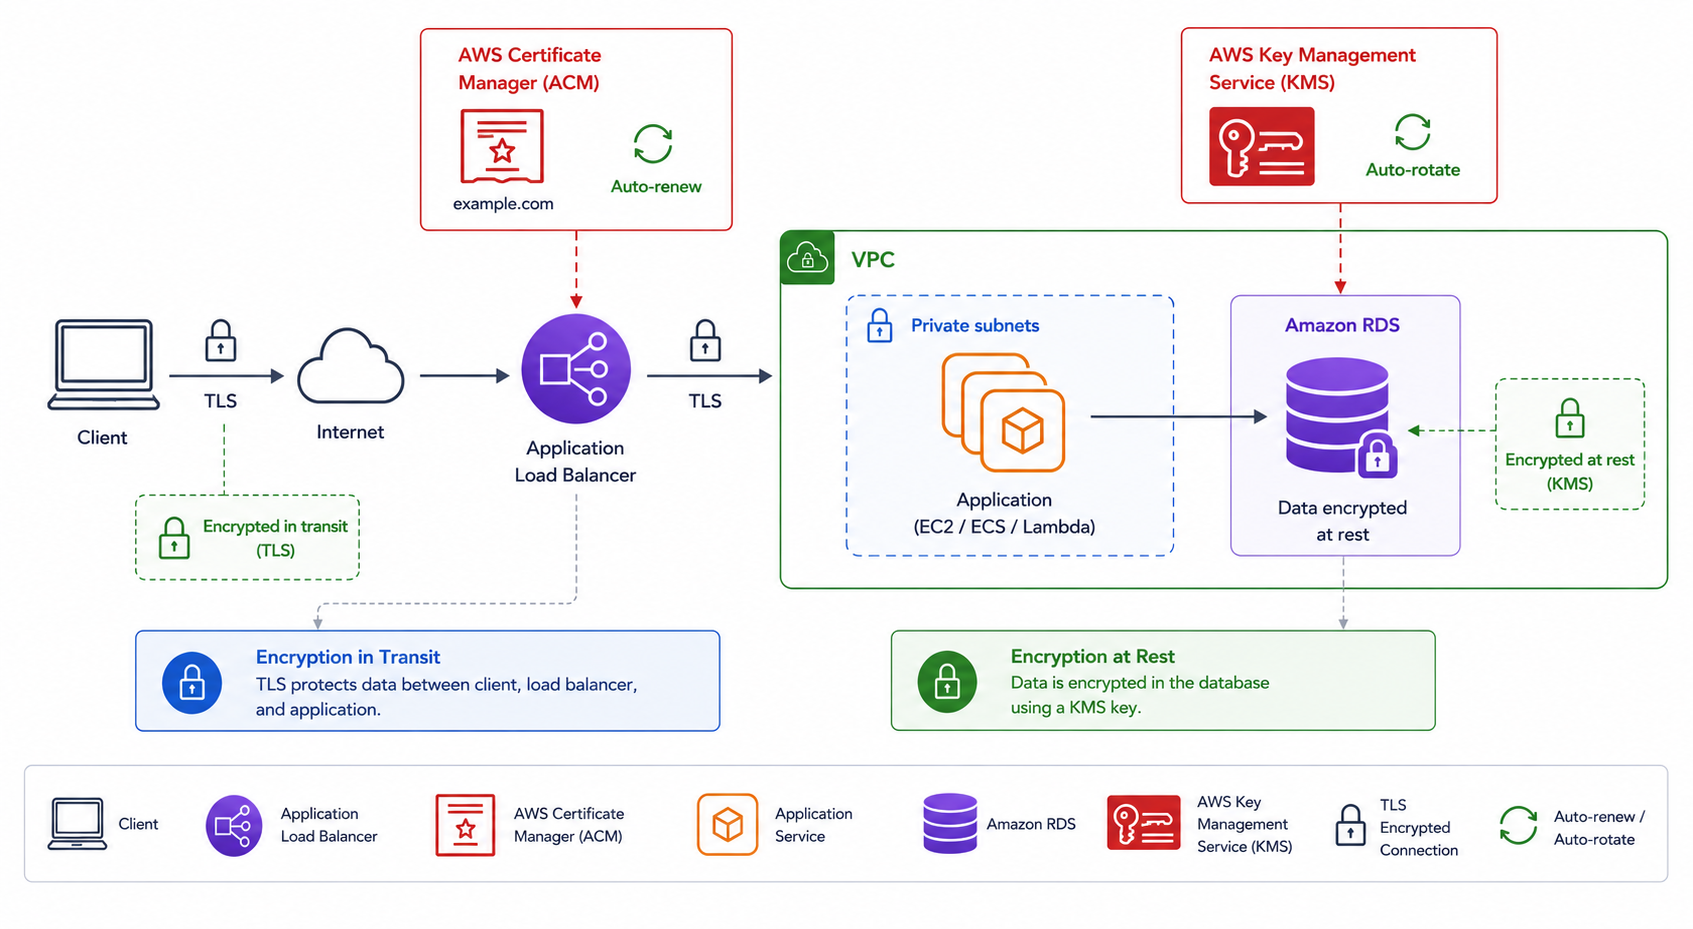
Khi truyền
: chứng chỉ ACM kết thúc TLS ở edge
Khi lưu trữ
: khóa KMS mã hóa dữ liệu lưu trữ
Xoay khóa tự động; gia hạn chứng chỉ tự động
Bảo vệ nhiều lớp từ đường truyền đến ổ đĩa
Cùng luyện tập nào!
Triển khai Ứng dụng trên AWS
Preparing Video For Download...