Encryptie en certificaatbeheer op AWS

Applicaties implementeren op AWS

Dunieski Otano

Amazon Web Services Solutions Architect

De verdwenen back-upschijf
  • Een back-upschijf raakt kwijt tijdens transport
  • Versleuteld at rest is die nutteloos voor een dief
  • TLS doet hetzelfde voor data over de lijn

Een schijf met hangslot als symbool voor encryptie at rest versus een onbeschermde schijf

Applicaties implementeren op AWS

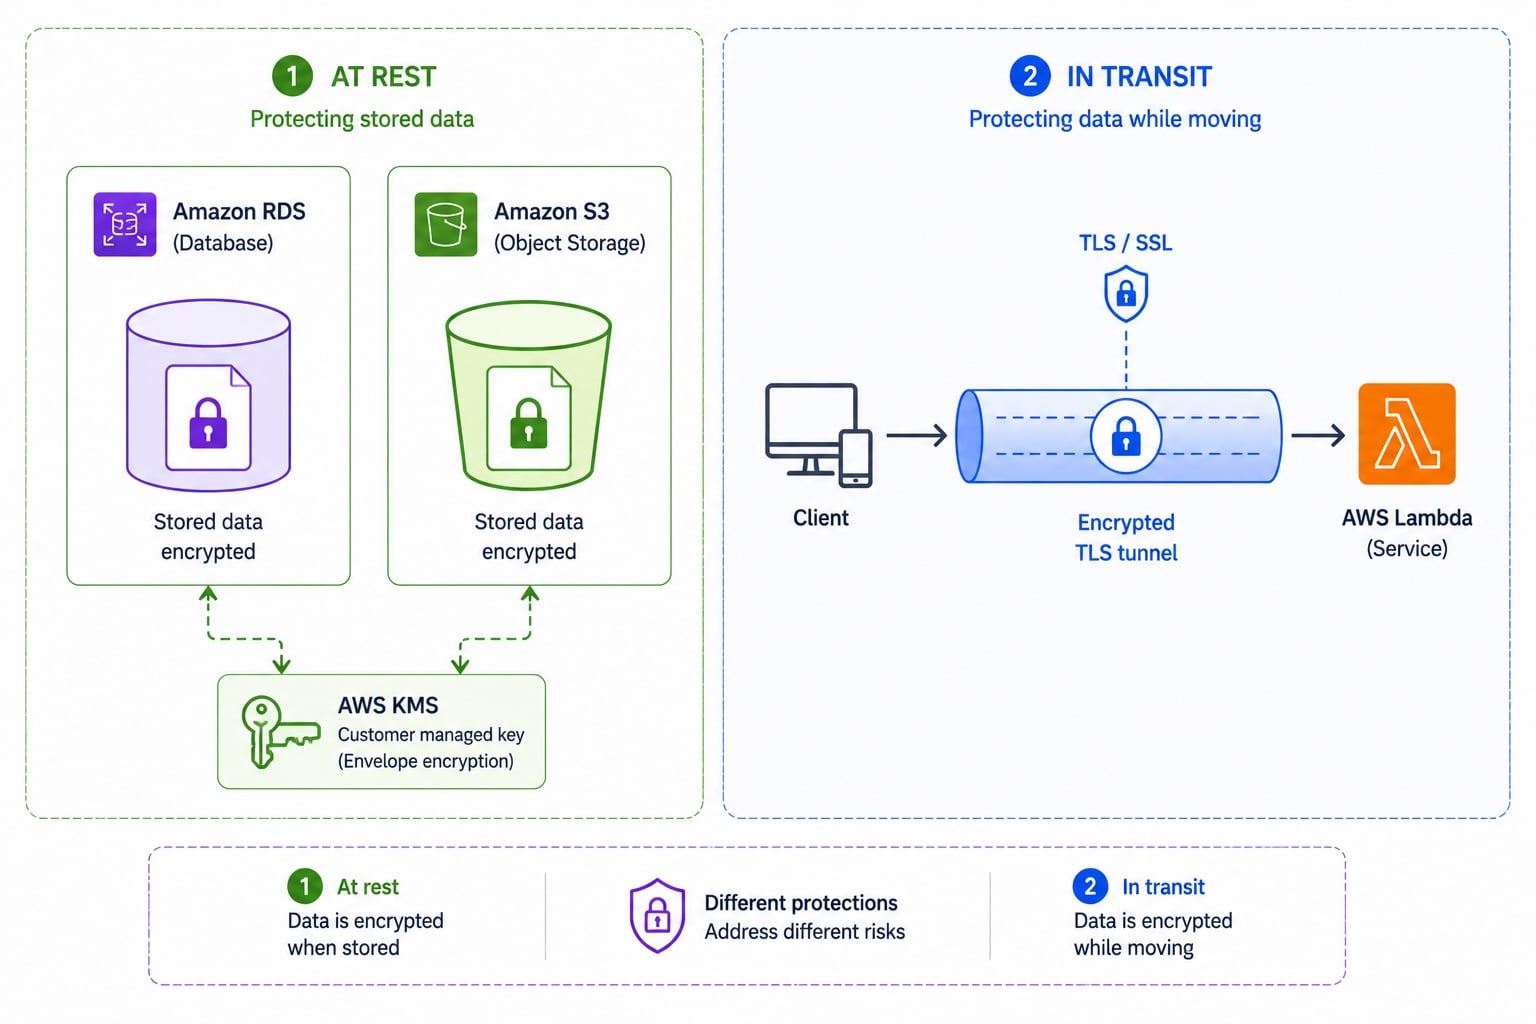
Encryptie at rest vs in transit

Tweeluik: encryptie at rest met RDS- en S3-iconen elk beschermd door een KMS-sleutel links, en in-transit TLS-tunnel van client naar Lambda rechts

  • At rest: data op schijf is versleuteld
  • At rest gebruikt sleutels, vaak via KMS
  • In transit: data over het netwerk is versleuteld
  • In transit gebruikt TLS-certificaten
Applicaties implementeren op AWS

Client-side vs server-side encryptie


Server-side

  • De service versleutelt data na ontvangst
  • Simpelst; AWS beheert dit, meestal met een KMS-sleutel

Client-side

  • Je versleutelt voordat de data je code verlaat
  • De service slaat alleen ciphertext op, nooit plaintext
Applicaties implementeren op AWS

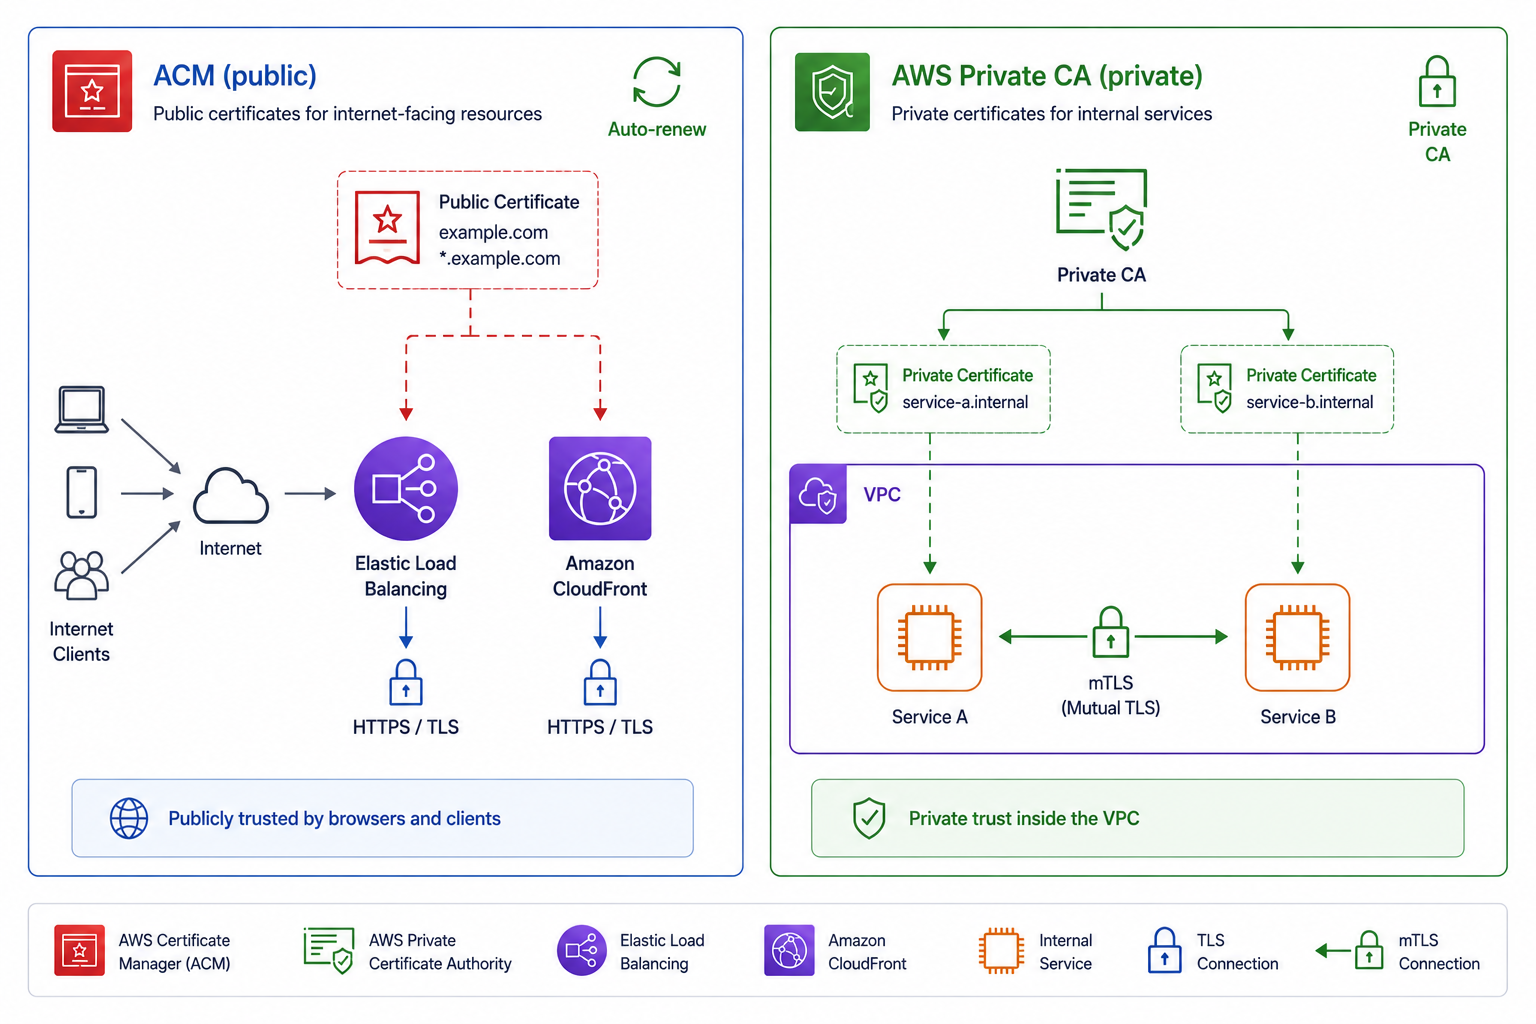
Publieke vs private certificaten

  • ACM: gratis publieke TLS-certificaten voor je domeinen
  • Gebruikt op load balancers, CloudFront, API Gateway
  • AWS Private CA: geeft interne, private certificaten uit
  • Private CA ondersteunt interne services en mTLS

ACM gratis publiek certificaat op load balancer en CloudFront links versus Private CA-certificaat voor interne service-naar-service mTLS rechts

Applicaties implementeren op AWS

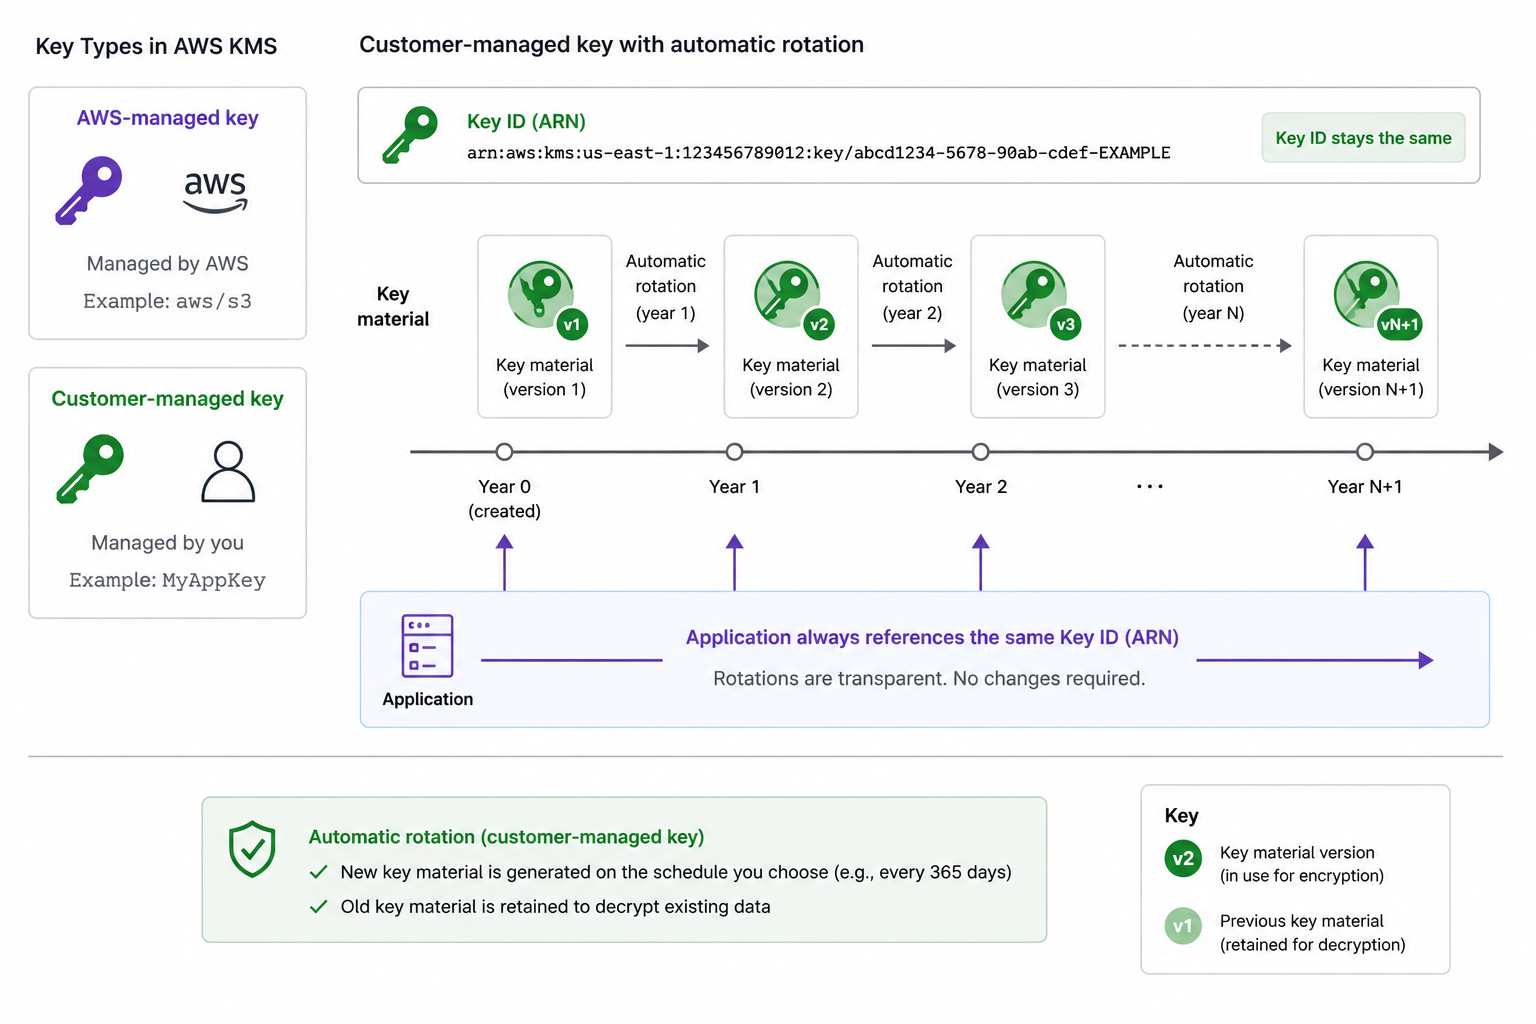
KMS-sleutels en rotatie

  • AWS-managed keys: aangemaakt en geroteerd door AWS
  • Customer-managed keys: jij beheert policy en rotatie
  • Automatische rotatie: jaarlijks nieuw key-materiaal, zelfde key-ID
  • Applicaties blijven dezelfde sleutelreferentie gebruiken

KMS-sleuteltypen naast elkaar: AWS-managed key met automatische rotatie links, customer-managed key met configureerbaar key policy en jaarlijkse rotatietijdlijn rechts

Applicaties implementeren op AWS

Toegang tot sleutels over accounts heen
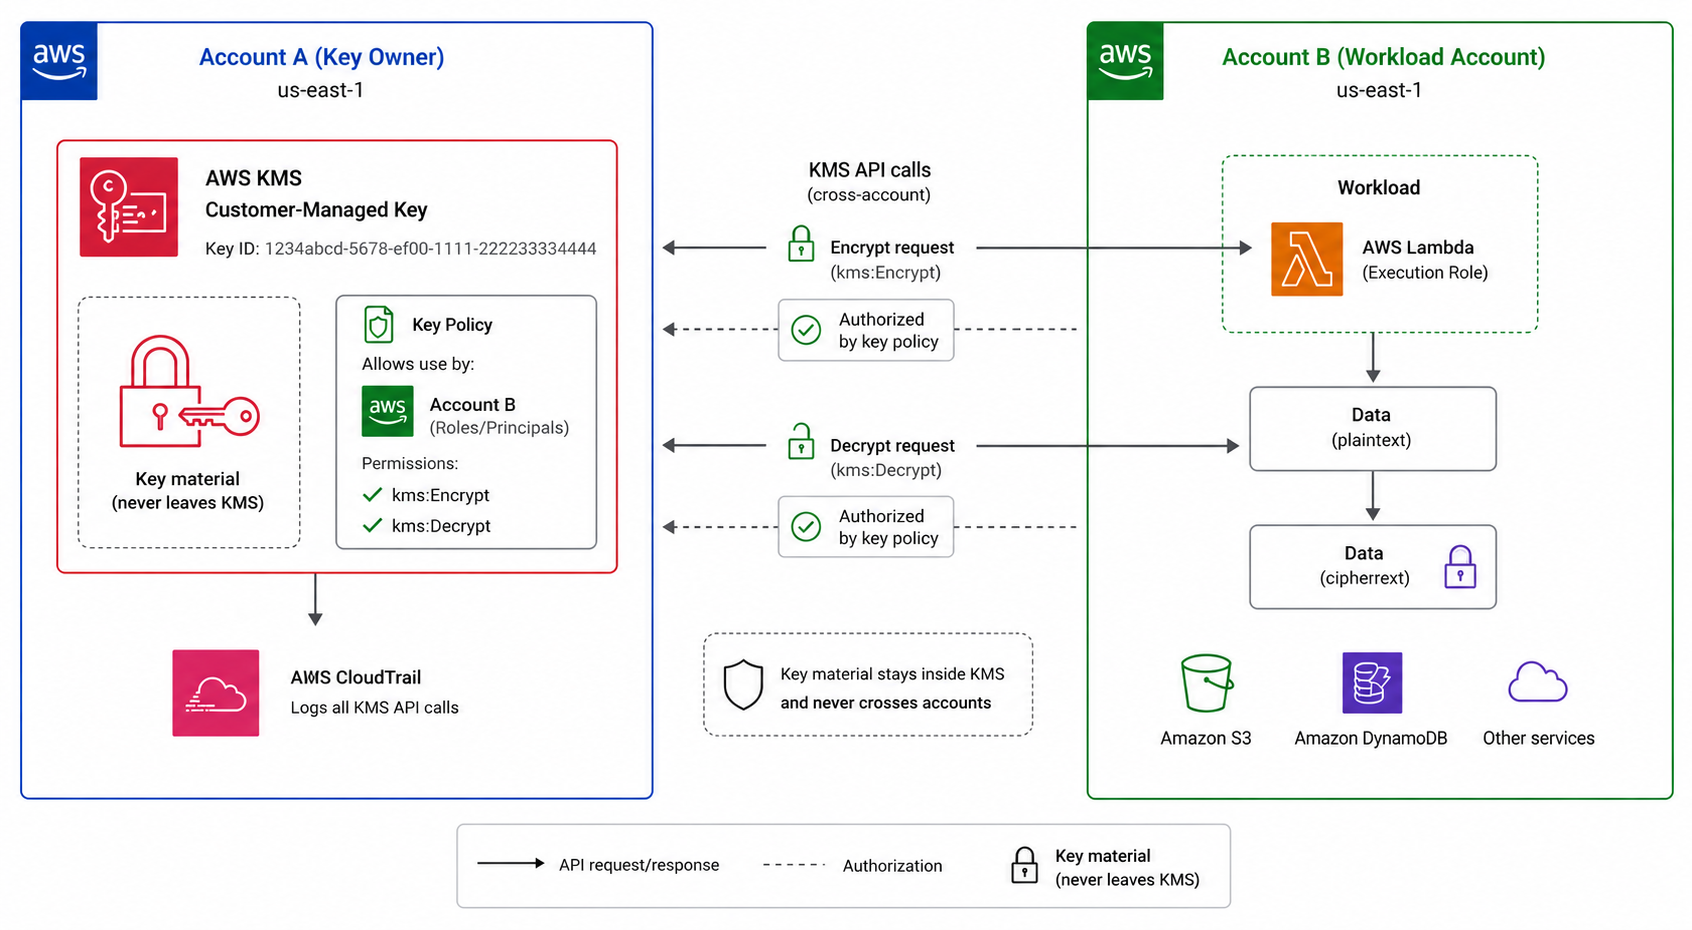
Cross-account KMS-toegang: sleutel in Account A met een key policy die Account B toestemming geeft om hem te gebruiken; Account B versleutelt en ontsleutelt zonder dat het sleutel­materiaal KMS verlaat

  • Een key policy bepaalt wie een KMS-sleutel mag gebruiken
  • Geef een ander account toegang via de policy
  • De sleutel verlaat KMS nooit
  • Maakt gedeelde versleutelde resources over accounts mogelijk
Applicaties implementeren op AWS

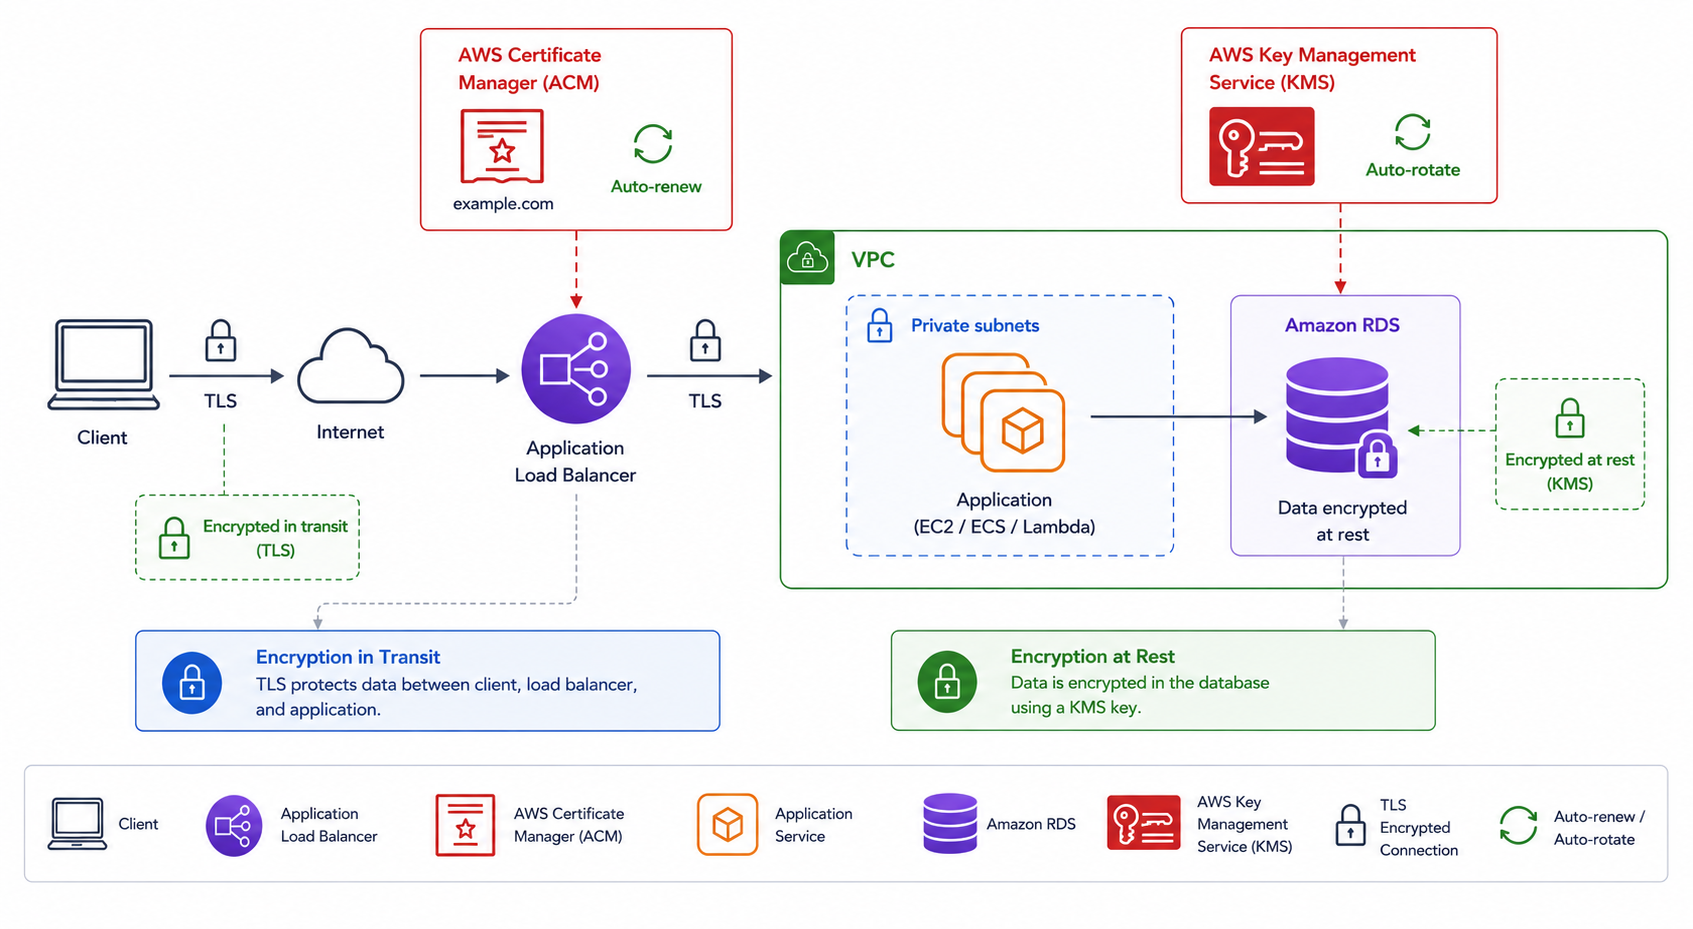
Encryptie en certificaten combineren

  • In transit: ACM-certificaat beëindigt TLS aan de edge
  • At rest: KMS-sleutel versleutelt opgeslagen data
  • Roteer sleutels automatisch; vernieuw certificaten automatisch
  • Gelaagde bescherming van draad tot schijf

Gelaagde encryptiestack: ACM-certificaat dat TLS in transit beëindigt aan de edge en KMS-sleutel die data at rest versleutelt, met jaarlijkse automatische vernieuwing en rotatie voor beide

Applicaties implementeren op AWS

Laten we oefenen!

Applicaties implementeren op AWS

Preparing Video For Download...