Eindgebruikers verifiëren met Amazon Cognito
Applicaties implementeren op AWS
Dunieski Otano
Amazon Web Services Solutions Architect
Je eigen login bouwen?
Een nieuwe app heeft volledige aanmelding en inloggen nodig
Het team bouwt auth vanaf nul
Cognito doet dit al veilig
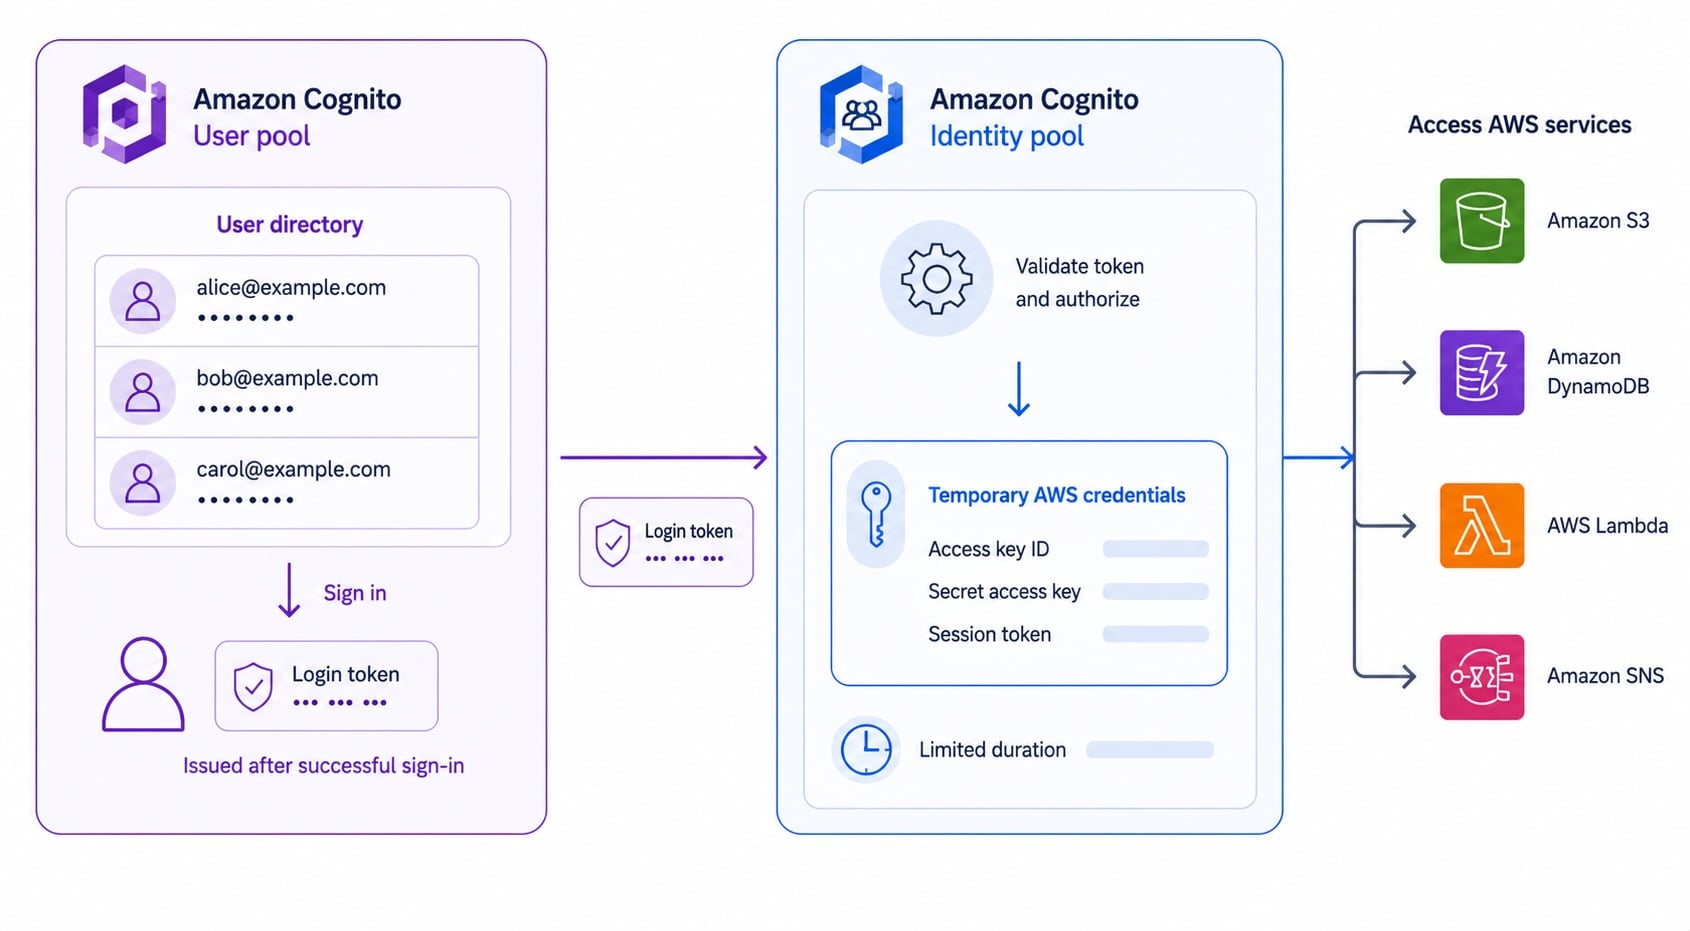
User pools vs identity pools
User pool
: een beheerde directory van eindgebruikers
Regelt aanmelding, inloggen en geeft
tokens
uit
Identity pool
: ruilt een login in voor
AWS-gegevens
Gebruik samen: eerst authenticeren, dan AWS-toegang autoriseren
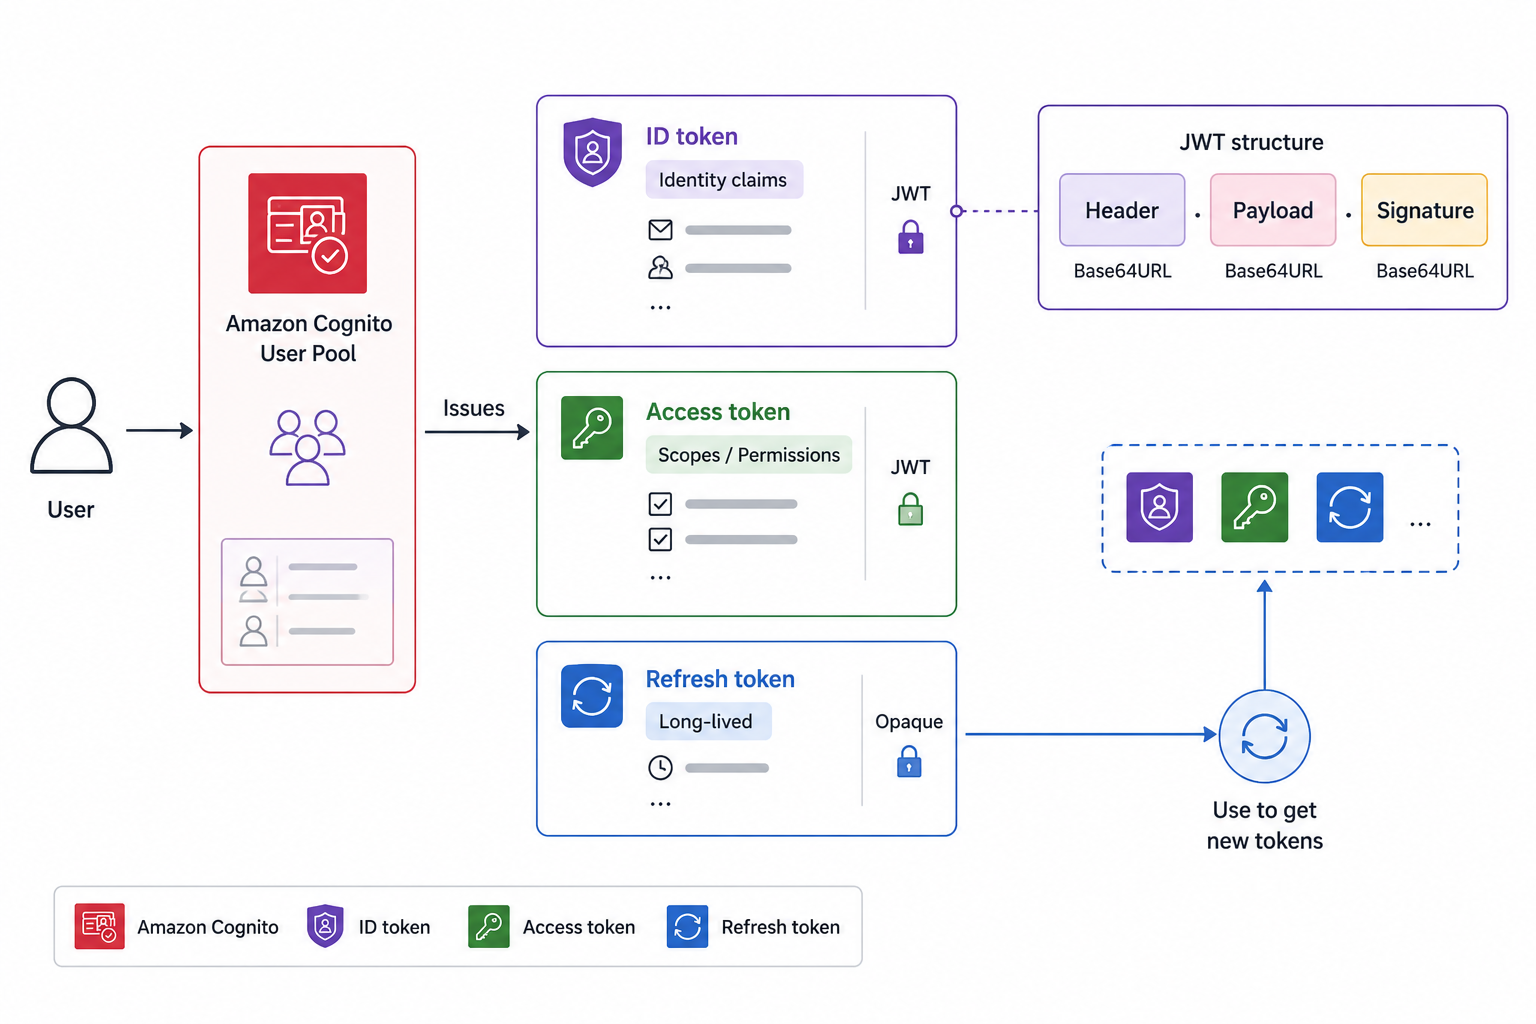
De drie Cognito-tokens
ID-token
: wie de gebruiker is (identiteitsclaims)
Access token
: wat de gebruiker mag aanroepen
Refresh token
: nieuwe tokens zonder opnieuw in te loggen
Alle drie zijn
JWT's
die je kunt decoderen en valideren
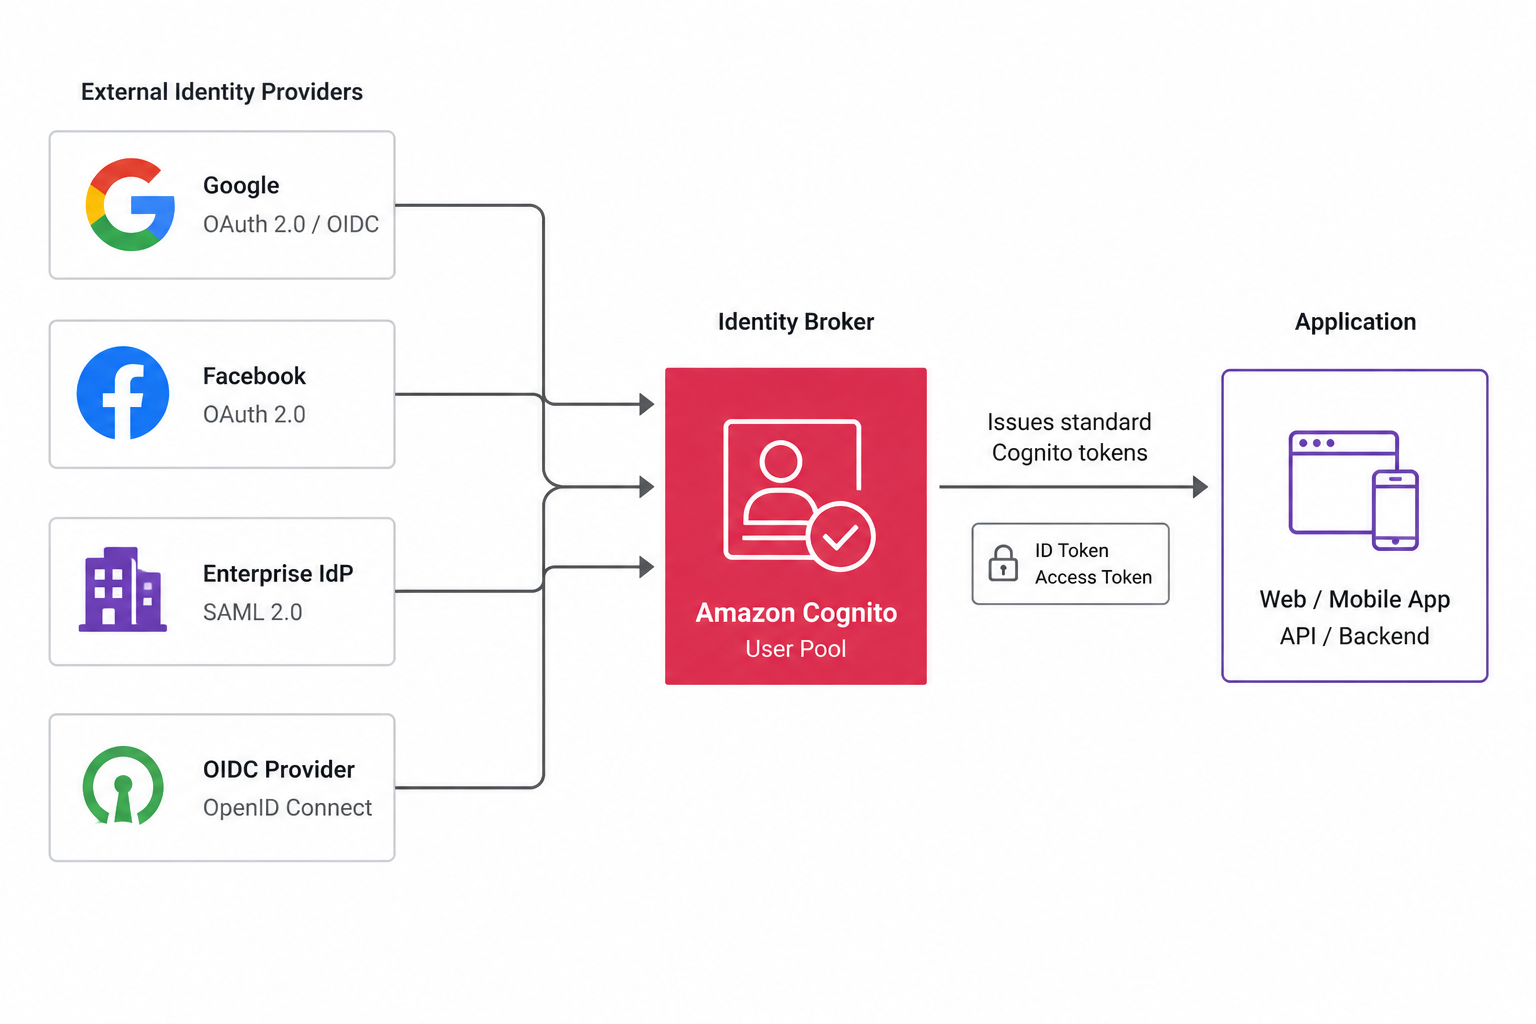
Gefedereerde identiteit
Federation
: inloggen met een externe identiteitsprovider
Sociaal: Google, Facebook, Apple
Enterprise:
SAML
- en
OIDC
-providers
Cognito bemiddelt het vertrouwen en geeft eigen tokens uit
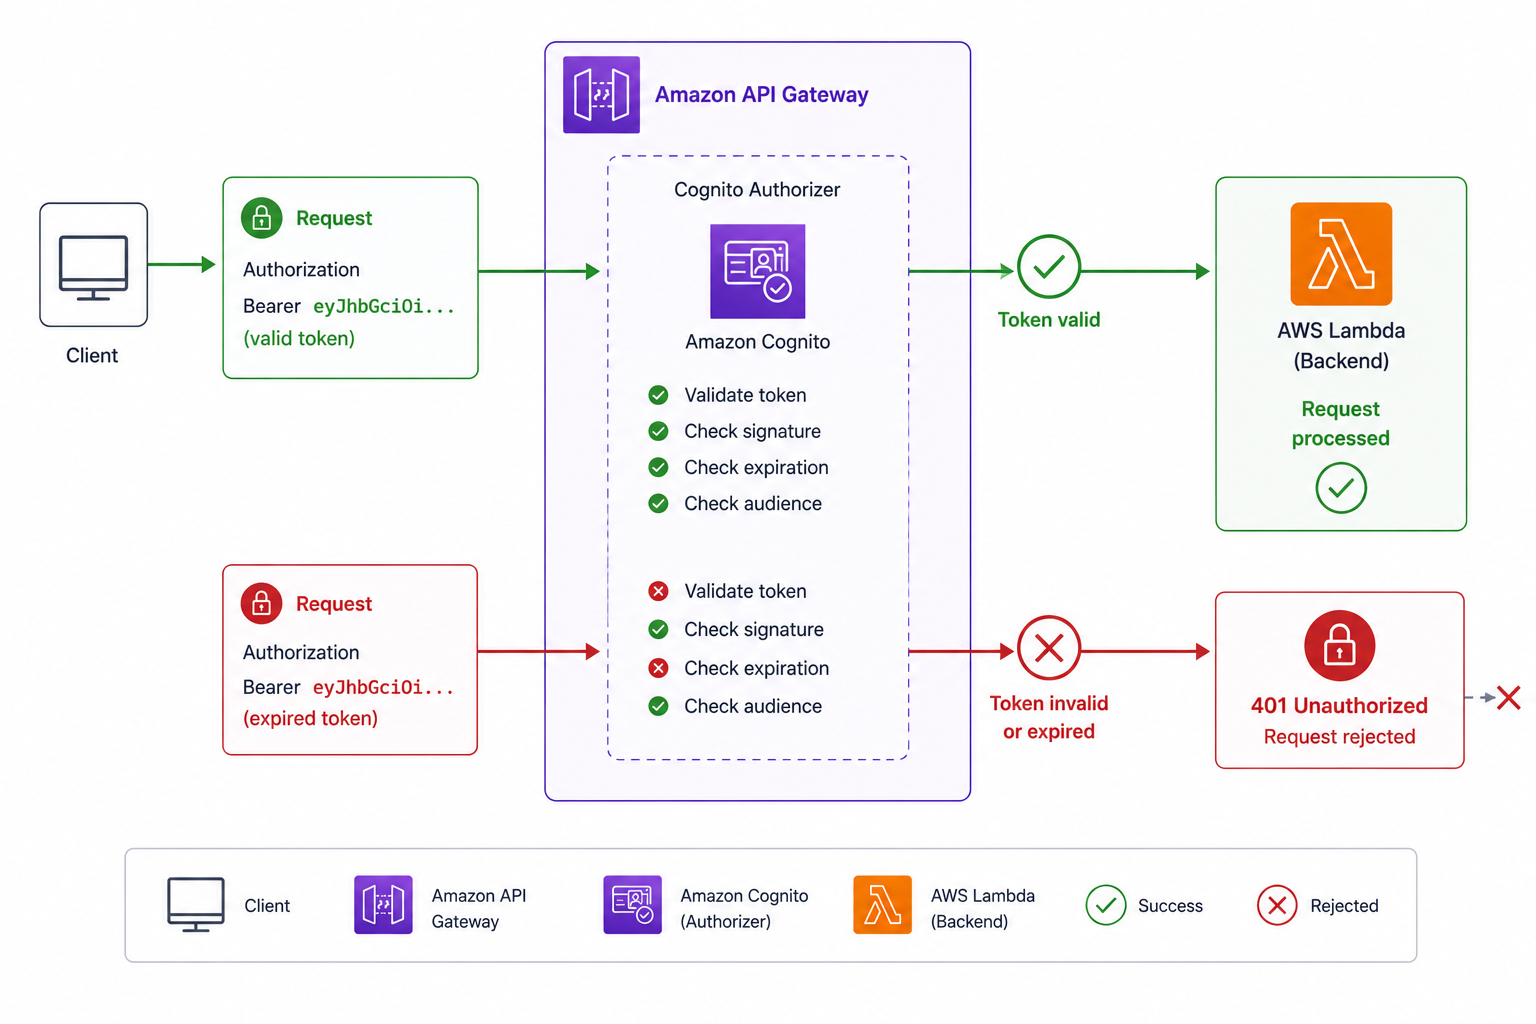
Cognito als API Gateway-authorizer
API Gateway kan een
Cognito-authorizer
gebruiken
De client stuurt zijn token in de
Authorization-header
API Gateway valideert de token vóór de backend draait
Ongeldige of verlopen tokens worden
aan de rand geweigerd
Een typische flow van inloggen naar API-call
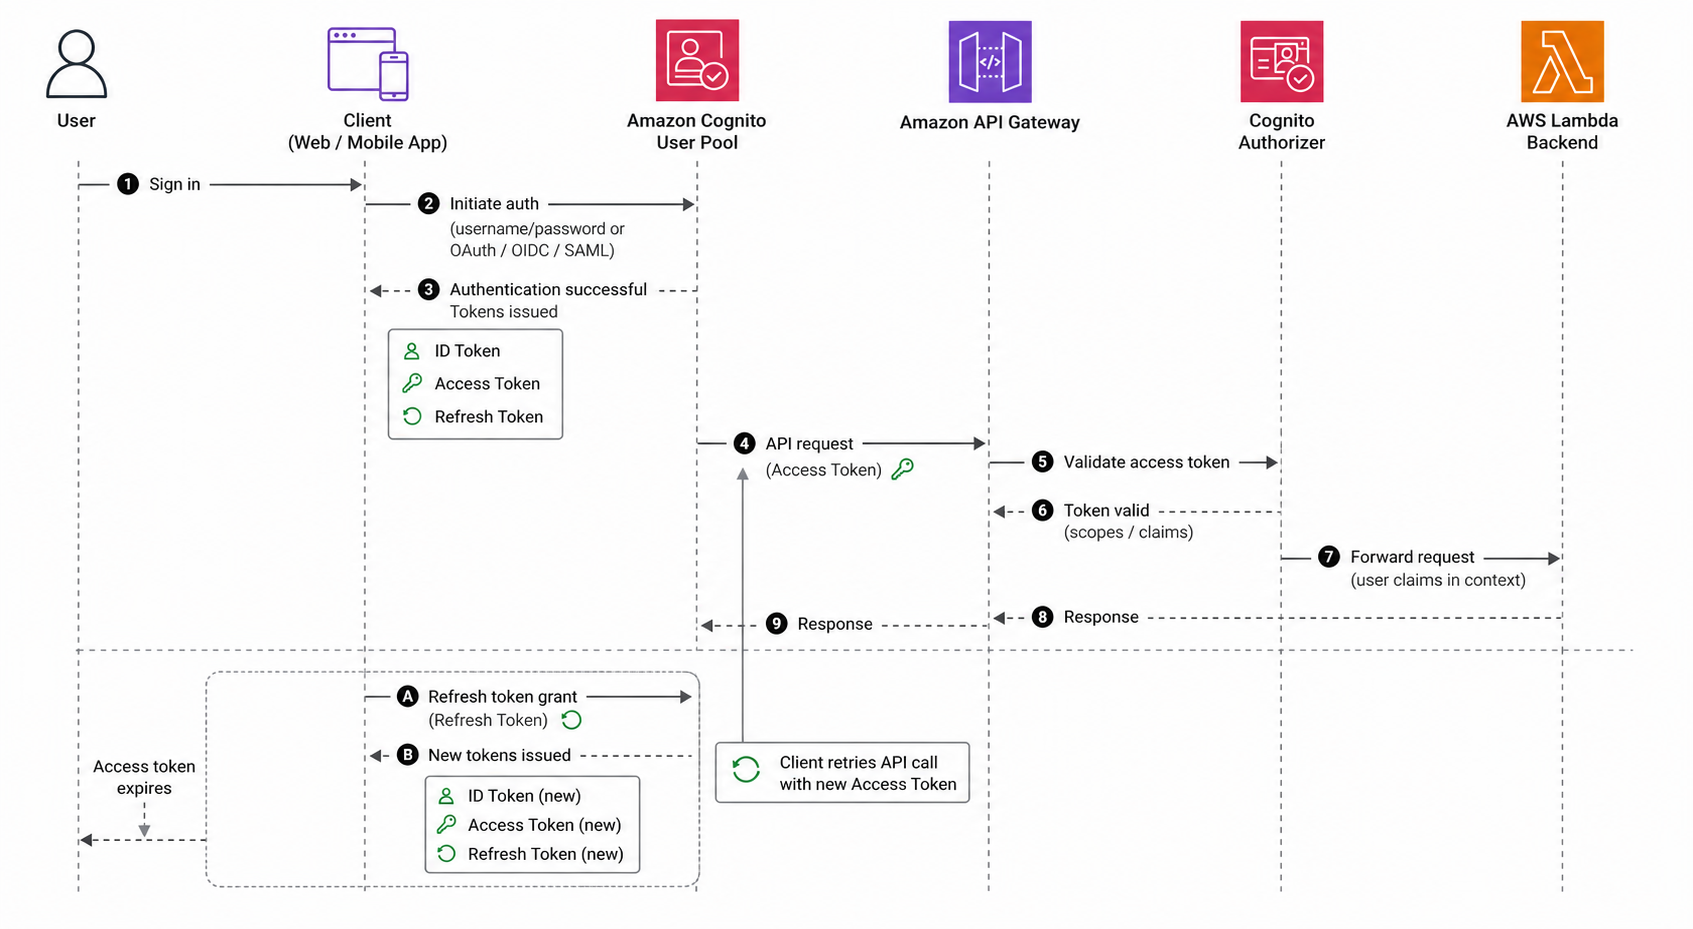
Gebruiker logt in bij de
user pool
Krijgt ID-, access- en refresh-tokens
Client roept API Gateway aan met de
access token
Cognito-authorizer valideert, daarna draait de backend
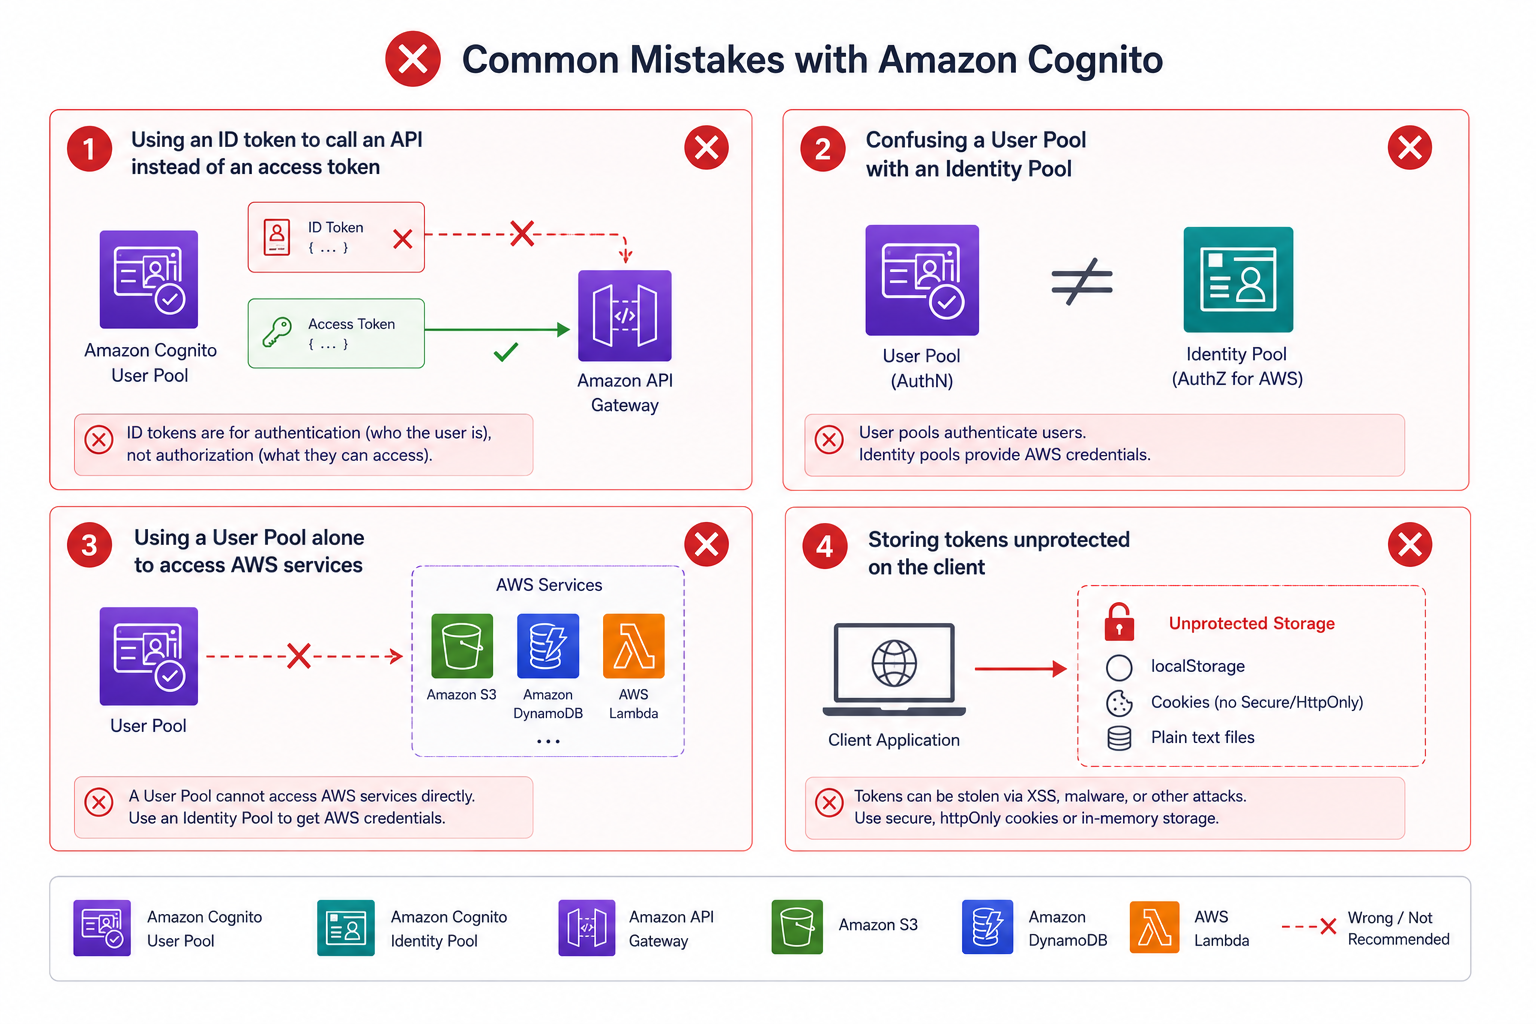
Veelvoorkomende Cognito-fouten
De
ID-token
sturen waar een access token hoort
User pools verwarren met identity pools
Proberen
AWS-toegang
te autoriseren met alleen een user pool
Tokens onveilig opslaan op de client
Laten we oefenen!
Applicaties implementeren op AWS
Preparing Video For Download...