AWS'de şifreleme ve sertifika yönetimi
AWS'de Uygulama Dağıtımı
Dunieski Otano
Amazon Web Services Solutions Architect
Kayıp yedek disk
Taşıma sırasında bir yedek sürücü kaybolur
Dinlenimde şifreliyse, hırsız için işe yaramaz
TLS, ağdaki veri için de aynısını yapar
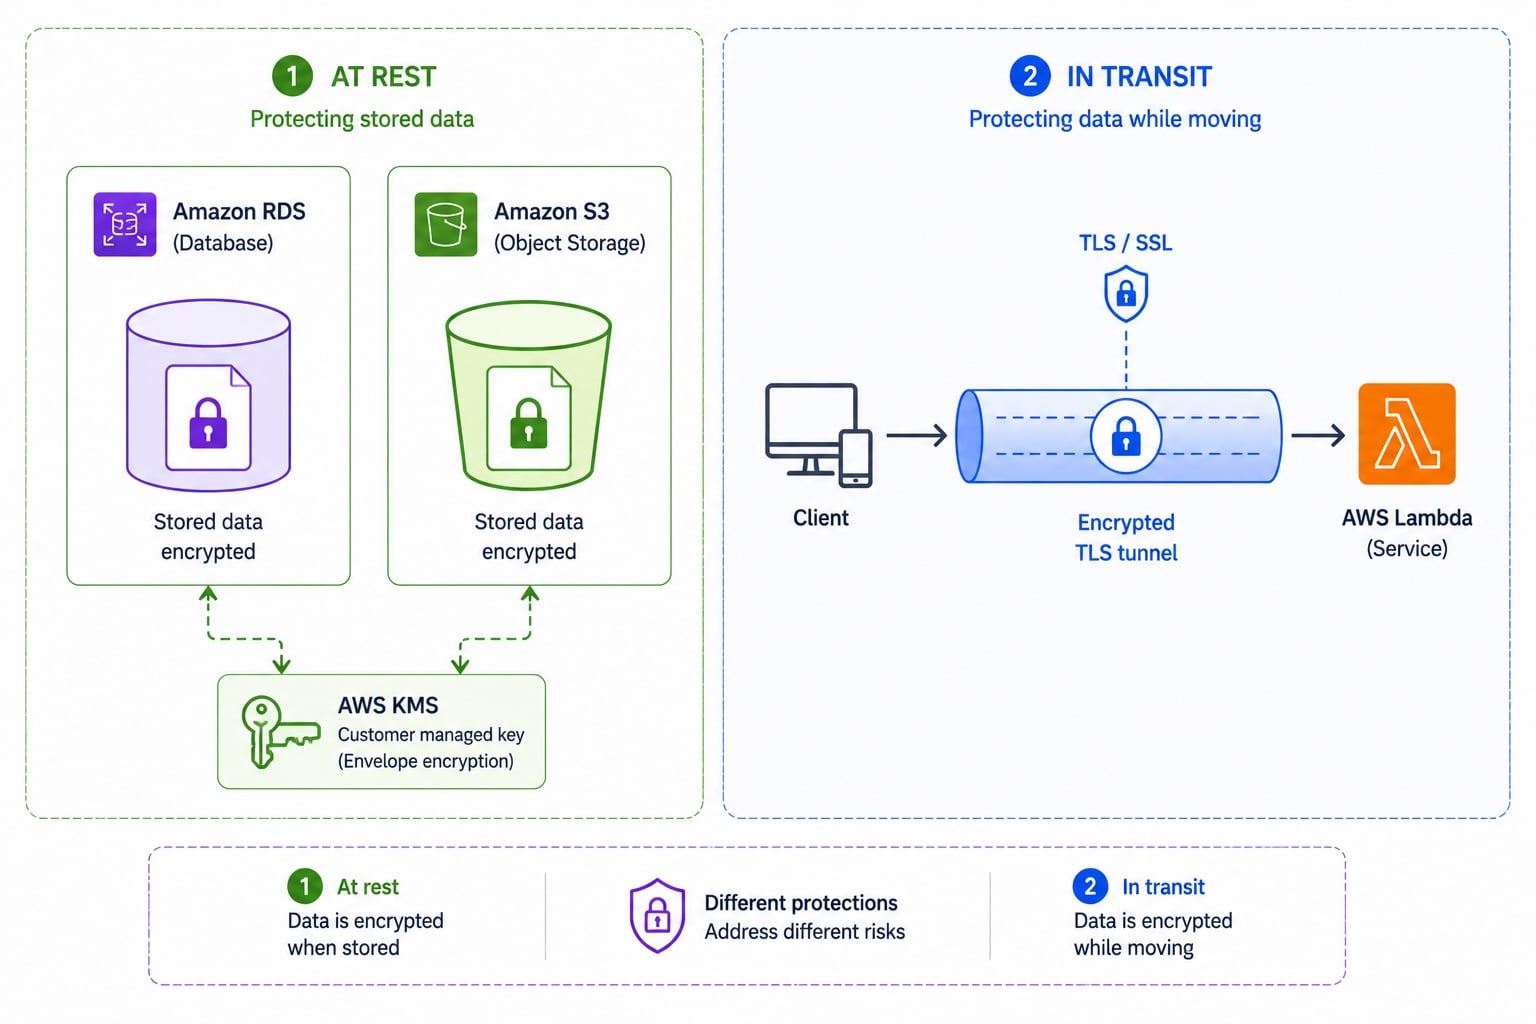
Dinlenimde ve aktarımda şifreleme
At rest
: diskte tutulan veri şifrelenir
At rest anahtarlar kullanır, genelde
KMS
ile
In transit
: ağda taşınan veri şifrelenir
In transit
TLS
sertifikaları kullanır
İstemci tarafı vs sunucu tarafı şifreleme
Sunucu tarafı
Hizmet, veriyi aldıktan sonra şifreler
En kolayı; adımı AWS yönetir, genelde bir KMS anahtarıyla
İstemci tarafı
Veri kodundan çıkmadan önce sen şifrelersin
Hizmet yalnızca şifreli metni saklar, asla düz metni değil
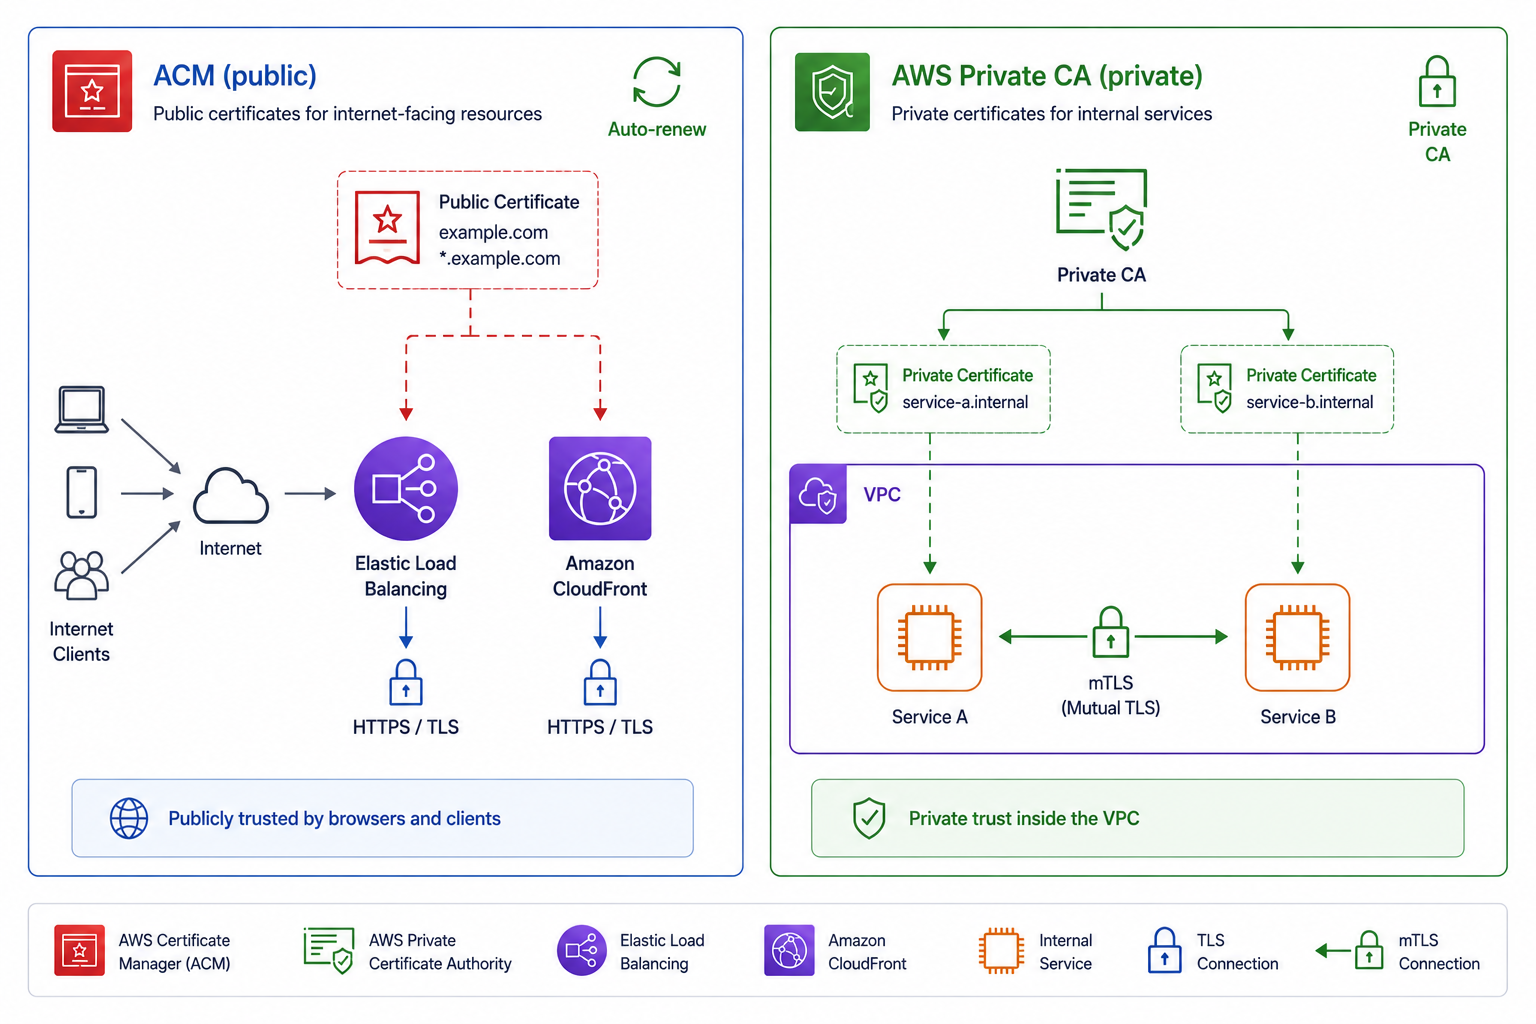
Genel vs özel sertifikalar
ACM
: alan adların için ücretsiz herkese açık TLS sertifikaları
Yük dengeleyiciler, CloudFront, API Gateway'de kullanılır
AWS Private CA
: dahili, özel sertifikalar verir
Private CA, dahili servisler ve
mTLS
'i güçlendirir
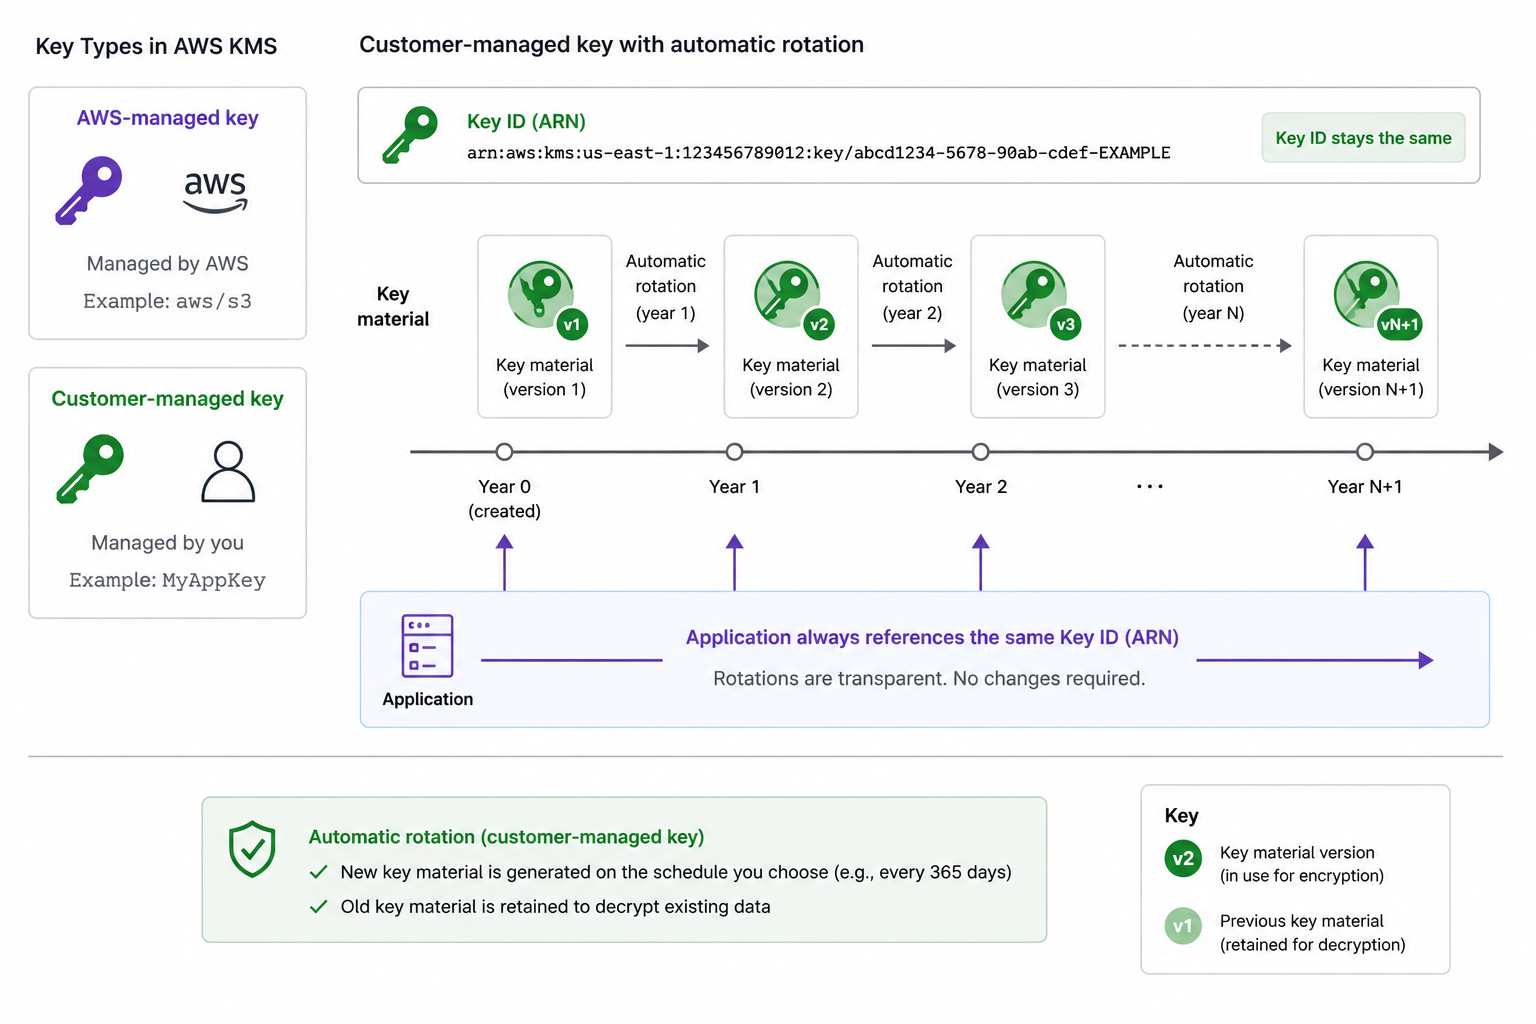
KMS anahtarları ve döndürme
AWS-managed keys
: AWS oluşturur ve döndürür
Customer-managed keys
: ilke ve döndürme sende
Automatic rotation
: her yıl yeni anahtar malzemesi, aynı anahtar kimliği
Uygulamalar aynı anahtar referansını kullanmaya devam eder
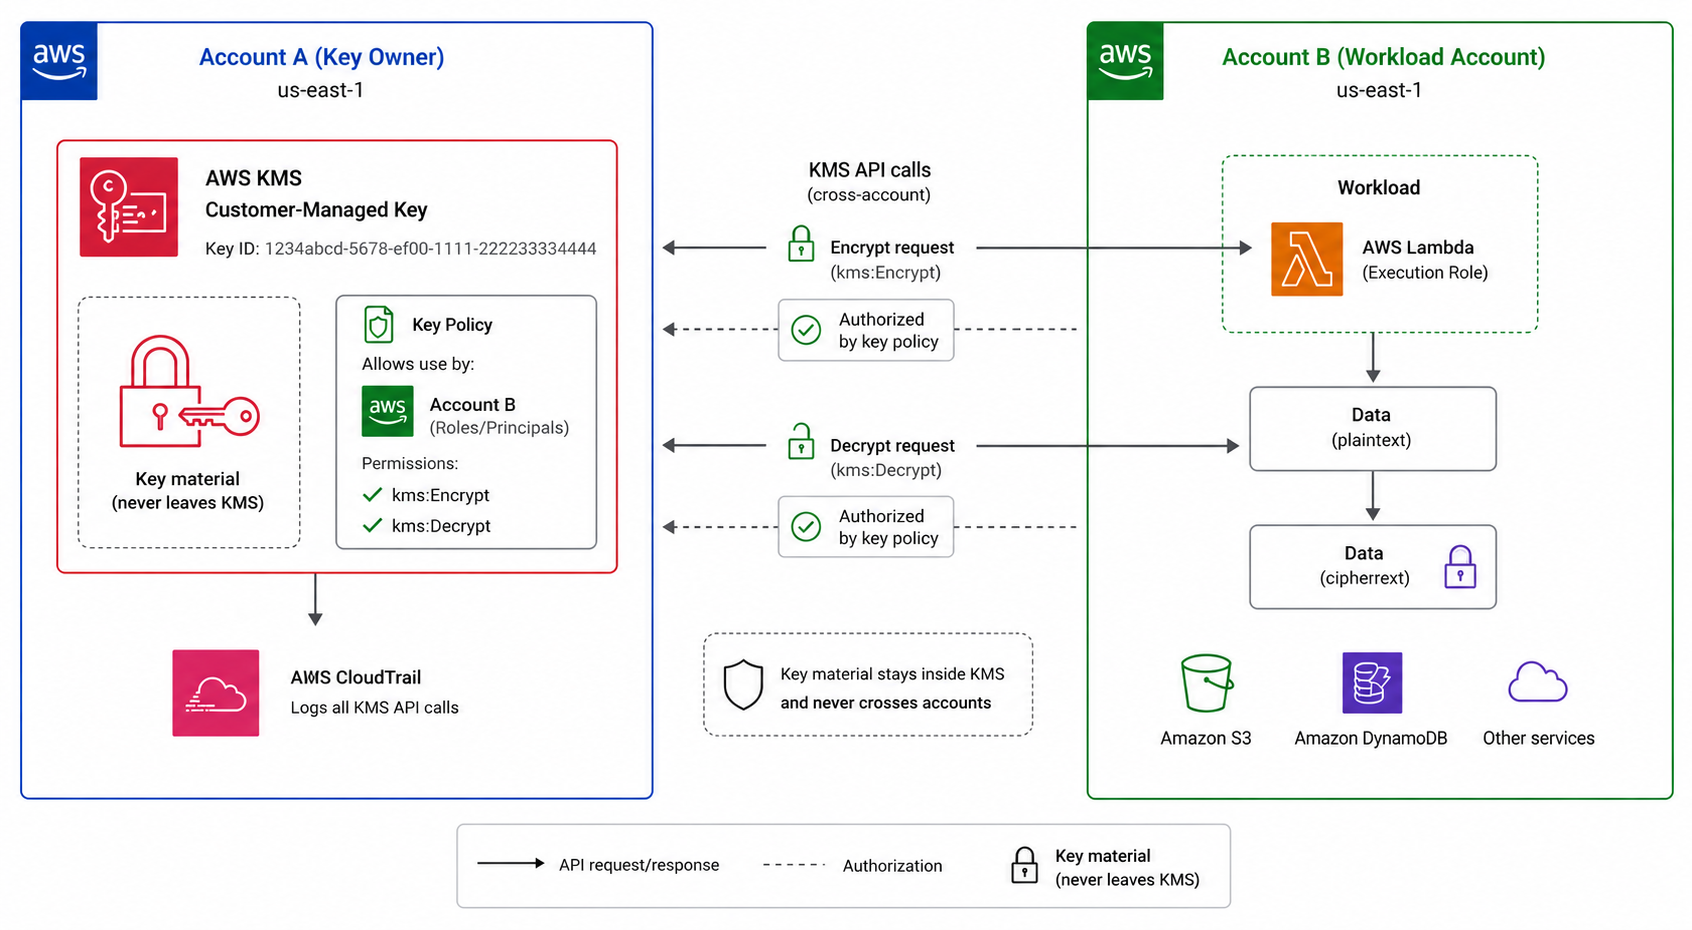
Hesaplar arası anahtar erişimi
Bir
key policy
, bir KMS anahtarını kimin kullanacağını kontrol eder
İlke ile başka bir hesaba anahtarı kullanma yetkisi ver
Anahtar asla KMS'den çıkmaz
Hesaplar arası
paylaşılan şifreli kaynaklar
sağlar
Şifreleme ve sertifikaları bir araya getirmek
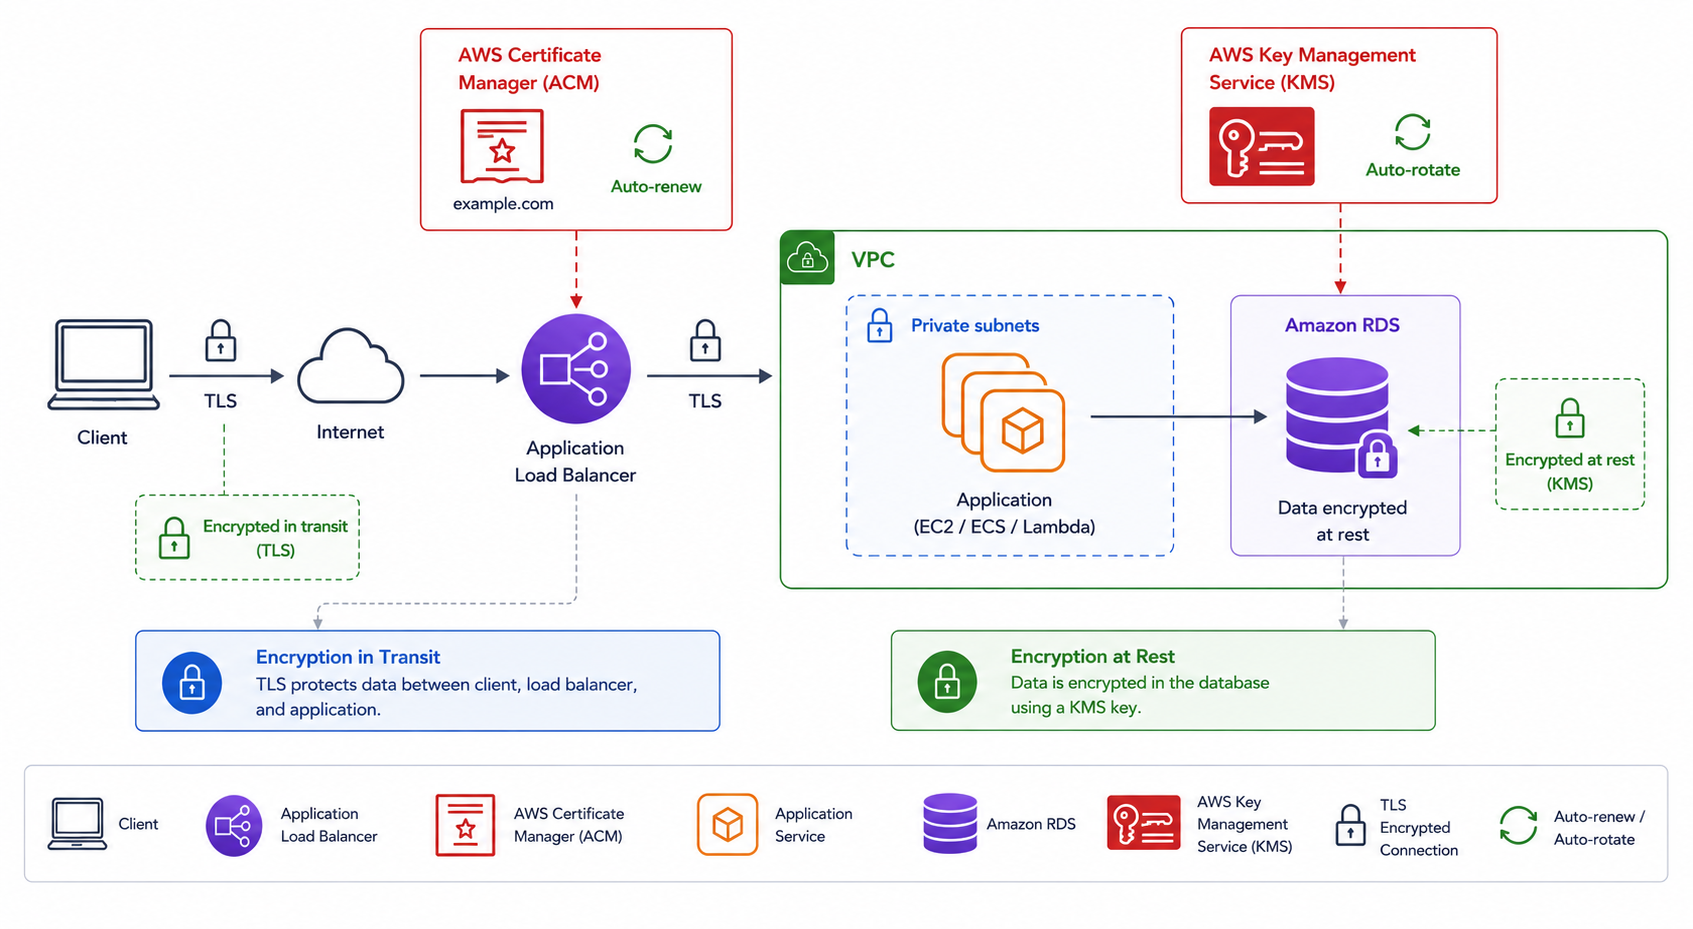
In transit
: ACM sertifikası TLS'i uçta sonlandırır
At rest
: KMS anahtarı depolanan veriyi şifreler
Anahtarları otomatik döndür; sertifikaları otomatik yenile
Kablodan diske katmanlı koruma
Hadi pratik yapalım!
AWS'de Uygulama Dağıtımı
Preparing Video For Download...