Criptografia e gestão de certificados na AWS

Implantando Aplicações na AWS

Dunieski Otano

Amazon Web Services Solutions Architect

O disco de backup perdido
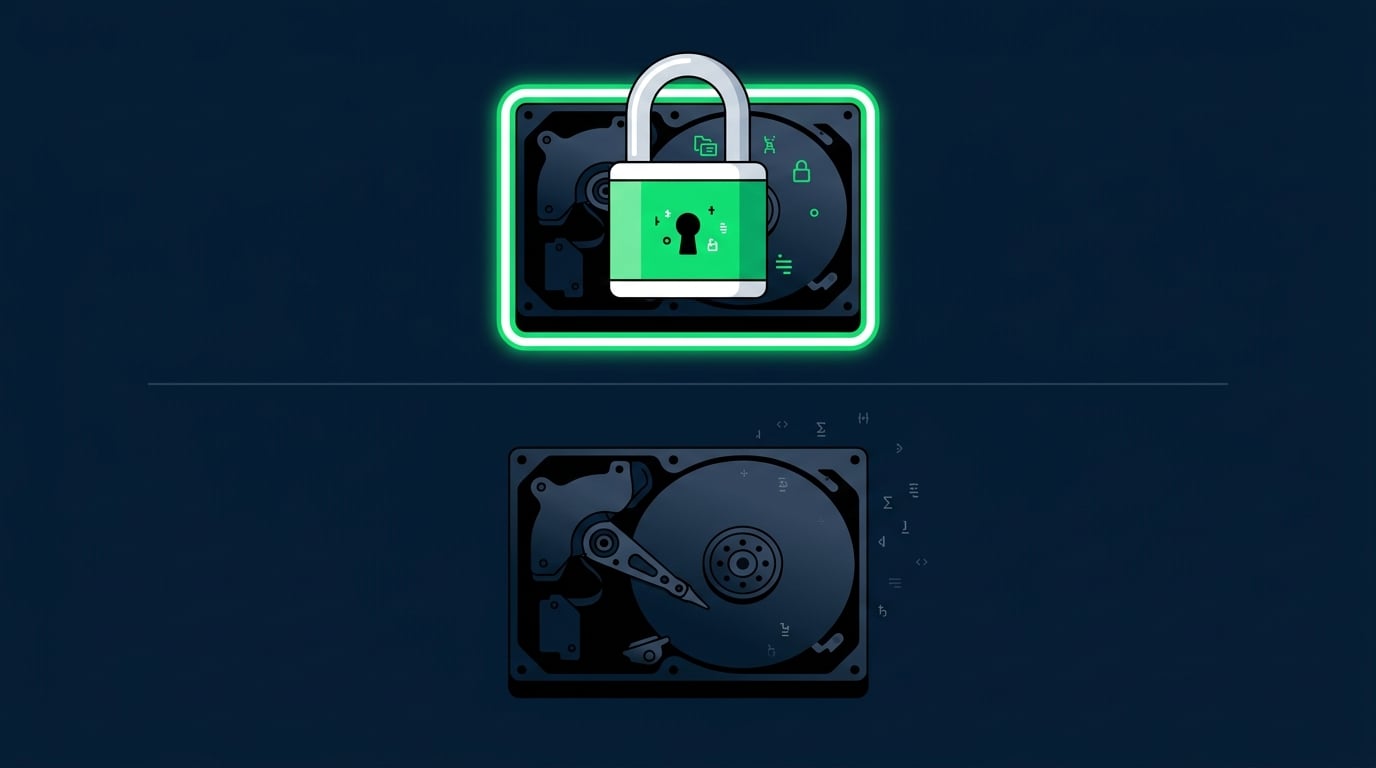
  • Um disco de backup some no transporte
  • Criptografado em repouso, é inútil para um ladrão
  • TLS faz o mesmo para dados em trânsito

Um disco protegido por um cadeado representando criptografia em repouso versus um disco sem proteção

Implantando Aplicações na AWS

Criptografia em repouso vs em trânsito
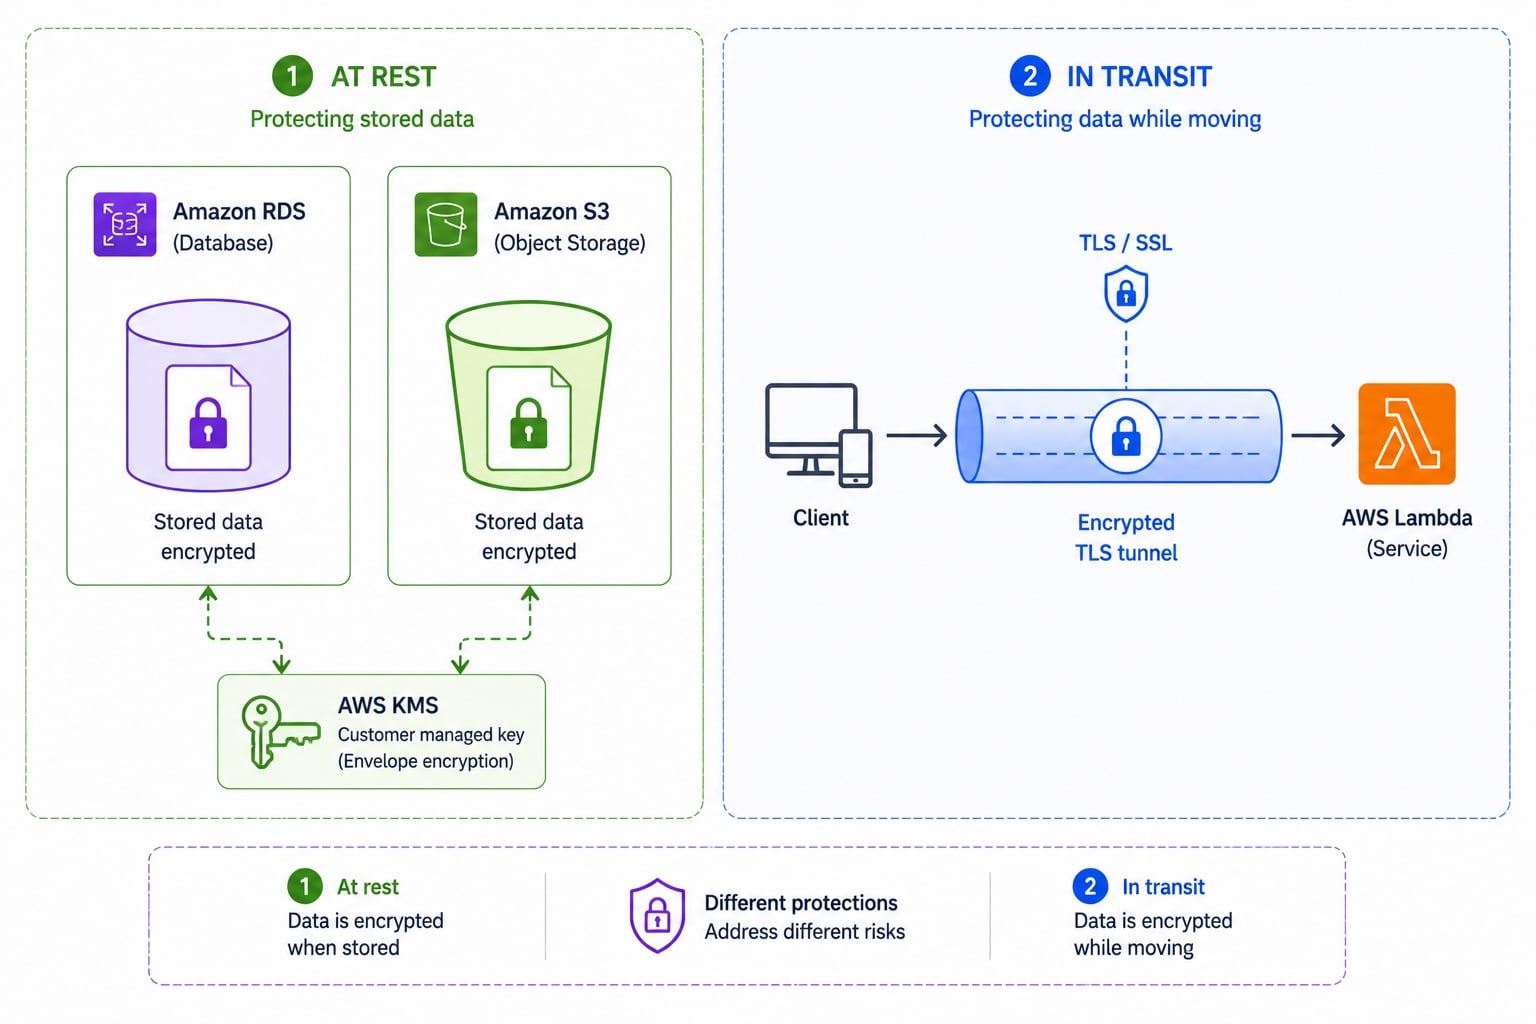
Comparação em dois painéis: criptografia em repouso mostrando ícones do RDS e S3 protegidos por uma chave KMS à esquerda, e túnel TLS em trânsito do cliente para o Lambda à direita

  • Em repouso: dados no disco são criptografados
  • Em repouso usa chaves, muitas via KMS
  • Em trânsito: dados na rede são criptografados
  • Em trânsito usa certificados TLS
Implantando Aplicações na AWS

Criptografia no cliente vs no servidor


No servidor

  • O serviço criptografa os dados após recebê-los
  • Mais simples; a AWS cuida disso, geralmente com chave KMS

No cliente

  • Você criptografa antes de os dados saírem do seu código
  • O serviço só armazena texto cifrado, nunca texto puro
Implantando Aplicações na AWS

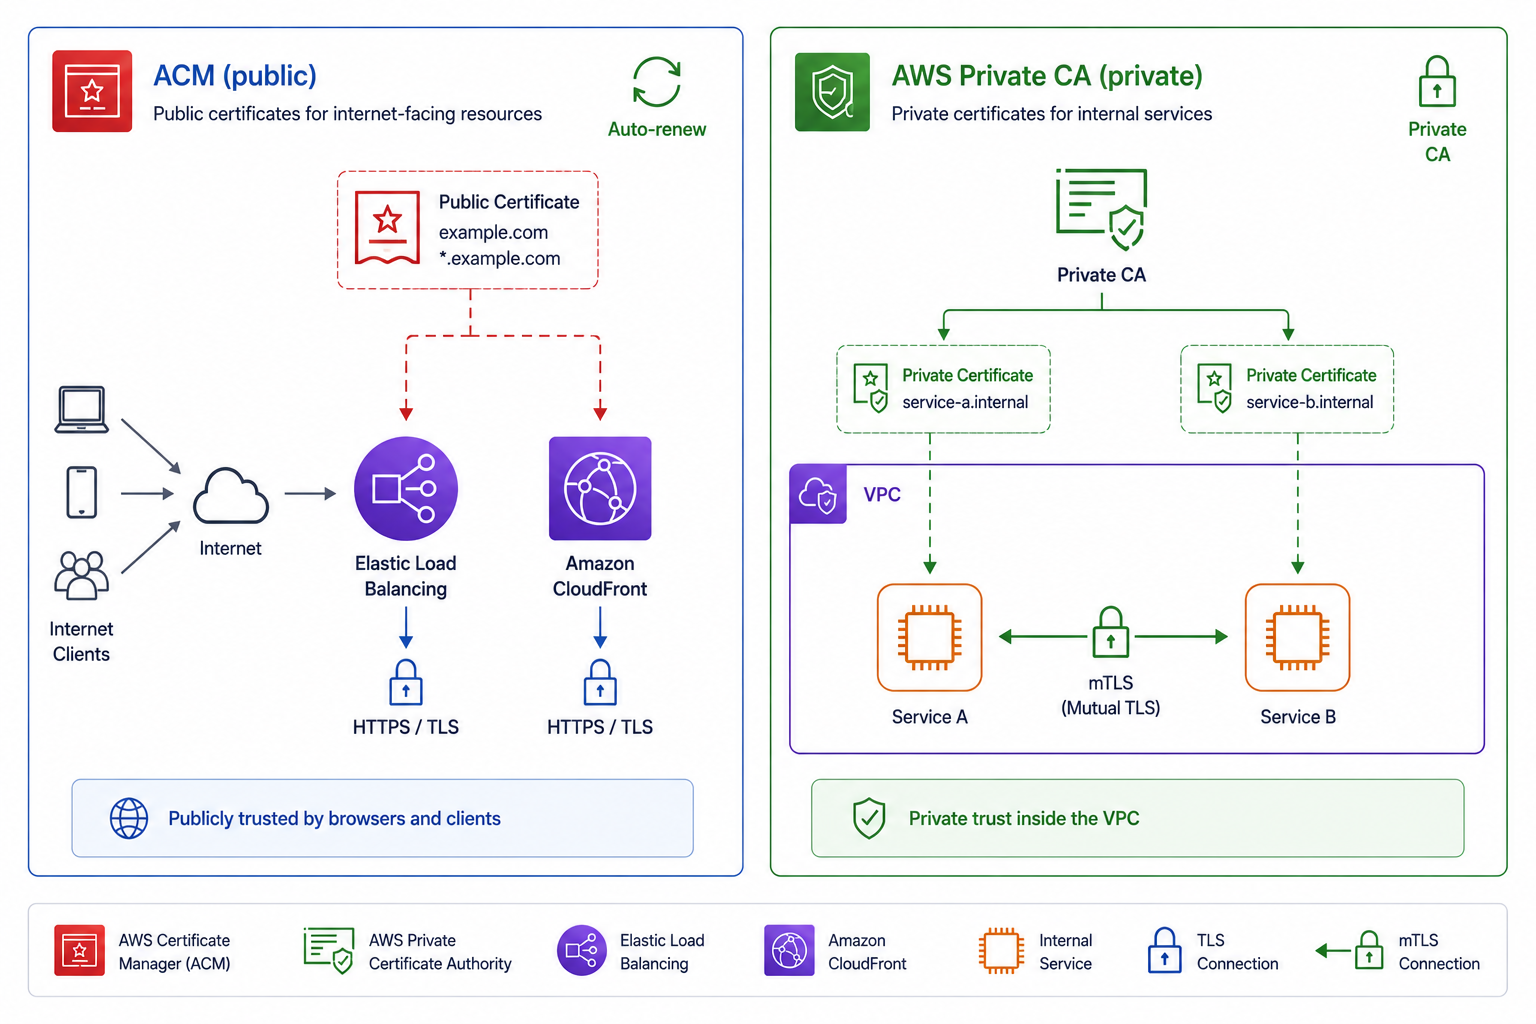
Certificados públicos vs privados

  • ACM: certificados TLS públicos gratuitos para seus domínios
  • Usados em balanceadores, CloudFront, API Gateway
  • AWS Private CA: emite certificados internos e privados
  • A Private CA suporta serviços internos e mTLS

Certificado público grátis do ACM em balanceador e CloudFront à esquerda versus certificado da Private CA para mTLS interno serviço a serviço à direita

Implantando Aplicações na AWS

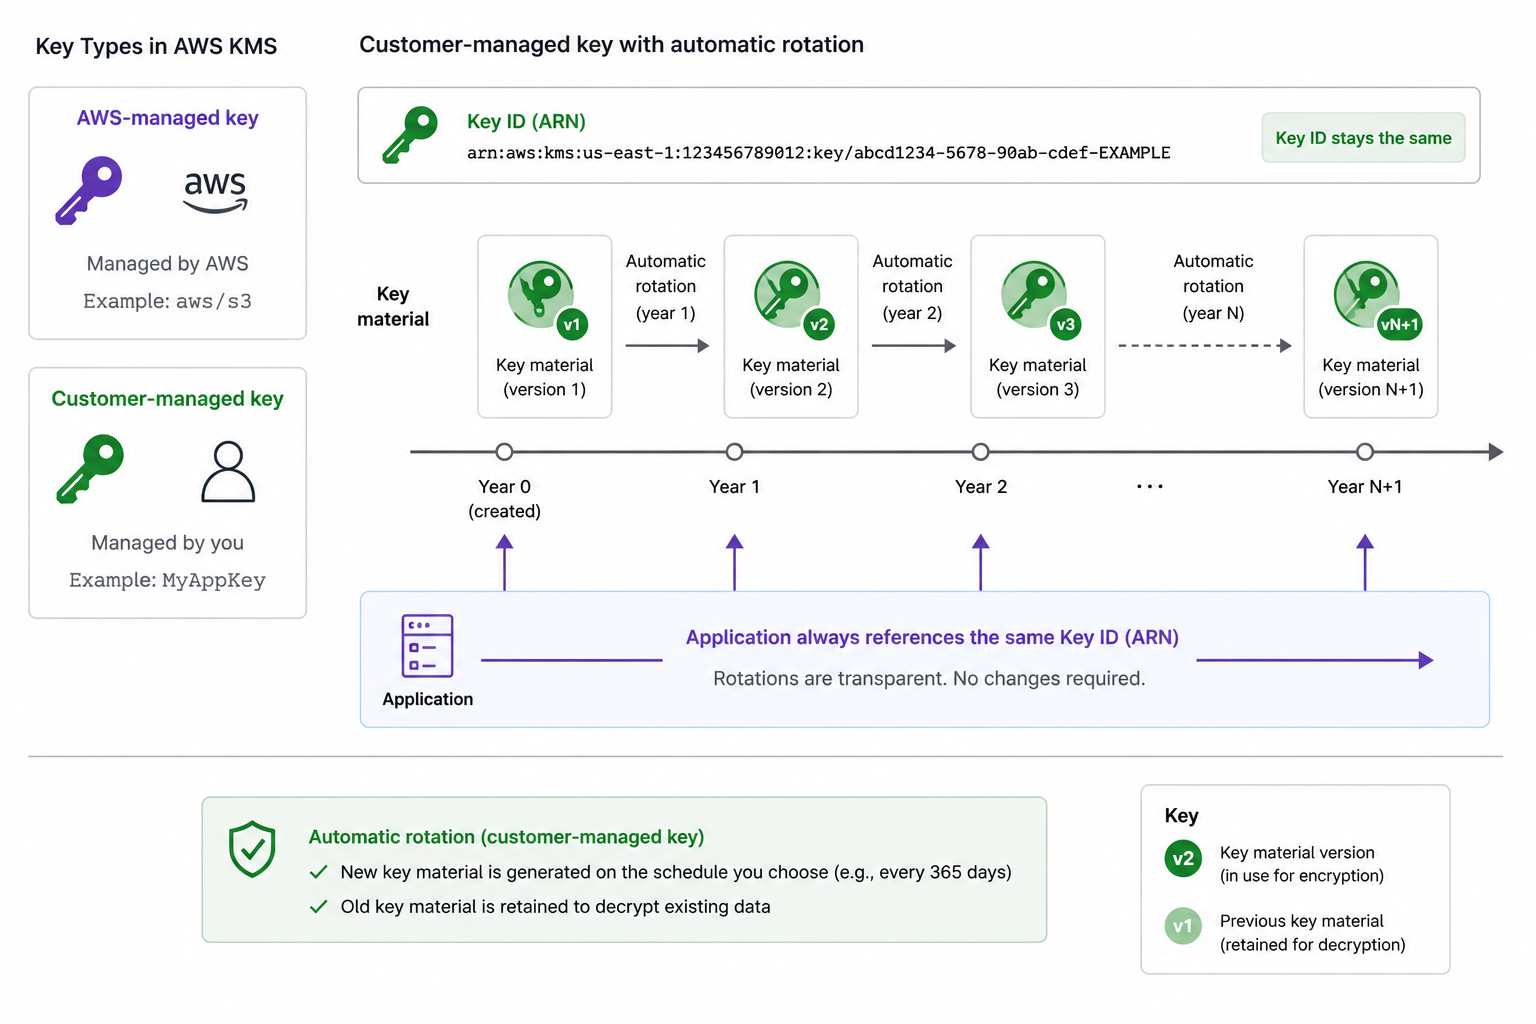
Chaves KMS e rotação

  • Chaves gerenciadas pela AWS: criadas e rotacionadas pela AWS
  • Chaves gerenciadas pelo cliente: você controla política e rotação
  • Rotação automática: novo material de chave anual, mesmo ID da chave
  • Aplicações continuam usando a mesma referência de chave

Tipos de chave KMS lado a lado: chave gerenciada pela AWS com rotação automática à esquerda, chave gerenciada pelo cliente com política configurável e cronograma anual de rotação à direita

Implantando Aplicações na AWS

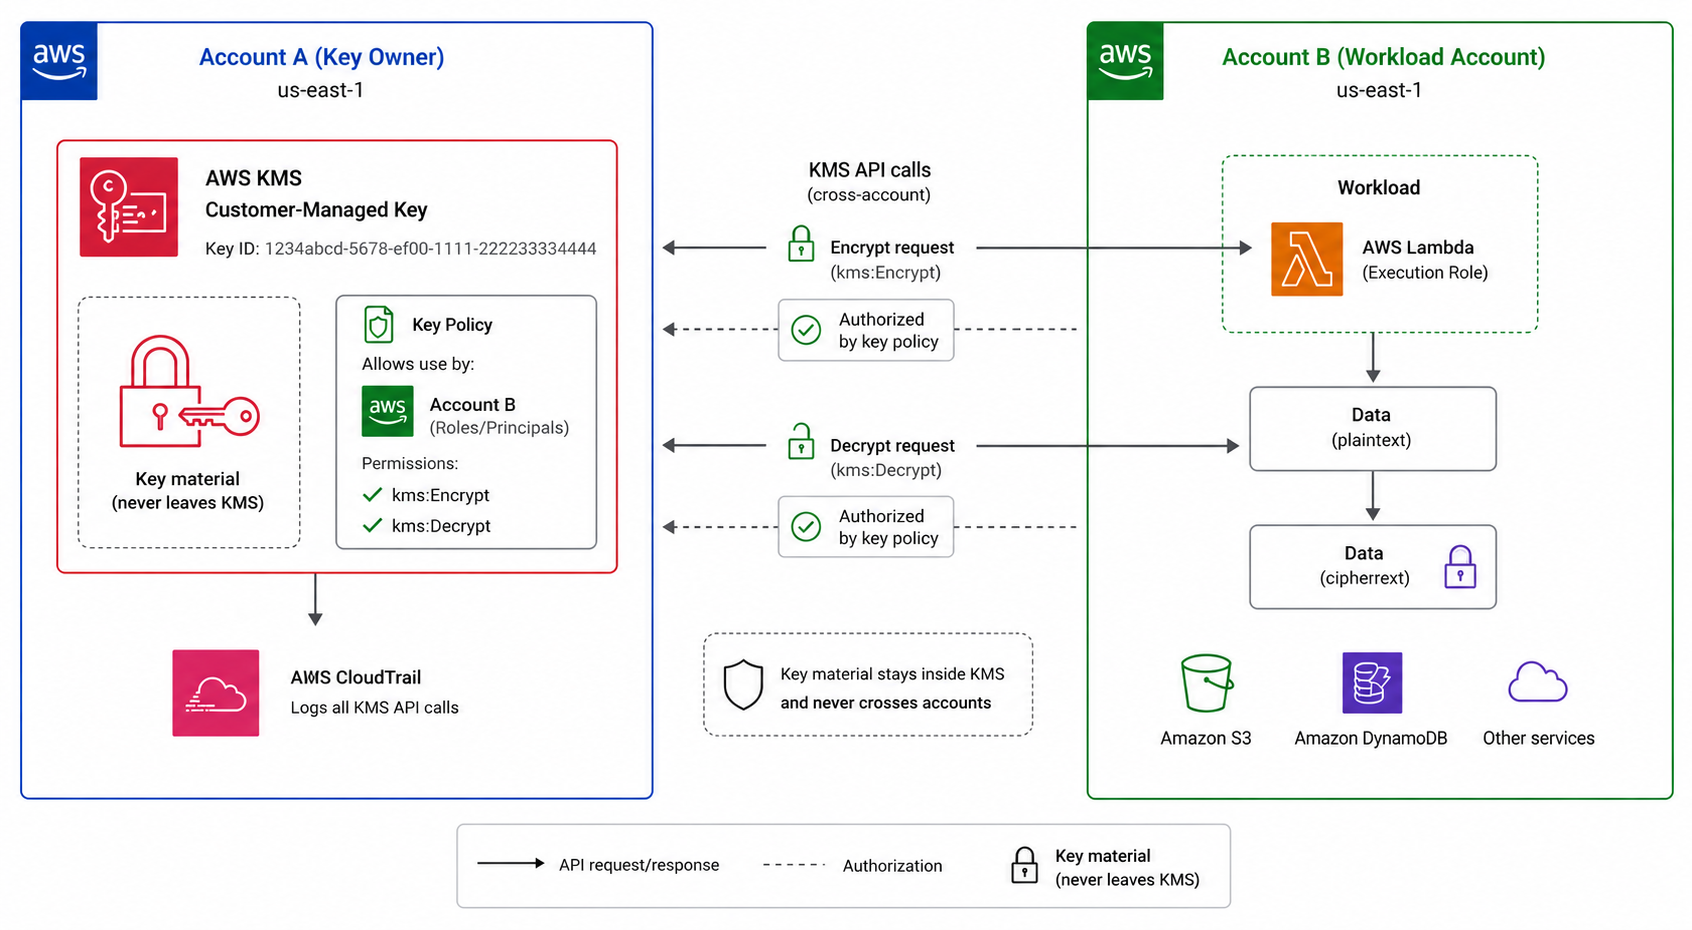
Acesso a chaves entre contas

Acesso a chave KMS entre contas: chave na Conta A com política concedendo à Conta B permissão para usá-la; a Conta B cifra e decifra sem o material da chave sair do KMS

  • Uma política da chave controla quem pode usar uma chave KMS
  • Conceda a outra conta o uso da chave via política
  • A chave nunca sai do KMS
  • Habilita recursos criptografados compartilhados entre contas
Implantando Aplicações na AWS

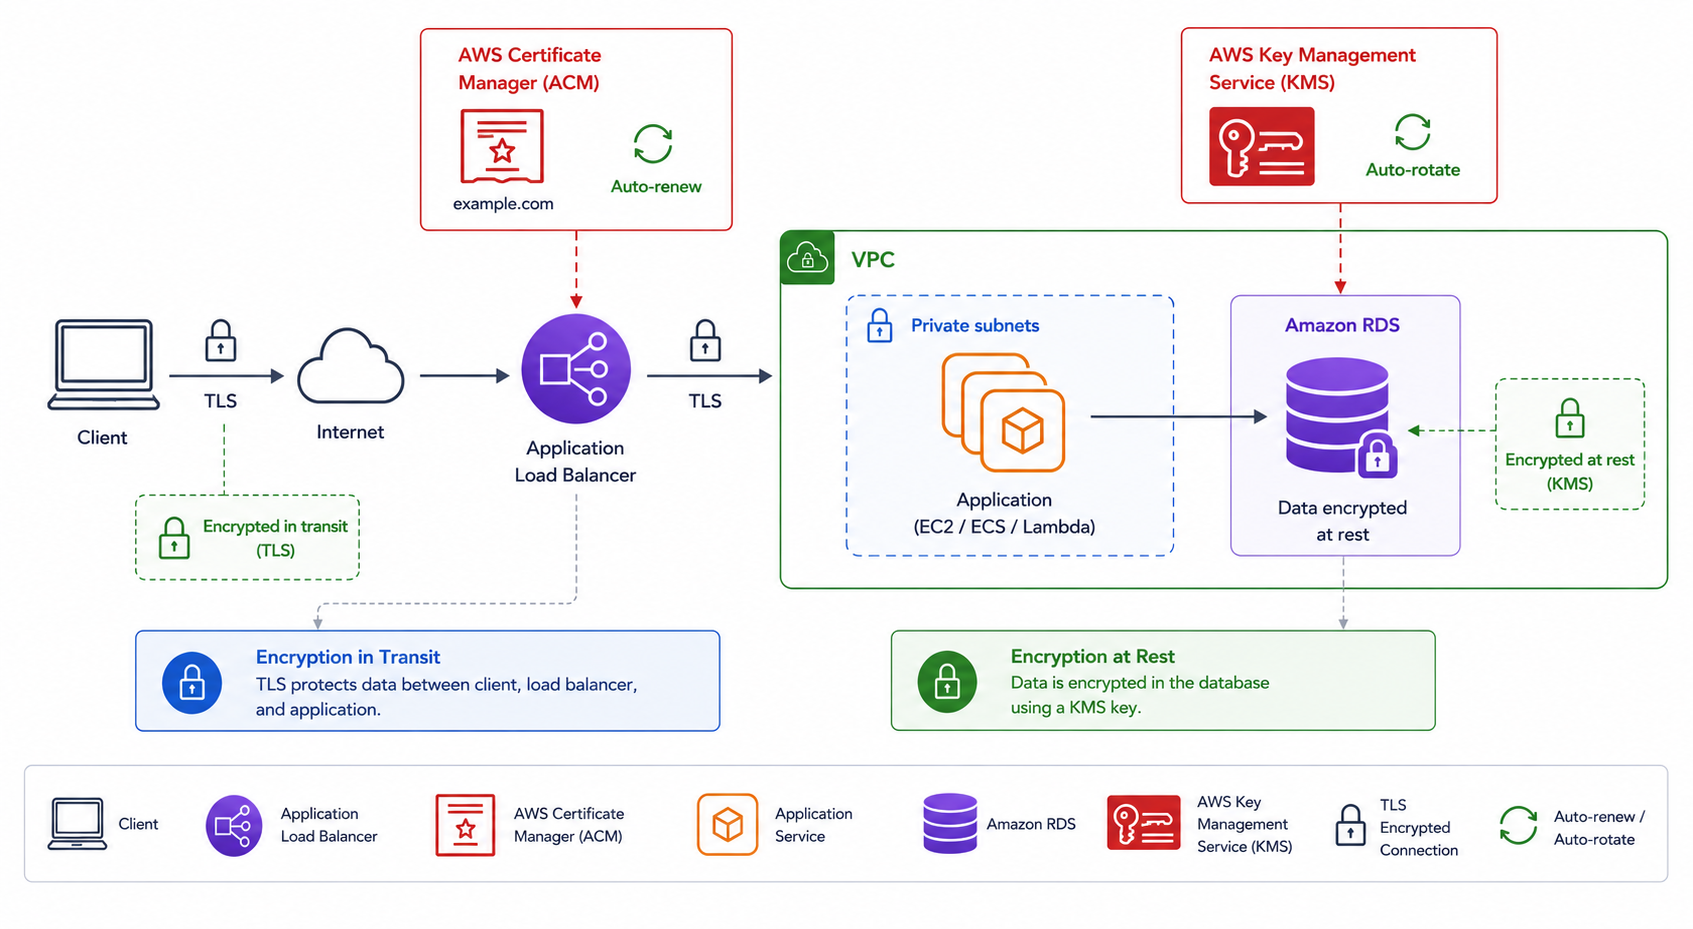
Juntando criptografia e certificados

  • Em trânsito: certificado ACM encerra o TLS na borda
  • Em repouso: chave KMS criptografa os dados armazenados
  • Rotacione chaves automaticamente; renove certificados automaticamente
  • Proteção em camadas, do fio ao disco

Pilha de criptografia em camadas: certificado ACM encerrando TLS em trânsito na borda e chave KMS criptografando dados em repouso, com renovação e rotação anuais automáticas para ambos

Implantando Aplicações na AWS

Vamos praticar!

Implantando Aplicações na AWS

Preparing Video For Download...