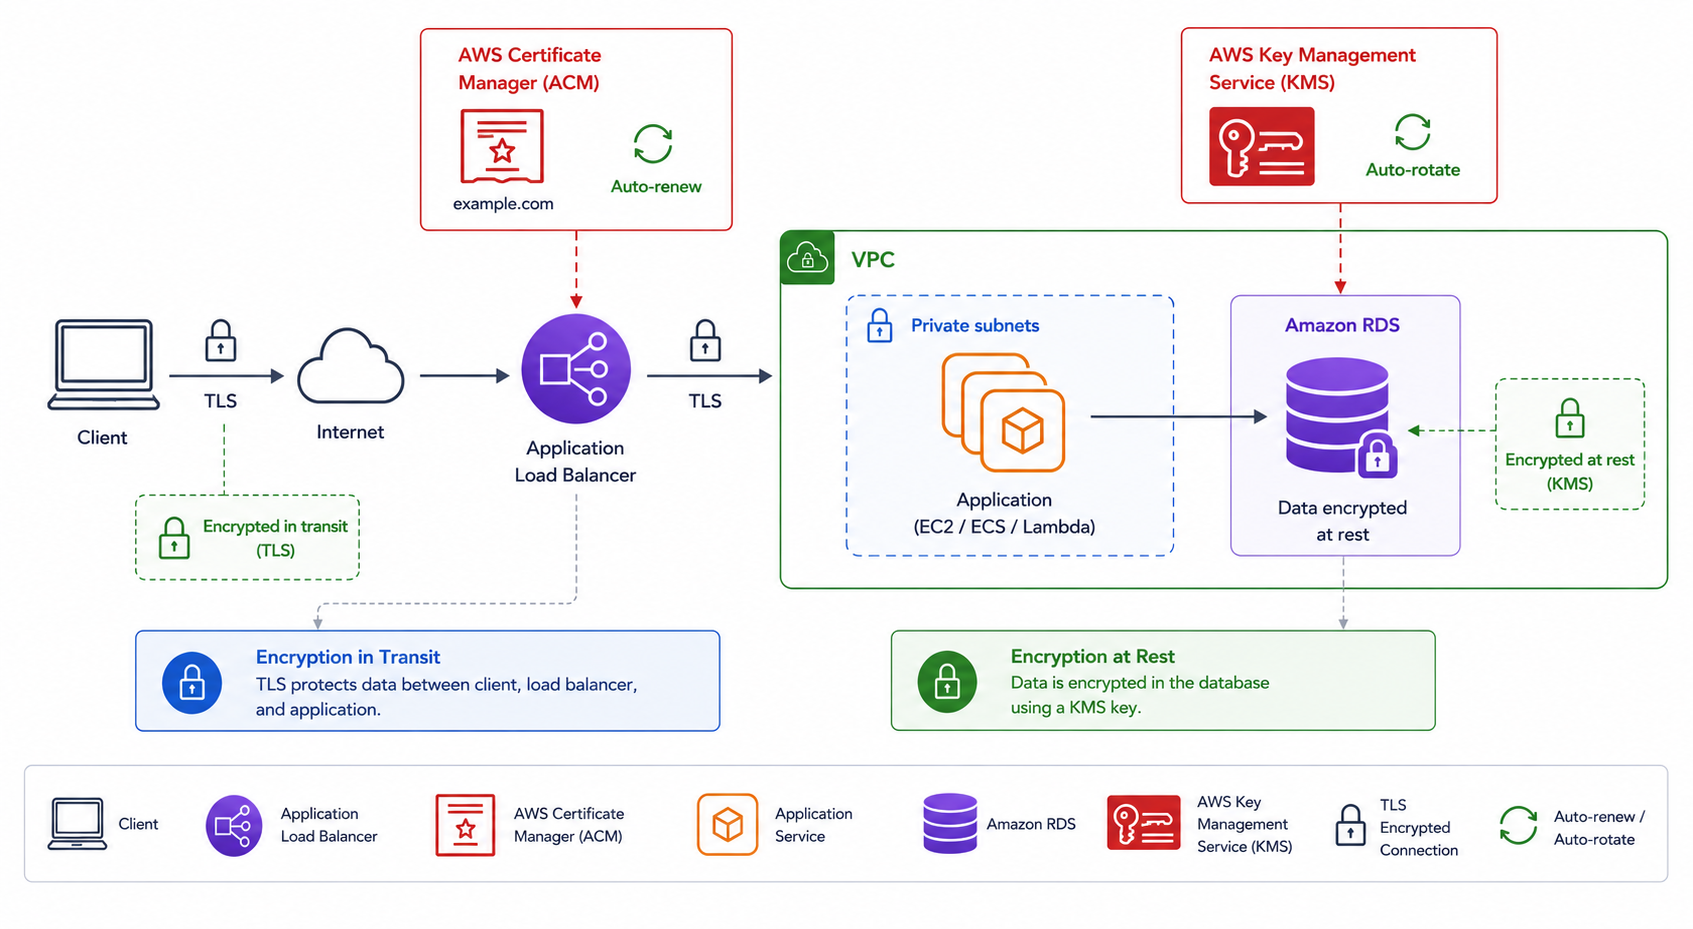
Šifrování a správa certifikátů na AWS

Nasazování aplikací na AWS

Dunieski Otano

Amazon Web Services Solutions Architect

Chybějící záložní disk
  • Záložní disk se ztratí při přepravě
  • Zašifrovaný disk je pro zloděje k ničemu
  • TLS dělá totéž pro data na síti

Disk chráněný zámkem znázorňující šifrování v klidu oproti nechráněnému disku

Nasazování aplikací na AWS

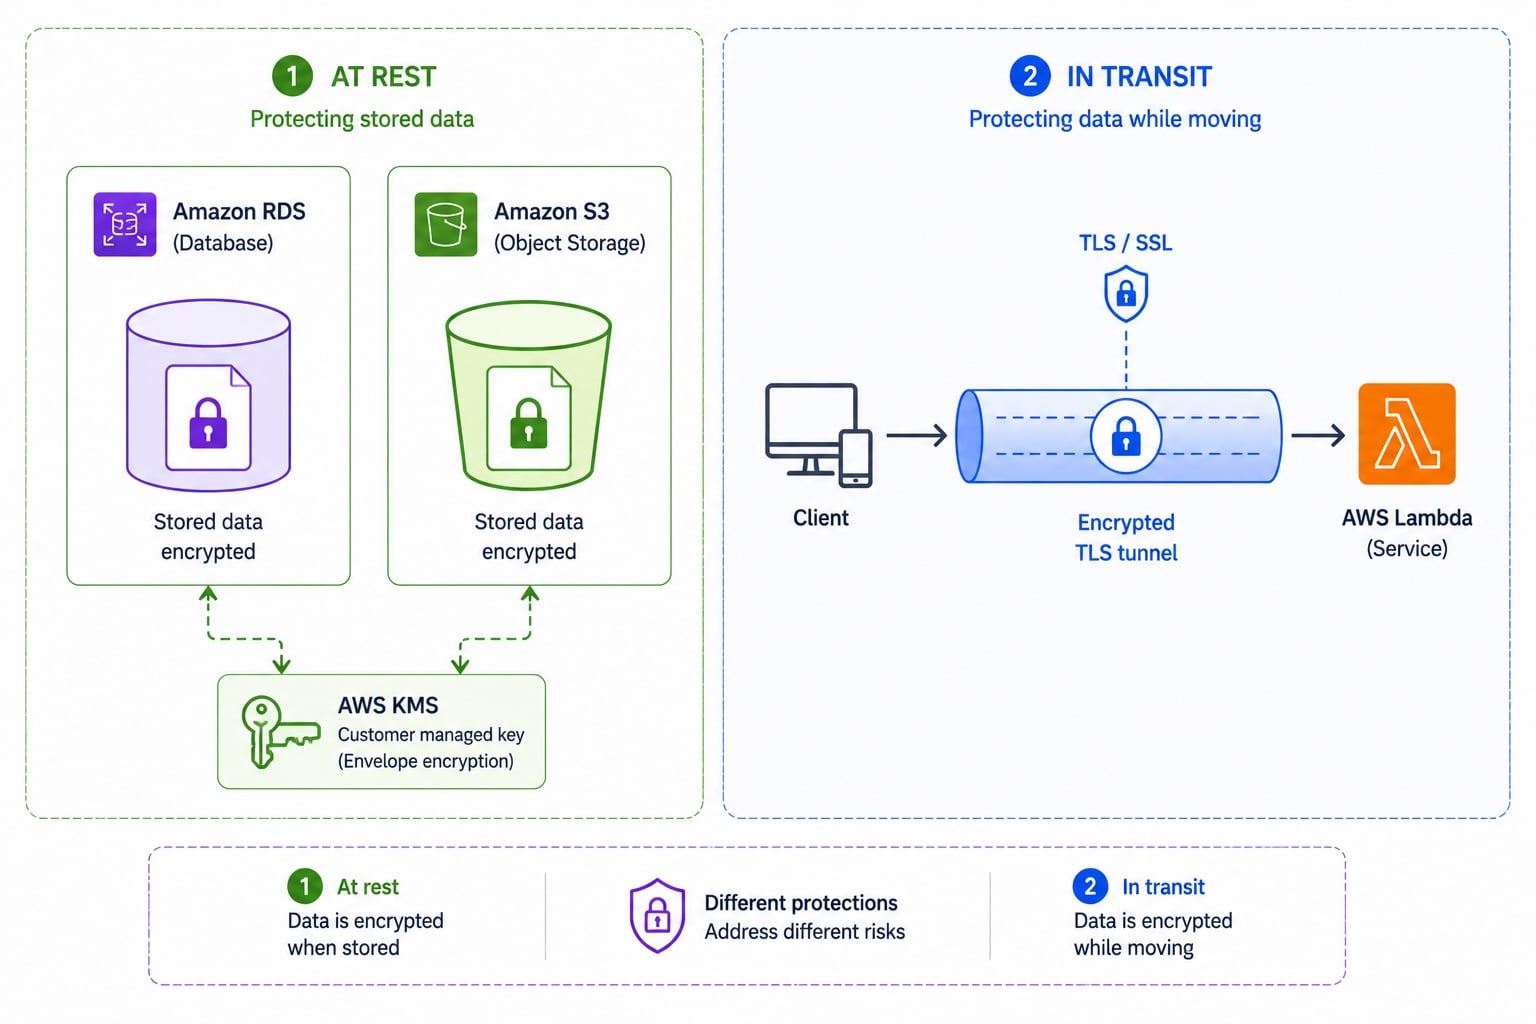
Šifrování v klidu vs. při přenosu

Porovnání dvou panelů: šifrování v klidu s ikonami RDS a S3 chráněnými klíčem KMS vlevo a TLS tunel přenosu od klienta k Lambda vpravo

  • V klidu: data uložená na disku jsou zašifrována
  • Šifrování v klidu využívá klíče, zpravidla přes KMS
  • Při přenosu: data putující po síti jsou zašifrována
  • Šifrování při přenosu používá certifikáty TLS
Nasazování aplikací na AWS

Šifrování na straně klienta vs. serveru


Na straně serveru

  • Služba zašifruje data po jejich přijetí
  • Nejjednodušší varianta; AWS krok spravuje, obvykle pomocí klíče KMS

Na straně klienta

  • Data zašifruješ ještě předtím, než opustí tvůj kód
  • Služba ukládá výhradně šifrovaný text, nikdy plaintext
Nasazování aplikací na AWS

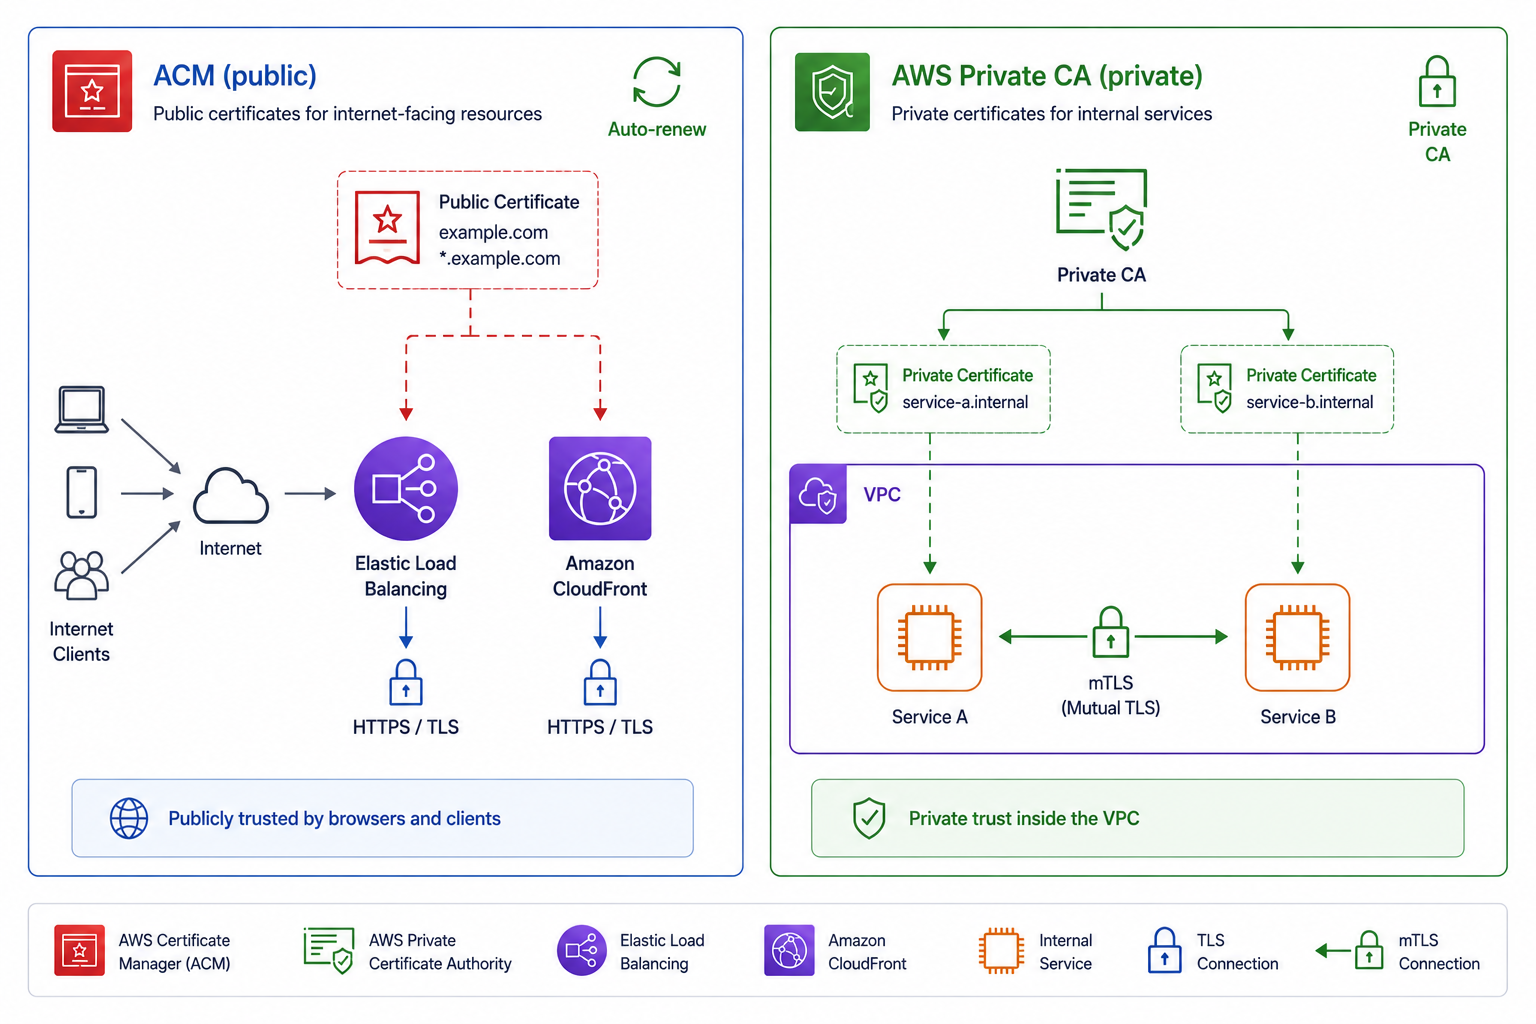
Veřejné vs. soukromé certifikáty

  • ACM: bezplatné veřejné TLS certifikáty pro tvoje domény
  • Používá se u load balancerů, CloudFront a API Gateway
  • AWS Private CA: vydává interní, soukromé certifikáty
  • Private CA zajišťuje interní služby a mTLS

Bezplatný veřejný certifikát ACM na load balanceru a CloudFront vlevo oproti certifikátu Private CA pro interní mTLS komunikaci mezi službami vpravo

Nasazování aplikací na AWS

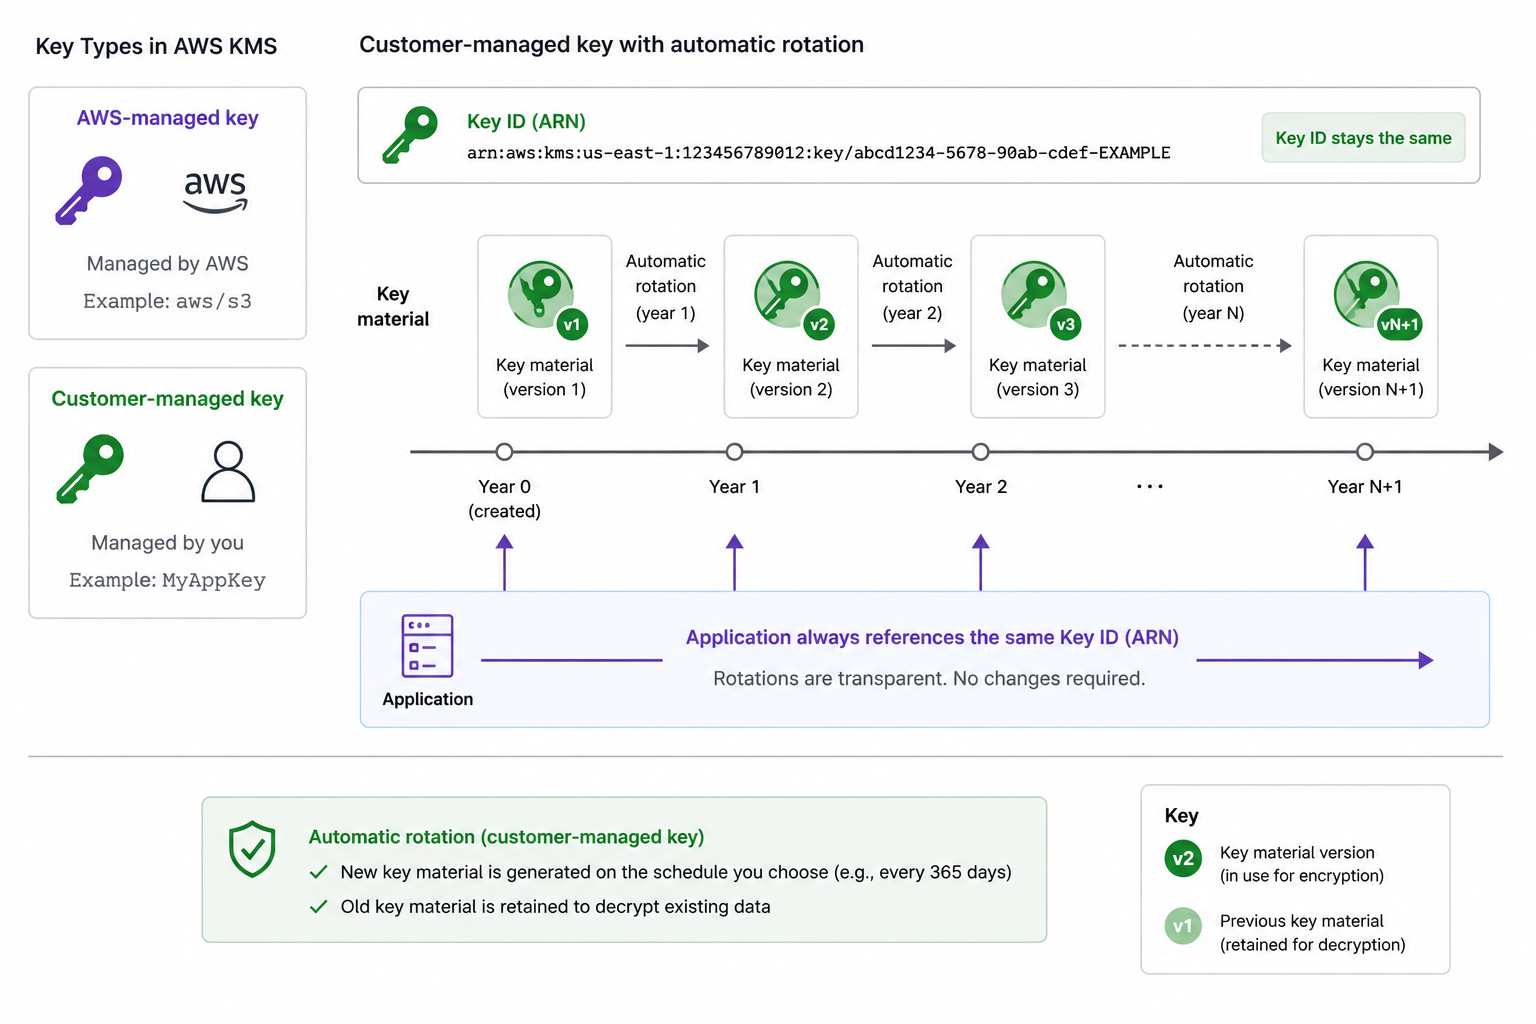
Klíče KMS a jejich obměna

  • Klíče spravované AWS: vytváří a obměňuje je AWS
  • Klíče spravované zákazníkem: ty kontroluješ zásady a obměnu
  • Automatická obměna: nový klíčový materiál každý rok, stejné ID klíče
  • Aplikace dál používají stejný odkaz na klíč

Typy klíčů KMS vedle sebe: klíč spravovaný AWS s automatickou obměnou vlevo, klíč spravovaný zákazníkem s konfigurovatelnou zásadou a ročním časovým plánem obměny vpravo

Nasazování aplikací na AWS

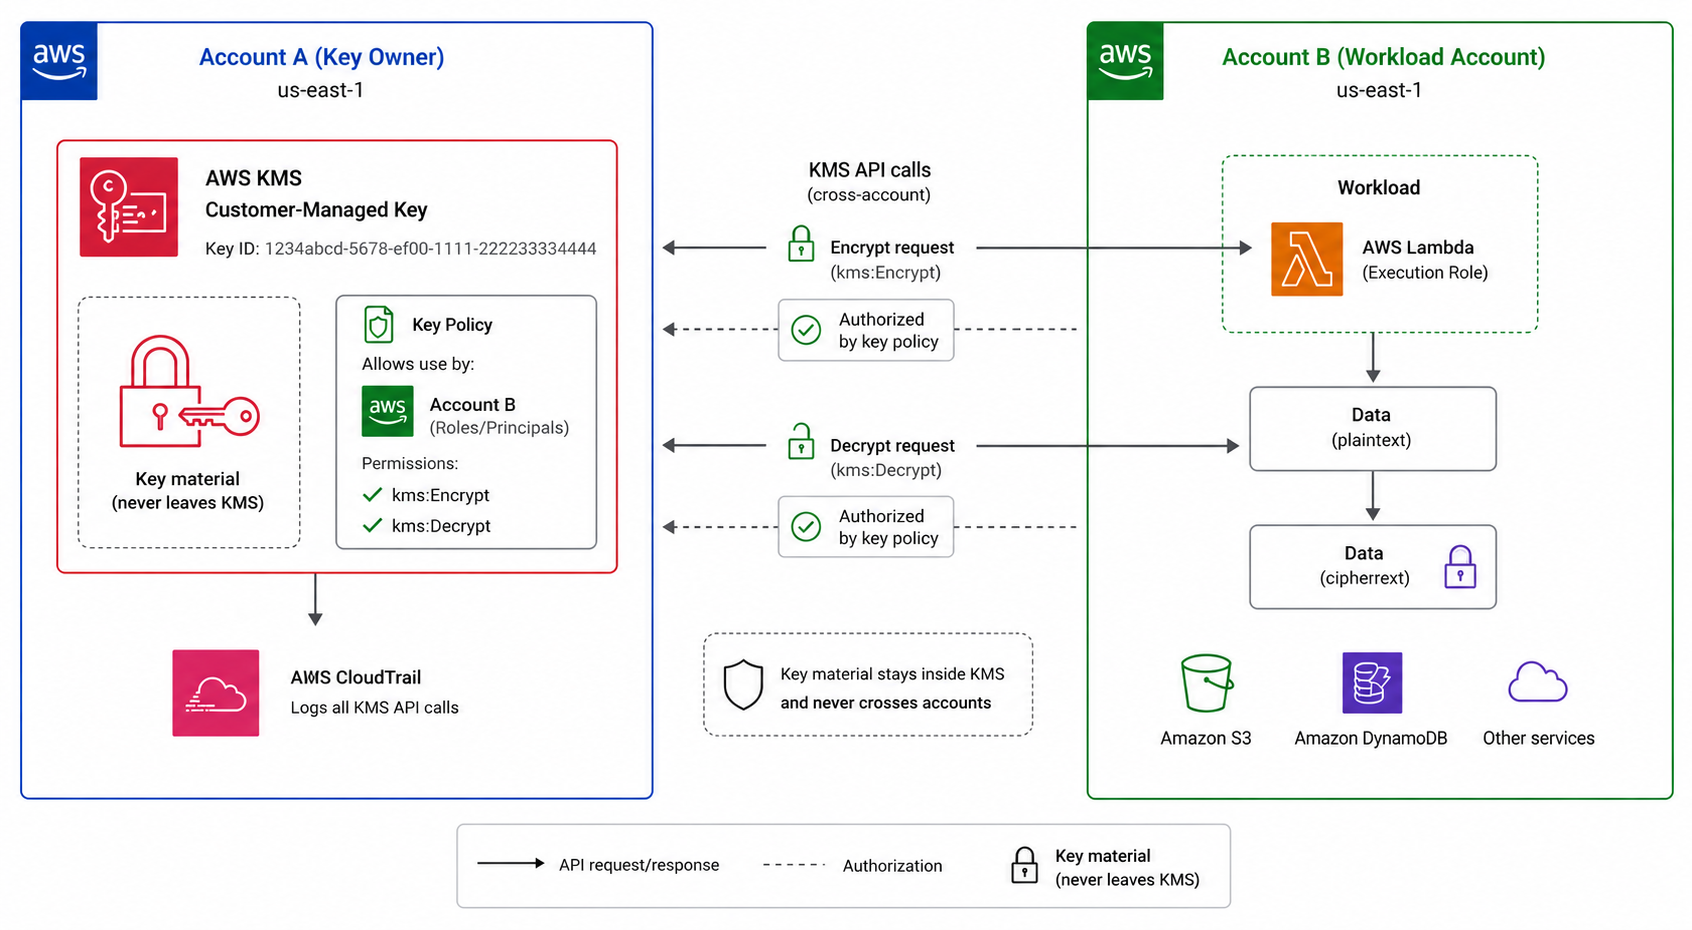
Přístup ke klíči napříč účty

Přístup ke klíči KMS napříč účty: klíč v účtu A se zásadou udělující účtu B oprávnění k jeho použití; účet B šifruje a dešifruje, aniž by klíčový materiál kdy opustil KMS

  • Zásada klíče určuje, kdo může klíč KMS používat
  • Přístup ke klíči lze touto zásadou udělit jinému účtu
  • Klíč nikdy neopustí KMS
  • Umožňuje sdílené šifrované prostředky napříč účty
Nasazování aplikací na AWS

Šifrování a certifikáty dohromady

  • Při přenosu: certifikát ACM ukončuje TLS na hranici sítě
  • V klidu: klíč KMS šifruje uložená data
  • Klíče se obměňují automaticky; certifikáty se obnovují automaticky
  • Vícevrstvá ochrana od sítě až po disk

Vrstvený zásobník šifrování: certifikát ACM ukončující TLS při přenosu na hranici sítě a klíč KMS šifrující data v klidu, s automatickým ročním obnovením a obměnou pro obojí

Nasazování aplikací na AWS

Pojďme cvičit!

Nasazování aplikací na AWS

Preparing Video For Download...