Шифрування та керування сертифікатами в AWS
Розгортання застосунків в AWS
Dunieski Otano
Amazon Web Services Solutions Architect
Зниклий резервний диск
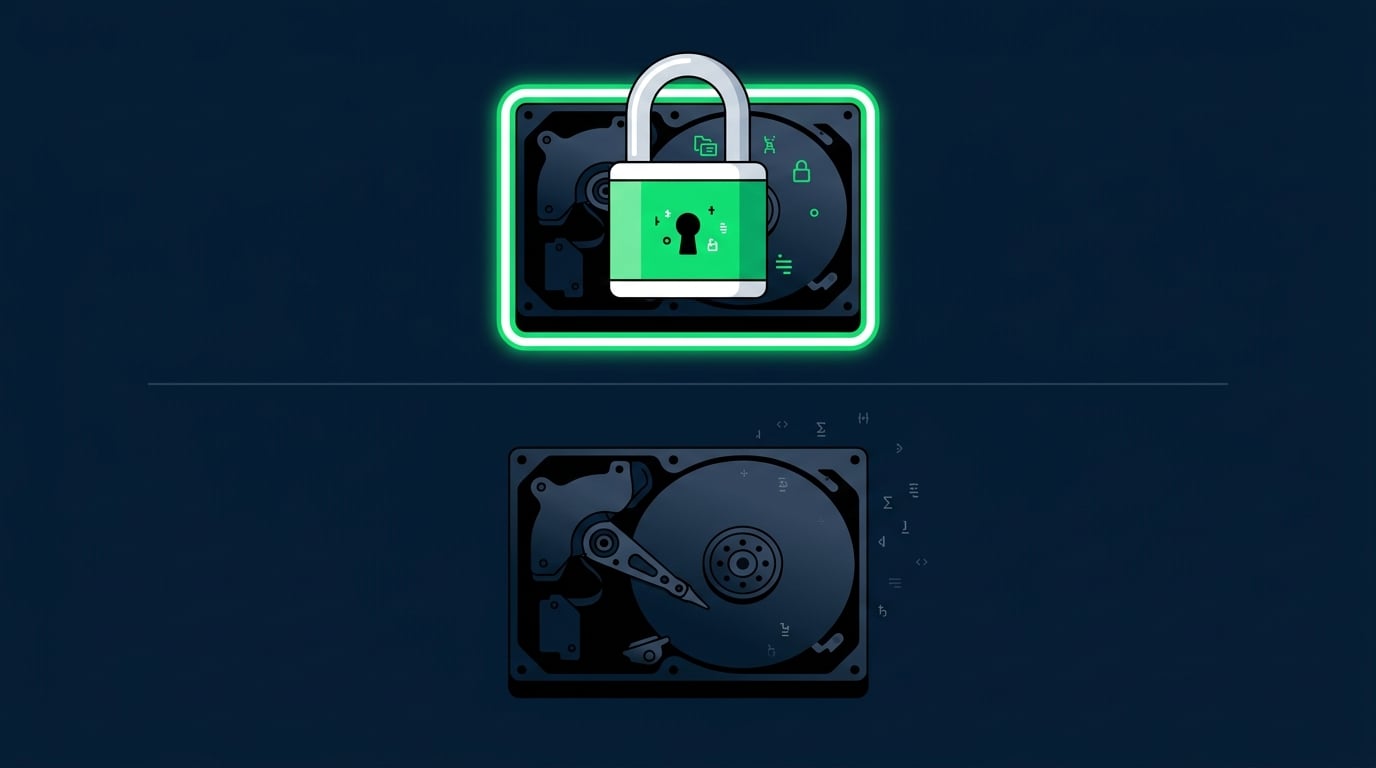
Резервний диск зник під час перевезення
Зашифрований «у стані спокою», він марний для зловмисника
TLS робить те саме для даних «у транзиті»
Шифрування у стані спокою vs у транзиті
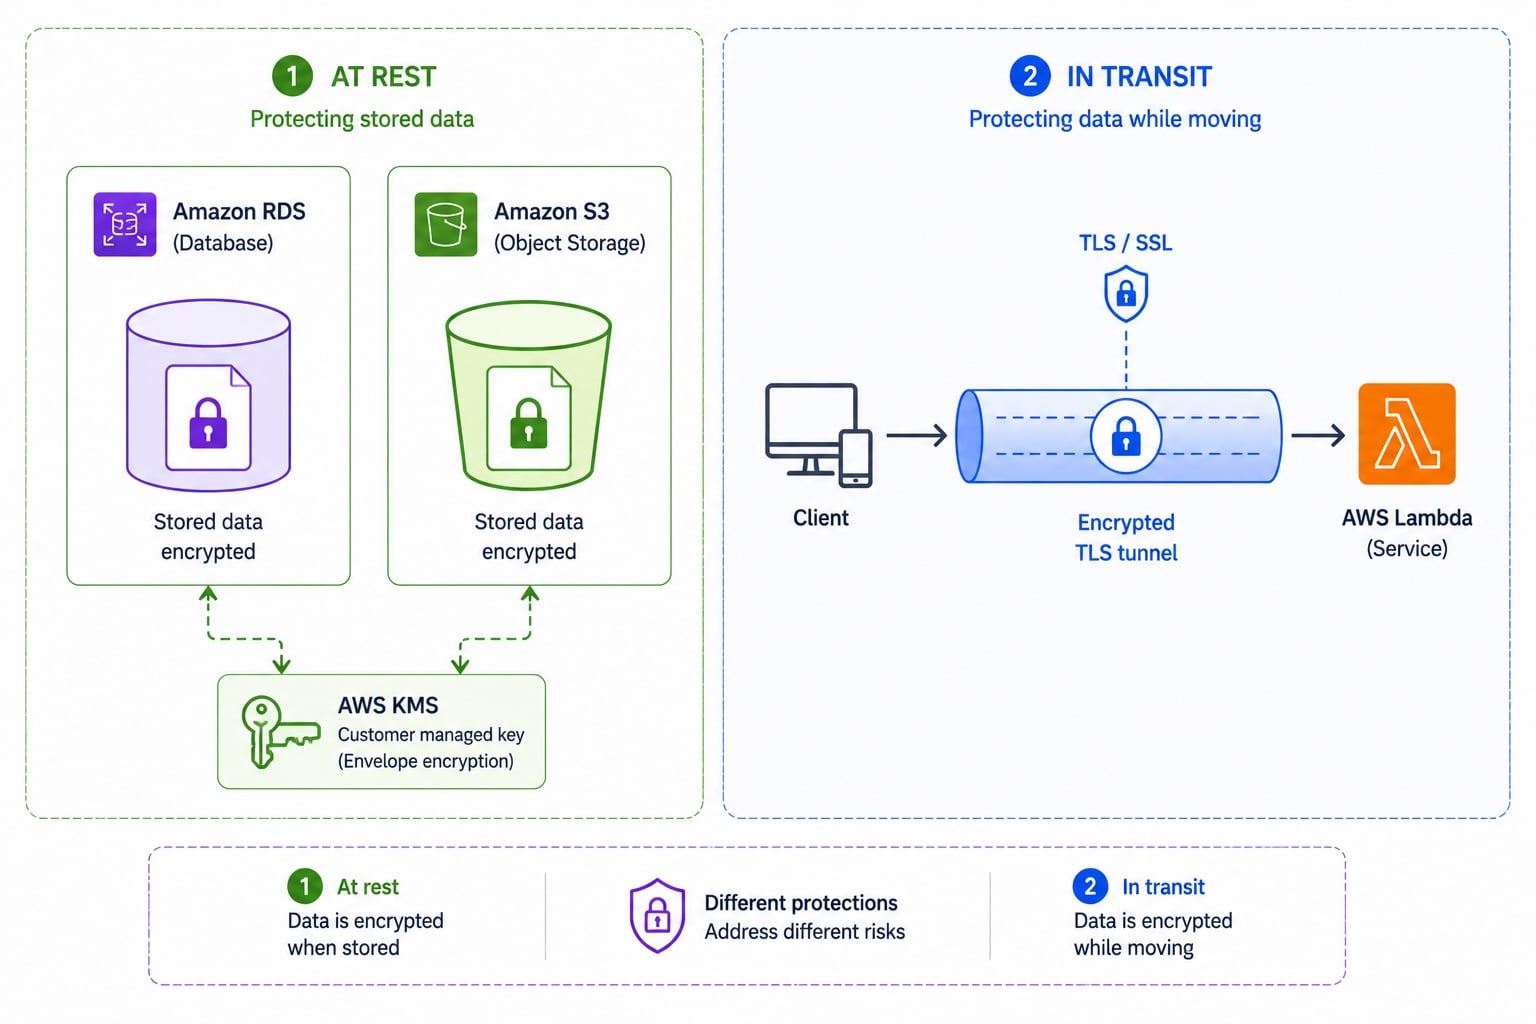
У стані спокою
: дані на диску зашифровані
Для стану спокою використовують ключі, часто через
KMS
У транзиті
: дані, що рухаються мережею, зашифровані
У транзиті використовують сертифікати
TLS
Шифрування на стороні клієнта vs сервера
На стороні сервера
Сервіс шифрує дані після їх отримання
Найпростіше; AWS виконує крок, зазвичай із ключем KMS
На стороні клієнта
Ви шифруєте до того, як дані виходять із вашого коду
Сервіс зберігає лише шифртекст, ніколи відкритий текст
Публічні vs приватні сертифікати
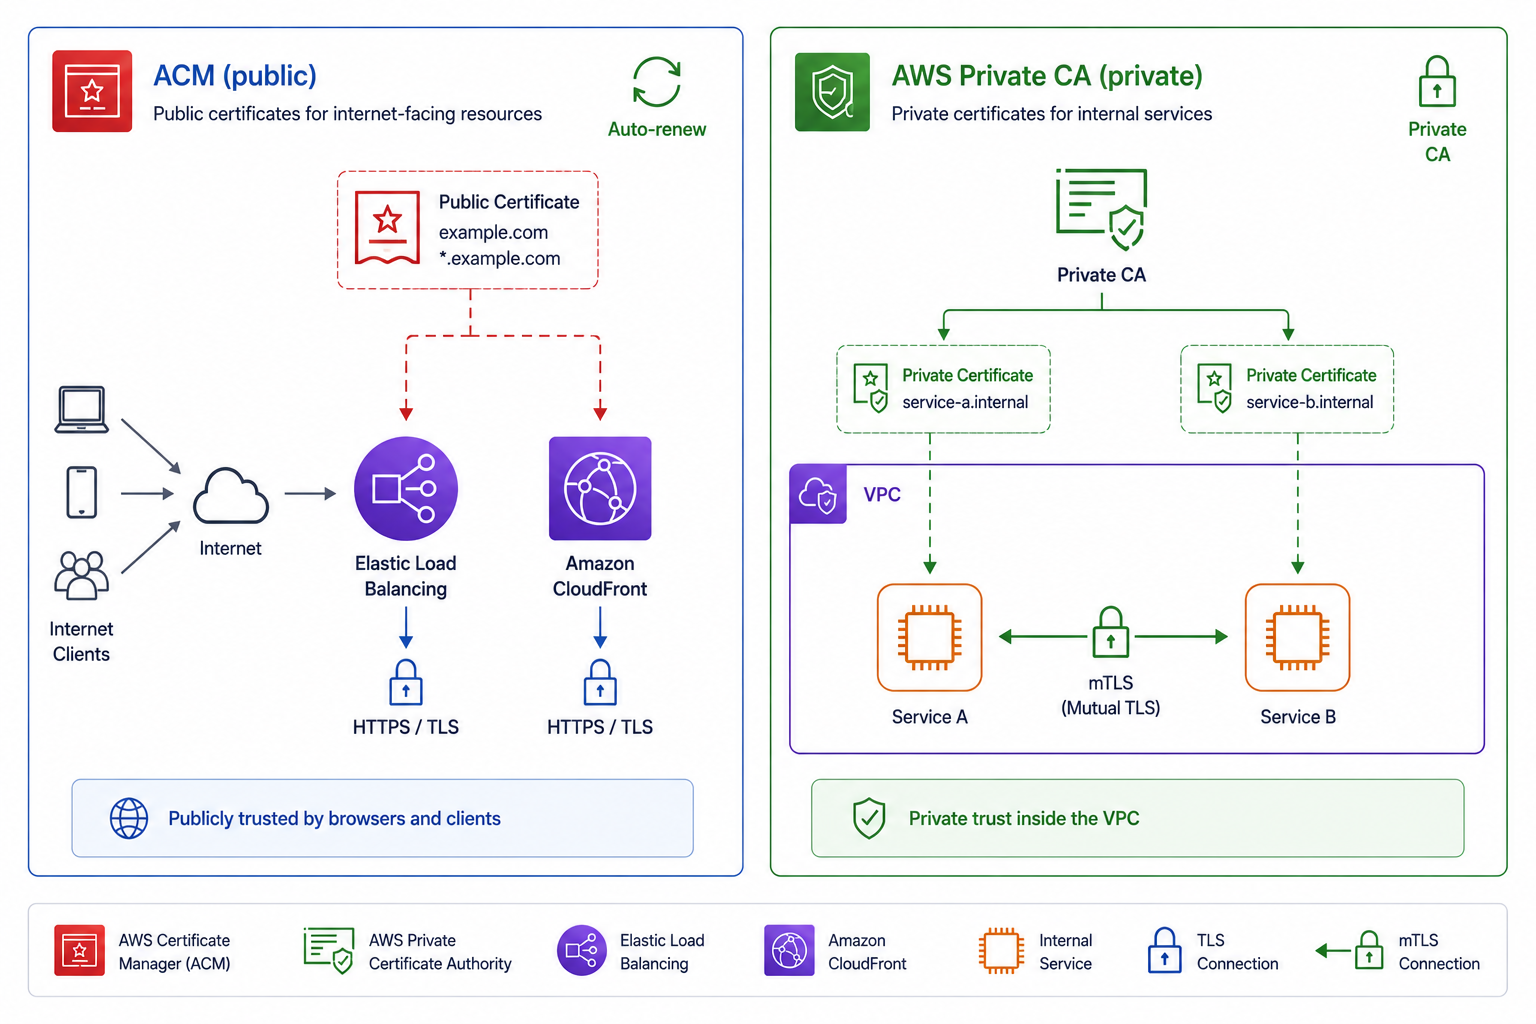
ACM
: безплатні публічні TLS-сертифікати для ваших доменів
Використовується на балансувальниках, CloudFront, API Gateway
AWS Private CA
: видає внутрішні, приватні сертифікати
Private CA забезпечує внутрішні сервіси та
mTLS
Ключі KMS і ротація
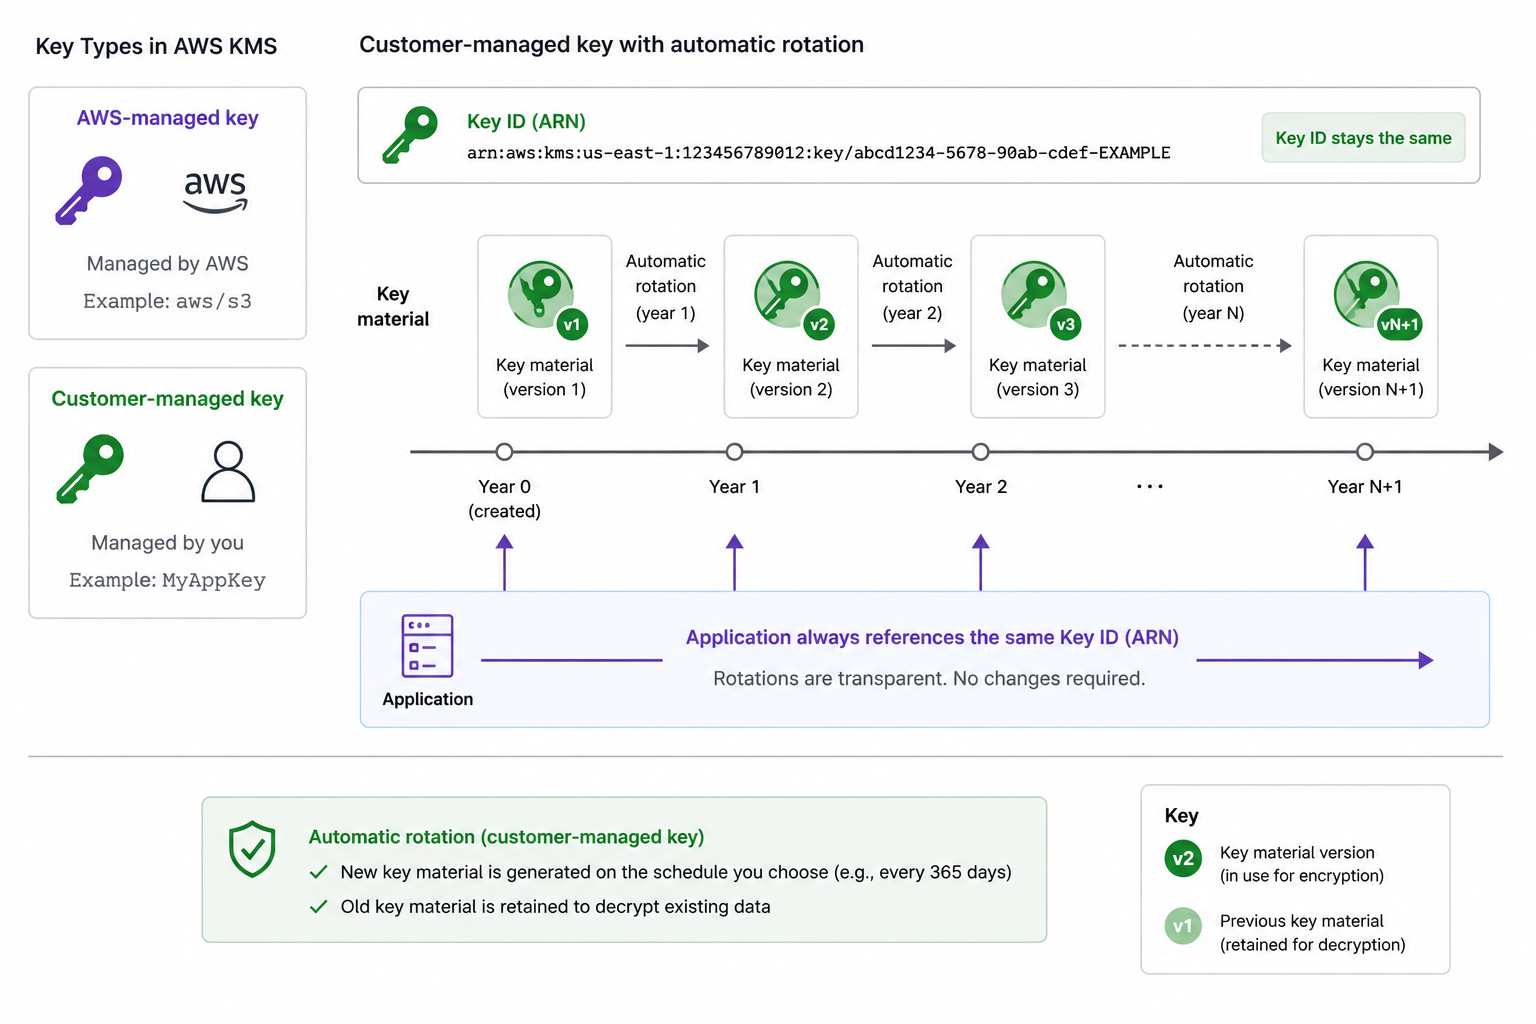
Ключі, керовані AWS
: створює та ротуює AWS
Ключі, керовані клієнтом
: ви контролюєте політику й ротацію
Автоматична ротація
: новий матеріал ключа щороку, той самий ID ключа
Додатки й надалі використовують те саме посилання на ключ
Доступ до ключа між акаунтами
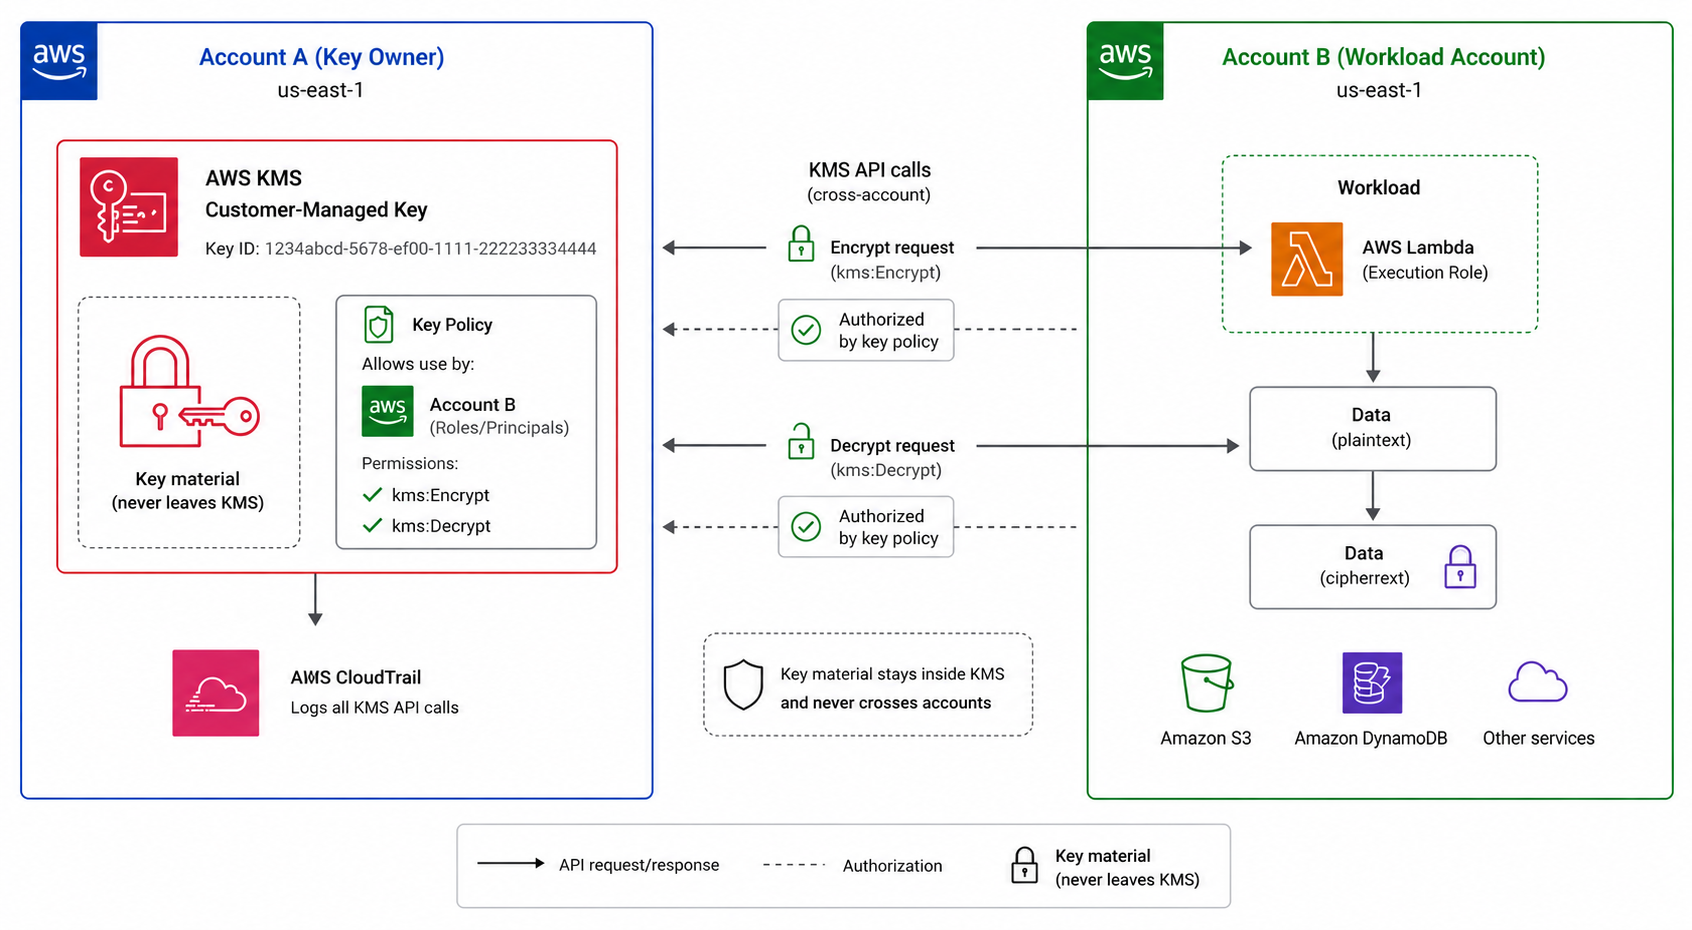
Політика ключа
визначає, хто може використовувати ключ KMS
Надайте іншому акаунту доступ до ключа через політику
Ключ ніколи не залишає KMS
Дозволяє
спільні зашифровані ресурси
між акаунтами
Поєднання шифрування та сертифікатів
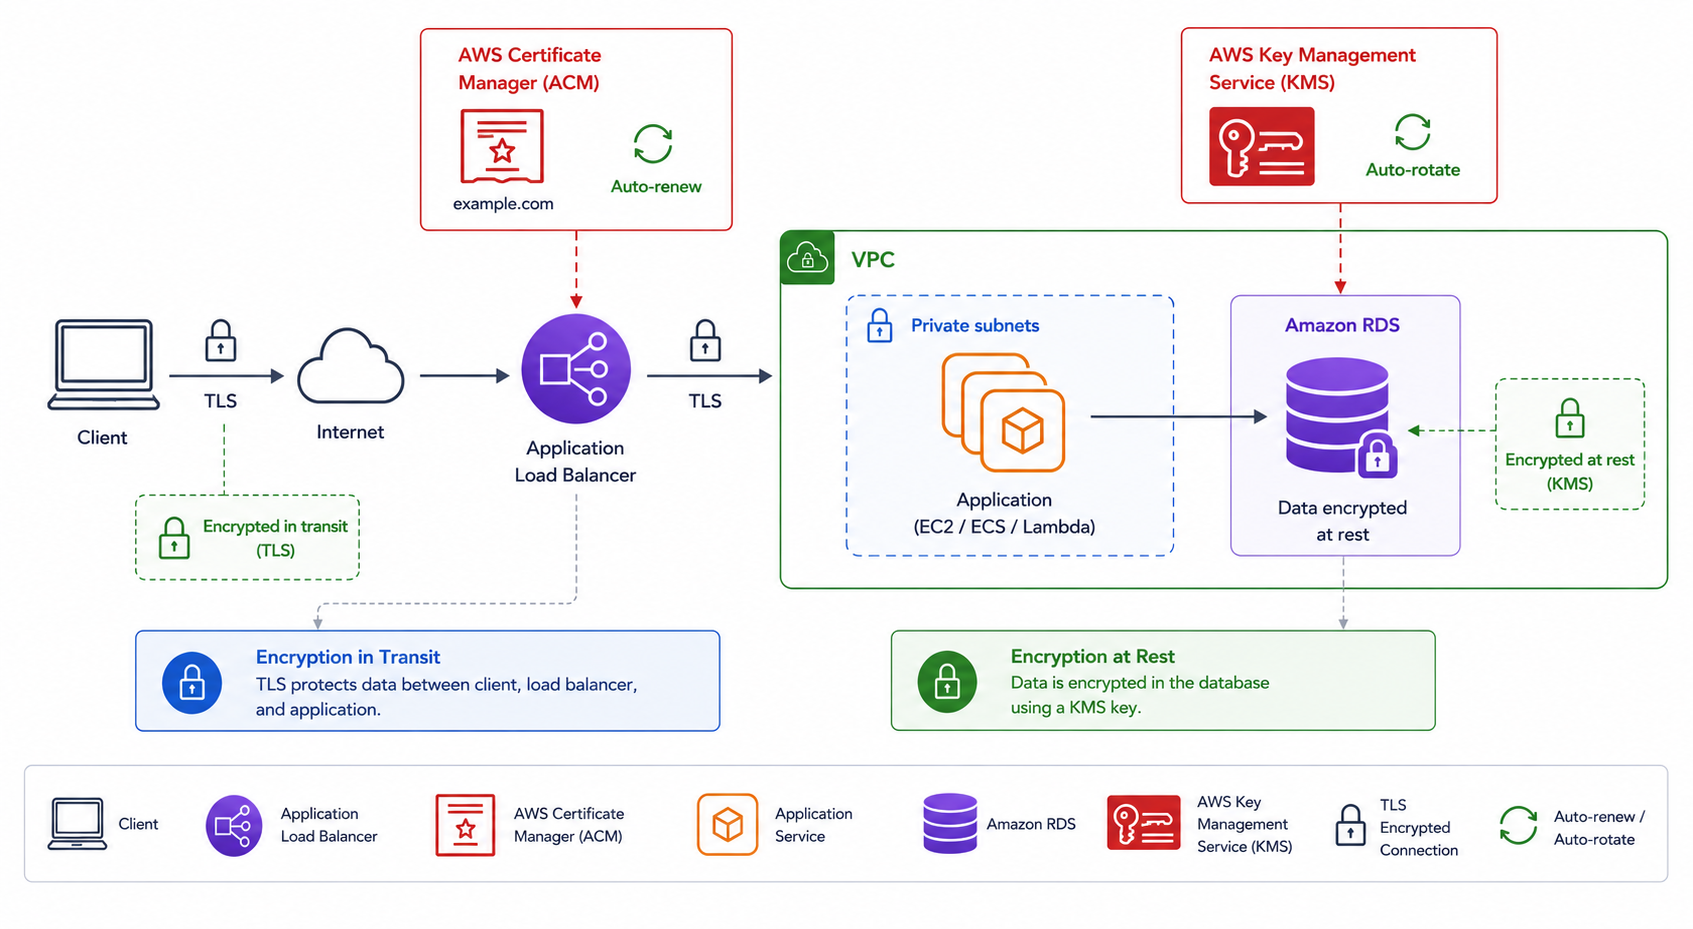
У транзиті
: сертифікат ACM завершує TLS на межі
У стані спокою
: ключ KMS шифрує збережені дані
Ключі ротуються автоматично; сертифікати поновлюються автоматично
Багаторівневий захист: від мережі до диска
Давайте потренуємось!
Розгортання застосунків в AWS
Preparing Video For Download...