Verschlüsselung und Zertifikatsverwaltung auf AWS
Bereitstellen von Anwendungen auf AWS
Dunieski Otano
Amazon Web Services Solutions Architect
Die verschwundene Backup-Festplatte
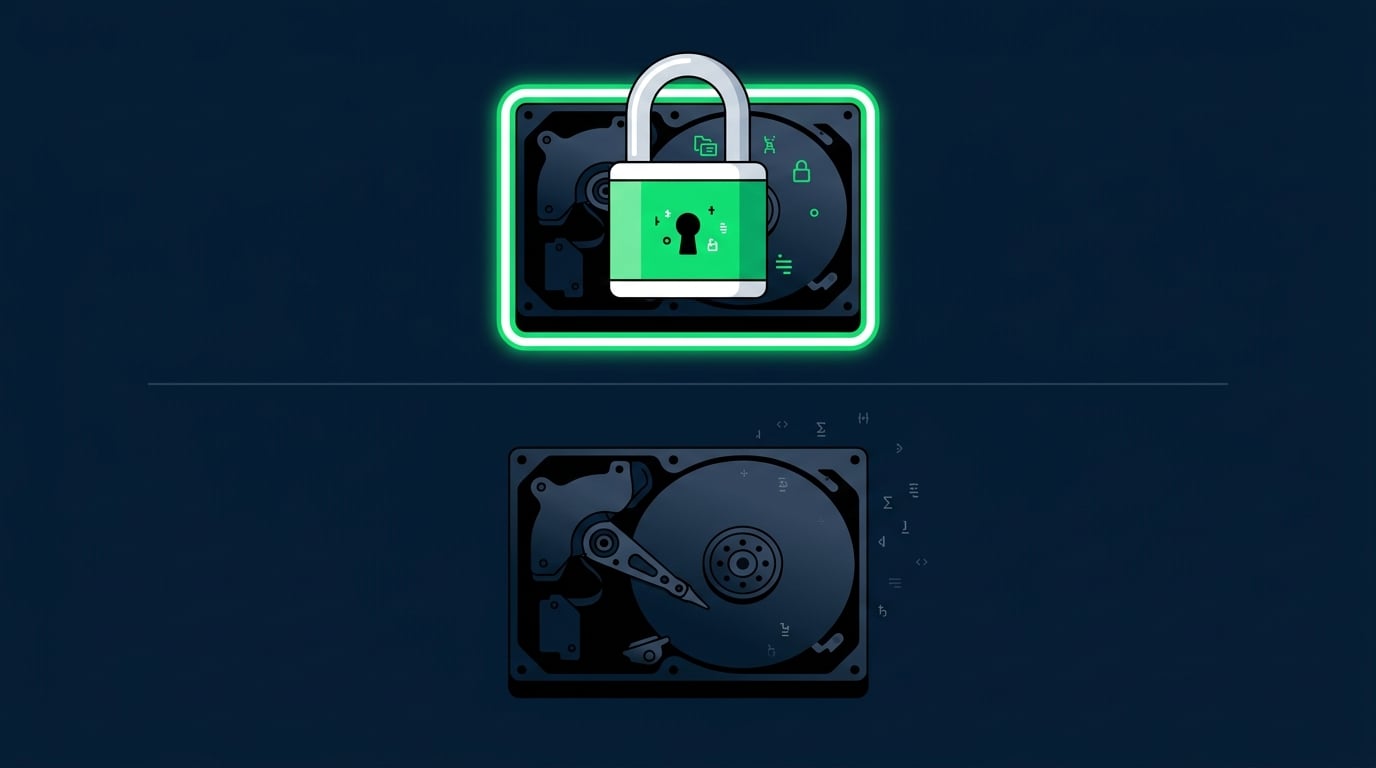
Ein Backup-Laufwerk geht auf dem Transportweg verloren
Am Speicherort verschlüsselt, ist es für Diebe wertlos
TLS schützt Daten unterwegs genauso
Verschlüsselung: im Ruhezustand vs unterwegs
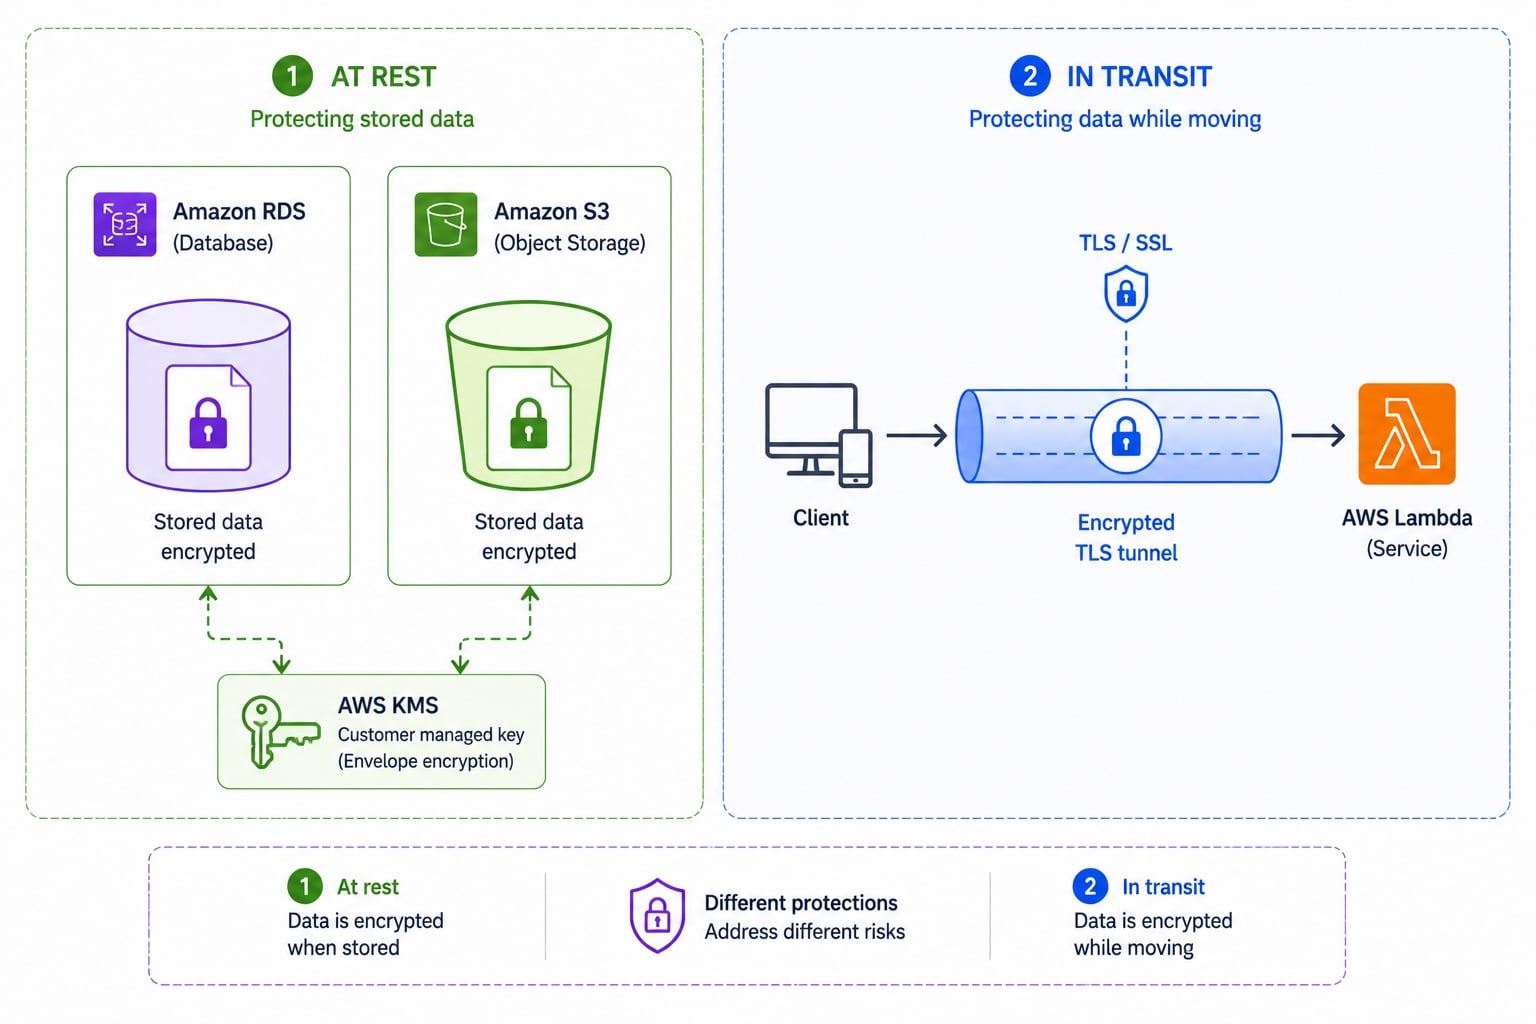
Im Ruhezustand
: auf Datenträgern gespeicherte Daten sind verschlüsselt
Im Ruhezustand per Schlüsseln, oft über
KMS
Unterwegs
: Daten über das Netzwerk sind verschlüsselt
Unterwegs mit
TLS
-Zertifikaten
Clientseitige vs serverseitige Verschlüsselung
Serverseitig
Der Service verschlüsselt Daten, nachdem er sie erhalten hat
Am einfachsten; AWS übernimmt den Schritt, meist mit einem KMS-Schlüssel
Clientseitig
Du verschlüsselst, bevor die Daten deinen Code verlassen
Der Service speichert nur Chiffrat, nie Klartext
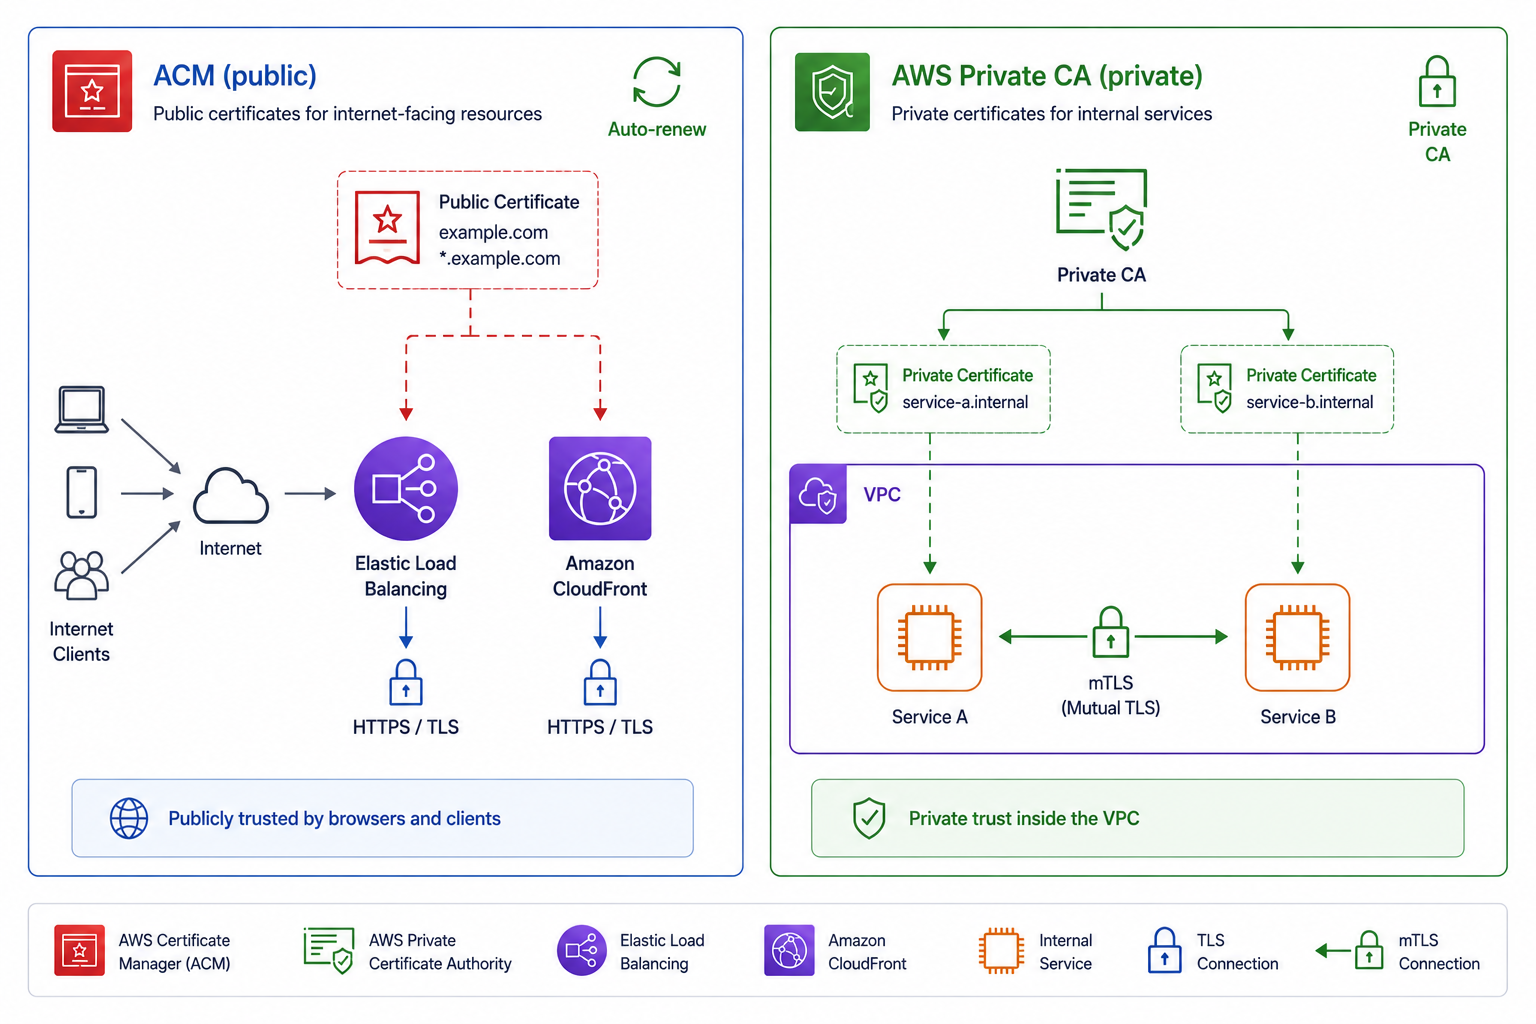
Öffentliche vs. private Zertifikate
ACM
: kostenlose öffentliche TLS-Zertifikate für deine Domains
Einsatz auf Load Balancern, CloudFront, API Gateway
AWS Private CA
: stellt interne, private Zertifikate aus
Private CA ermöglicht interne Services und
mTLS
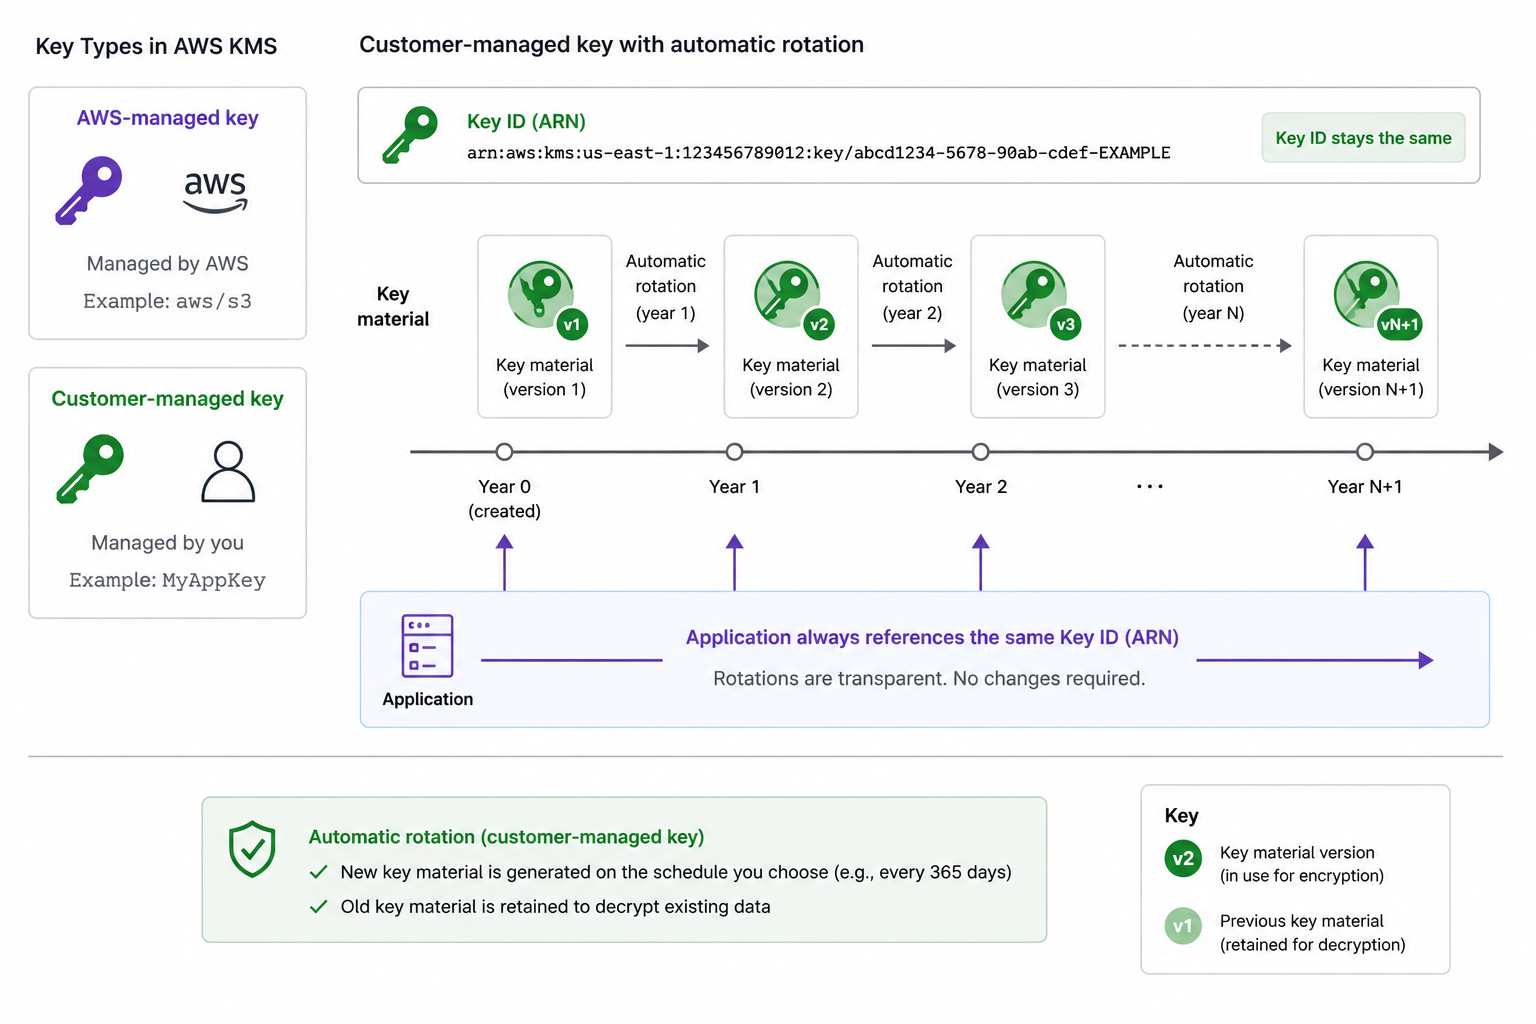
KMS-Schlüssel und Rotation
Von AWS verwaltete Schlüssel
: von AWS erstellt und rotiert
Vom Kunden verwaltete Schlüssel
: du steuerst Richtlinie und Rotation
Automatische Rotation
: jährlich neues Schlüsselmaterial, gleiche Schlüssel-ID
Anwendungen nutzen weiterhin dieselbe Schlüsselreferenz
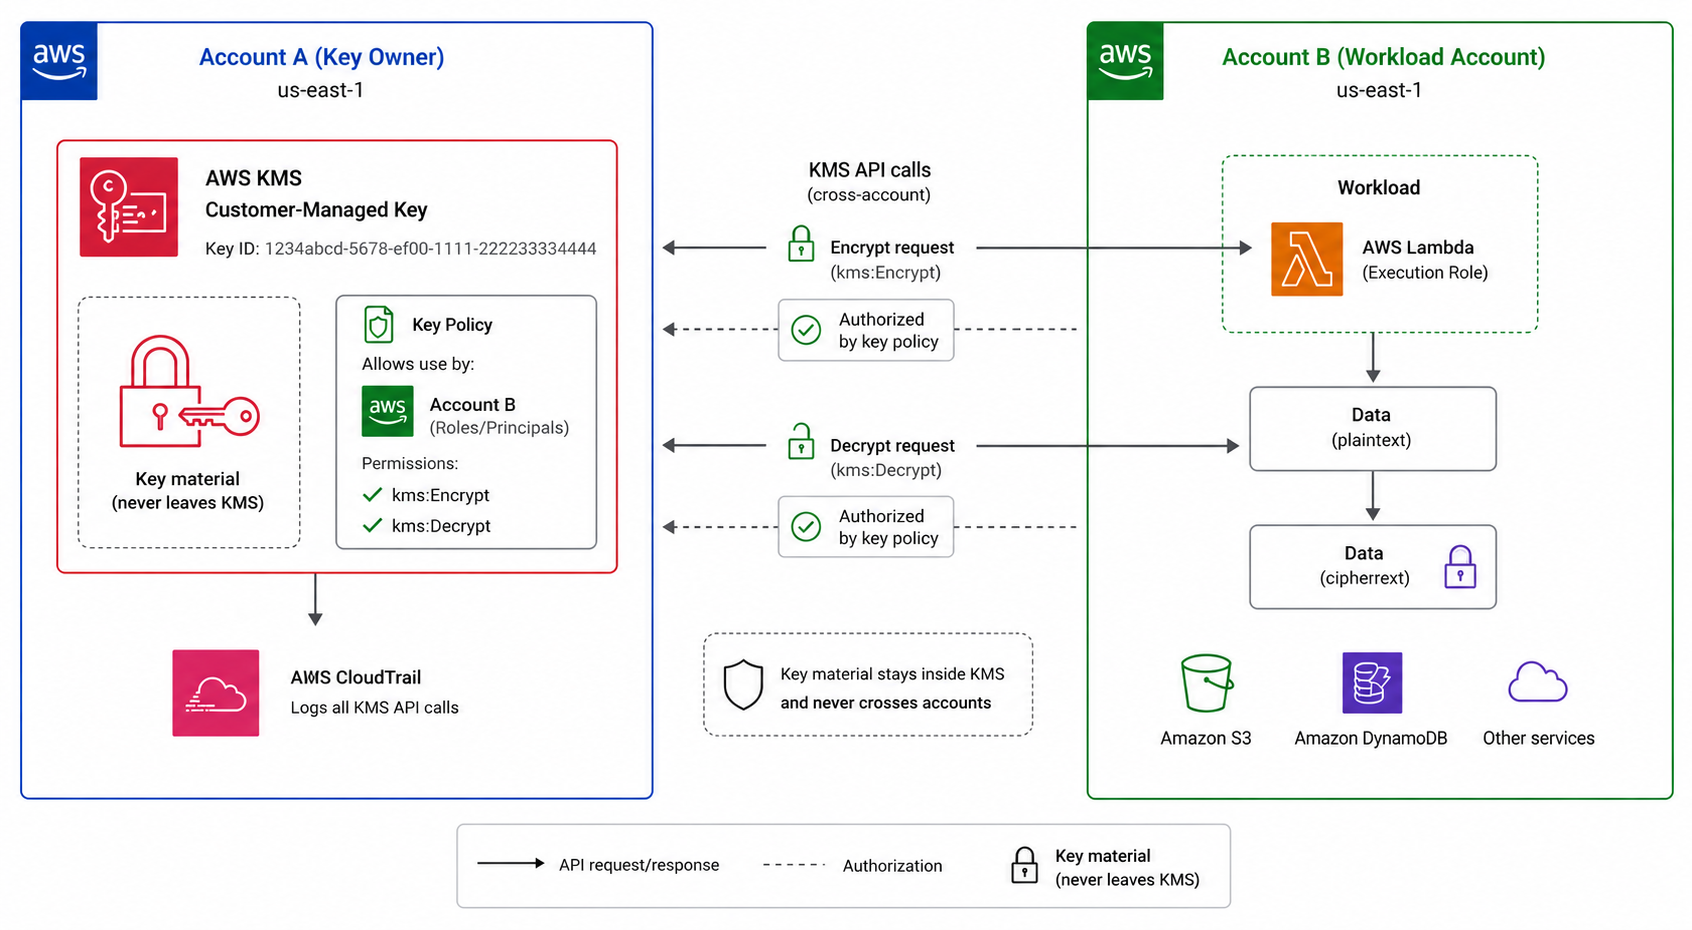
Kontoübergreifender Schlüsselzugriff
Eine
Schlüsselrichtlinie
steuert, wer einen KMS-Schlüssel nutzen darf
Gewähre einem anderen Konto per Richtlinie die Nutzung
Der Schlüssel verlässt KMS nie
Ermöglicht
geteilte verschlüsselte Ressourcen
über Konten hinweg
Verschlüsselung und Zertifikate kombinieren
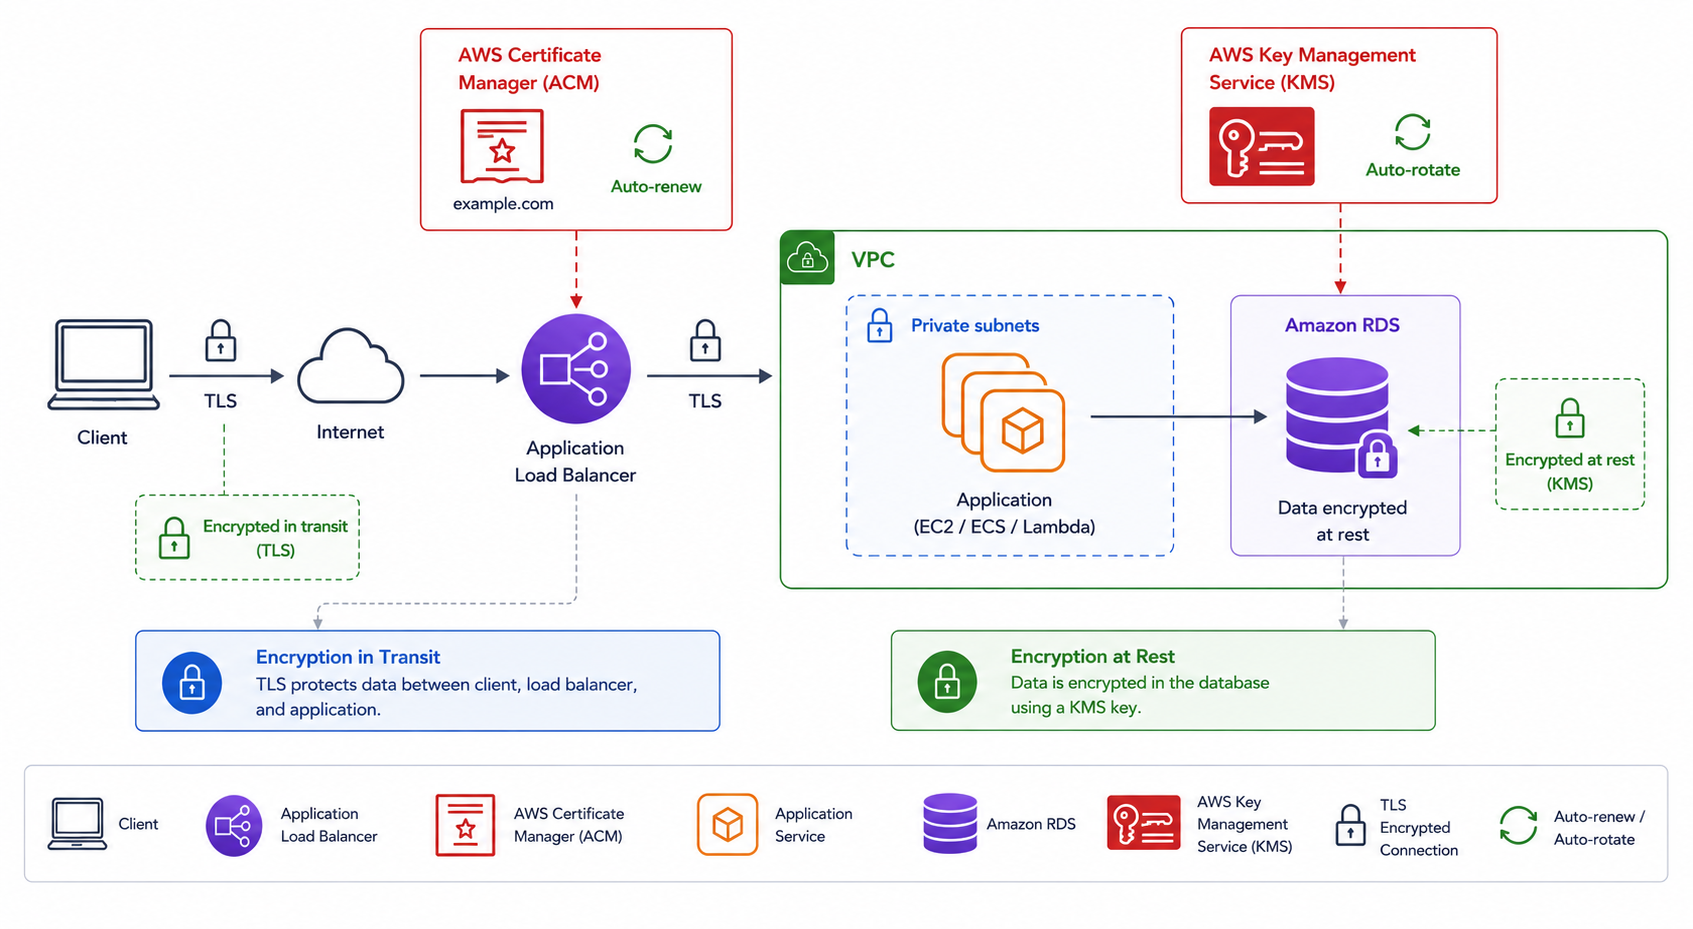
Unterwegs
: ACM-Zertifikat beendet TLS am Edge
Im Ruhezustand
: KMS-Schlüssel verschlüsselt gespeicherte Daten
Schlüssel automatisch rotieren; Zertifikate automatisch erneuern
Gestaffelter Schutz von Leitung bis Platte
Lass uns üben!
Bereitstellen von Anwendungen auf AWS
Preparing Video For Download...