Szyfrowanie i zarządzanie certyfikatami w AWS

Wdrażanie aplikacji na AWS

Dunieski Otano

Amazon Web Services Solutions Architect

Zaginiony dysk zapasowy
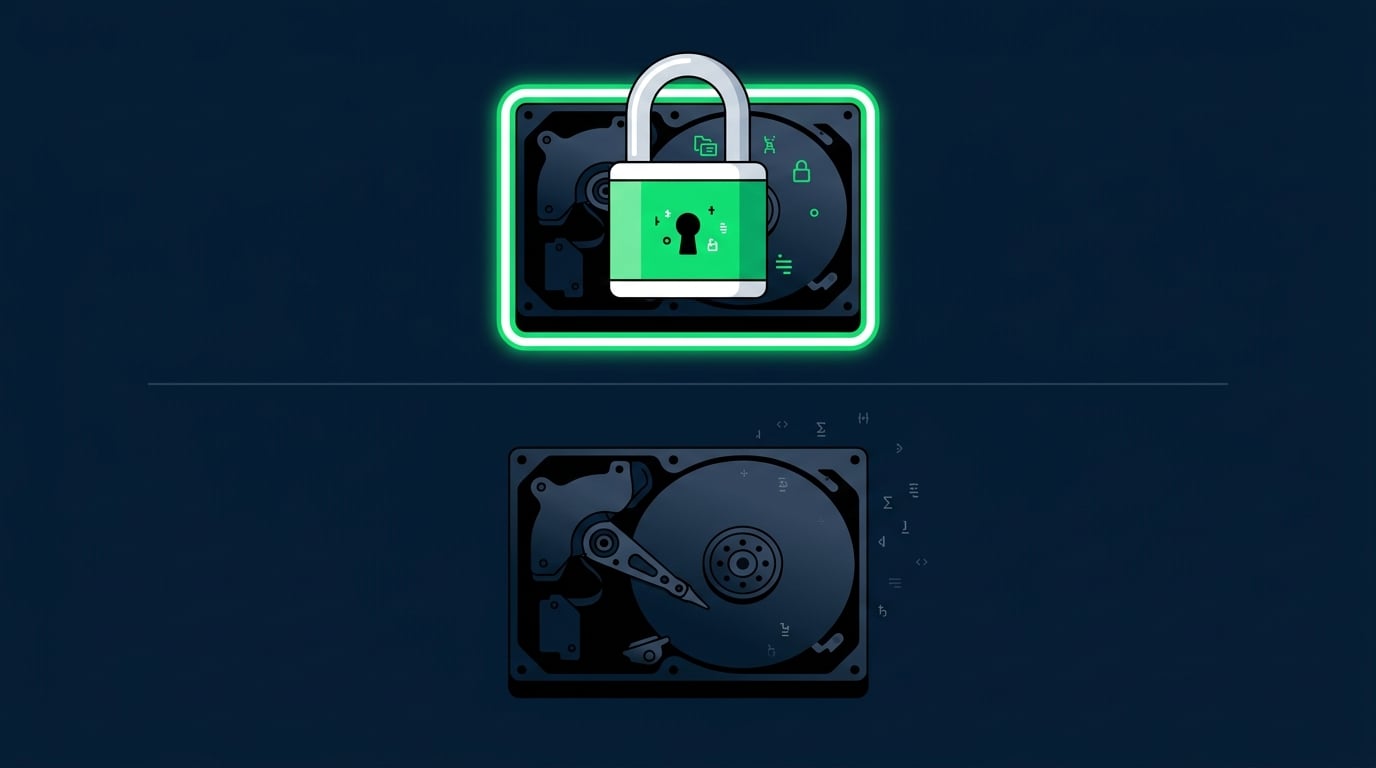
  • Dysk zapasowy ginie w trakcie transportu
  • Zaszyfrowany dysk jest bezużyteczny dla złodzieja
  • TLS robi to samo dla danych przesyłanych przez sieć

Dysk chroniony kłódką symbolizujący szyfrowanie w spoczynku w porównaniu z dyskiem bez ochrony

Wdrażanie aplikacji na AWS

Szyfrowanie w spoczynku a szyfrowanie w tranzycie
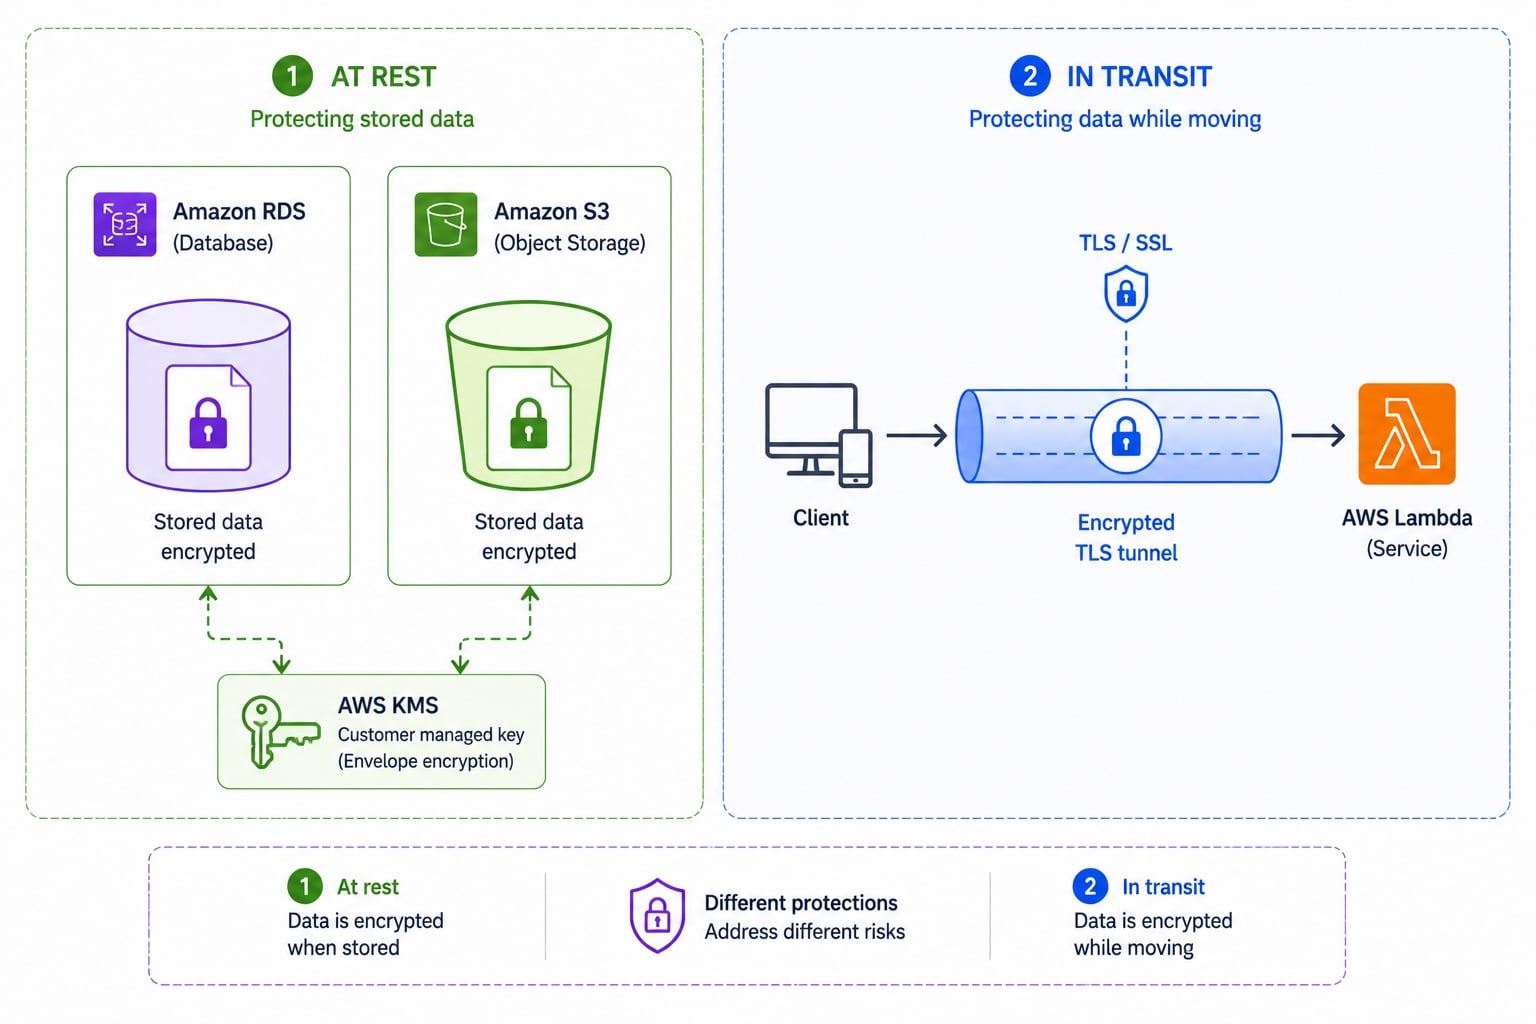
Porównanie dwóch paneli: szyfrowanie w spoczynku z ikonami RDS i S3 chronionymi kluczem KMS po lewej oraz tunel TLS od klienta do Lambda po prawej

  • W spoczynku: dane zapisane na dysku są szyfrowane
  • Szyfrowanie w spoczynku używa kluczy, zwykle przez KMS
  • W tranzycie: dane przesyłane przez sieć są szyfrowane
  • Szyfrowanie w tranzycie używa certyfikatów TLS
Wdrażanie aplikacji na AWS

Szyfrowanie po stronie klienta a po stronie serwera


Po stronie serwera

  • Usługa szyfruje dane po ich odebraniu
  • Najprostsze podejście — AWS zarządza tym krokiem, zazwyczaj z kluczem KMS

Po stronie klienta

  • Szyfrujesz dane przed opuszczeniem kodu
  • Usługa przechowuje wyłącznie szyfrogram, nigdy czysty tekst
Wdrażanie aplikacji na AWS

Certyfikaty publiczne a prywatne

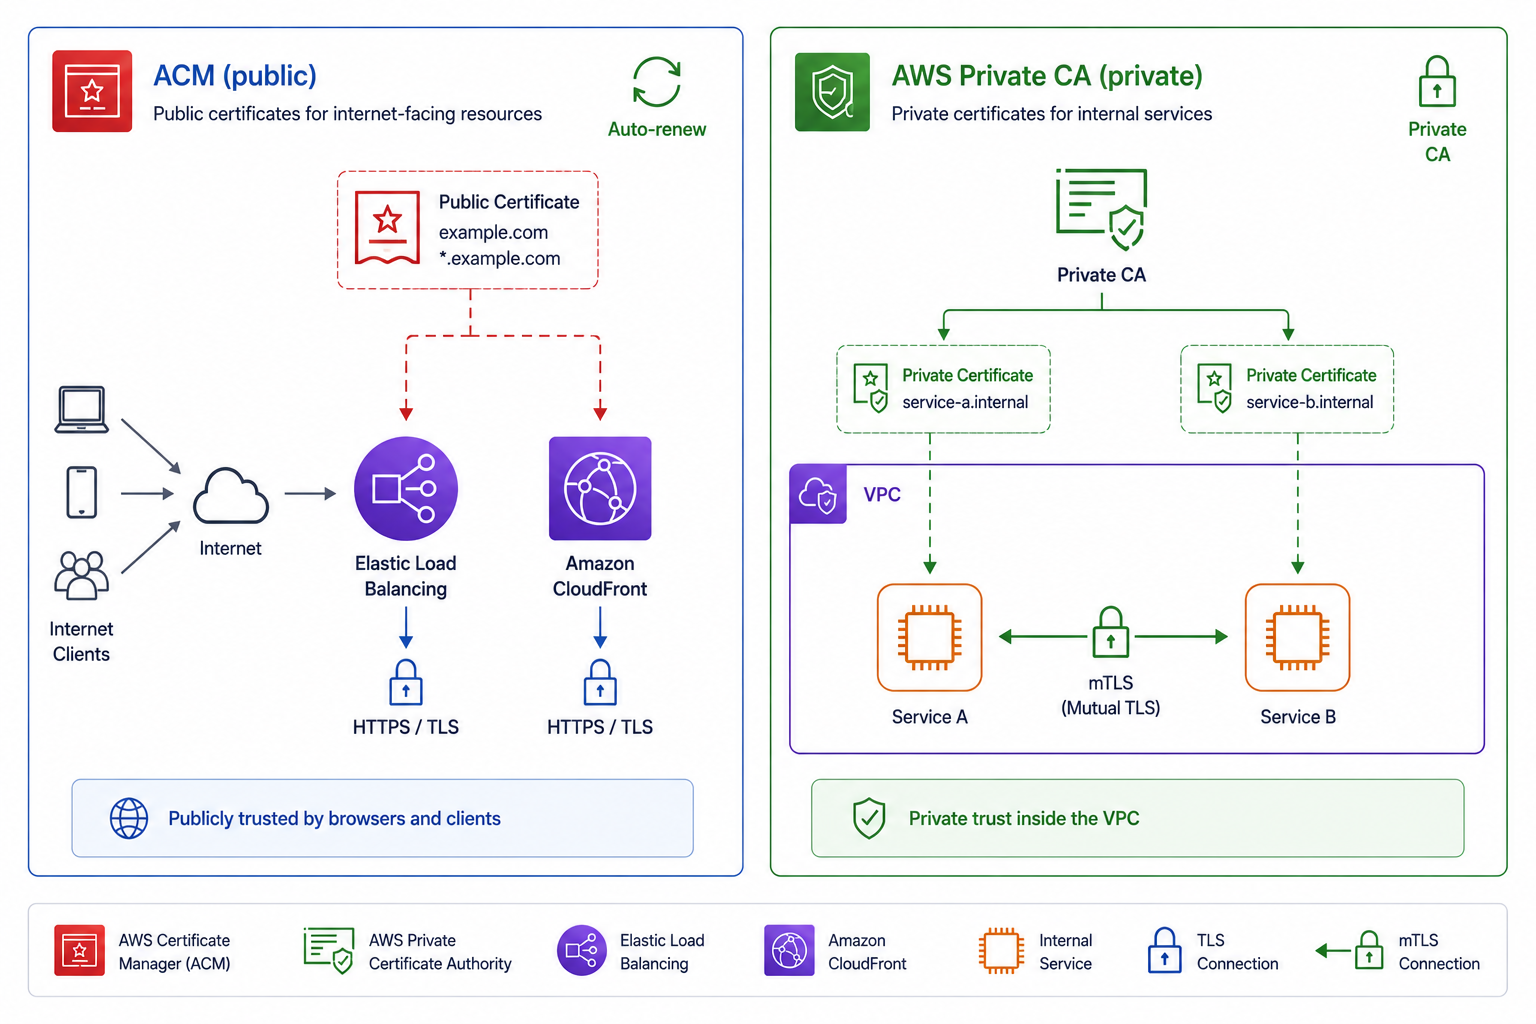
  • ACM: bezpłatne publiczne certyfikaty TLS dla twoich domen
  • Używany na load balancerach, CloudFront i API Gateway
  • AWS Private CA: wystawia wewnętrzne, prywatne certyfikaty
  • Private CA obsługuje usługi wewnętrzne i mTLS

Bezpłatny certyfikat publiczny ACM na load balancerze i CloudFront po lewej a certyfikat Private CA dla wewnętrznego mTLS między usługami po prawej

Wdrażanie aplikacji na AWS

Klucze KMS i rotacja

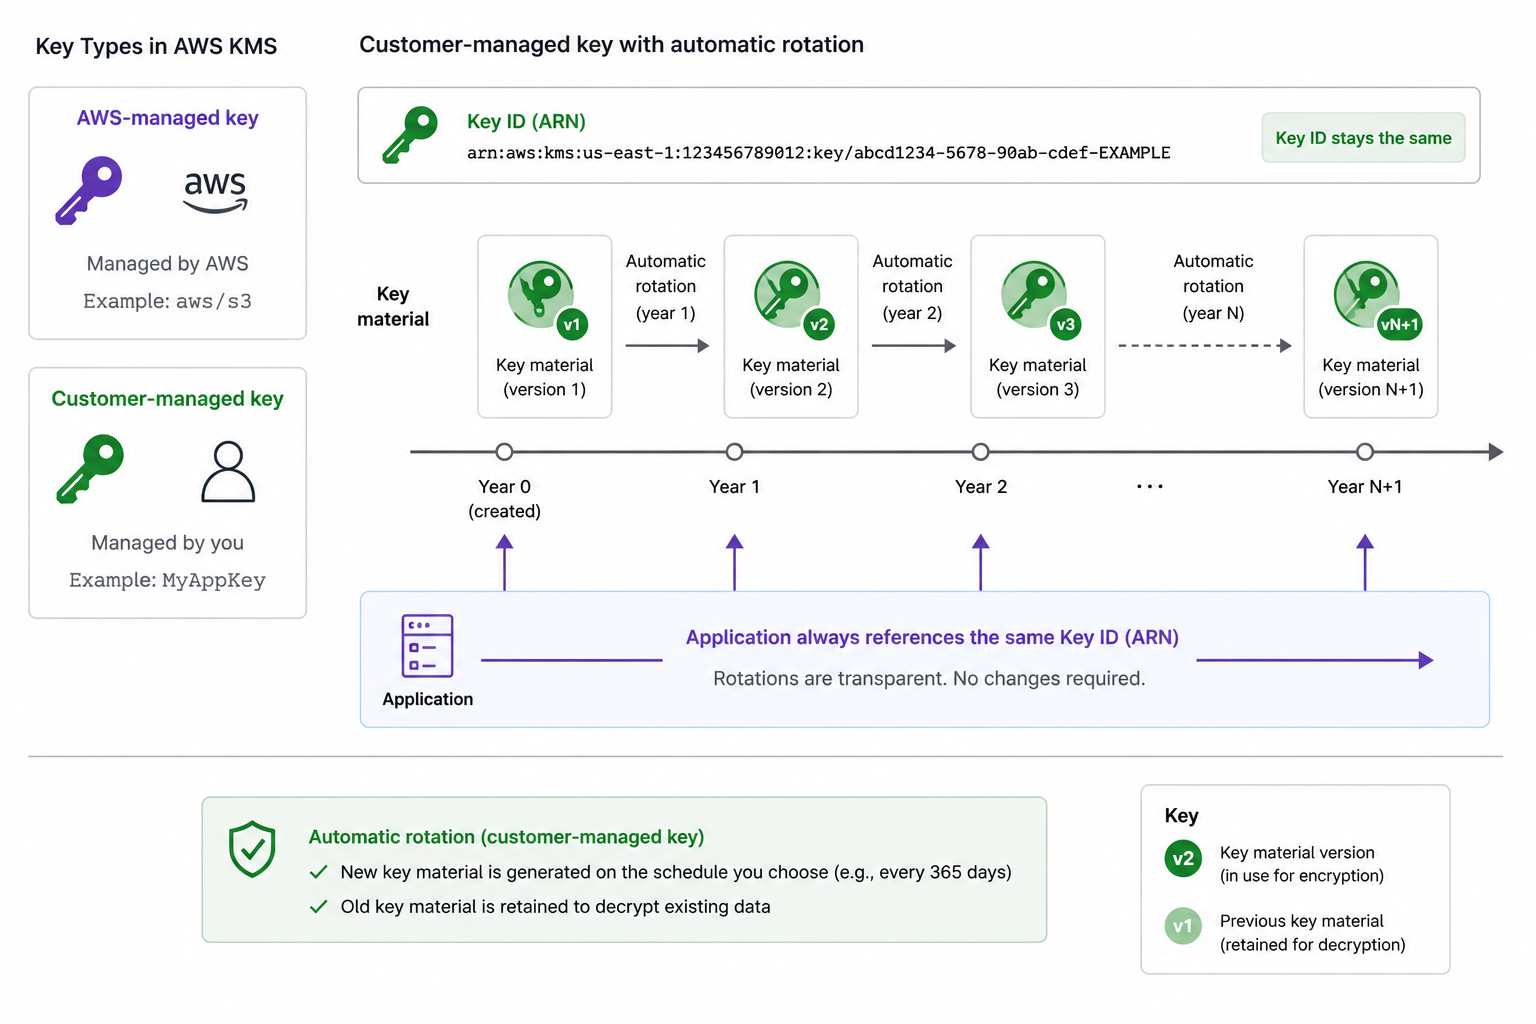
  • Klucze zarządzane przez AWS: tworzone i rotowane przez AWS
  • Klucze zarządzane przez klienta: samodzielnie kontrolujesz politykę i rotację
  • Automatyczna rotacja: co roku nowy materiał klucza, ten sam identyfikator
  • Aplikacje nadal korzystają z tego samego odwołania do klucza

Typy kluczy KMS zestawione obok siebie: klucz zarządzany przez AWS z automatyczną rotacją po lewej, klucz zarządzany przez klienta z konfigurowalnąpolitykąi rocznym harmonogramem rotacji po prawej

Wdrażanie aplikacji na AWS

Dostęp do klucza między kontami

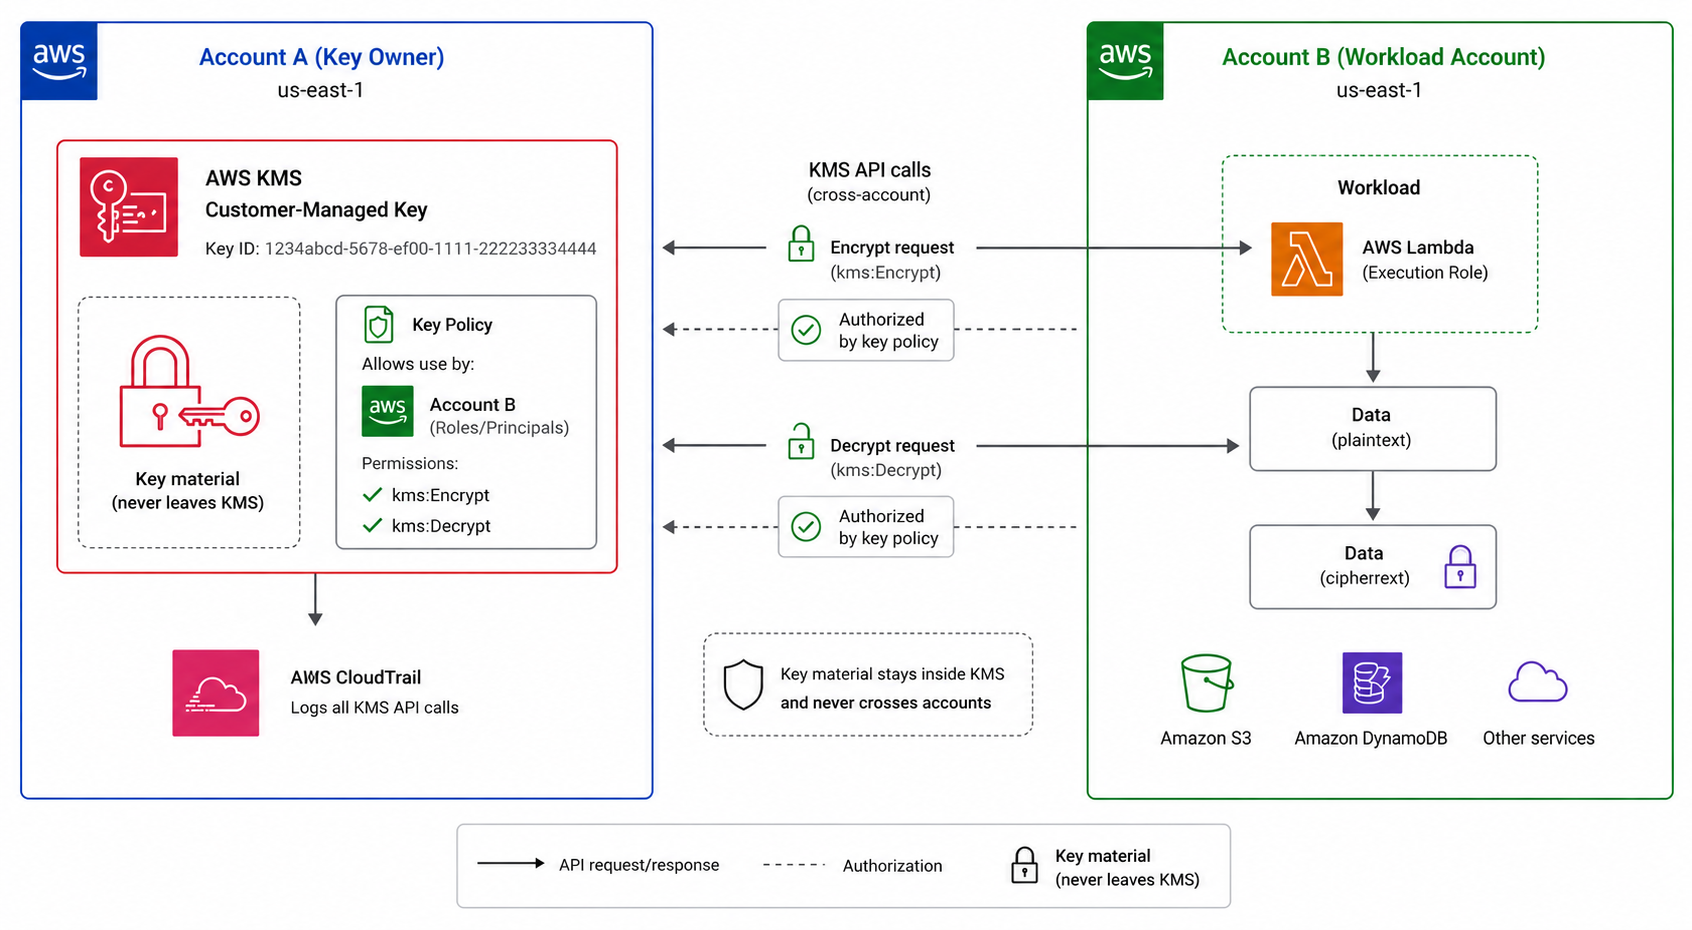
Dostęp do klucza KMS między kontami: klucz na koncie A z polityką klucza przyznającą uprawnienia kontu B, które szyfruje i odszyfrowuje dane bez wyprowadzania materiału klucza z KMS

  • Polityka klucza kontroluje, kto może używać danego klucza KMS
  • Przez politykę możesz przyznać dostęp do klucza innemu kontu
  • Klucz nigdy nie opuszcza KMS
  • Umożliwia współdzielenie zaszyfrowanych zasobów między kontami
Wdrażanie aplikacji na AWS

Szyfrowanie i certyfikaty — pełny obraz
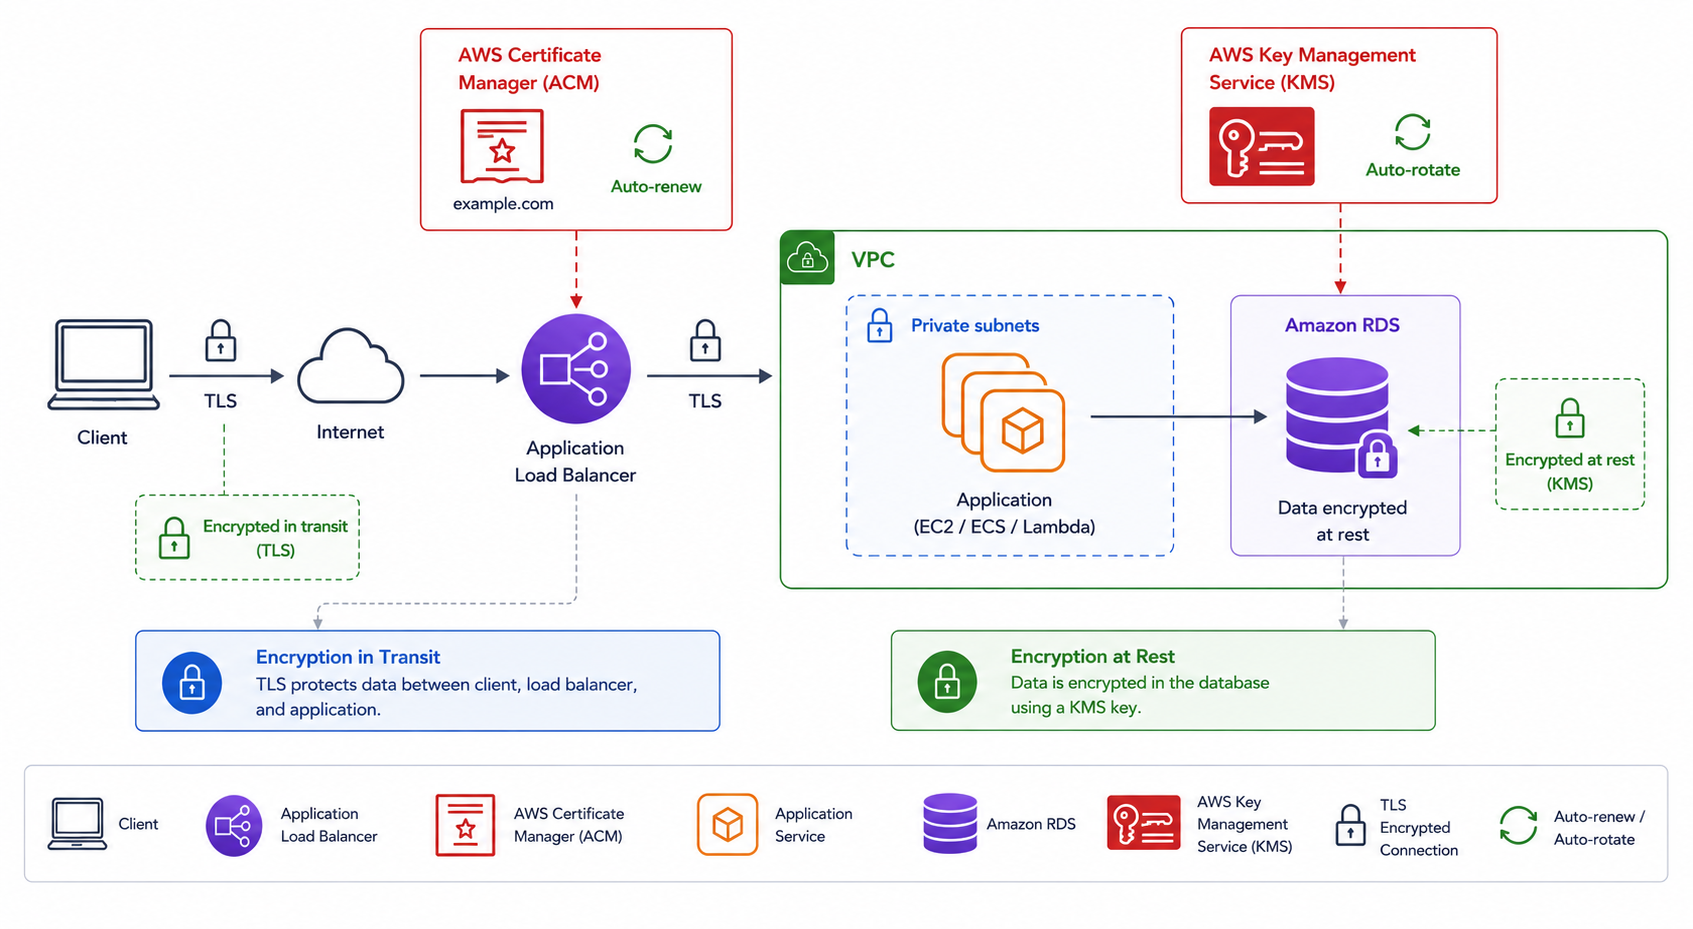
  • W tranzycie: certyfikat ACM kończy TLS na brzegu sieci
  • W spoczynku: klucz KMS szyfruje przechowywane dane
  • Automatyczna rotacja kluczy i automatyczne odnawianie certyfikatów
  • Warstwowa ochrona — od sieci po dysk

Warstwowy stos szyfrowania: certyfikat ACM kończący TLS w tranzycie na brzegu sieci oraz klucz KMS szyfrujący dane w spoczynku, z automatycznym rocznym odnawianiem i rotacją obu elementów

Wdrażanie aplikacji na AWS

Czas na praktykę!

Wdrażanie aplikacji na AWS

Preparing Video For Download...