Uwierzytelnianie użytkowników za pomocą Amazon Cognito
Wdrażanie aplikacji na AWS
Dunieski Otano
Amazon Web Services Solutions Architect
Budować własne logowanie?
Nowa aplikacja wymaga rejestracji i logowania
Zespół zaczyna budować uwierzytelnianie od zera
Cognito robi to już bezpiecznie
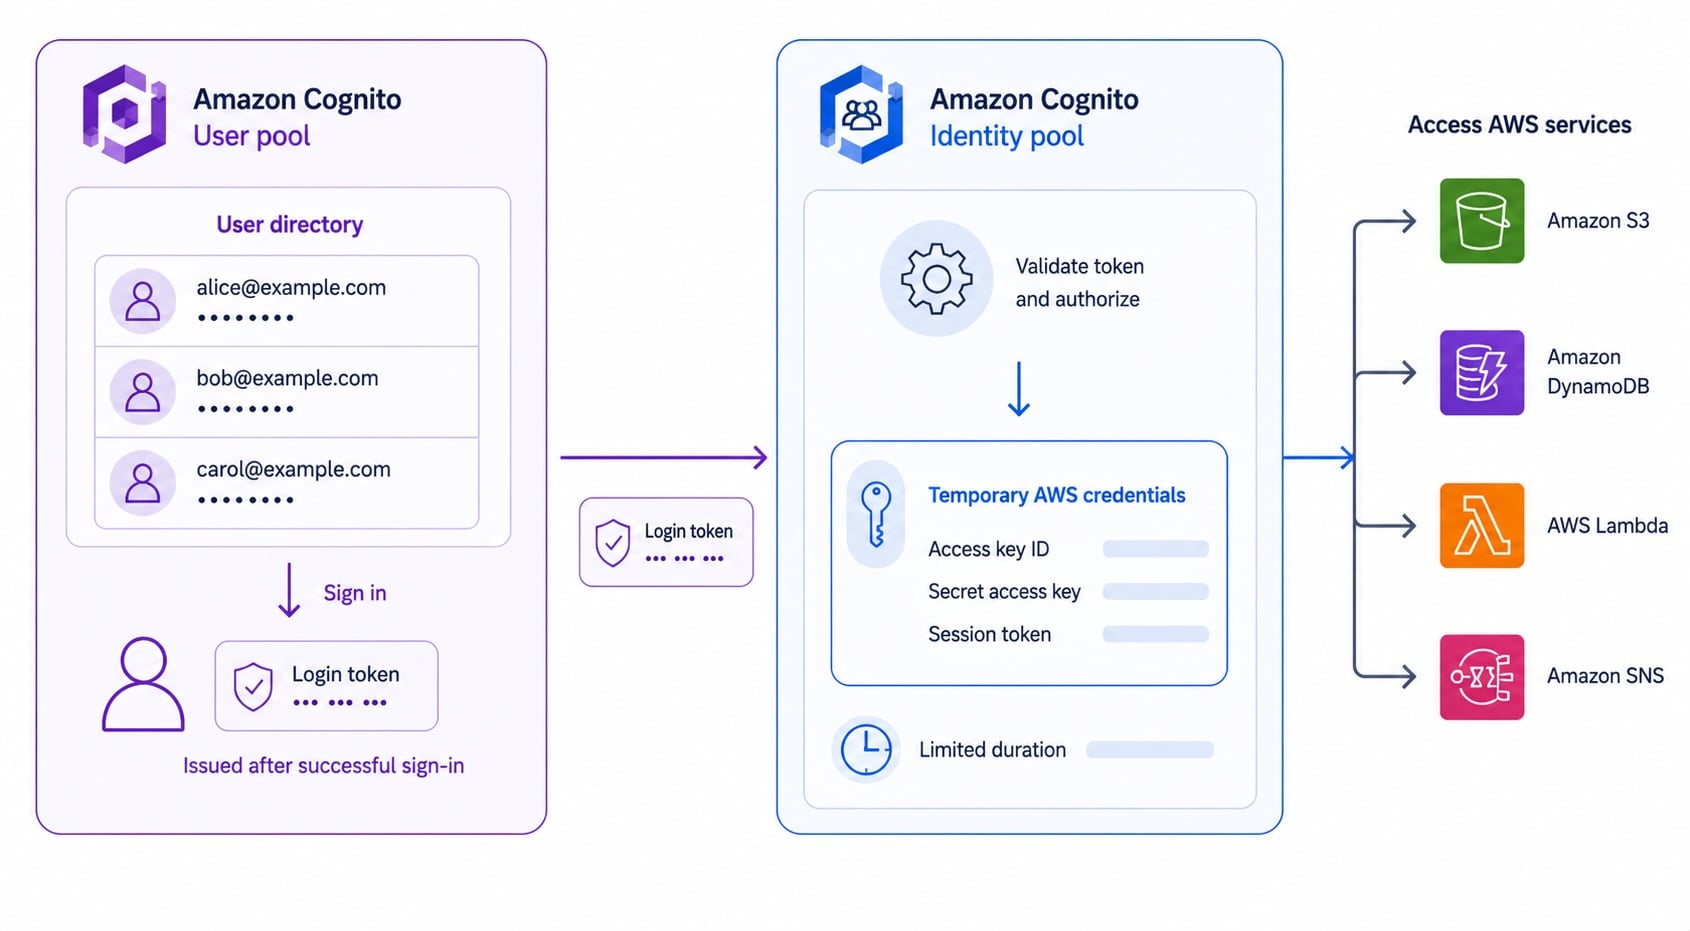
Pule użytkowników a pule tożsamości
Pula użytkowników
: zarządzany katalog użytkowników
Obsługuje rejestracje, logowania i wystawia
tokeny
Pula tożsamości
: wymienia token na
poświadczenia AWS
Używaj obu razem: najpierw uwierzytelnienie, potem autoryzacja dostępu do AWS
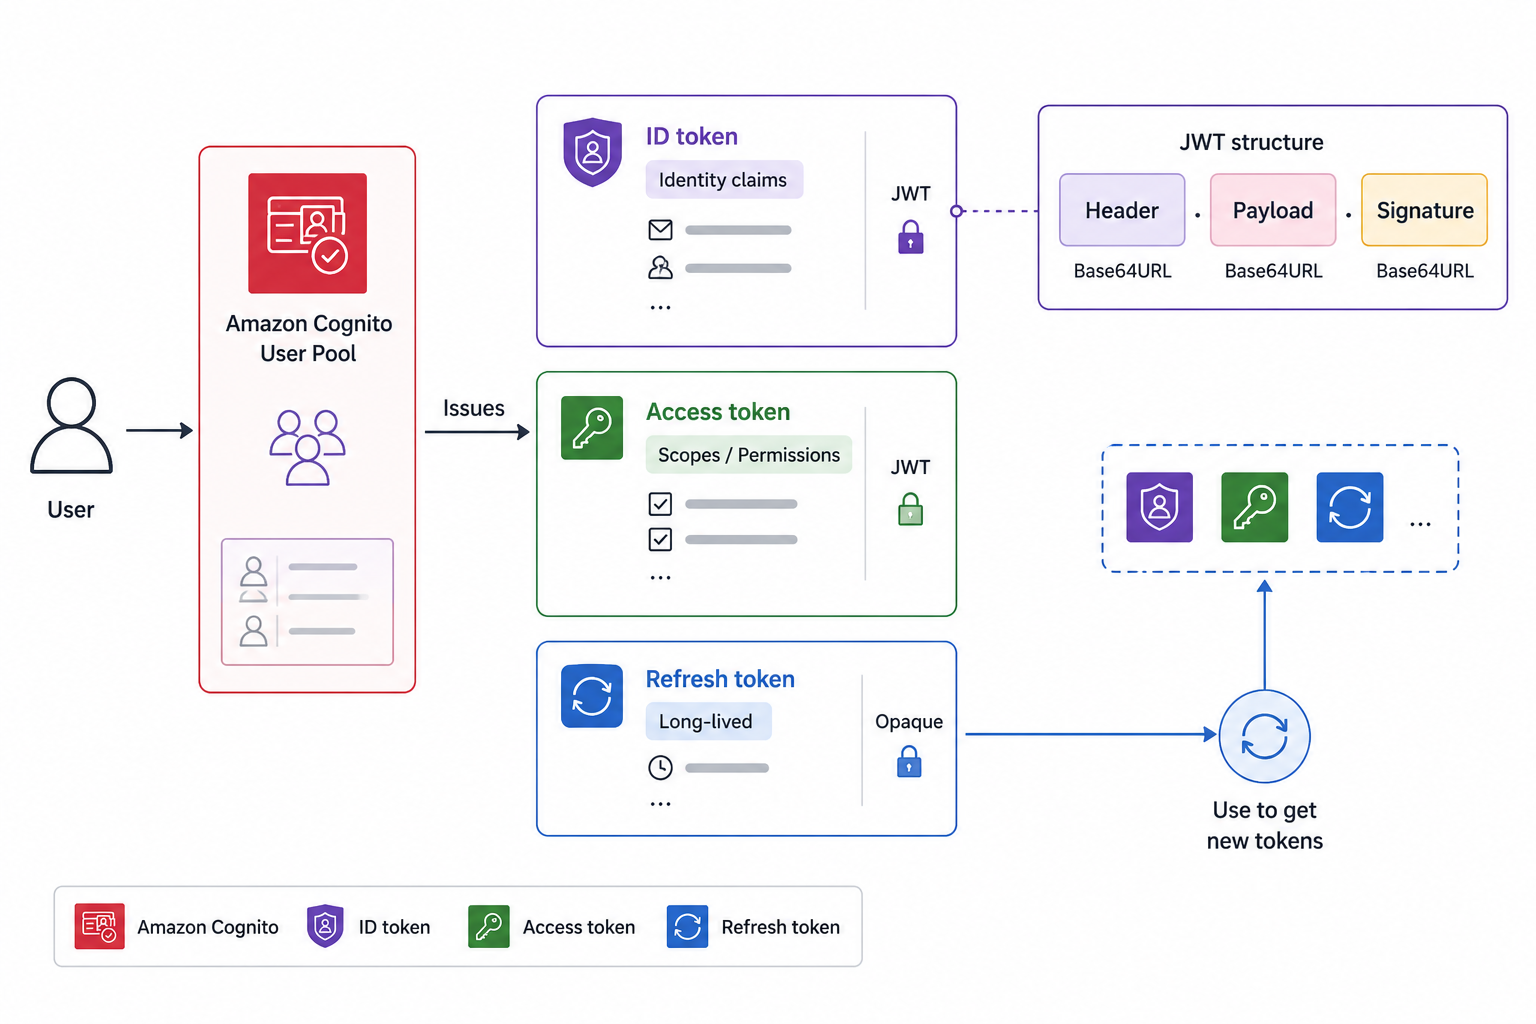
Trzy tokeny Cognito
Token ID
: kim jest użytkownik (dane tożsamości)
Token dostępu
: do jakich zasobów ma dostęp
Token odświeżania
: pozwala uzyskać nowe tokeny bez ponownego logowania
Wszystkie trzy to
JWT-y
, które można dekodować i weryfikować
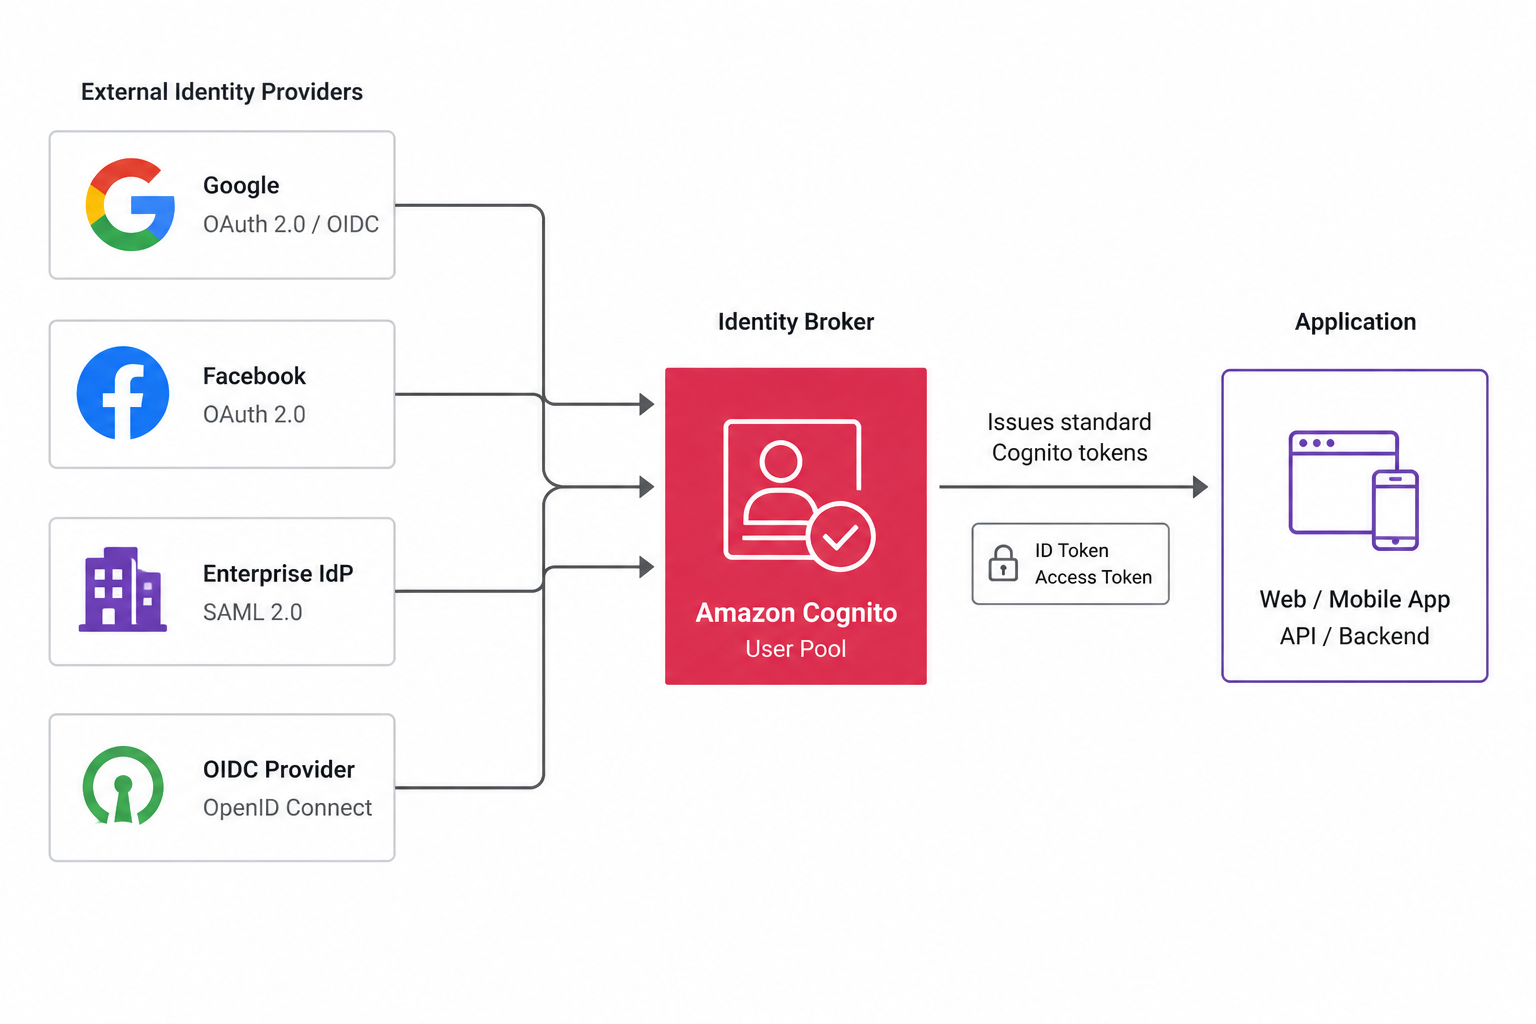
Tożsamość federacyjna
Federacja
: logowanie przez zewnętrznego dostawcę tożsamości
Społecznościowi: Google, Facebook, Apple
Korporacyjni: dostawcy
SAML
i
OIDC
Cognito pośredniczy w zaufaniu i wystawia własne tokeny
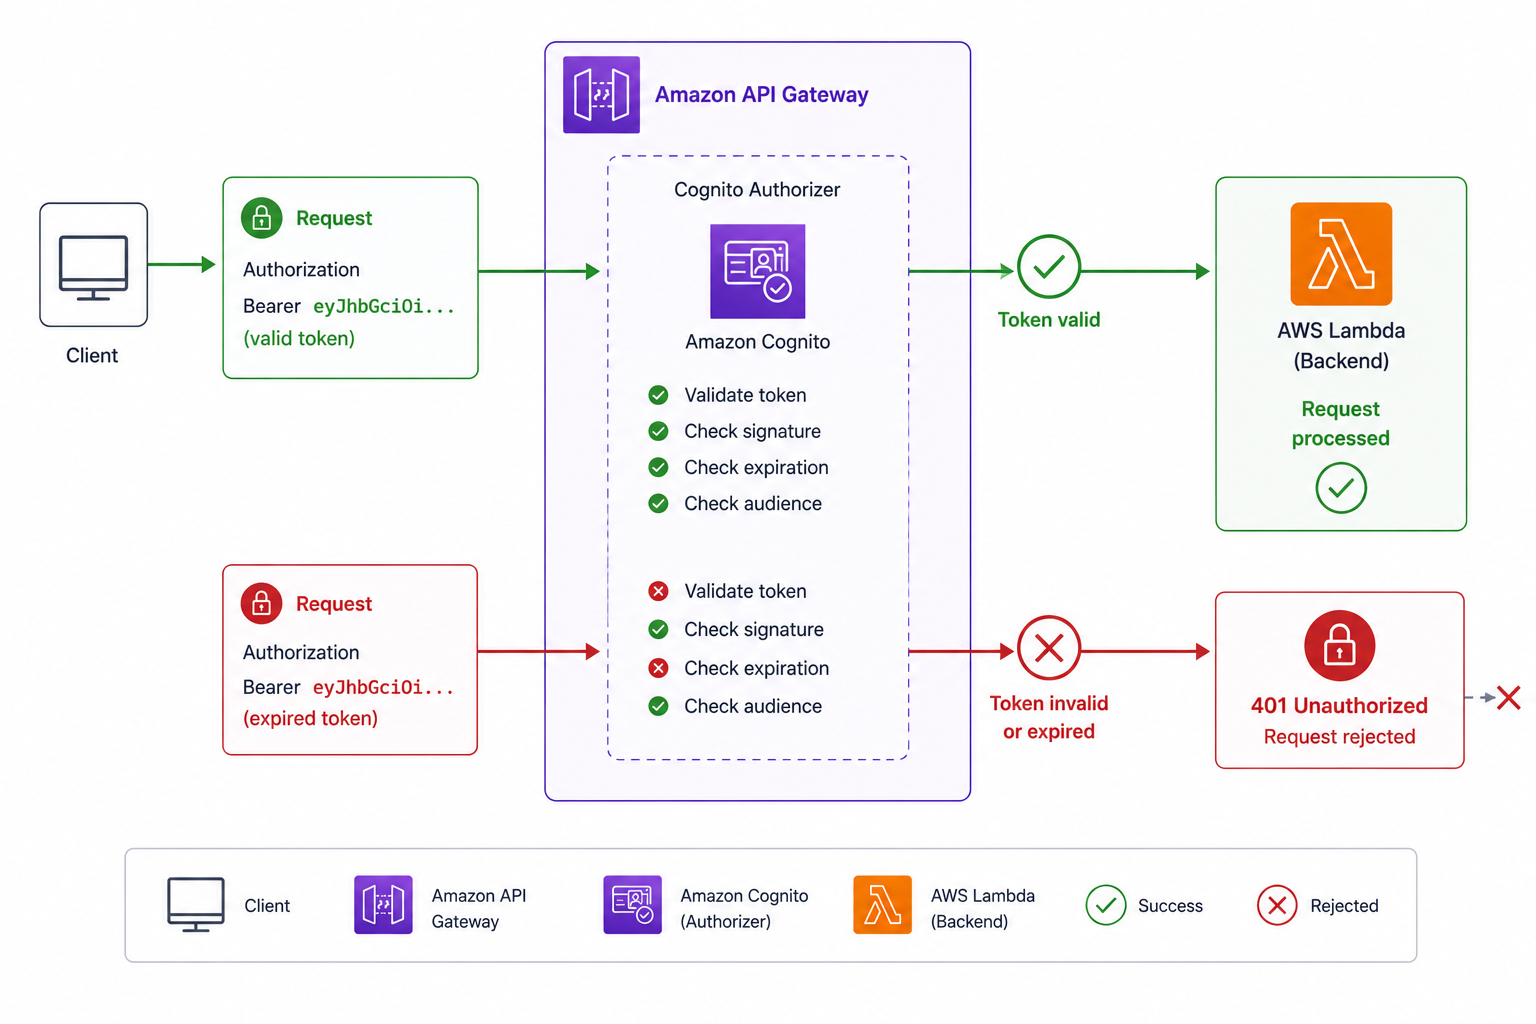
Cognito jako autoryzator API Gateway
API Gateway może korzystać z
autoryzatora Cognito
Klient wysyła token w
nagłówku Authorization
API Gateway weryfikuje token przed uruchomieniem backendu
Nieprawidłowe lub wygasłe tokeny są
odrzucane na brzegu sieci
Typowy przepływ: od logowania do wywołania API
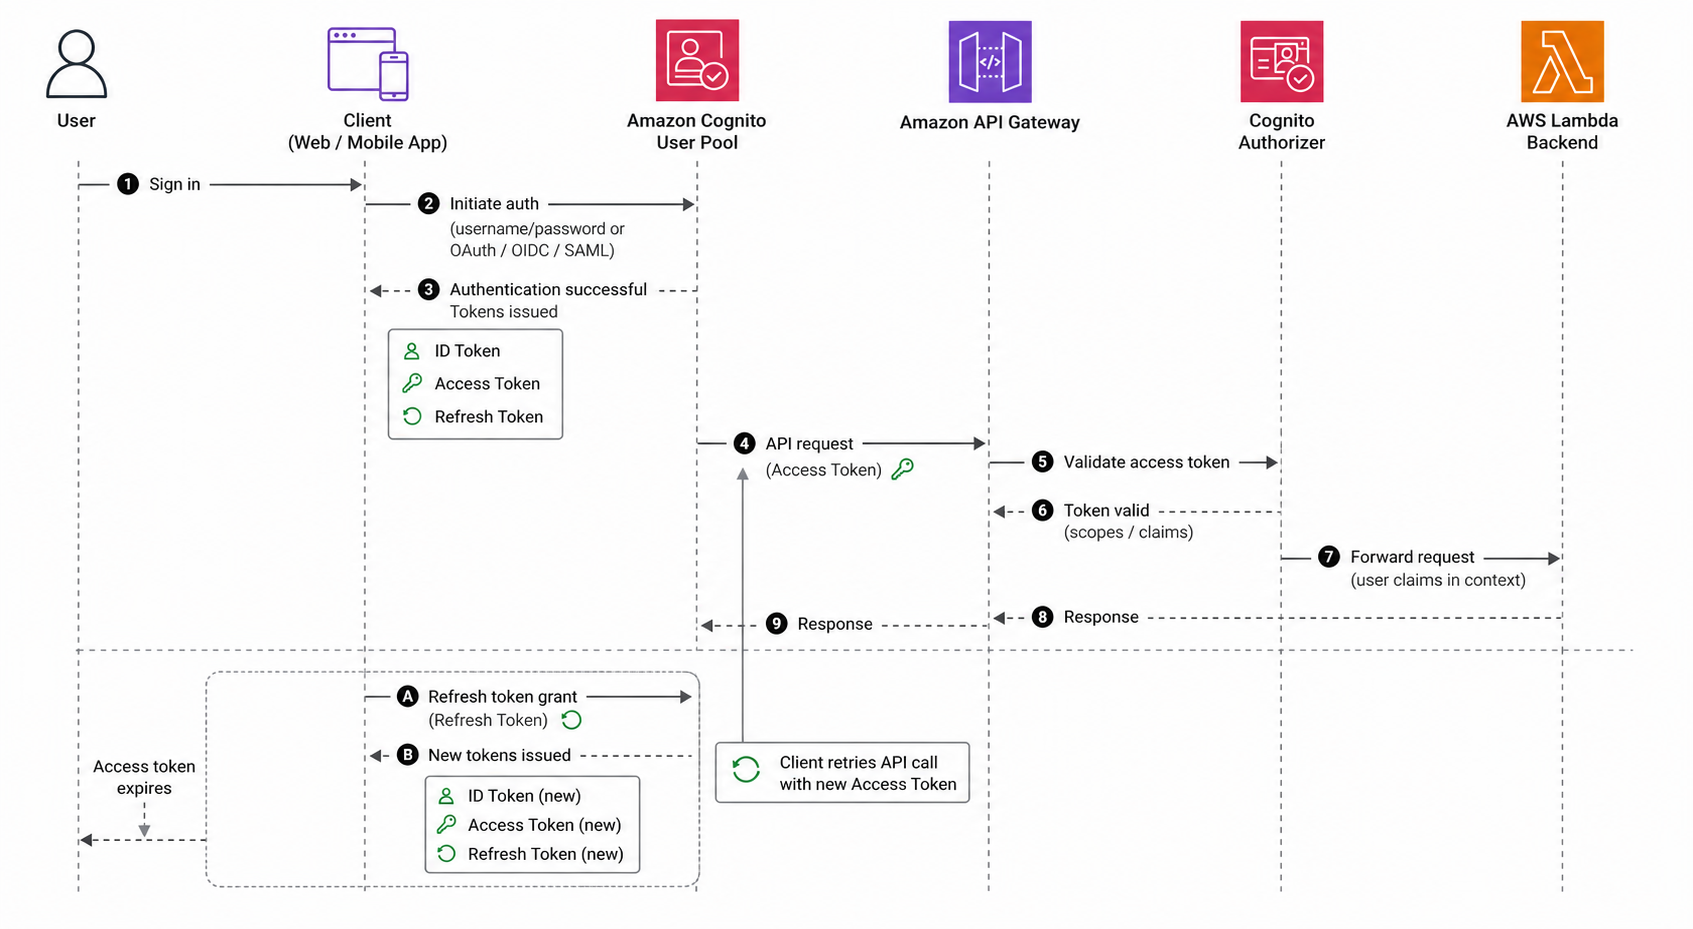
Użytkownik loguje się do
puli użytkowników
Otrzymuje tokeny ID, dostępu i odświeżania
Klient wywołuje API Gateway z
tokenem dostępu
Autoryzator Cognito weryfikuje token, a następnie uruchamia backend
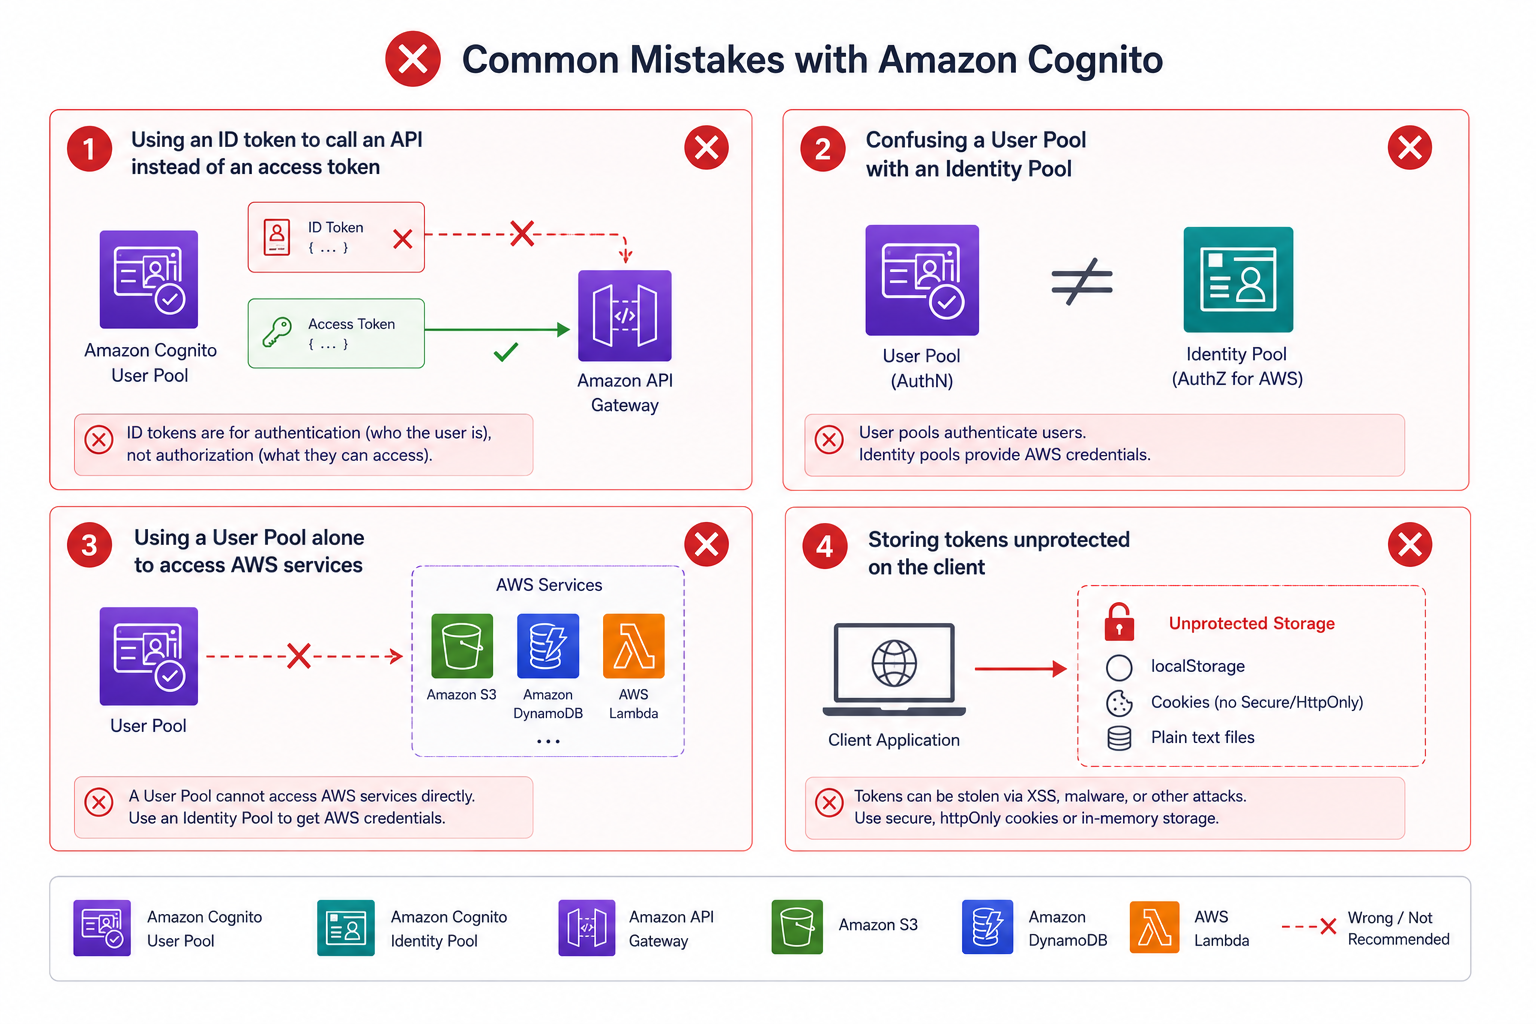
Częste błędy w Cognito
Wysyłanie
tokenu ID
tam, gdzie powinien być token dostępu
Mylenie puli użytkowników z pulą tożsamości
Próba autoryzacji
dostępu do AWS
za pomocą samej puli użytkowników
Niezabezpieczone przechowywanie tokenów po stronie klienta
Czas na praktykę!
Wdrażanie aplikacji na AWS
Preparing Video For Download...