Autentisera slutanvändare med Amazon Cognito
Driftsättning av applikationer på AWS
Dunieski Otano
Amazon Web Services Solutions Architect
Bygga egen inloggning?
En ny app behöver fullständig registrering och inloggning
Teamet börjar bygga autentisering från grunden
Cognito hanterar detta redan på ett säkert sätt
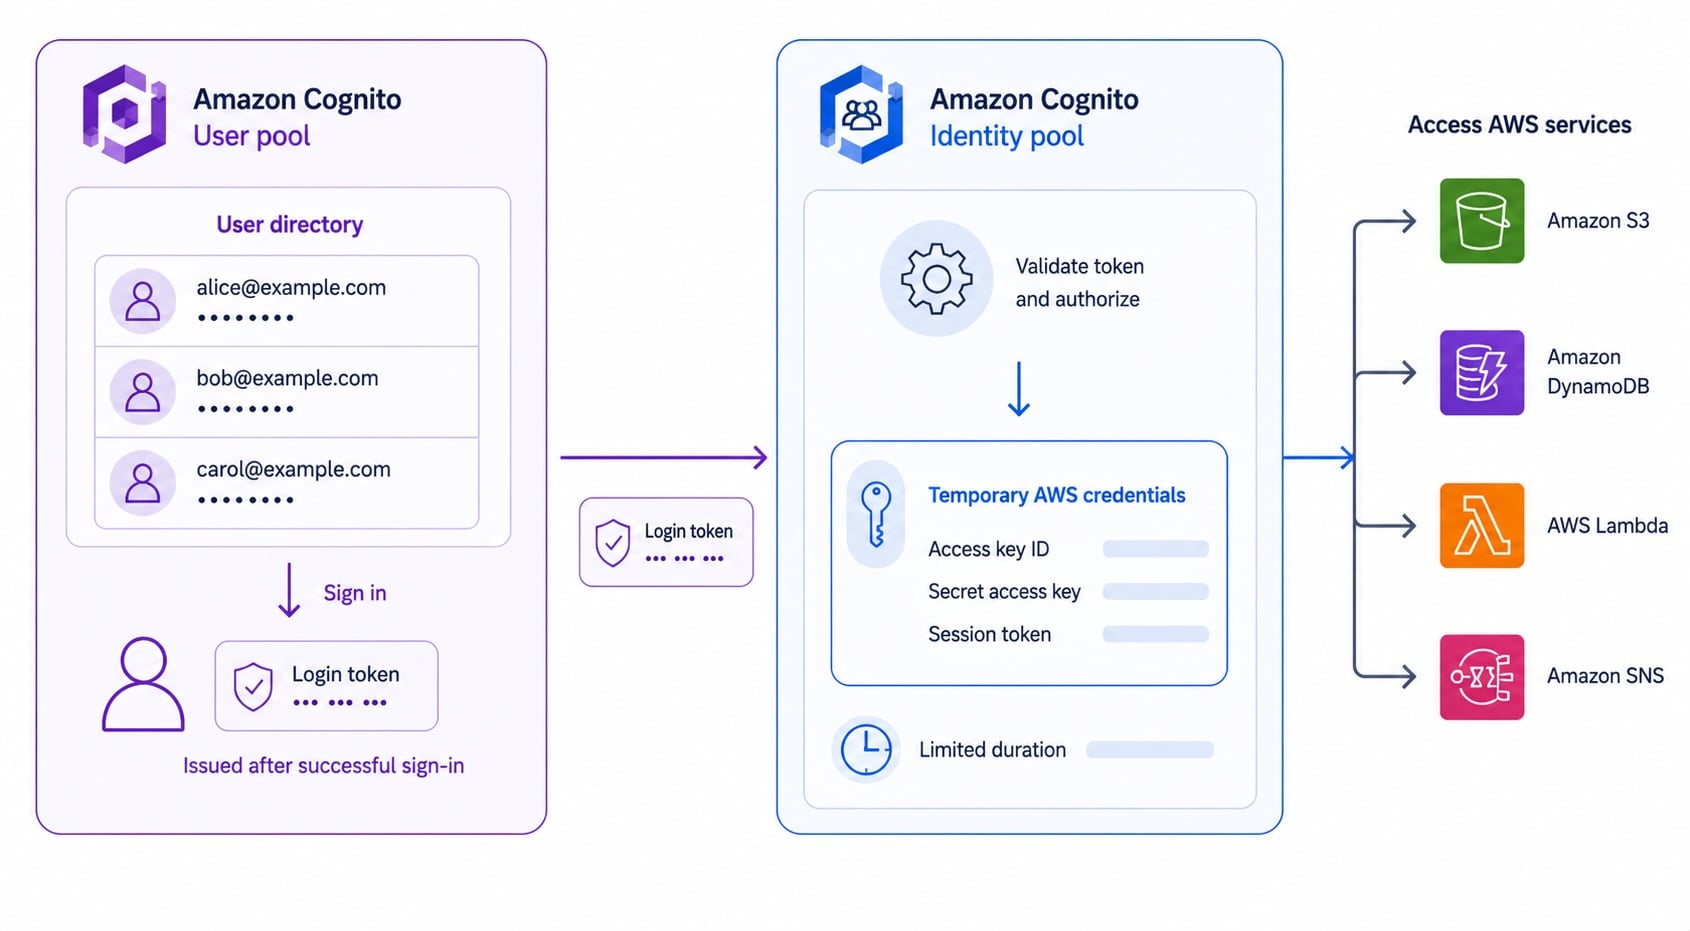
User pools kontra identity pools
User pool
: en hanterad katalog över slutanvändare
Hanterar registrering, inloggning och utfärdar
tokens
Identity pool
: växlar en inloggning mot
AWS-uppgifter
Använd dem tillsammans: autentisera och auktorisera AWS-åtkomst
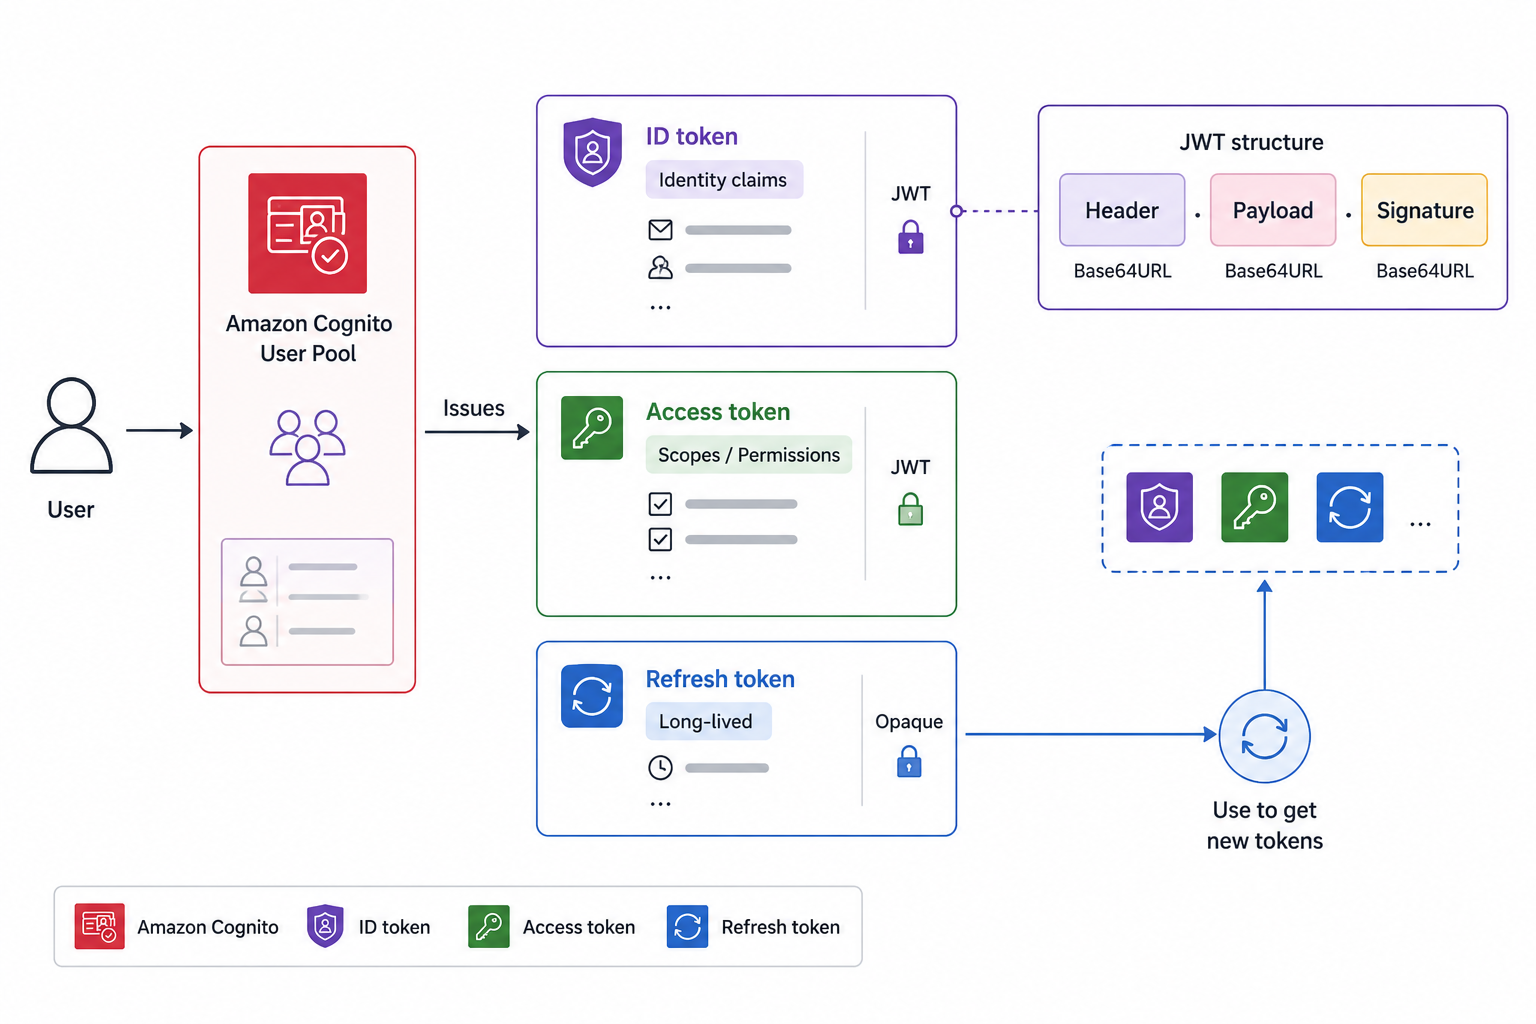
De tre Cognito-tokens
ID-token
: vem användaren är (identitetsinformation)
Åtkomsttoken
: vad användaren får anropa
Uppdateringstoken
: hämta nya tokens utan ny inloggning
Alla tre är
JWT:er
som kan avkodas och valideras
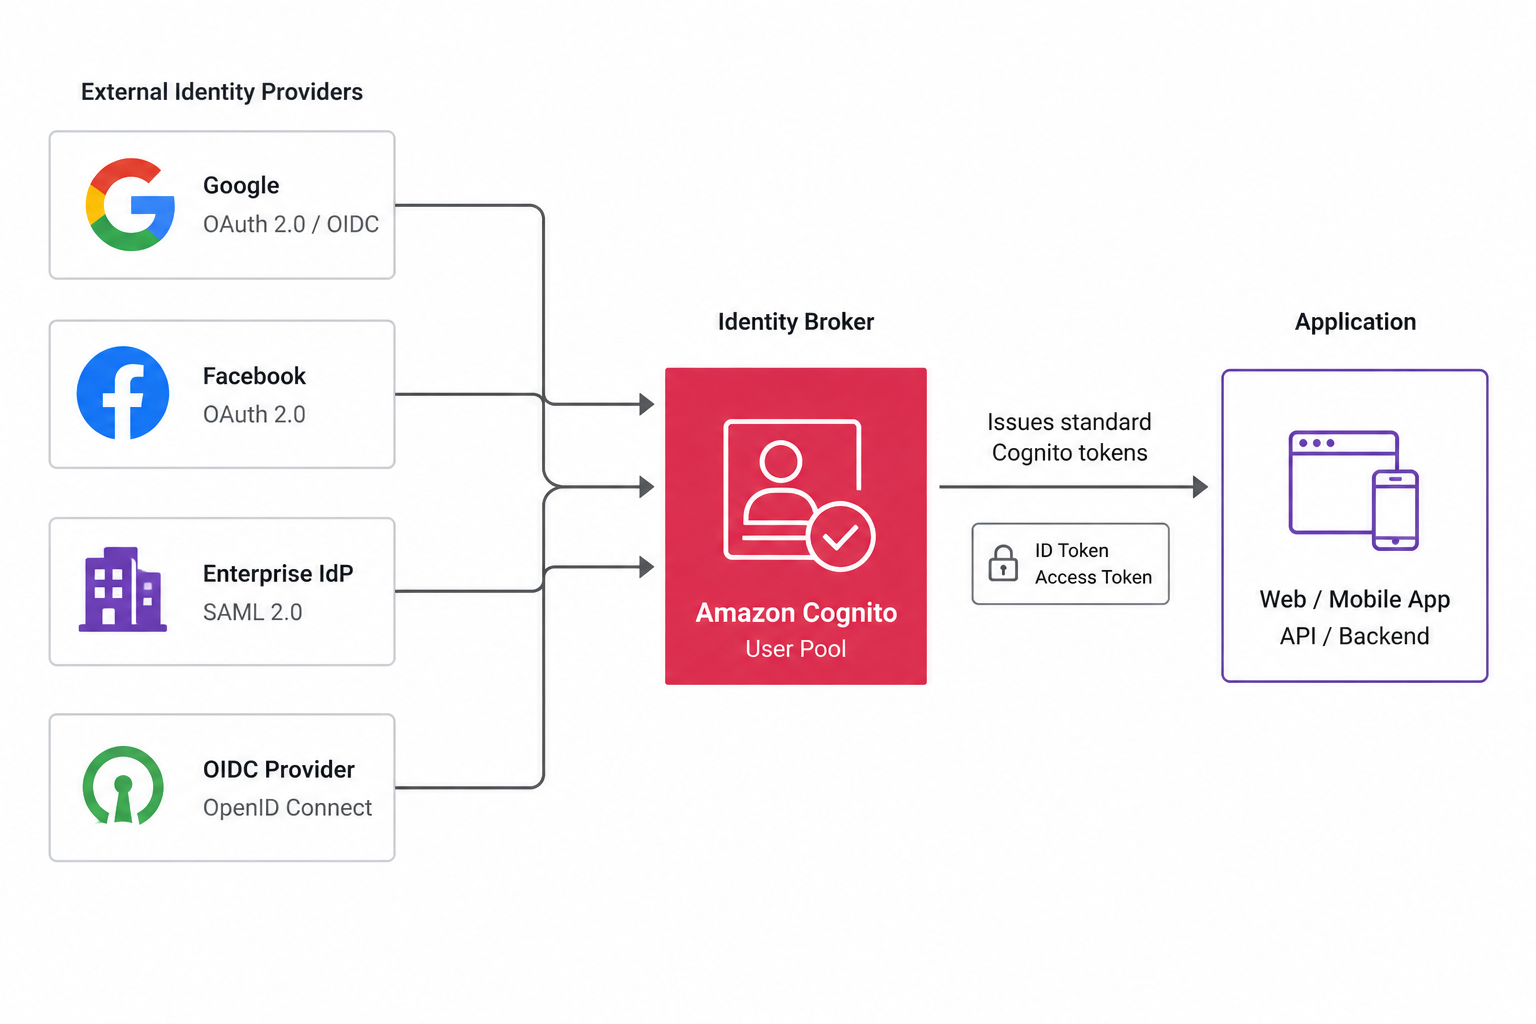
Federerad identitet
Federation
: logga in med en extern identitetsleverantör
Sociala: Google, Facebook, Apple
Företag:
SAML
- och
OIDC
-leverantörer
Cognito hanterar förtroendet och utfärdar egna tokens
Cognito som API Gateway-auktoriserare
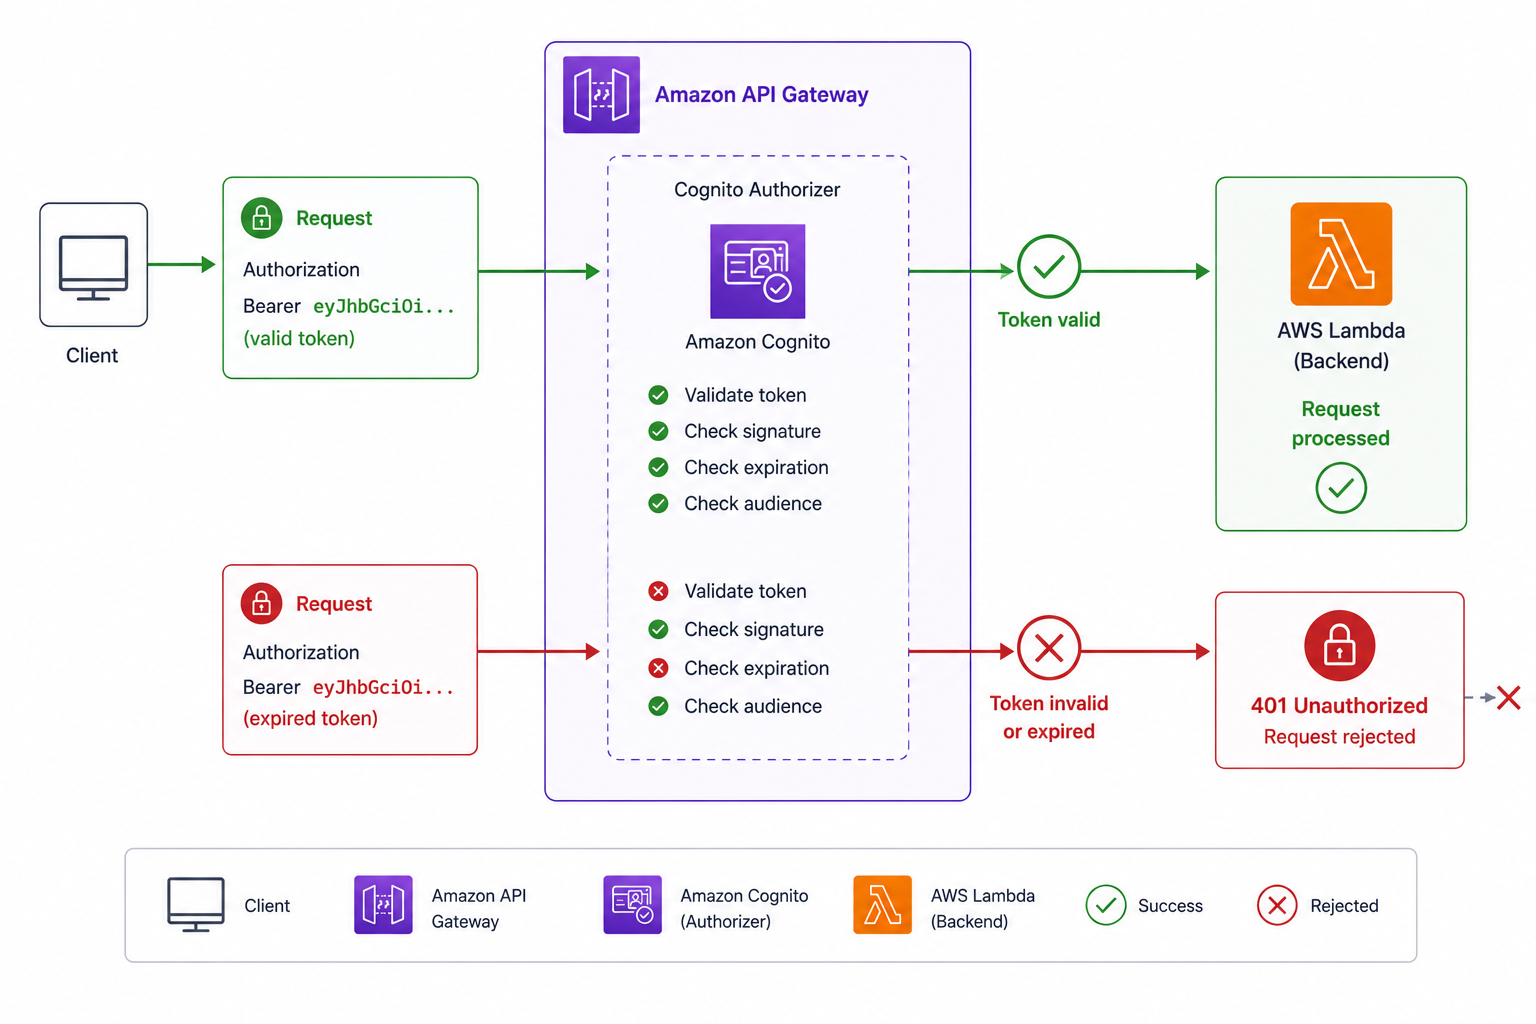
API Gateway kan använda en
Cognito-auktoriserare
Klienten skickar sin token i
Authorization-huvudet
API Gateway validerar token innan backend körs
Ogiltiga eller utgångna tokens
avvisas vid kanten
Ett typiskt flöde från inloggning till API-anrop
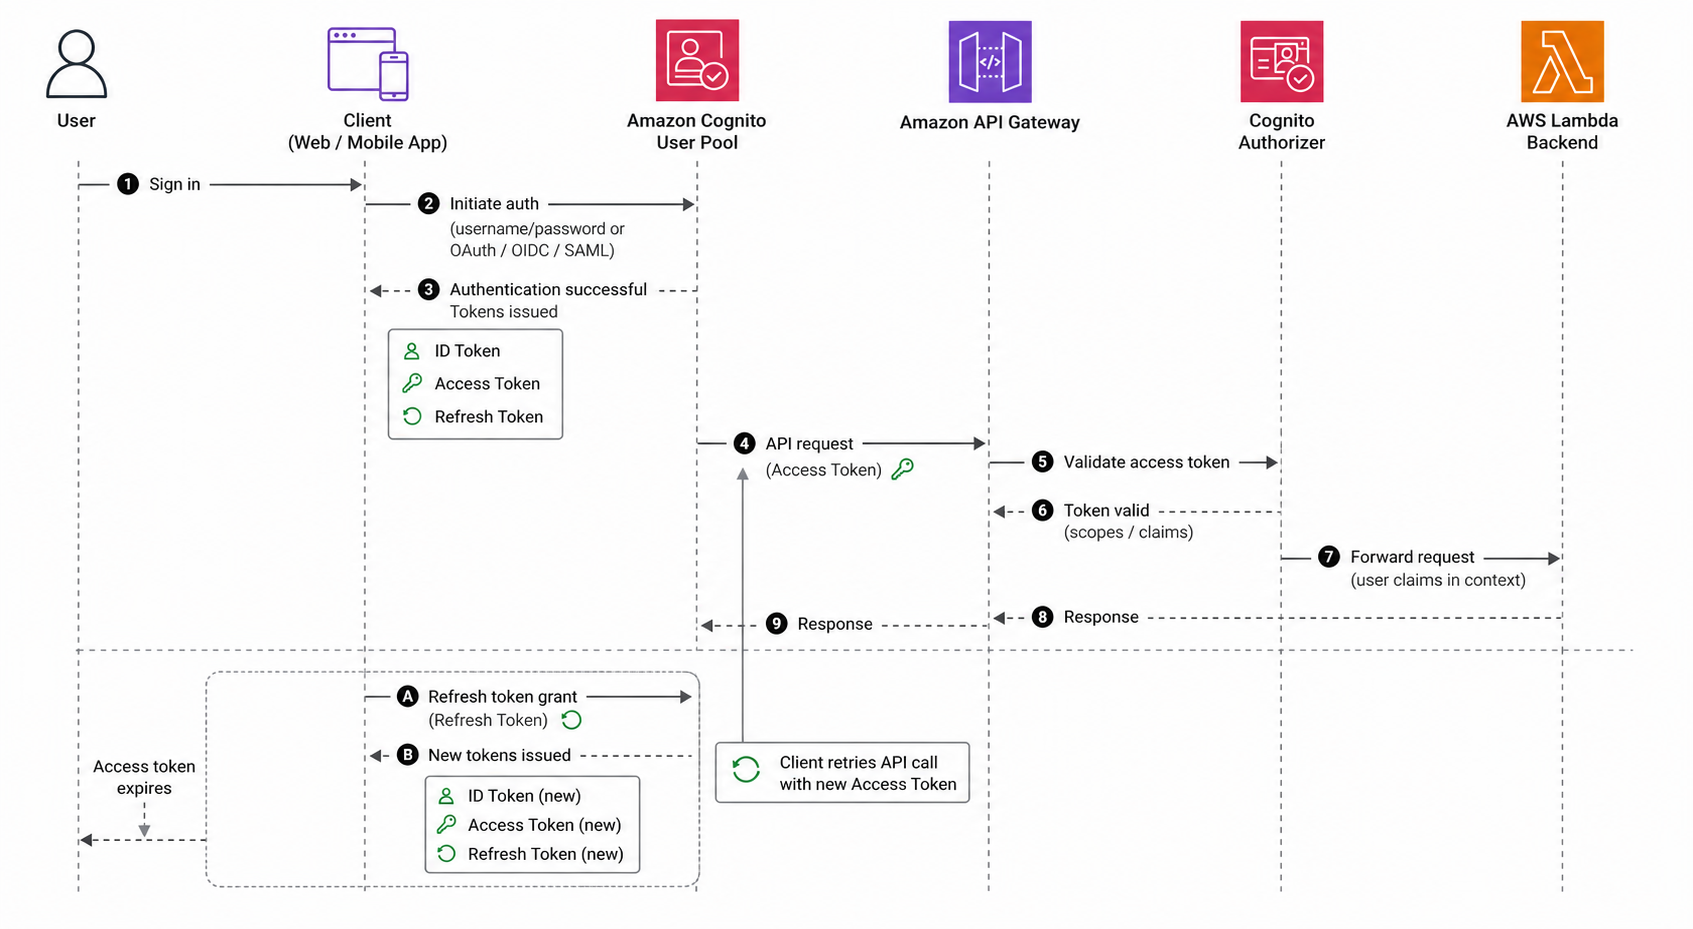
Användaren loggar in i
user pool
Tar emot ID-, åtkomst- och uppdateringstokens
Klienten anropar API Gateway med
åtkomsttoken
Cognito-auktoriseraren validerar, sedan körs backend
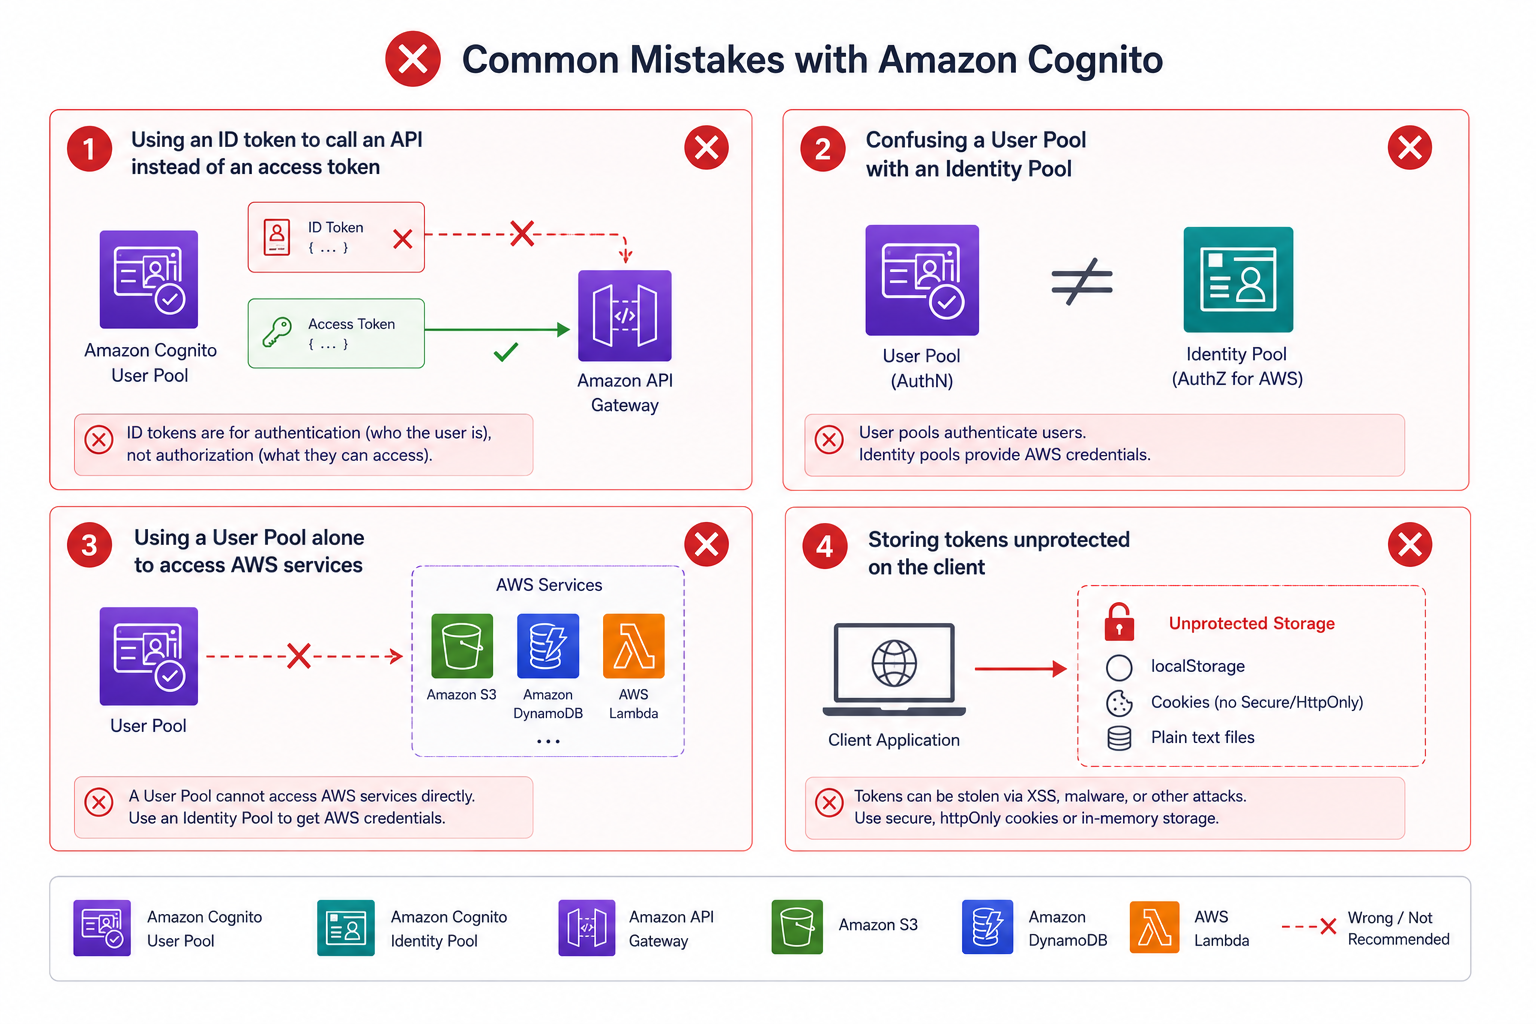
Vanliga Cognito-misstag
Skicka
ID-token
där en åtkomsttoken hör hemma
Blanda ihop user pools med identity pools
Försöka auktorisera
AWS-åtkomst
med enbart user pool
Lagra tokens osäkert på klienten
Nu kör vi en övning!
Driftsättning av applikationer på AWS
Preparing Video For Download...