Criptare și gestionarea certificatelor pe AWS
Implementarea aplicațiilor pe AWS
Dunieski Otano
Amazon Web Services Solutions Architect
Drive-ul de backup dispărut
Un drive de backup se pierde în tranzit
Criptat, devine inutil pentru un hoț
TLS face același lucru pentru datele în tranzit
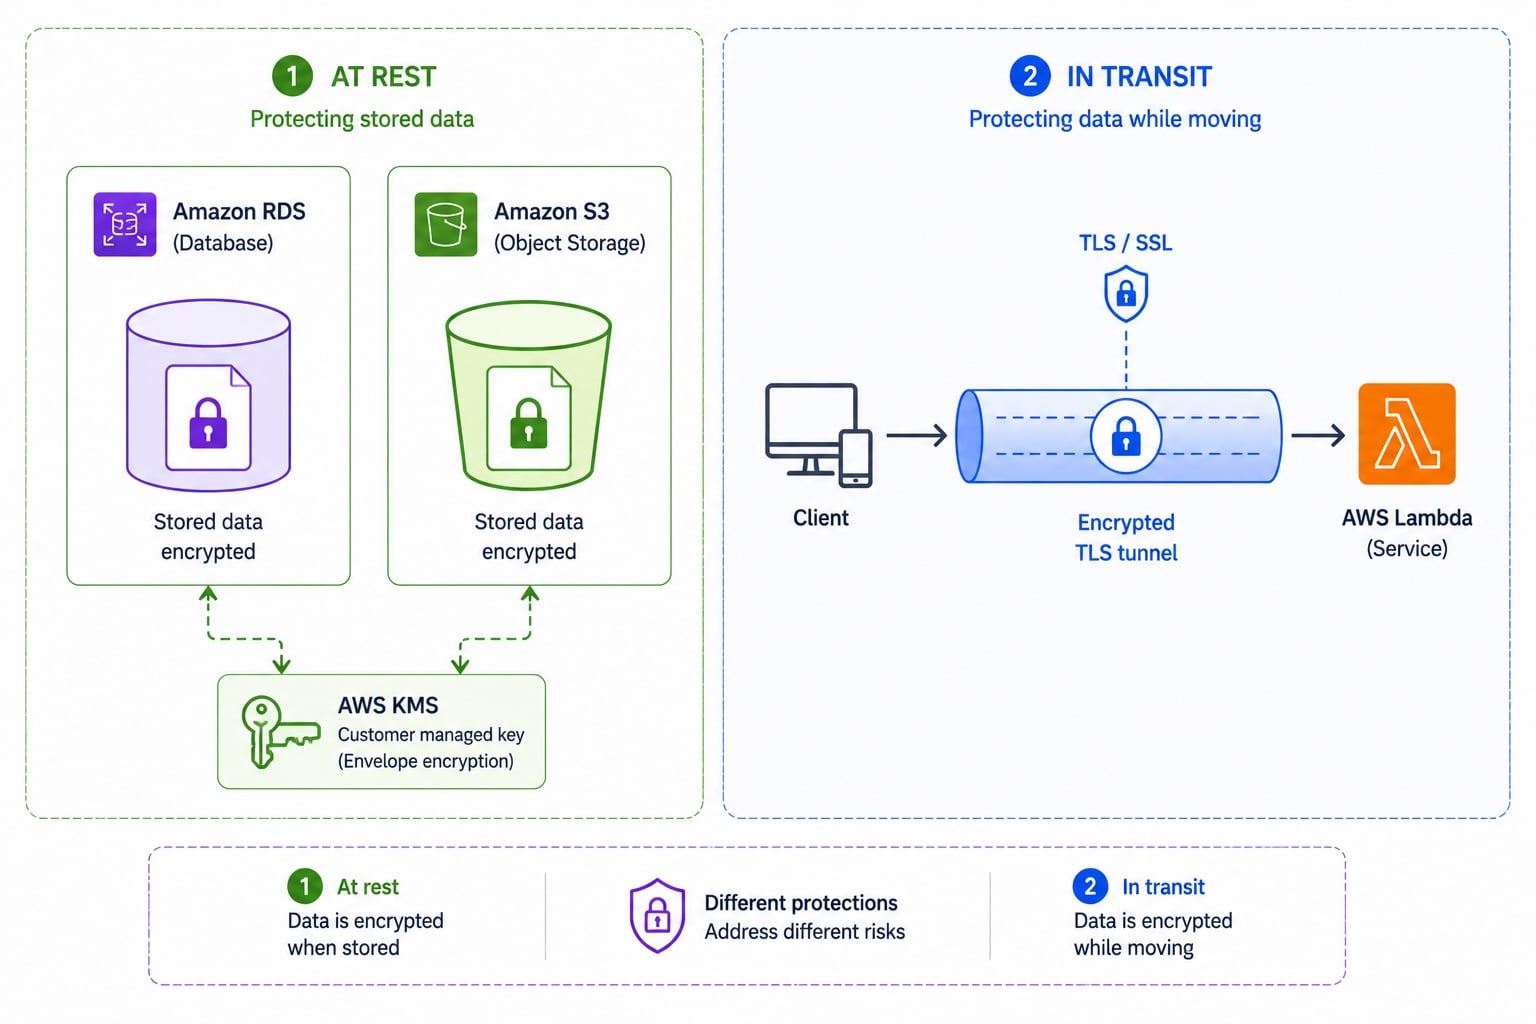
Criptare la stocare vs. în tranzit
La stocare
: datele de pe disc sunt criptate
Criptarea la stocare folosește chei, adesea prin
KMS
În tranzit
: datele transmise prin rețea sunt criptate
Criptarea în tranzit folosește certificate
TLS
Criptare pe client vs. pe server
Pe server
Serviciul criptează datele după ce le primește
Cea mai simplă variantă; AWS gestionează procesul, de obicei cu o cheie KMS
Pe client
Criptezi datele înainte ca acestea să părăsească codul tău
Serviciul stochează doar text cifrat, niciodată text simplu
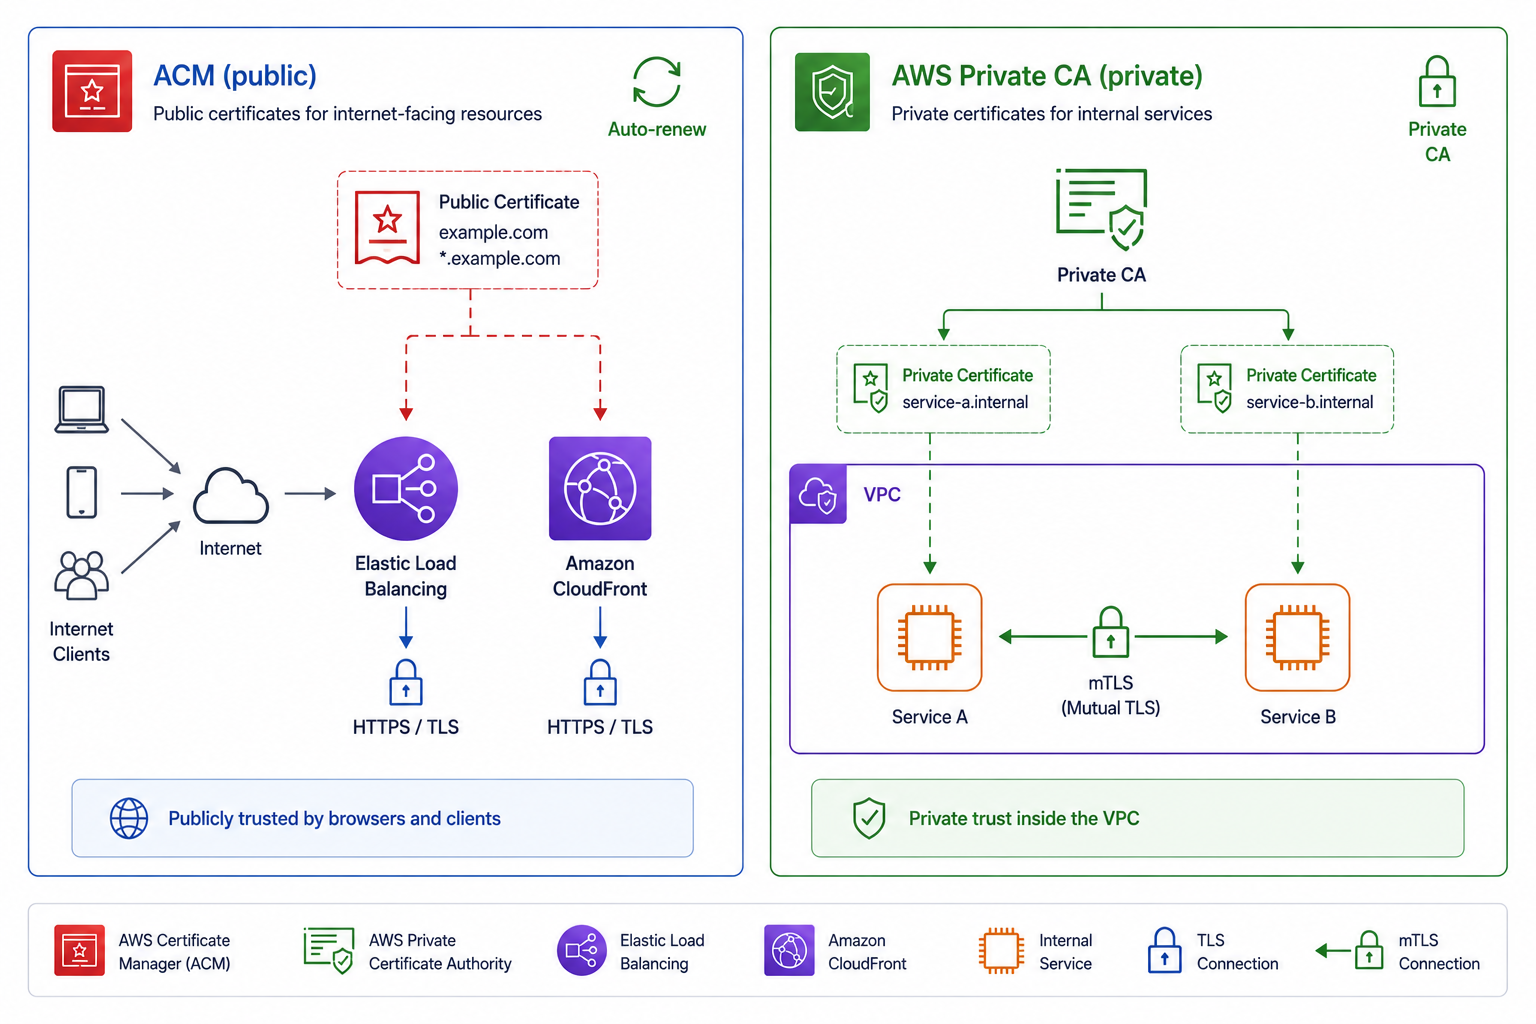
Certificate publice vs. private
ACM
: certificate TLS publice gratuite pentru domeniile tale
Utilizate pe load balancere, CloudFront, API Gateway
AWS Private CA
: emite certificate interne, private
Private CA susține serviciile interne și
mTLS
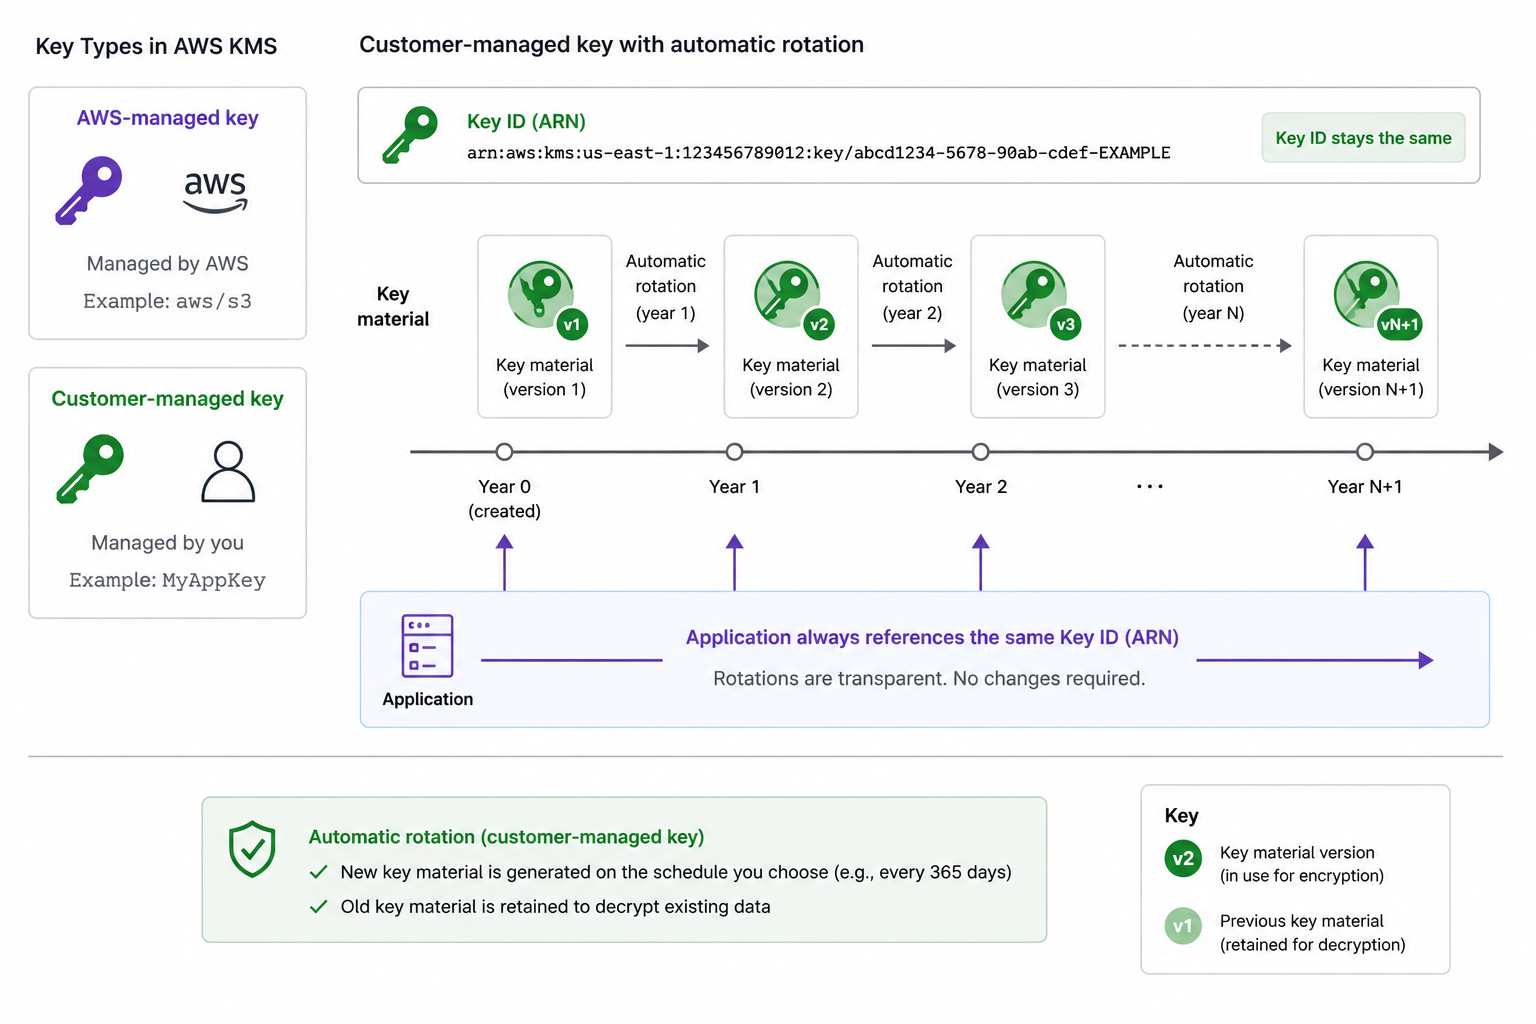
Chei KMS și rotație
Chei gestionate de AWS
: create și rotite automat de AWS
Chei gestionate de client
: tu controlezi politica și rotația
Rotație automată
: material de cheie nou anual, același ID de cheie
Aplicațiile continuă să folosească aceeași referință de cheie
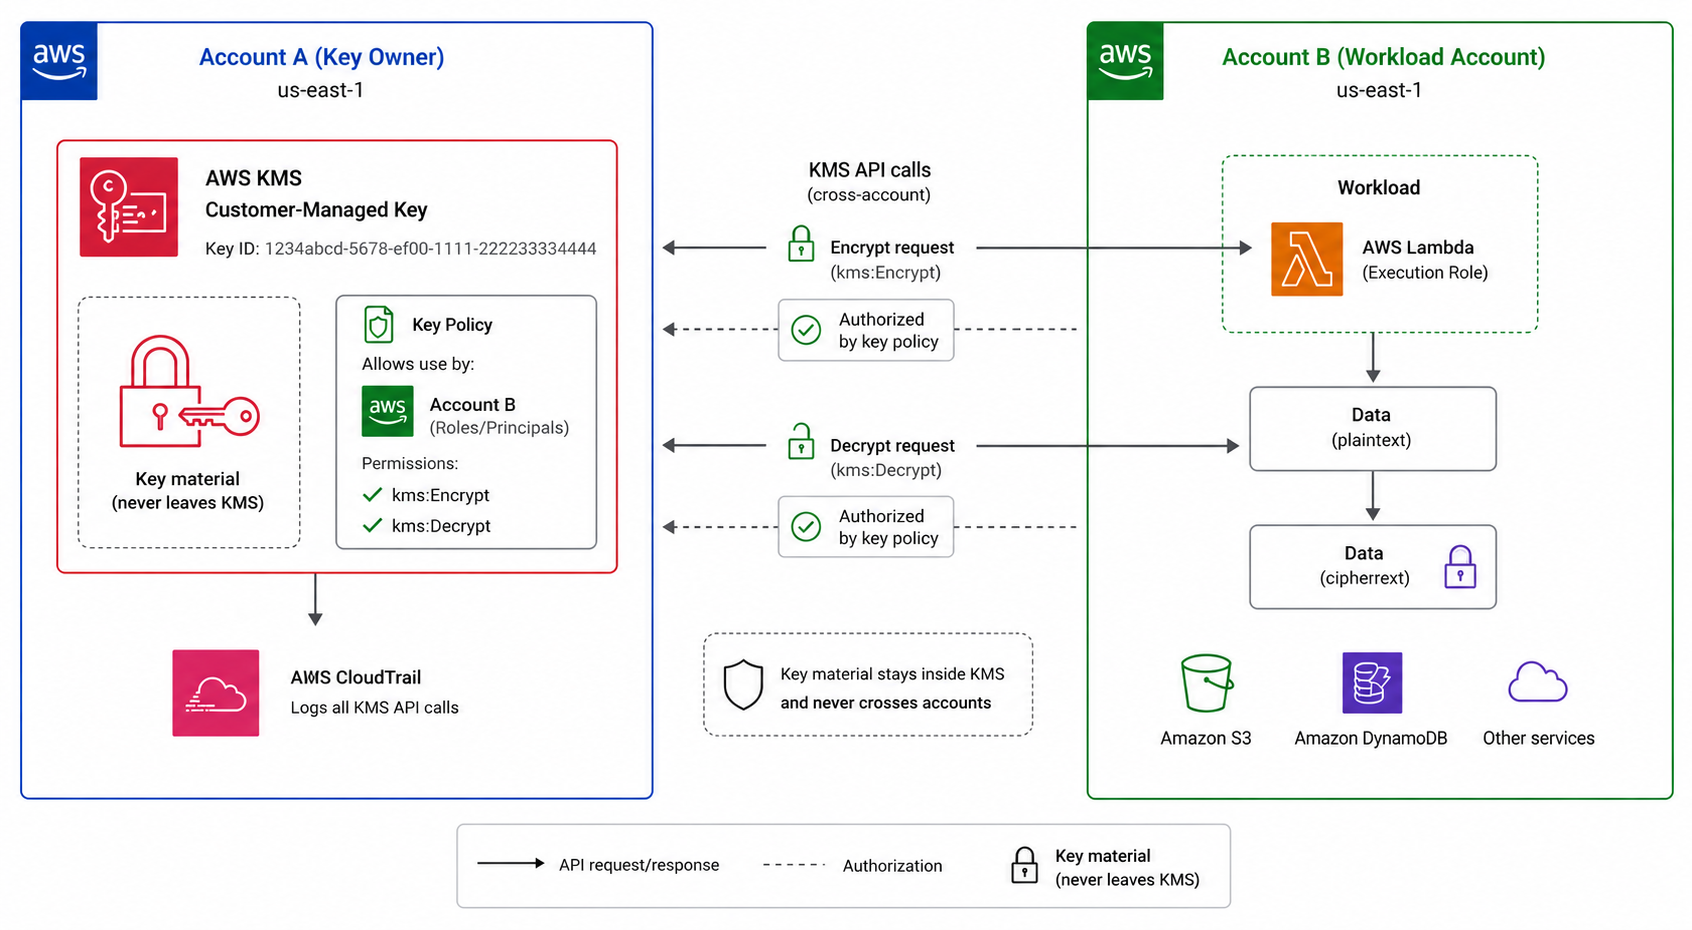
Acces la chei între conturi
O
politică de cheie
controlează cine poate folosi o cheie KMS
Acordă unui alt cont accesul la cheie prin politică
Cheia nu părăsește niciodată KMS
Permite
resurse criptate partajate
între conturi
Criptare și certificate – o privire de ansamblu
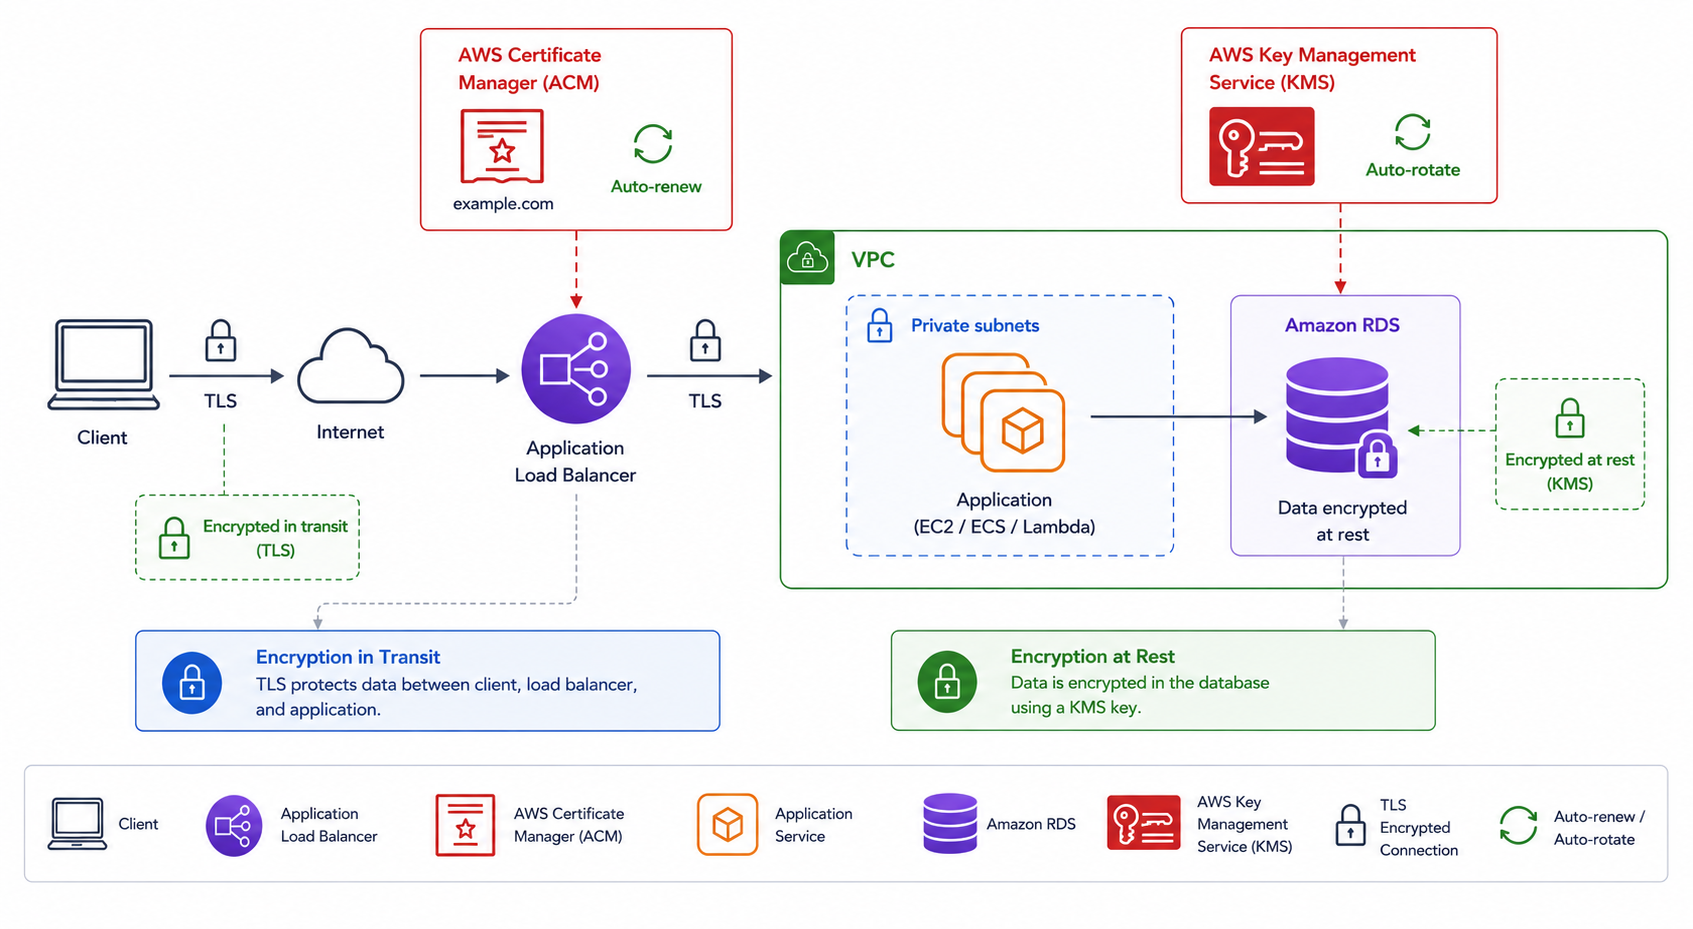
În tranzit
: certificatul ACM termină TLS la margine
La stocare
: cheia KMS criptează datele stocate
Rotește cheile automat; reînnoiește certificatele automat
Protecție stratificată, de la rețea la disc
Hai să exersăm!
Implementarea aplicațiilor pe AWS
Preparing Video For Download...