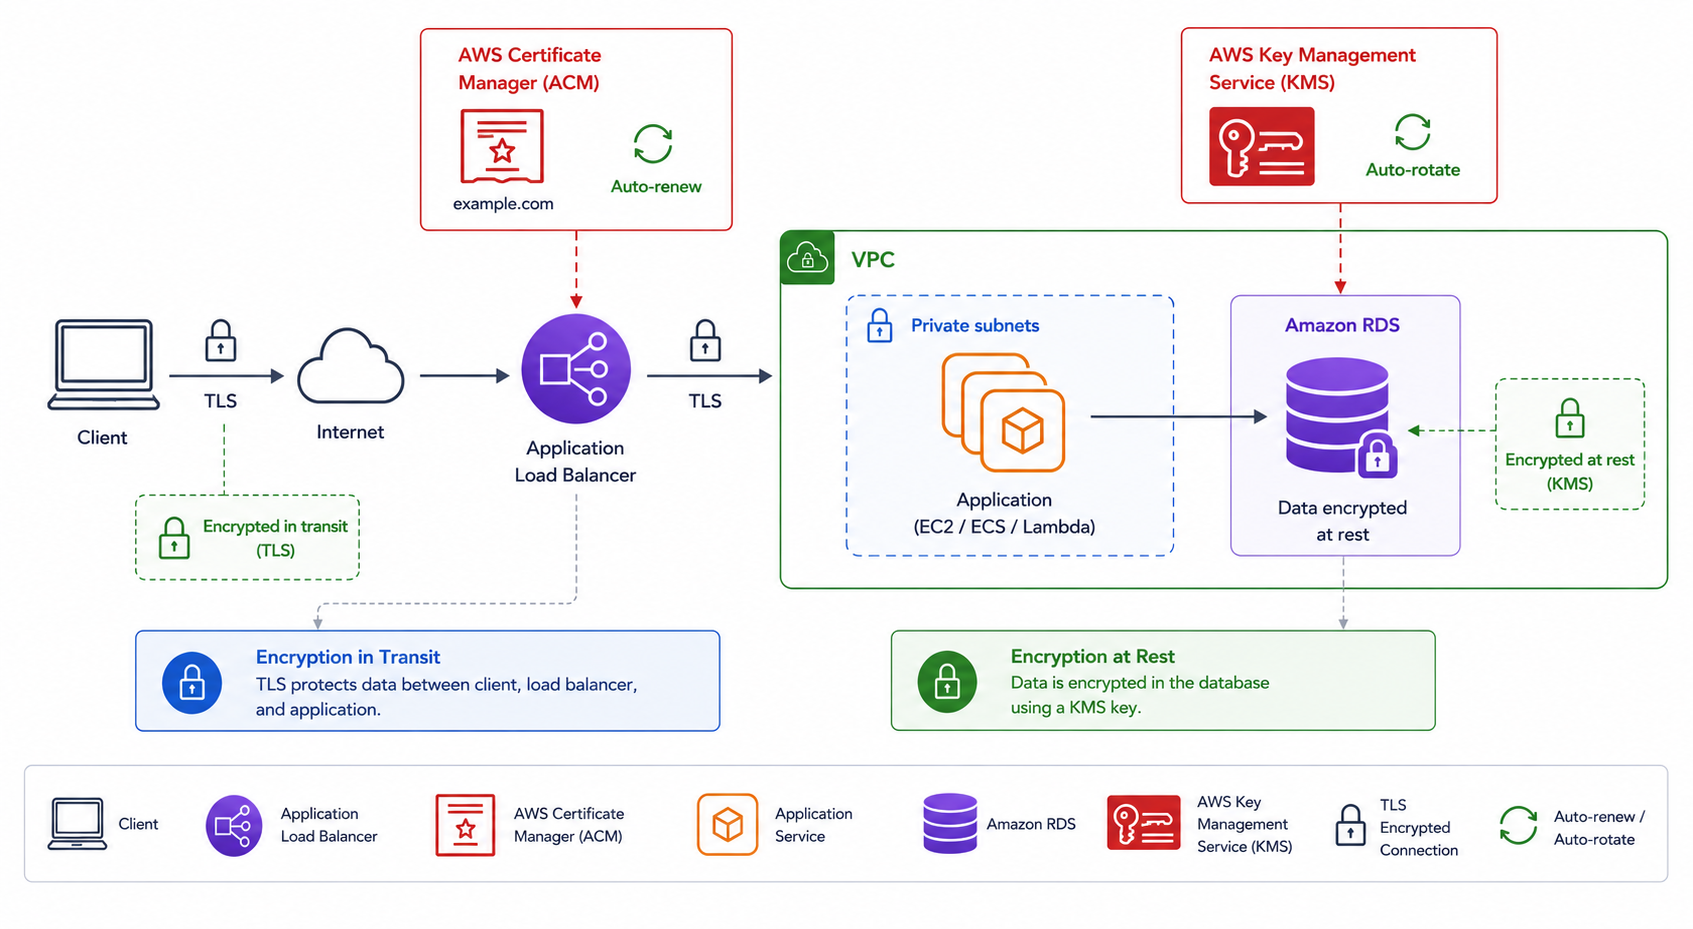
AWS पर एन्क्रिप्शन और सर्टिफिकेट मैनेजमेंट
AWS पर एप्लिकेशन डिप्लॉय करना
Dunieski Otano
Amazon Web Services Solutions Architect
गुम हुआ बैकअप डिस्क
ट्रांजिट में बैकअप ड्राइव गुम हो जाती है
डिस्क पर एन्क्रिप्टेड हो तो चोर के काम की नहीं
वायर पर डेटा के लिए TLS यही करता है
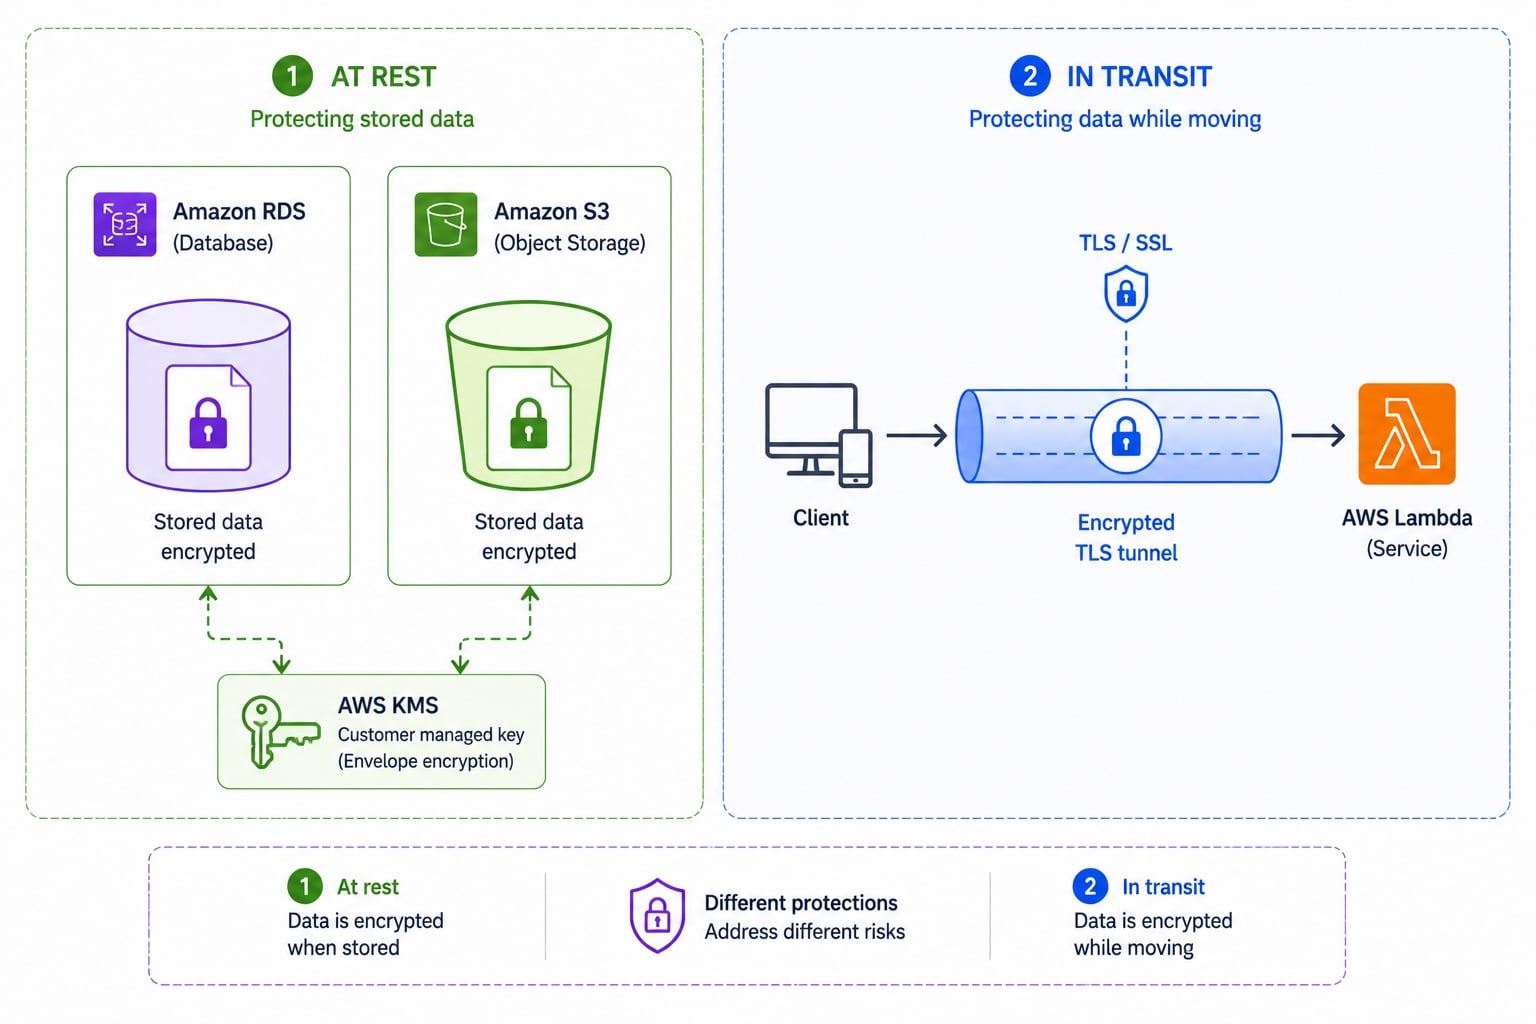
At rest बनाम in transit एन्क्रिप्शन
At rest
: डिस्क पर स्टोर्ड डेटा एन्क्रिप्टेड होता है
At rest में keys लगती हैं, अक्सर
KMS
से
In transit
: नेटवर्क पर चल रहा डेटा एन्क्रिप्टेड होता है
In transit में
TLS
सर्टिफिकेट लगते हैं
Client-side बनाम server-side एन्क्रिप्शन
Server-side
सेवा, डेटा मिलने के बाद एन्क्रिप्ट करती है
सबसे सरल; AWS यह स्टेप मैनेज करता है, आमतौर पर KMS key से
Client-side
आप डेटा भेजने से पहले एन्क्रिप्ट करते हैं
सेवा सिर्फ ciphertext स्टोर करती है, plaintext कभी नहीं
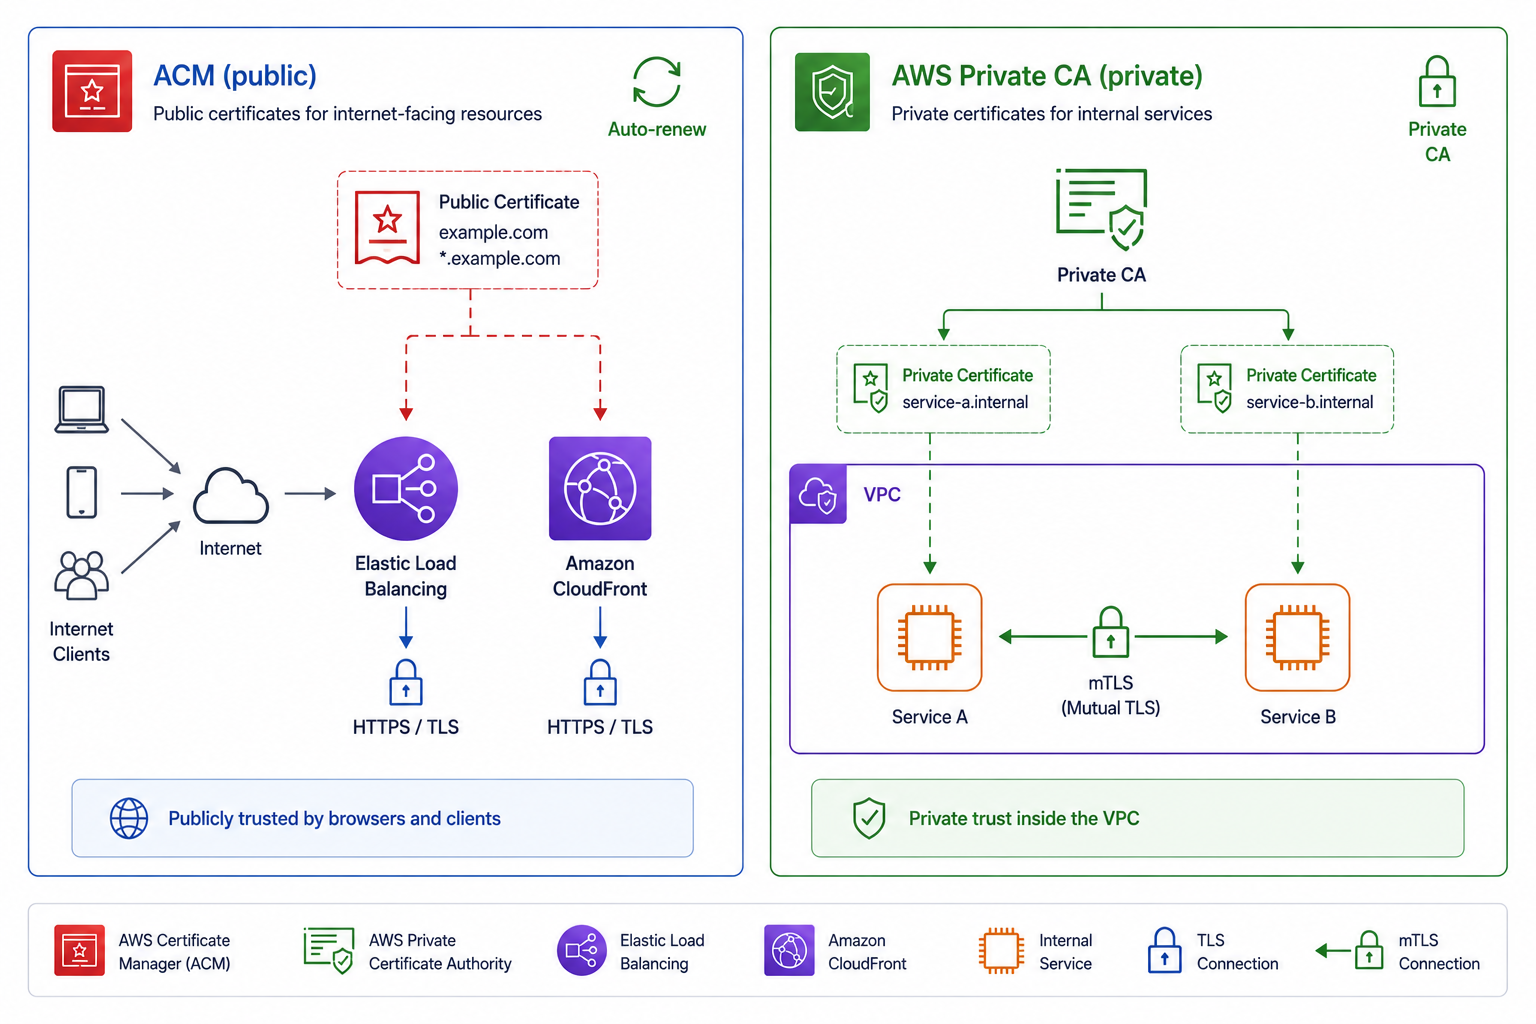
Public बनाम private सर्टिफिकेट
ACM
: आपके डोमेनों के लिए मुफ़्त पब्लिक TLS सर्टिफिकेट
लोड बैलेंसर, CloudFront, API Gateway पर उपयोग
AWS Private CA
: इंटरनल, प्राइवेट सर्टिफिकेट जारी करता है
Private CA, इंटरनल सर्विसेज और
mTLS
को चलाता है
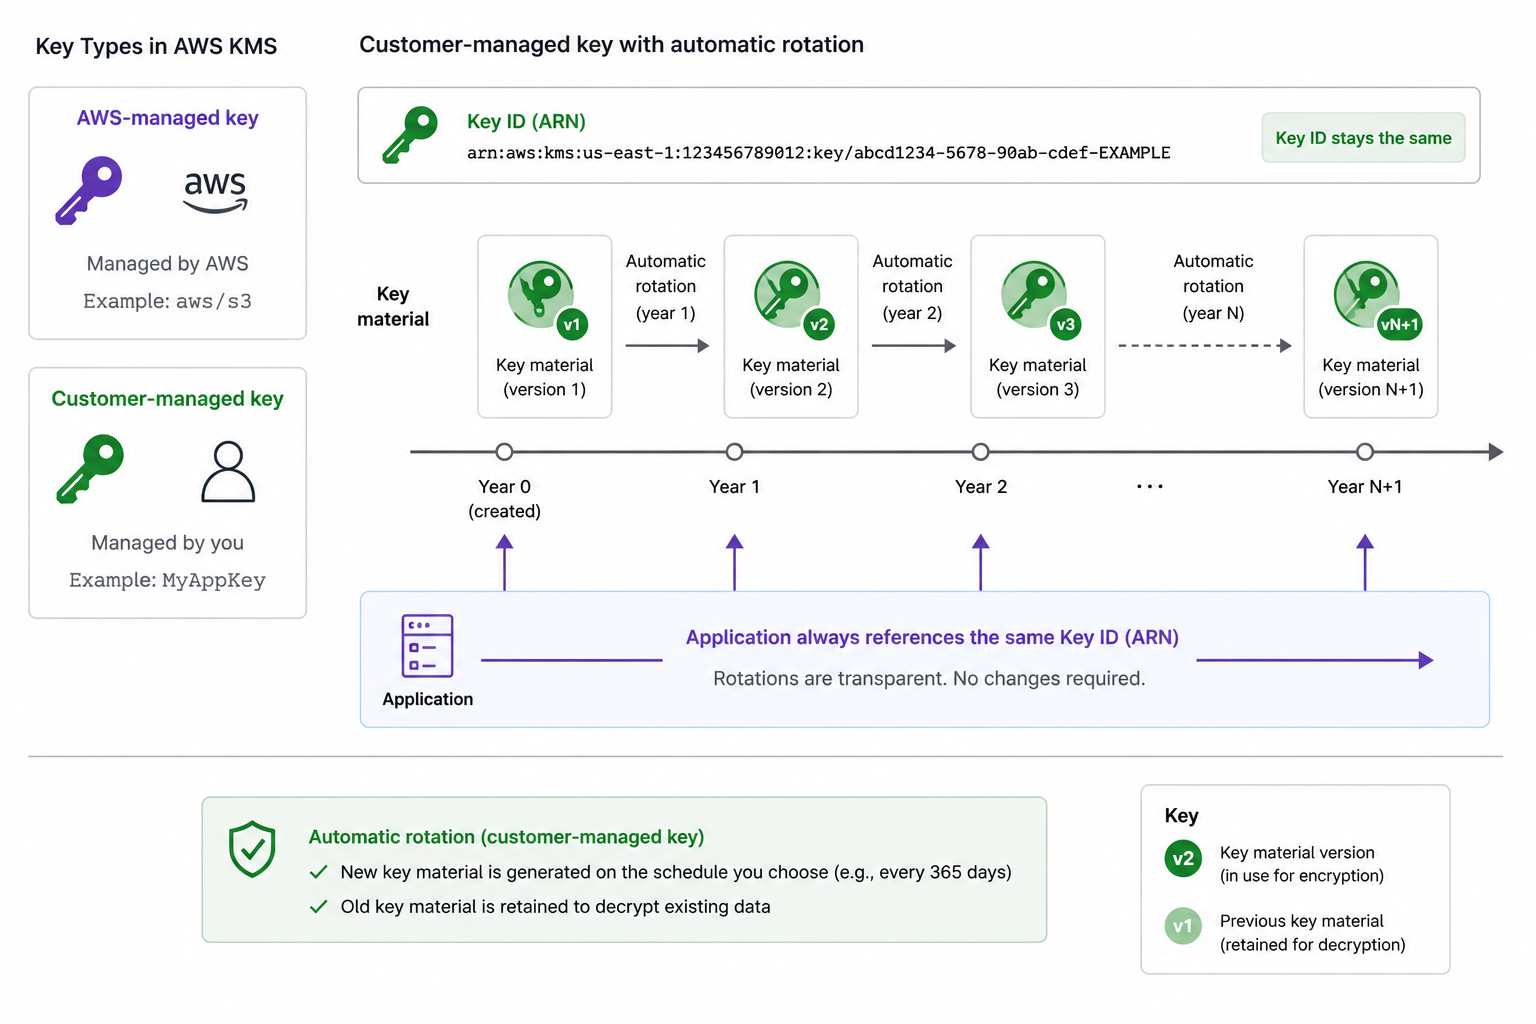
KMS keys और रोटेशन
AWS-managed keys
: AWS बनाता और रोटेट करता है
Customer-managed keys
: नीति और रोटेशन पर आपका नियंत्रण
Automatic rotation
: हर साल नया key material, वही key ID
एप्लिकेशन वही key रेफरेंस यूज़ करते रहते हैं
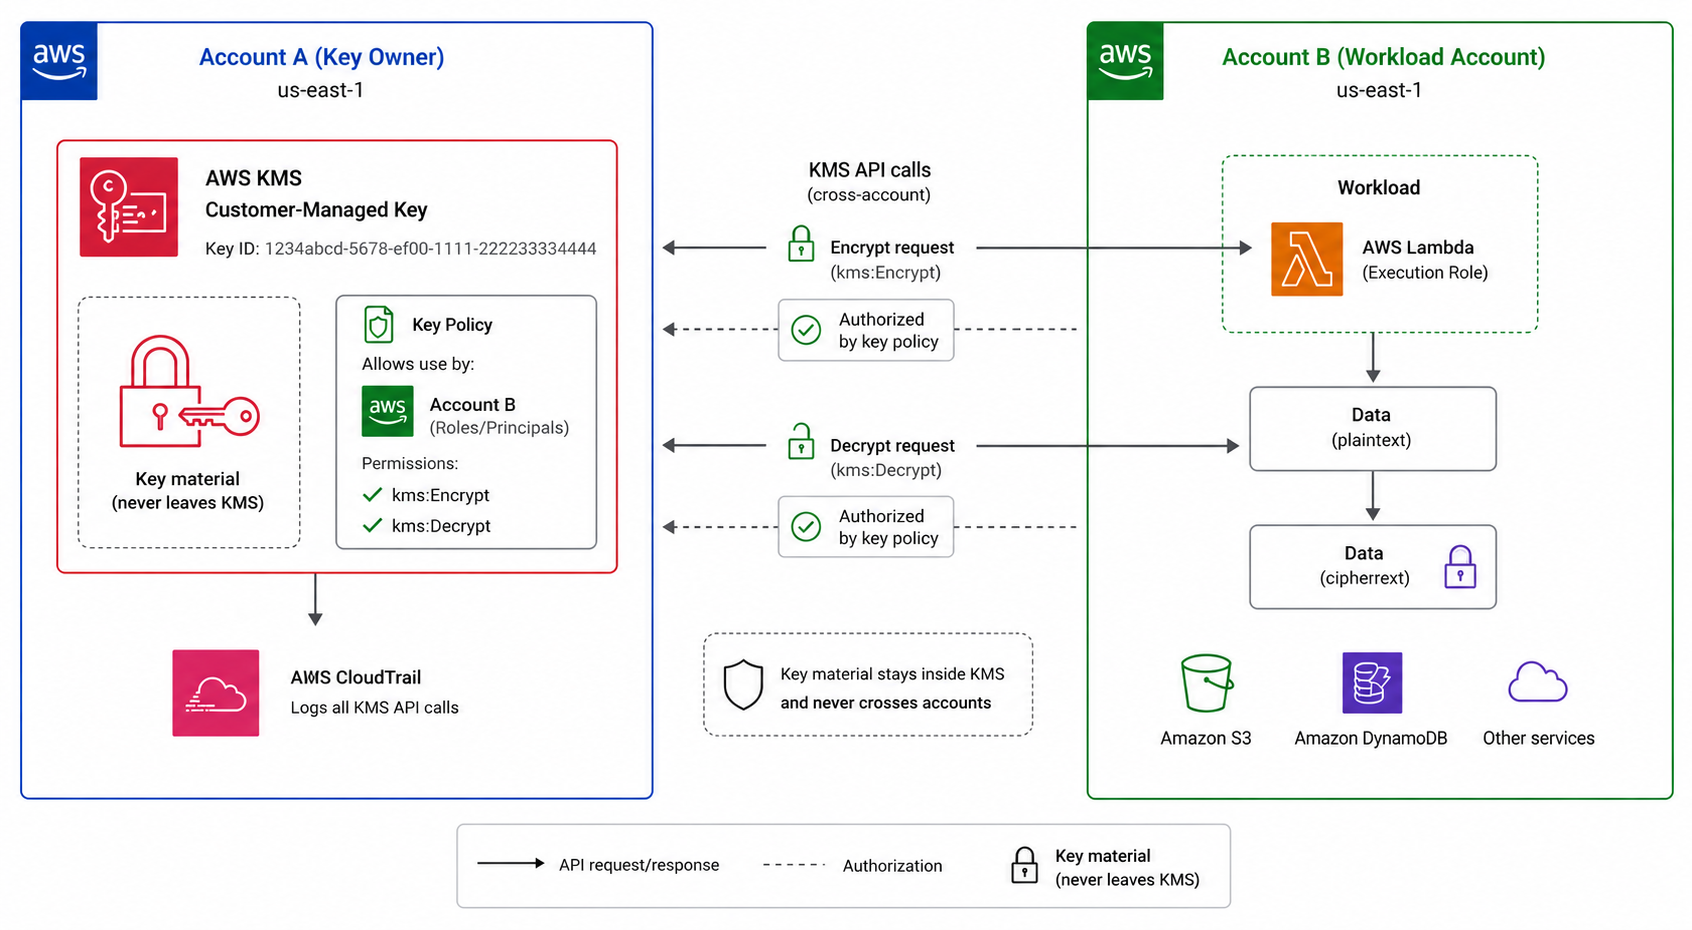
क्रॉस-अकाउंट key एक्सेस
Key policy
तय करती है कि KMS key कौन यूज़ कर सकता है
पॉलिसी से किसी दूसरे अकाउंट को key उपयोग दें
Key कभी KMS से बाहर नहीं जाती
अकाउंट्स में
shared encrypted resources
संभव होते हैं
एन्क्रिप्शन और सर्टिफिकेट साथ में
In transit
: ACM सर्टिफिकेट edge पर TLS समाप्त करता है
At rest
: KMS key स्टोर्ड डेटा एन्क्रिप्ट करती है
keys ऑटो-रोटेट करें; सर्टिफिकेट ऑटो-रिन्यू हों
वायर से डिस्क तक लेयर्ड प्रोटेक्शन
अभ्यास करते हैं!
AWS पर एप्लिकेशन डिप्लॉय करना
Preparing Video For Download...