Amazon Cognito के साथ end users को authenticate करना
AWS पर एप्लिकेशन डिप्लॉय करना
Dunieski Otano
Amazon Web Services Solutions Architect
क्या अपना लॉगिन बनाएँ?
नए ऐप को पूरा sign-up और sign-in चाहिए
टीम auth शूरू से बनाना चाहती है
Cognito यह काम पहले से सुरक्षित तरीके से करता है
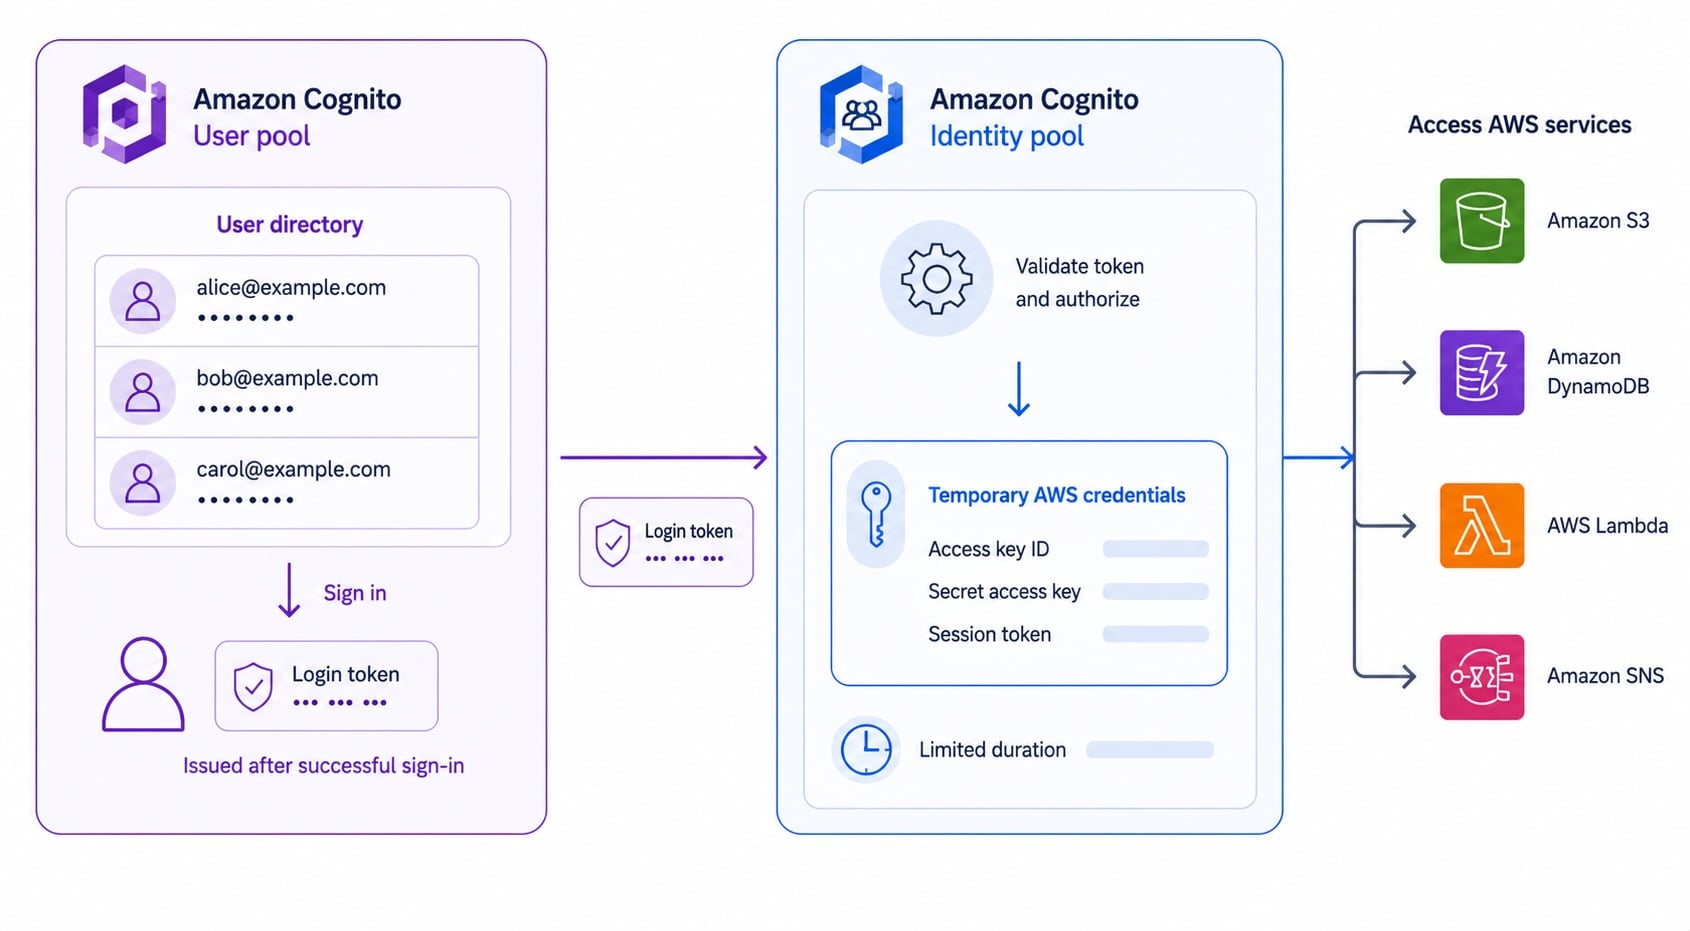
User pools बनाम identity pools
User pool
: end users की managed directory
Sign-up, sign-in संभालता है और
tokens
जारी करता है
Identity pool
: login के बदले
AWS credentials
देता है
साथ में उपयोग करें: पहले authenticate, फिर AWS access authorize करें
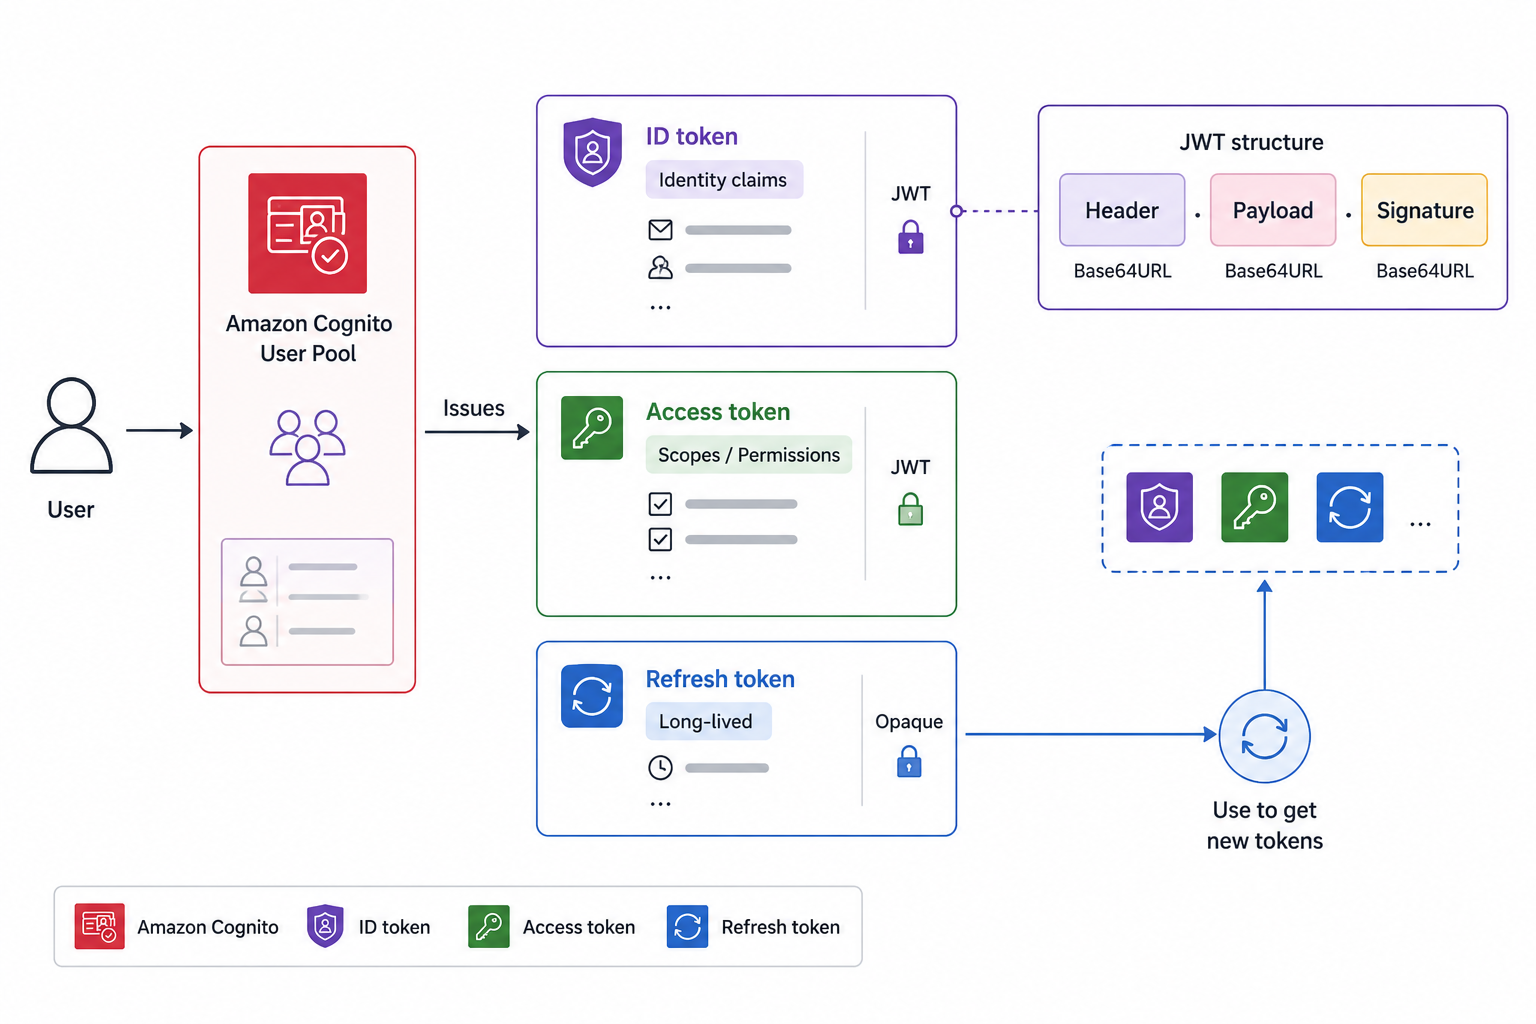
Cognito के तीन tokens
ID token
: user कौन है (identity claims)
Access token
: user क्या कॉल कर सकता है
Refresh token
: बिना दोबारा login किए नए tokens लें
तीनों
JWTs
हैं जिन्हें आप decode और validate कर सकते हैं
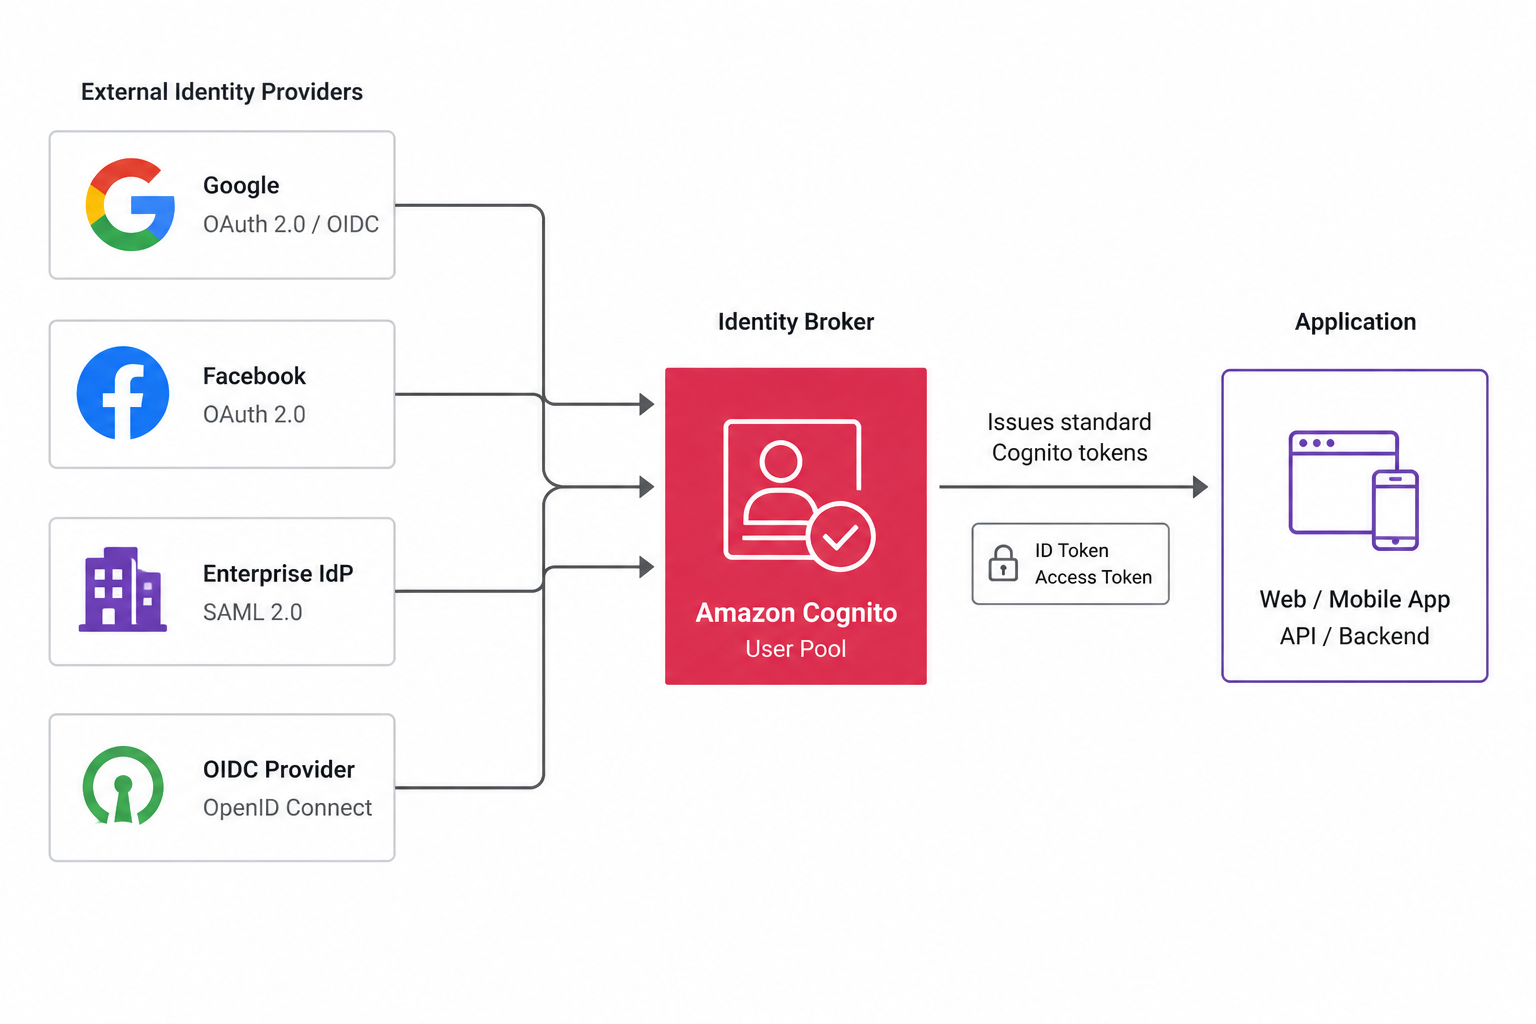
Federated identity
Federation
: किसी external identity provider से sign in
Social: Google, Facebook, Apple
Enterprise:
SAML
और
OIDC
providers
Cognito trust broker करता है और अपने tokens जारी करता है
API Gateway authorizer के रूप में Cognito
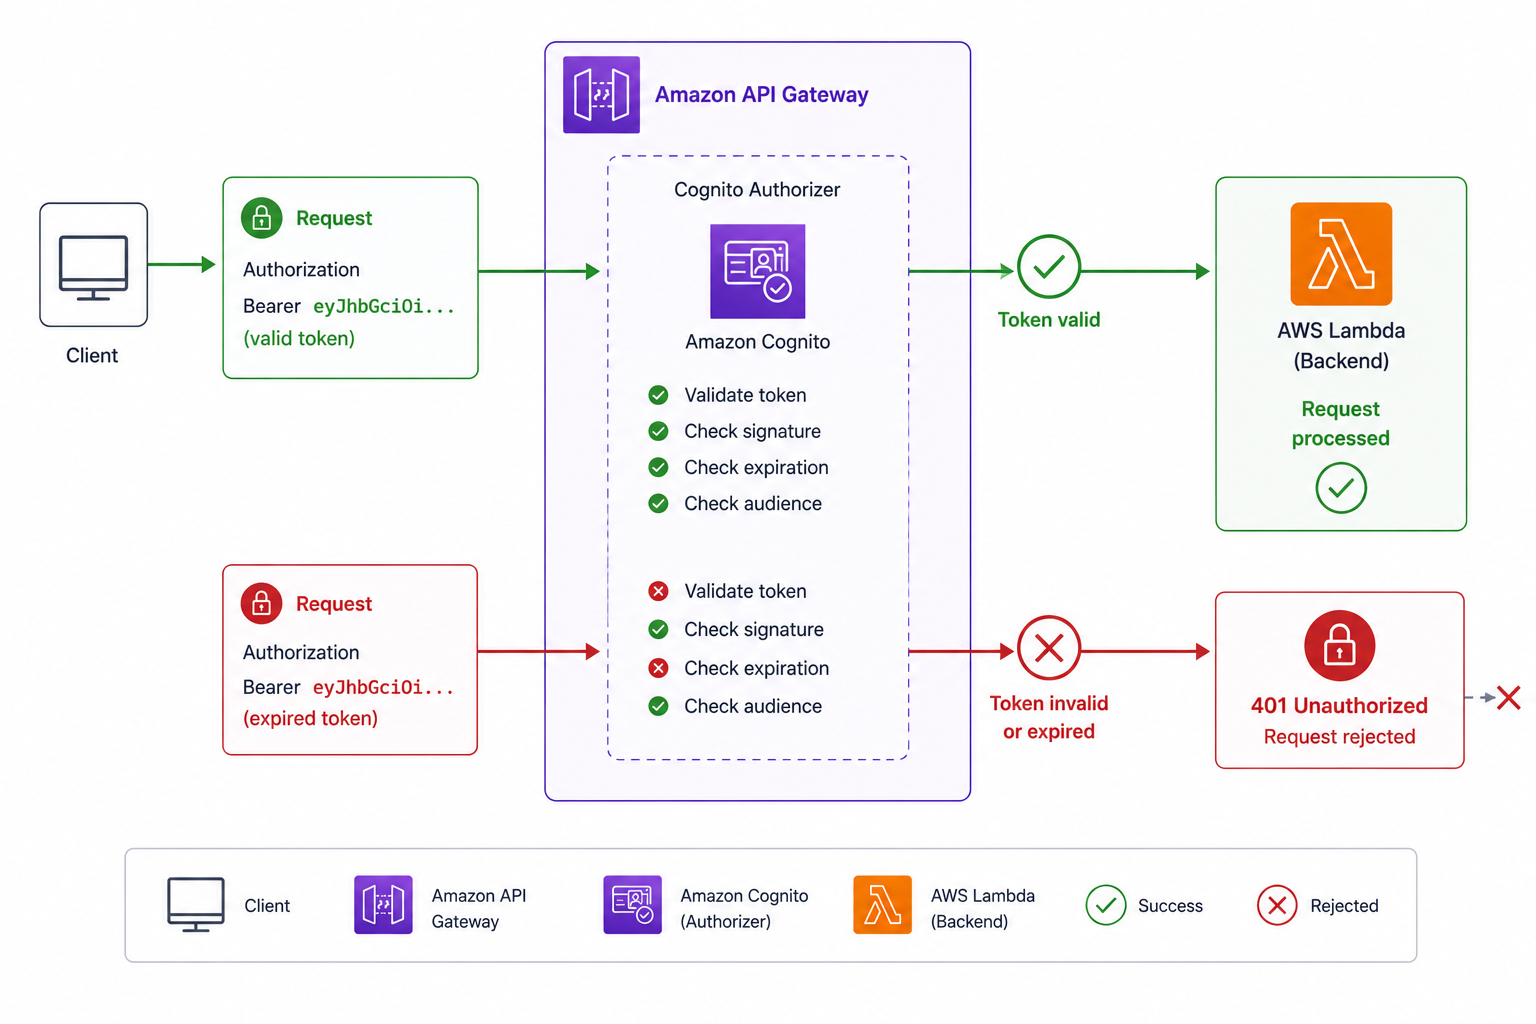
API Gateway
Cognito authorizer
उपयोग कर सकता है
Client अपना token
Authorization header
में भेजता है
Backend चलने से पहले API Gateway token validate करता है
Invalid या expired tokens
edge पर ही अस्वीकार
होते हैं
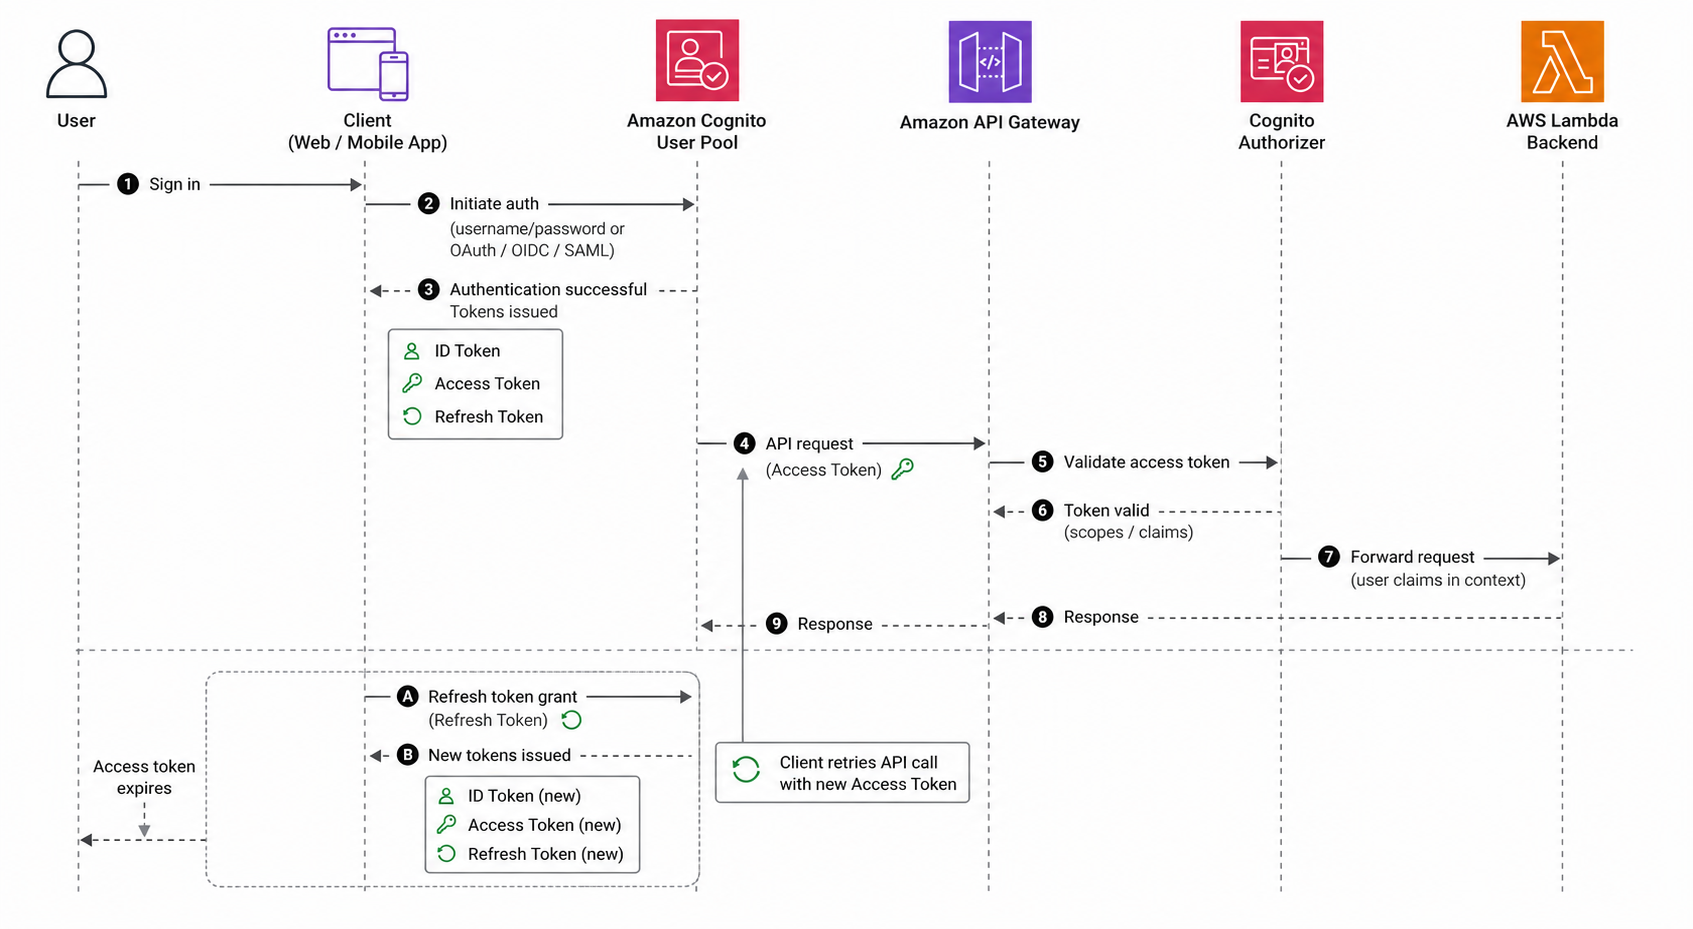
Typical sign-in से API-call फ्लो
User
user pool
में sign in करता है
ID, access और refresh tokens मिलते हैं
Client
access token
के साथ API Gateway कॉल करता है
Cognito authorizer validate करता है, फिर backend चलता है
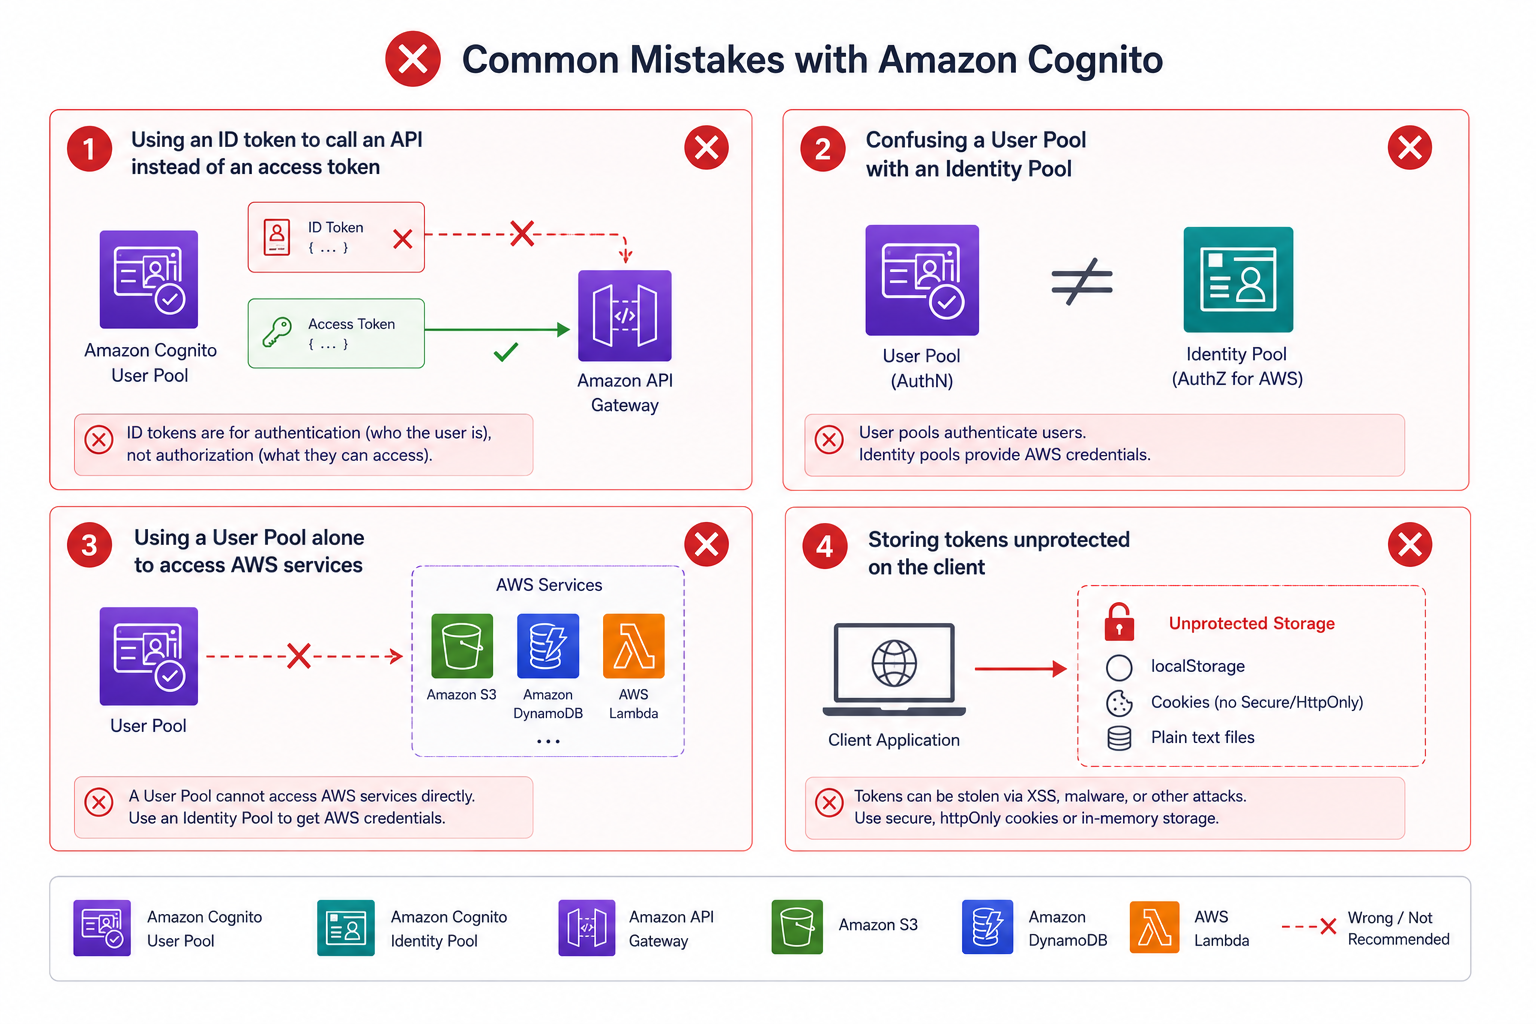
Cognito की आम गलतियाँ
जहाँ access token चाहिए, वहाँ
ID token
भेज देना
User pools और identity pools में भ्रम
केवल user pool से
AWS access
authorize करने की कोशिश
Client पर tokens असुरक्षित तरह से स्टोर करना
अभ्यास करते हैं!
AWS पर एप्लिकेशन डिप्लॉय करना
Preparing Video For Download...