Wawasan dan analisis log
Pemantauan dan Pemecahan Masalah AWS

John Q. Martin
Principal Consultant
Struktur kueri Logs Insights
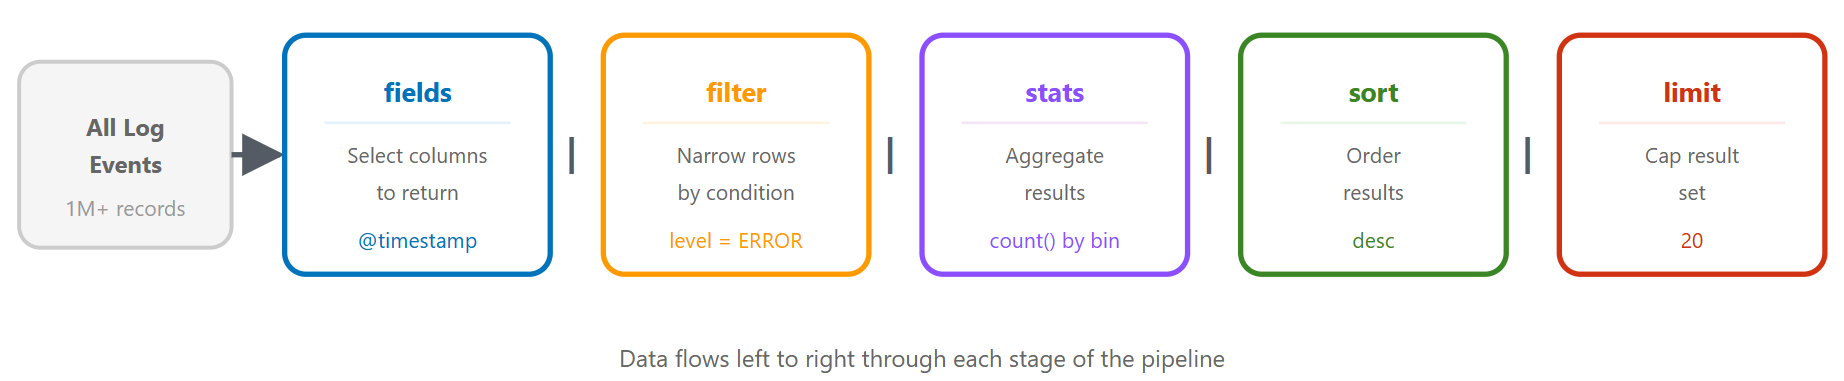
Bahasa kueri: kueri yang sama, tiga cara
CloudWatch Logs Insights QL
fields @timestamp, @message, level
| filter level = "ERROR"
| filter @timestamp > ago(1h)
| sort @timestamp desc
| limit 20
OpenSearch PPL
source = `/aws/lambda/my-function`
| where level = 'ERROR' and @timestamp > ago(1h)
| fields @timestamp, @message, level
| sort - @timestamp
| head 20
Bahasa kueri: OpenSearch SQL
OpenSearch SQL
SELECT `@timestamp`, `@message`, level
FROM `/aws/lambda/my-function`
WHERE level = 'ERROR'
  AND `@timestamp` > ago(1h)
ORDER BY `@timestamp` DESC
LIMIT 20
- Sintaks standar SELECT / FROM / WHERE
- Menambahkan JOIN antar grup log
- Pilih yang paling cocok untuk tim Anda
Skenario 1: Lonjakan error
fields @timestamp, @message, level
| filter level = "ERROR"
| stats count() as error_count by bin(5m)
| sort @timestamp desc
Tingkat lanjut: kelompokkan berdasarkan jenis error
fields @timestamp, error_type, error_message
| filter level = "ERROR"
| stats count() as count by error_type, bin(5m)
| sort count desc
Skenario 2: Endpoint API lambat
fields @timestamp, endpoint, response_time, status_code
| filter response_time > 1000
| stats avg(response_time) as avg_time,
        max(response_time) as max_time,
        count() as slow_requests
        by endpoint
| sort avg_time desc
Penelusuran mendalam
fields @timestamp, endpoint, response_time, user_id, request_id
| filter endpoint = "/api/users" and response_time > 1000
| sort response_time desc
| limit 20
Skenario 3: Autentikasi gagal
fields @timestamp, user_id, ip_address, action
| filter action = "login_failed"
| stats count() as failed_attempts by user_id, ip_address
| sort failed_attempts desc
| limit 50
Analisis berbasis waktu
fields @timestamp, user_id, ip_address
| filter action = "login_failed"
| stats count() as attempts by ip_address, bin(1h)
| filter attempts > 10
| sort attempts desc
Skenario 4 & 5: Batas waktu basis data dan kebocoran memori
Batas waktu basis data
fields @timestamp, @message
| filter @message like /database/ and @message like /timeout|error|failed/
| parse @message "timeout after * seconds" as timeout_duration
| stats count() as timeout_count,
        avg(timeout_duration) as avg_timeout
        by bin(5m)
Deteksi kebocoran memori
fields @timestamp, memory_used_mb, heap_size_mb
| stats avg(memory_used_mb) as avg_memory,
        max(memory_used_mb) as max_memory
        by bin(1h)
| sort @timestamp asc
Skenario 6: Pelacakan permintaan
fields @timestamp, @message, request_id, service, action
| filter request_id = "abc123def456"
| sort @timestamp asc
Jejak multi-layanan
fields @timestamp, service, action, duration_ms, status
| filter request_id = "abc123def456"
| sort @timestamp asc
| display @timestamp, service, action, duration_ms, status
Teknik lanjutan: parse, Regex
Mengurai log tak terstruktur
fields @timestamp, @message
| parse @message "[*] User * failed to access resource * from IP *"
    as level, user, resource, ip
Parsing Regex
| parse @message /Request completed in (?<duration>\d+)ms with status (?<status>\d+)/
Teknik lanjutan: Calculated Fields
fields @timestamp, requests, errors
| fields error_rate = (errors / requests) * 100

fields @timestamp, status_code
| fields status_category =
    case(status_code < 300, "success",
         status_code < 500, "client_error",
         status_code >= 500, "server_error")
| stats count() as request_count by status_category
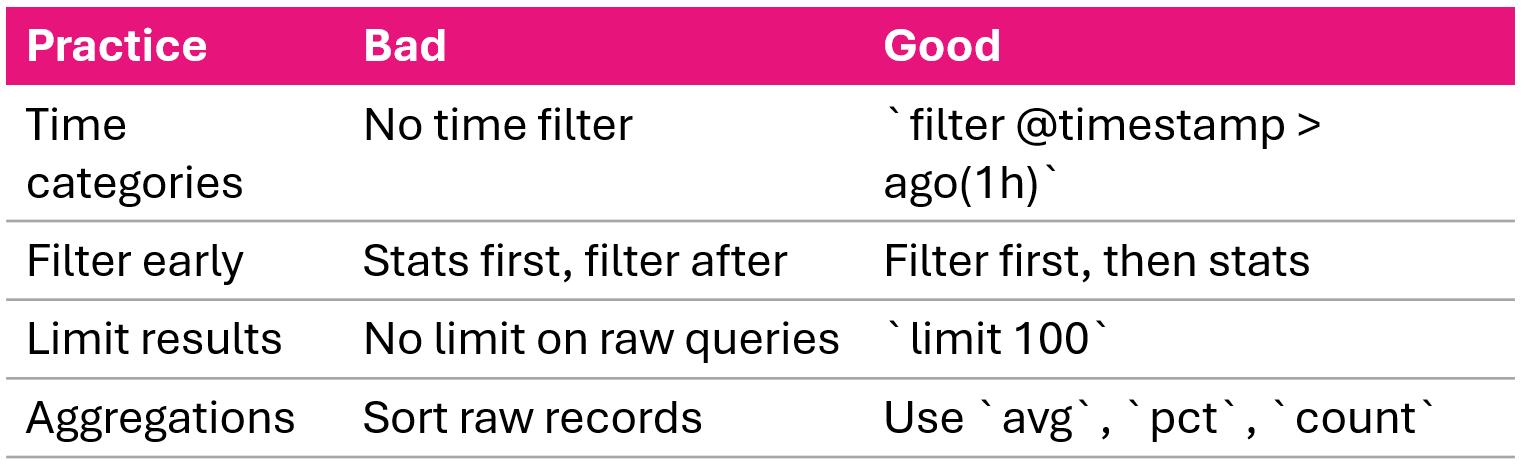
Optimasi kueri
Deteksi anomali dan korelasi
Deteksi anomali statistik
- Hitung baseline: rata-rata dan simpangan baku 7 hari
- Bandingkan periode saat ini dengan baseline
- Tandai nilai > 2 simpangan baku sebagai anomali
Korelasi tingkat error
fields @timestamp, level
| stats count() as total_requests,
        sum(case(level = "ERROR", 1, 0)) as errors
        by bin(5m)
| fields error_rate = (errors / total_requests) * 100
Ringkasan
- CloudWatch Logs Insights: layanan kueri interaktif, tanpa infrastruktur
- Tiga bahasa kueri: Logs Insights QL, OpenSearch PPL, OpenSearch SQL
- Enam skenario pemecahan masalah: lonjakan error, endpoint lambat, autentikasi gagal, batas waktu DB, kebocoran memori, pelacakan permintaan
- Teknik lanjutan:
parseuntuk teks tak terstruktur,bin()untuk deret waktu,pct()untuk persentil - Korelasi dan deteksi anomali: analisis tingkat error, perbandingan baseline statistik
- Dari investigasi ke otomatisasi: filter metrik dan alarm menutup siklus
Ayo berlatih!
Pemantauan dan Pemecahan Masalah AWS

