CloudWatch Logs

Überwachung und Fehlersuche in AWS

John Q. Martin

Principal Consultant

Grundkonzepte: Log-Events, Streams und Gruppen
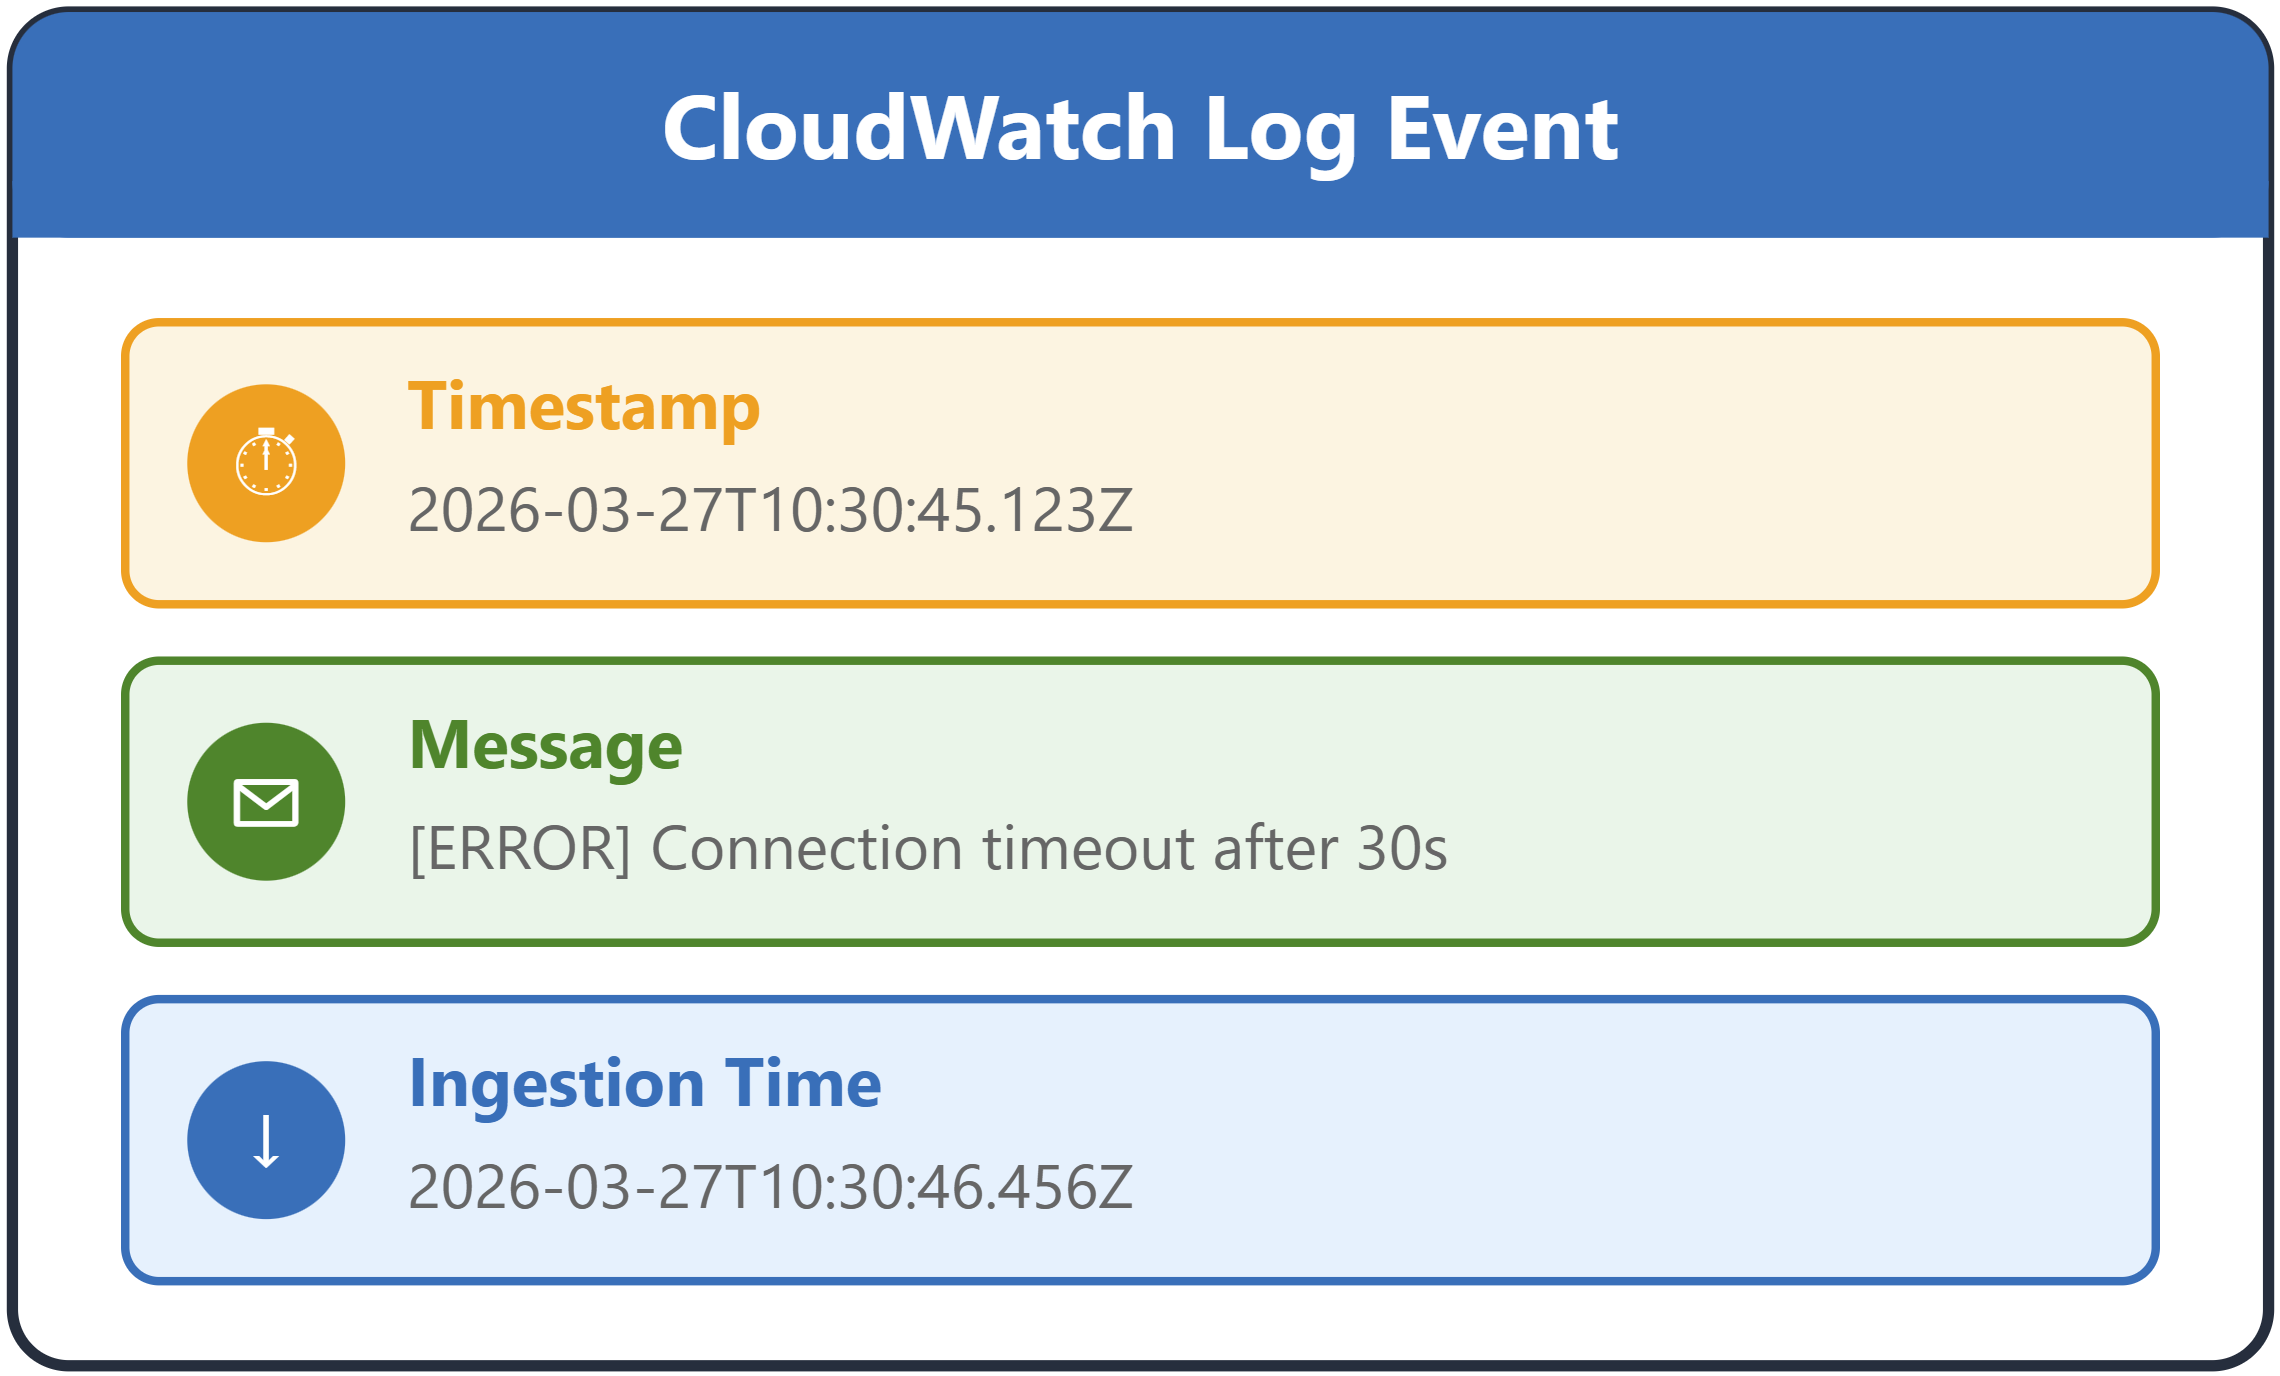
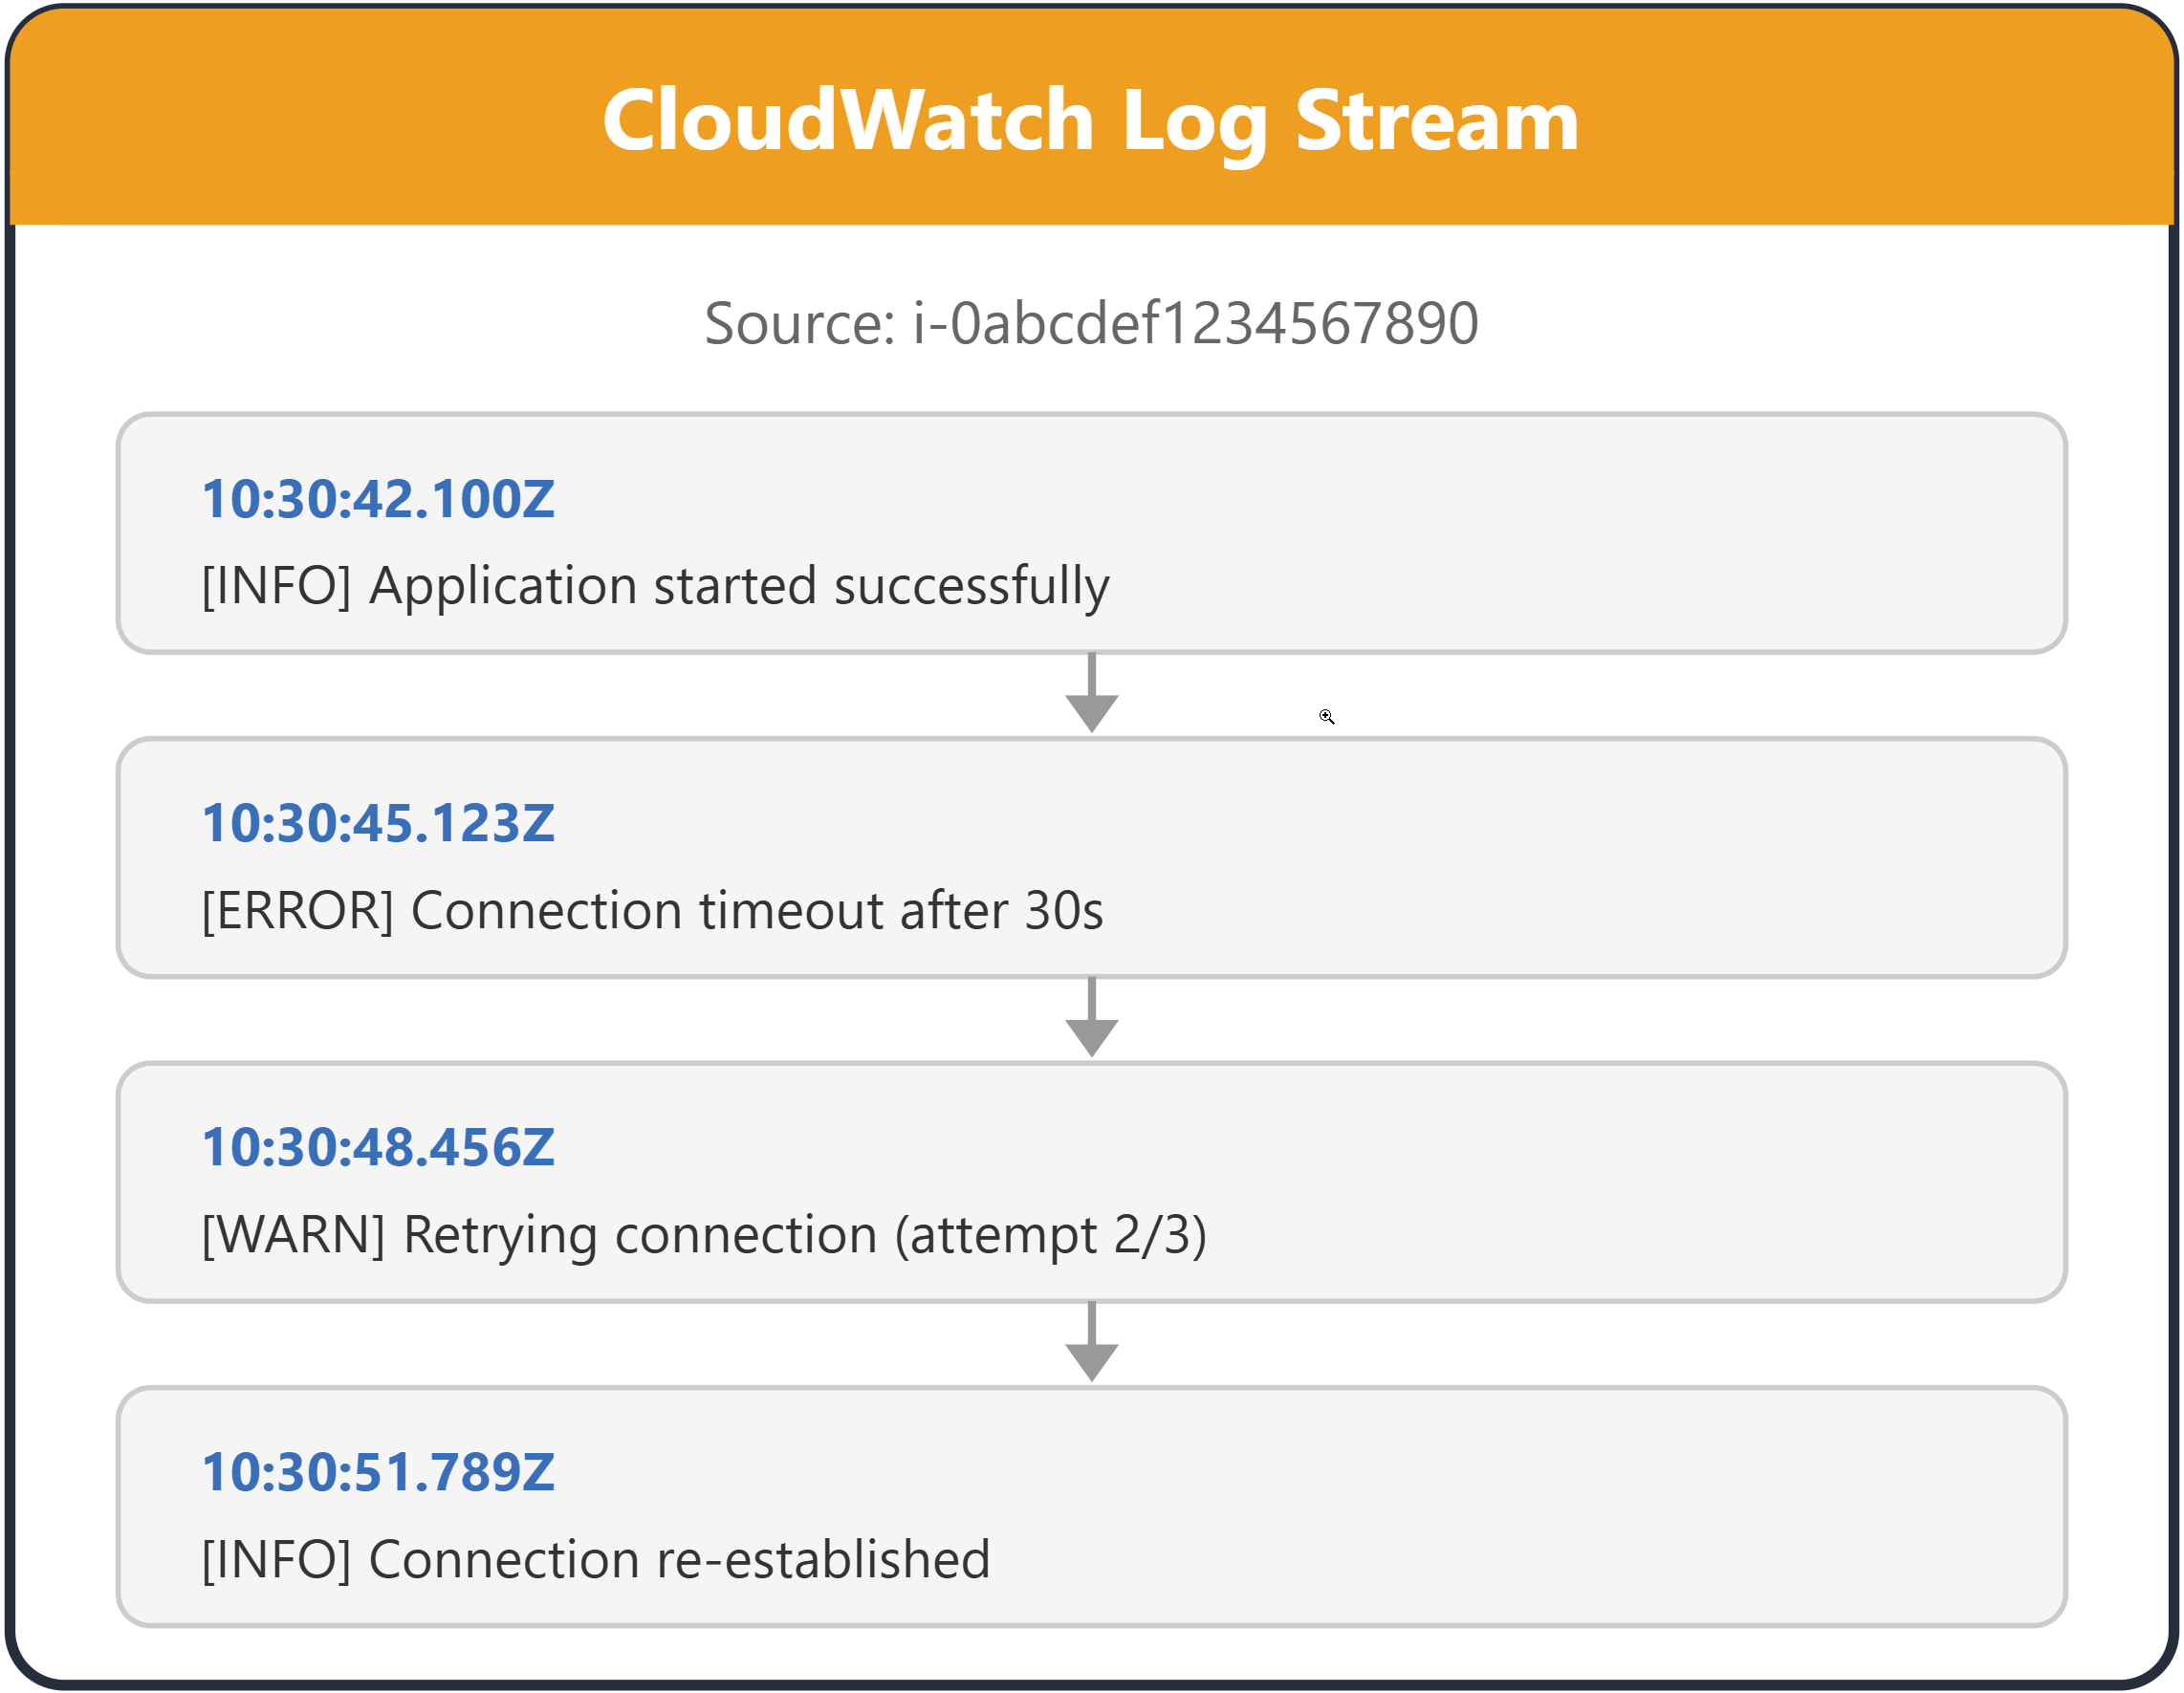
  Ein Log-Event als einzelner Eintrag mit Zeitstempel, Nachricht und Aufnahmezeit

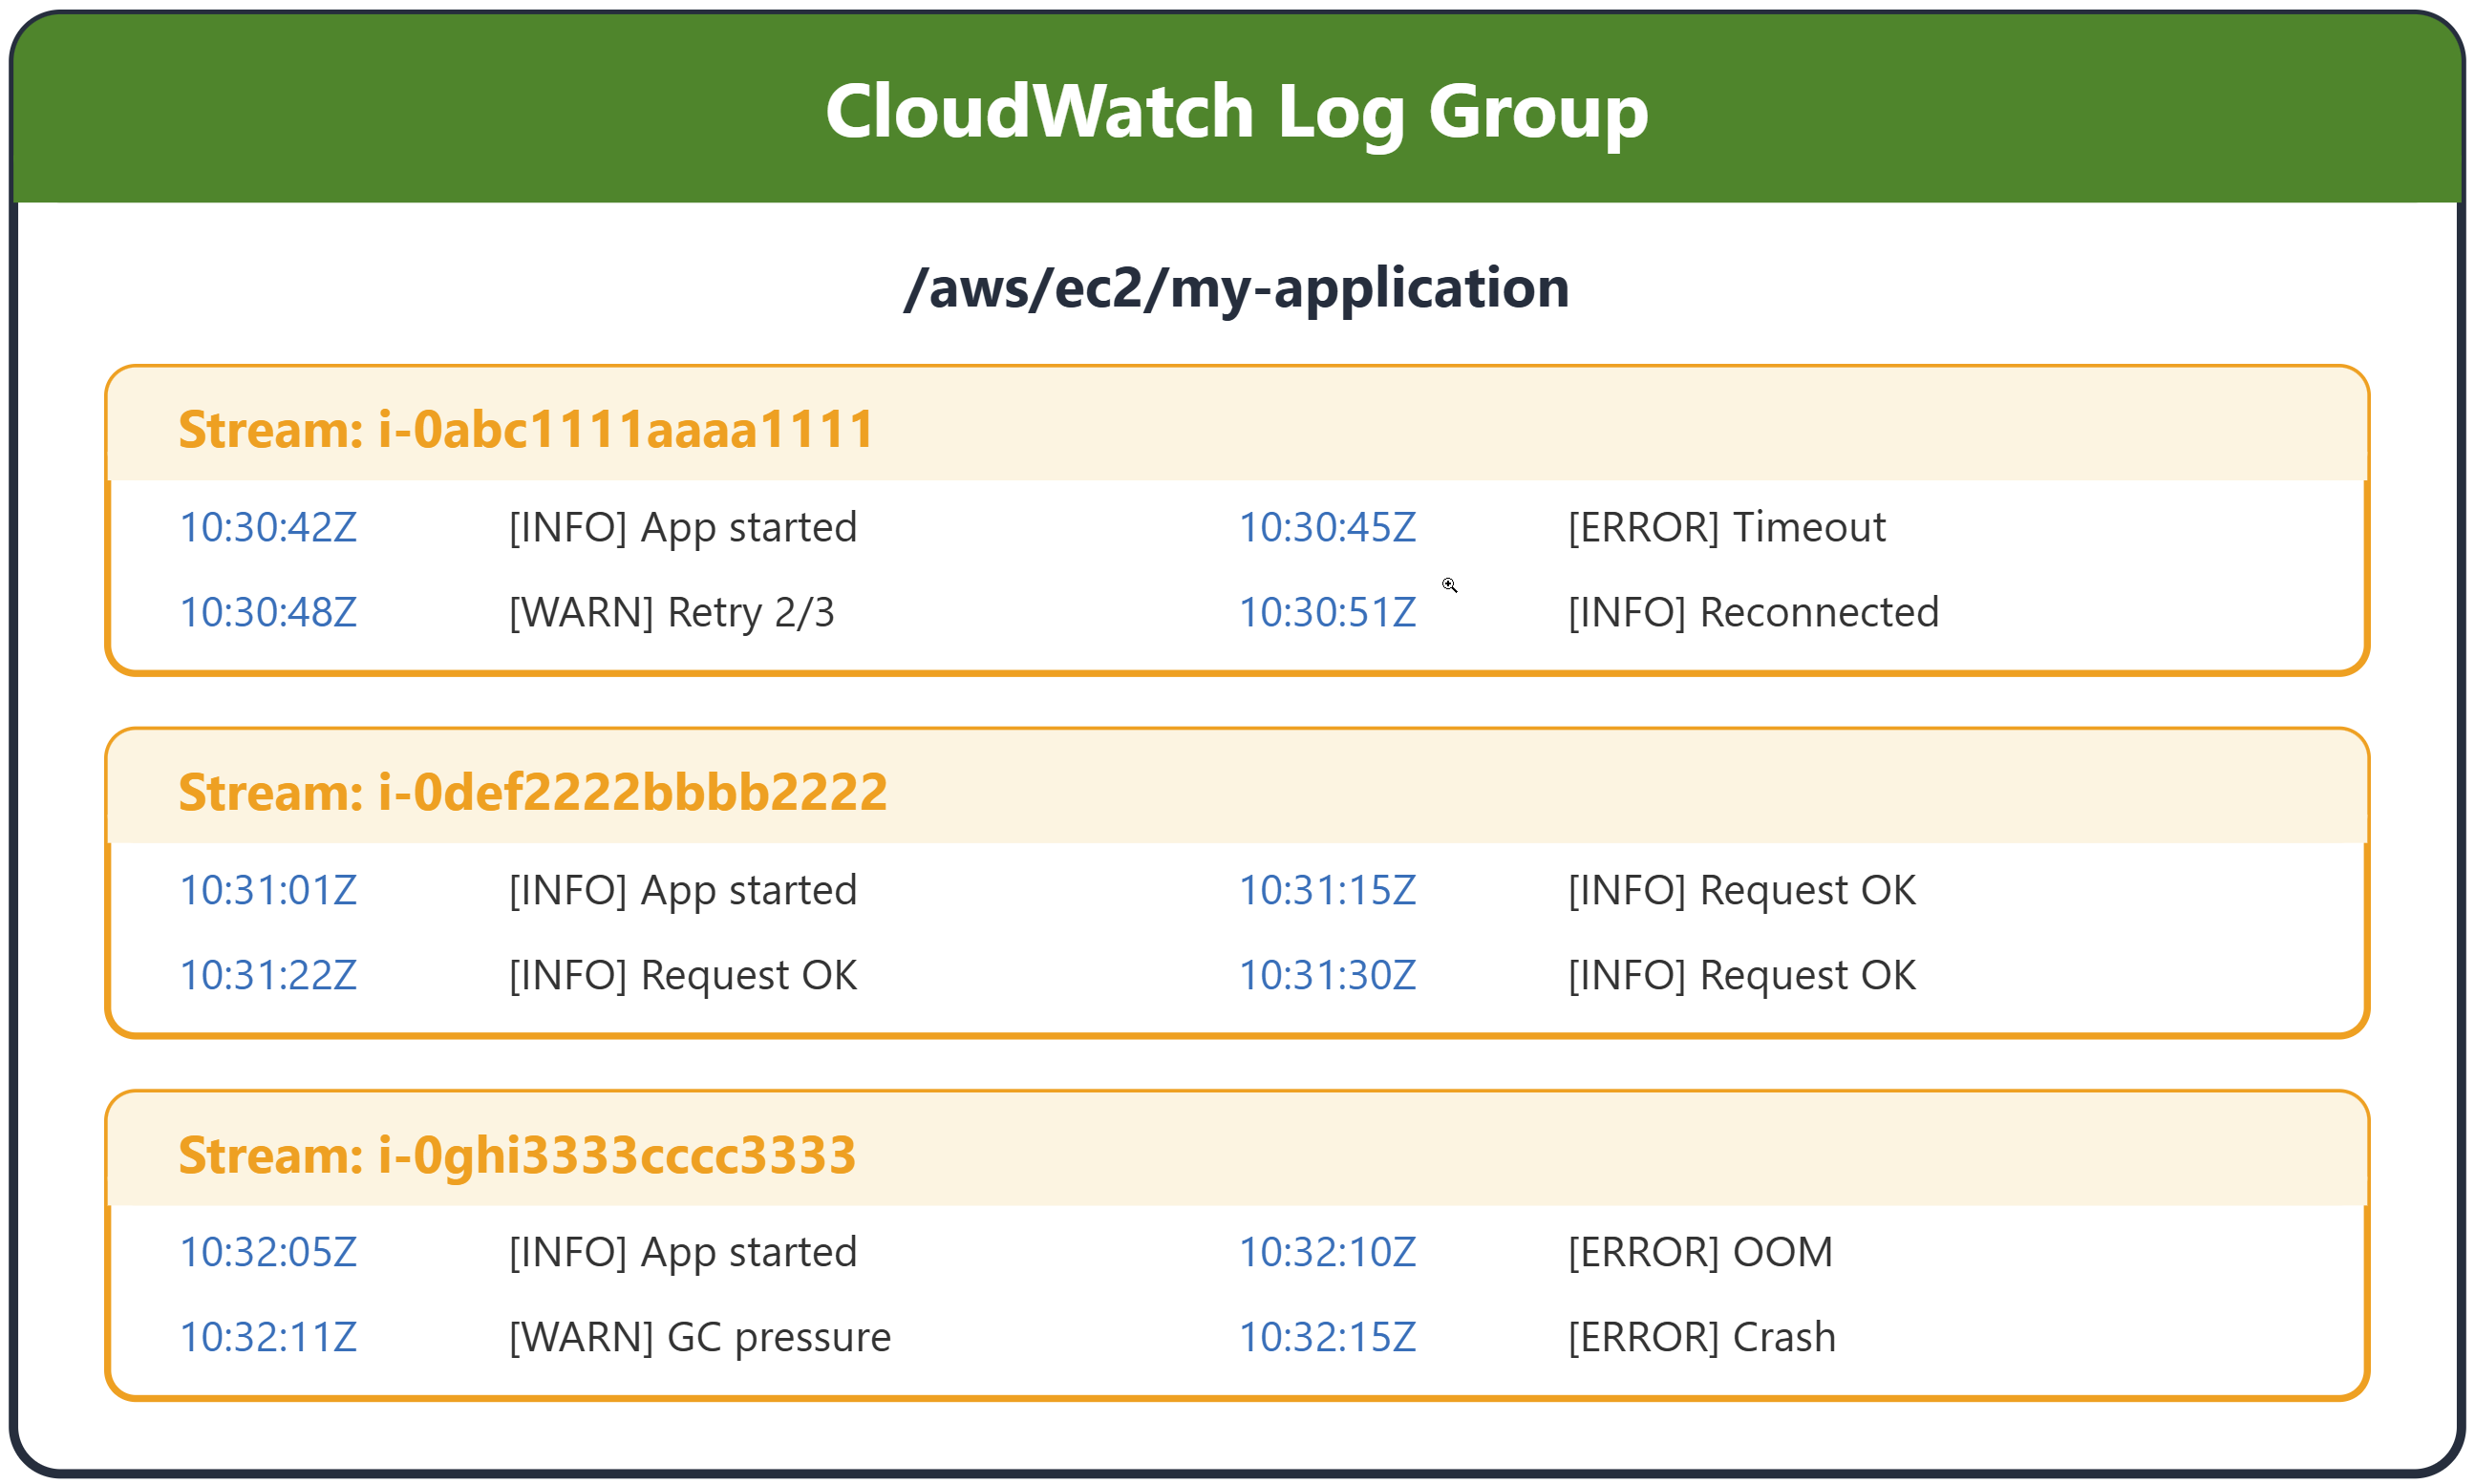
  Ein Log-Stream als Abfolge von Log-Events aus einer Quelle

  Eine Log-Gruppe als Sammlung zugehöriger Log-Streams mit gemeinsamen Aufbewahrungs- und Zugriffseinstellungen


  • /aws/lambda/function-name
  • /ecs/cluster-name/service-name
  • /var/log/application-name
Überwachung und Fehlersuche in AWS

CloudWatch-Logs-Architektur

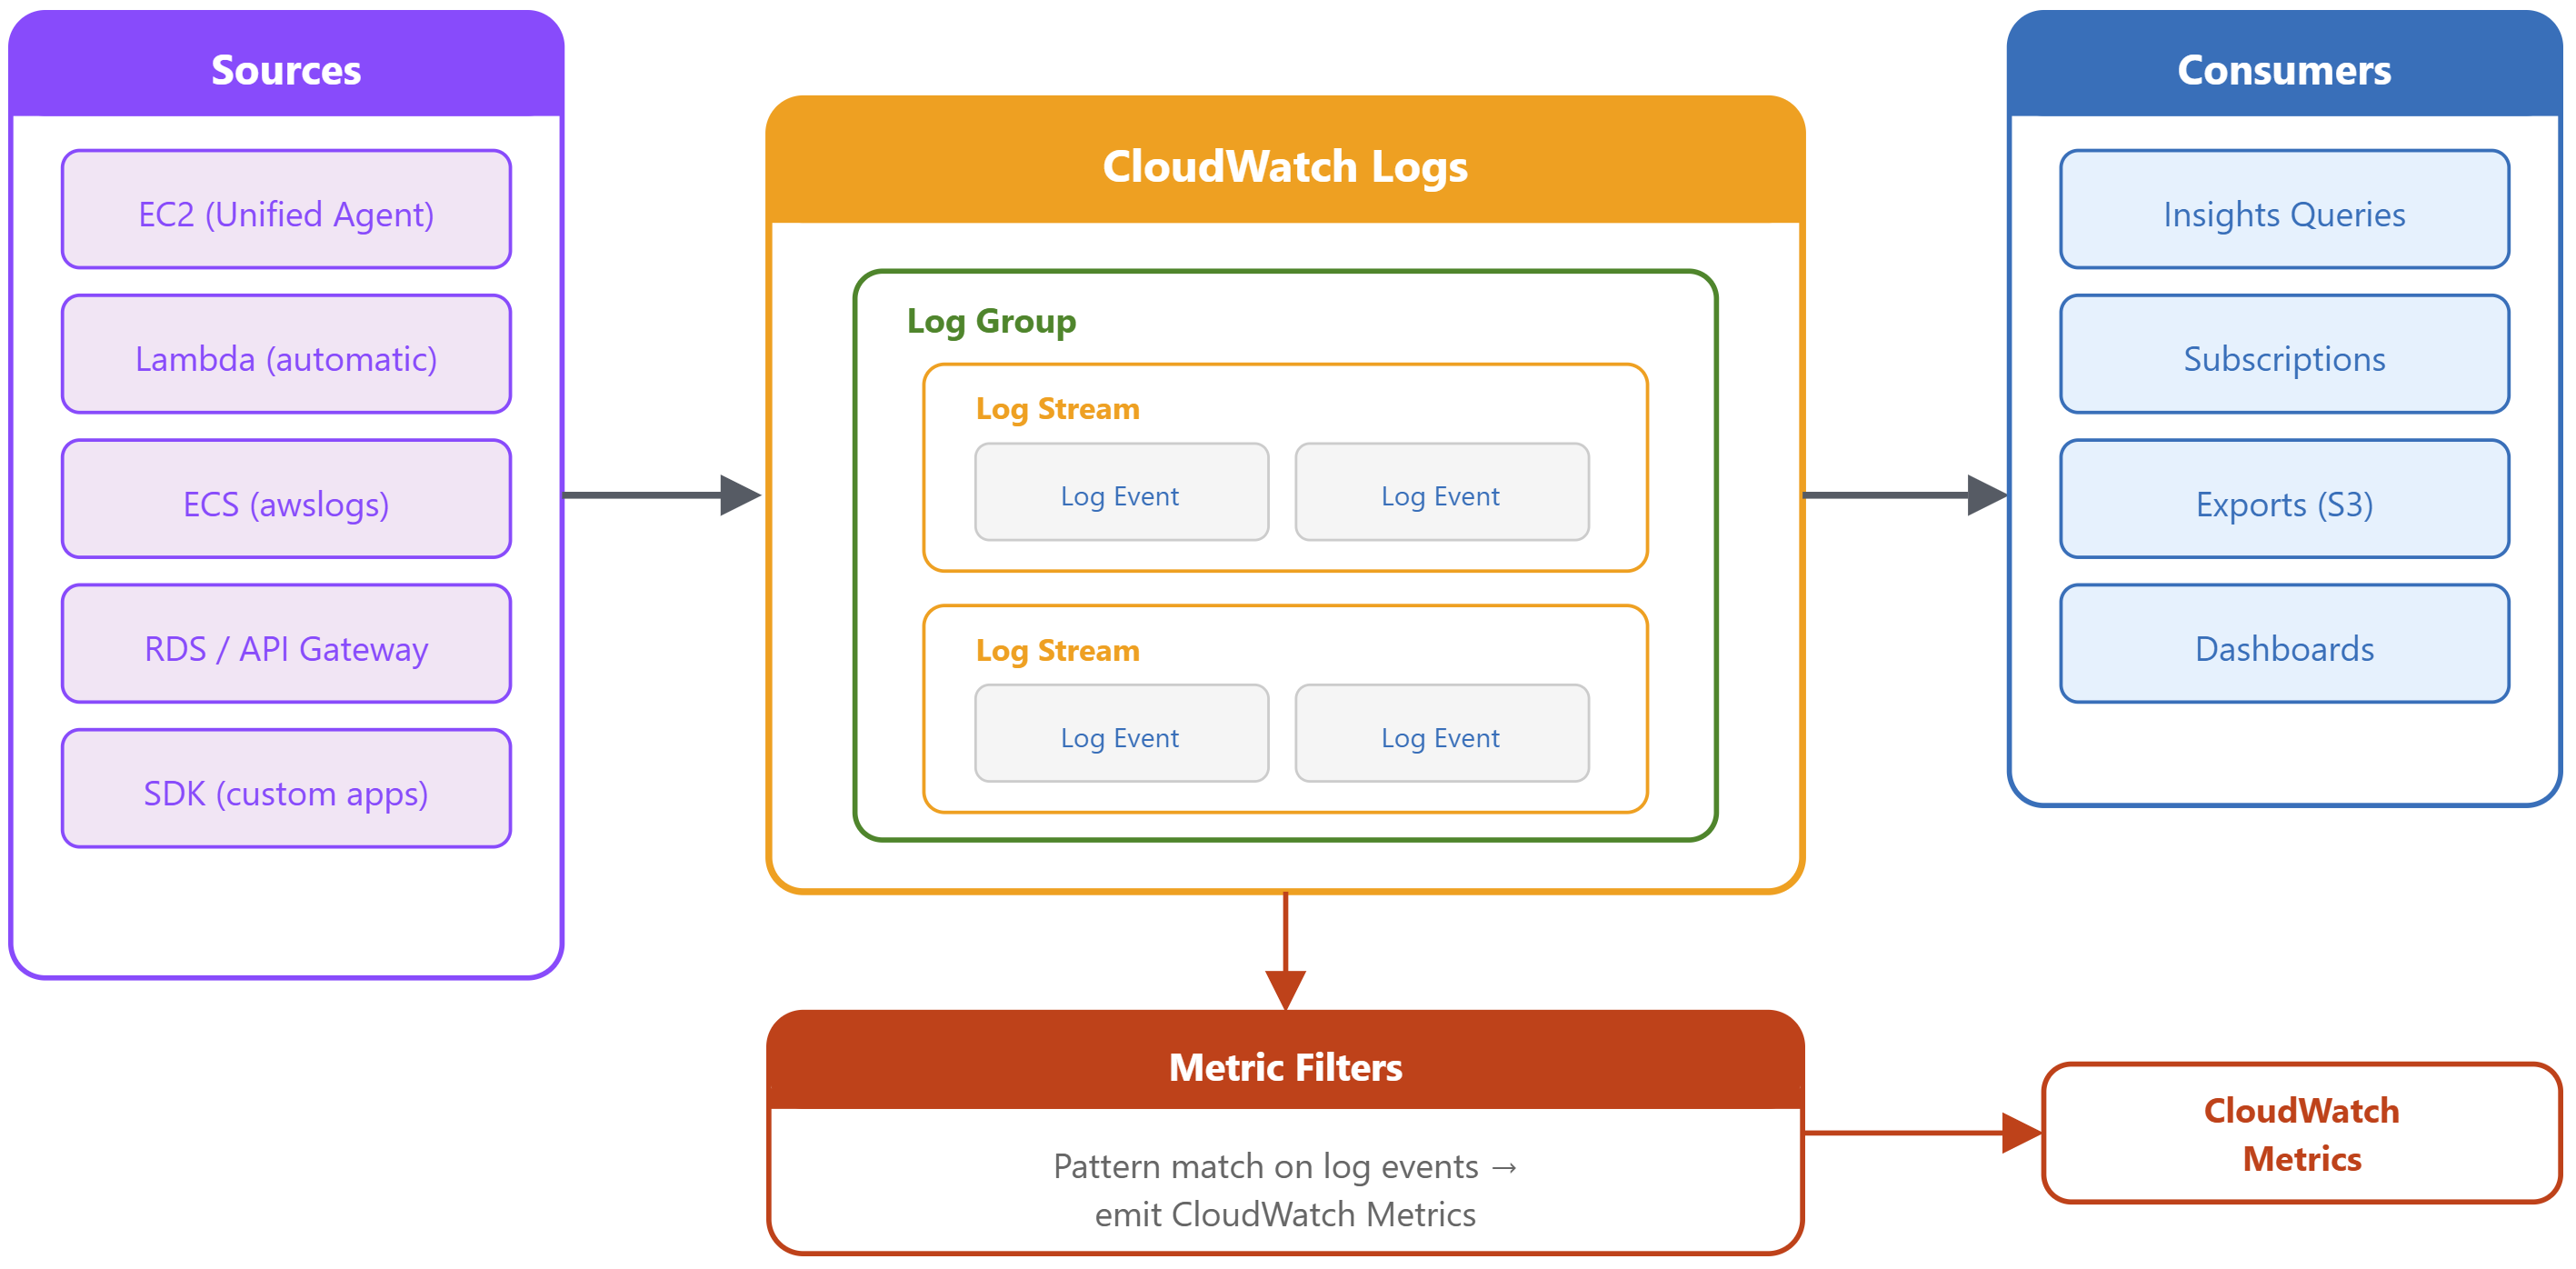
CloudWatch-Logs-Architektur: vom Anwendungsagent zu Log-Gruppen und -Streams, dann Query, Export und Subscriptions

Überwachung und Fehlersuche in AWS

CloudWatch-Logs vs. traditionelles Logging
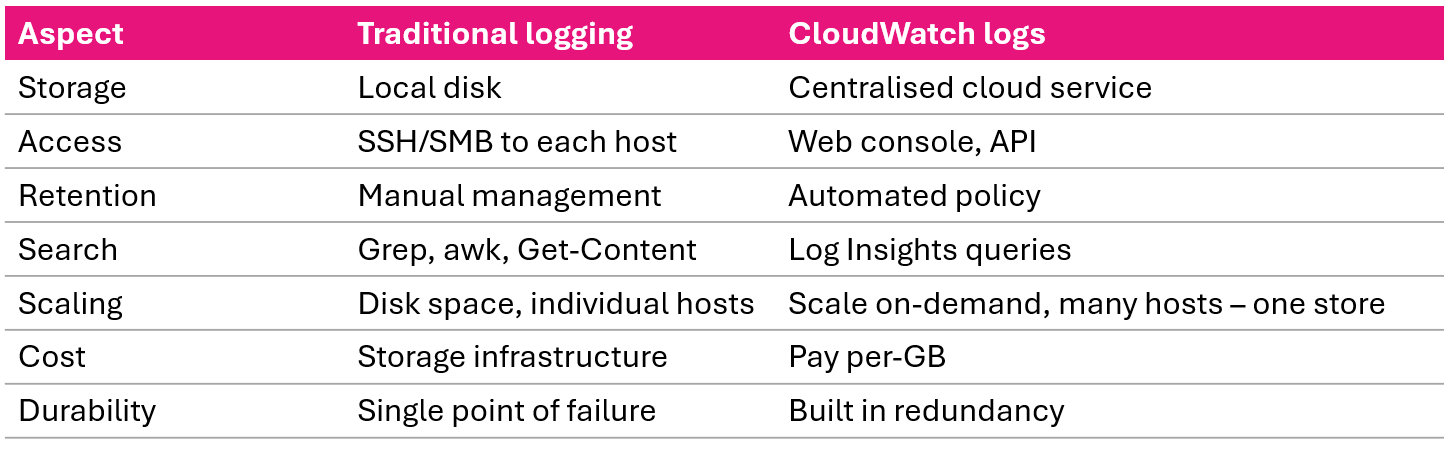
Zentrales Logging mit CloudWatch im Vergleich zu traditionellem serverbasiertem Logging via SSH und grep

Überwachung und Fehlersuche in AWS

Einheitlicher Agent: Einrichtung auf EC2
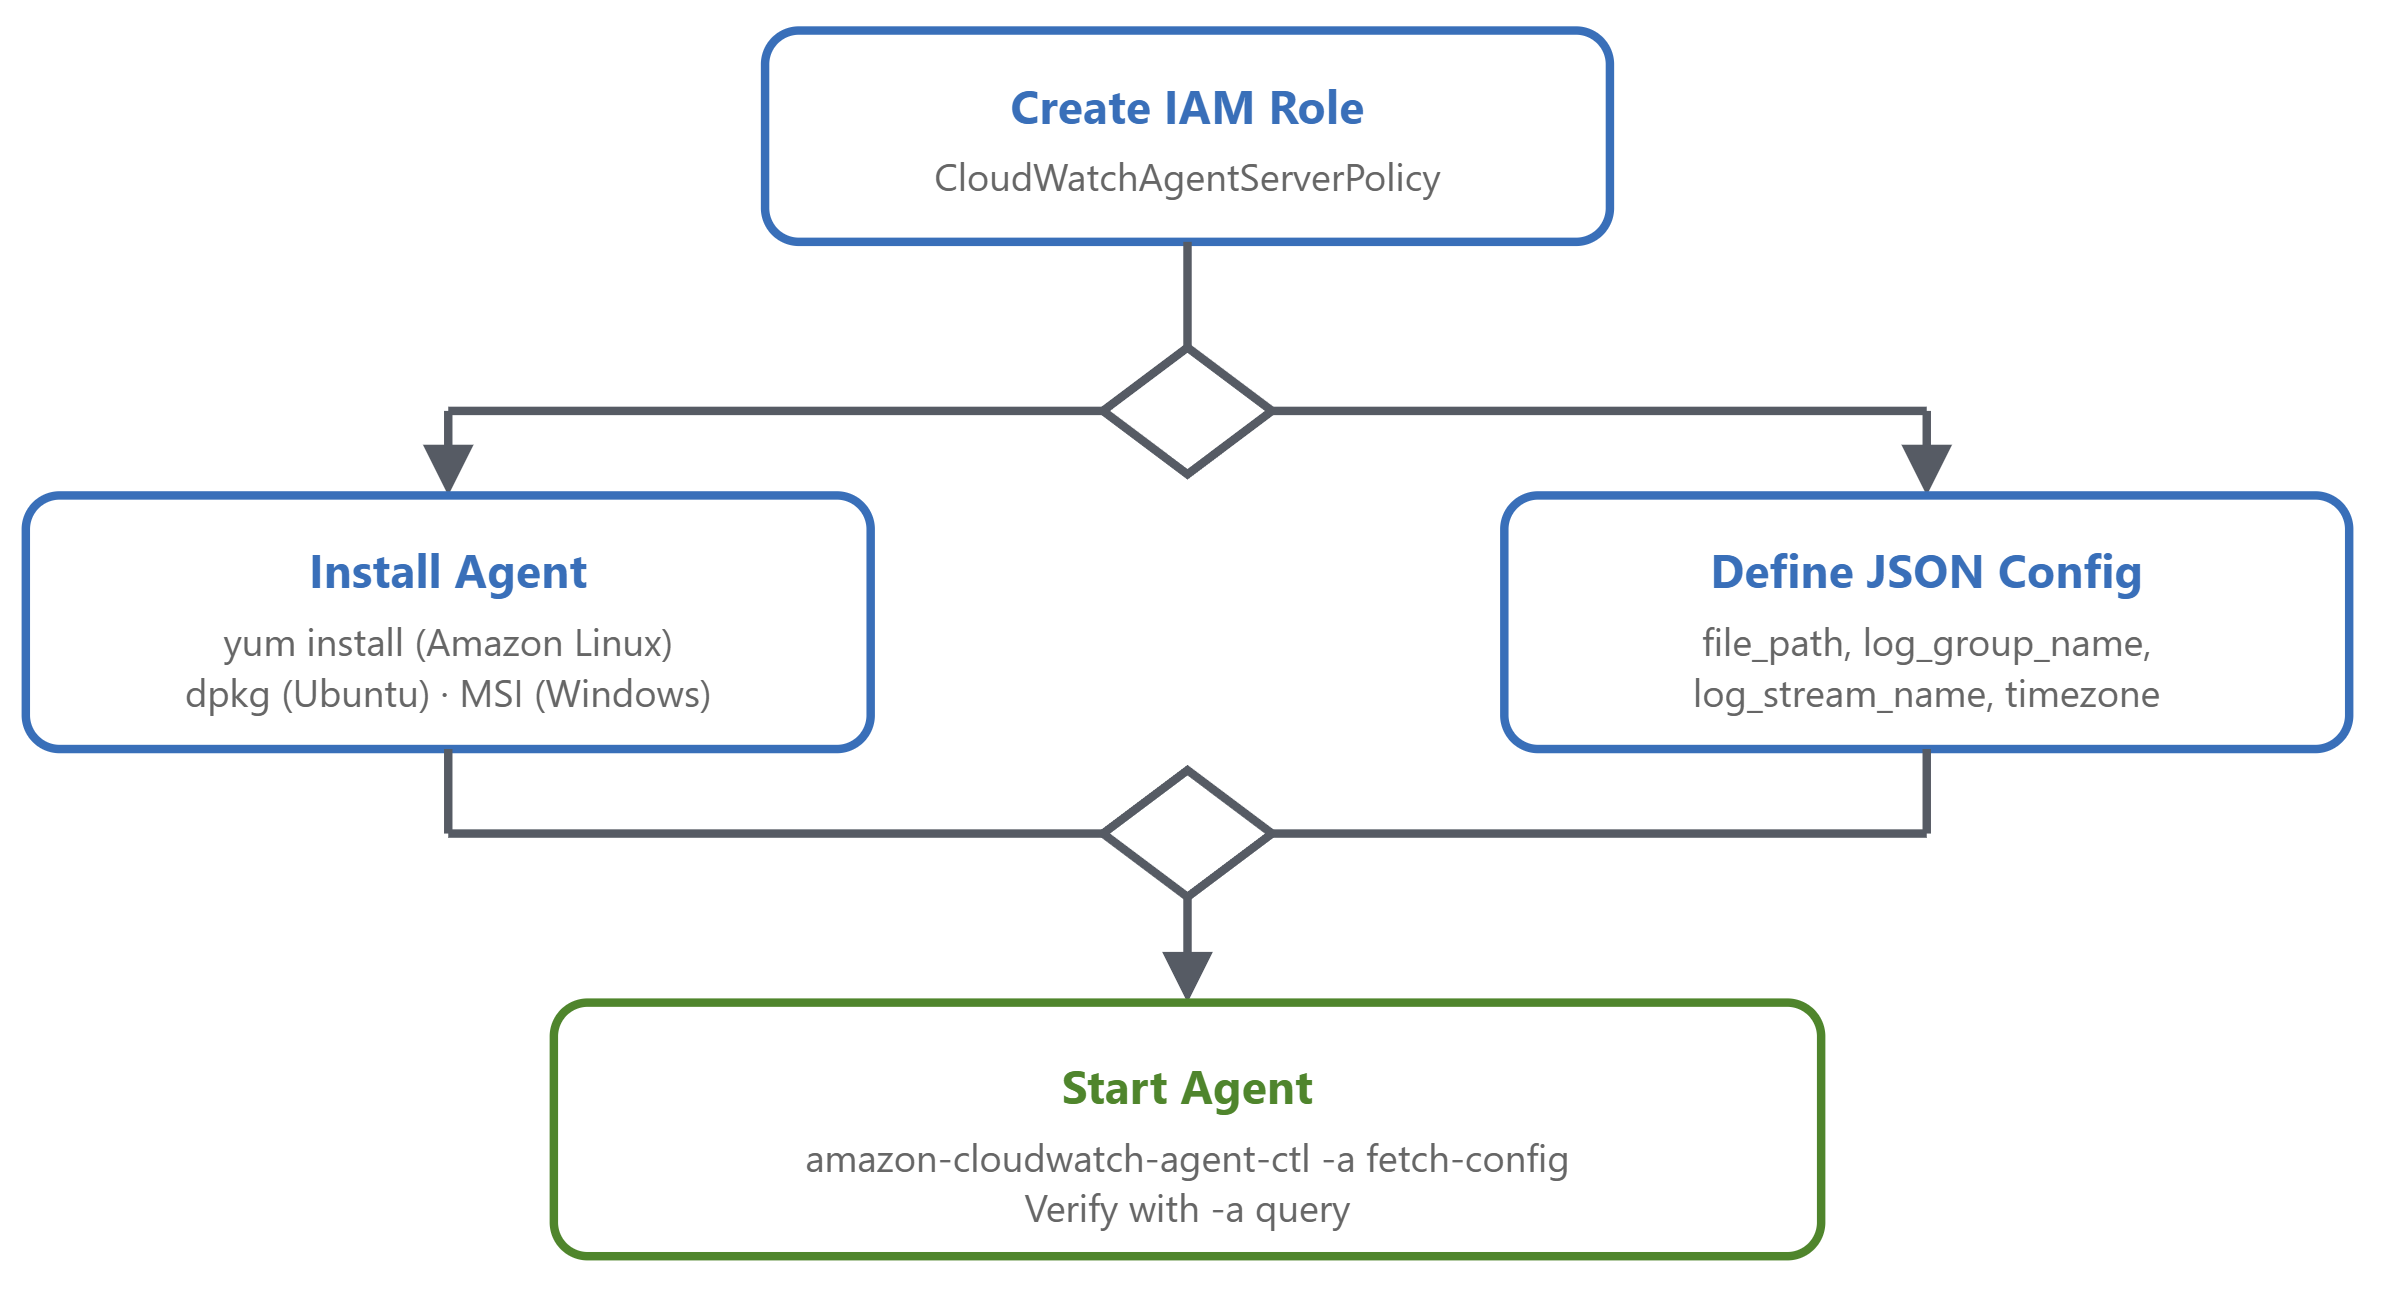
 

Vier Schritte zur Einrichtung des einheitlichen CloudWatch-Agents auf EC2: IAM-Rolle, Installation, Konfiguration, Start

{
  "logs": {
    "logs_collected": {
      "files": {
        "collect_list": [
          {
            "file_path": "/var/log/application.log",
            "log_group_name": "/aws/ec2/application",
            "log_stream_name": "{instance_id}",
            "timezone": "UTC"
          }
        ]
      }
    }}}
Überwachung und Fehlersuche in AWS

Logging mit Lambda und ECS


Lambda: kein Agent nötig

  • Loggt automatisch nach /aws/lambda/function-name
  • Erfasst Aufrufe, Dauer, stdout/stderr, Fehler
  • Nutze strukturiertes JSON für einfachere Abfragen


{
  "logDriver": "awslogs",
  "options": {
    "awslogs-group": "/ecs/my-application",
    "awslogs-region": "us-east-1",
    "awslogs-stream-prefix": "ecs",
    "awslogs-create-group": "true"
  }
}
Überwachung und Fehlersuche in AWS

Einführung in Metric Filters


Was sind Metric Filters?

  • Scannen Log-Events nach Mustern → veröffentlichen CloudWatch-Metriken
  • Brücke zwischen Logs und Metriken
  • Werden auf einer Log-Gruppe erstellt


Anwendungsfälle

  • Fehlerhäufigkeit zählen
  • Antwortzeiten aus Logs verfolgen
  • Business-Ereignisse überwachen (Bestellungen, Sign-ups)
  • Alarme aus Log-Mustern speisen
Überwachung und Fehlersuche in AWS

Filtermuster-Syntax


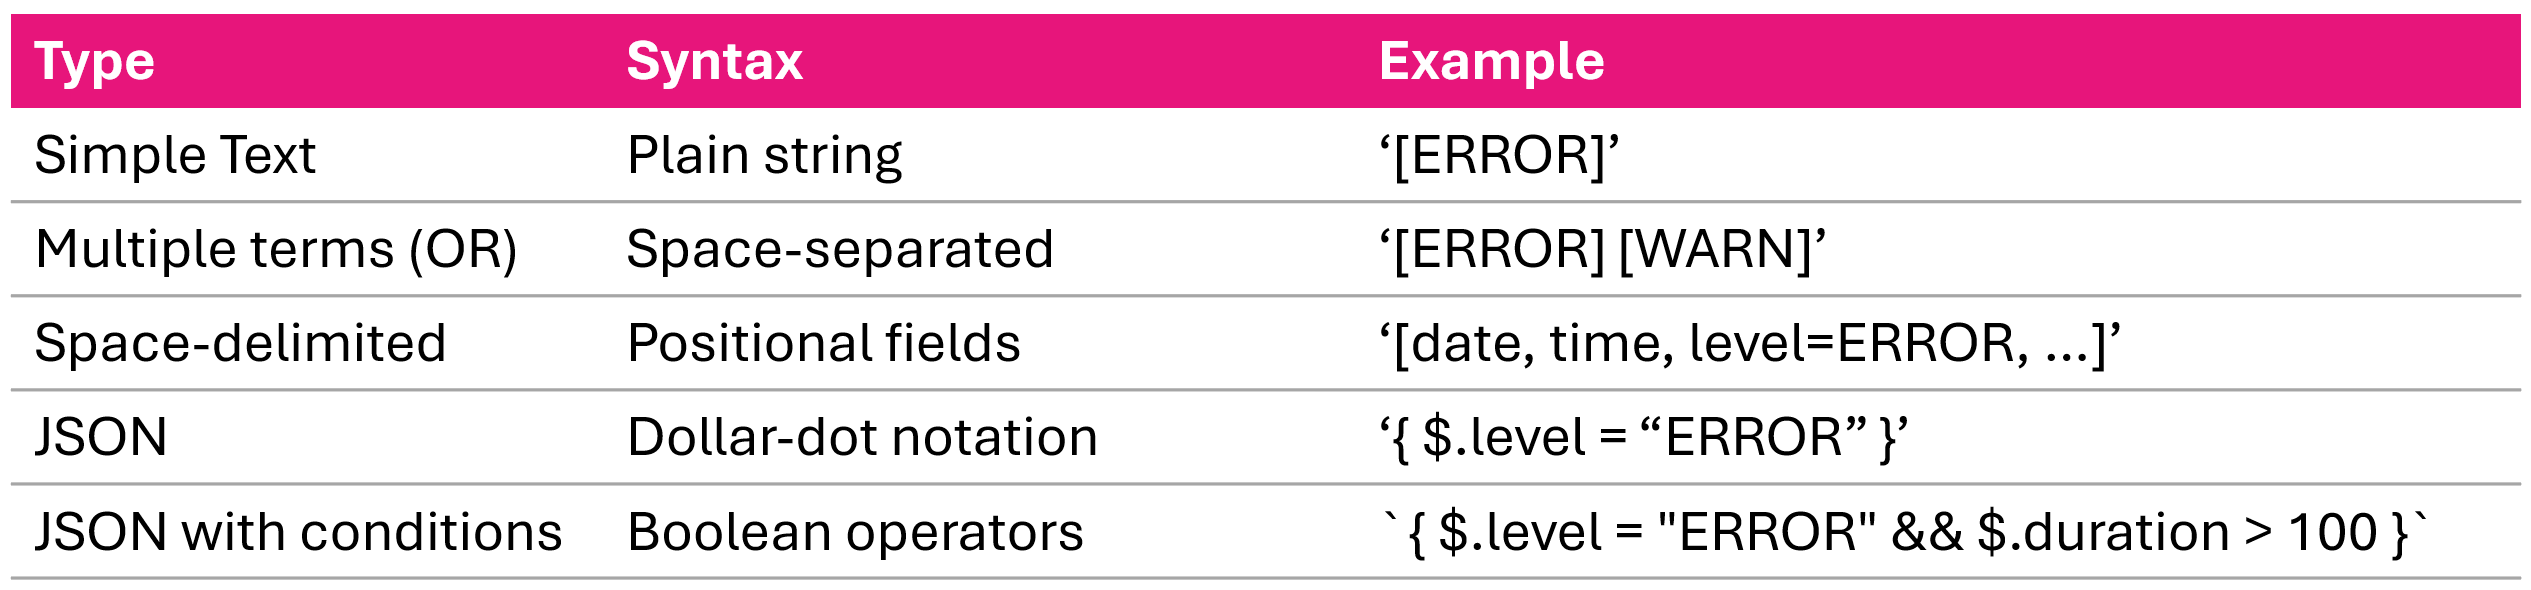
Drei Musterformate für Metric Filters: einfacher Text, durch Leerzeichen getrennte Felder und JSON mit Dollar-Punkt-Notation

Überwachung und Fehlersuche in AWS

Metric Filters: empfohlene Praktiken


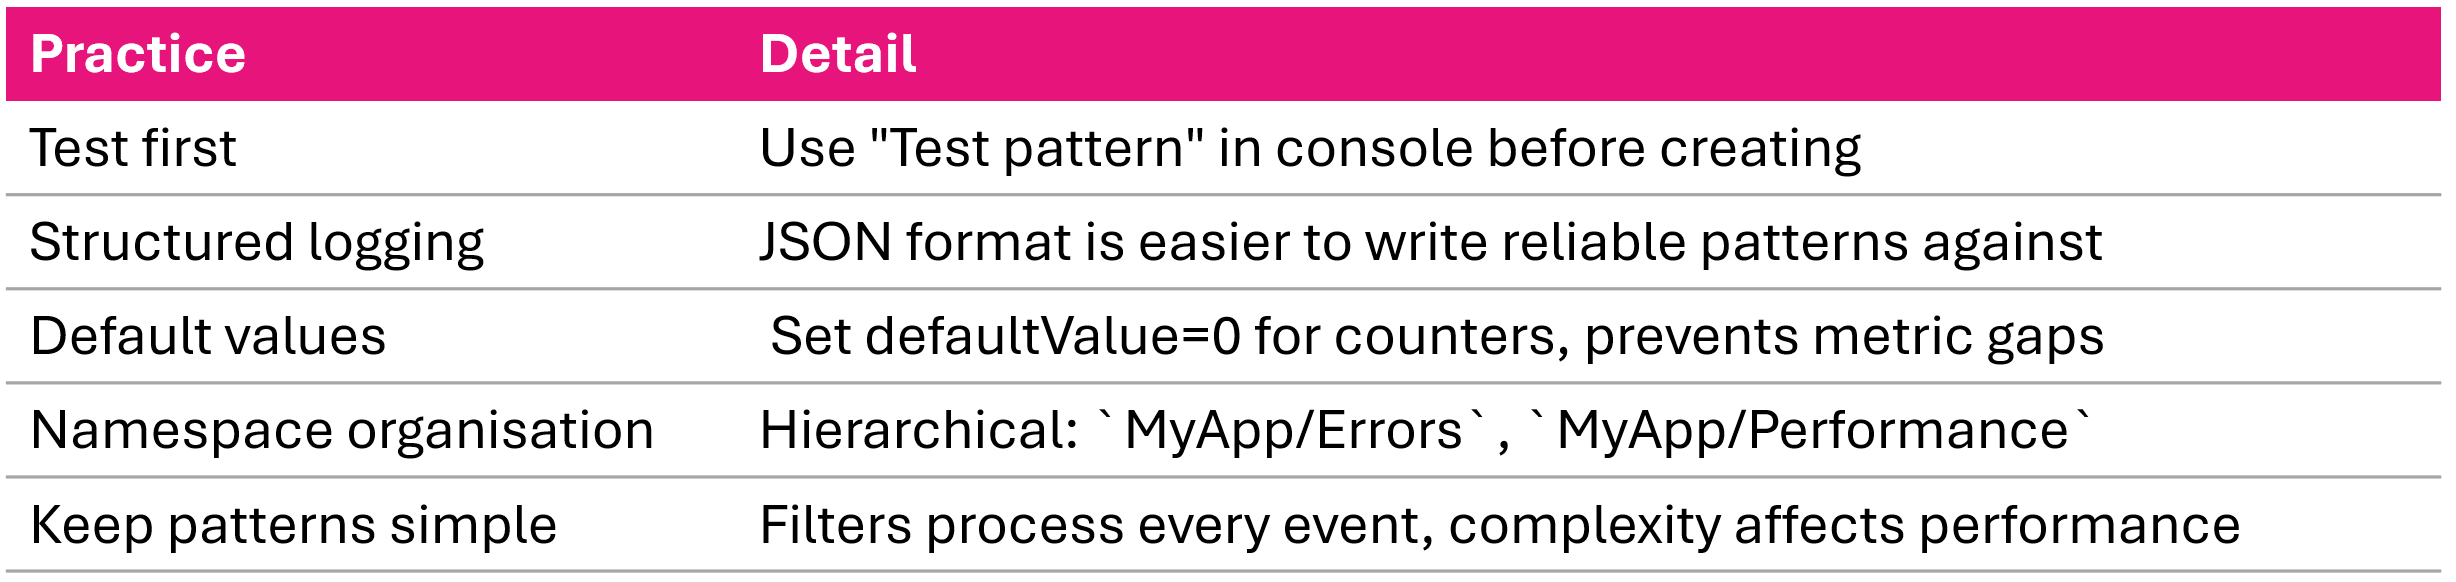
Empfohlene Praktiken für Metric Filters: Muster testen, Standardwert 0 setzen, Namespaces gruppieren, Muster einfach halten

Überwachung und Fehlersuche in AWS

Einführung in CloudWatch Logs Insights


Was ist Logs Insights?

  • Interaktiver Abfragedienst in CloudWatch Logs
  • Eine oder mehrere Log-Gruppen zugleich abfragen
  • Ergebnisse in Sekunden, keine Infrastrukturverwaltung


Drei unterstützte Abfragesprachen

  • CloudWatch Logs Insights QL
  • OpenSearch PPL (Piped Processing Language)
  • OpenSearch SQL
Überwachung und Fehlersuche in AWS

Video-Zusammenfassung


  • CloudWatch Logs: zentrales Logging mit Log-Events → Streams → Gruppen
  • EC2: Unified Agent mit JSON-Konfig
  • Lambda: automatisch, kein Agent, nutze strukturiertes JSON-Logging
  • ECS: awslogs-Log-Treiber in der Task-Definition
  • Metric Filters: CloudWatch-Metriken aus Log-Mustern ableiten
  • Logs Insights: interaktiver Abfragedienst – die Abfragen meistern wir in Video 4
Überwachung und Fehlersuche in AWS

Lass uns üben!

Überwachung und Fehlersuche in AWS

Preparing Video For Download...