Log Insights och analys
Övervakning och felsökning i AWS

John Q. Martin
Principal Consultant
Logs Insights frågestruktur
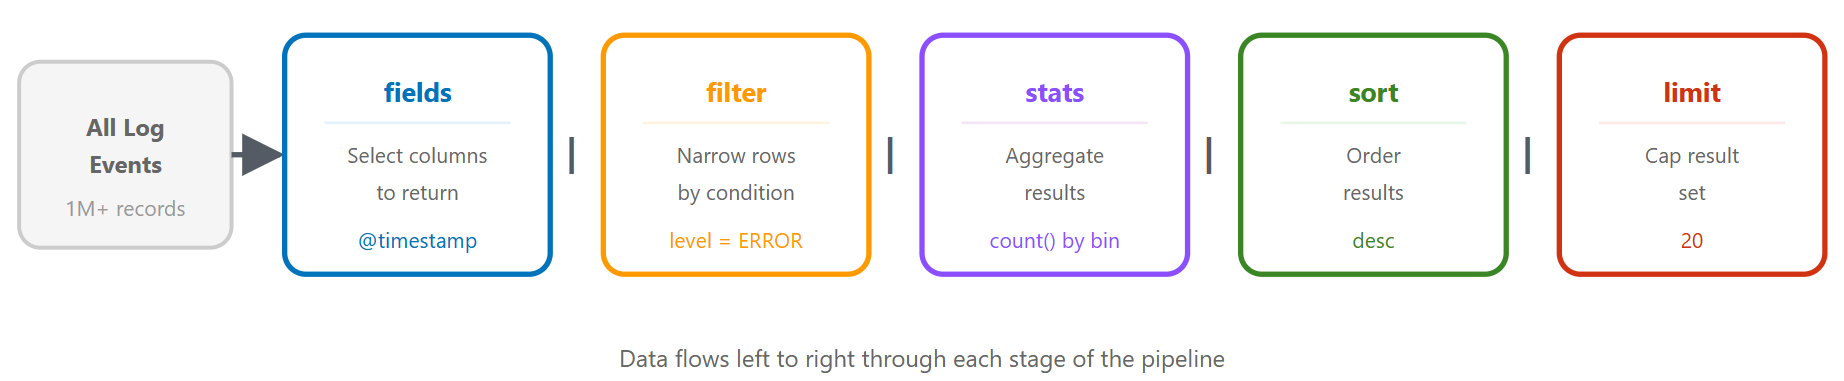
Frågespråk: samma fråga, tre sätt
CloudWatch Logs Insights QL
fields @timestamp, @message, level
| filter level = "ERROR"
| filter @timestamp > ago(1h)
| sort @timestamp desc
| limit 20
OpenSearch PPL
source = `/aws/lambda/my-function`
| where level = 'ERROR' and @timestamp > ago(1h)
| fields @timestamp, @message, level
| sort - @timestamp
| head 20
Frågespråk: OpenSearch SQL
OpenSearch SQL
SELECT `@timestamp`, `@message`, level
FROM `/aws/lambda/my-function`
WHERE level = 'ERROR'
  AND `@timestamp` > ago(1h)
ORDER BY `@timestamp` DESC
LIMIT 20
- Standard SELECT / FROM / WHERE-syntax
- Stöder JOIN:ar mellan logggrupper
- Välj det som passar ditt team
Scenario 1: Hitta feltoppar
fields @timestamp, @message, level
| filter level = "ERROR"
| stats count() as error_count by bin(5m)
| sort @timestamp desc
Utökat: gruppera efter feltyp
fields @timestamp, error_type, error_message
| filter level = "ERROR"
| stats count() as count by error_type, bin(5m)
| sort count desc
Scenario 2: Långsamma API-endpoints
fields @timestamp, endpoint, response_time, status_code
| filter response_time > 1000
| stats avg(response_time) as avg_time,
        max(response_time) as max_time,
        count() as slow_requests
        by endpoint
| sort avg_time desc
Fördjupning
fields @timestamp, endpoint, response_time, user_id, request_id
| filter endpoint = "/api/users" and response_time > 1000
| sort response_time desc
| limit 20
Scenario 3: Misslyckad autentisering
fields @timestamp, user_id, ip_address, action
| filter action = "login_failed"
| stats count() as failed_attempts by user_id, ip_address
| sort failed_attempts desc
| limit 50
Tidsbaserad analys
fields @timestamp, user_id, ip_address
| filter action = "login_failed"
| stats count() as attempts by ip_address, bin(1h)
| filter attempts > 10
| sort attempts desc
Scenario 4 & 5: Databastimeouts och minnesläckor
Databastimeouts
fields @timestamp, @message
| filter @message like /database/ and @message like /timeout|error|failed/
| parse @message "timeout after * seconds" as timeout_duration
| stats count() as timeout_count,
        avg(timeout_duration) as avg_timeout
        by bin(5m)
Identifiering av minnesläckor
fields @timestamp, memory_used_mb, heap_size_mb
| stats avg(memory_used_mb) as avg_memory,
        max(memory_used_mb) as max_memory
        by bin(1h)
| sort @timestamp asc
Scenario 6: Begäranspårning
fields @timestamp, @message, request_id, service, action
| filter request_id = "abc123def456"
| sort @timestamp asc
Spårning i flera tjänster
fields @timestamp, service, action, duration_ms, status
| filter request_id = "abc123def456"
| sort @timestamp asc
| display @timestamp, service, action, duration_ms, status
Avancerade tekniker: parse och regex
Tolka ostrukturerade loggar
fields @timestamp, @message
| parse @message "[*] User * failed to access resource * from IP *"
    as level, user, resource, ip
Regex-tolkning
| parse @message /Request completed in (?<duration>\d+)ms with status (?<status>\d+)/
Avancerade tekniker: beräknade fält
fields @timestamp, requests, errors
| fields error_rate = (errors / requests) * 100

fields @timestamp, status_code
| fields status_category =
    case(status_code < 300, "success",
         status_code < 500, "client_error",
         status_code >= 500, "server_error")
| stats count() as request_count by status_category
Frågeoptimeringar
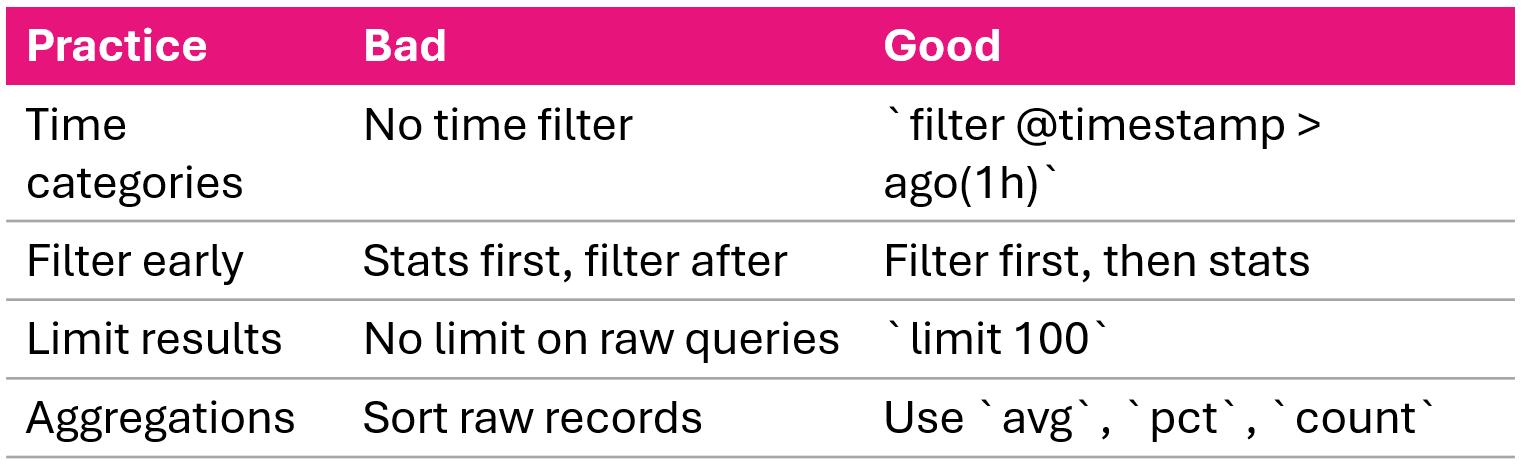
Avvikelseidentifiering och korrelation
Statistisk avvikelseidentifiering
- Beräkna baslinje: medelvärde och standardavvikelse över 7 dagar
- Jämför aktuell period mot baslinjen
- Flagga värden > 2 standardavvikelser som avvikande
Korrelation av felfrekvens
fields @timestamp, level
| stats count() as total_requests,
        sum(case(level = "ERROR", 1, 0)) as errors
        by bin(5m)
| fields error_rate = (errors / total_requests) * 100
Sammanfattning
- CloudWatch Logs Insights: interaktiv frågetjänst, ingen infrastruktur krävs
- Tre frågespråk: Logs Insights QL, OpenSearch PPL och OpenSearch SQL
- Sex felsökningsscenarier: feltoppar, långsamma endpoints, misslyckad autentisering, databastimeouts, minnesläckor och begäranspårning
- Avancerade tekniker:
parseför ostrukturerad text,bin()för tidsserier ochpct()för percentiler - Korrelation och avvikelseidentifiering: felfrekvensanalys och statistisk baslinjesjämförelse
- Från undersökning till automatisering: metriska filter och larm slutför kretsen
Nu kör vi en övning!
Övervakning och felsökning i AWS

