為什麼資料治理很重要?

Data Governance 概念

Courtney Smith

Strategic Initiatives Manager

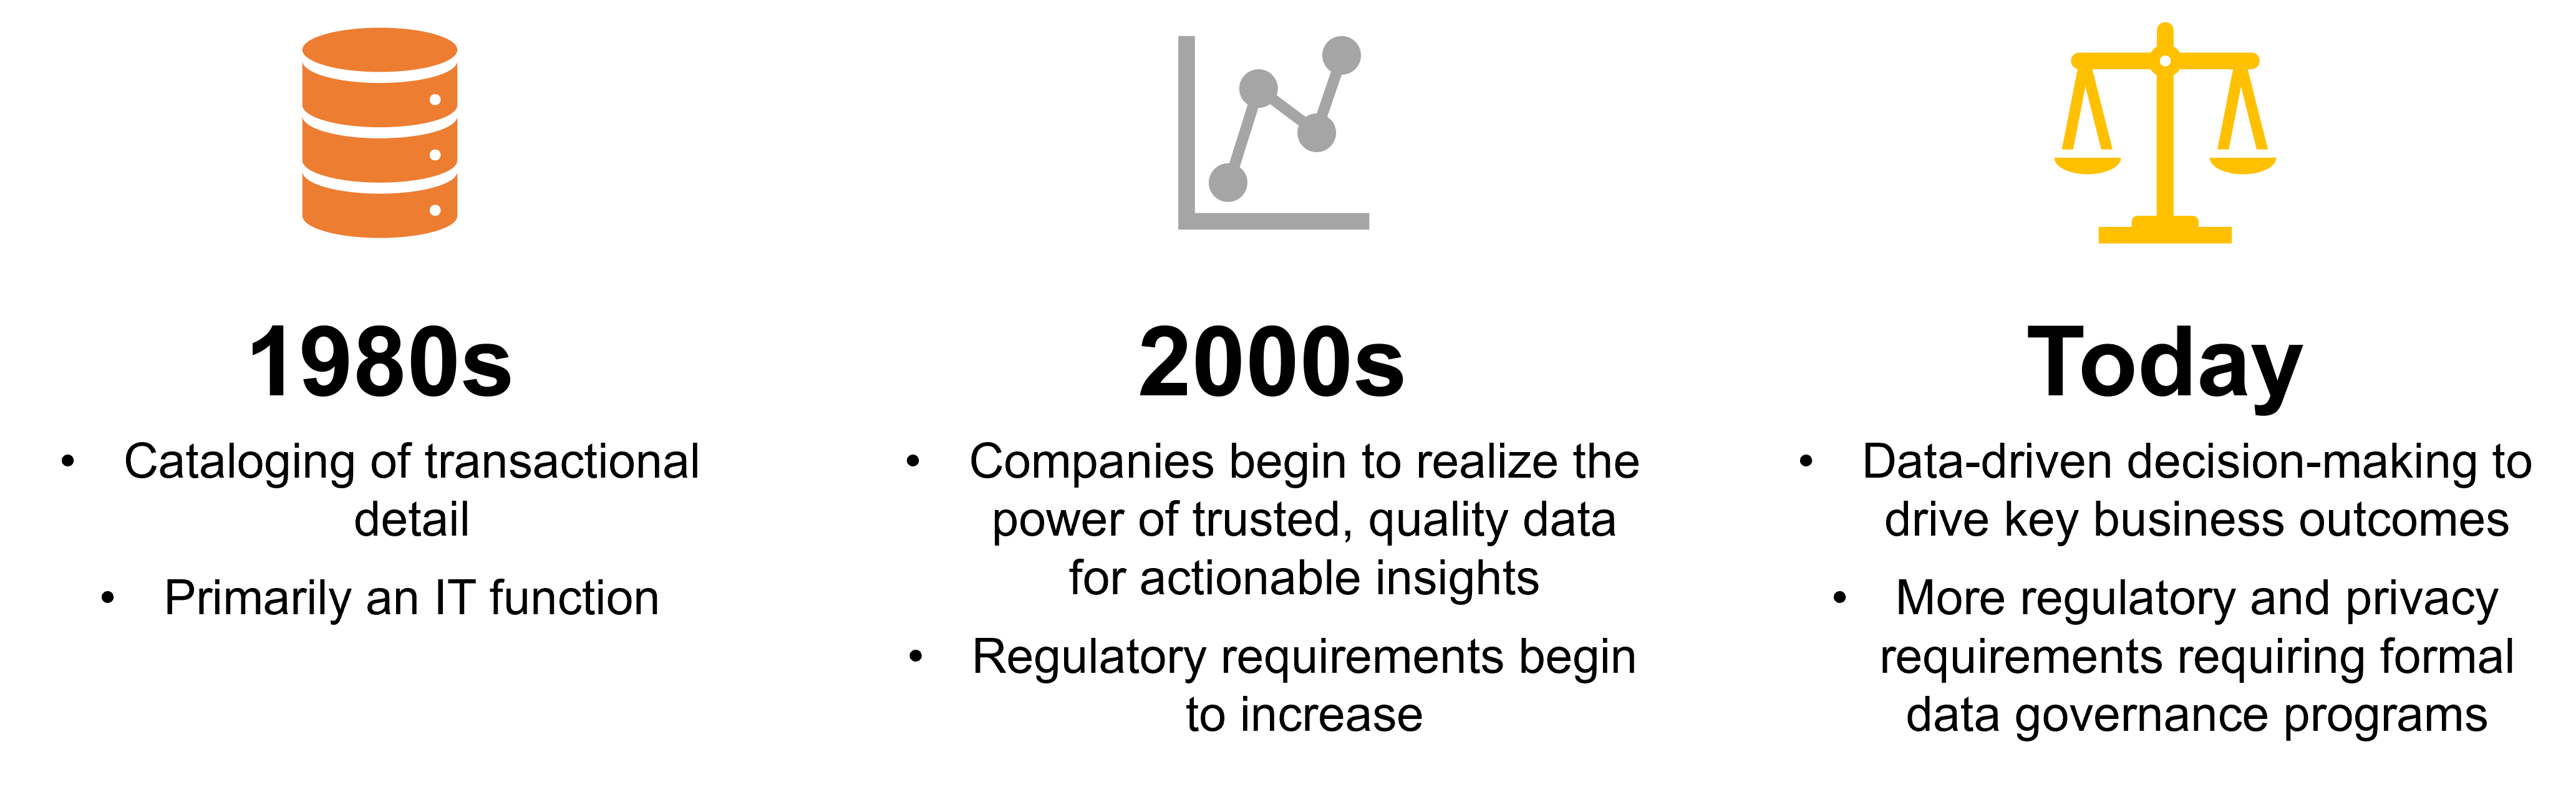
資料治理的演進


一張圖示,說明資料治理從 1980 年代至今的演進

Data Governance 概念

金融監管趨嚴

目標包含:

  • 降低有害事件風險
  • 強化高層問責
  • 更佳風險管理
  • 提升報告準確性
  • 加強對消費者、投資人與經濟的保護


資料治理能幫上忙!

法槌、撲滿與計算機,代表金融監管

Data Governance 概念

Sarbanes-Oxley(SOX)法案

  • 美國於 2002 年因多起會計醜聞而立法
  • 高層須證實財務資訊的正確性
  • 設定財務與公司報告標準

文件頂端寫有 Sarbanes-Oxley Act 與 SOX Compliance 的照片

Data Governance 概念

CCAR

綜合資本分析與審查(CCAR):

  • 評估美國銀行是否有足夠資本以承受經濟衰退
  • 包含壓力測試以評估韌性
  • 審查資本規劃流程,並評估是否可配發股利或股份

擠壓美元符號的圖像,象徵金融政策收緊

Data Governance 概念

BCBS 239

  • 14 項風險資料彙總原則
  • 分為三類資料需求
    1. BCBS 報告與資料彙總
    2. BCBS 資料治理
    3. BCBS 資料品質要求
  • 全球標準,旨在防止因風險管理不當造成的重大損失

放大鏡檢視圖表數字,代表金融審查

Data Governance 概念

美國隱私法規

  • 聯邦與各州法律並行,保護與罰則層級不一

  • 例如:

    • Health Insurance Portability and Accountability Act(HIPAA,1997)

      • 敏感資訊在特定情況外,不得於未經病人知情或同意下分享
    • California Consumers Protection Act(CCPA,2018)

      • 強化加州居民對其個人資料的使用、處理、保存與販售之控制權
Data Governance 概念

一般資料保護規範(GDPR)

  • 歐盟適用的綜合性隱私法
  • 適用於蒐集歐盟公民與居民資料的任何公司
  • 重點包含:
    • 提升歐盟公民與居民對個資處理的權利
    • 資料須匿名化以保護隱私
    • 發生資料外洩必須通知消費者
    • 跨國資料傳輸須遵循特定標準
    • 特定公司須設置資料保護長以督導 GDPR 合規
Data Governance 概念

資料分類與保存

資料分類

  • 依機密等級分組資料
  • 指示資料的處理、保護與使用方式

資料保存與銷毀政策

  • 規範資料保存期間與銷毀時點
  • 依據資料分類執行

商務人士在電腦中整理文件與資料夾

Data Governance 概念

主資料、參考資料與後設資料管理

主資料管理(MDM)

  • 提升一致性與透明度
  • 建立主(黃金)紀錄,以在各系統間識別、比對與合併資料

參考資料管理

  • 識別、對應並統一編碼資料集(例如國碼、貨幣)於各業務與系統間以確保一致

後設資料管理(Metadata)

  • 管理用來描述與定義資料的資料(例如沿革、定義)
  • 支援資料搜尋與編目
Data Governance 概念

一起來練習吧!

Data Governance 概念

Preparing Video For Download...