風險分類
認識 EU AI 法案

Dan Nechita
Lead Technical Negotiator, EU AI Act
供應者 vs. 部署者
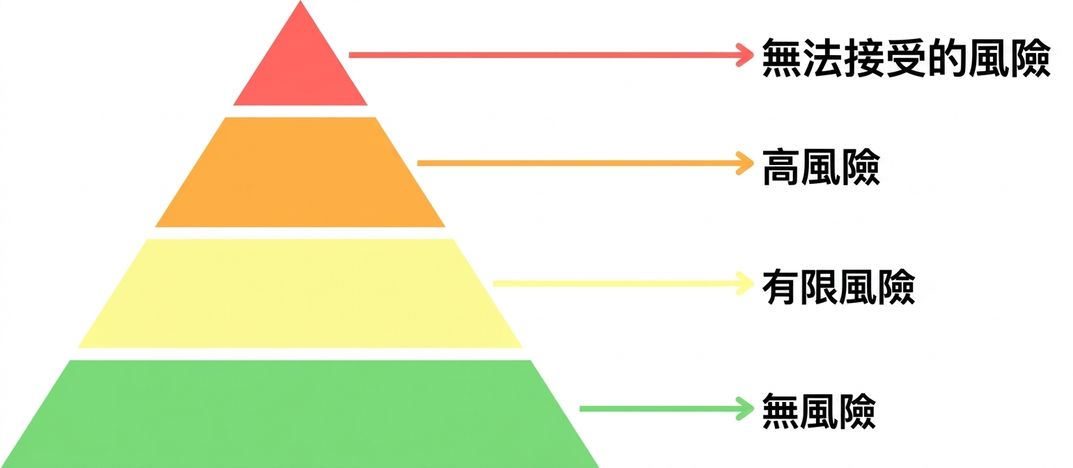
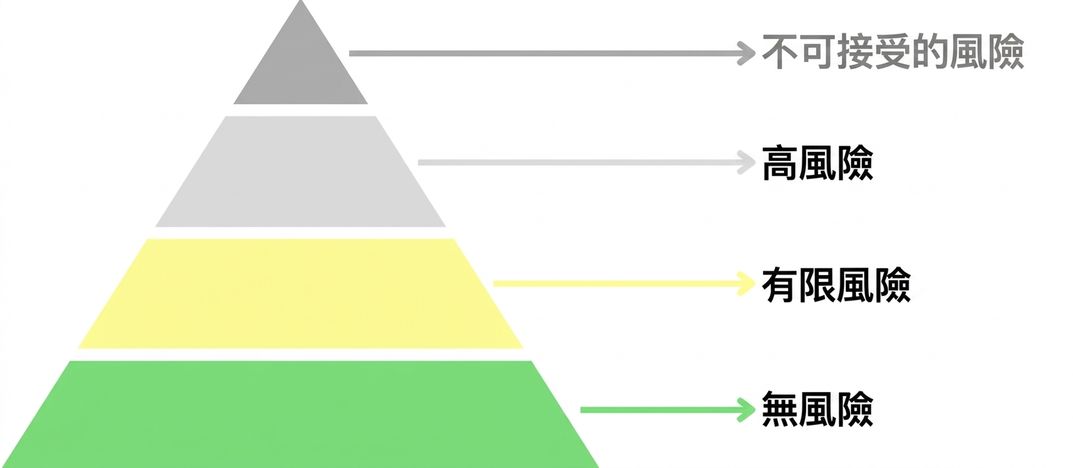
風險金字塔
義務依 AI 的「預期用途」與分級風險而定:不可接受、高、有限、無。
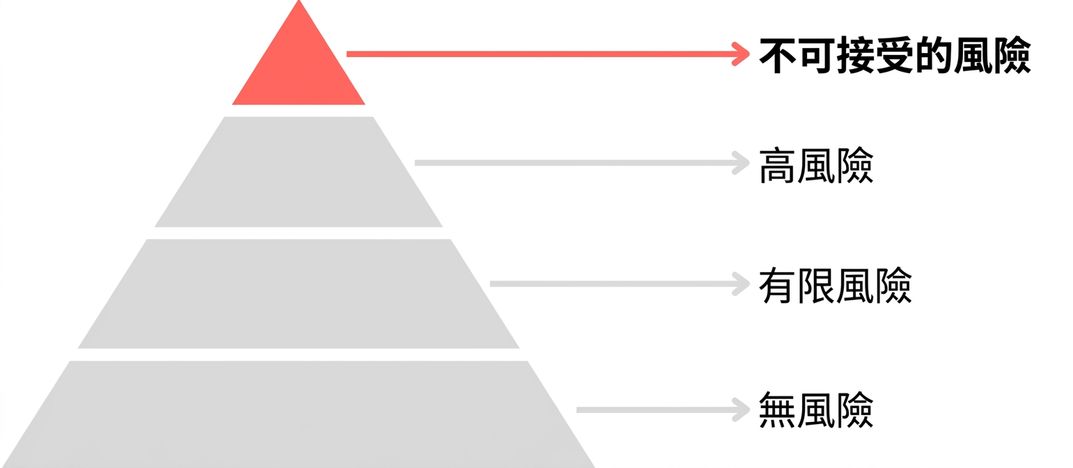
不可接受風險
義務依 AI 的「預期用途」與分級風險而定:不可接受、高、有限、無。
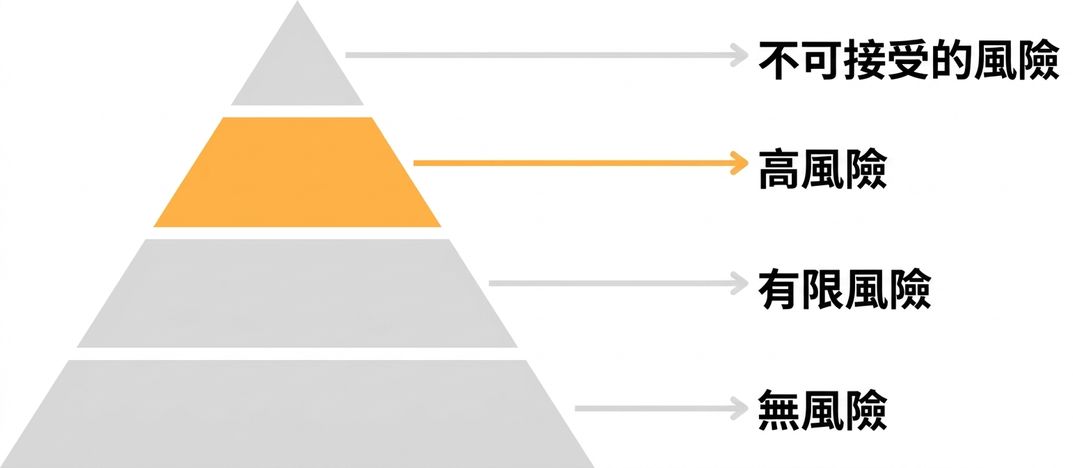
高風險
義務依 AI 的「預期用途」與分級風險而定:不可接受、高、有限、無。
有限與無風險
聊天機器人、深偽內容與 AI 產生內容是主要範例。
GPAI
認識 EU AI 法案
Dan Nechita
Lead Technical Negotiator, EU AI Act
義務依 AI 的「預期用途」與分級風險而定:不可接受、高、有限、無。
義務依 AI 的「預期用途」與分級風險而定:不可接受、高、有限、無。
義務依 AI 的「預期用途」與分級風險而定:不可接受、高、有限、無。
聊天機器人、深偽內容與 AI 產生內容是主要範例。

