進階 Key Vault 設定
為開發人員實作 Azure 安全性

Anushika Agarwal
Cloud Data Engineer
Entra ID 驅動 Key Vault 驗證
- 存取 Key Vault 的第一步=驗證(Authentication)
- 證明你是誰
- Key Vault 透過 Microsoft Entra ID 進行驗證
Key Vault 的身分類型
- User:人員
- Group:使用者群組
- Service Principal:應用或服務的身分
應用程式驗證方式
- Managed Identity(建議)
- 無密碼,由 Azure 管理
- App Registration
- 手動設定,需憑證與密碼
Key Vault 的授權
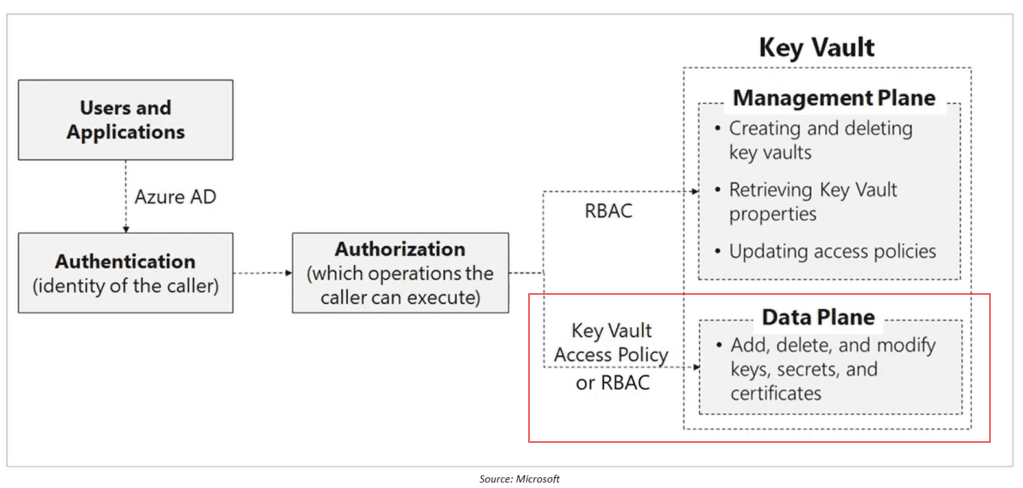
通過驗證後,授權(Authorization) 會定義你可執行的動作
Azure 提供兩種授權模型:Access Policies 與 RBAC
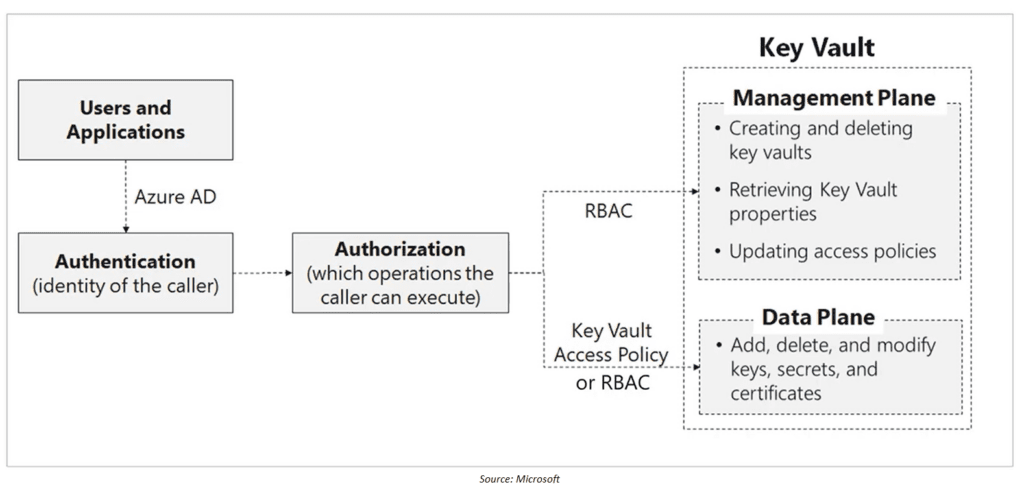
Access policies(舊制)
- 僅控制資料平面(Vault 內部)
- 不控制管理平面或誰可管理此 Vault
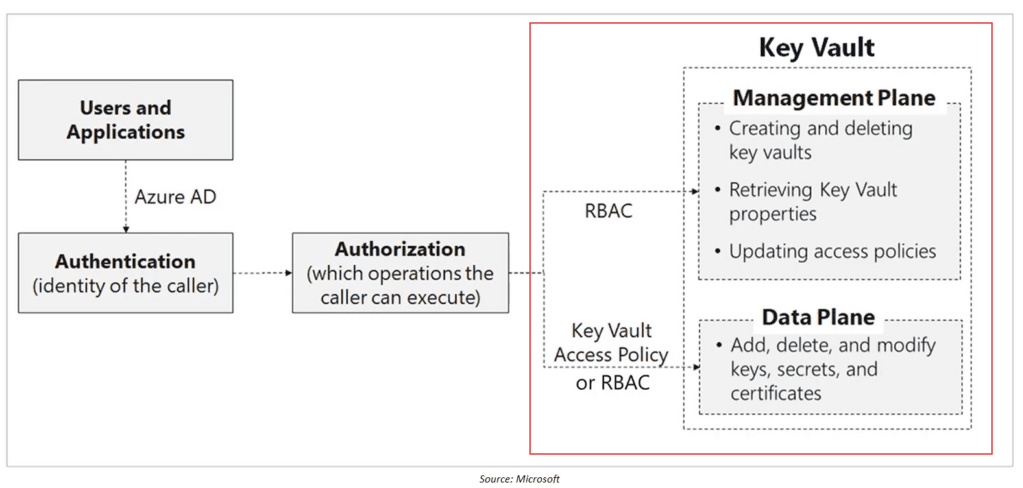
RBAC:角色型存取控制(建議)
- 控制存取:
- 管理平面:Vault 本身
- 資料平面:Keys、Secrets、Certificates
- 支援 PIM、MFA、條件式存取
Soft Delete(軟刪除)
現況:
- 刪除的項目可能造成重大中斷
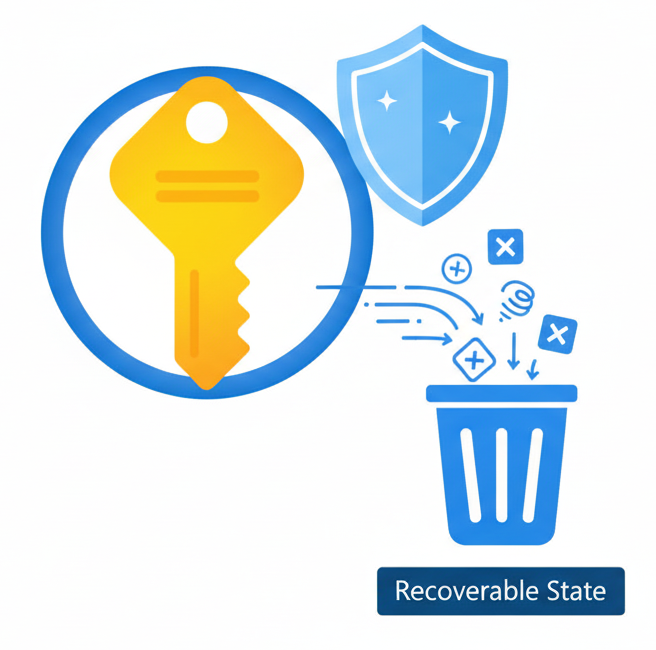
啟用 Soft Delete:
- 刪除的項目會進入可復原狀態
- 防止誤刪或惡意刪除
Soft Delete 適用範圍?
- Vault
Keys
- Secrets
- Certificates
Soft Delete 設定
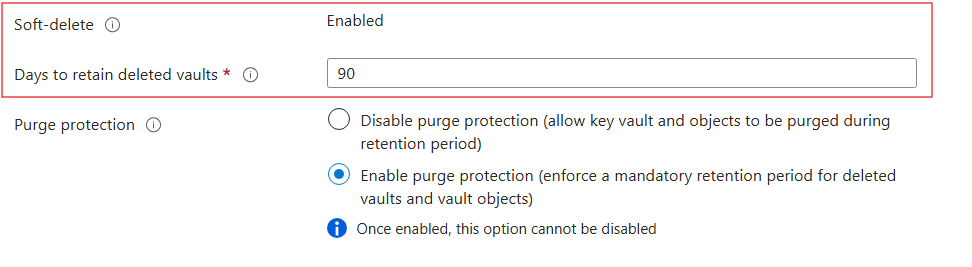
- 保留期間:7–90 天(預設:90)
- 新建立的 Vault 預設啟用
- 設定後無法關閉
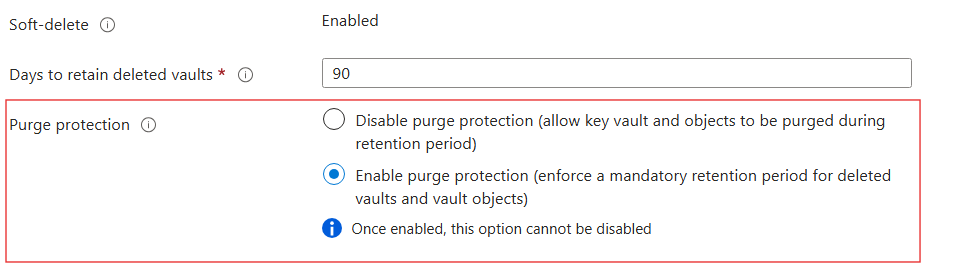
Purge 保護
- Purge=永久刪除,無法復原
- 在保留期間封鎖清除
連系統管理員也無法清除
適用於 Vault 與其內容
Purge 保護設定
- 設定
- 保留期間:7–90 天(預設:90)
- 需先啟用 Soft Delete
- 設定後無法關閉
最佳實務
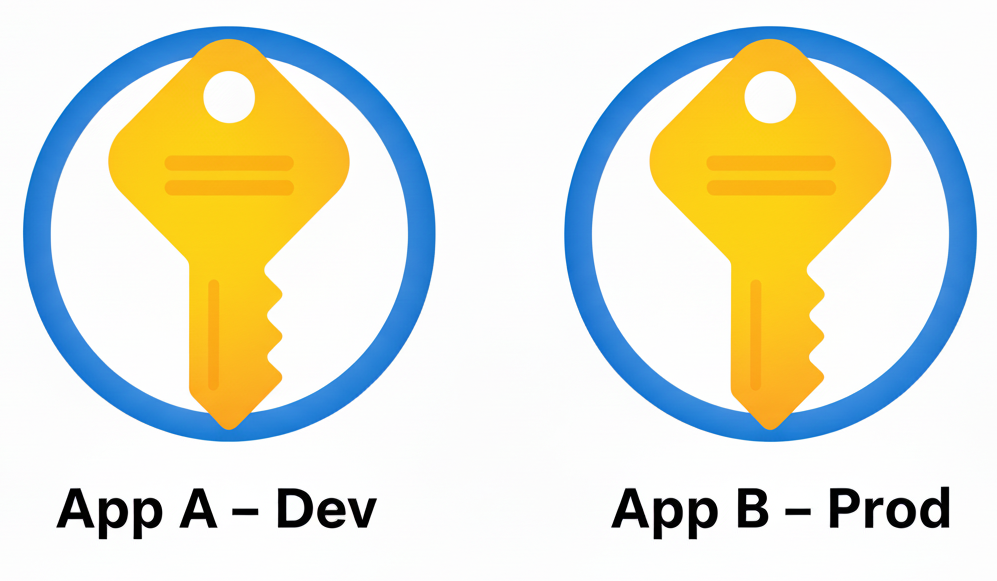
隔離式設計
- 使用獨立的 Vault
控管存取
- 僅授權可信任的使用者與應用
監控活動
- 啟用診斷記錄與警示