Fabric 中的安全性角色

使用 Microsoft Fabric 規劃與建置資料分析環境

Shahzad Mian

Content Developer, DataCamp

什麼是工作區?

工作區是協作中樞,團隊可在此建立、管理與組織各種分析資產,如 lakehouse、warehouse、報表。
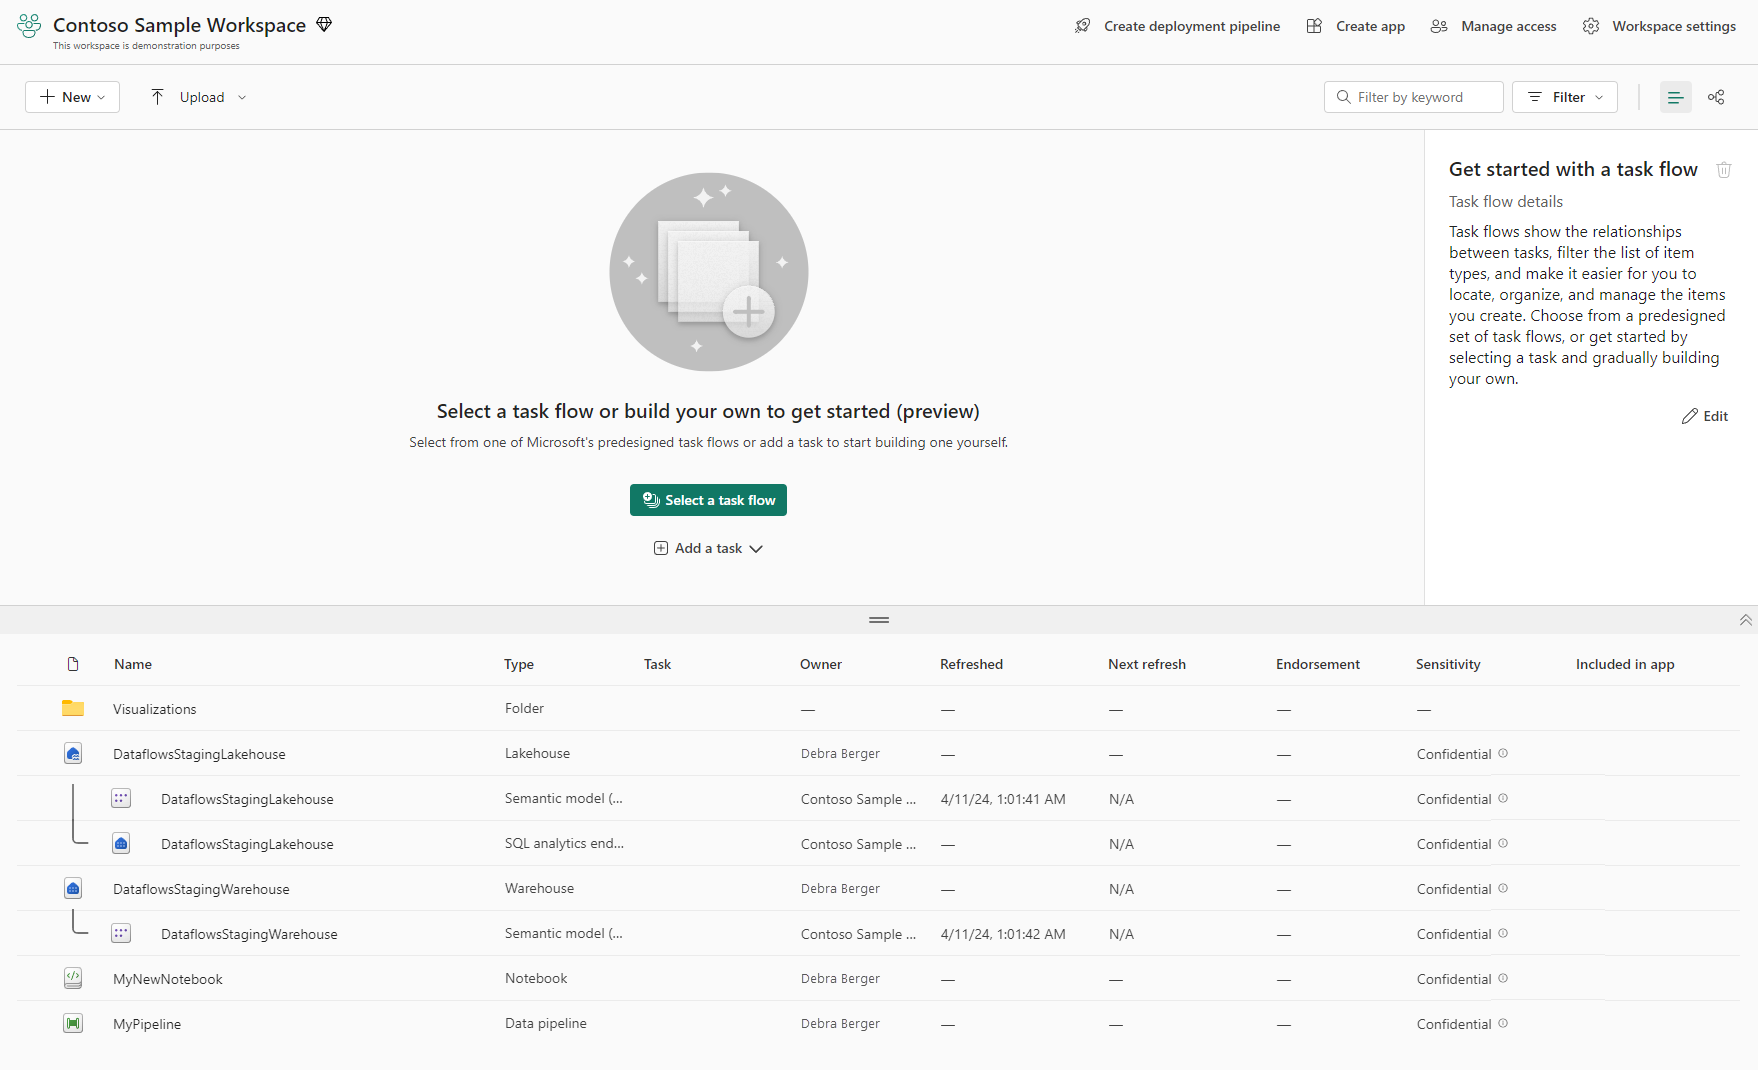
Fabric 工作區

1 Credits: https://learn.microsoft.com/en-us/fabric/get-started/workspaces
使用 Microsoft Fabric 規劃與建置資料分析環境

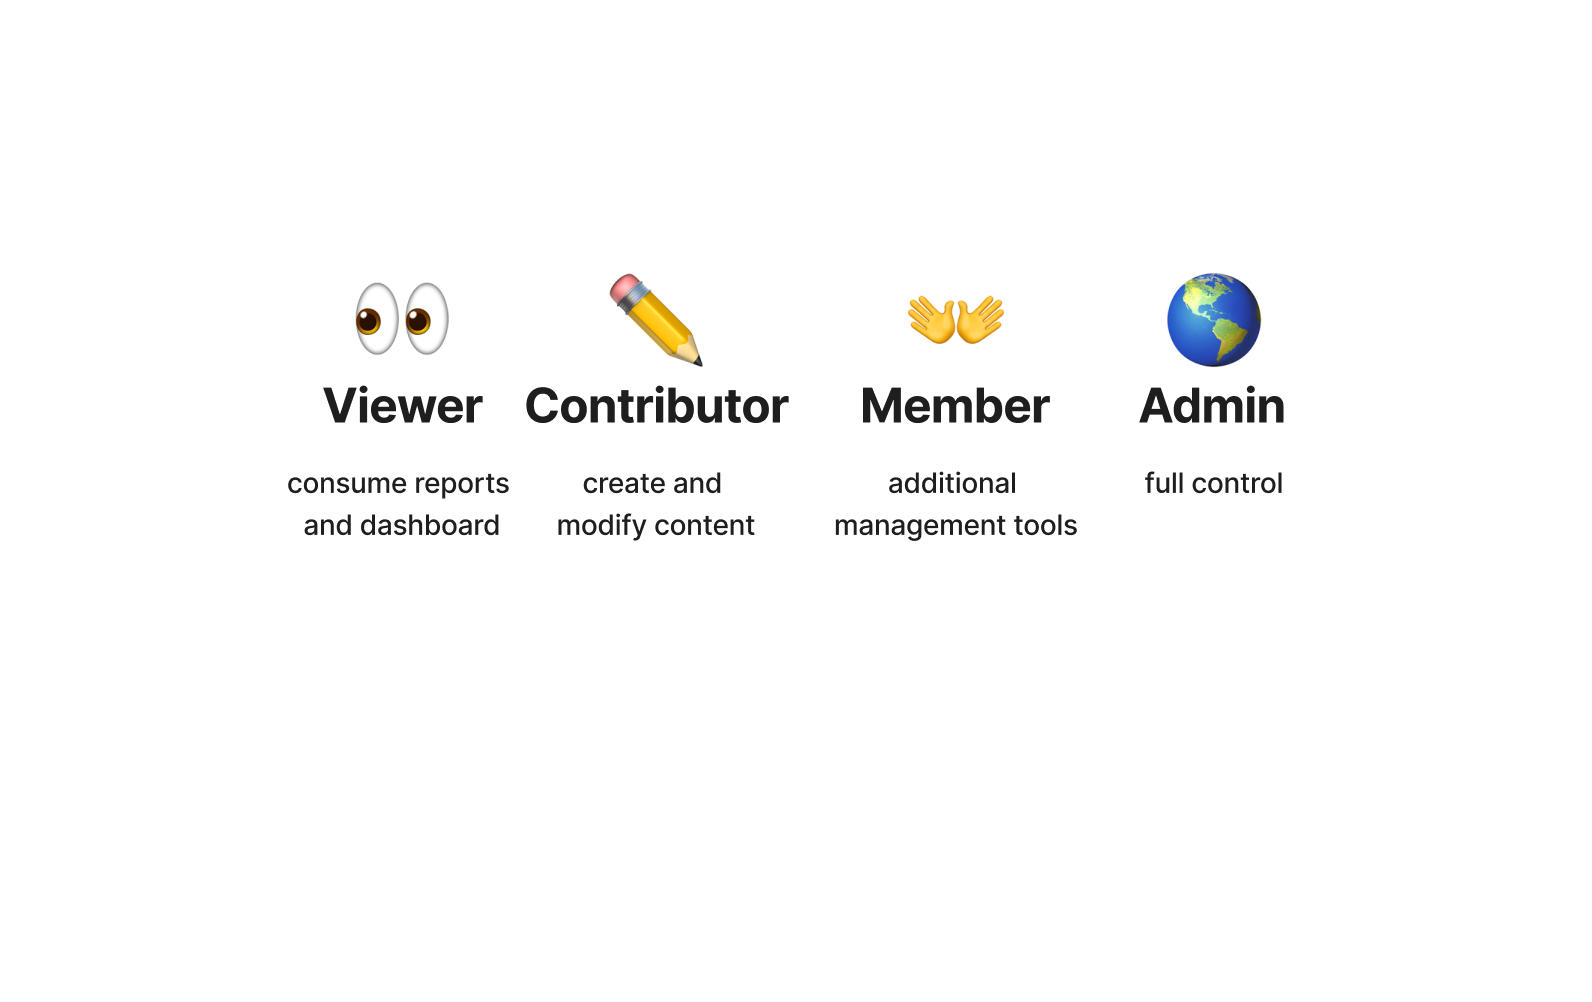
四種工作區存取角色

檢視者-瀏覽報表與儀表板

使用 Microsoft Fabric 規劃與建置資料分析環境

四種工作區存取角色

參與者-建立與修改內容

使用 Microsoft Fabric 規劃與建置資料分析環境

四種工作區存取角色

成員-進階管理工具

使用 Microsoft Fabric 規劃與建置資料分析環境

四種工作區存取角色

系統管理員-完整控制

使用 Microsoft Fabric 規劃與建置資料分析環境

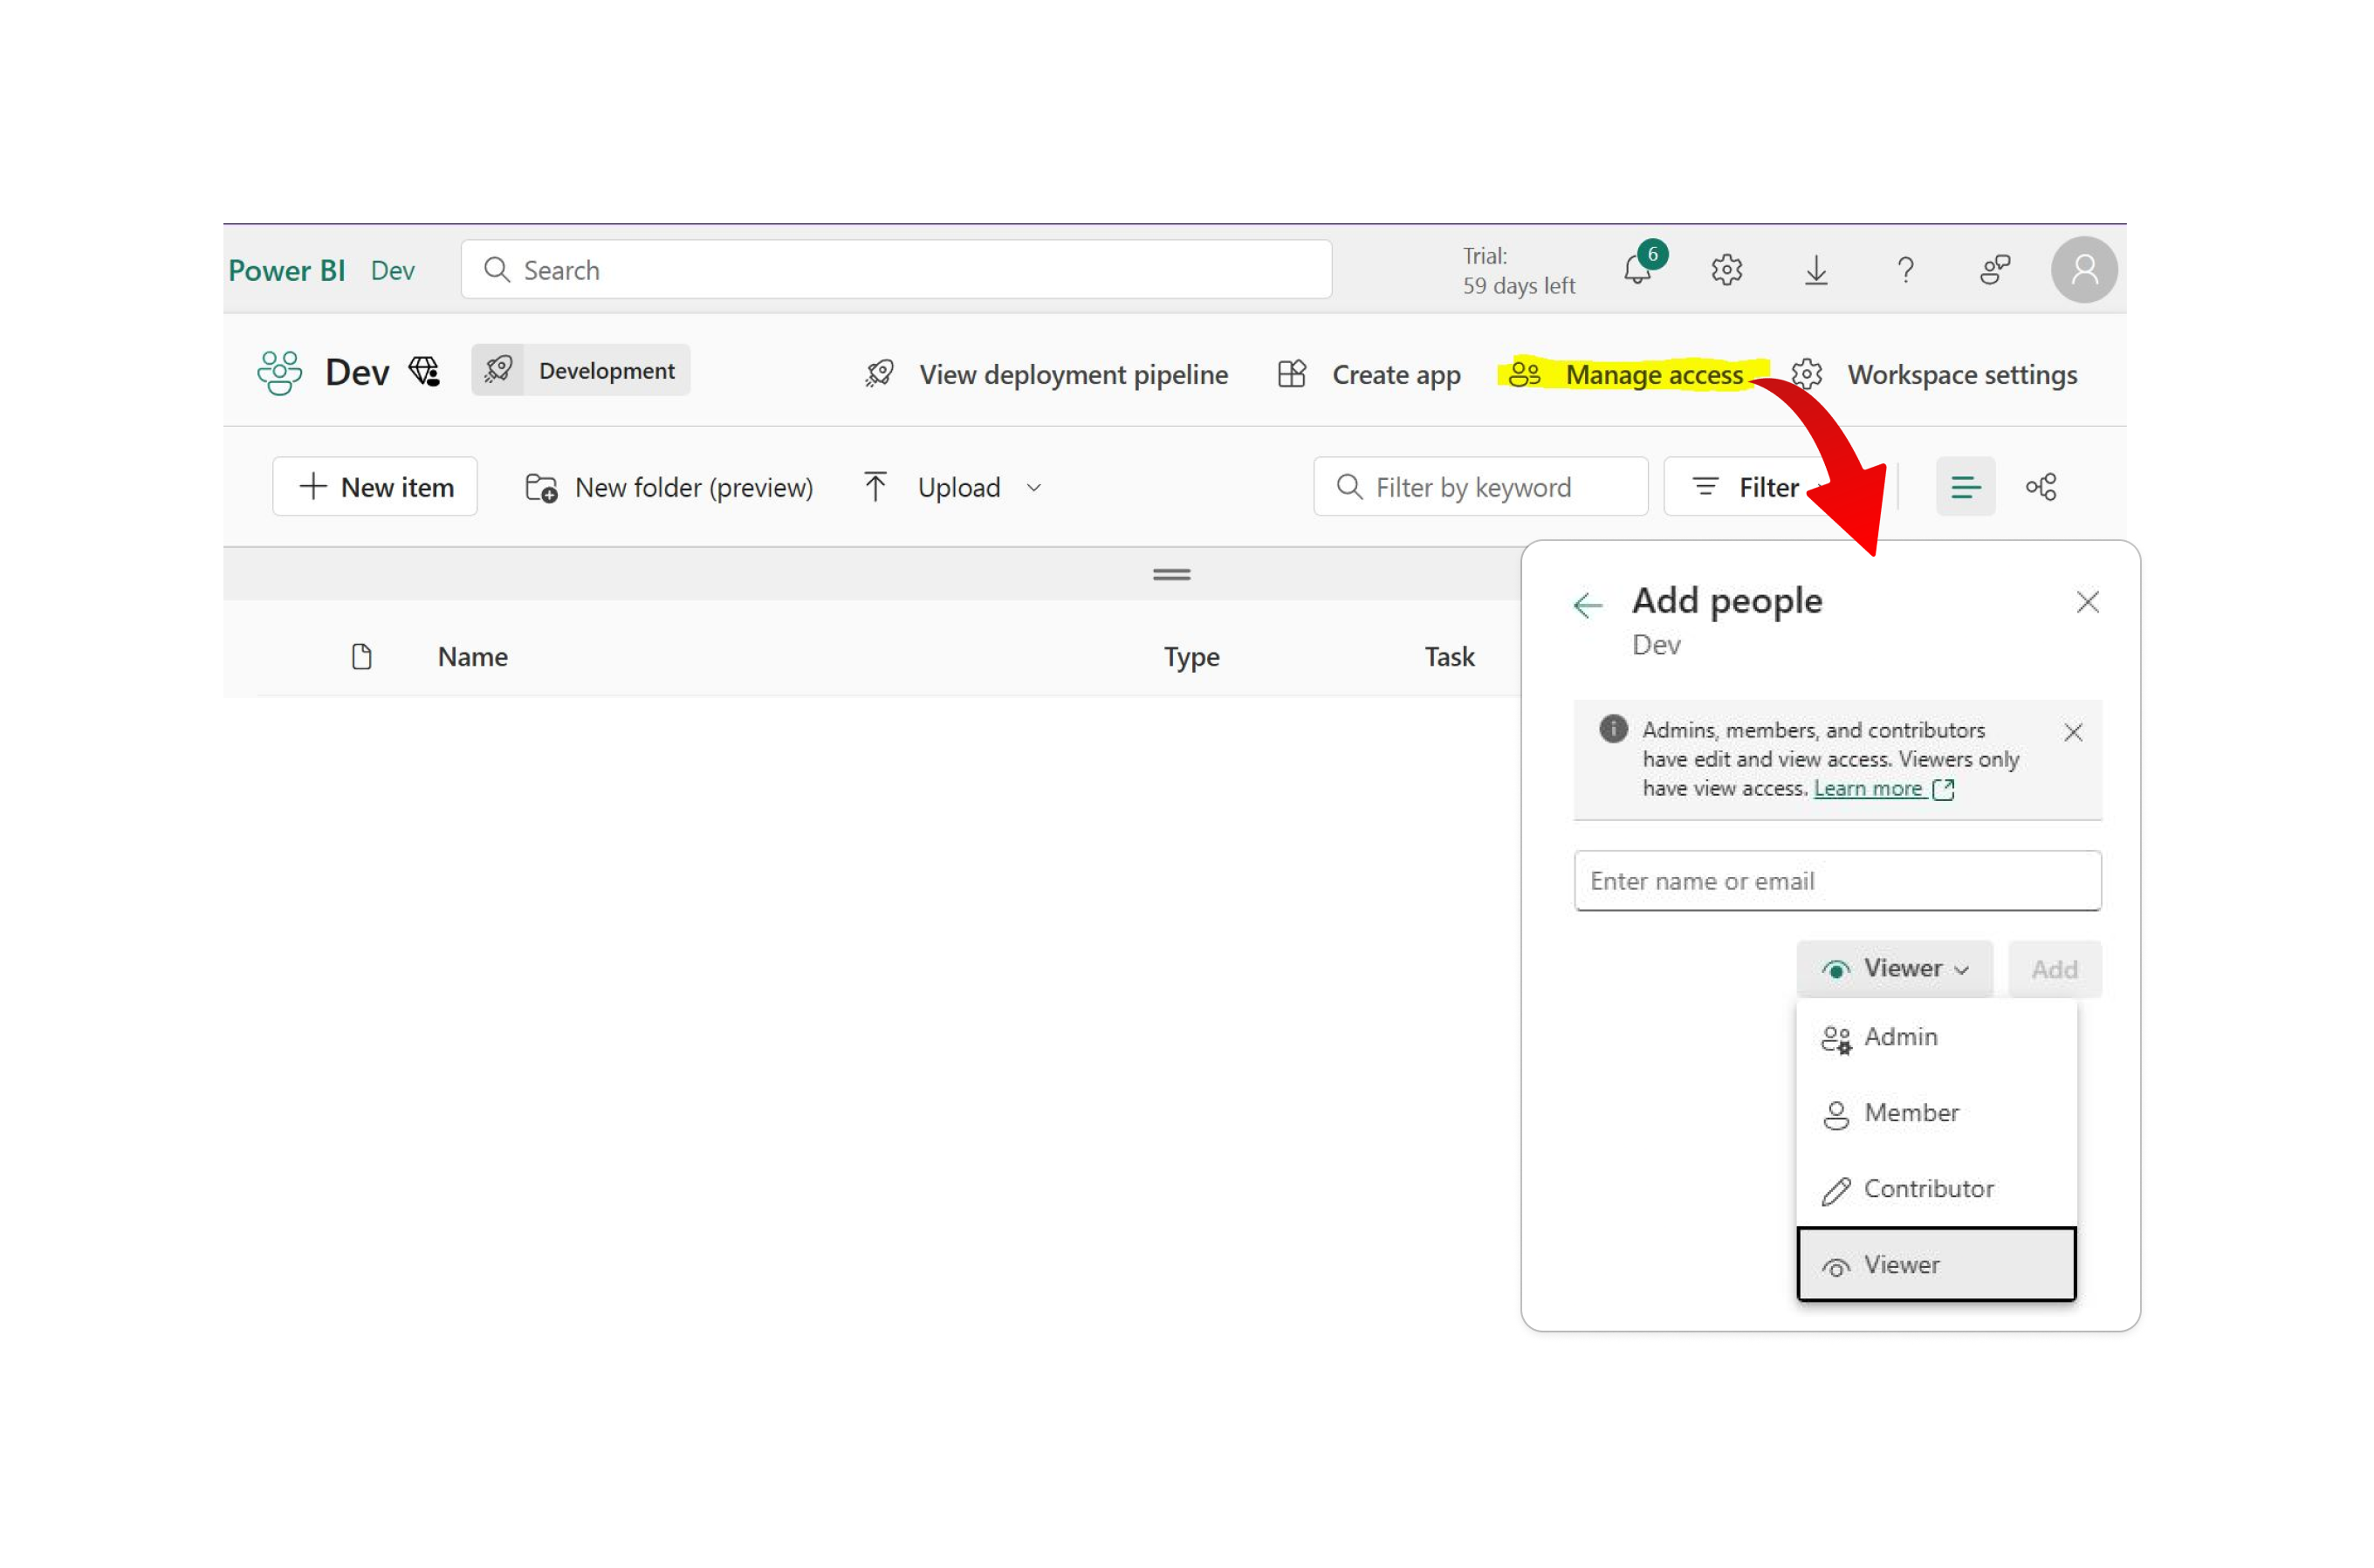
如何在 Fabric 指派工作區角色

  1. 前往工作區設定。
  2. 點選「Manage Access」。
  3. 使用「'Add people or groups'」選項。

  4. 自下拉選單選擇合適的角色。

  5. 點選「Add」以確認指派。

Fabric 中的角色權限面板

使用 Microsoft Fabric 規劃與建置資料分析環境

安全性最佳實務

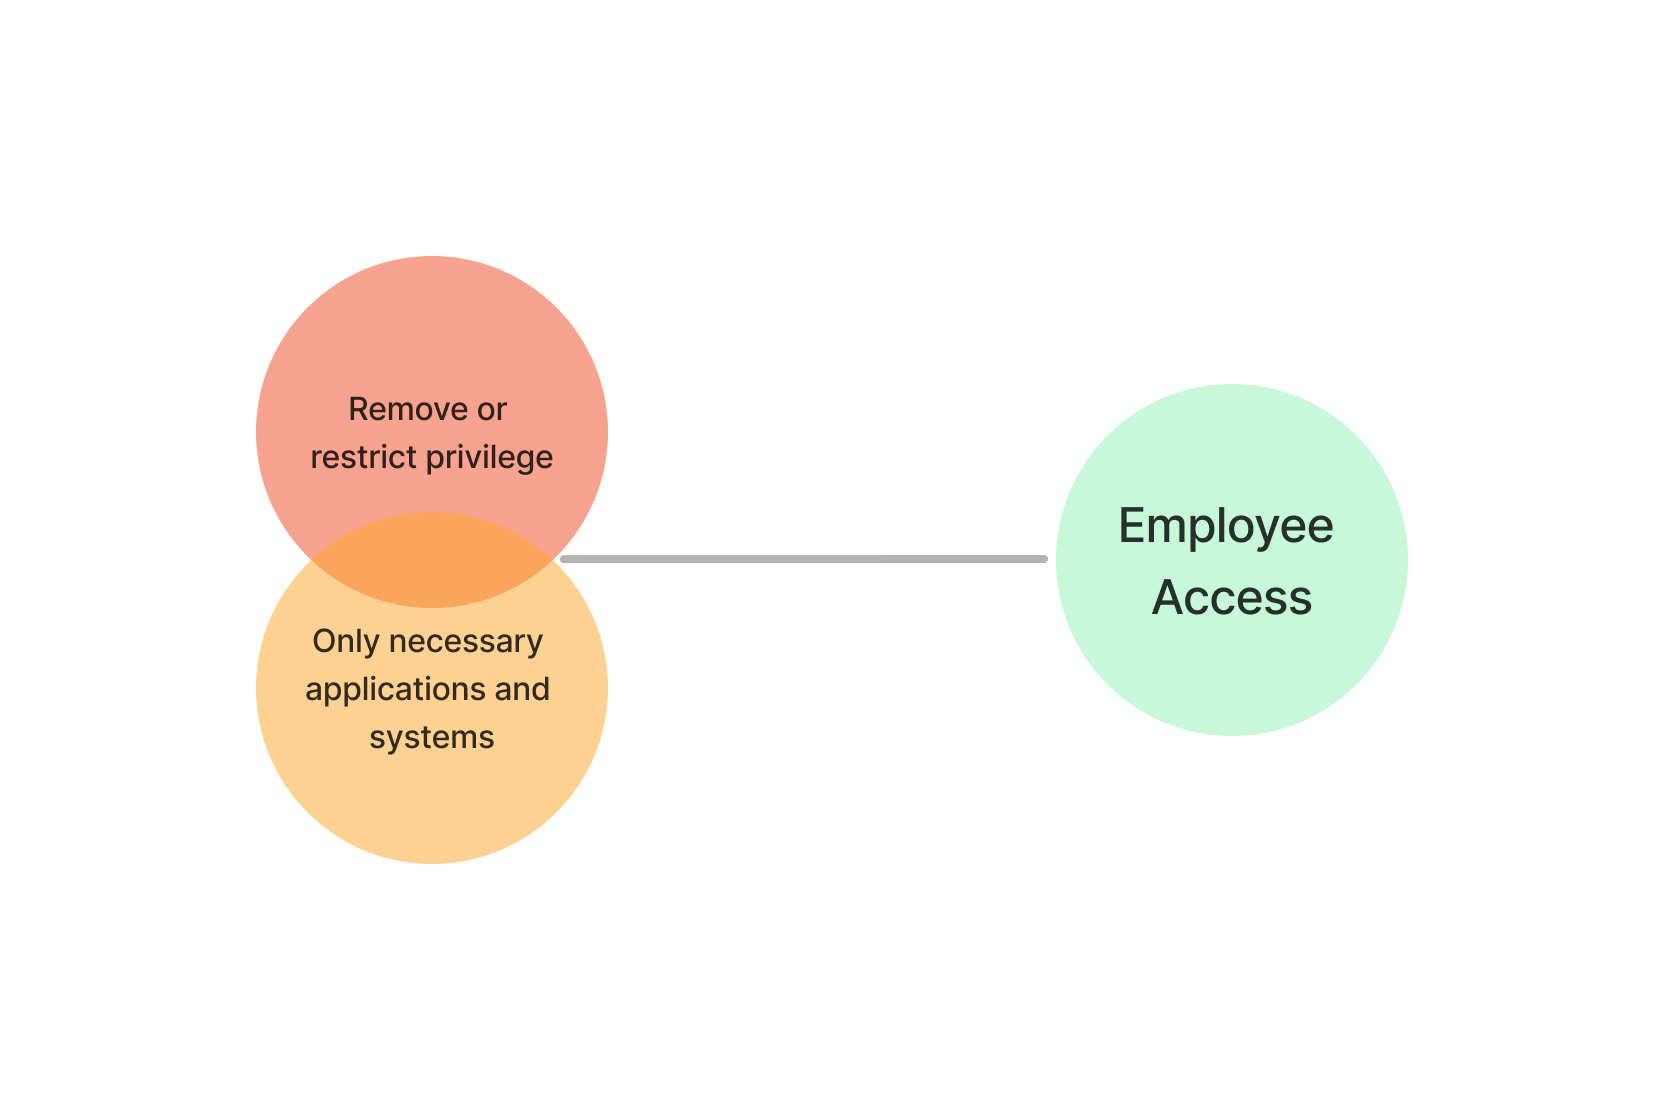
1. 最小權限:只指派必要的最低權限

2. 使用安全性群組(例如 Analysts、Data Engineers、Marketing)以簡化管理

3. 稽核你的環境以偵測弱點

4. 文件化安全程序以供日後參考

最小權限圖表

使用 Microsoft Fabric 規劃與建置資料分析環境

一起來練習吧!

使用 Microsoft Fabric 規劃與建置資料分析環境

Preparing Video For Download...