加密模式与传输强制
开发者的 AWS 安全实践

Rahul Singh
Technical Product Manager
两项保障,一个默认
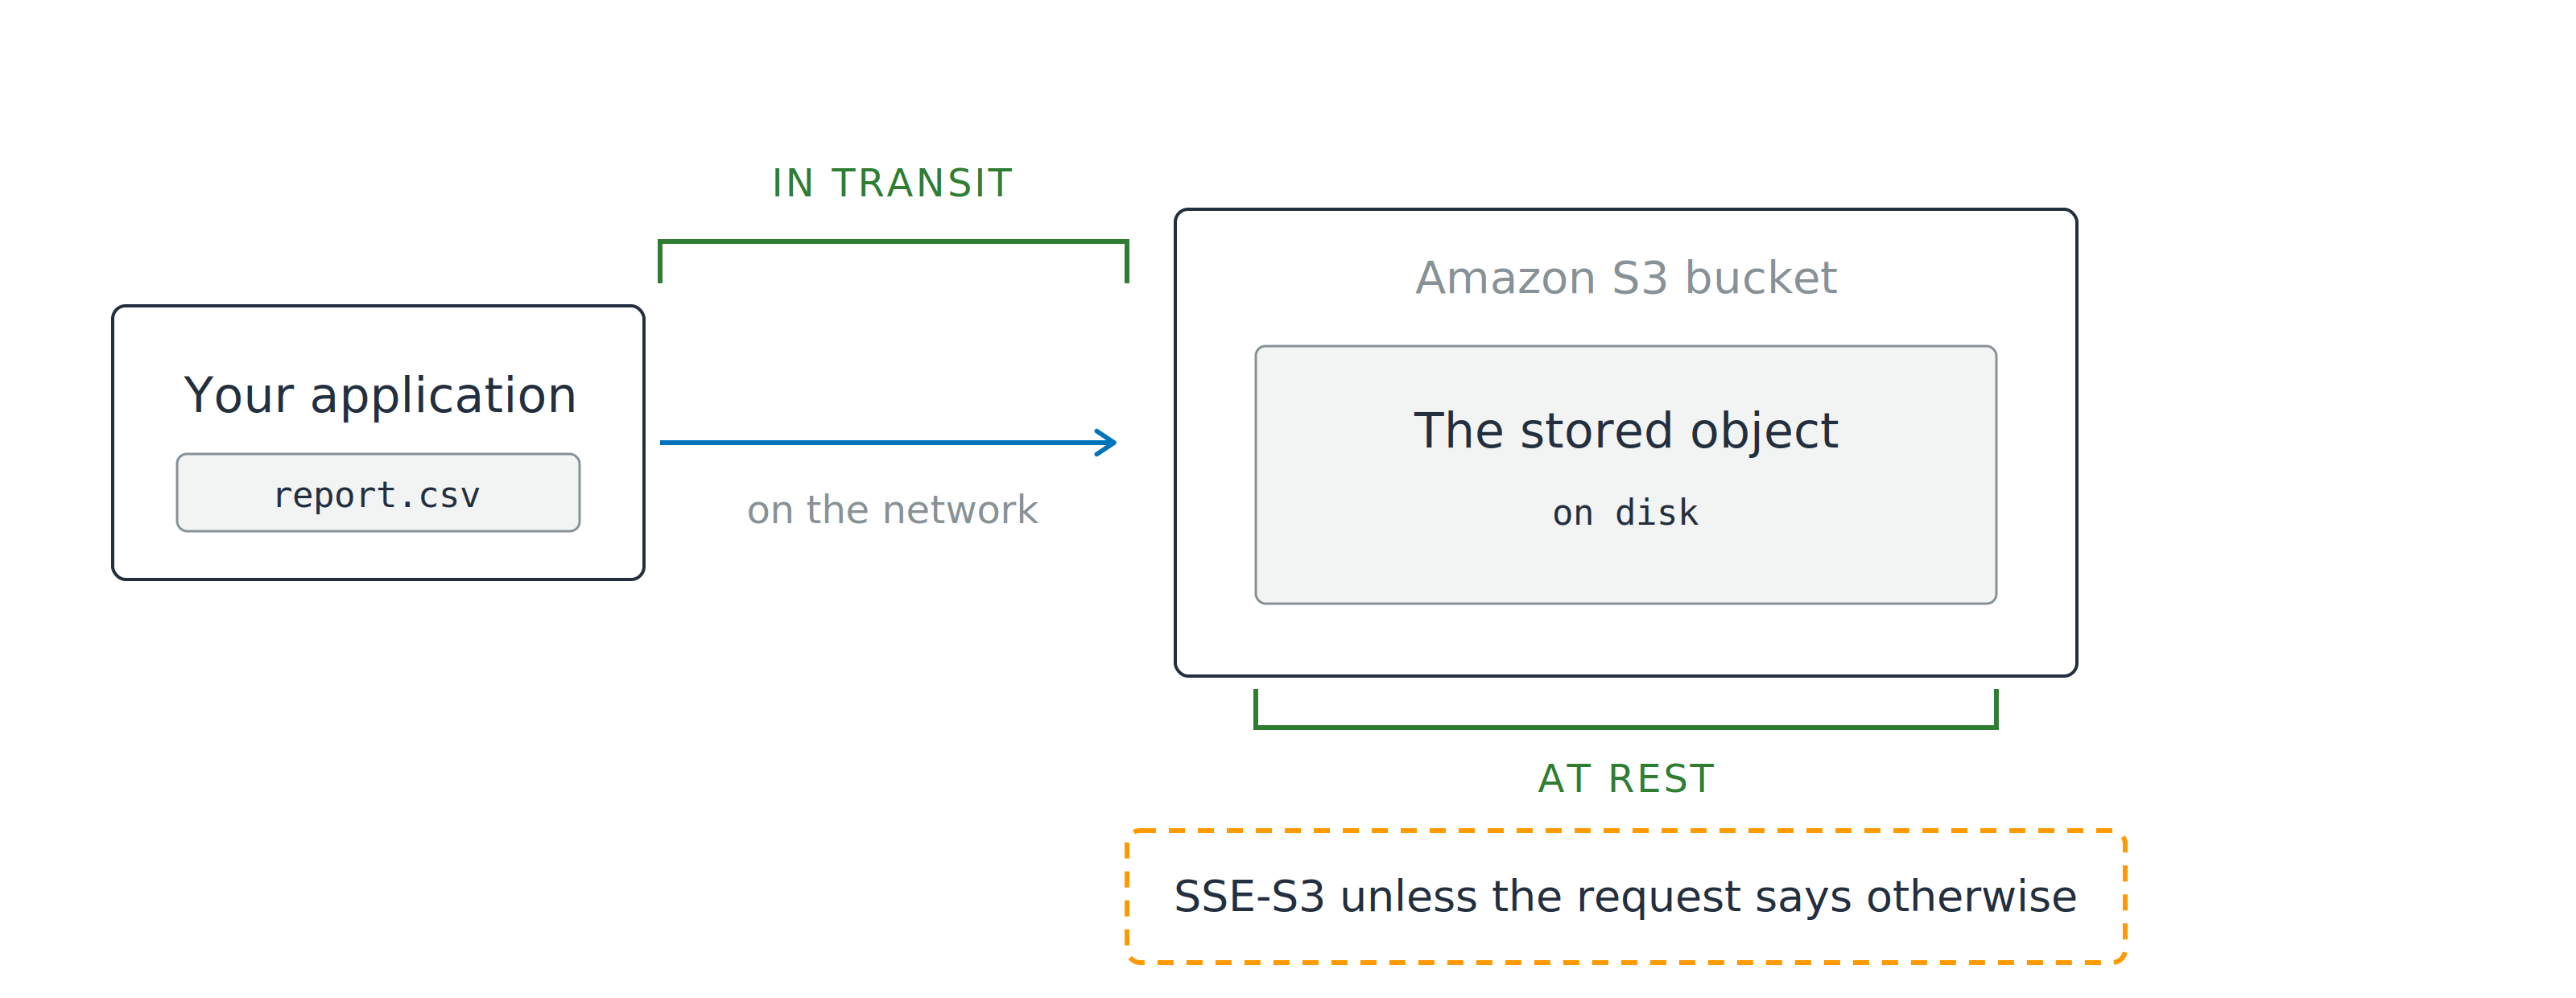
两项保障,一个默认
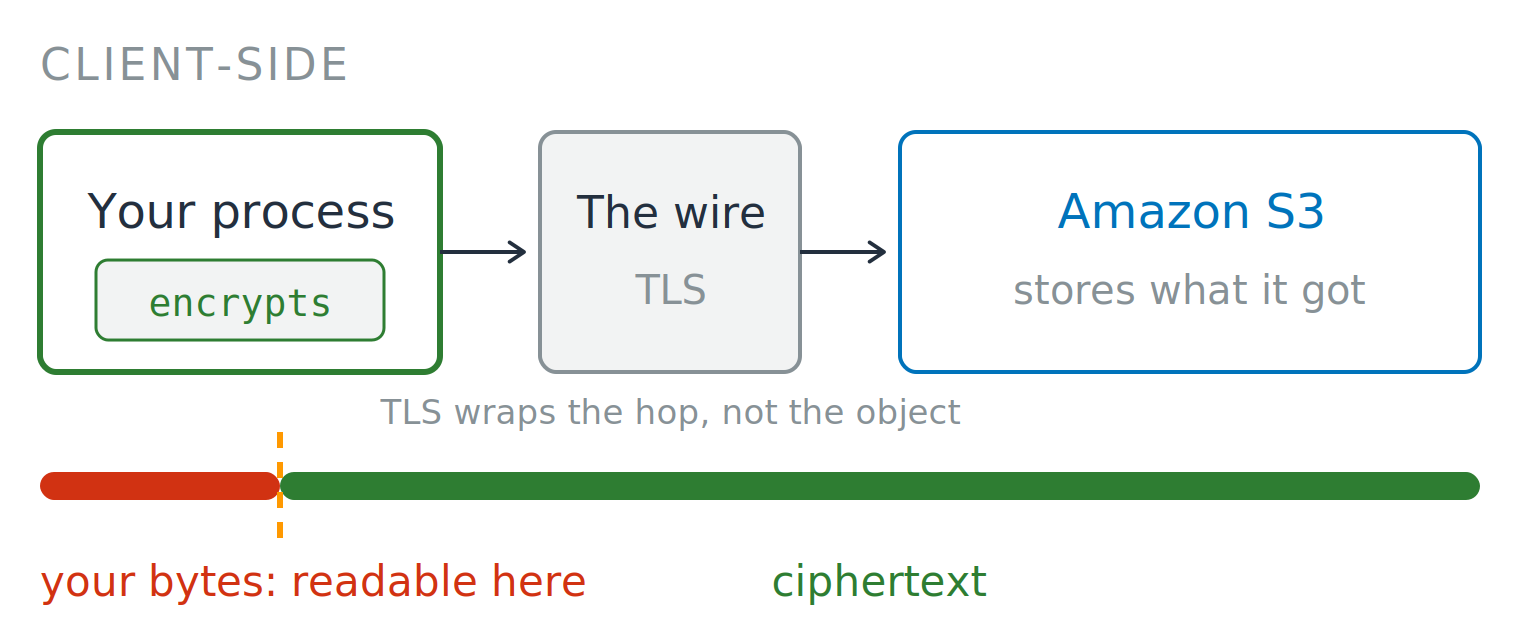
明文止于何处
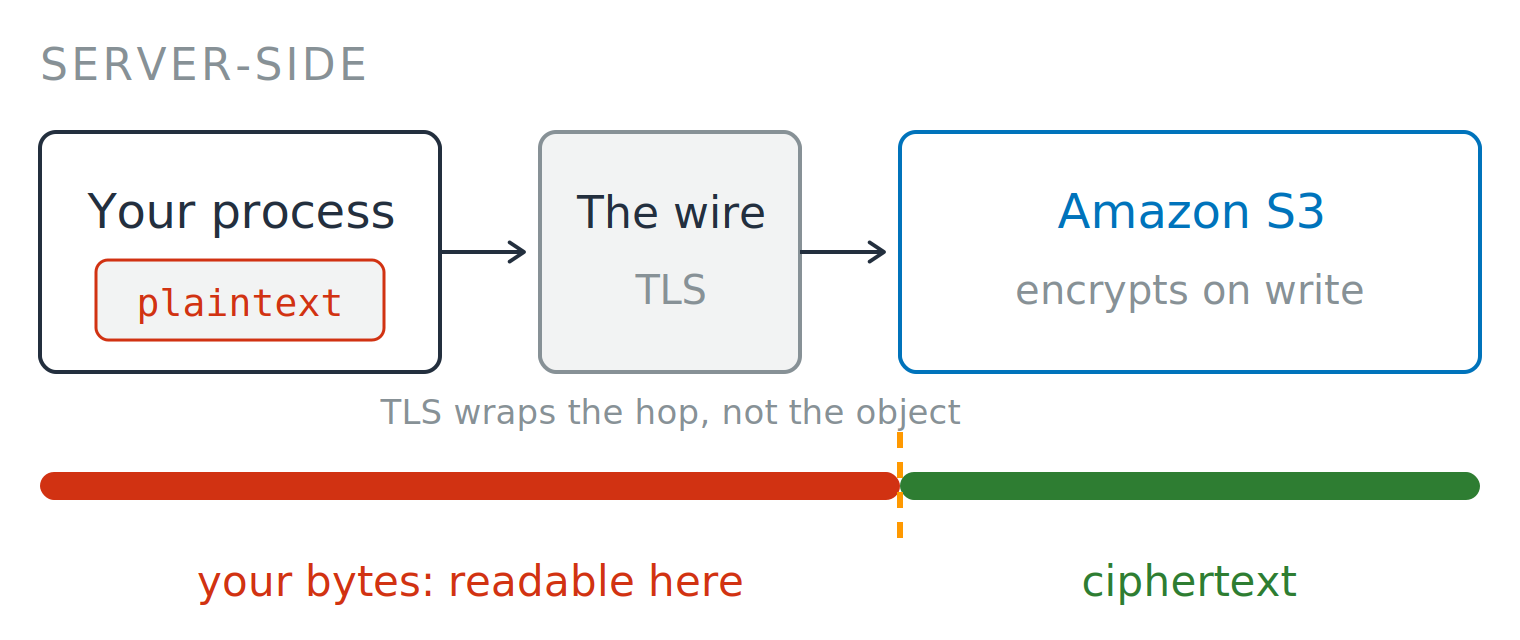
明文止于何处
四种模式,唯一区别
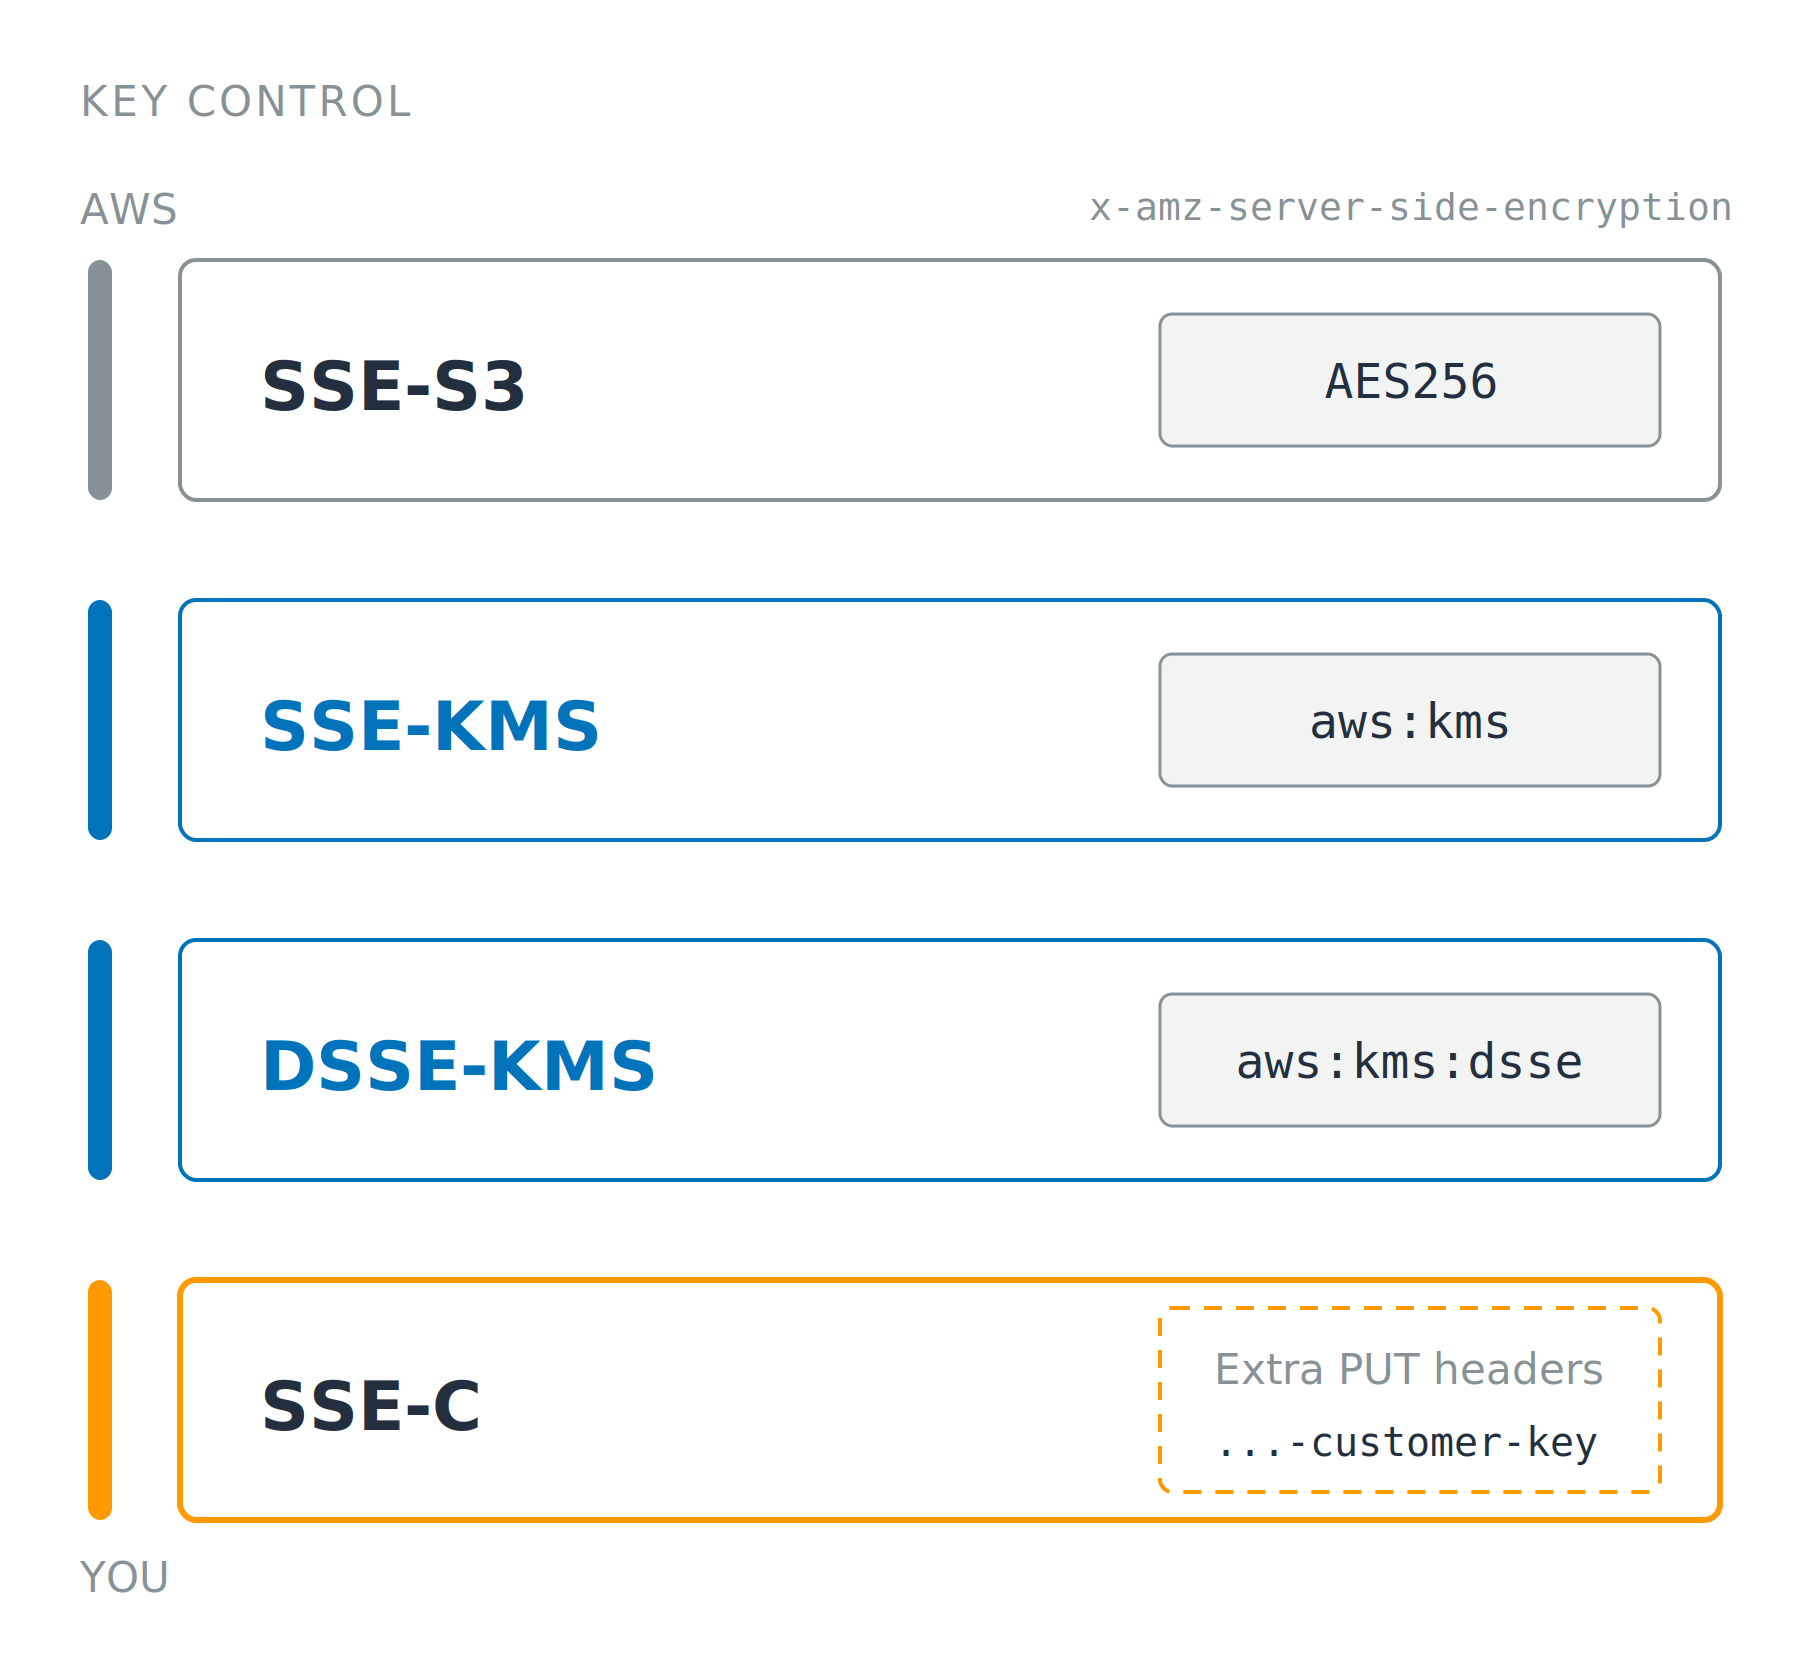
四种模式,唯一区别
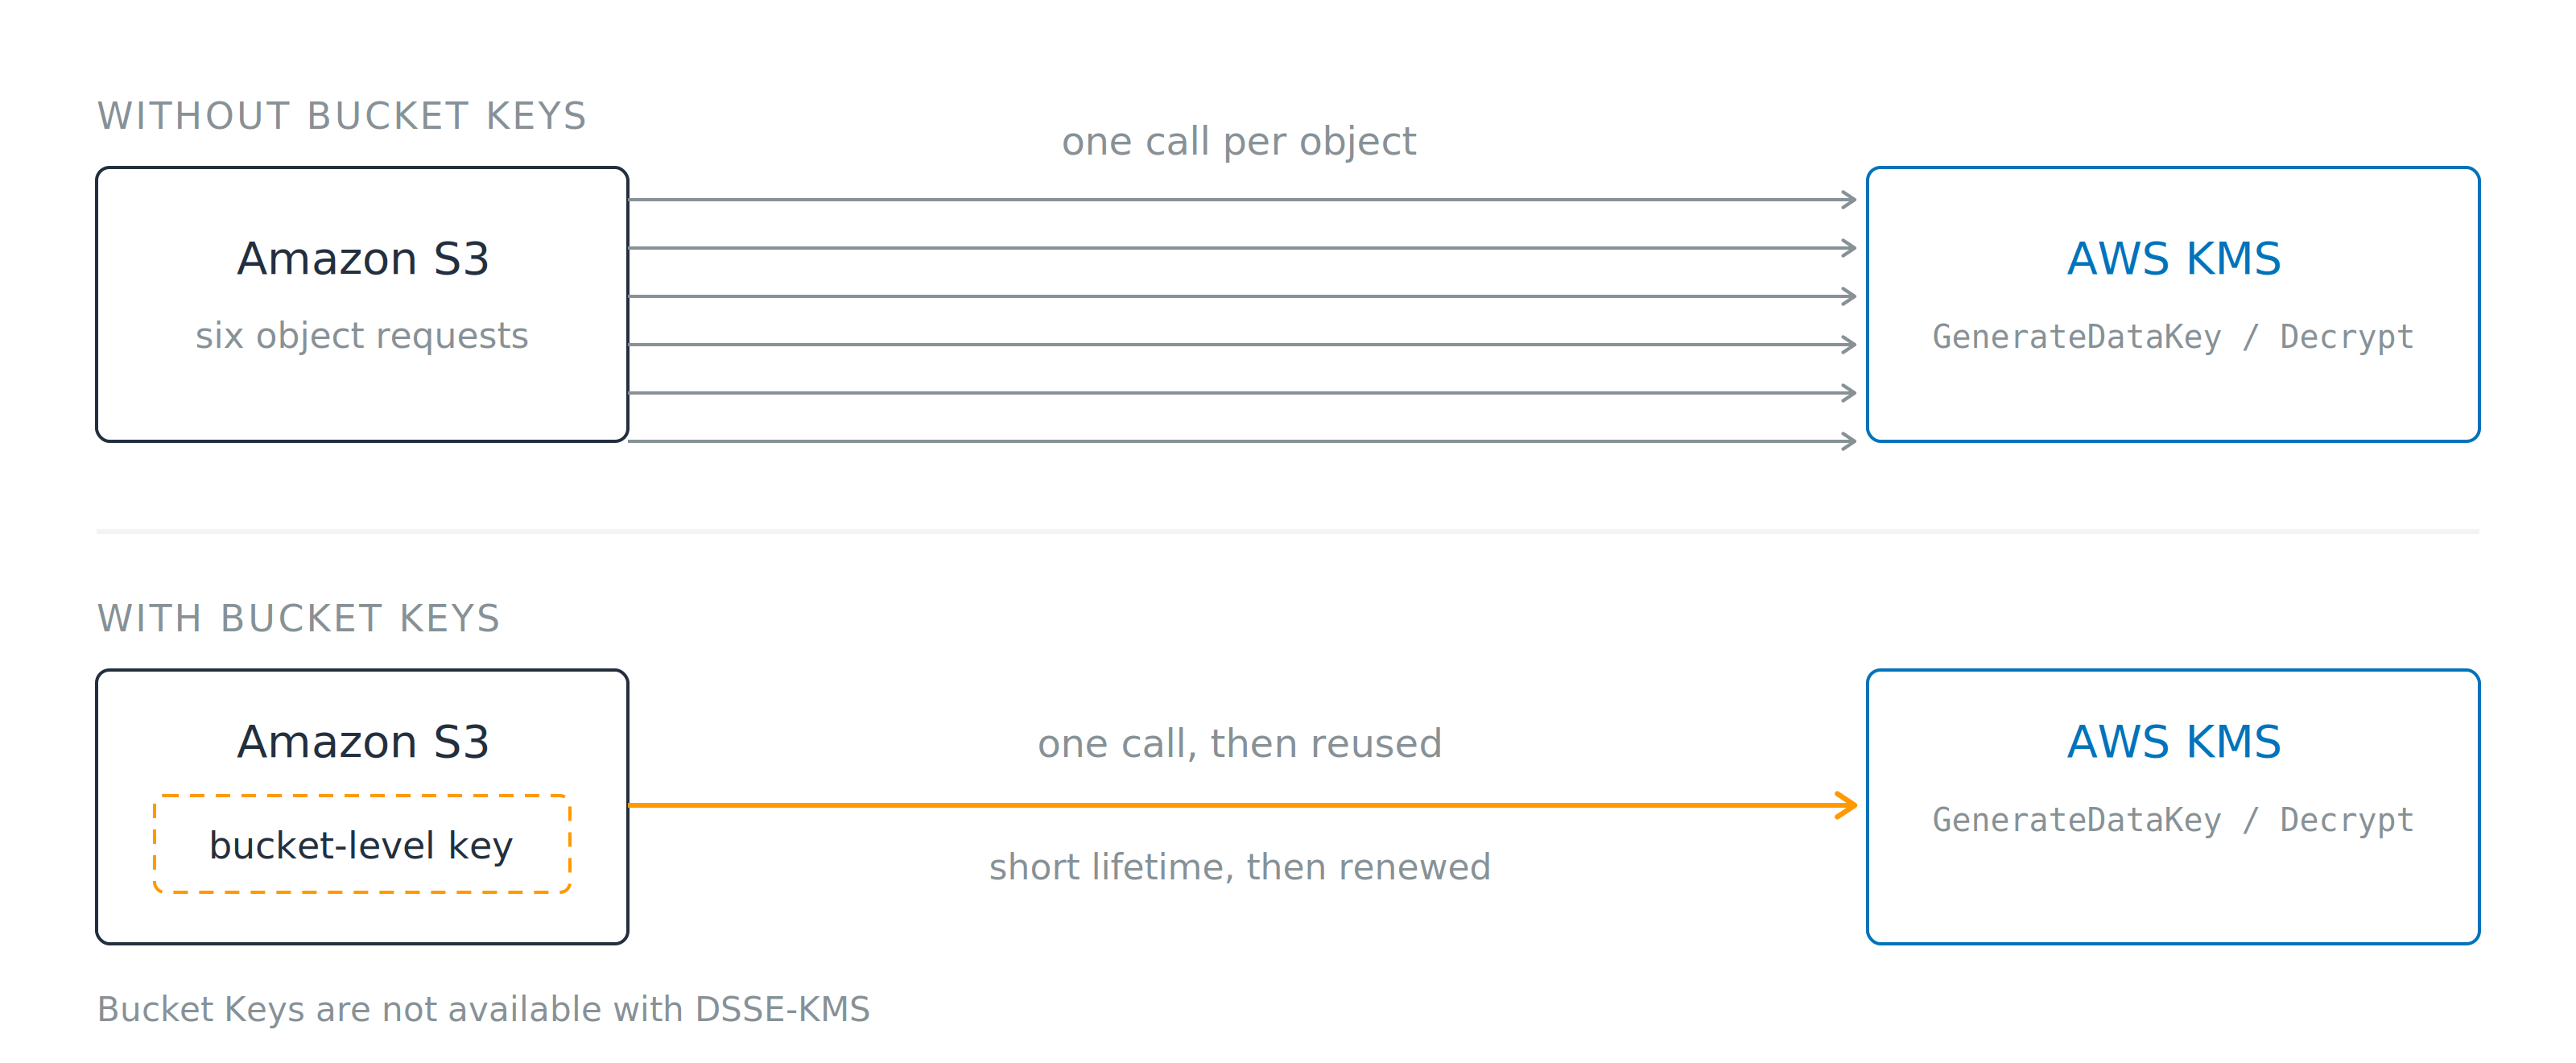
SSE-KMS 的成本顾虑
加字段,不加整表
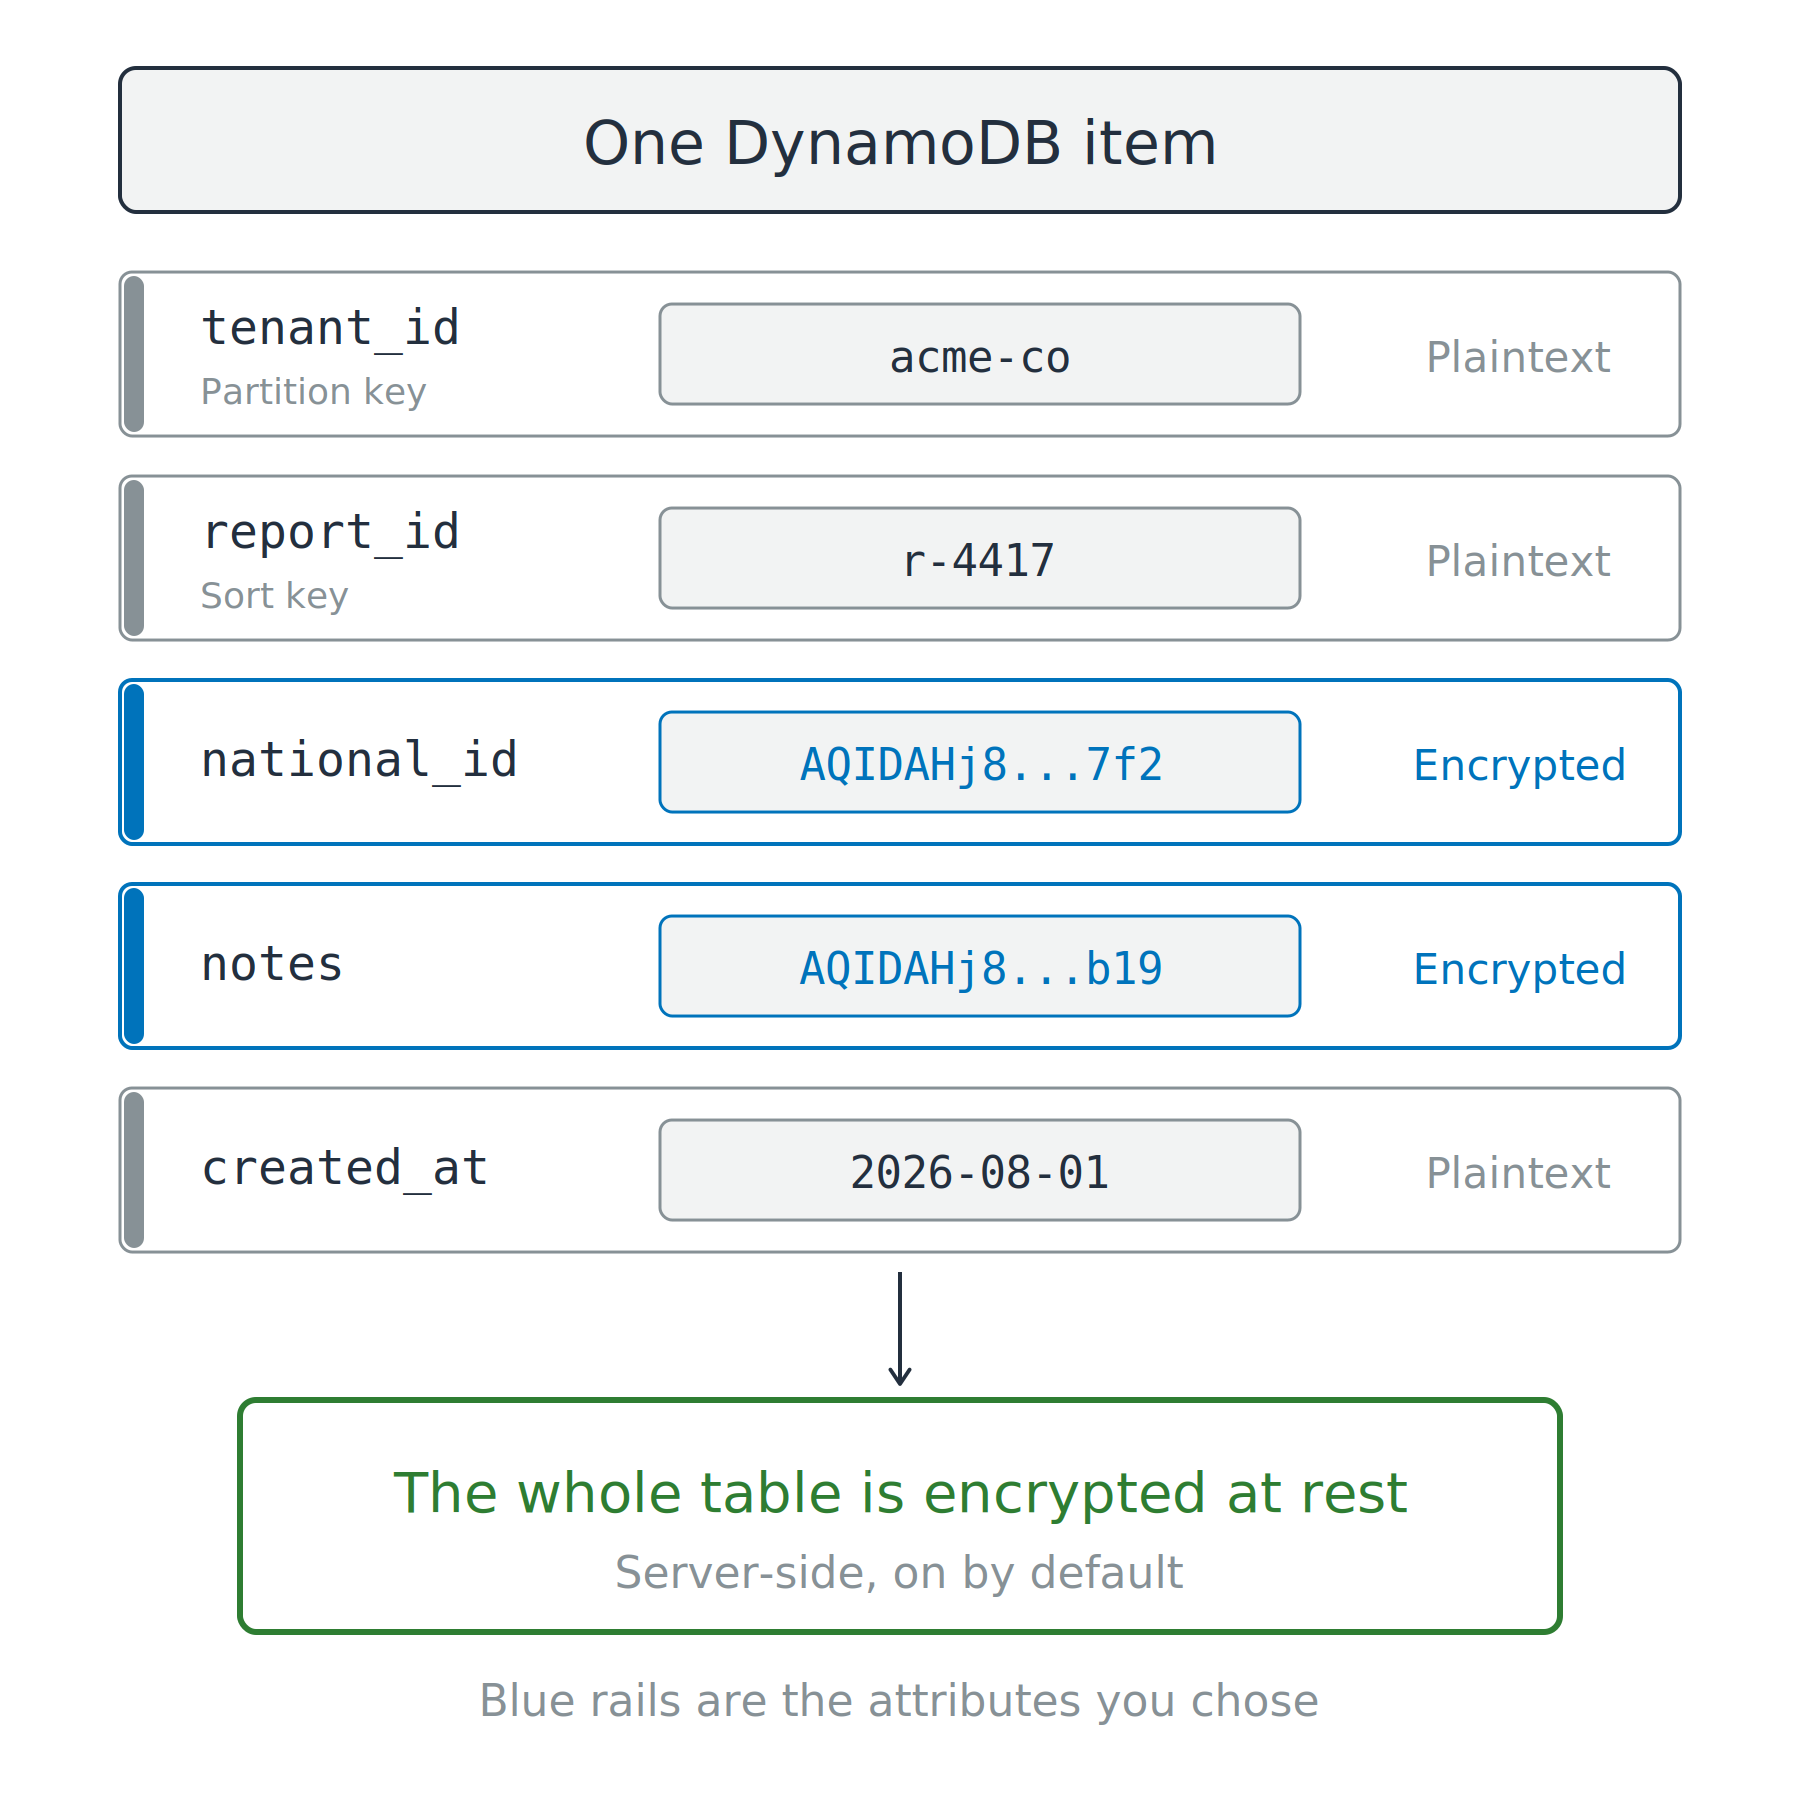
加字段,不加整表
TLS 提供但非必需
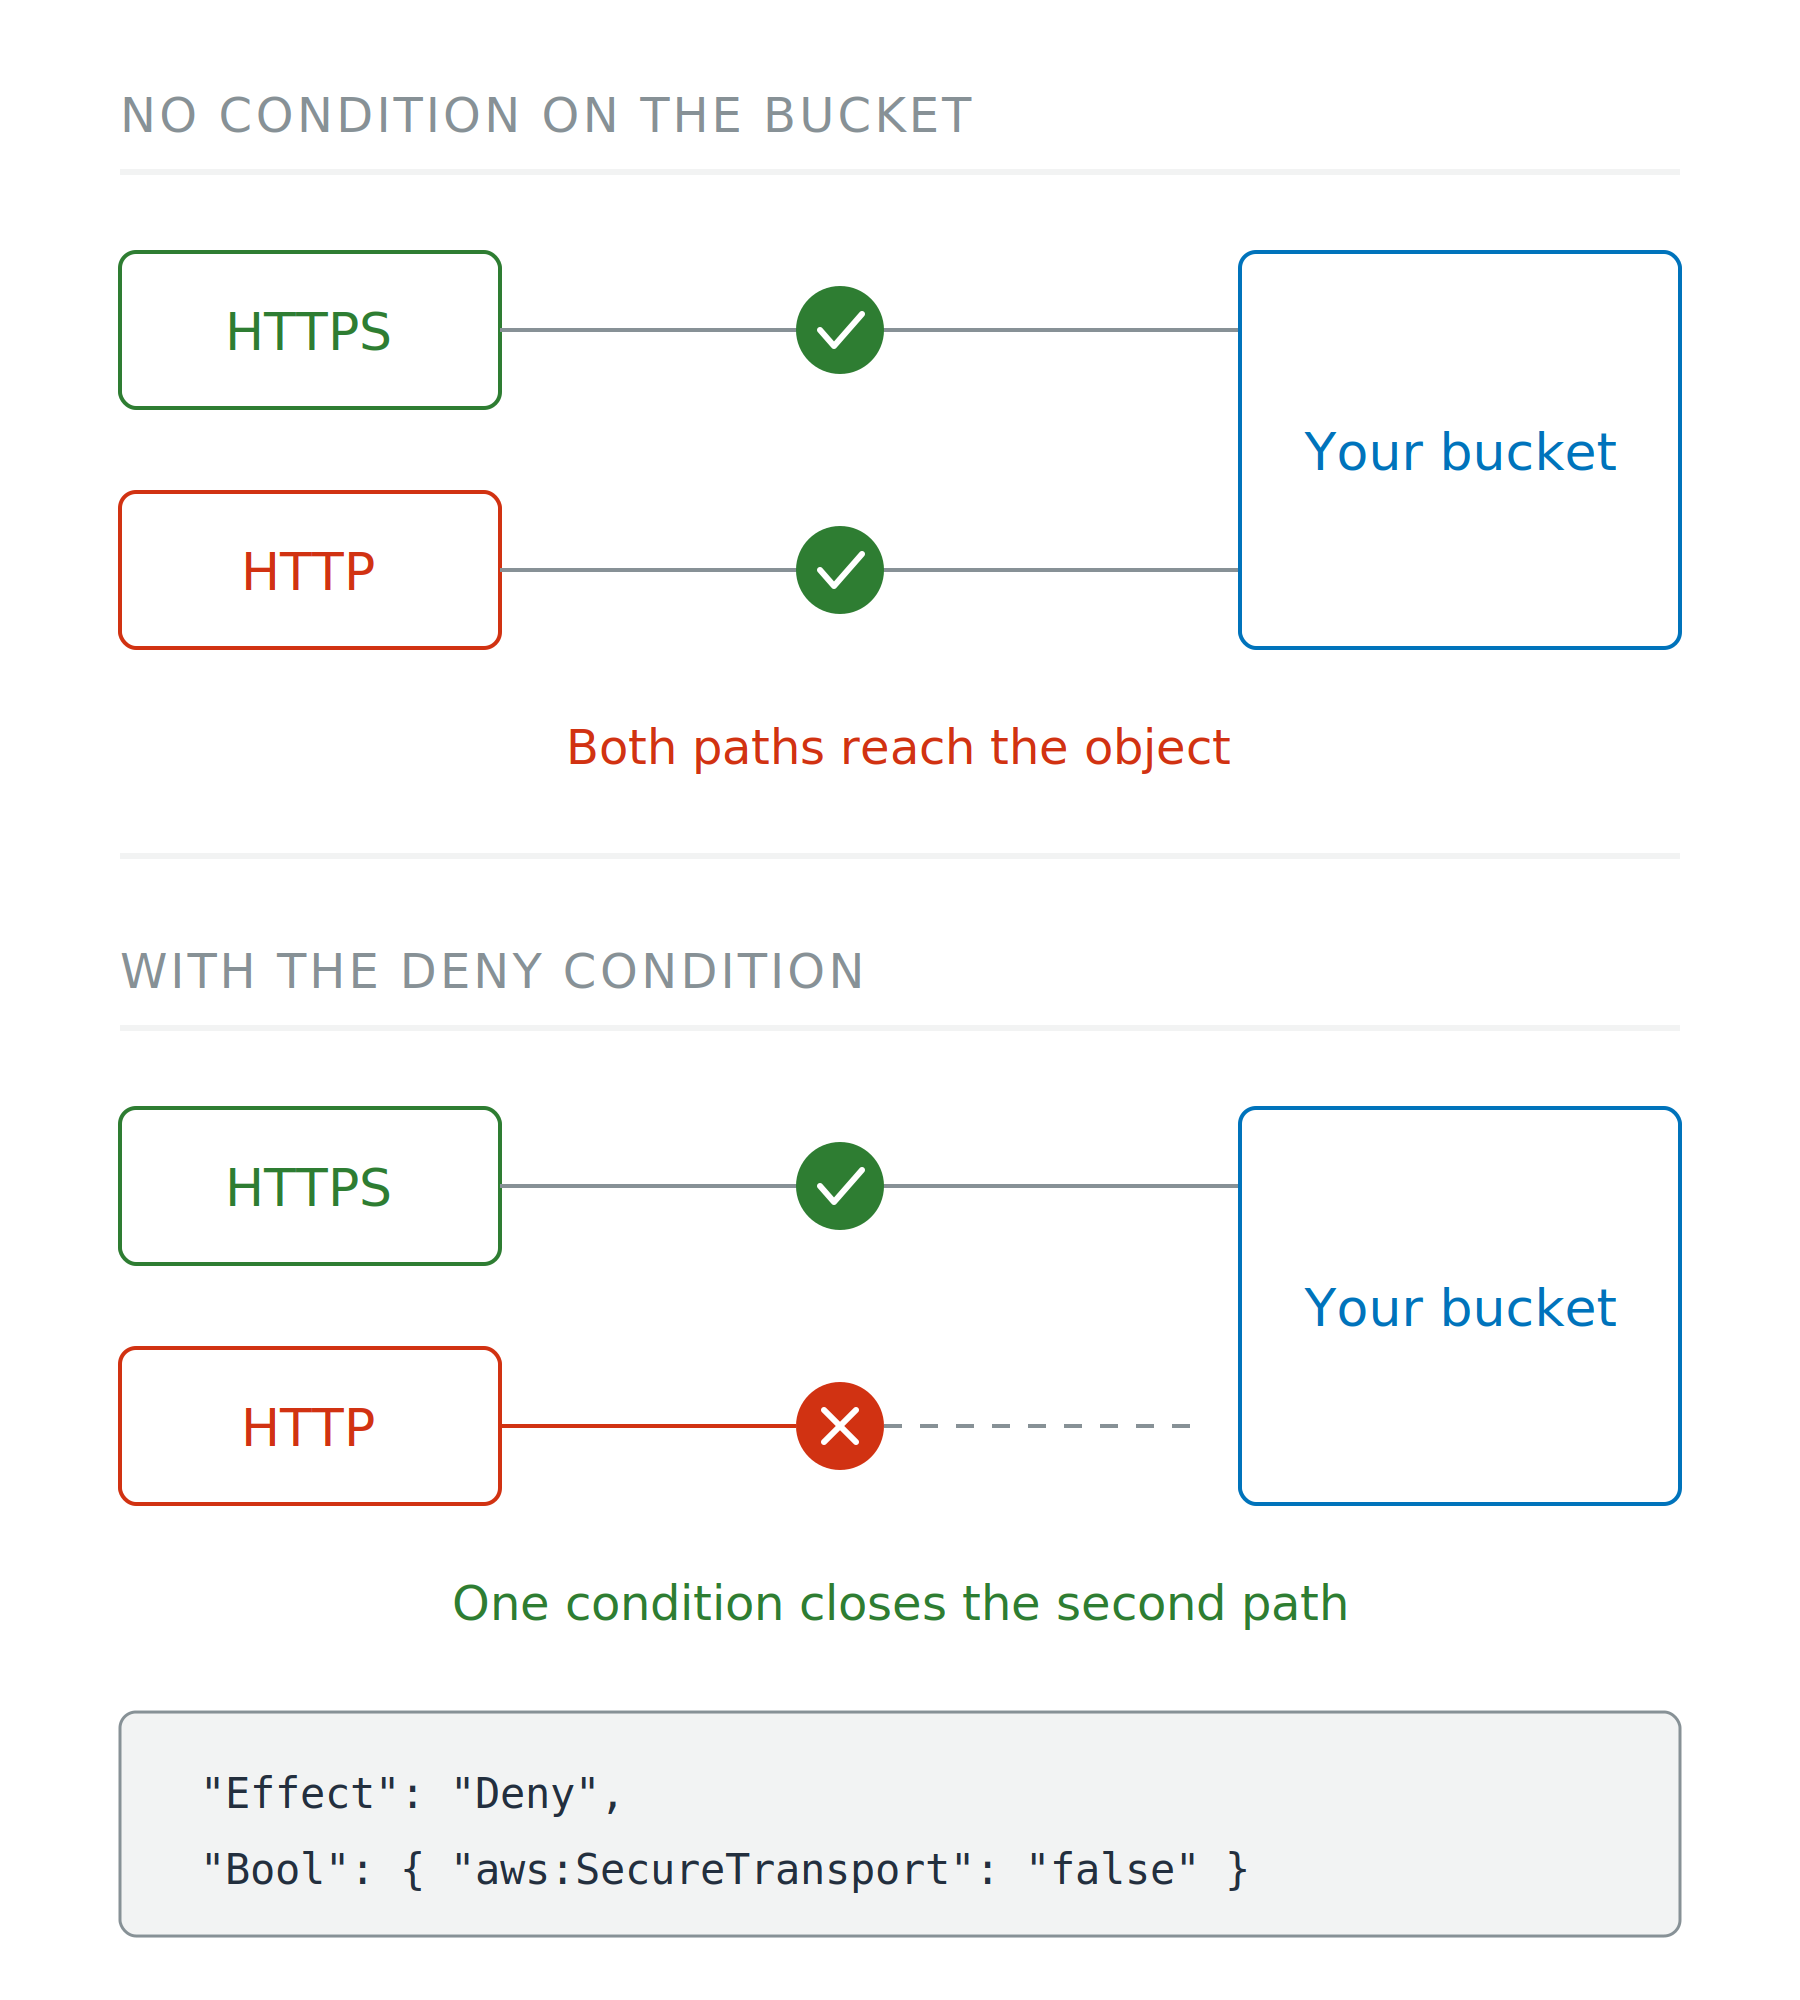
TLS 提供但非必需
谁为名称背书
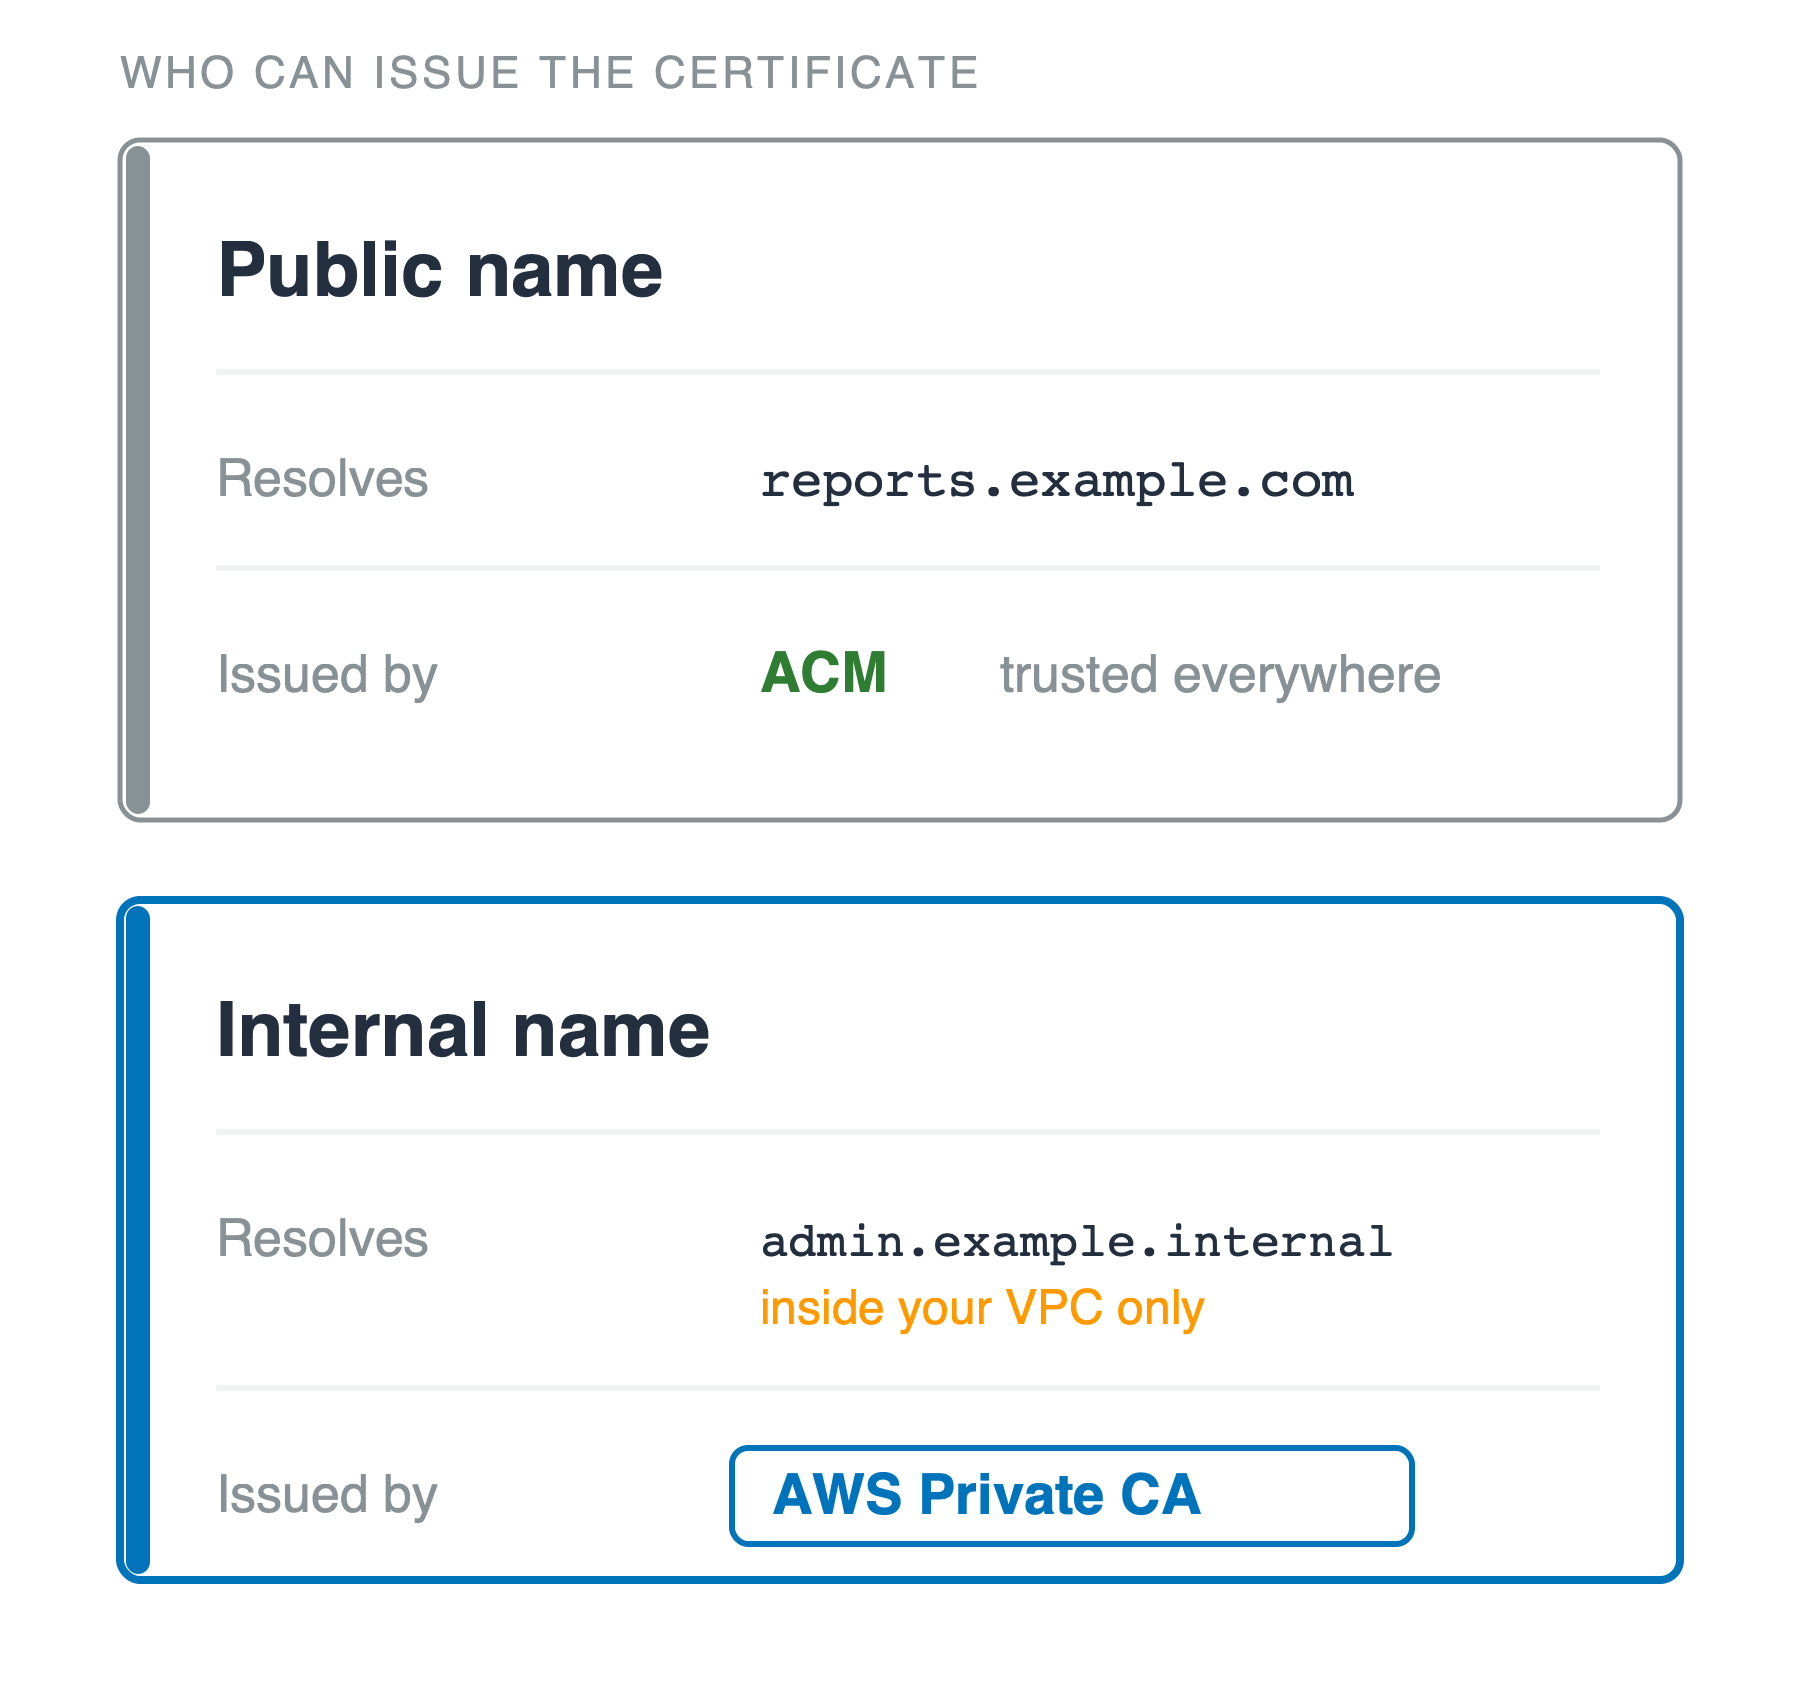
私钥在您,丢了自负
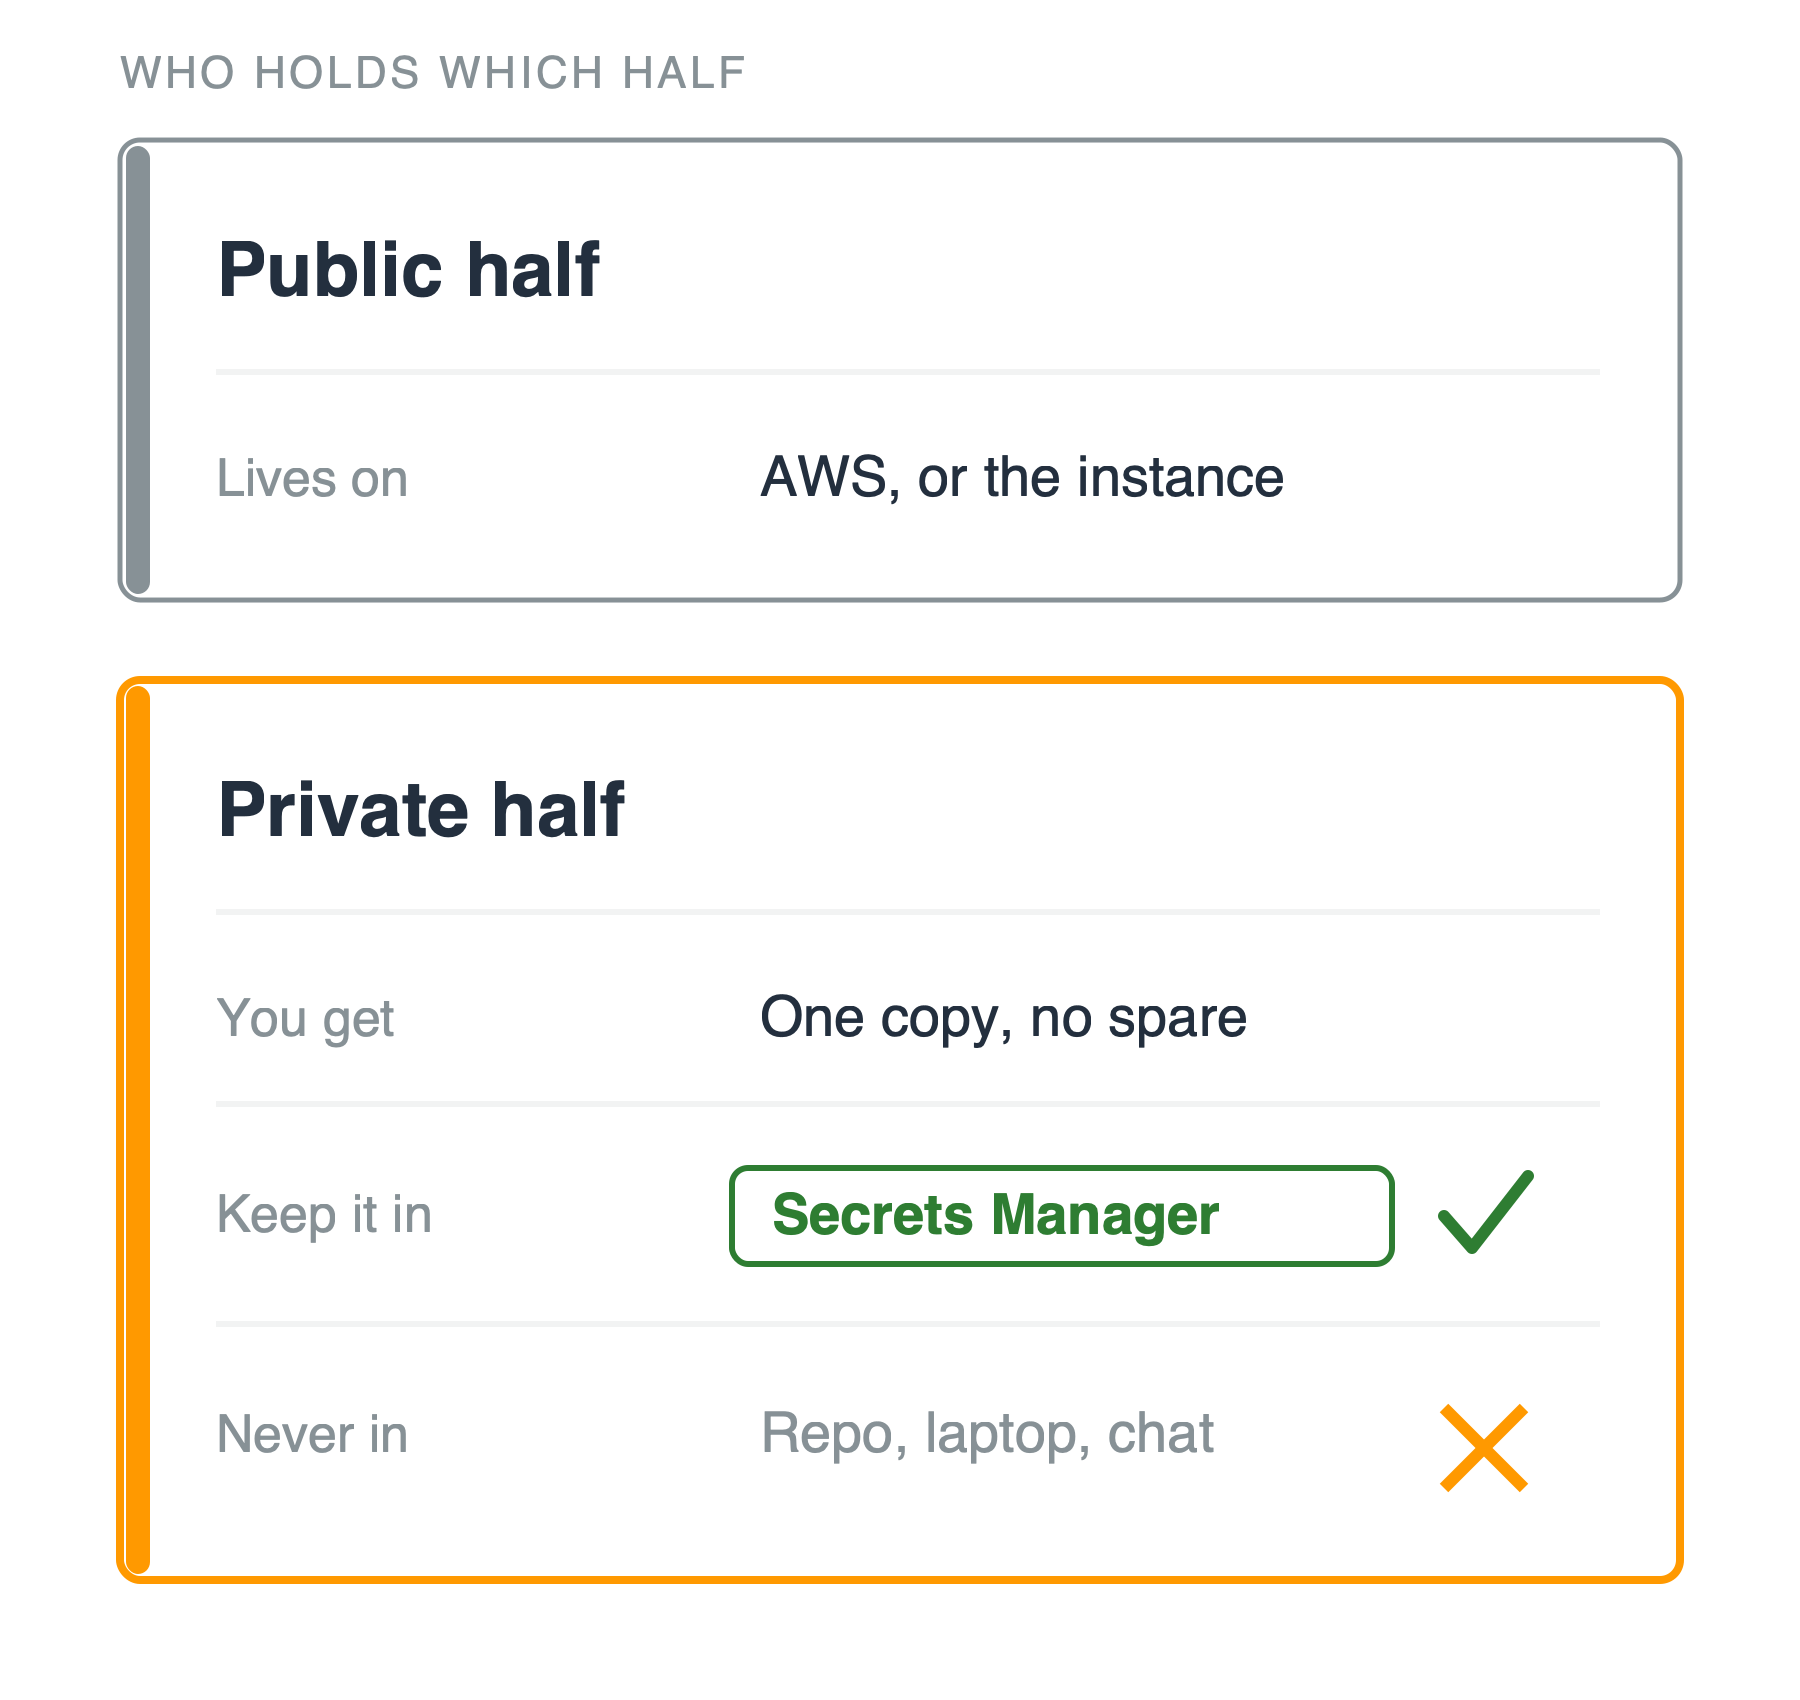
私钥在您,丢了自负
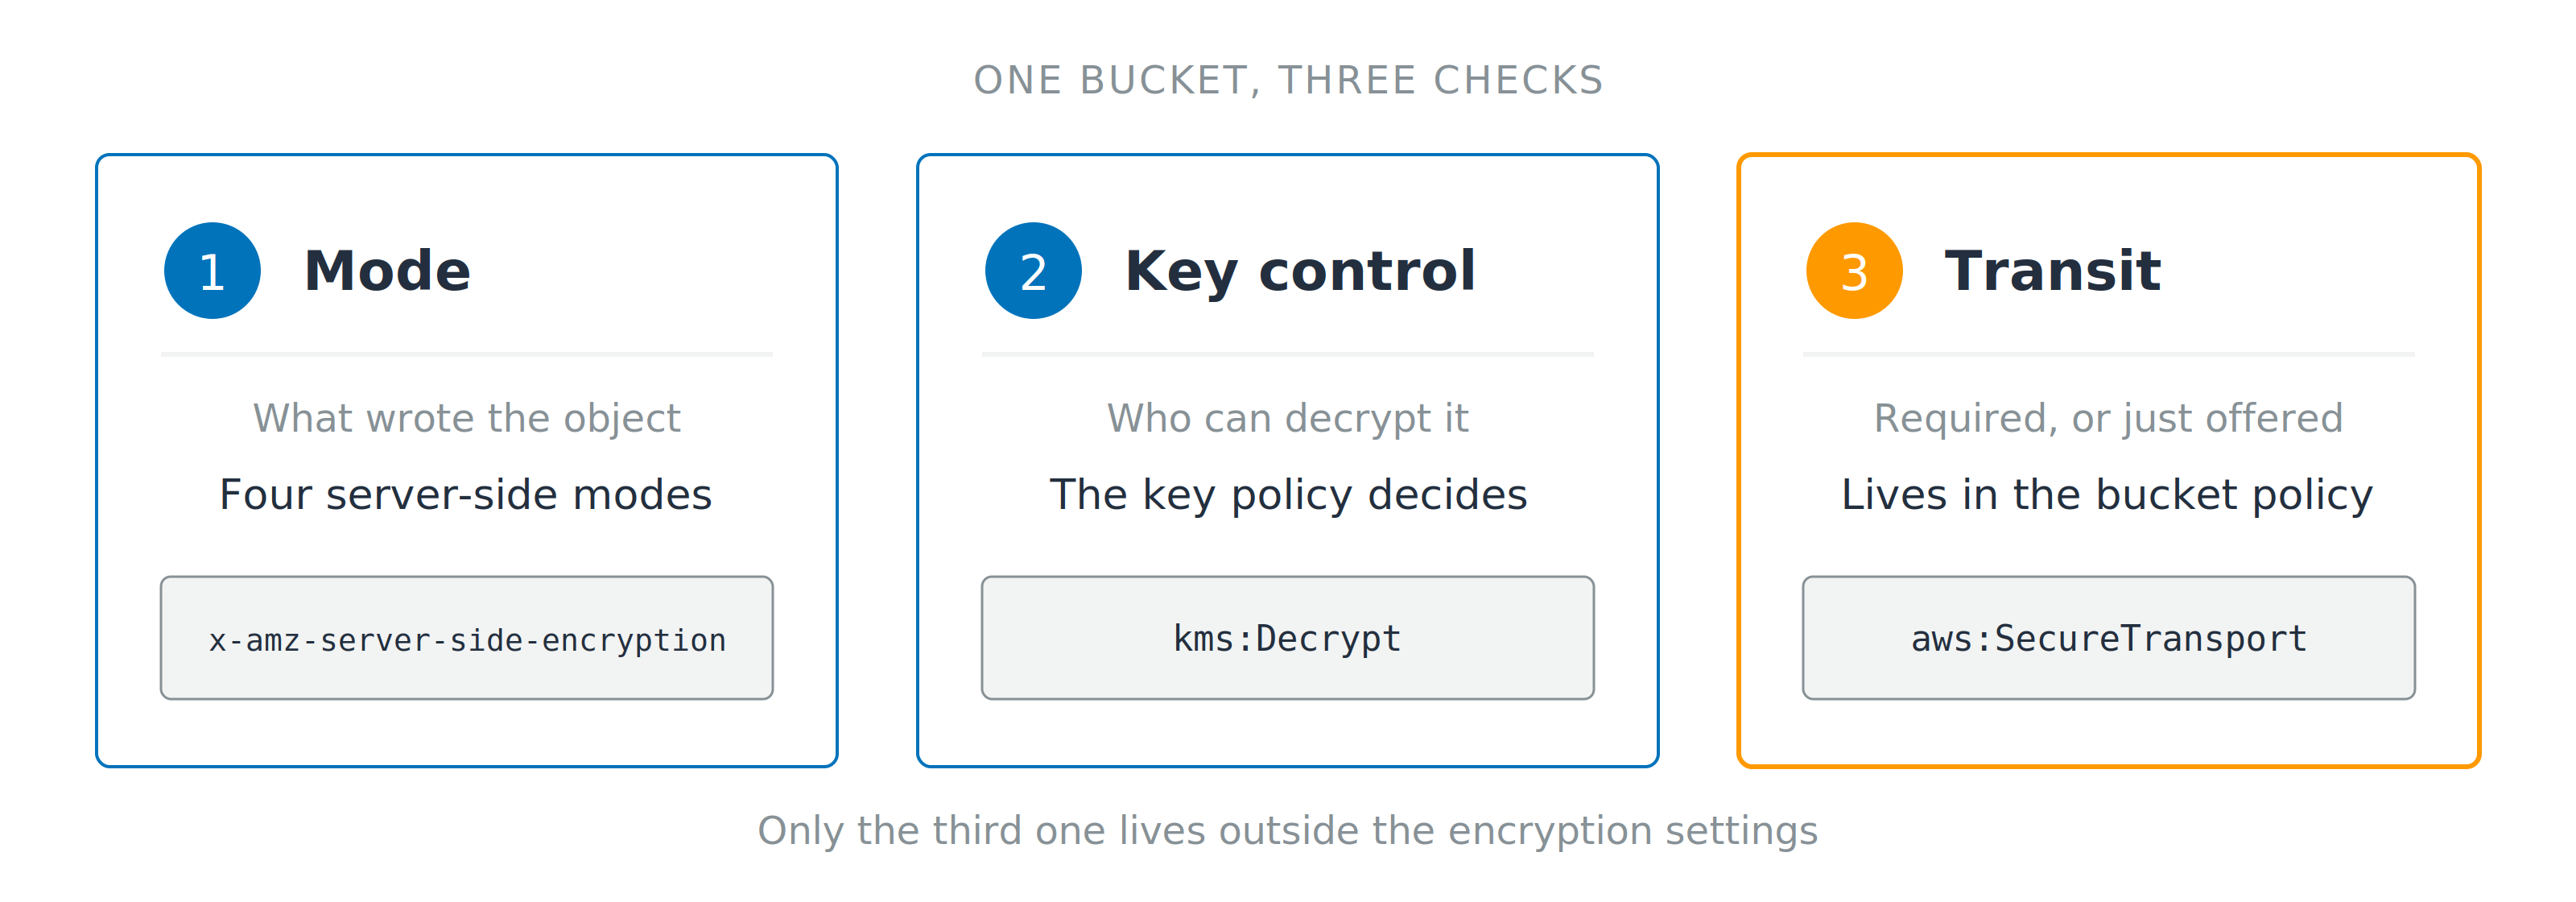
三个答案,不止一个
开发者的 AWS 安全实践
Rahul Singh
Technical Product Manager

