恭喜您

开发者的 AWS 安全实践

Rahul Singh

Technical Product Manager

AWS 检查的身份

您已掌握

  • Actor 与 principal:AWS 检查谁的"徽章"
  • 先显式拒绝,无匹配亦视为拒绝

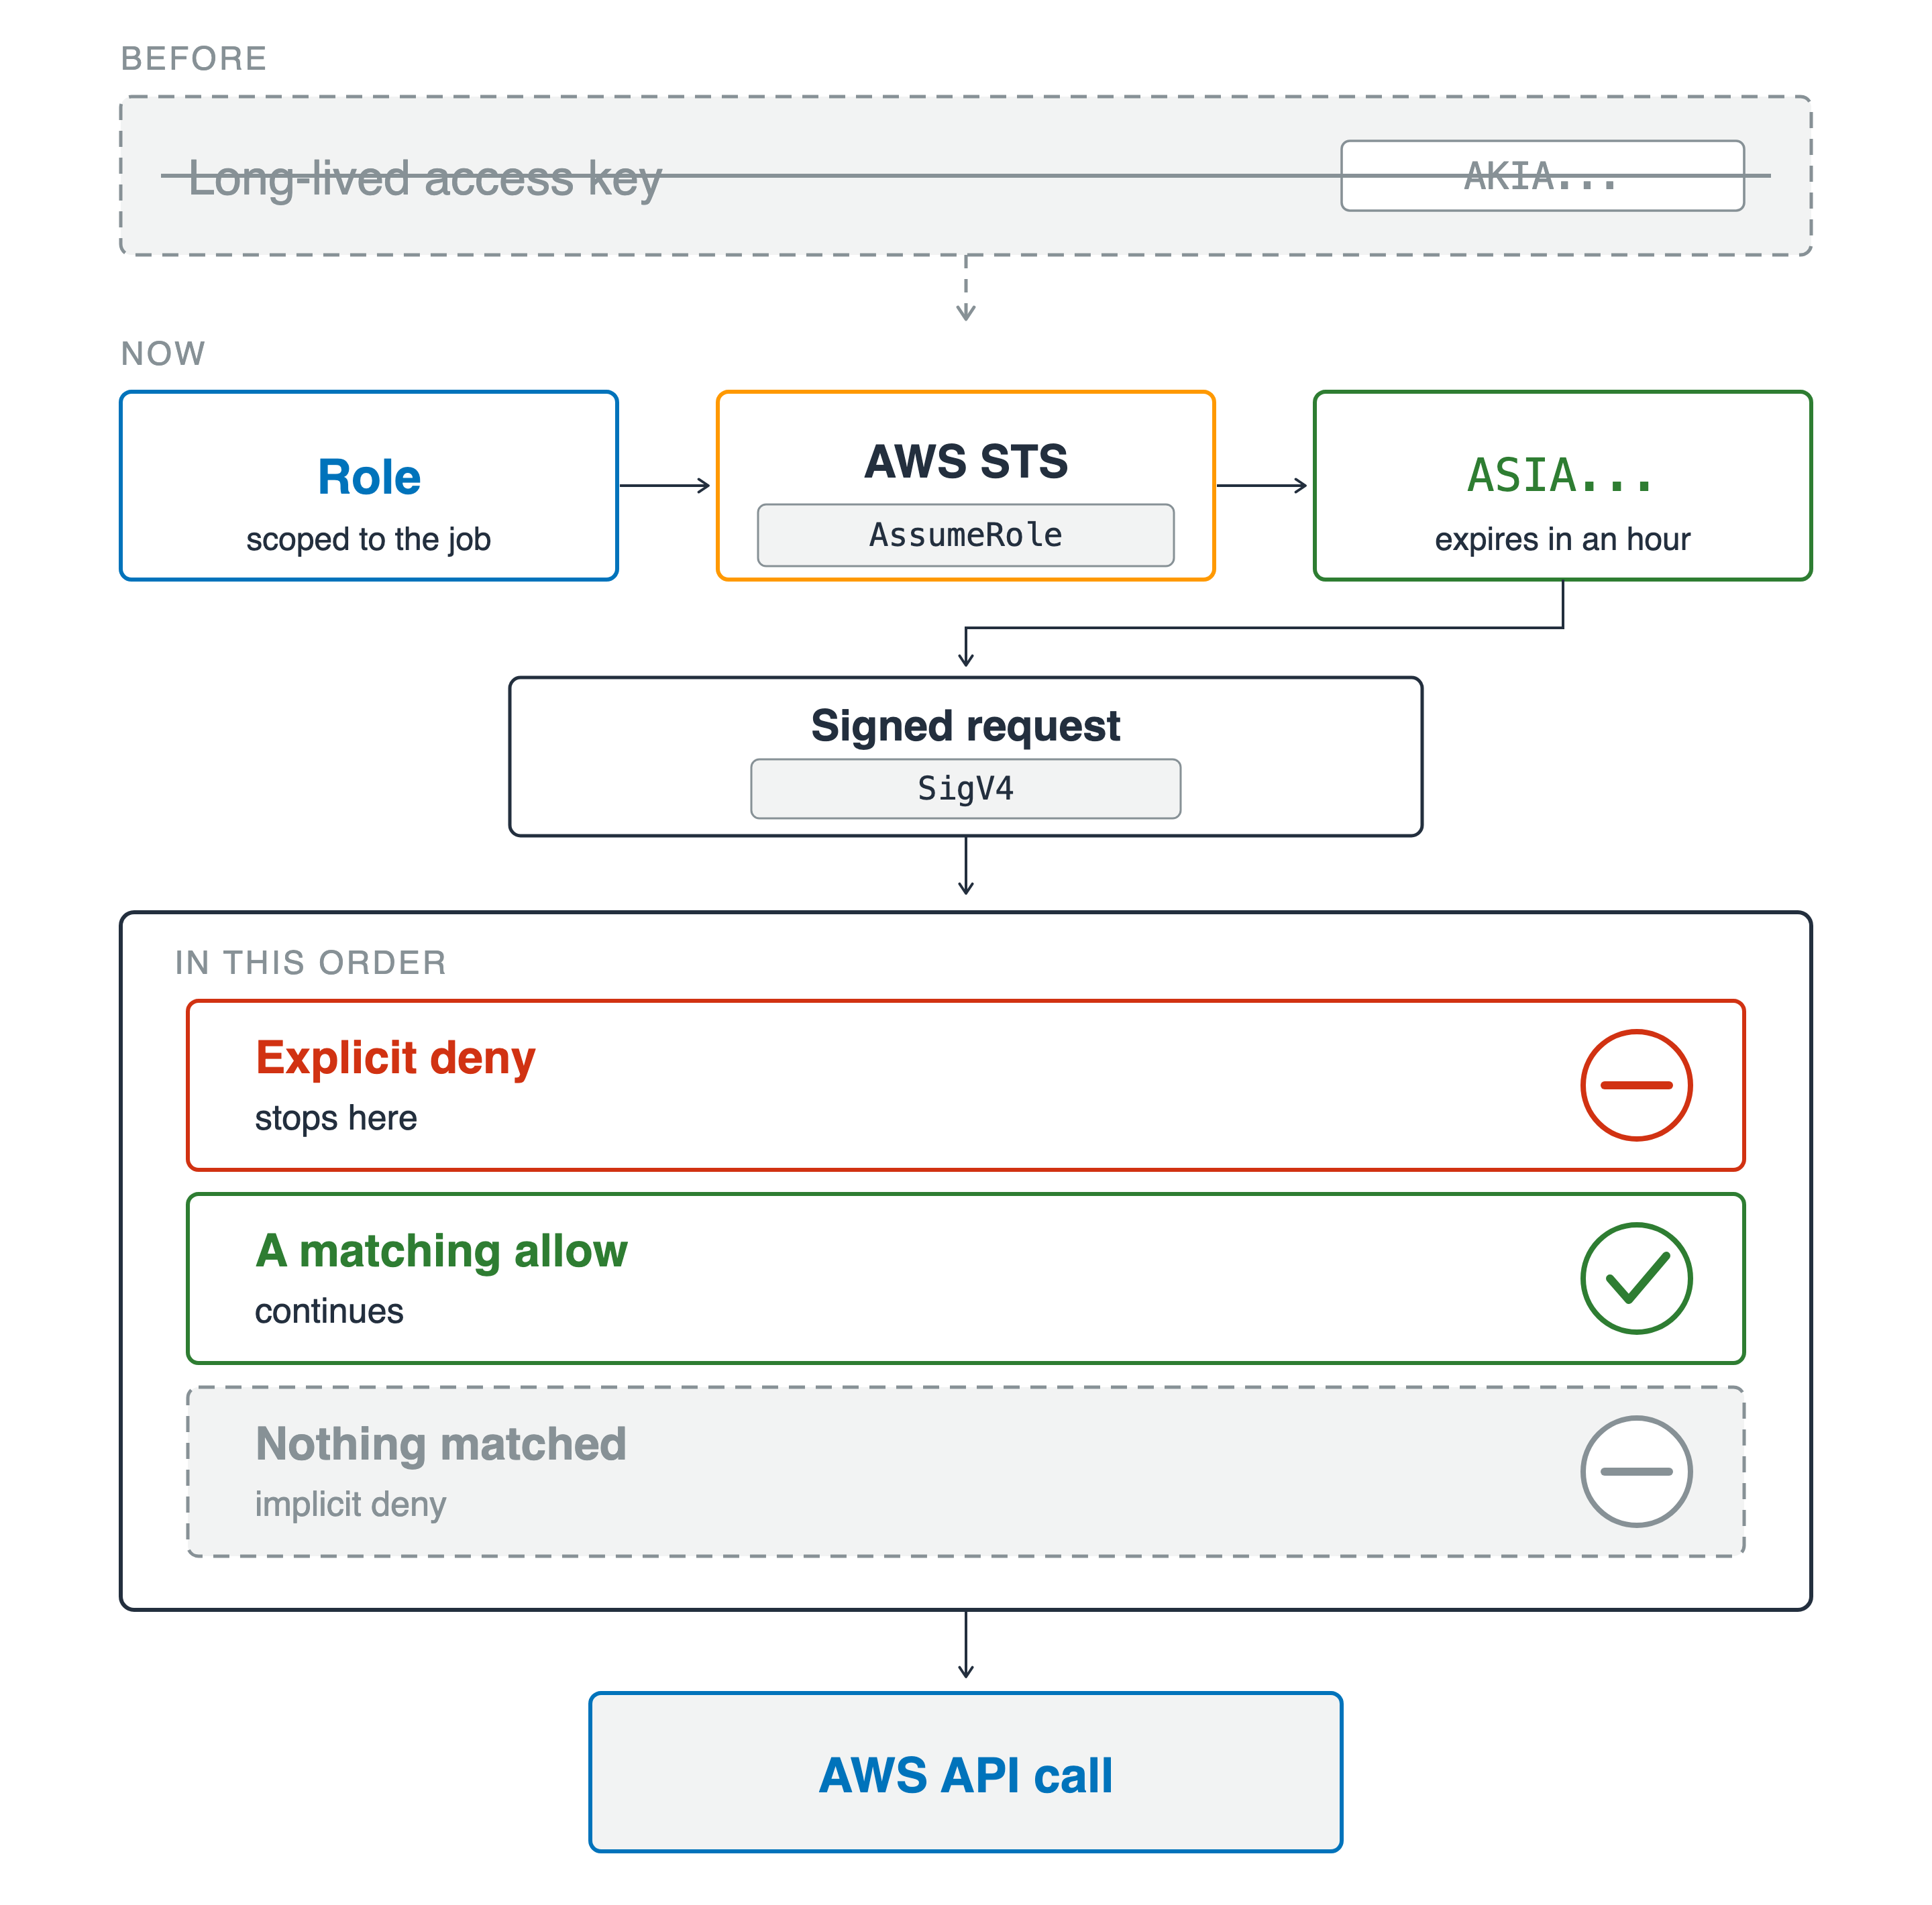
端到端的一次请求。顶部为灰显并加删除线的长期访问密钥 AKIA。其下是按岗位范围限定的角色,经由 AWS STS 获取 1 小时过期的临时凭证 ASIA,再生成标记为 SigV4 的签名请求。它进入按顺序检查的闸门:显式拒绝会拦截,请求匹配允许则放行,无匹配的虚线区为隐式拒绝。最终存活的请求作为一次 AWS API 调用发出。

开发者的 AWS 安全实践

AWS 检查的身份

您已掌握

  • Actor 与 principal:AWS 检查谁的"徽章"
  • 先显式拒绝,无匹配亦视为拒绝
  • 角色与 1 小时,而非密钥与永久
  • 每个请求用 SigV4,预签名用于单次

端到端的一次请求。顶部为灰显并加删除线的长期访问密钥 AKIA。其下是按岗位范围限定的角色,经由 AWS STS 获取 1 小时过期的临时凭证 ASIA,再生成标记为 SigV4 的签名请求。它进入按顺序检查的闸门:显式拒绝会拦截,请求匹配允许则放行,无匹配的虚线区为隐式拒绝。最终存活的请求作为一次 AWS API 调用发出。

开发者的 AWS 安全实践

谁可以访问什么

您已掌握

  • User pool 负责登录,identity pool 发放凭证
  • 先验证 token,再怀疑其声明

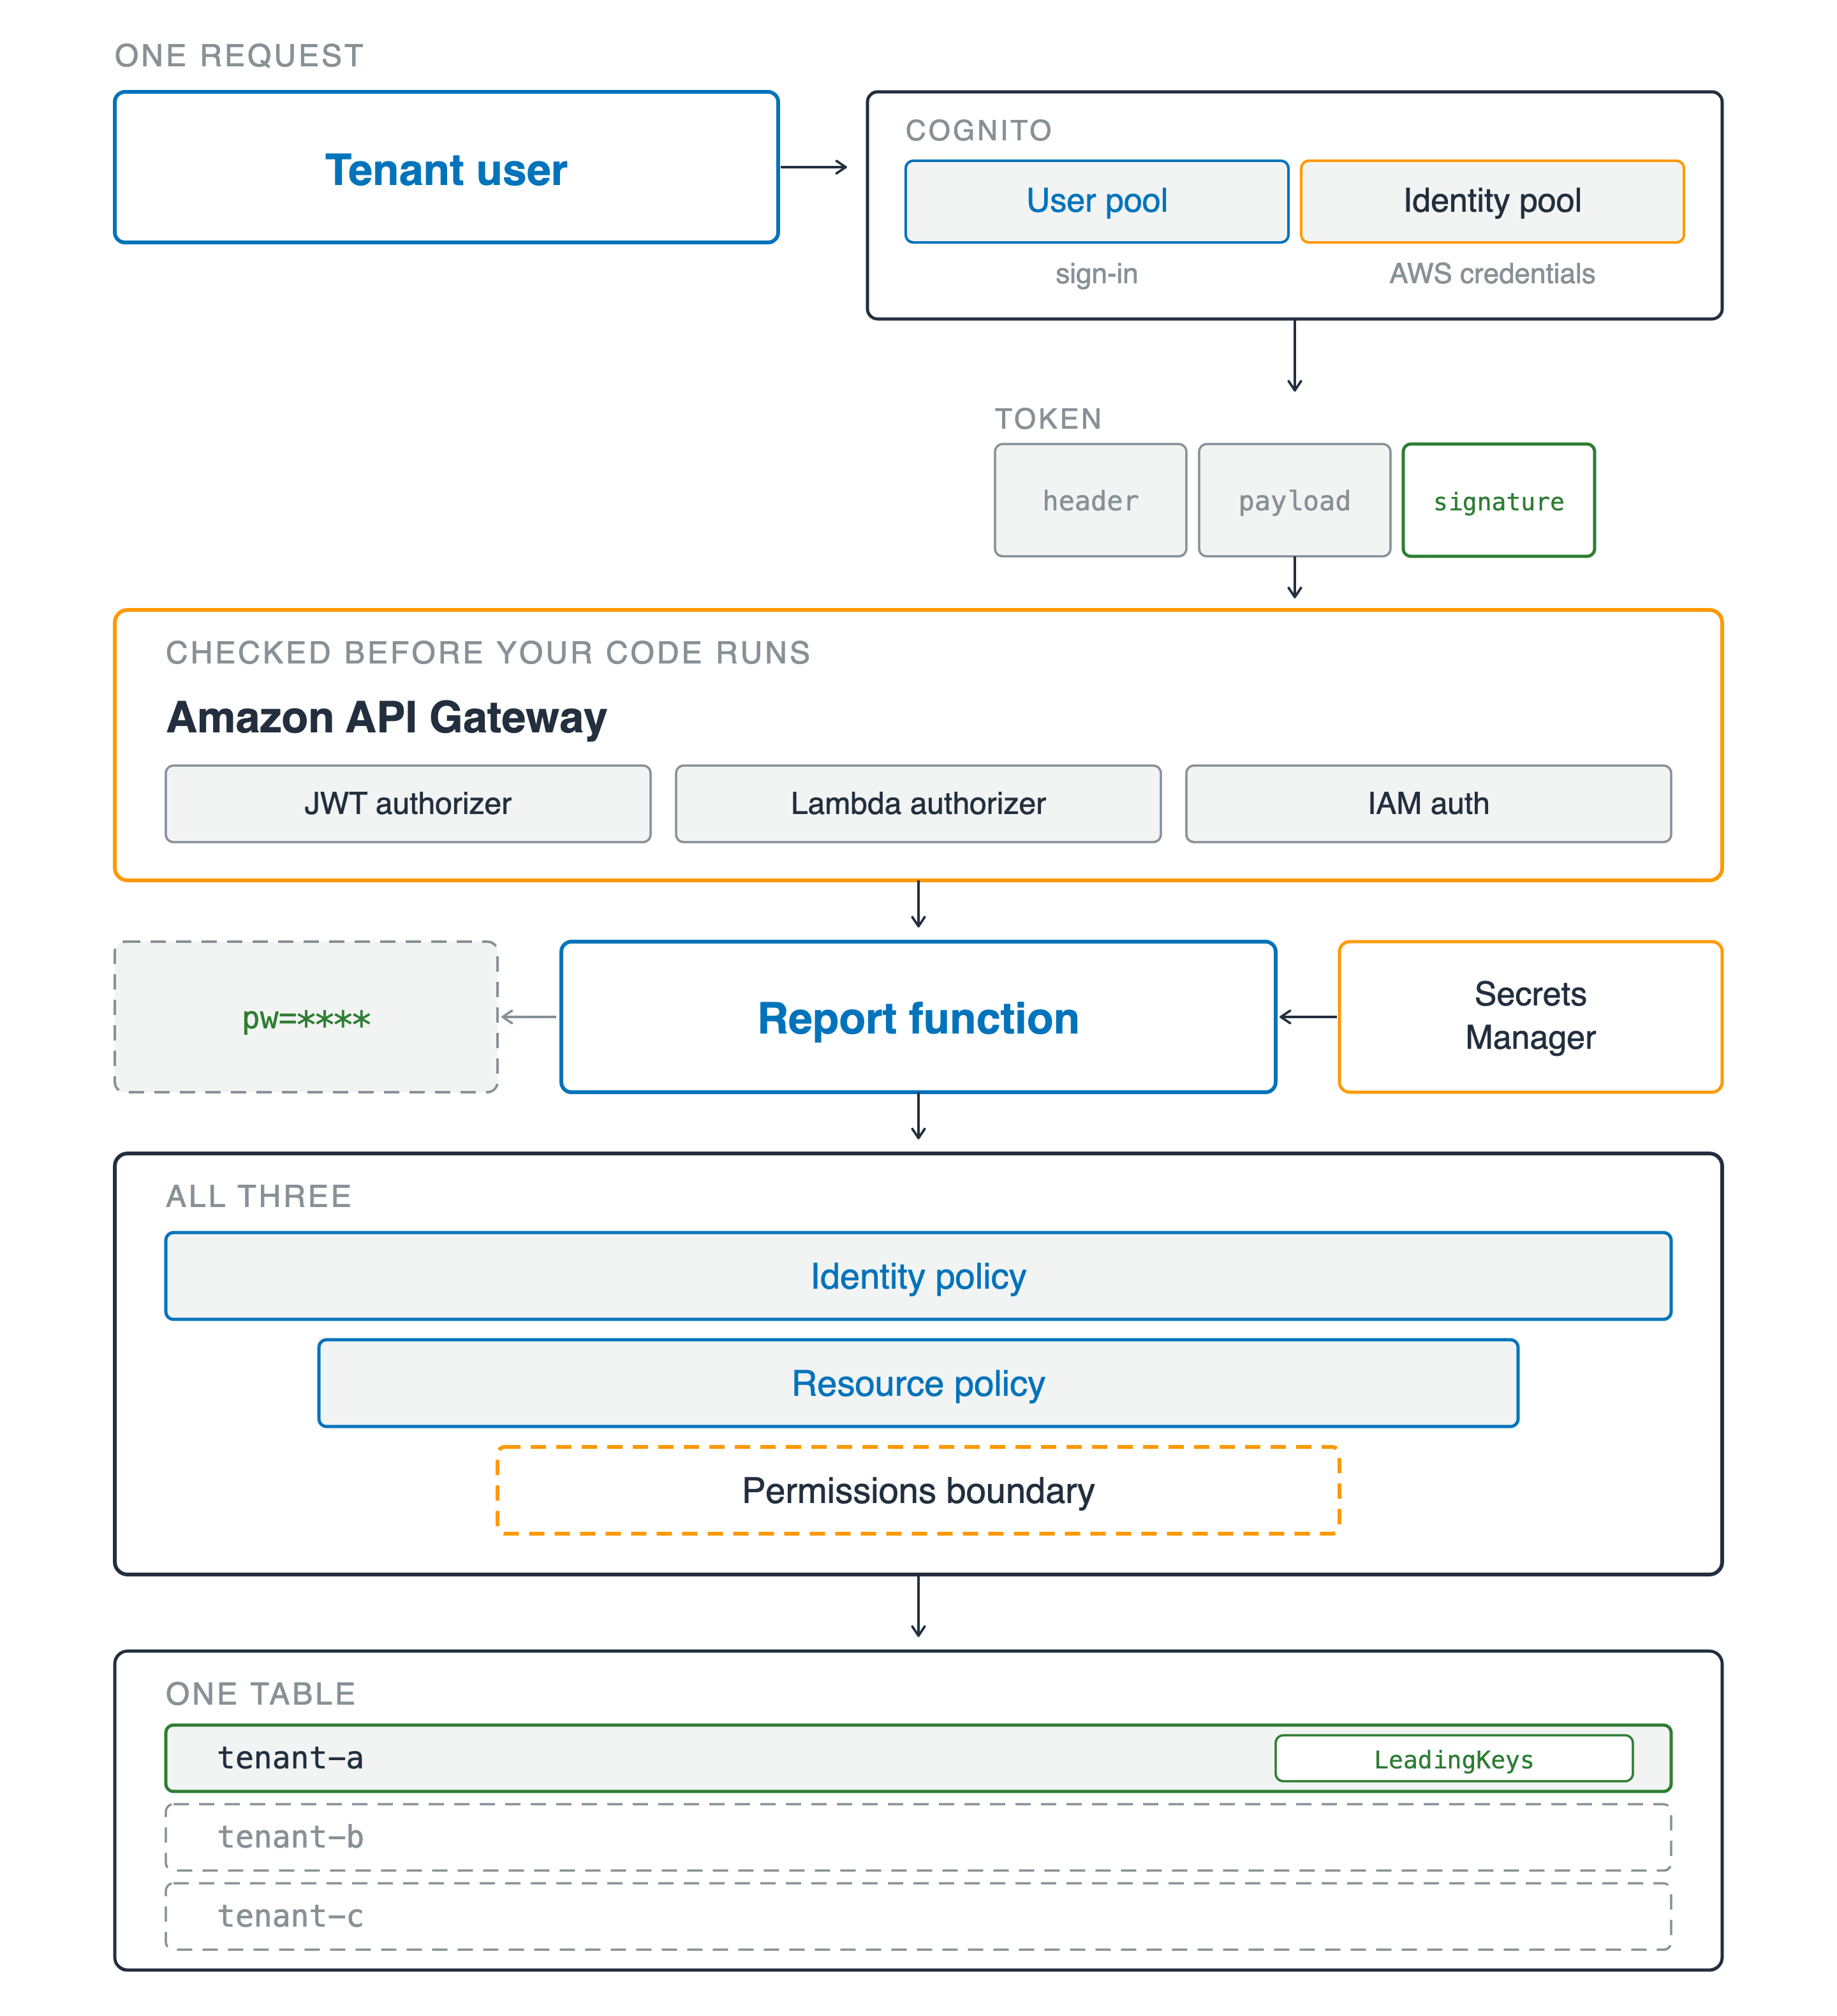
一条请求贯穿各层。租户用户访问 Amazon Cognito,图中为同框的两个盒:user pool 负责登录,identity pool 发放 AWS 凭证。其下方的令牌分三段:header、payload、signature,仅 signature 以绿色描边。随后进入 Amazon API Gateway,标注为在您的代码运行前进行校验,支持 JWT 授权器、Lambda 授权器和 IAM 授权。其下方,report 函数从 Secrets Manager 取值并输出一行遮罩文本"pw 等于四个星号"。三层权限自上而下收紧:身份策略、资源策略、以及虚线标注的权限边界。底部,共享表的一行被点亮并标注 LeadingKeys,另外两条租户行保持灰色虚线。

开发者的 AWS 安全实践

谁可以访问什么

您已掌握

  • User pool 负责登录,identity pool 发放凭证
  • 先验证 token,再怀疑其声明
  • 身份、资源、边界:三层合一答案
  • 单一租户条件,被 Scan 跨越;密码不写入日志

一条请求贯穿各层。租户用户访问 Amazon Cognito,图中为同框的两个盒:user pool 负责登录,identity pool 发放 AWS 凭证。其下方的令牌分三段:header、payload、signature,仅 signature 以绿色描边。随后进入 Amazon API Gateway,标注为在您的代码运行前进行校验,支持 JWT 授权器、Lambda 授权器和 IAM 授权。其下方,report 函数从 Secrets Manager 取值并输出一行遮罩文本"pw 等于四个星号"。三层权限自上而下收紧:身份策略、资源策略、以及虚线标注的权限边界。底部,共享表的一行被点亮并标注 LeadingKeys,另外两条租户行保持灰色虚线。

开发者的 AWS 安全实践

先举证,再发布

您已掌握

  • 默认加密,但要明确模式与密钥归属
  • 密钥有两道闸门,需同时放行

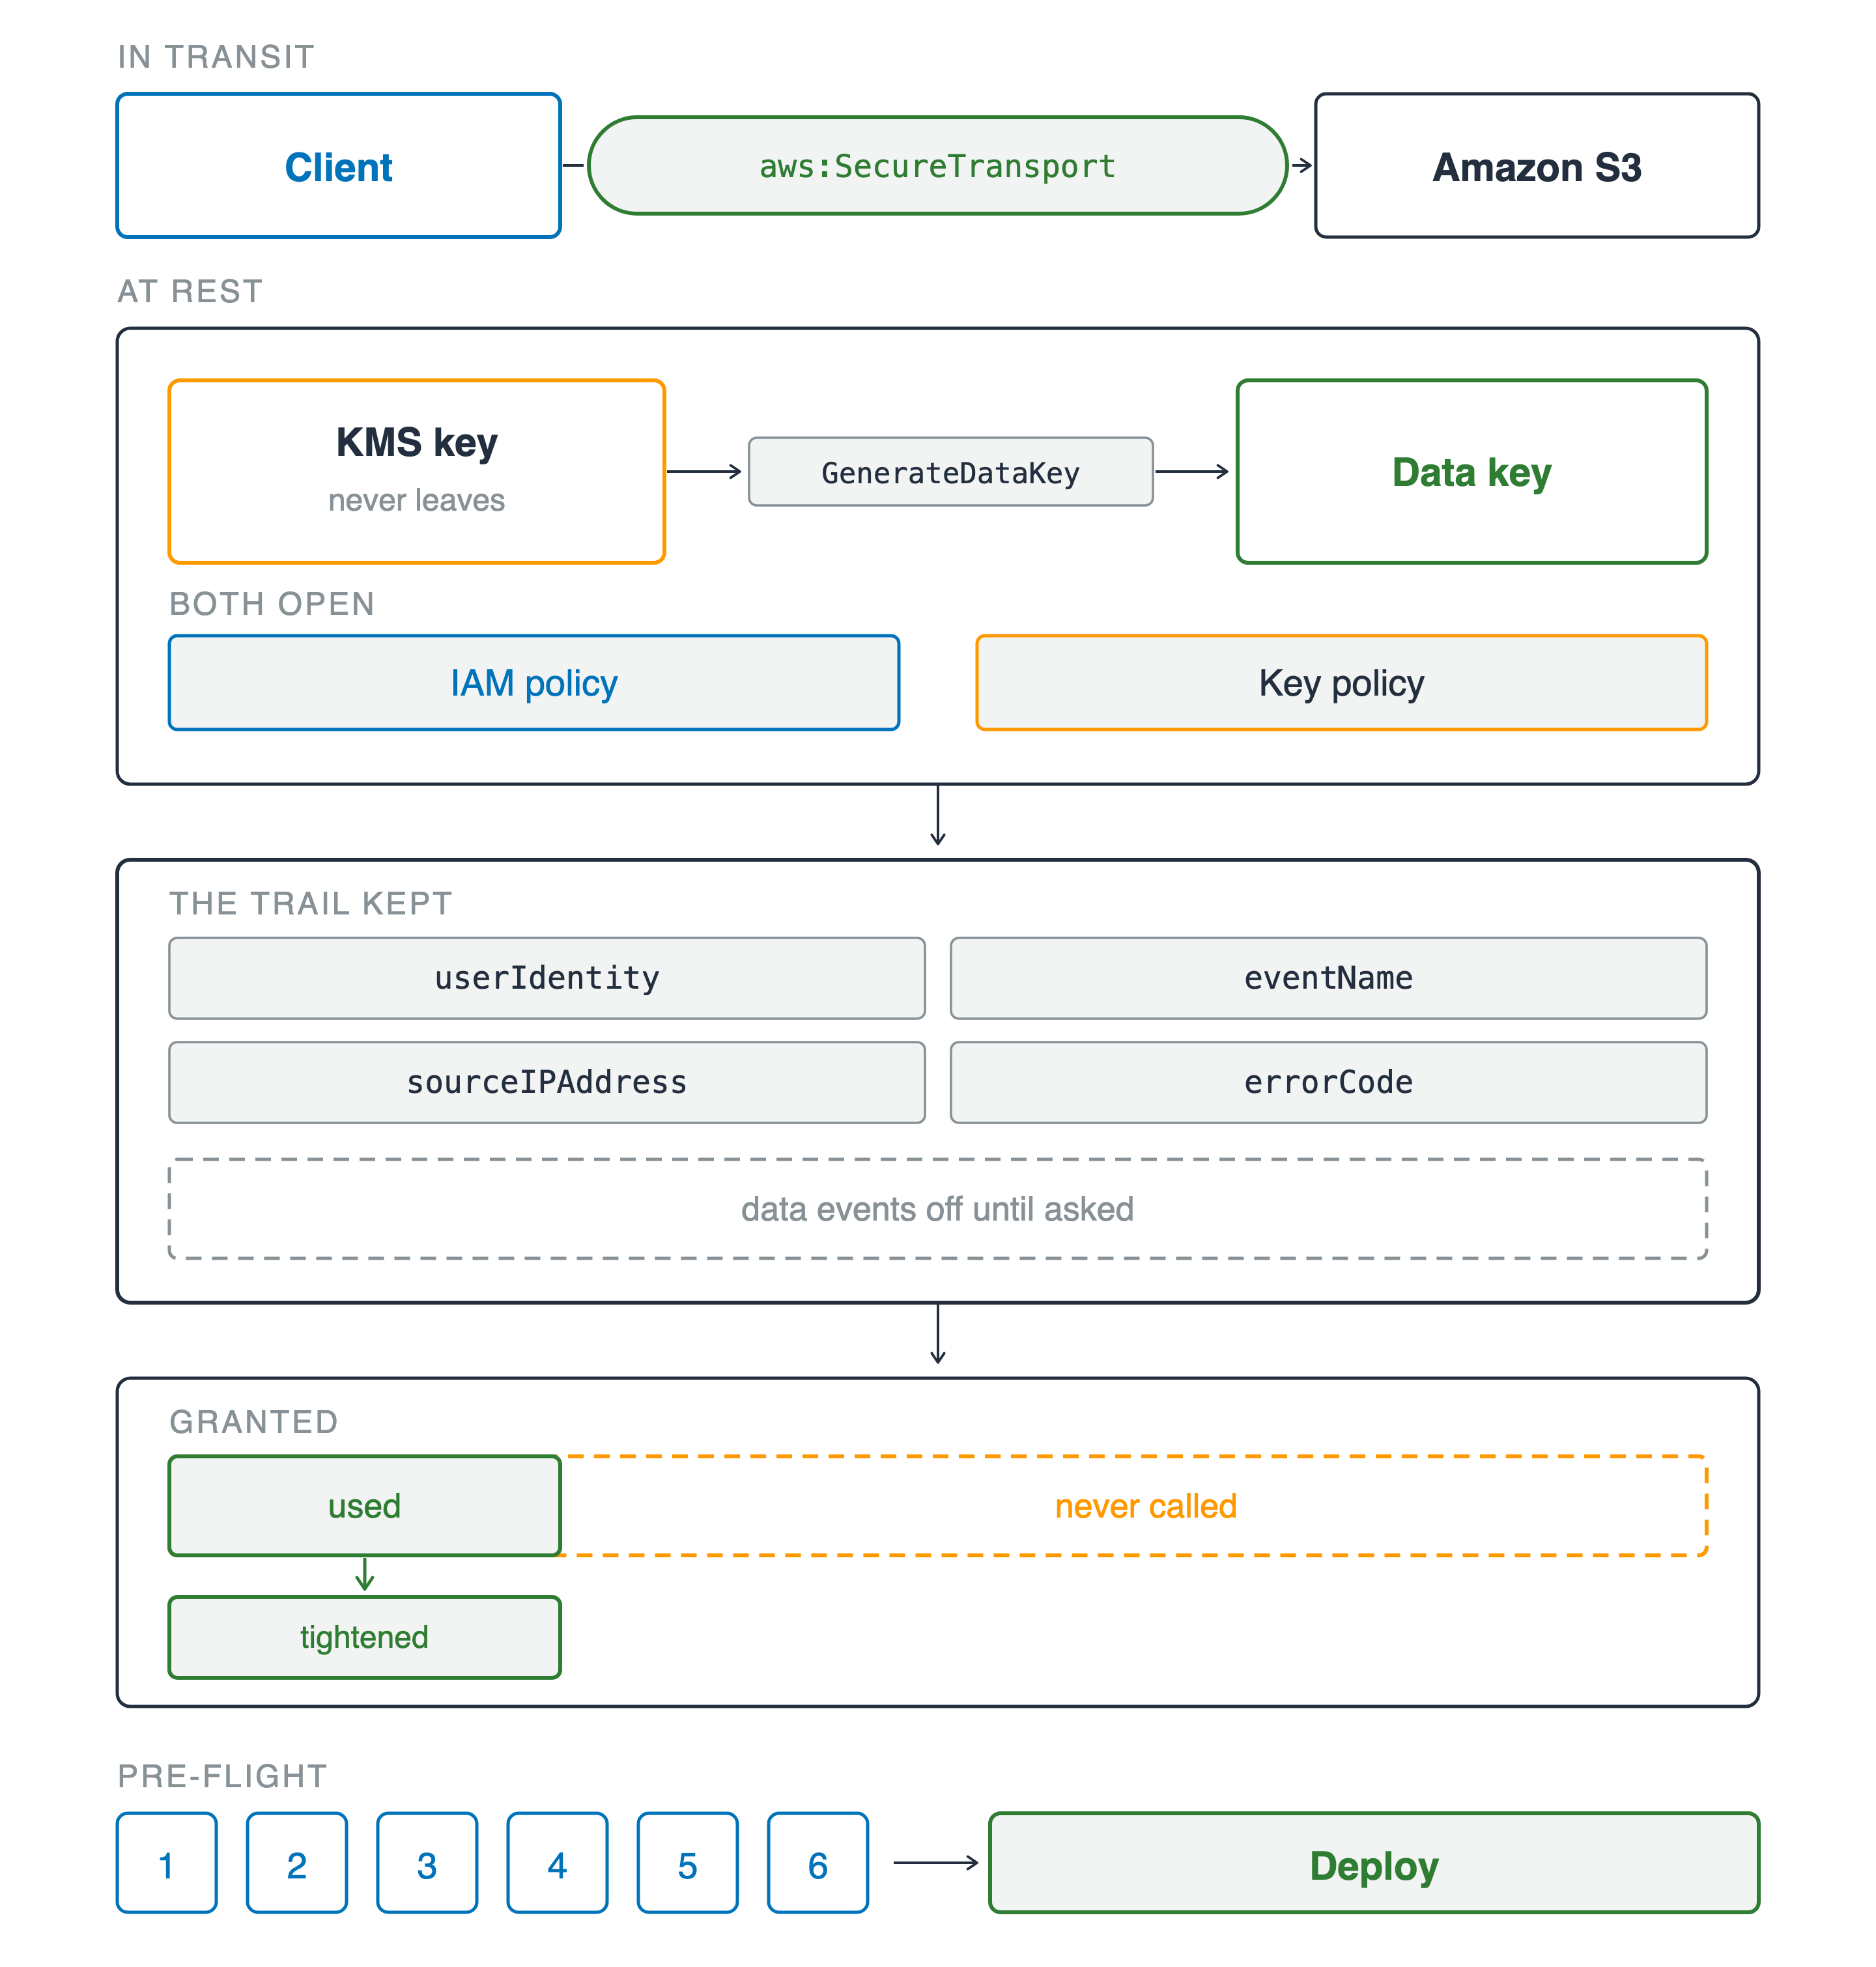
四个分区。传输中,客户端通过标注 aws:SecureTransport 的通道访问 Amazon S3。静态时,永不外出的 KMS 密钥调用 GenerateDataKey 生成数据密钥,其下有两道必须同时打开的闸门:IAM 策略与密钥策略。再下方为跟踪所保留的字段:userIdentity、eventName、sourceIPAddress、errorCode,数据事件为虚线"关闭",需显式开启。随后,一段虚线"已授予"条幅中仅一小段实体为"已使用",接着收紧为更严的策略。底部是 6 个编号问题,最后进入部署步骤。

开发者的 AWS 安全实践

先举证,再发布

您已掌握

  • 默认加密,但要明确模式与密钥归属
  • 密钥有两道闸门,需同时放行
  • Trail 可指认 principal,前提是已录制
  • "授予"对比"已用",再答六问

四个分区。传输中,客户端通过标注 aws:SecureTransport 的通道访问 Amazon S3。静态时,永不外出的 KMS 密钥调用 GenerateDataKey 生成数据密钥,其下有两道必须同时打开的闸门:IAM 策略与密钥策略。再下方为跟踪所保留的字段:userIdentity、eventName、sourceIPAddress、errorCode,数据事件为虚线"关闭",需显式开启。随后,一段虚线"已授予"条幅中仅一小段实体为"已使用",接着收紧为更严的策略。底部是 6 个编号问题,最后进入部署步骤。

开发者的 AWS 安全实践

接下来走向何处


  • 下一个服务:同样 6 个问题
  • 无论供应商:身份、授权、密钥、证据

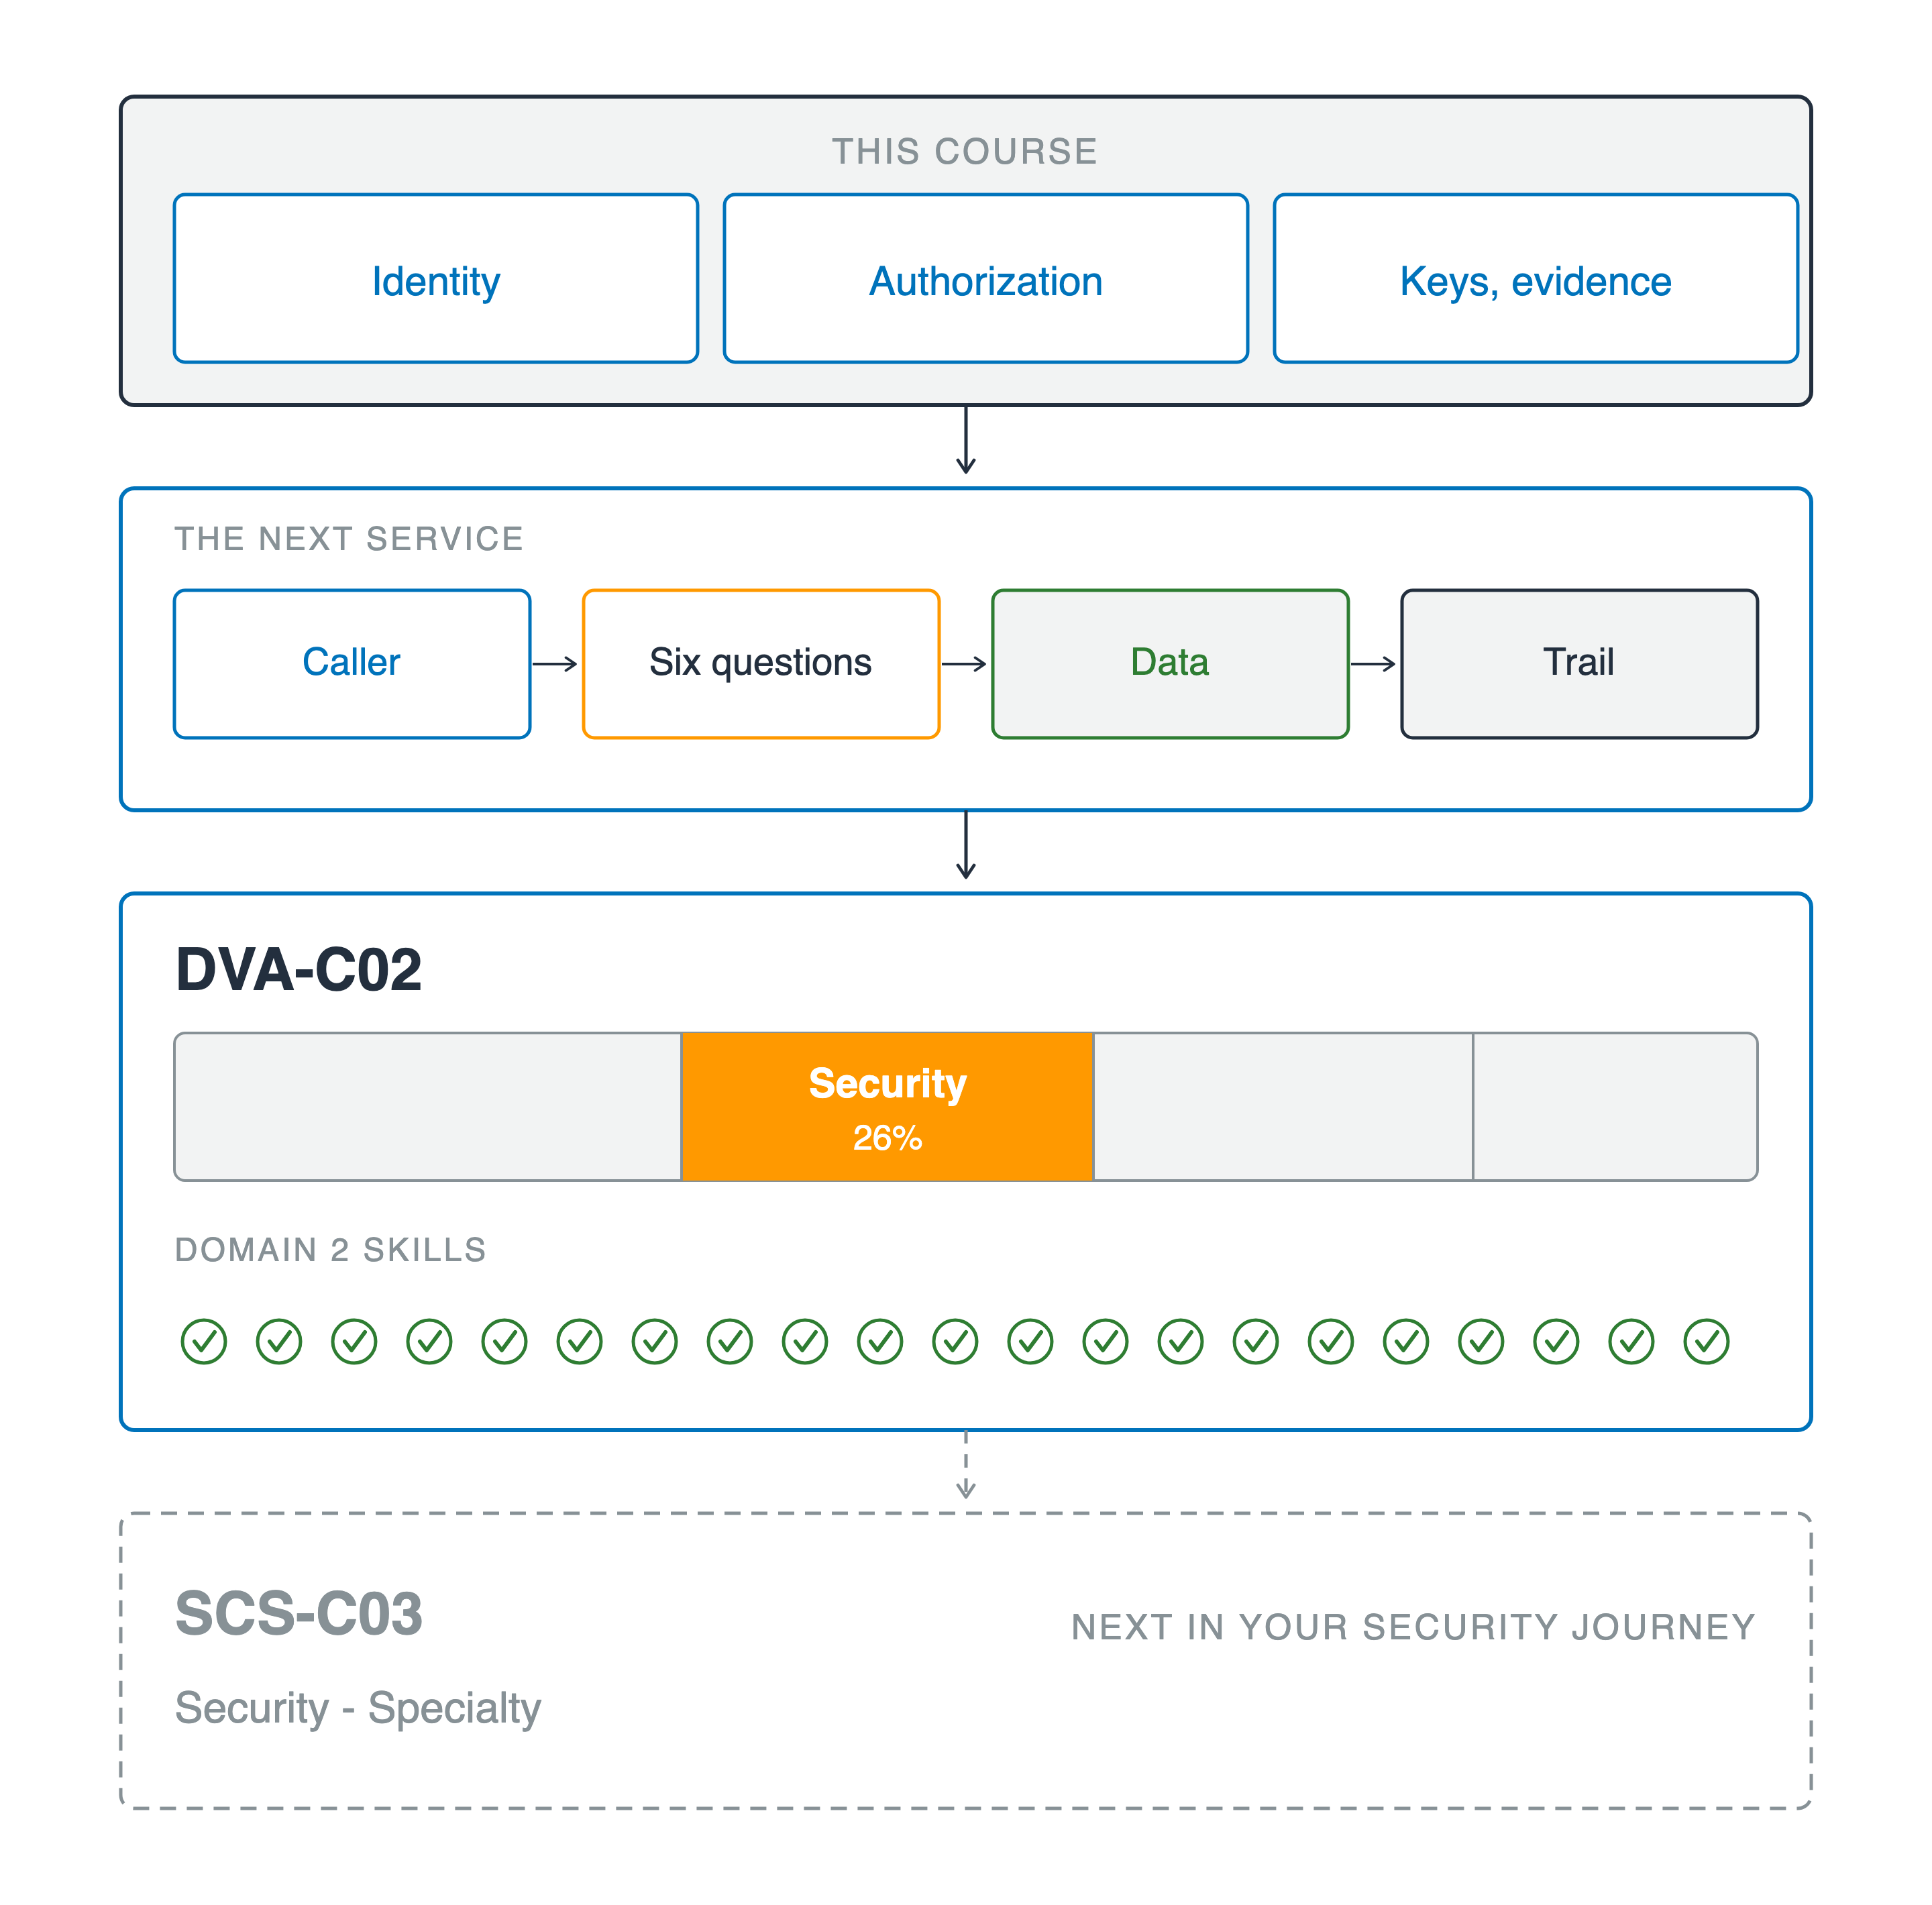
自上而下的单列。标注"本课程"的模块包含身份、授权、密钥与证据。向下箭头指向"下一个服务"面板,调用方经过 6 个问题,触达数据,再进入审计跟踪。第二个箭头指向标注 DVA-C02 的面板,含四段考试条,第二段填充为橙色并标注 Security 26%,其下是一行 21 个绿色对勾,标题为 domain two skills。虚线箭头继续指向虚线面板 SCS-C03,Security - Specialty,标注为您安全学习之旅的下一站。

开发者的 AWS 安全实践

接下来走向何处


  • 下一个服务:同样 6 个问题
  • 无论供应商:身份、授权、密钥、证据
  • DVA-C02:安全占考试很大比重,本课程覆盖该领域
  • 之后:AWS Certified Security - Specialty,纯安全方向考试

自上而下的单列。标注"本课程"的模块包含身份、授权、密钥与证据。向下箭头指向"下一个服务"面板,调用方经过 6 个问题,触达数据,再进入审计跟踪。第二个箭头指向标注 DVA-C02 的面板,含四段考试条,第二段填充为橙色并标注 Security 26%,其下是一行 21 个绿色对勾,标题为 domain two skills。虚线箭头继续指向虚线面板 SCS-C03,Security - Specialty,标注为您安全学习之旅的下一站。

开发者的 AWS 安全实践

下一步去哪儿

开发者的 AWS 安全实践

Preparing Video For Download...