Usando a segurança da AWS para desenvolvedores
Rahul Singh
Technical Product Manager
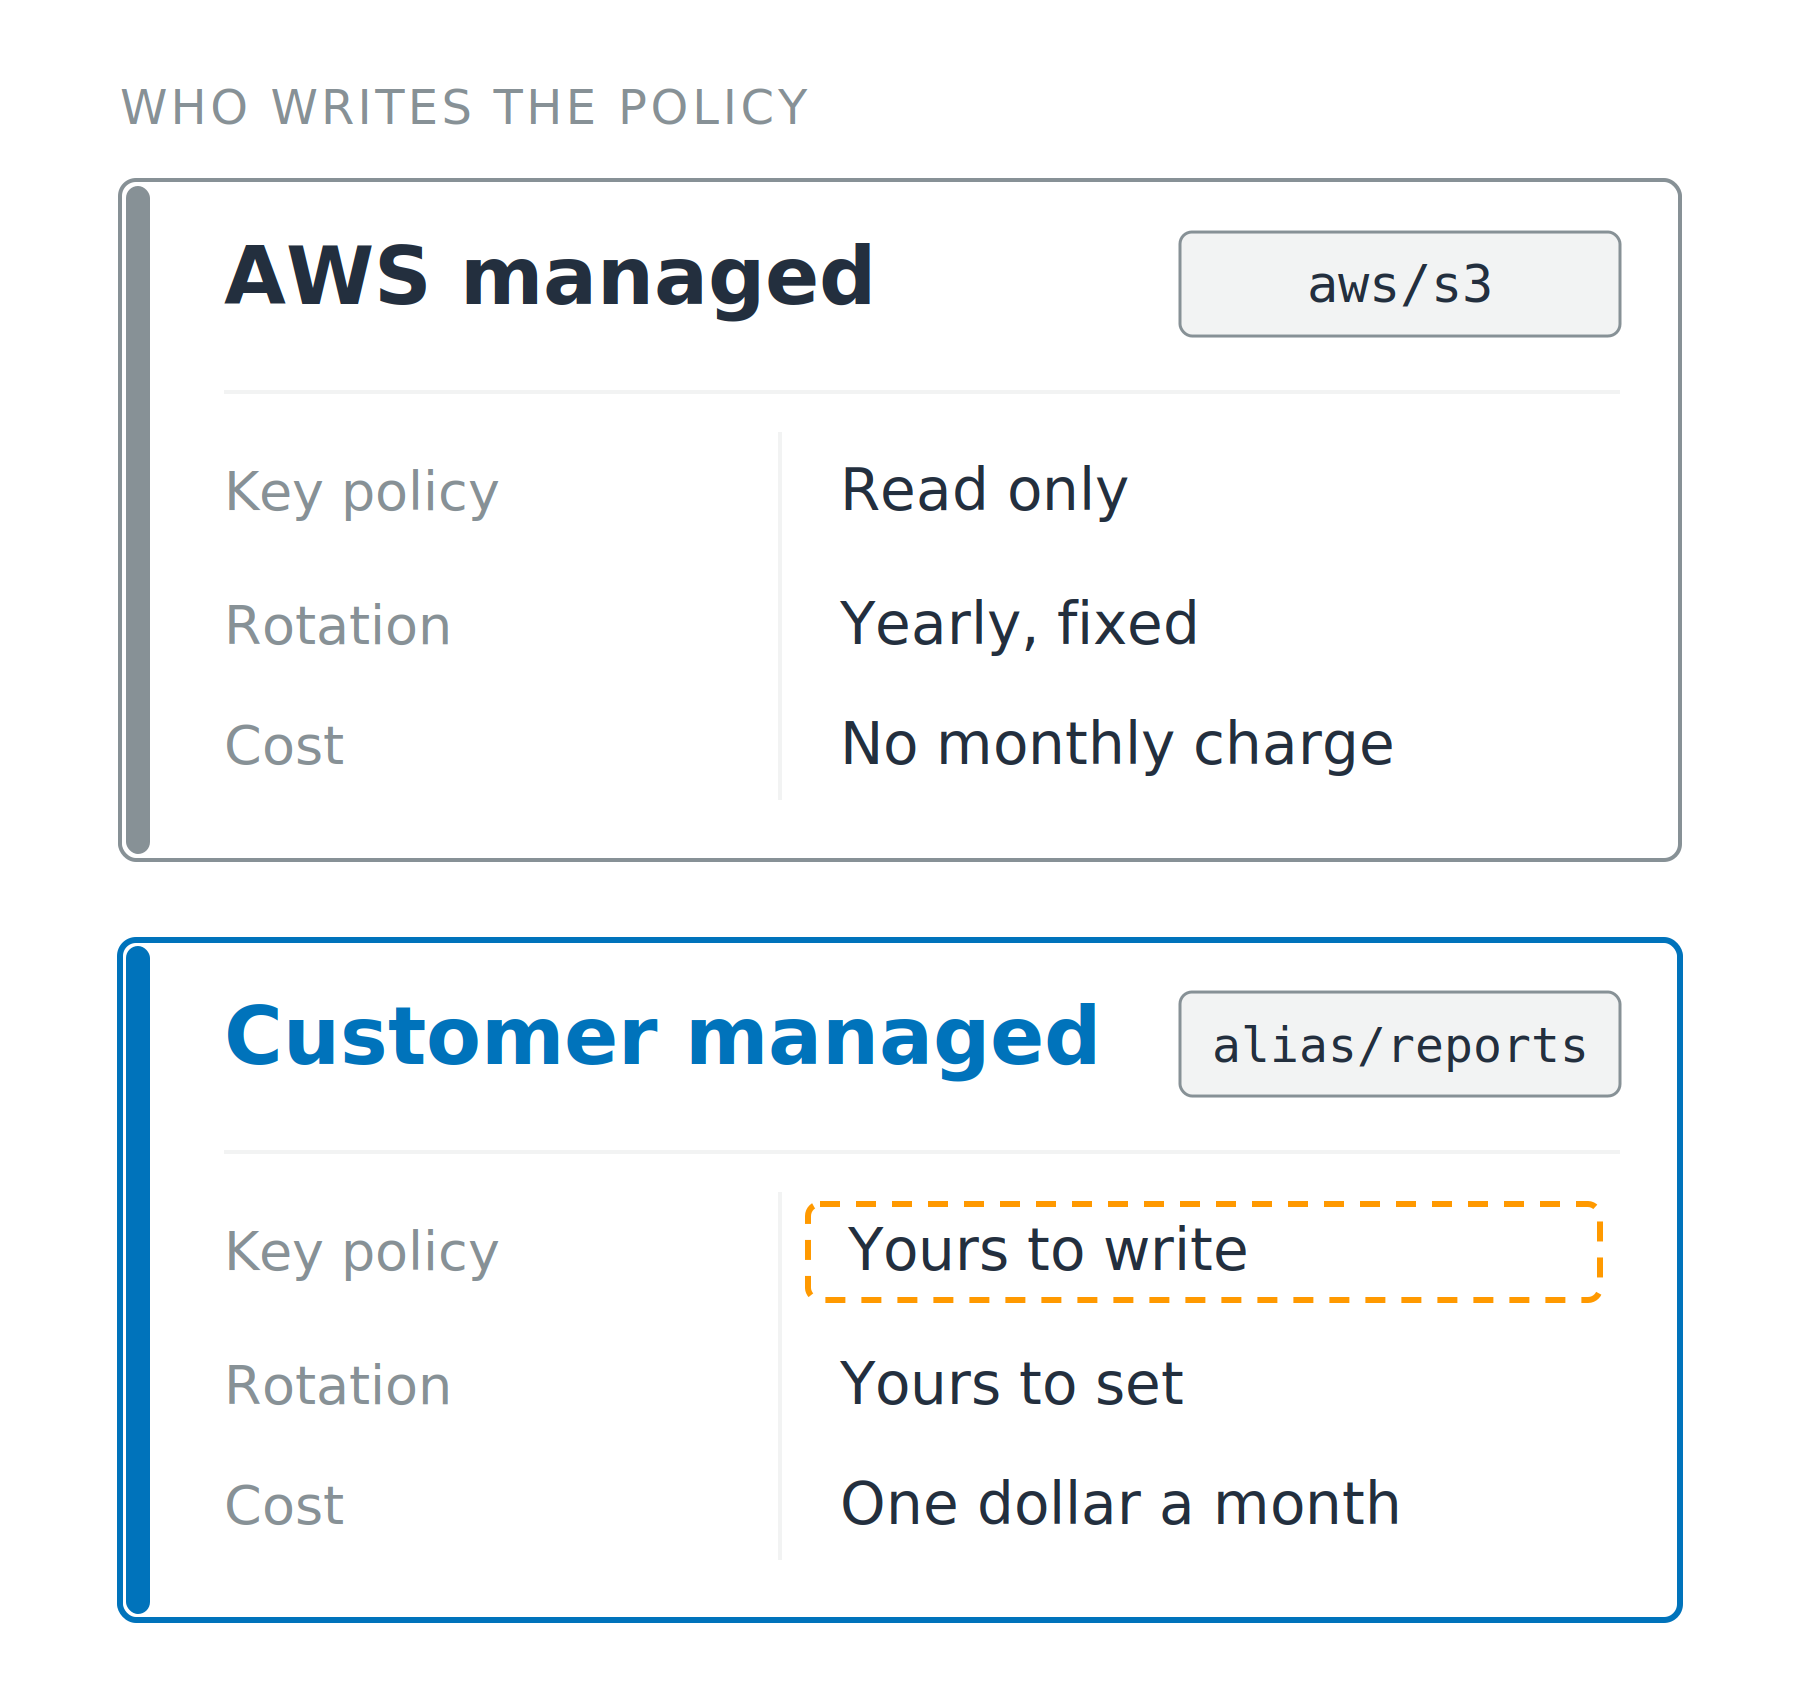
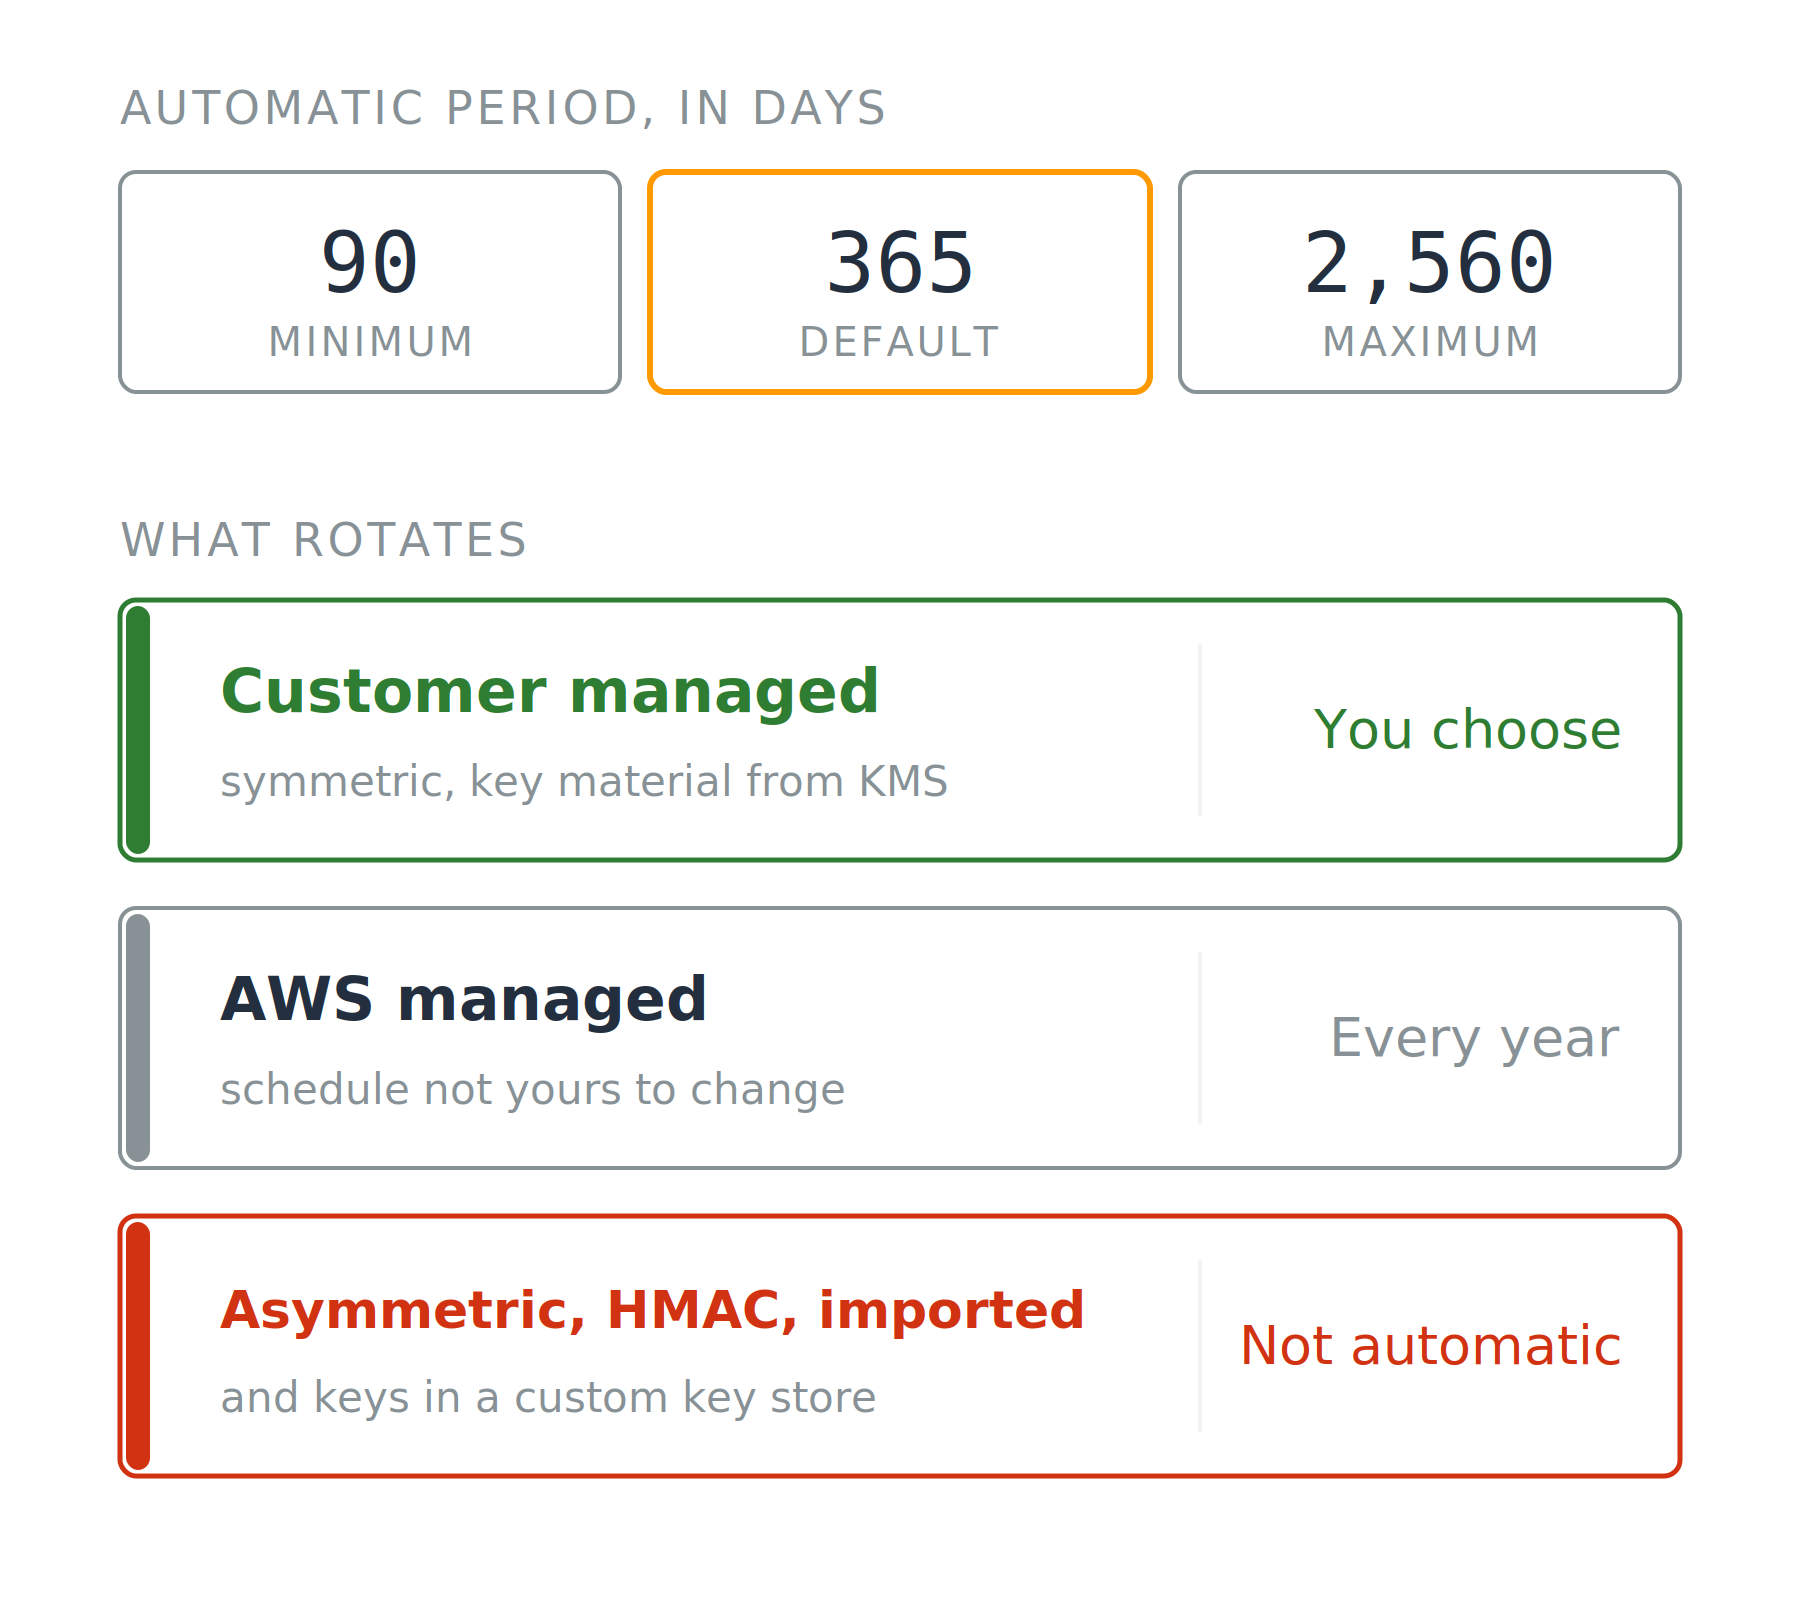
Gerenciada pela AWS
aws/s3
Gerenciada pela AWS
aws/s3Gerenciada pelo cliente
alias/reports, política é sua para definir


Política padrão da chave: delega ao IAM
Grants: operações específicas da chave para um principal, revogáveis à parte

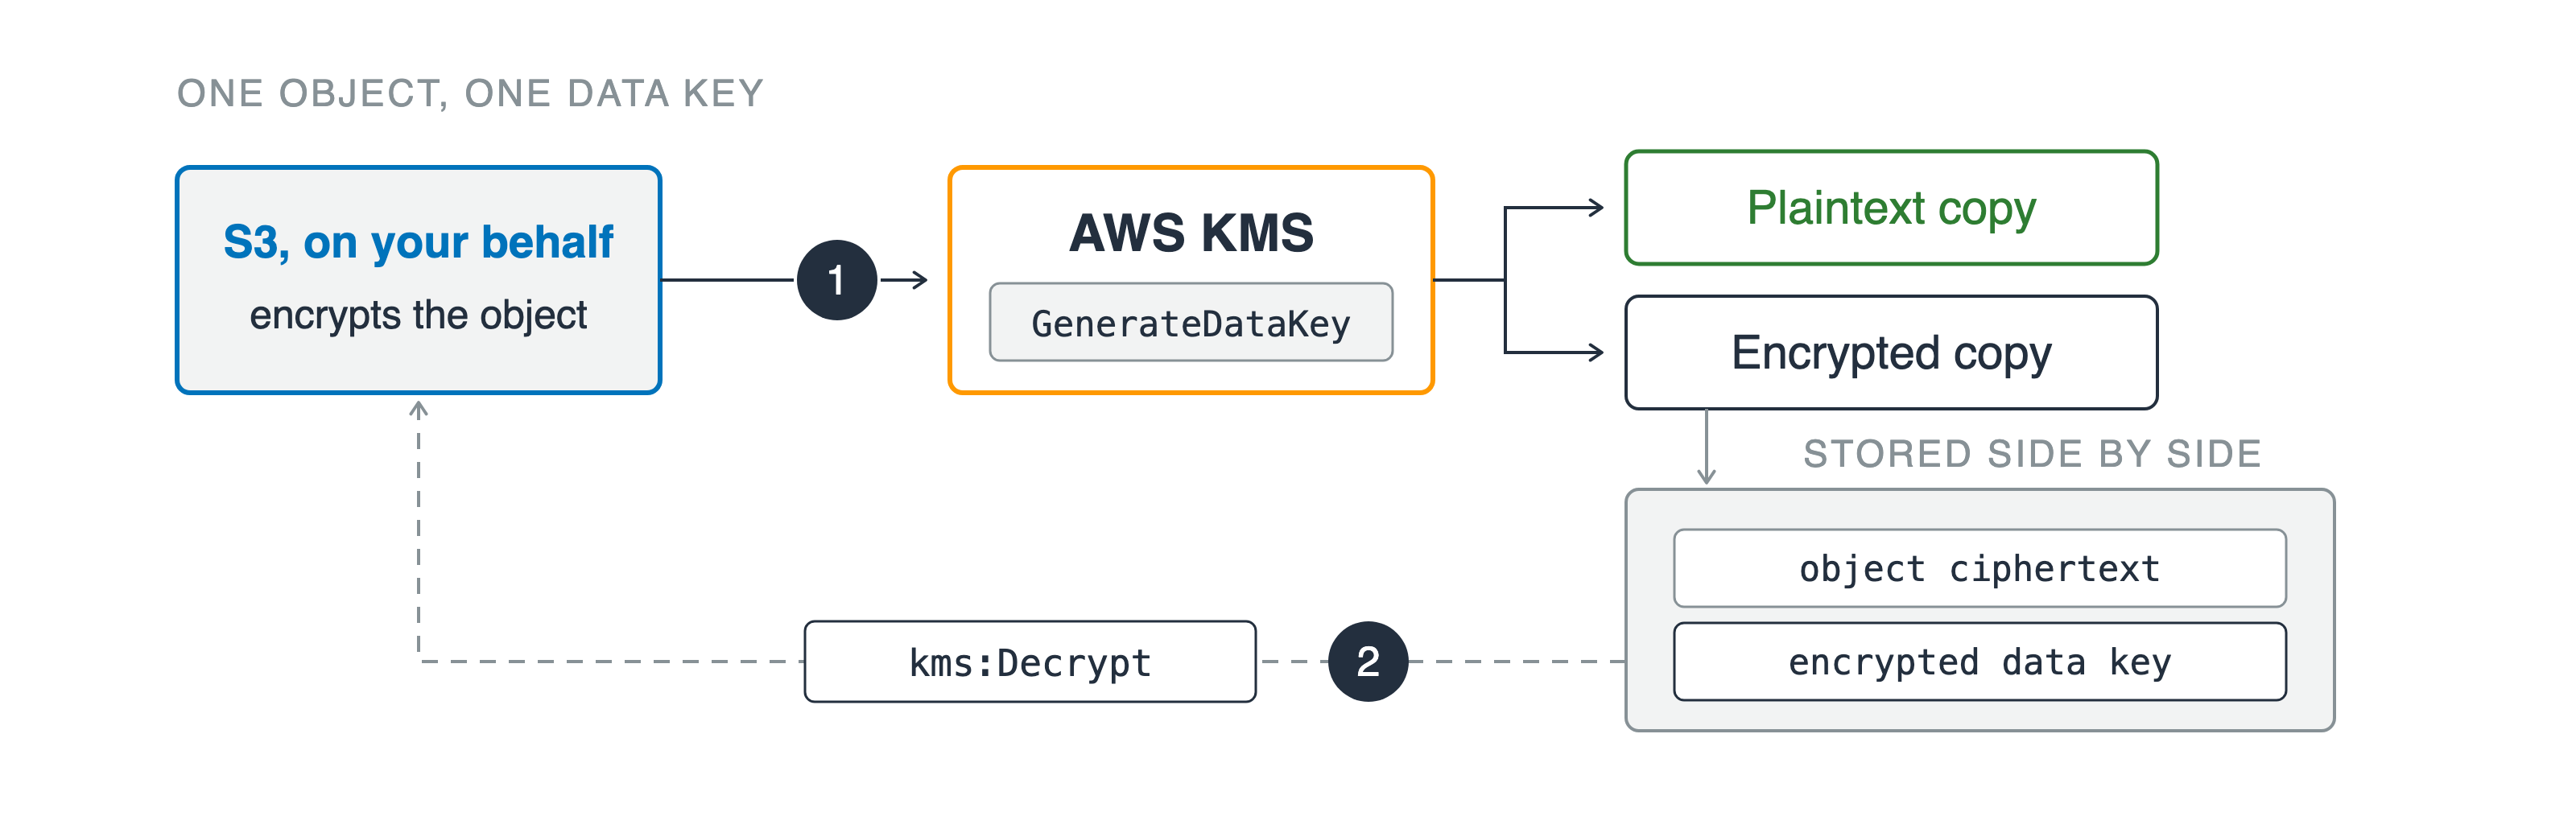
Envelope encryption
Criptografia direta: limite de 4 KB

Envelope encryption
Criptografia direta: limite de 4 KB
GenerateDataKey, duas cópias de voltakms:Decrypt na cópia armazenadaConta de quem chama

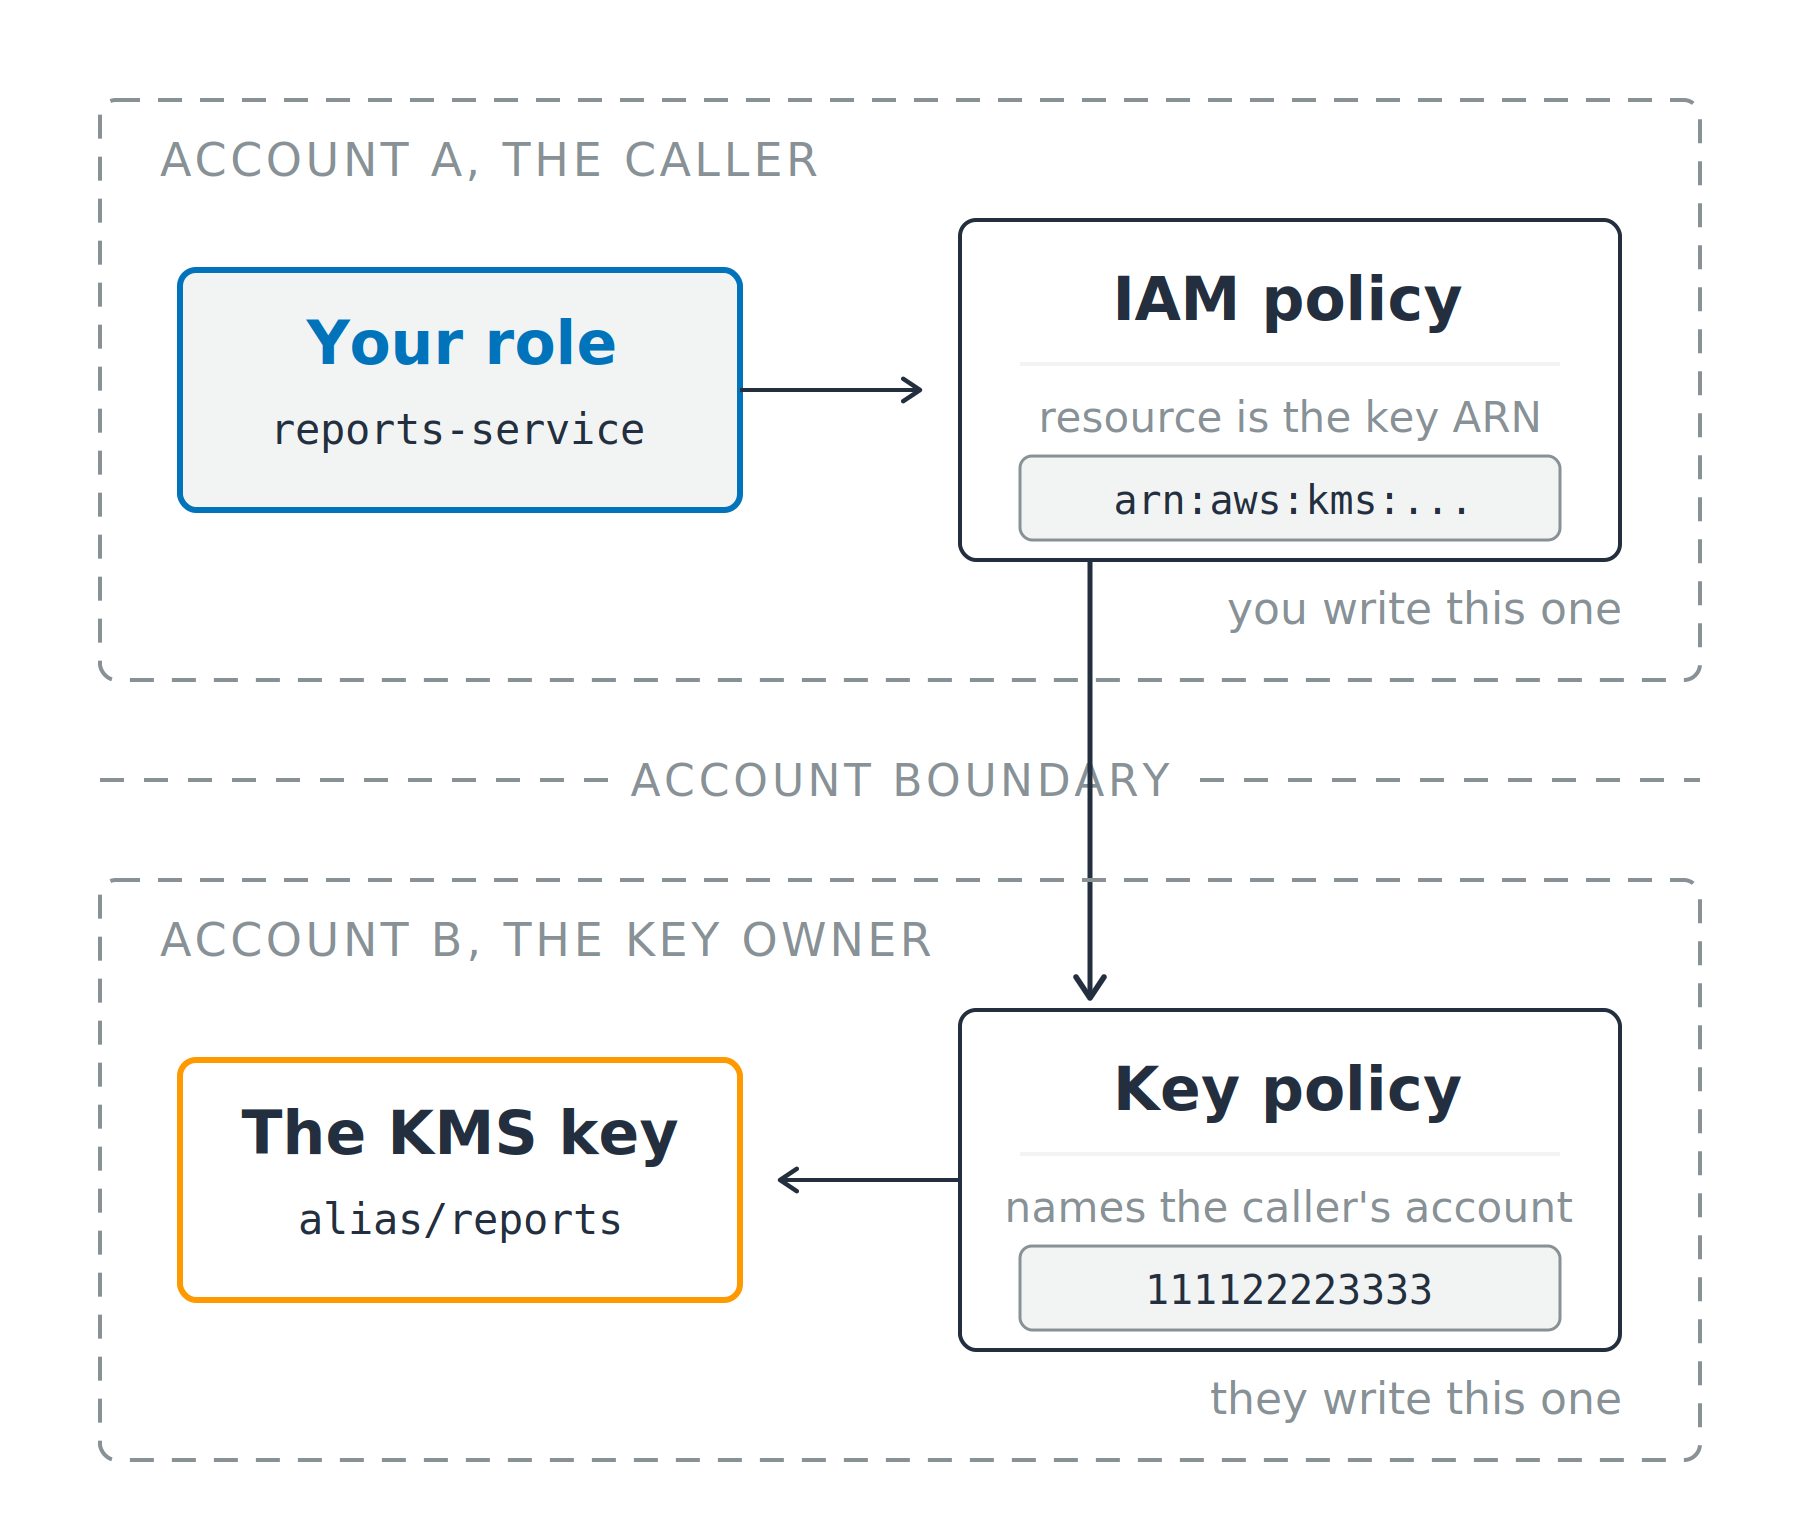
Conta de quem chama
Conta dona da chave

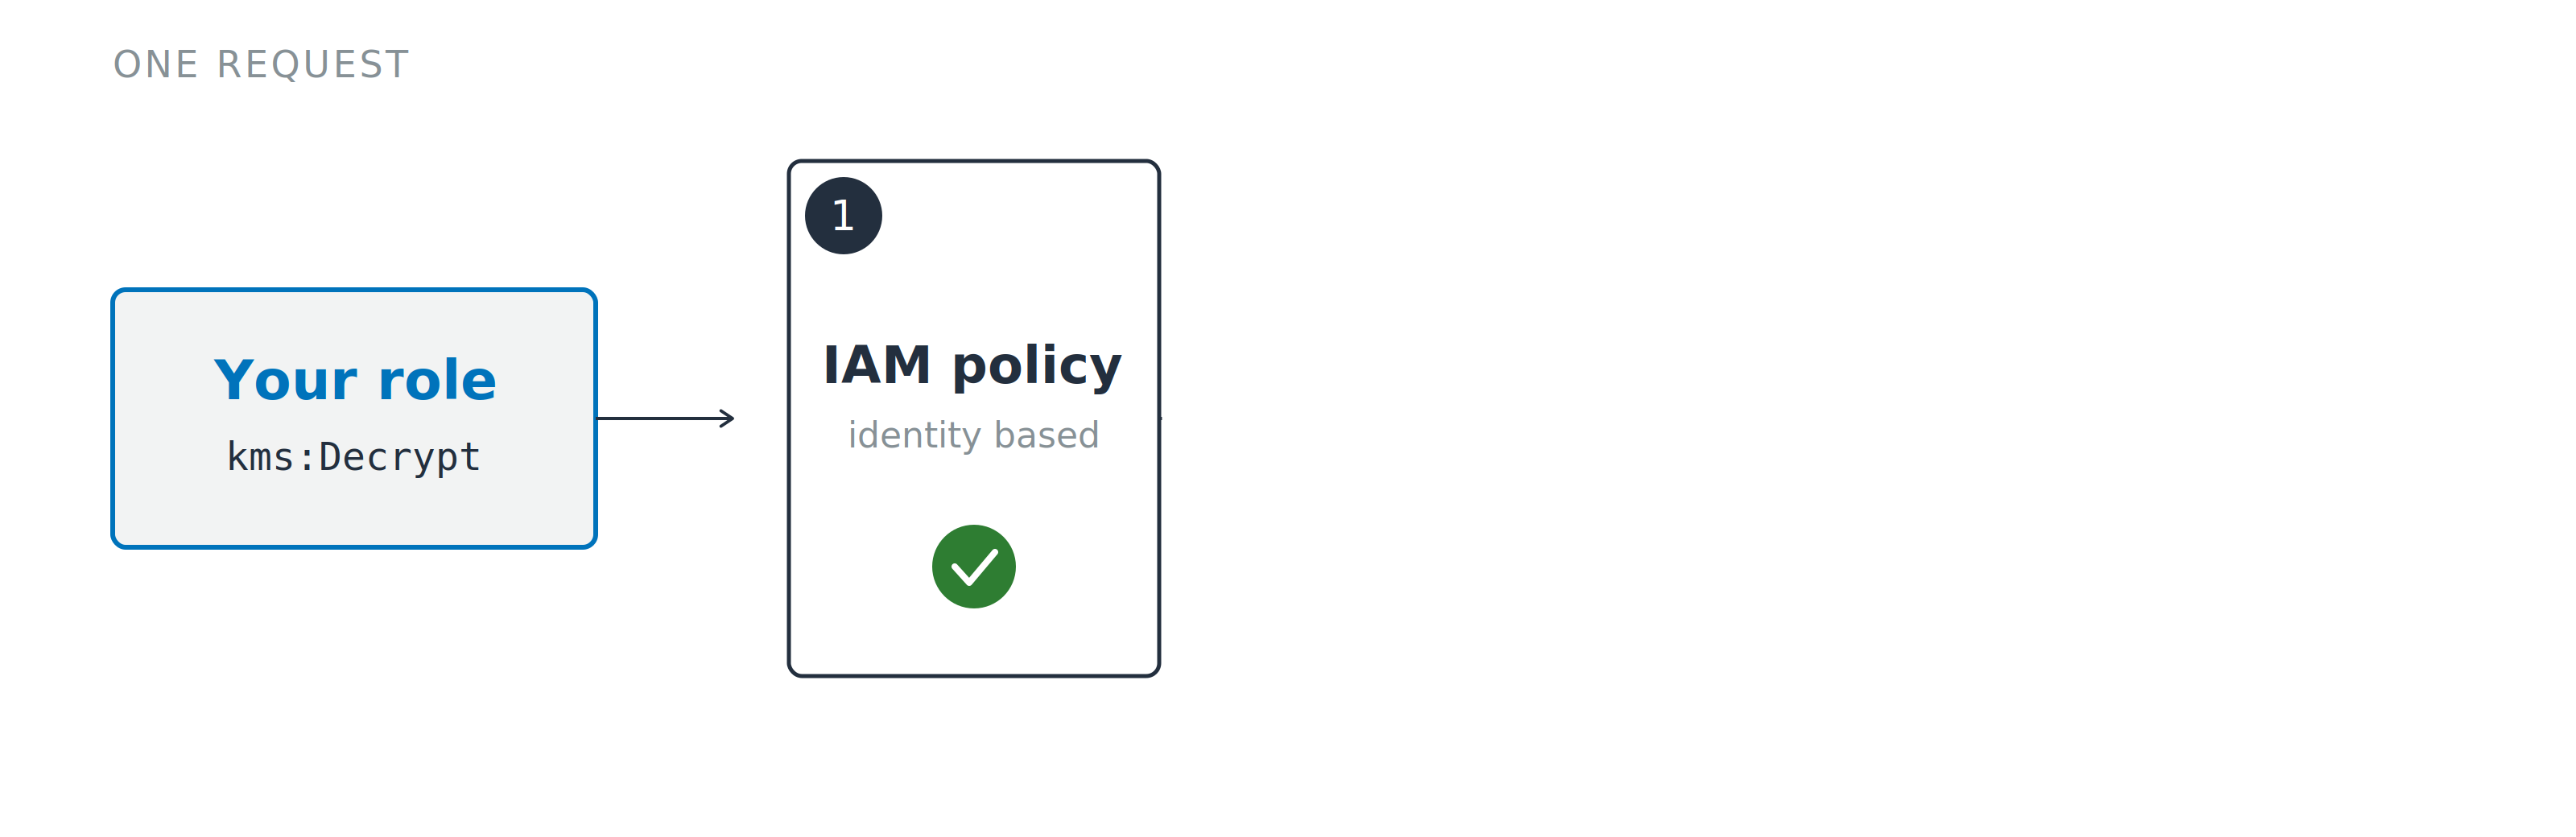
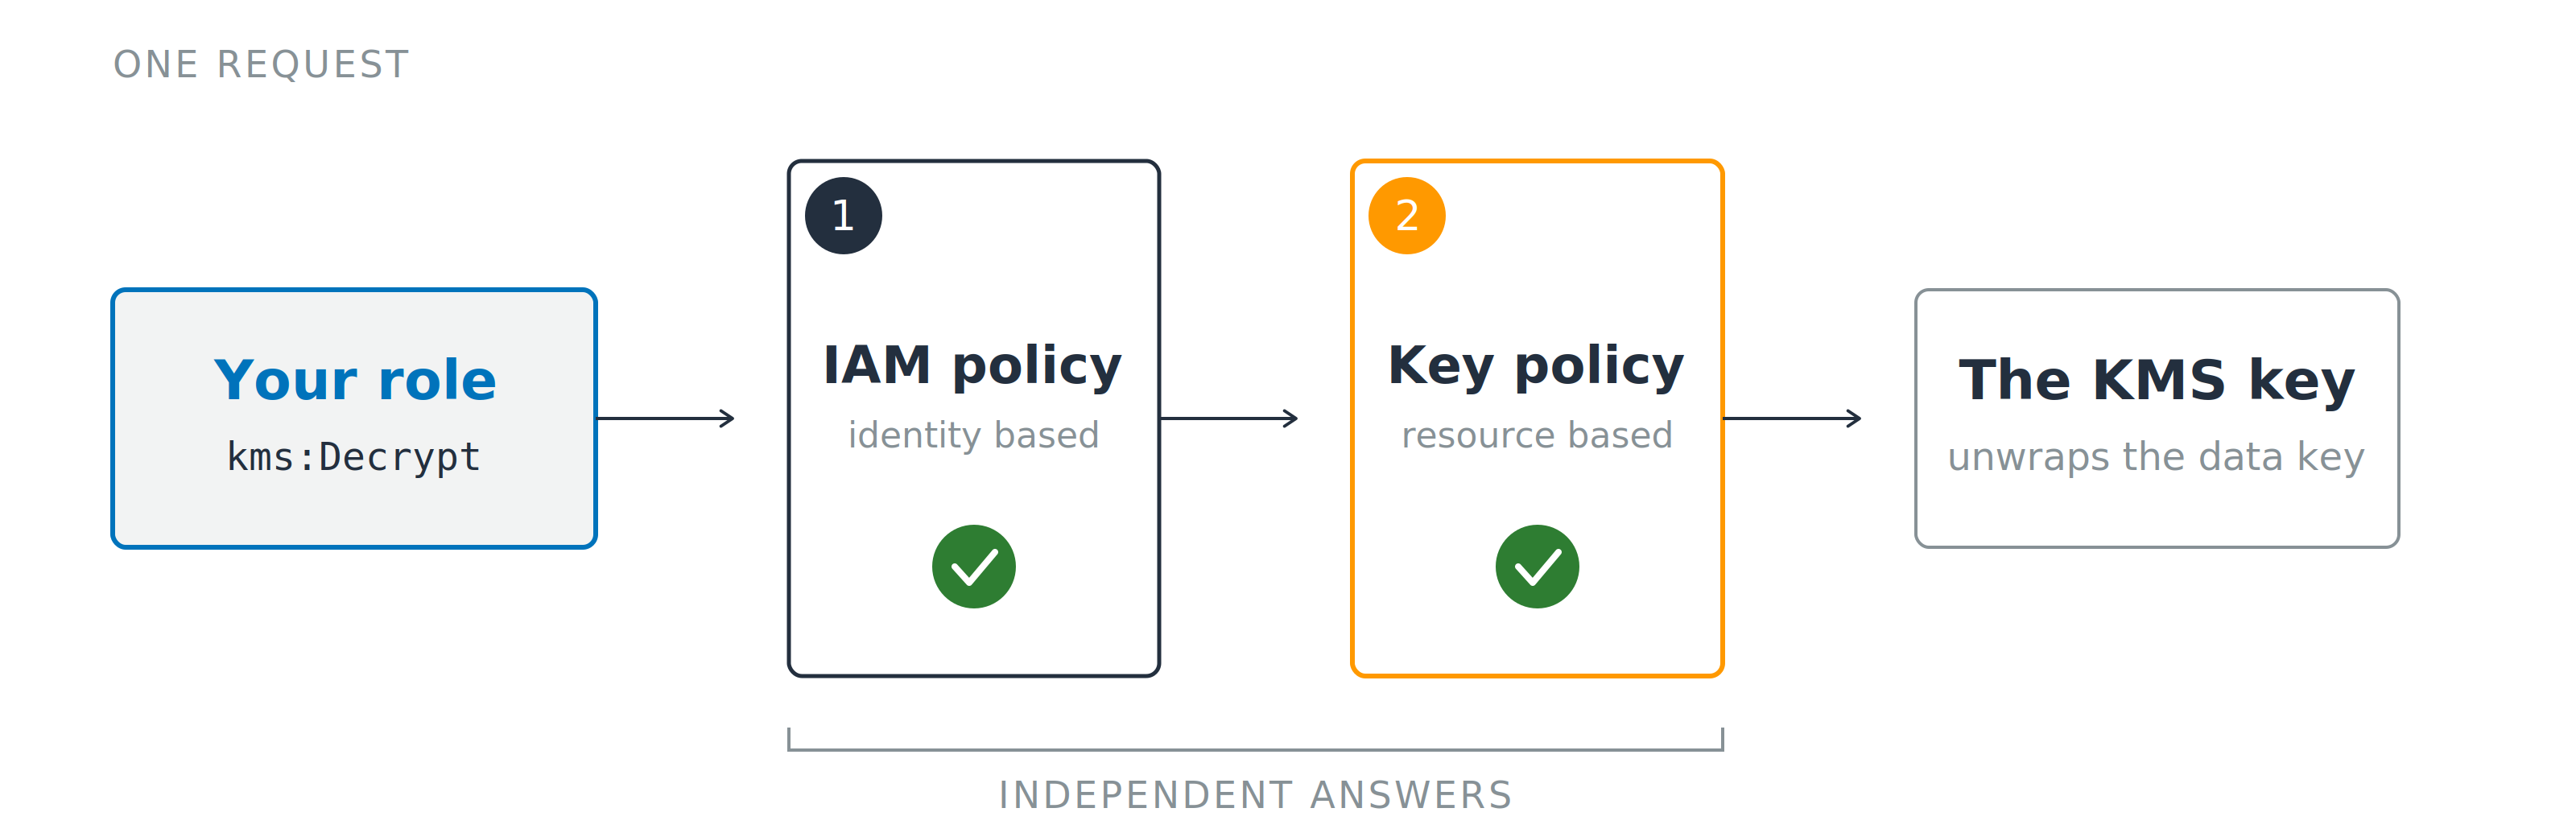
Baseada em identidade
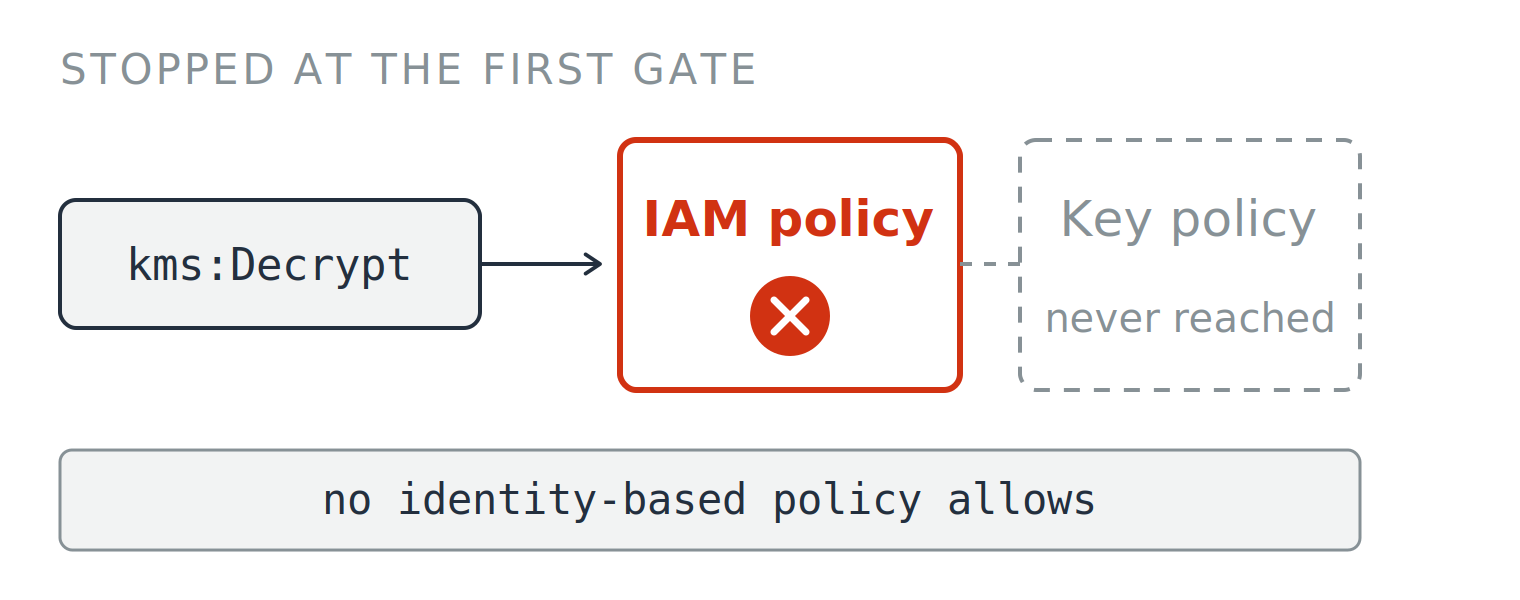
AccessDeniedException, depois a cláusula que nomeia o portão
no identity-based policy allows

Baseada em identidade
AccessDeniedException, depois a cláusula que nomeia o portão
no identity-based policy allows
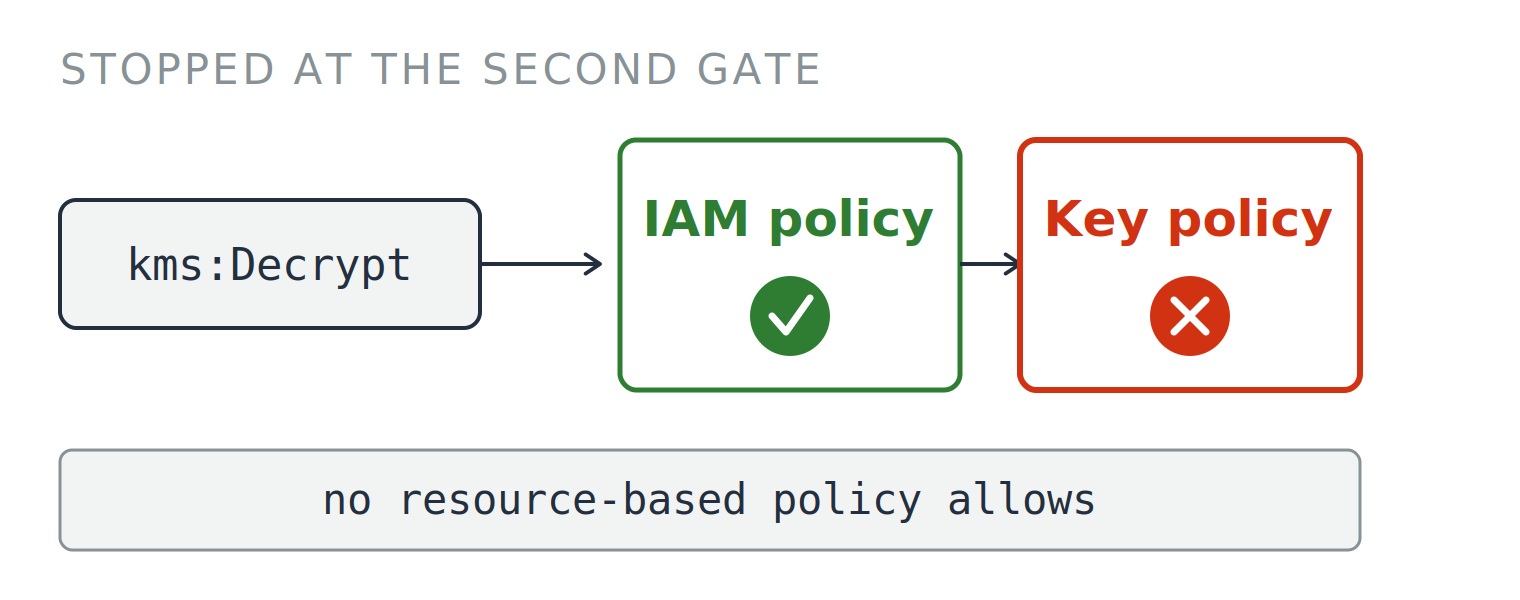
Baseada em recurso
no resource-based policy allows

Rotação automática
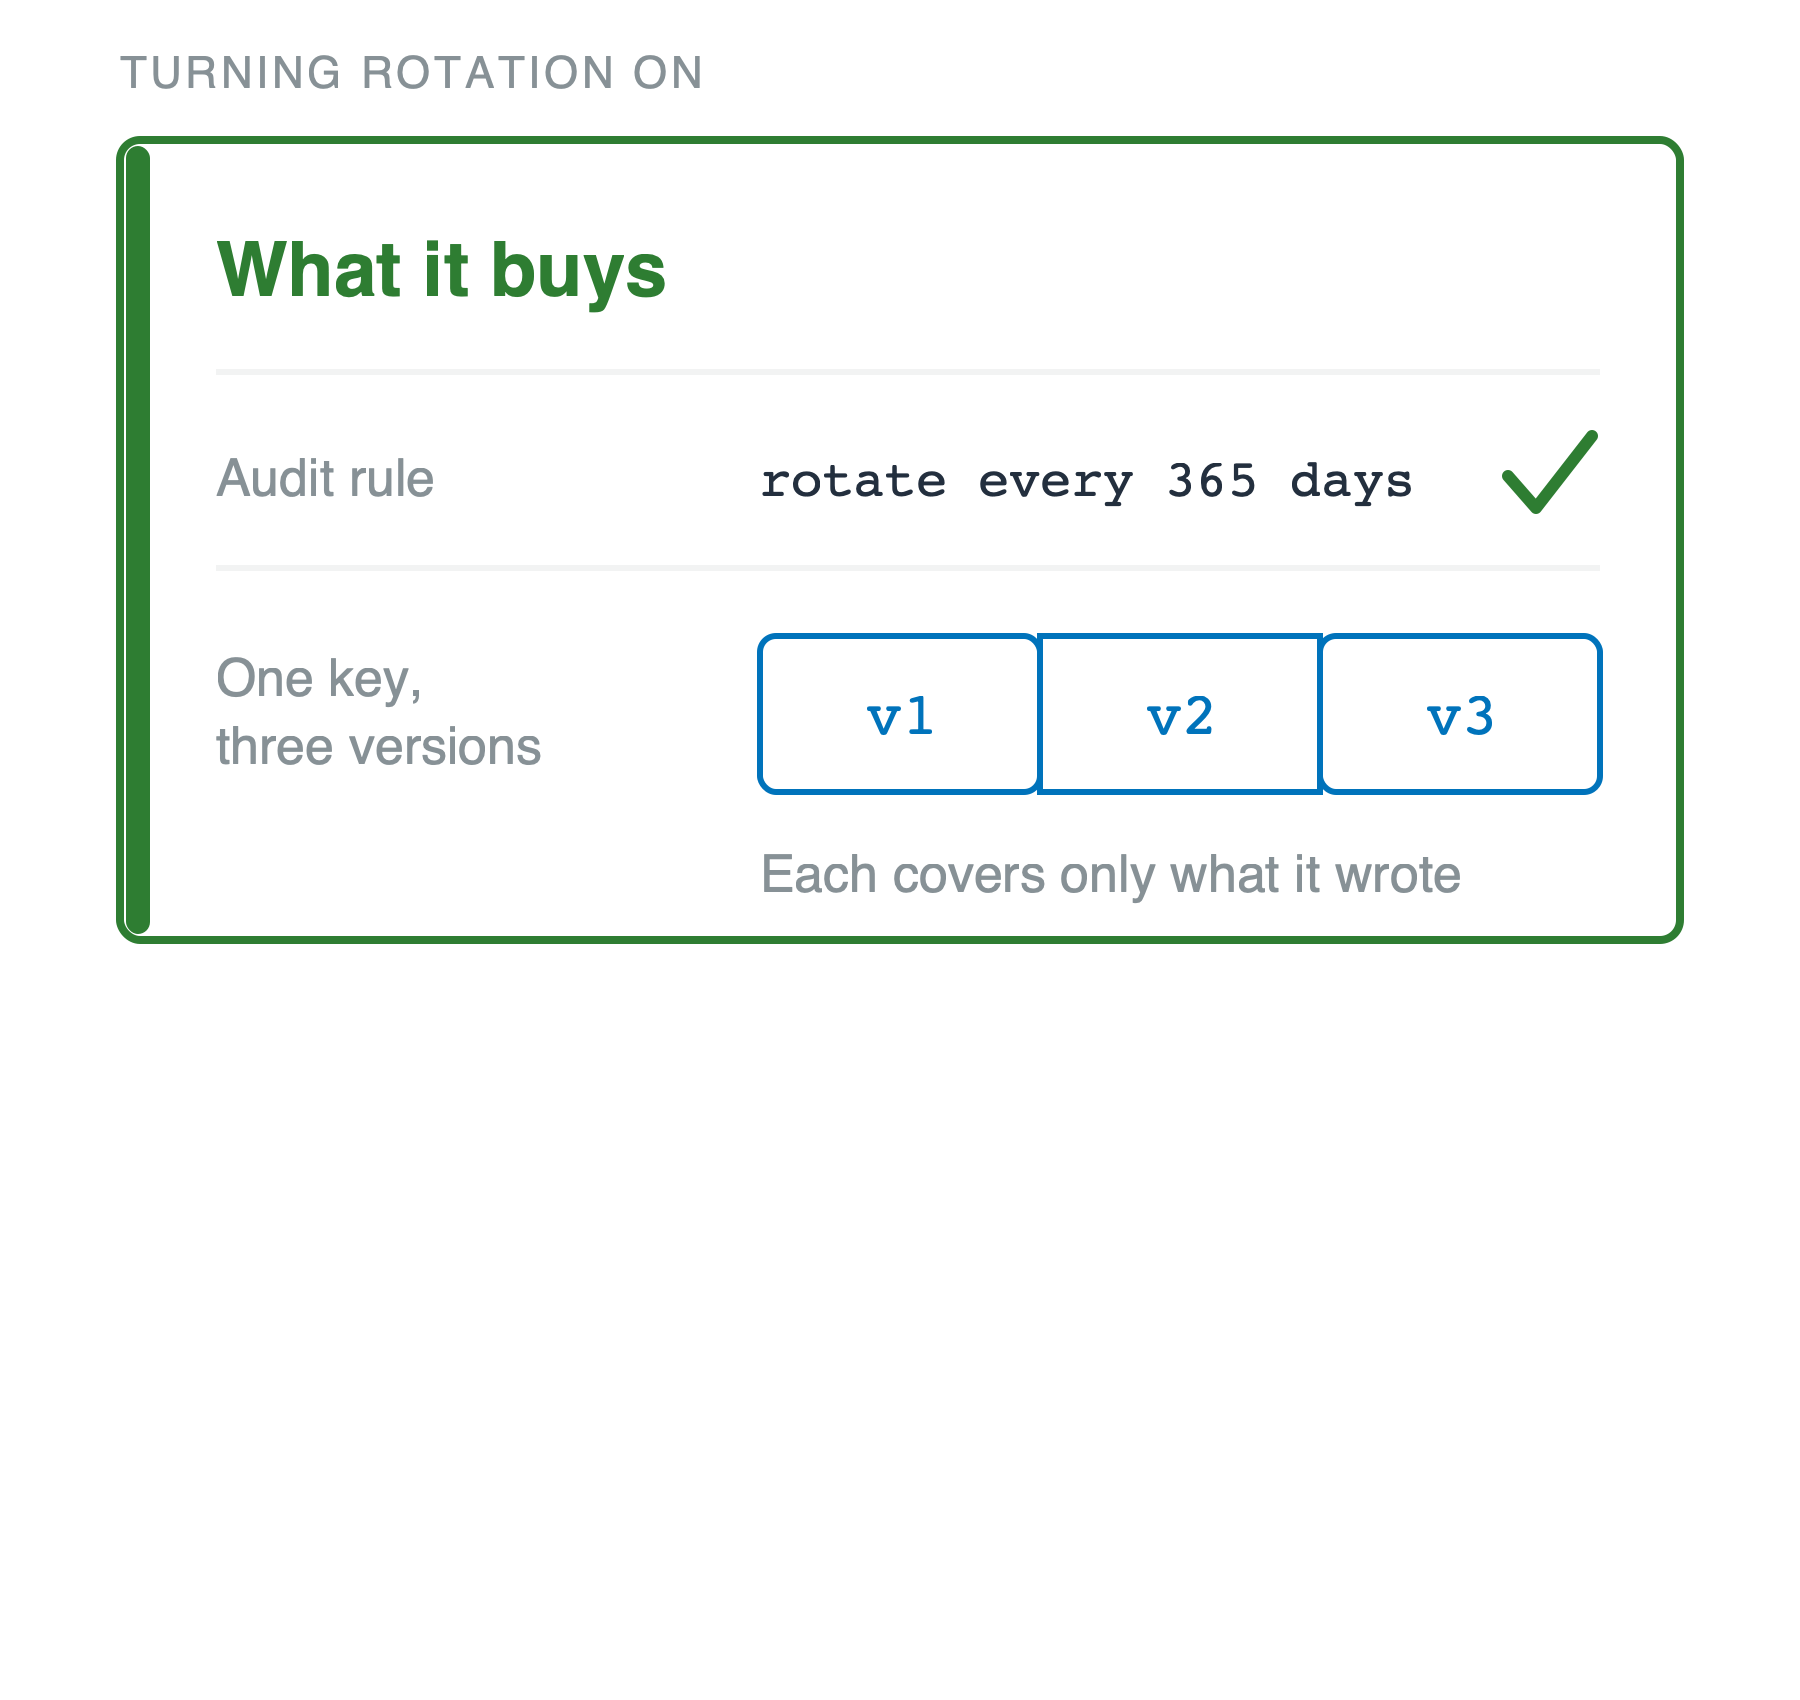
365 dias90 a 2.560 dias
Rotação automática
365 dias90 a 2.560 diasSob demanda
RotateKeyOnDemand, até 25 vezes por chaveDois limites


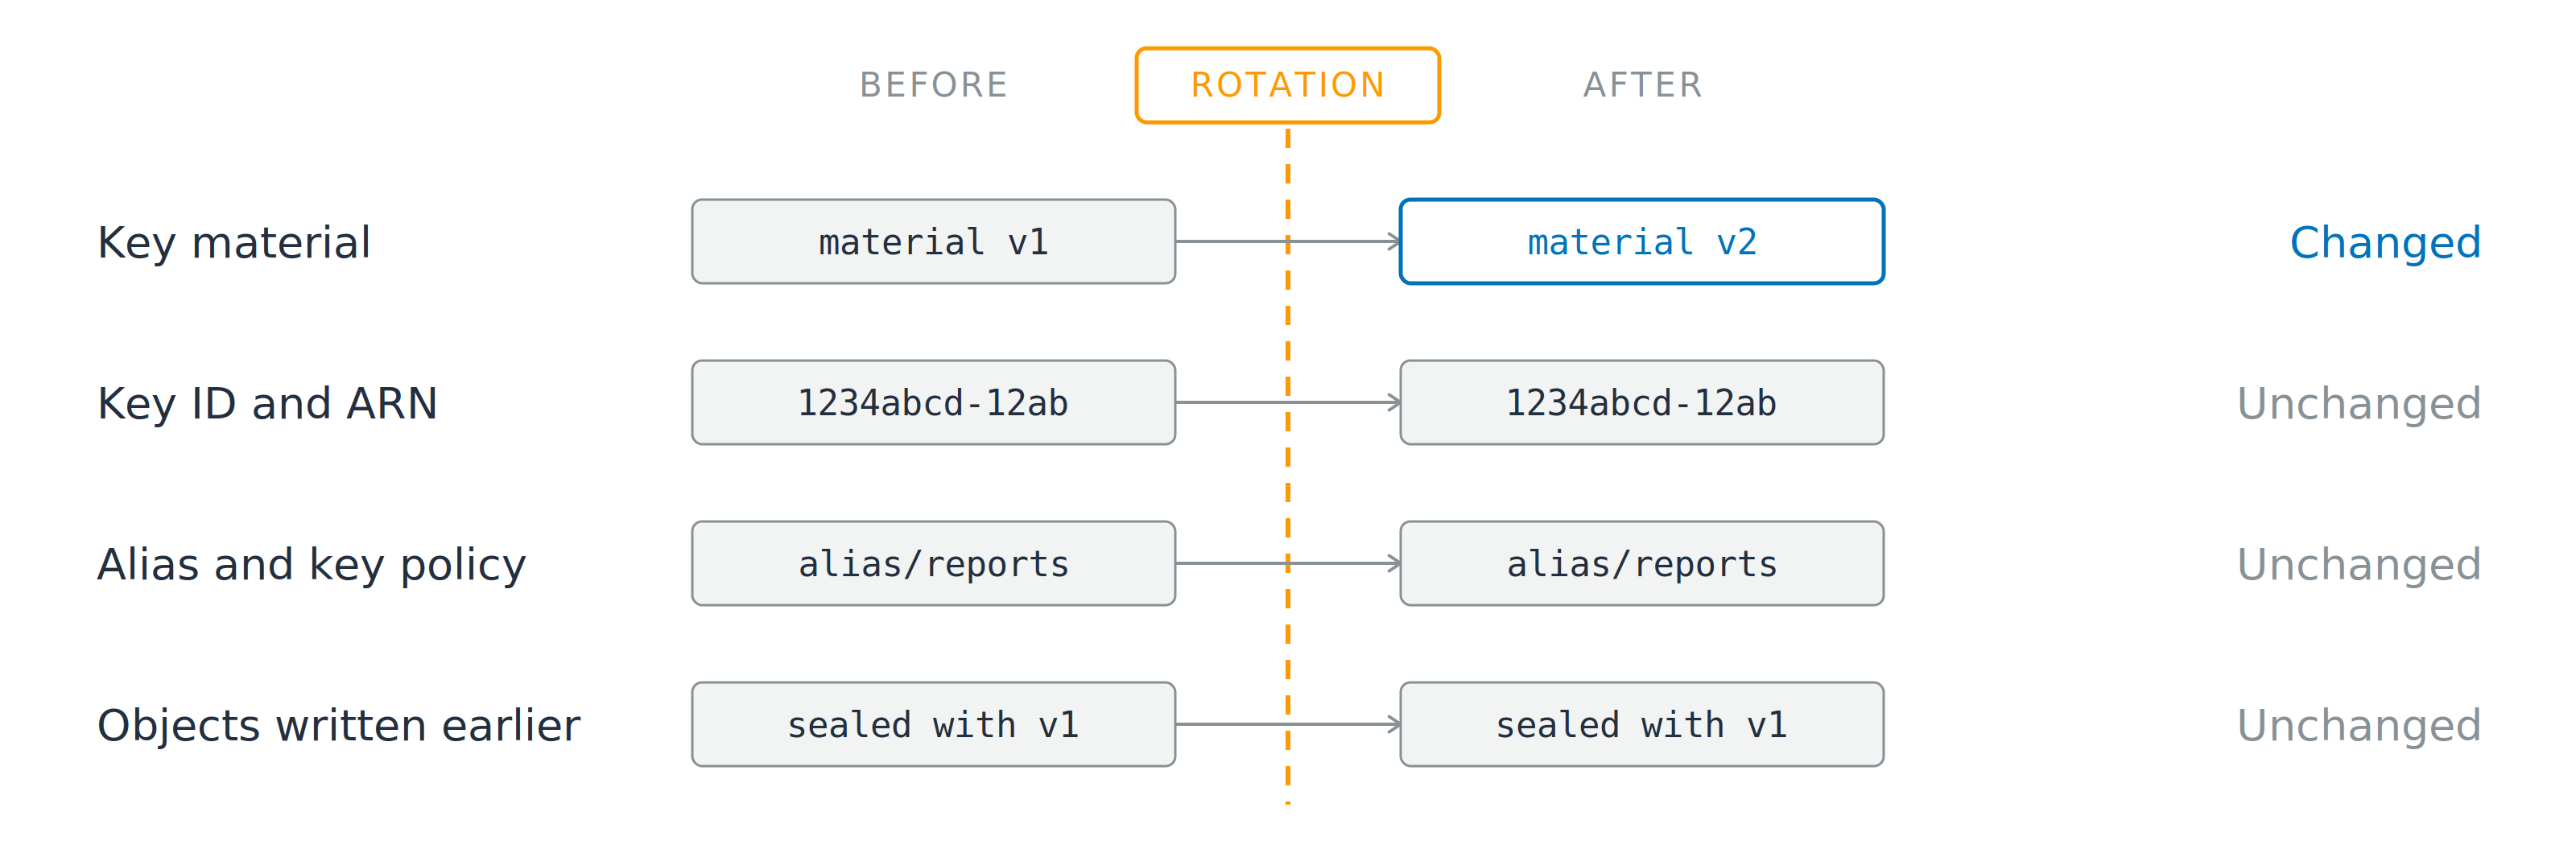
Muda: o material de chave subjacente
Não muda: ID da chave, ARN, aliases, política da chave

Muda: o material de chave subjacente
Não muda: ID da chave, ARN, aliases, política da chave
O que traz

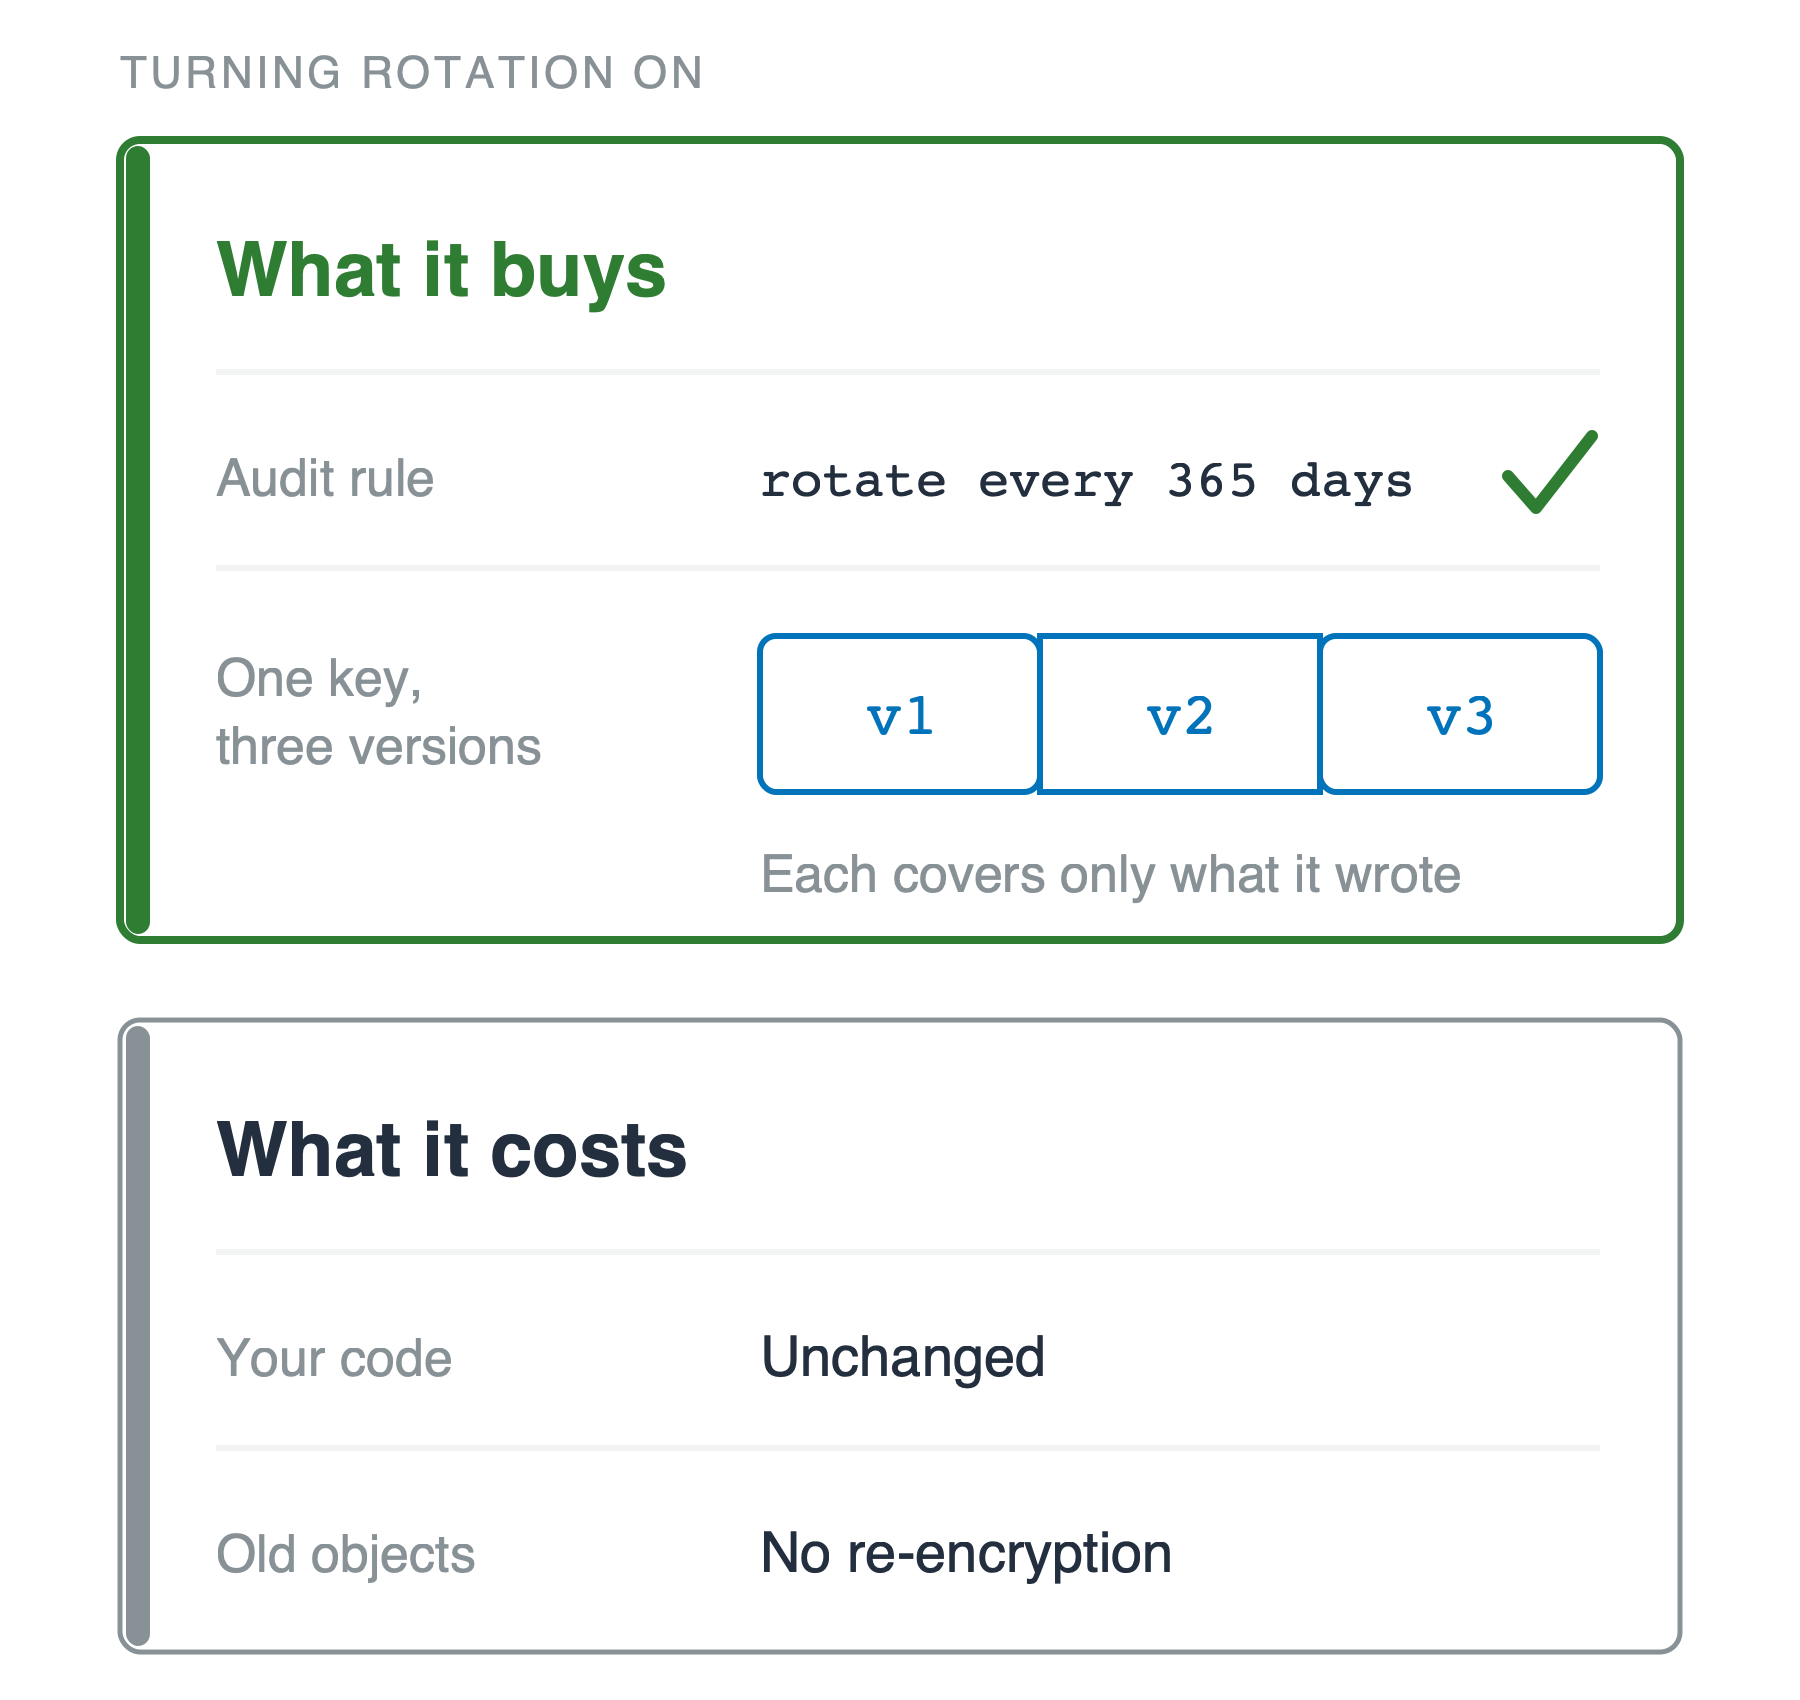
O que traz
O que custa

Usando a segurança da AWS para desenvolvedores