Lendo recibos da AWS

Usando a segurança da AWS para desenvolvedores

Rahul Singh

Technical Product Manager

O que um registro contém
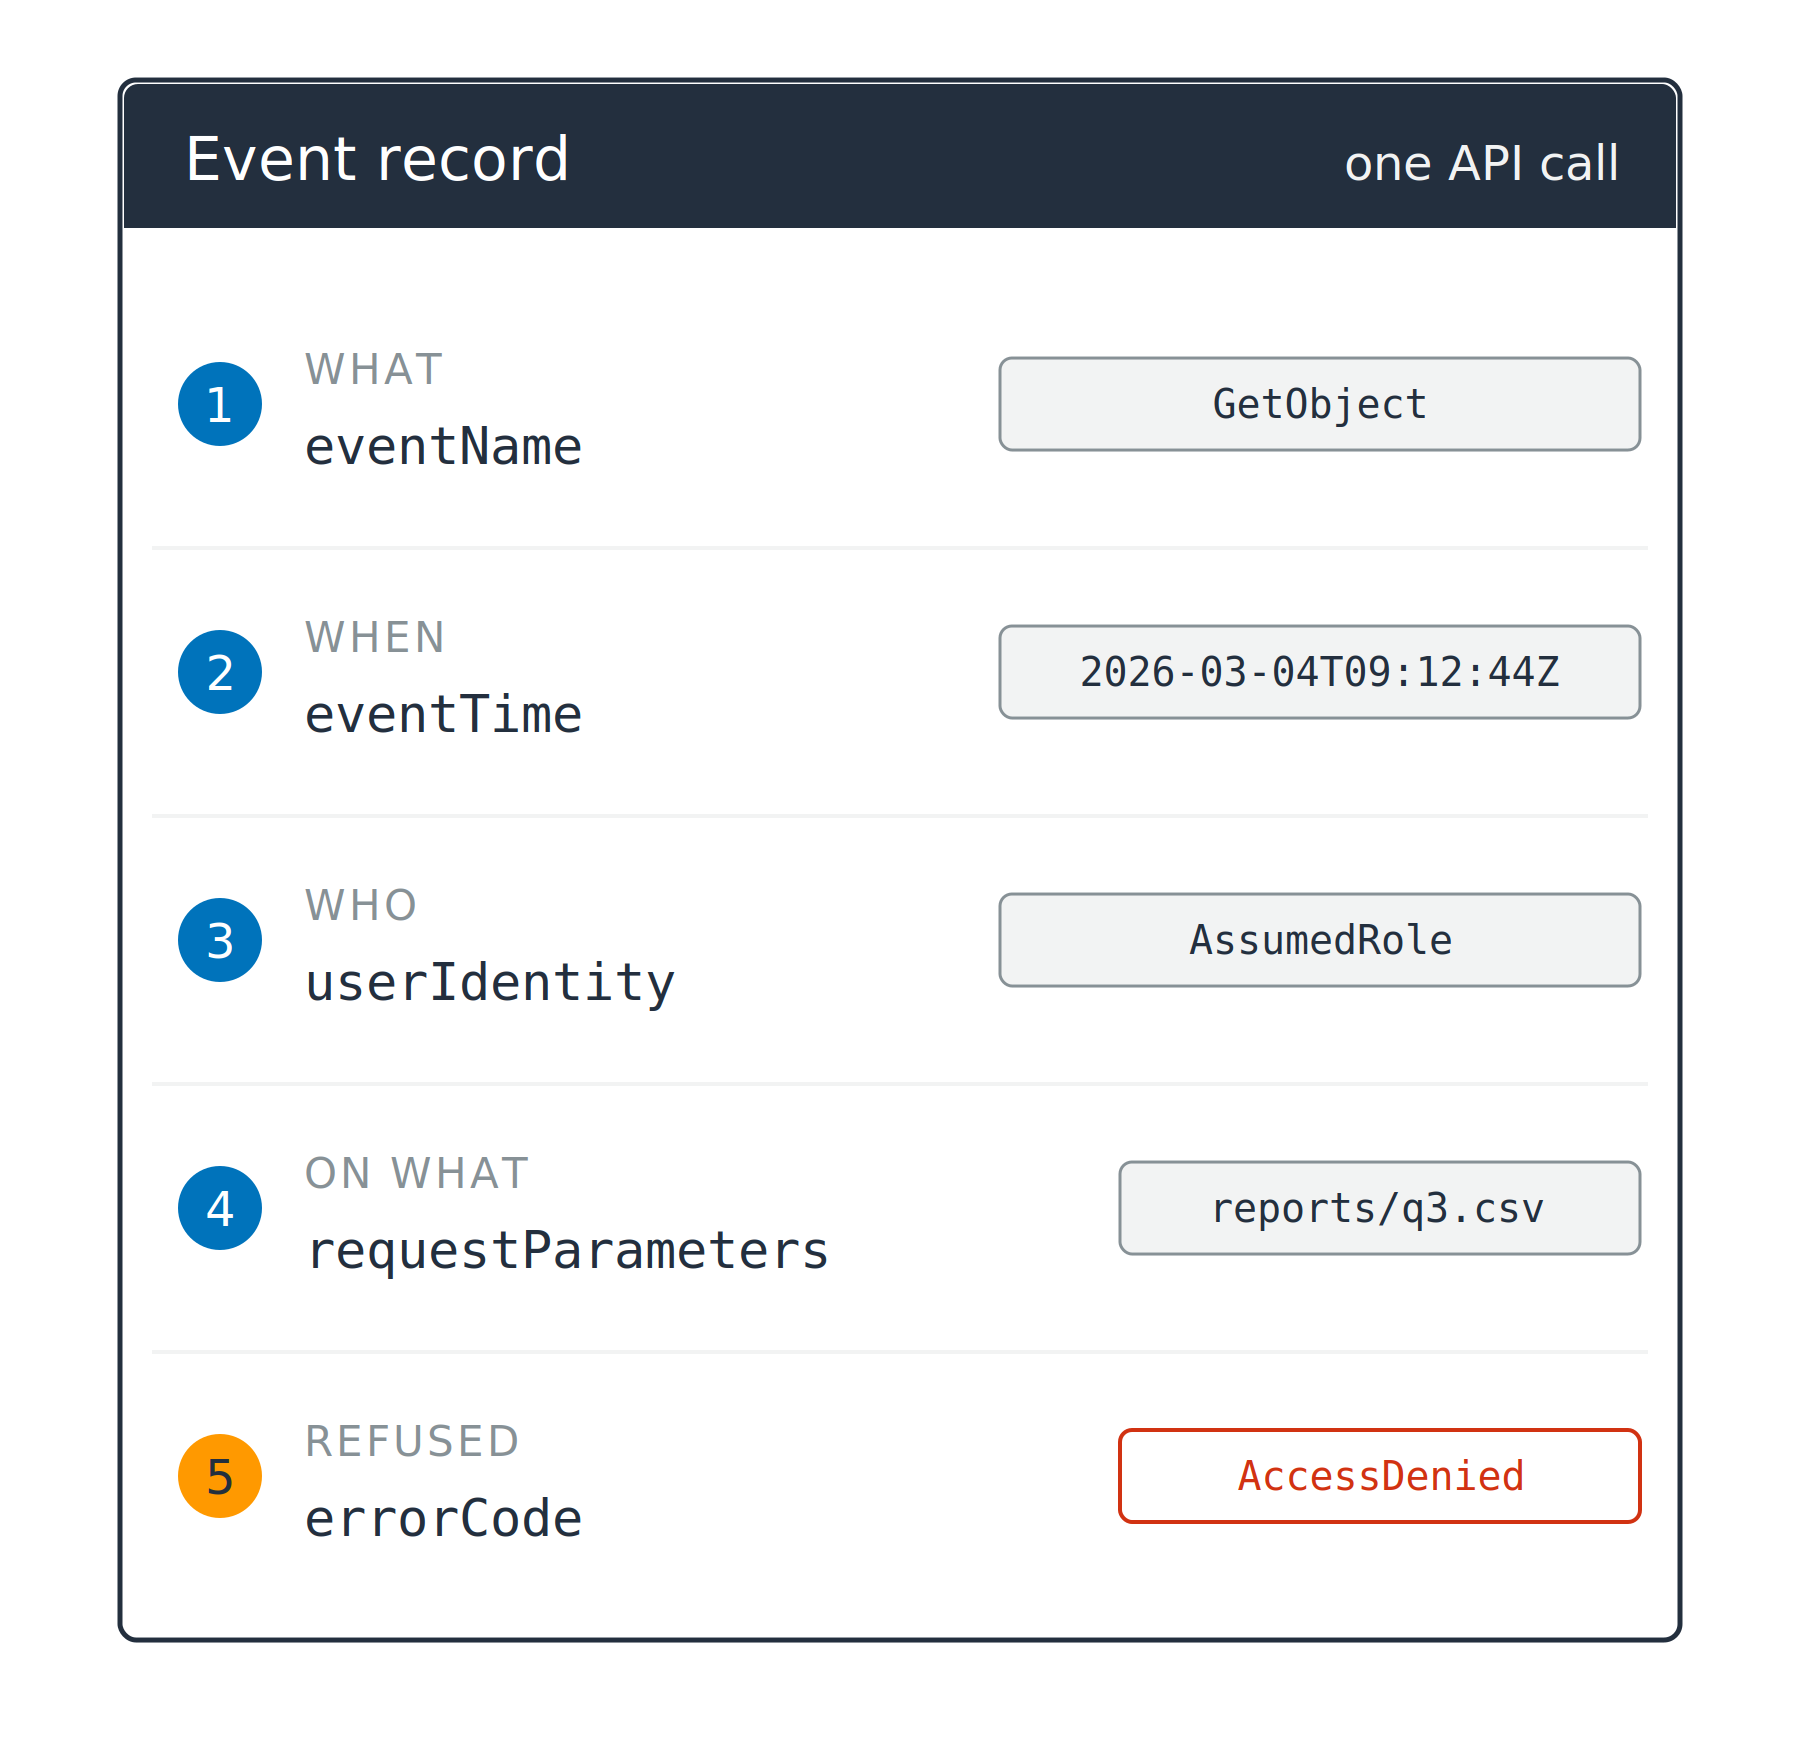
CloudTrail: uma chamada de API, um registro

  1. O que foi chamado: eventName
  2. Quando, em UTC: eventTime
  3. Quem chamou: userIdentity
  4. Em qual recurso: requestParameters

Um cartão de registro listando cinco campos numerados, cada um com um valor de exemplo ao lado: eventName, eventTime, userIdentity, requestParameters e errorCode. O quinto marcador é laranja e seu valor é AccessDenied.

Usando a segurança da AWS para desenvolvedores

O que um registro contém

CloudTrail: uma chamada de API, um registro

  1. O que foi chamado: eventName
  2. Quando, em UTC: eventTime
  3. Quem chamou: userIdentity
  4. Em qual recurso: requestParameters
  5. Recusado e por quê: errorCode

Um cartão de registro listando cinco campos numerados, cada um com um valor de exemplo ao lado: eventName, eventTime, userIdentity, requestParameters e errorCode. O quinto marcador é laranja e seu valor é AccessDenied.

Usando a segurança da AWS para desenvolvedores

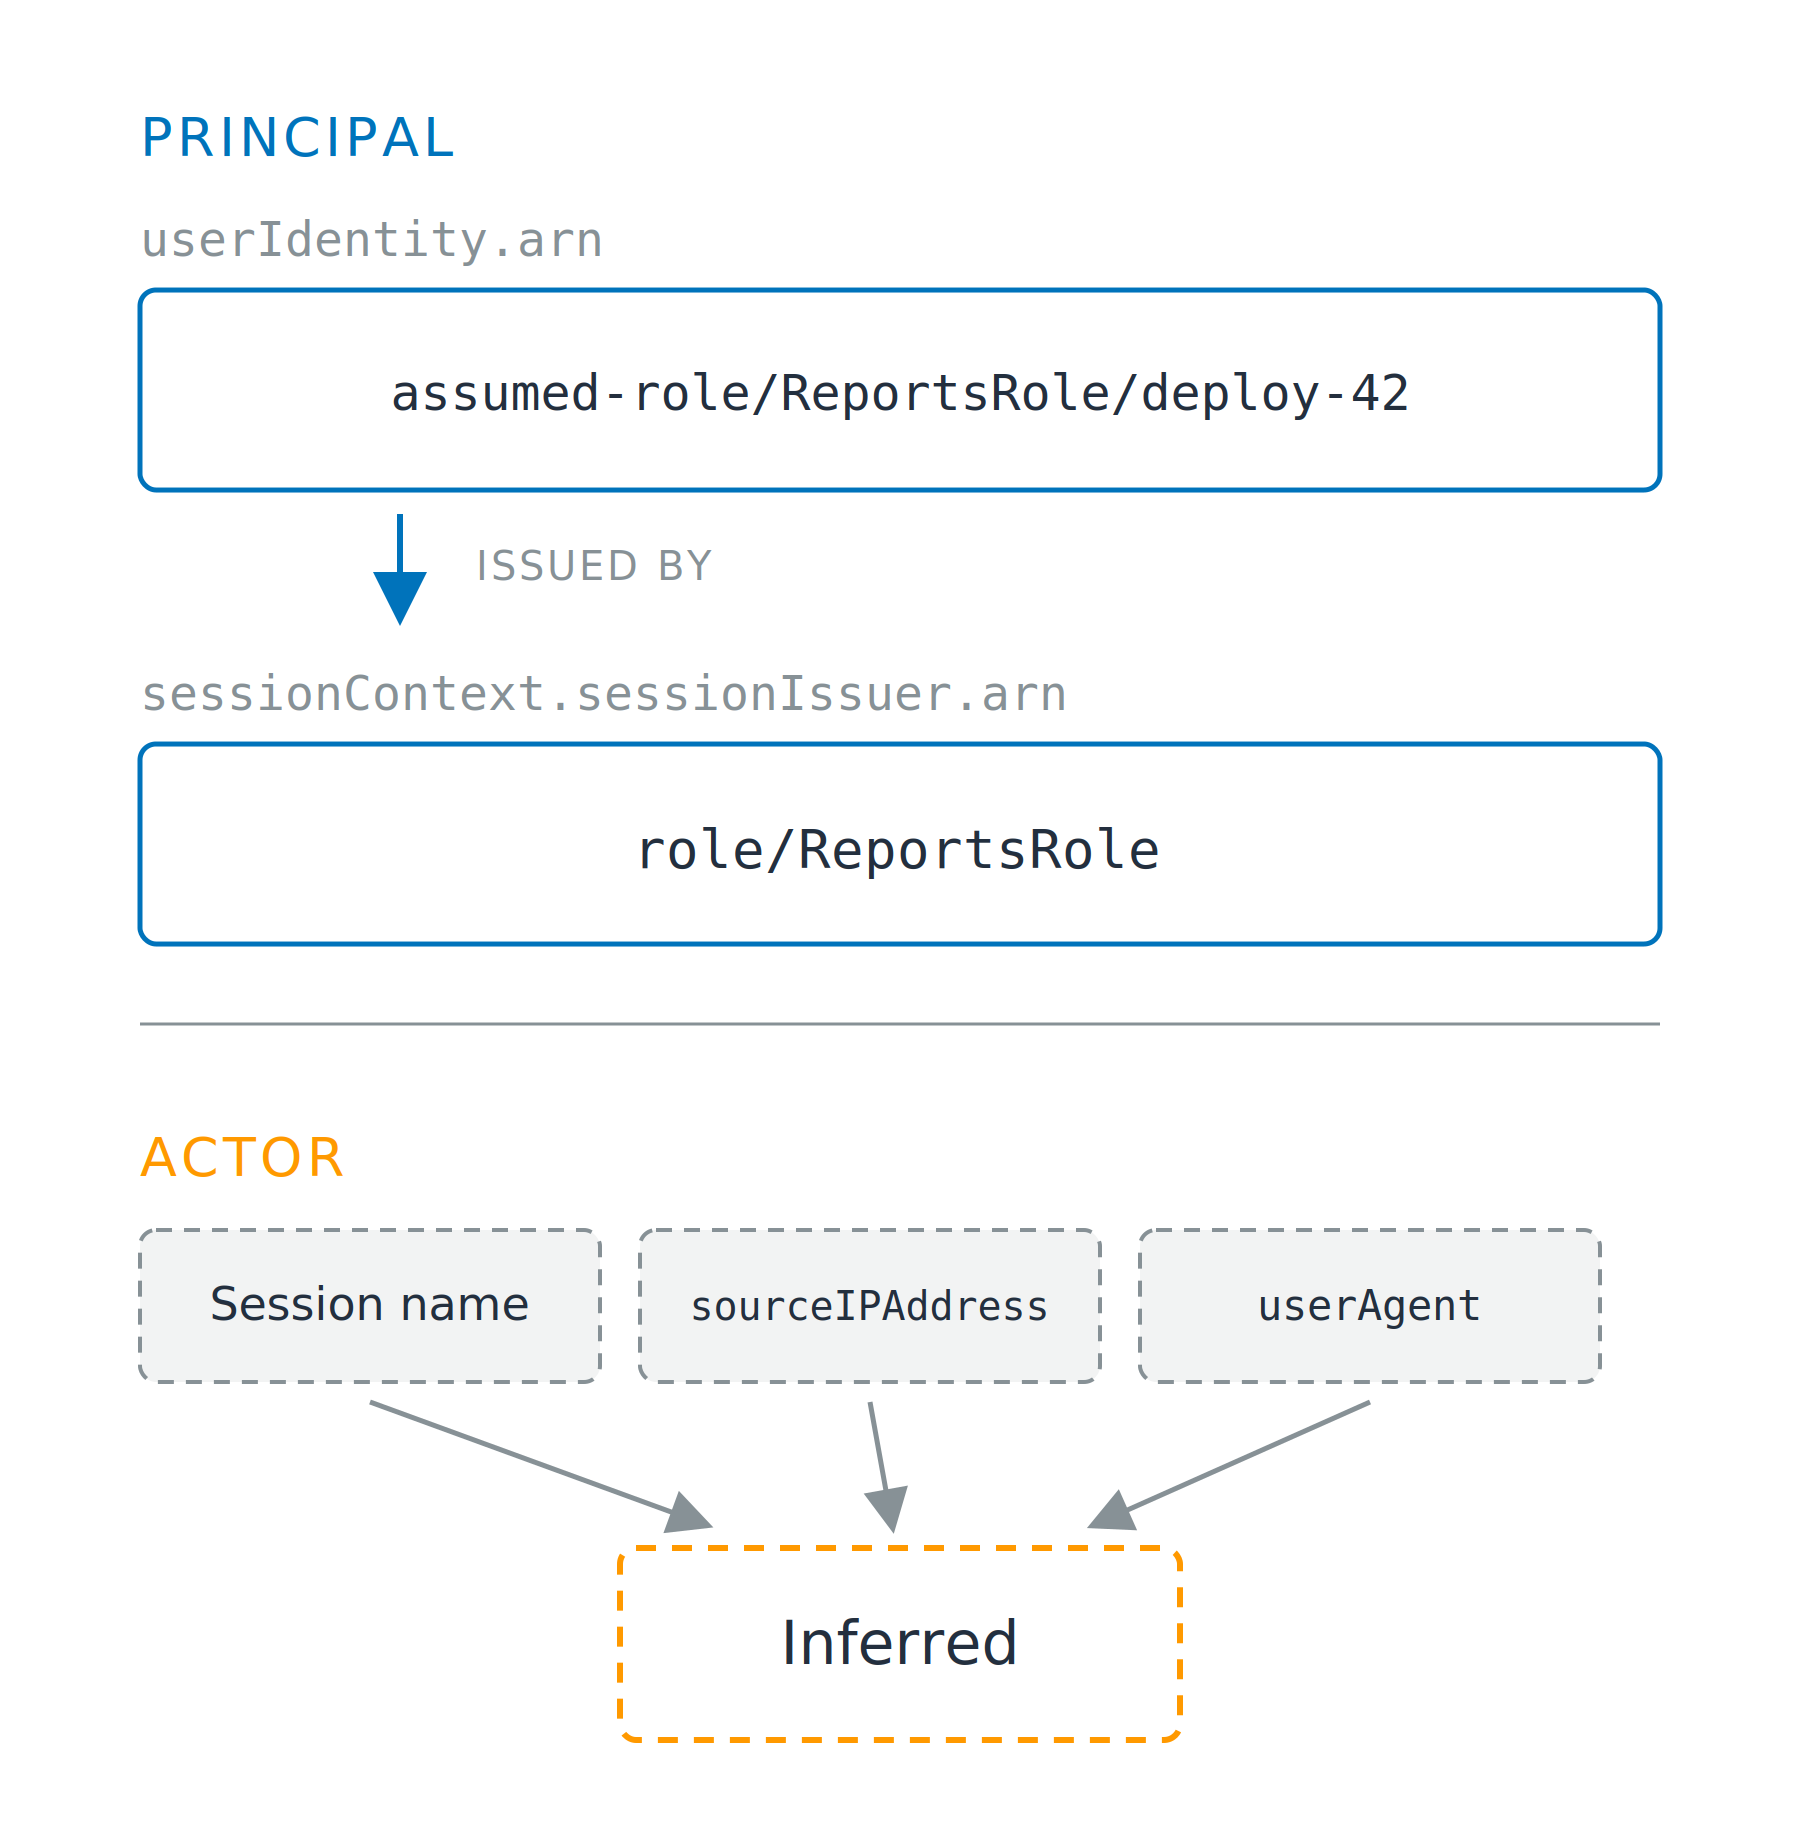
O log nomeia o principal

Dois campos, uma identidade

  • Sessão: quem chamou, em arn, começando com arn:aws:sts:
  • Função (Role): sua autoridade, em sessionIssuer, começando com arn:aws:iam:

Duas áreas empilhadas. A superior, intitulada Principal, mostra o ARN de sessão assumed-role/ReportsRole/deploy-42 com uma seta para baixo até o ARN da função role/ReportsRole que a emitiu, ambos em traço sólido. A inferior, intitulada Actor, mostra três caixas tracejadas para session name, sourceIPAddress e userAgent, todas apontando para baixo para uma caixa tracejada escrita Inferred.

Usando a segurança da AWS para desenvolvedores

O log nomeia o principal

Dois campos, uma identidade

  • Sessão: quem chamou, em arn, começando com arn:aws:sts:
  • Função (Role): sua autoridade, em sessionIssuer, começando com arn:aws:iam:

O ator não é um campo

  • Inferido: session name, sourceIPAddress

Duas áreas empilhadas. A superior, intitulada Principal, mostra o ARN de sessão assumed-role/ReportsRole/deploy-42 com uma seta para baixo até o ARN da função role/ReportsRole que a emitiu, ambos em traço sólido. A inferior, intitulada Actor, mostra três caixas tracejadas para session name, sourceIPAddress e userAgent, todas apontando para baixo para uma caixa tracejada escrita Inferred.

Usando a segurança da AWS para desenvolvedores

Guarde quatro campos, não quarenta

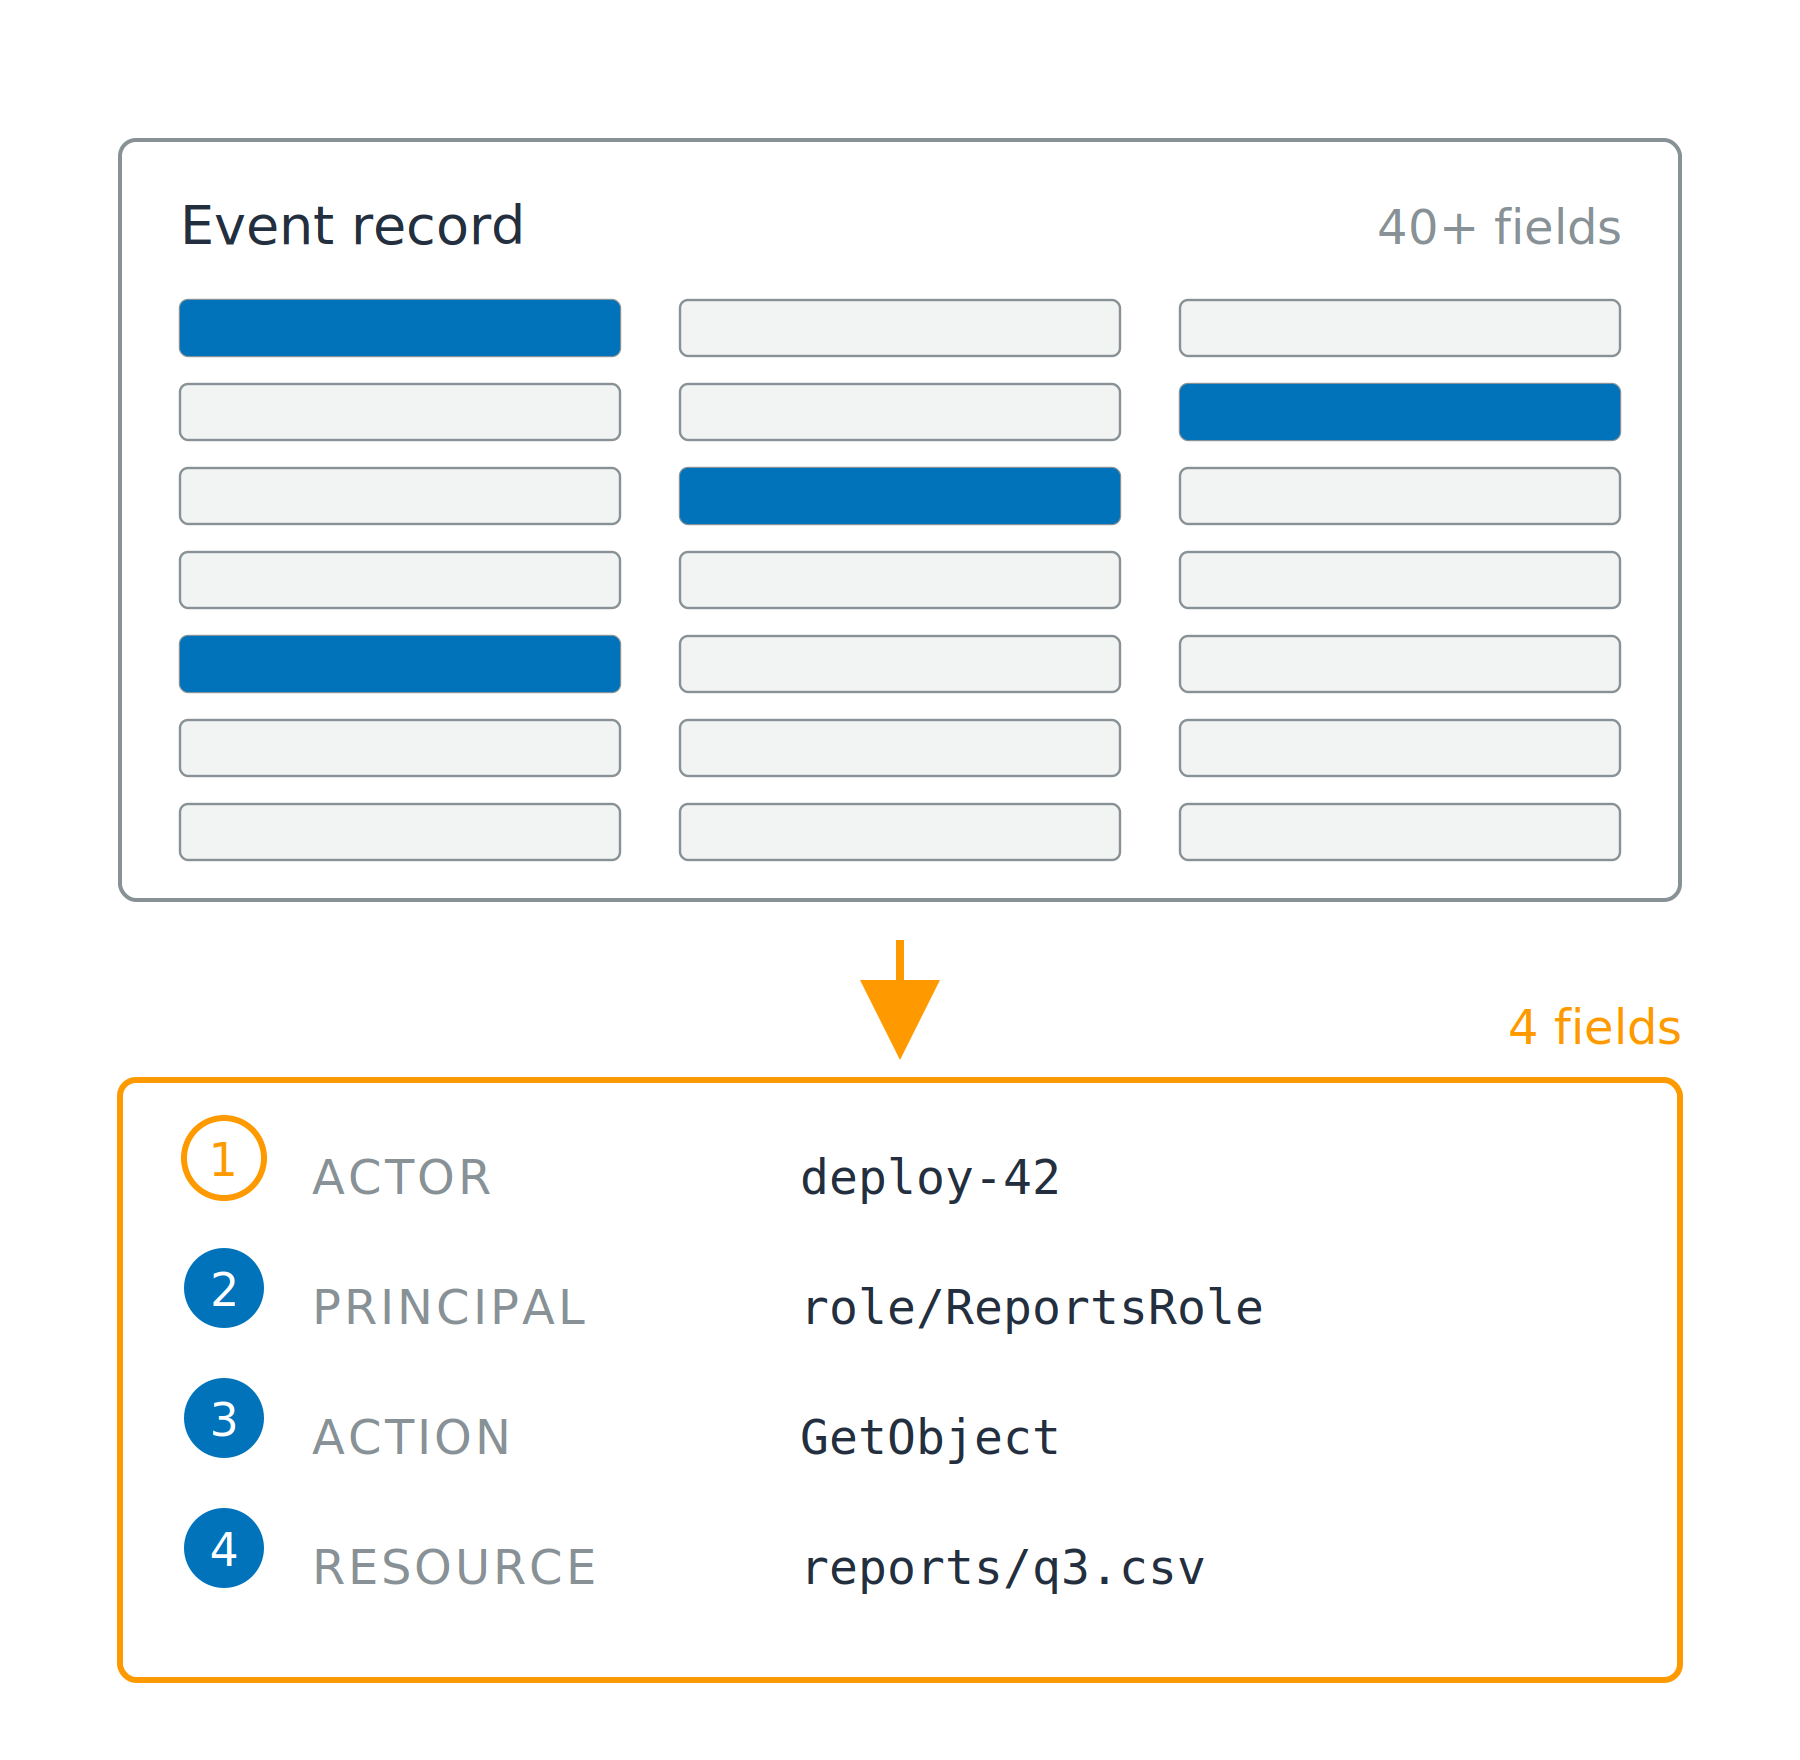
Quarenta campos, quatro que importam

  • Ator: quem iniciou
  • Principal: a identidade verificada pela AWS
  • Ação: o que foi chamado
  • Recurso: o que foi afetado

Um registro de evento denso com muitas barras cinzas de campos e quatro destacadas em azul, e uma seta para baixo até um cartão compacto com quatro linhas numeradas: actor, principal, action e resource.

Usando a segurança da AWS para desenvolvedores

Guarde quatro campos, não quarenta

Quarenta campos, quatro que importam

  • Ator: quem iniciou
  • Principal: a identidade verificada pela AWS
  • Ação: o que foi chamado
  • Recurso: o que foi afetado

De onde vêm

  • Ação de eventName, recurso de requestParameters
  • Principal de userIdentity, ator inferido

Um registro de evento denso com muitas barras cinzas de campos e quatro destacadas em azul, e uma seta para baixo até um cartão compacto com quatro linhas numeradas: actor, principal, action e resource.

Usando a segurança da AWS para desenvolvedores

Ativo por padrão, ou inativo por padrão
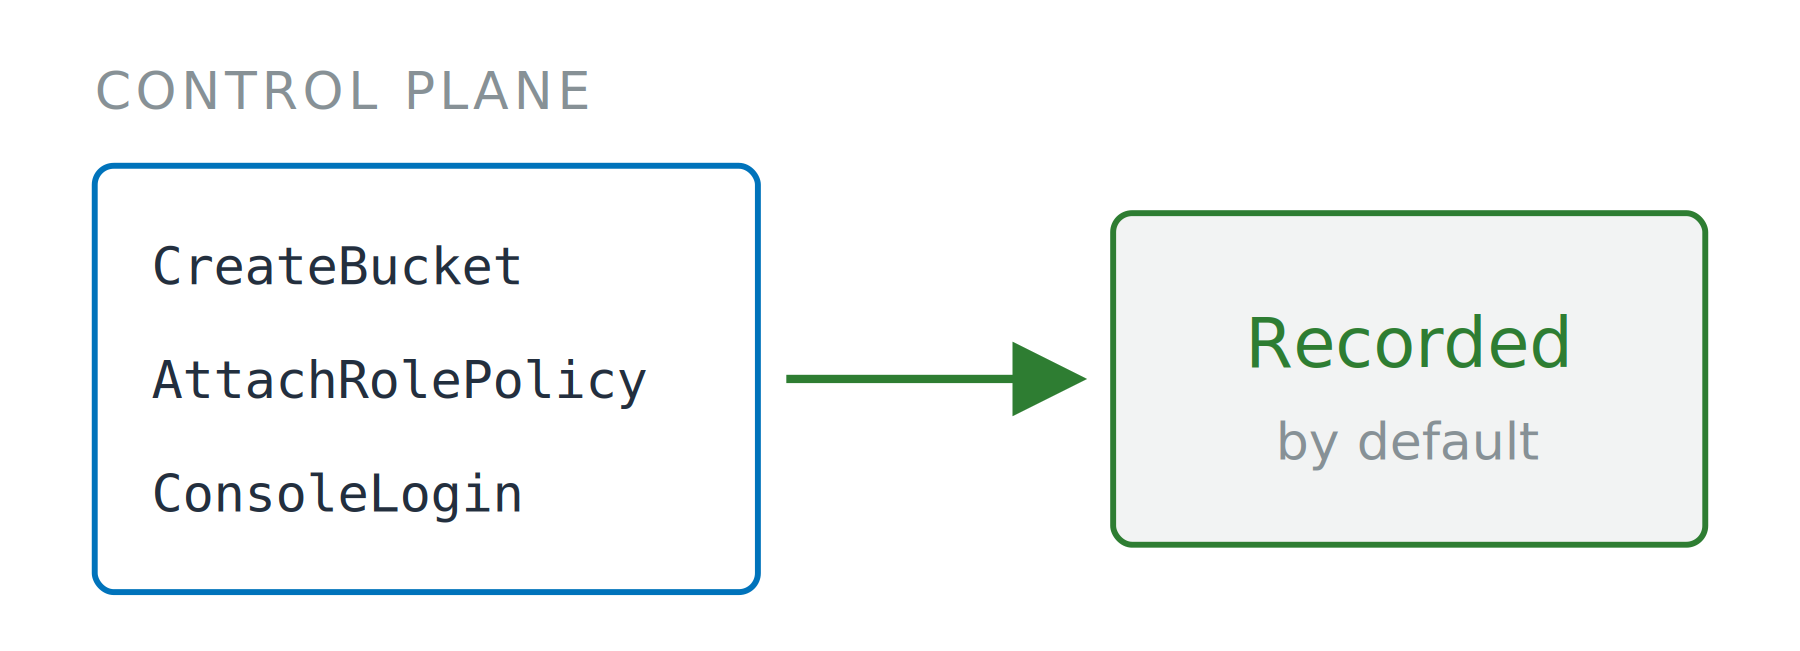
Eventos de gerenciamento

  • Chamadas do plano de controle
  • Inclui todas as chamadas KMS, então Decrypt entra aqui
  • Histórico de eventos: visualização grátis de 90 dias no console


Três nomes de chamadas do plano de controle em uma caixa, com uma seta sólida para uma caixa escrita Gravado por padrão.


Usando a segurança da AWS para desenvolvedores

Ativo por padrão, ou inativo por padrão
Eventos de gerenciamento

  • Chamadas do plano de controle
  • Inclui todas as chamadas KMS, então Decrypt entra aqui
  • Histórico de eventos: visualização grátis de 90 dias no console

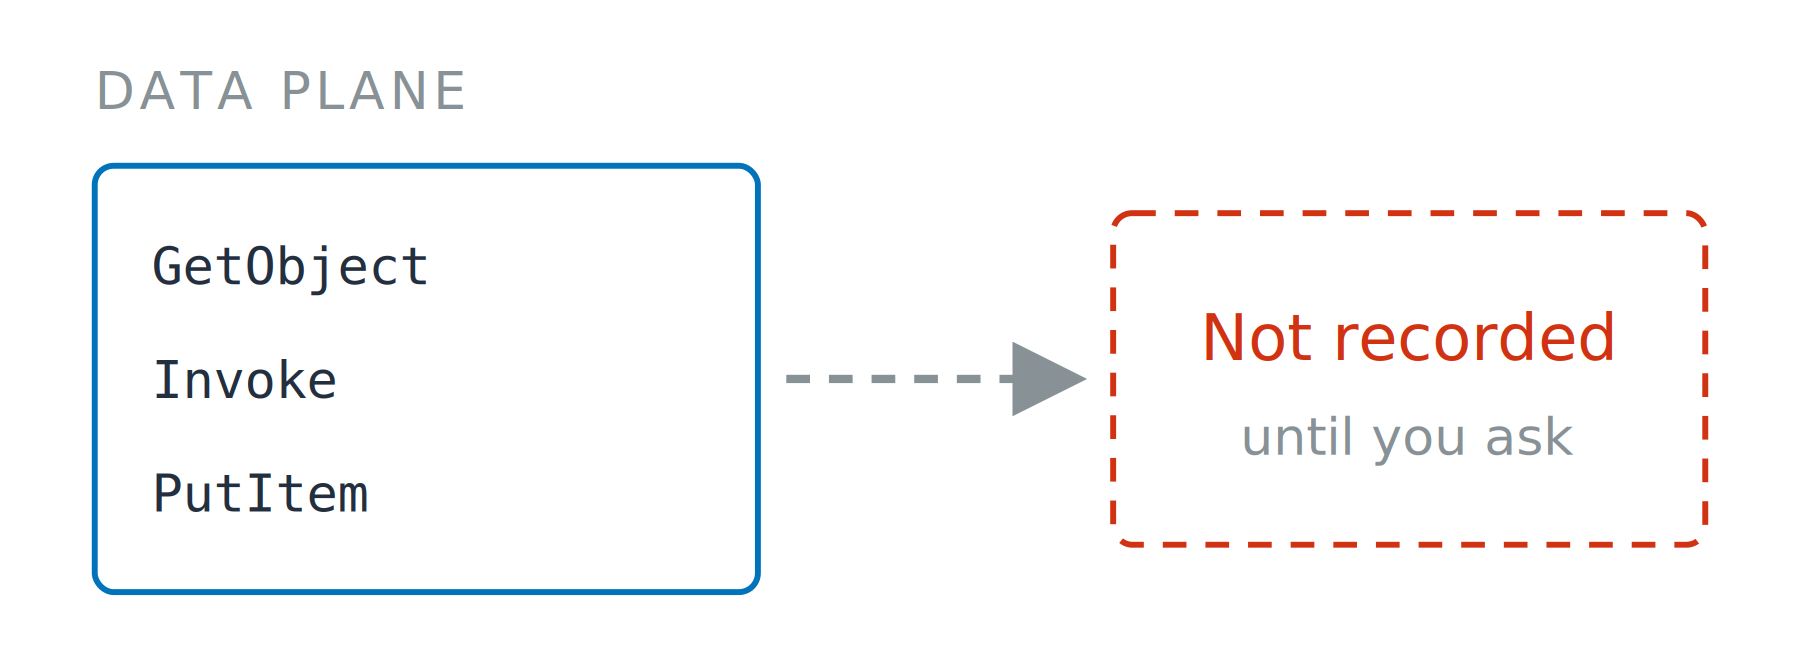
Eventos de dados

  • Leituras de objetos, invocações de funções, escritas de itens
  • Trilha (Trail): entrega contínua, cobrada à parte
  • Um seletor define o tipo de recurso e leituras, escritas ou ambos

Três nomes de chamadas do plano de controle em uma caixa, com uma seta sólida para uma caixa escrita Gravado por padrão.

Três nomes de chamadas do plano de dados em uma caixa, com uma seta tracejada para uma caixa tracejada escrita Não é gravado até você solicitar.

Usando a segurança da AWS para desenvolvedores

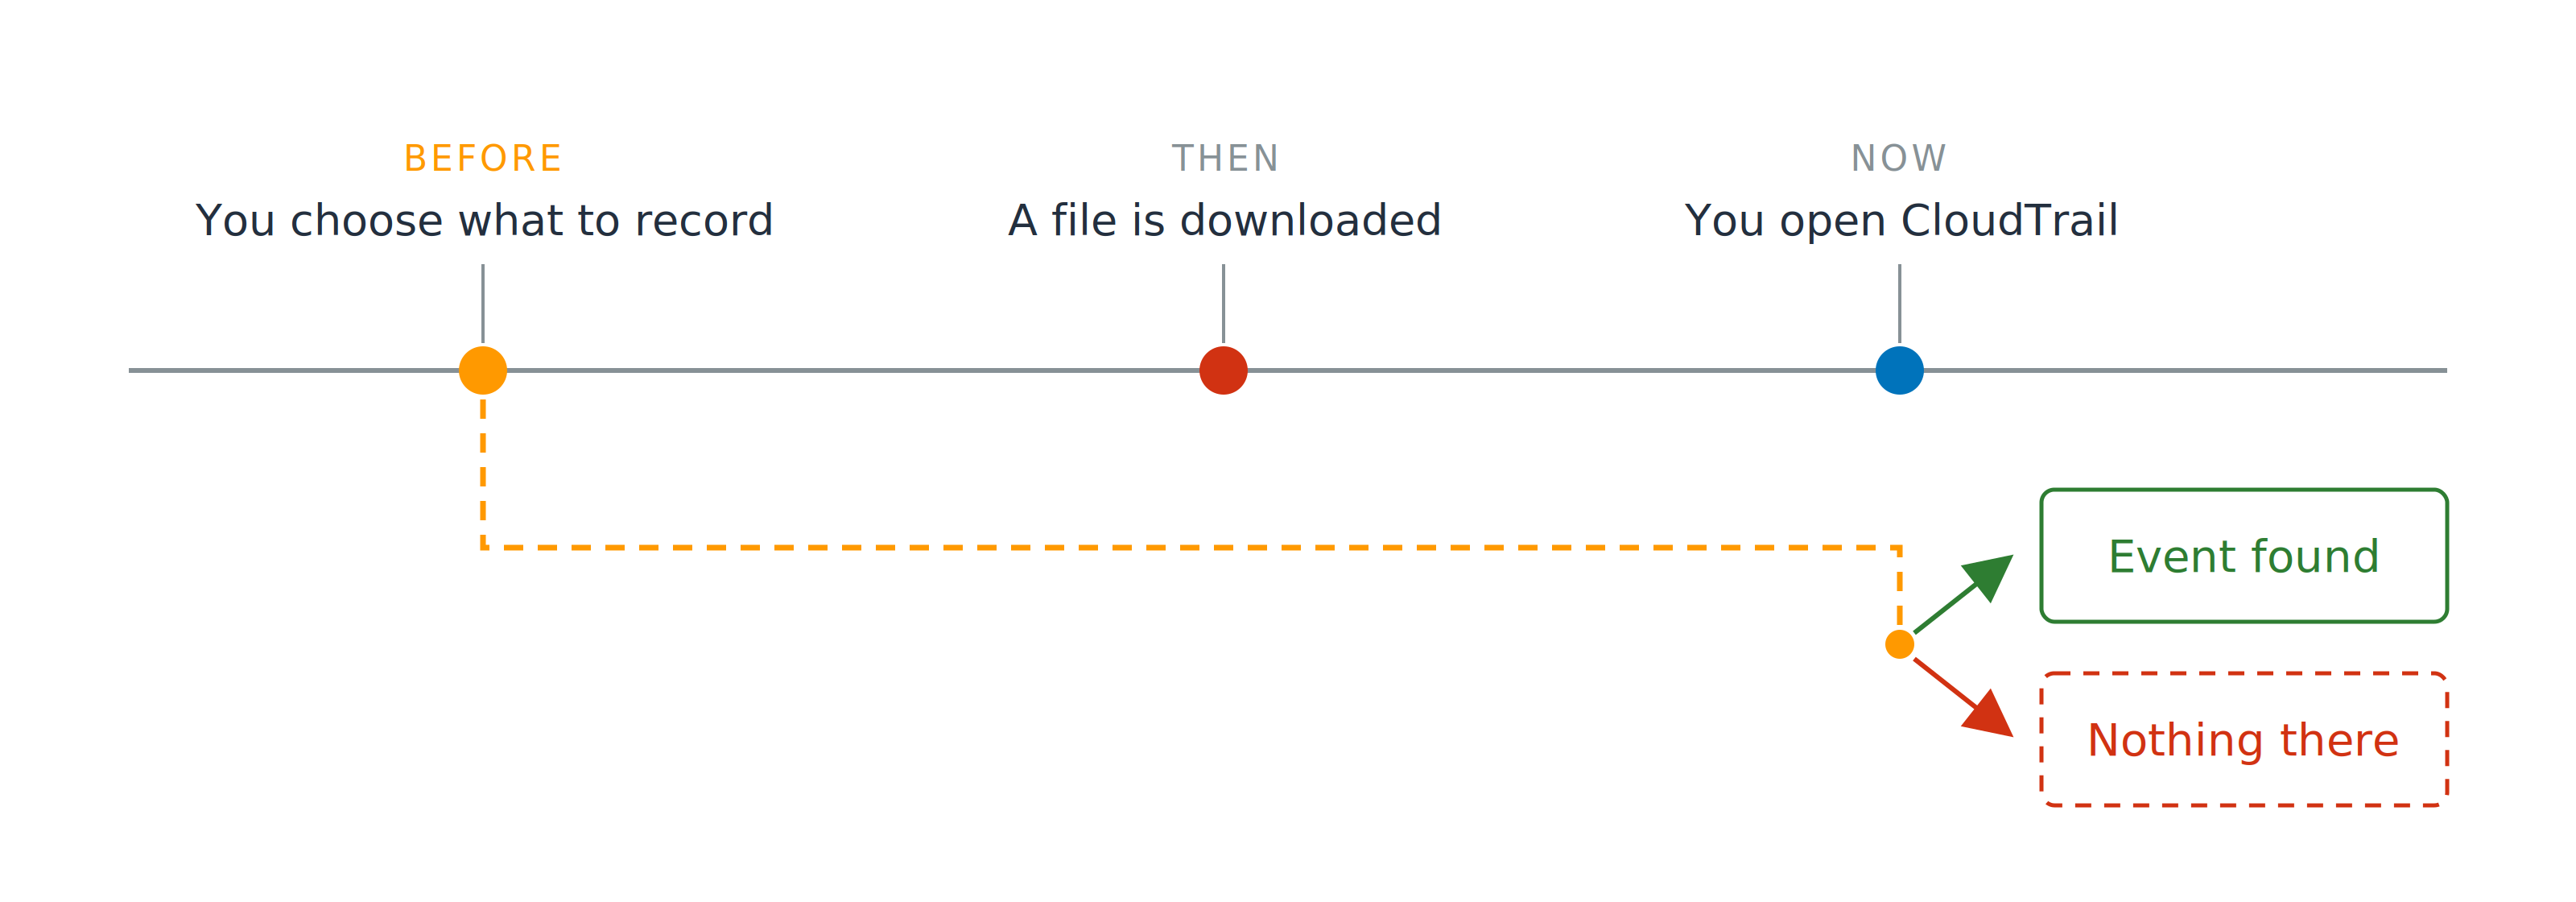
Ninguém estava gravando isso

Uma linha do tempo com três pontos: você escolhe o que gravar, um arquivo é baixado e você abre o CloudTrail. Uma linha tracejada leva o primeiro ponto até o último, onde se divide em uma caixa evento encontrado e uma caixa nada ali.

Decidido antes, lido depois

  • Eventos de dados ativos para dados de cliente
  • Inativos para o restante
Usando a segurança da AWS para desenvolvedores

Evidência, apontando adiante

IAM Access Analyzer

  • Validação de política: verifica uma política que você escreveu

Três estágios empilhados. Uma caixa de eventos nomeia a função usada, GetObject, ListBucket e Decrypt, que flui para o IAM Access Analyzer, que flui para uma política gerada contendo as ações IAM com namespace s3:GetObject, s3:ListBucket e kms:Decrypt.

Usando a segurança da AWS para desenvolvedores

Evidência, apontando adiante

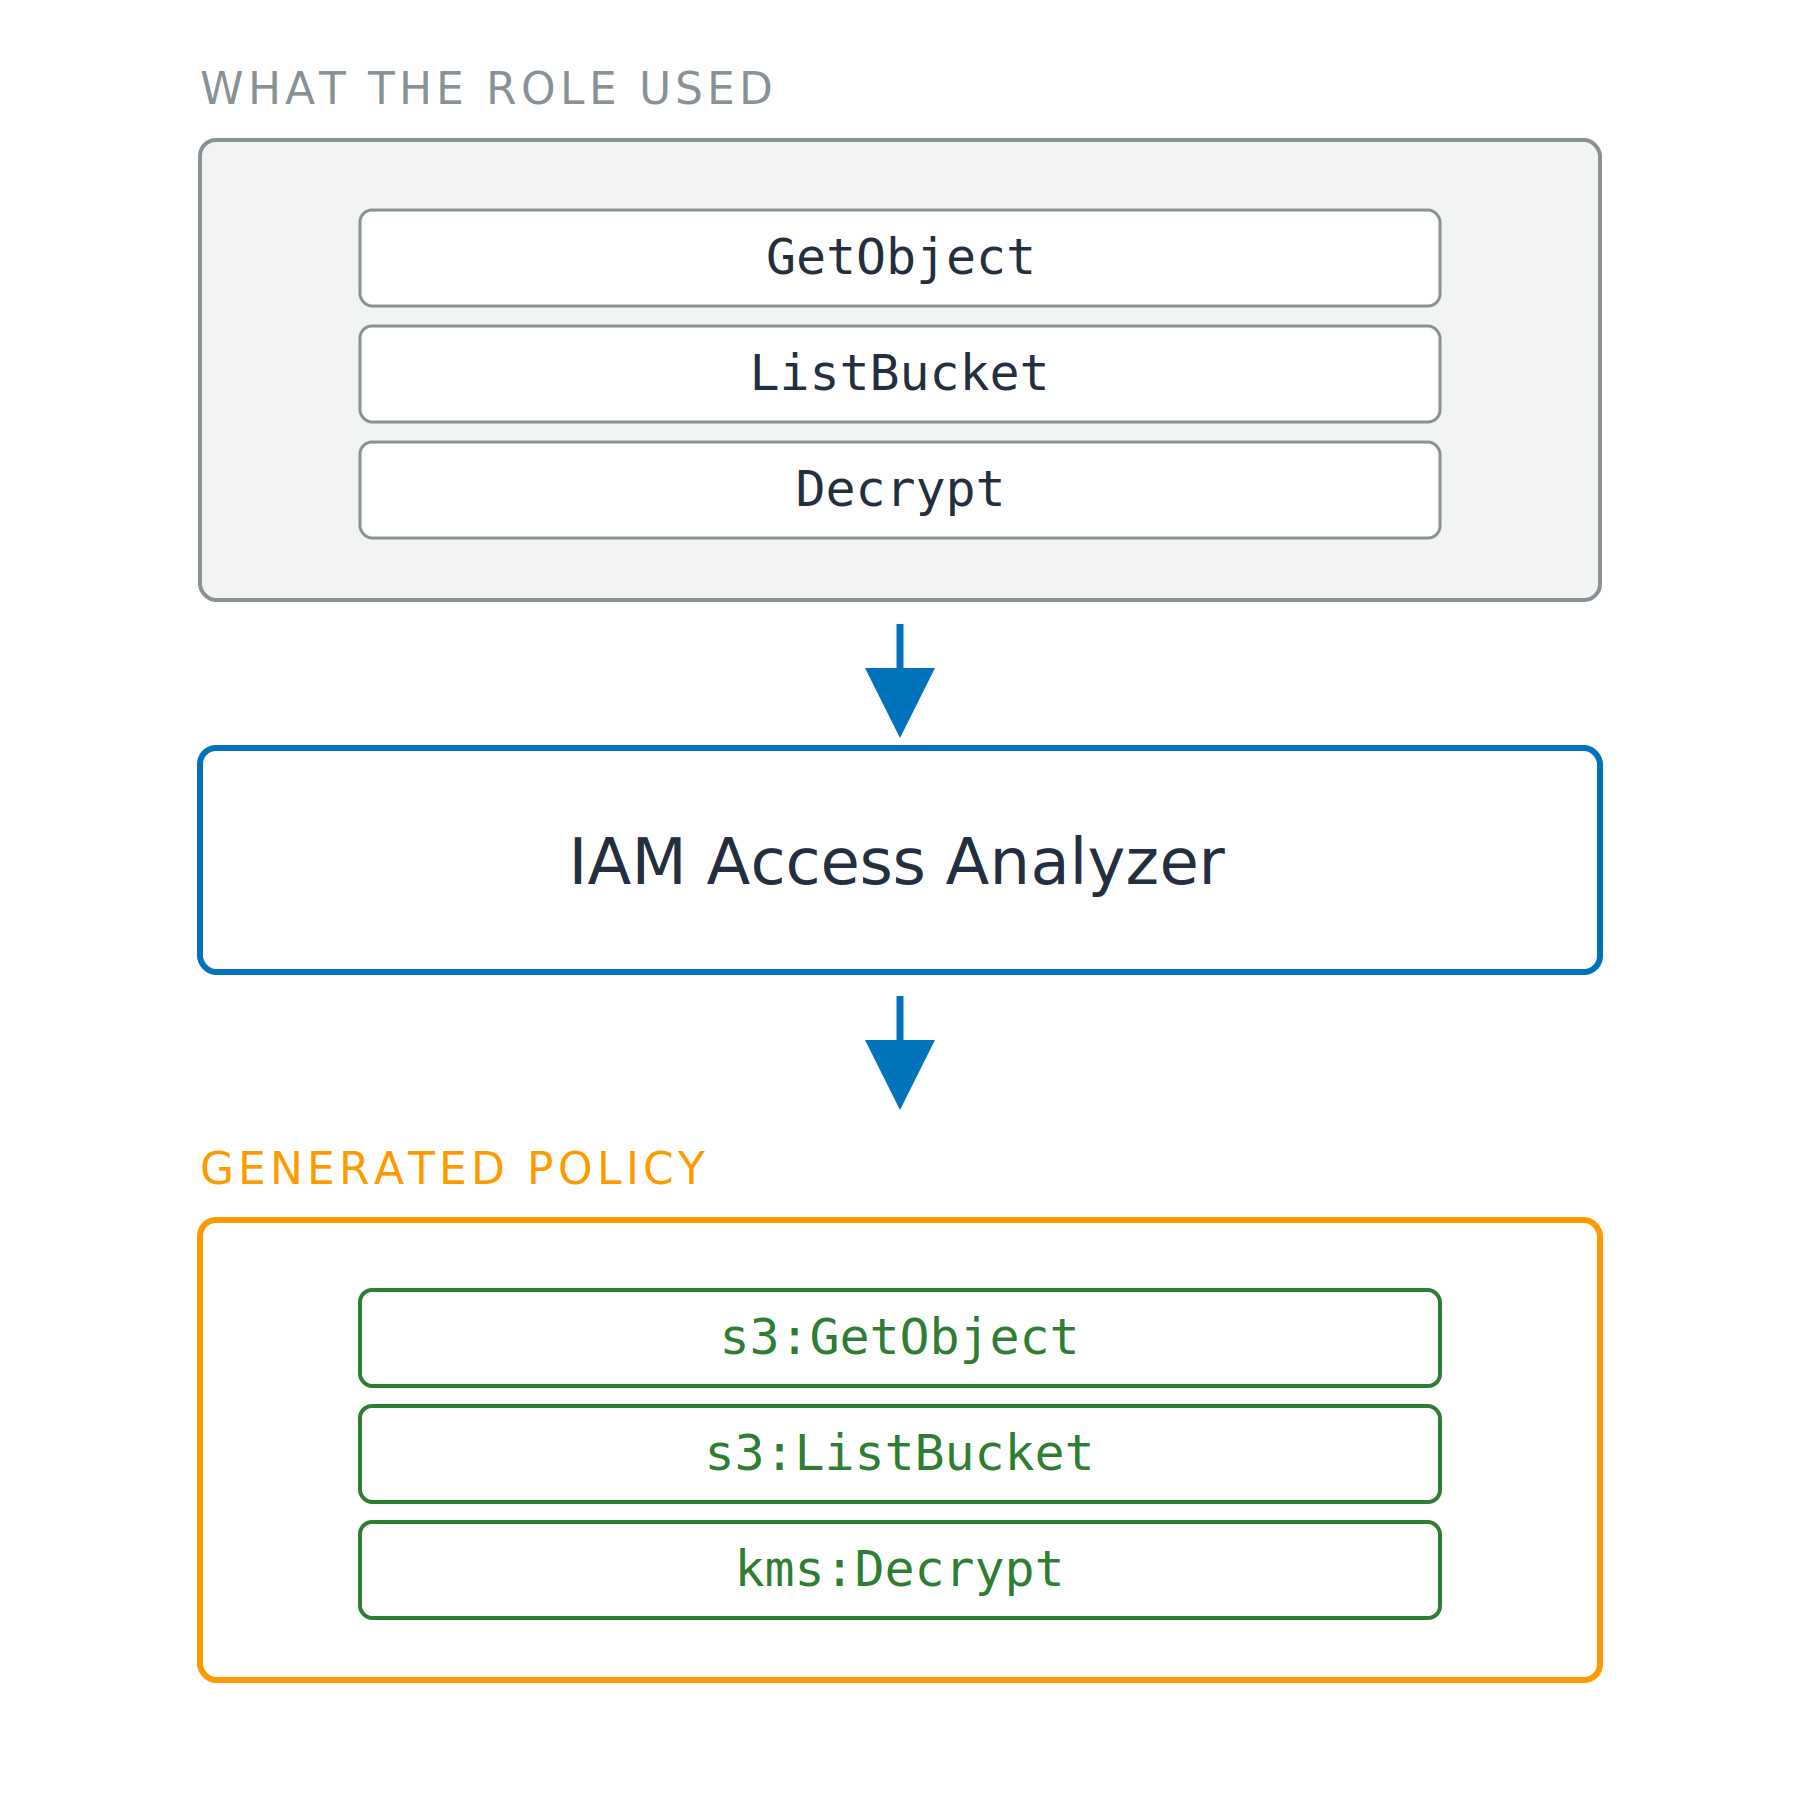
IAM Access Analyzer

  • Validação de política: verifica uma política que você escreveu
  • Geração de política: até 90 dias da sua trilha
  • Precisa de uma trilha (Trail), não do Histórico de eventos

Três estágios empilhados. Uma caixa de eventos nomeia a função usada, GetObject, ListBucket e Decrypt, que flui para o IAM Access Analyzer, que flui para uma política gerada contendo as ações IAM com namespace s3:GetObject, s3:ListBucket e kms:Decrypt.

Usando a segurança da AWS para desenvolvedores

Concedido e nunca usado

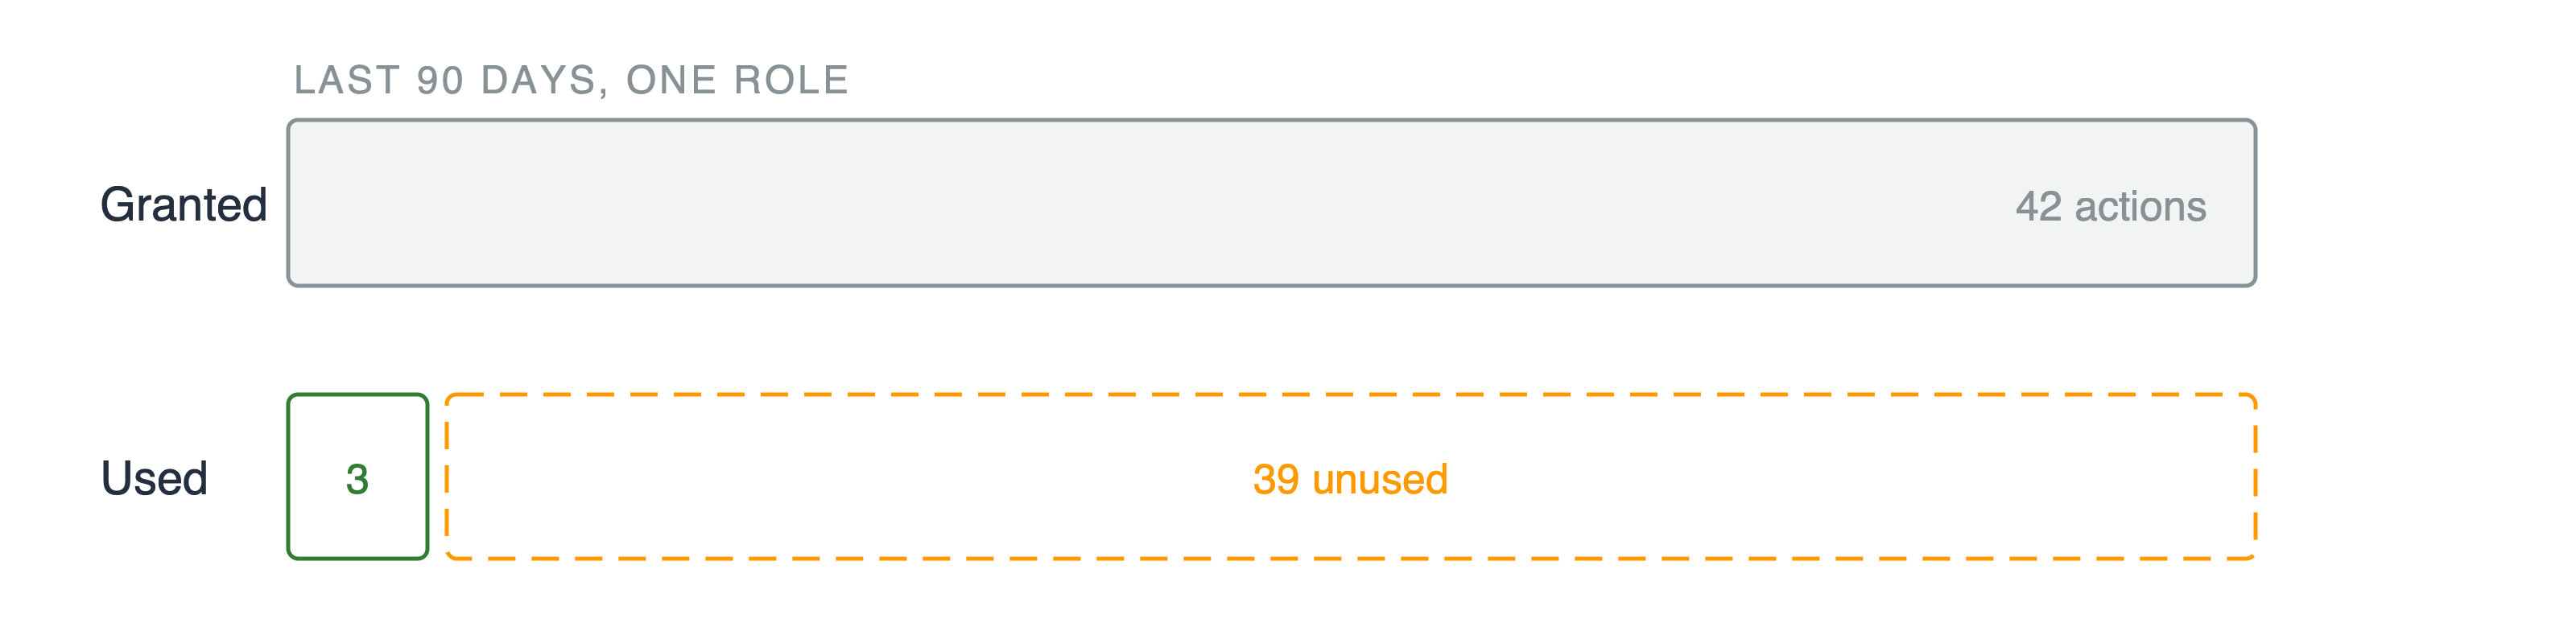
Duas barras. A barra superior mostra quarenta e duas ações concedidas. A inferior se divide em um segmento verde estreito de três ações e um segmento tracejado amplo de trinta e nove não usadas.

Achados de acesso não usado

  • Funções, chaves e ações que ninguém chamou

Usado não é o mesmo que necessário

Privilégio mínimo, medido

  • Evidência entra, política mais restrita sai
Usando a segurança da AWS para desenvolvedores

Vamos praticar!

Usando a segurança da AWS para desenvolvedores

Preparing Video For Download...