Usando a segurança da AWS para desenvolvedores
Rahul Singh
Technical Product Manager
A edição que não muda nada

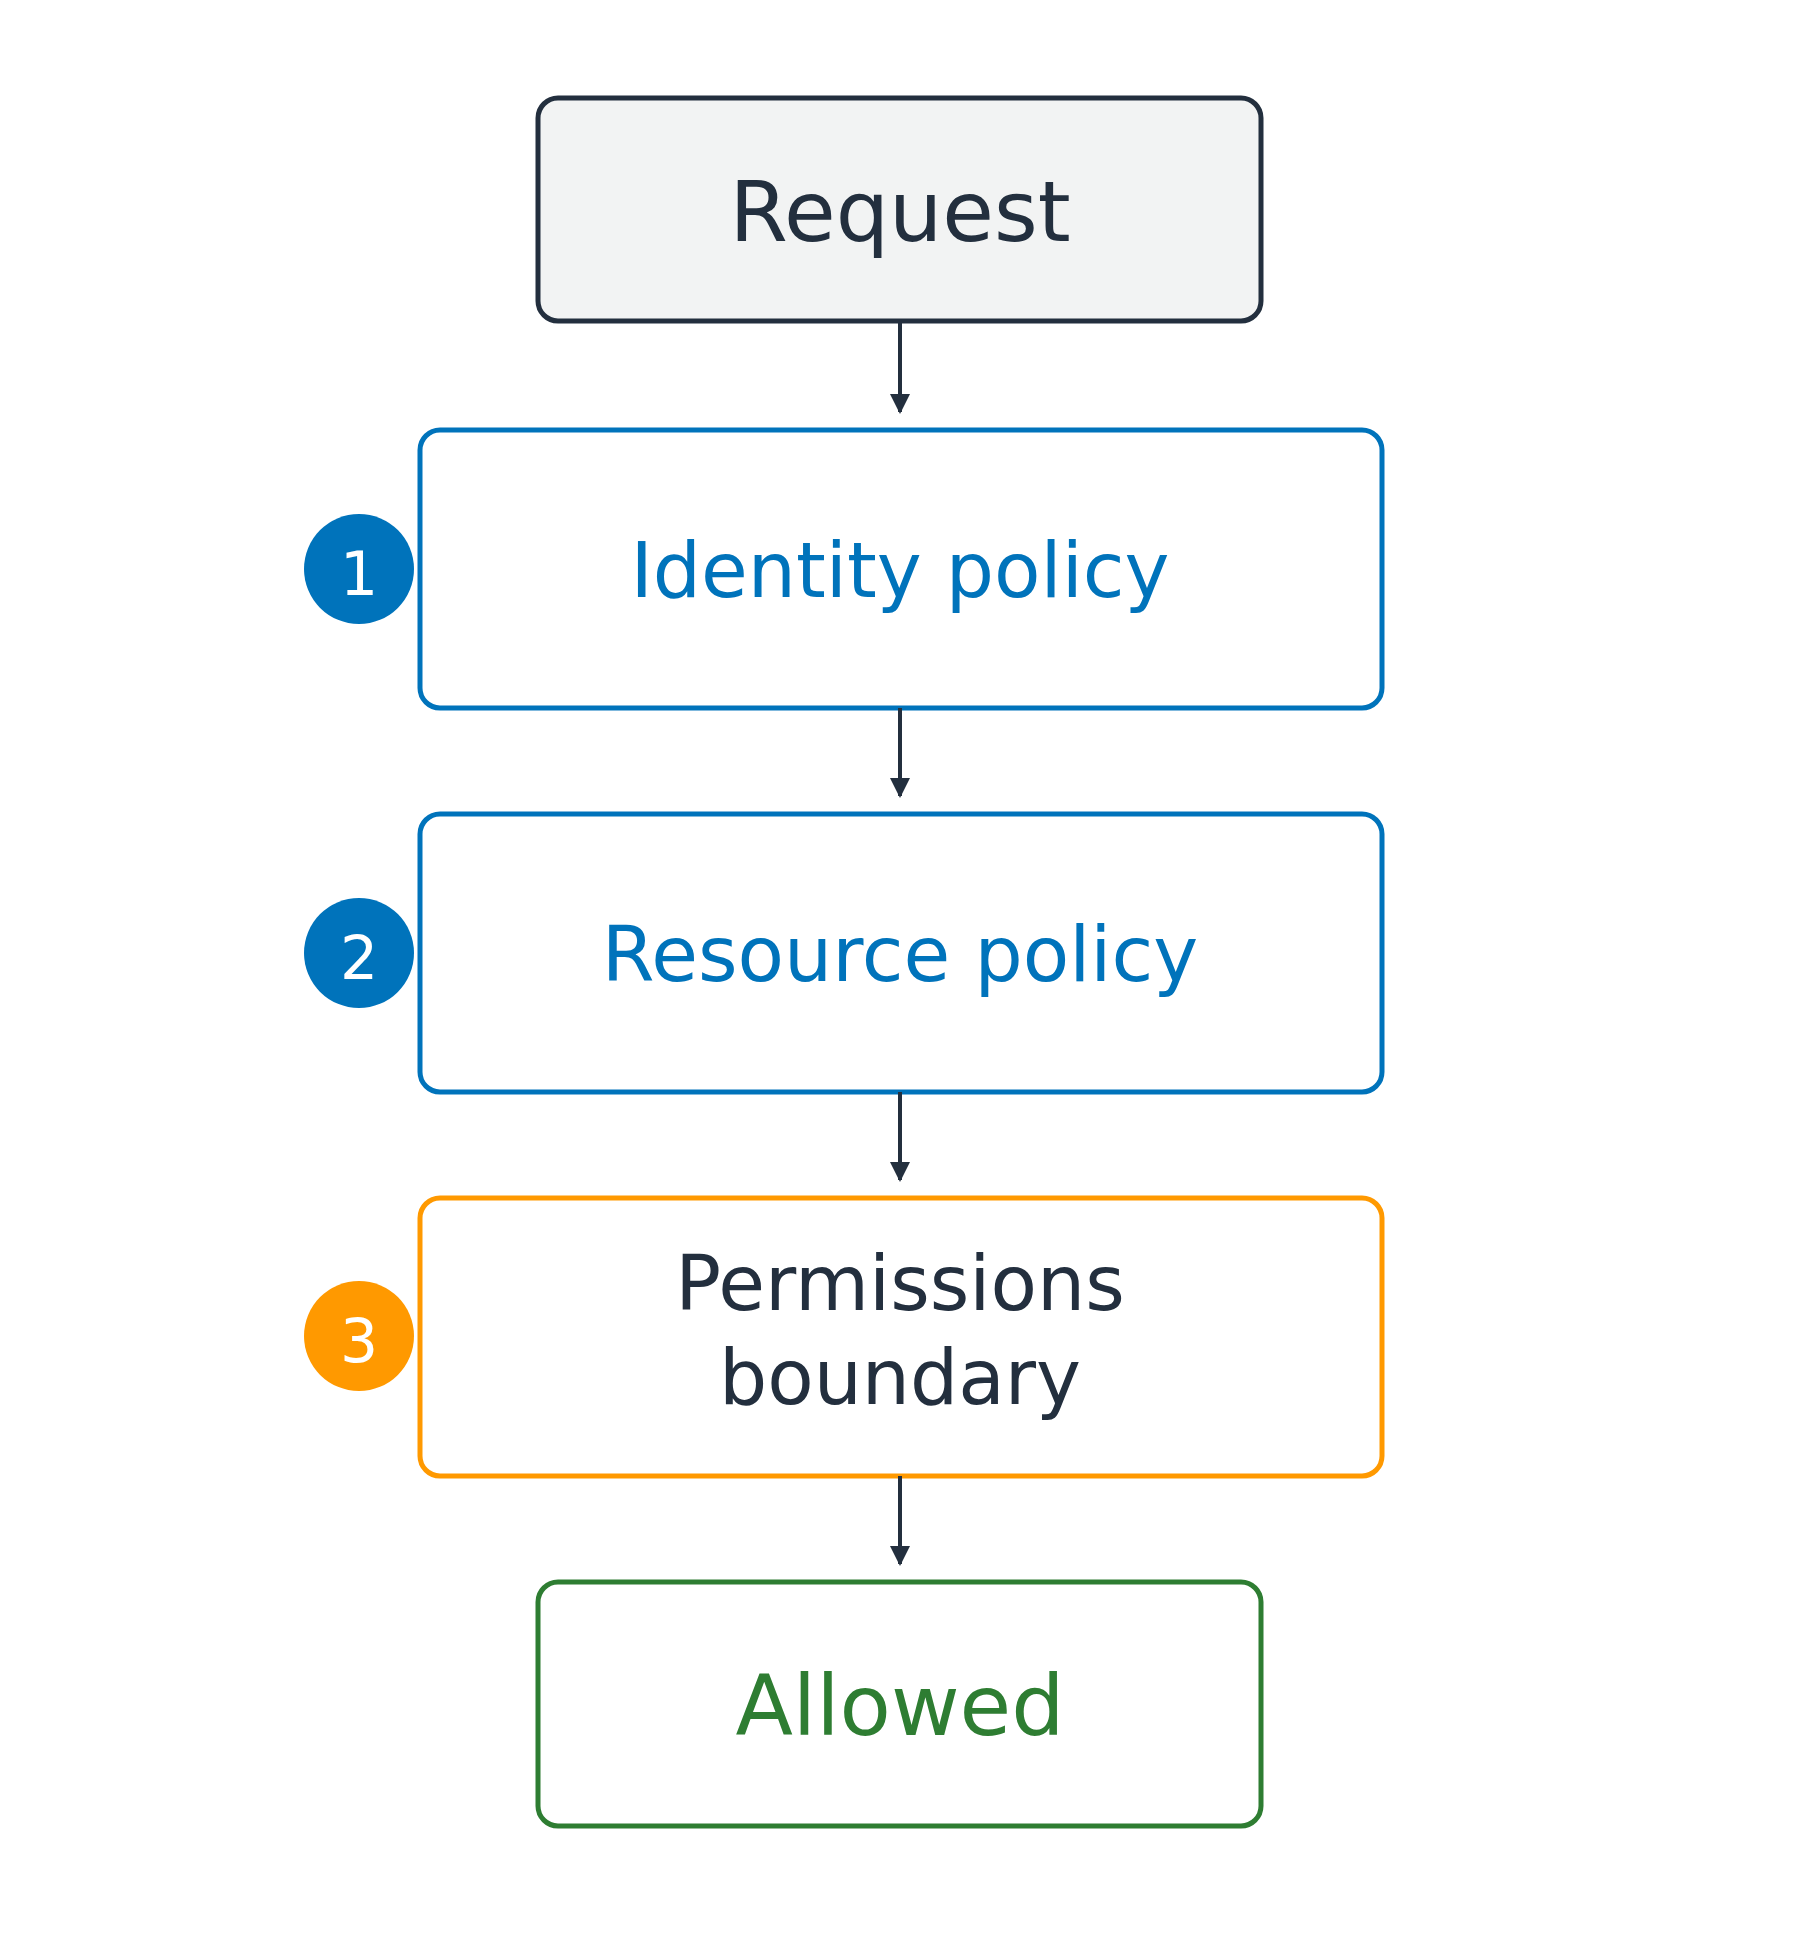
Até três camadas
Na sua conta, qualquer uma permitindo já basta
Negada por qualquer camada que encontrar

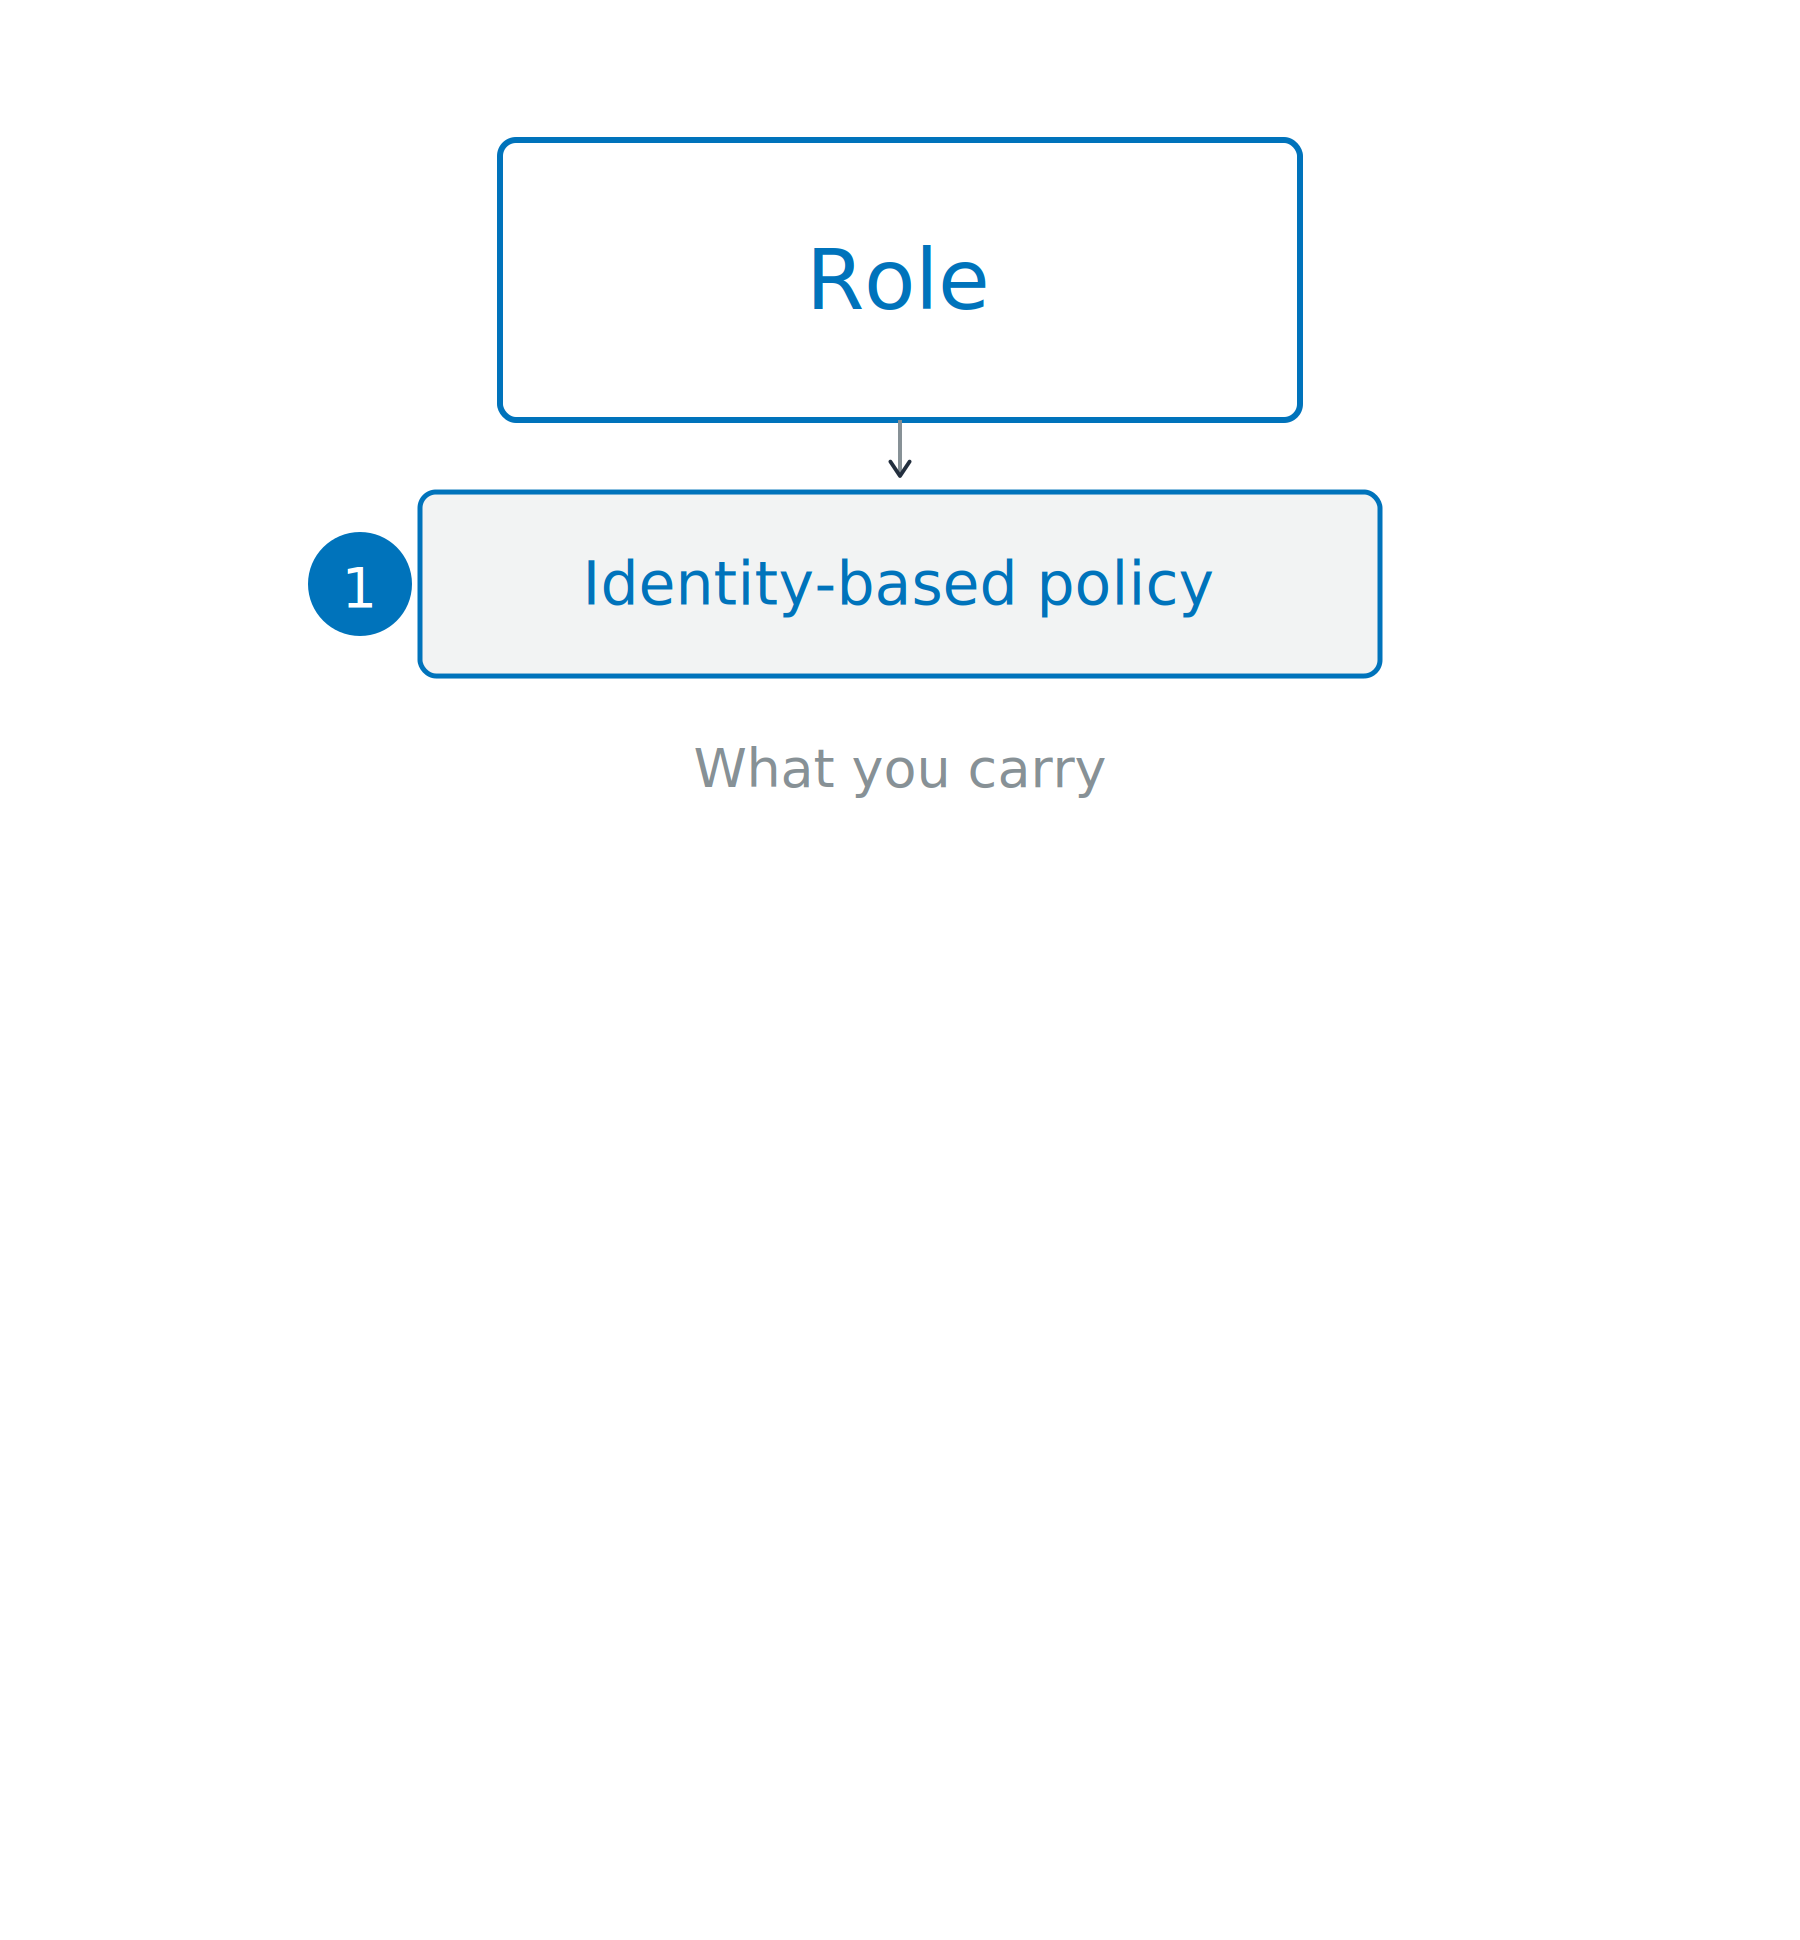
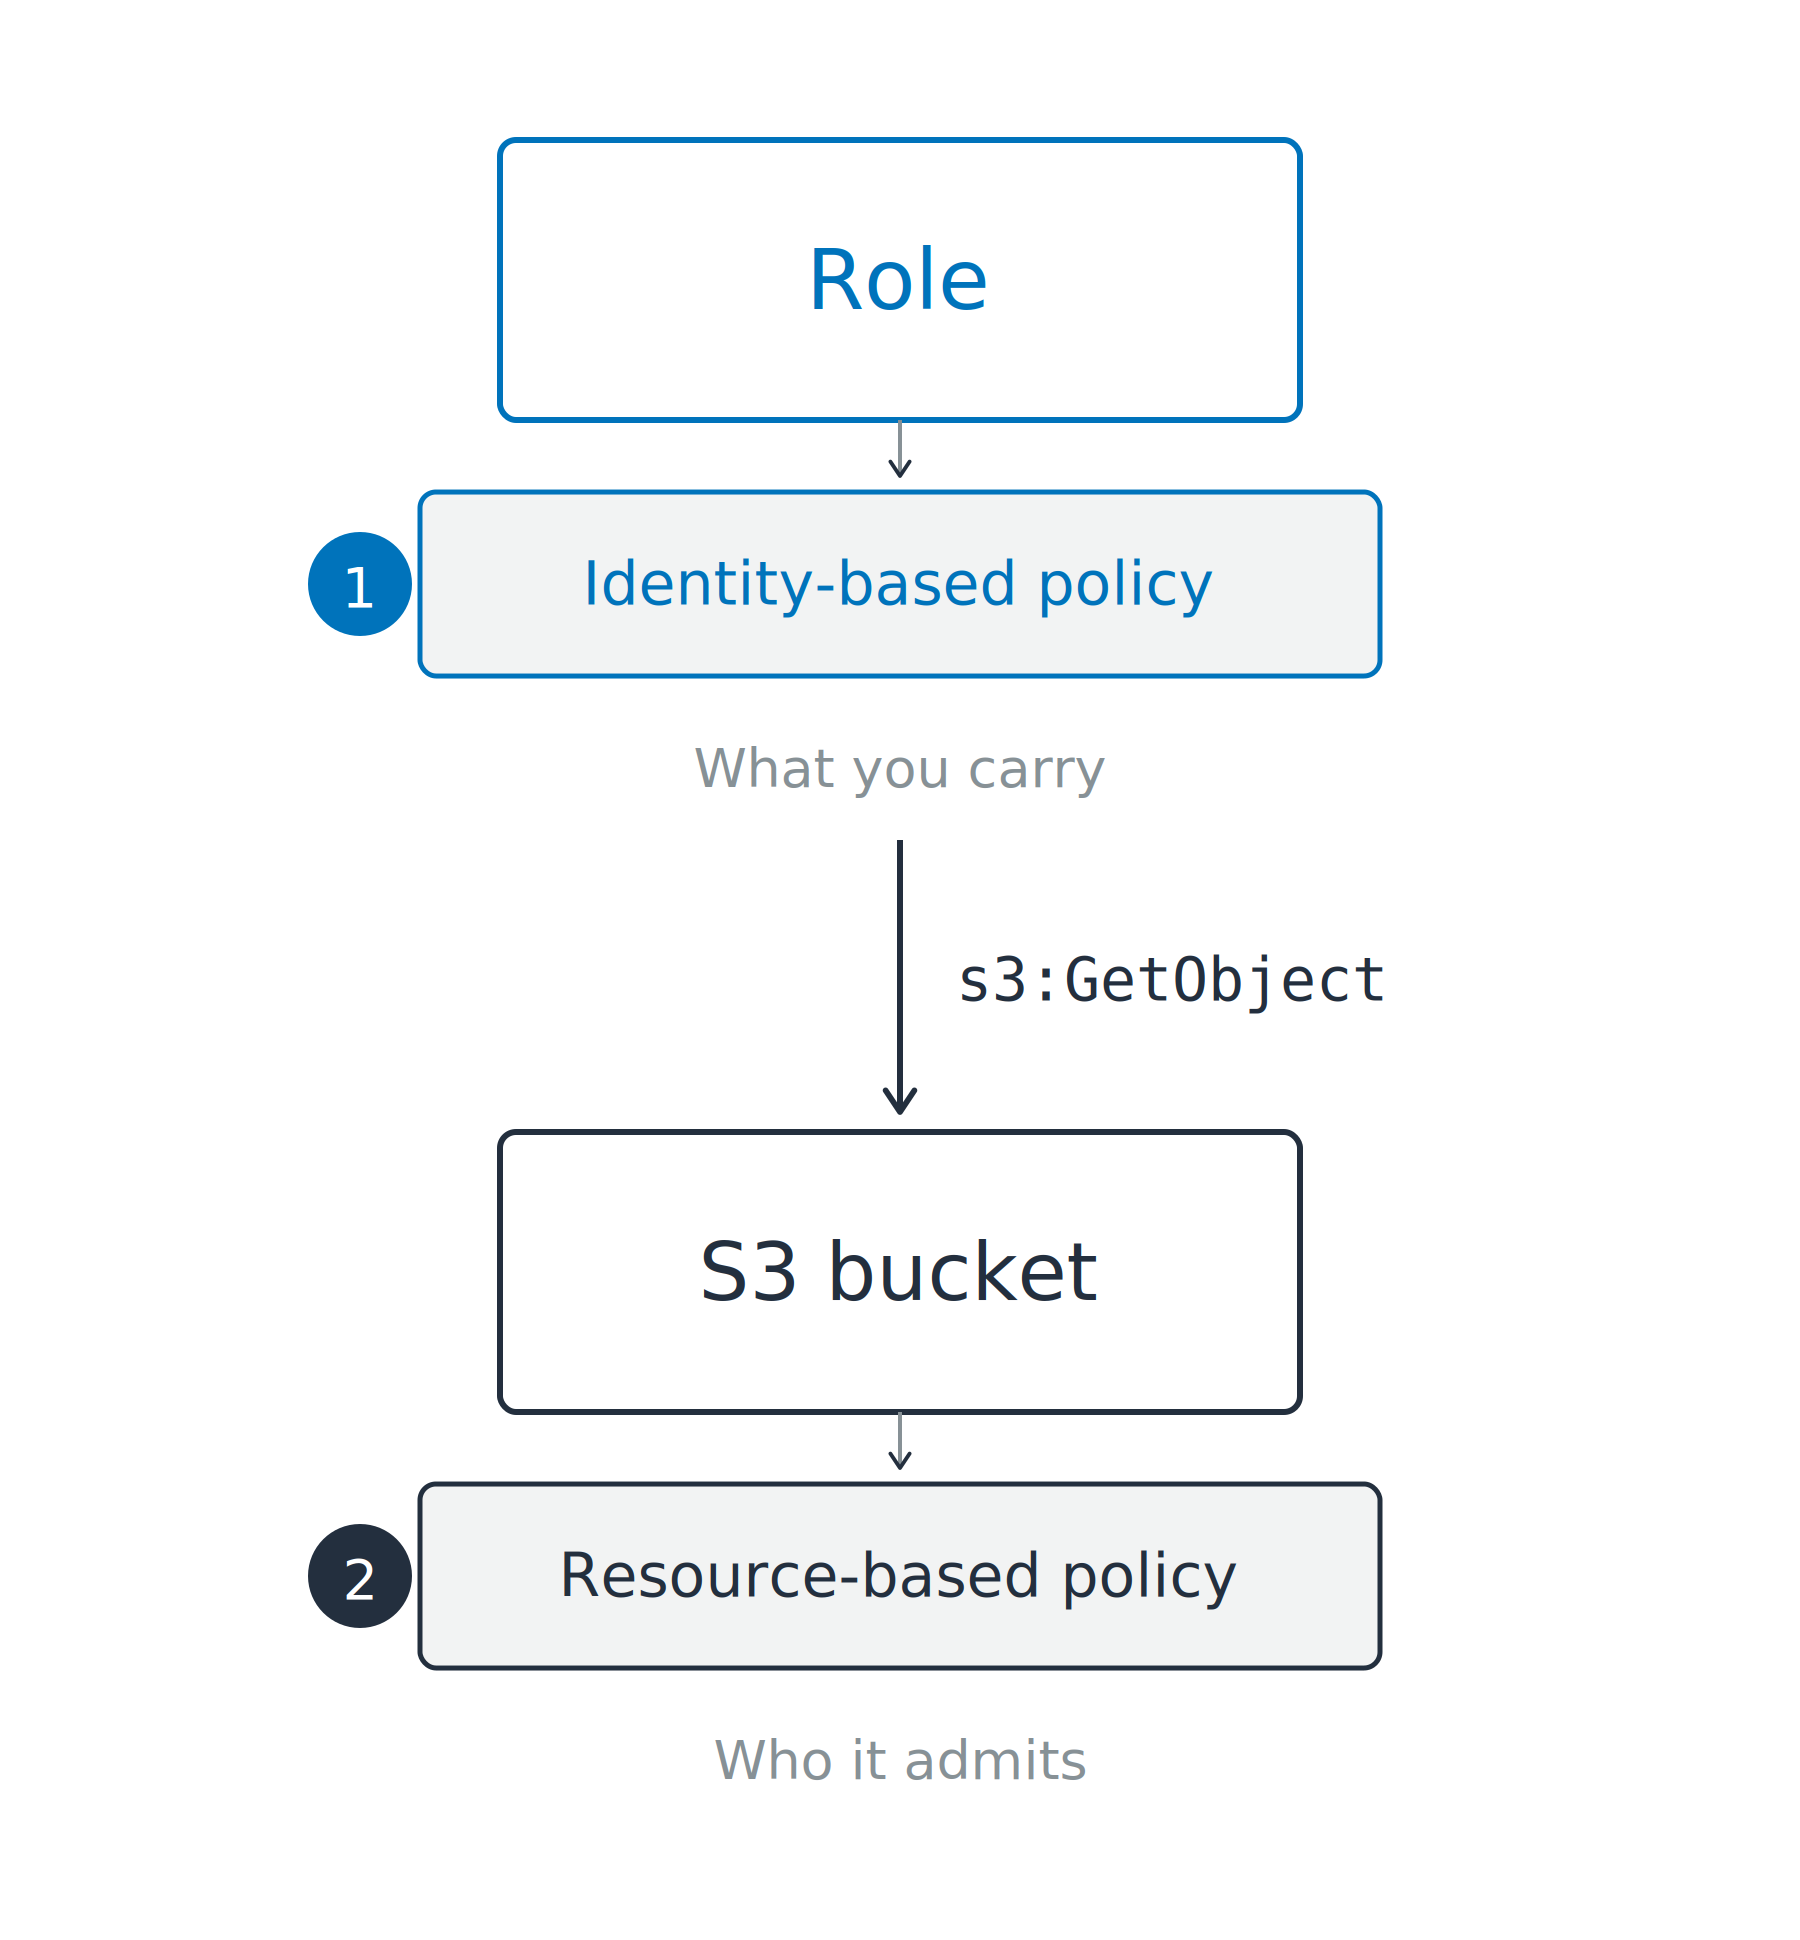
Política baseada em identidade

Política baseada em identidade
Política baseada em recurso

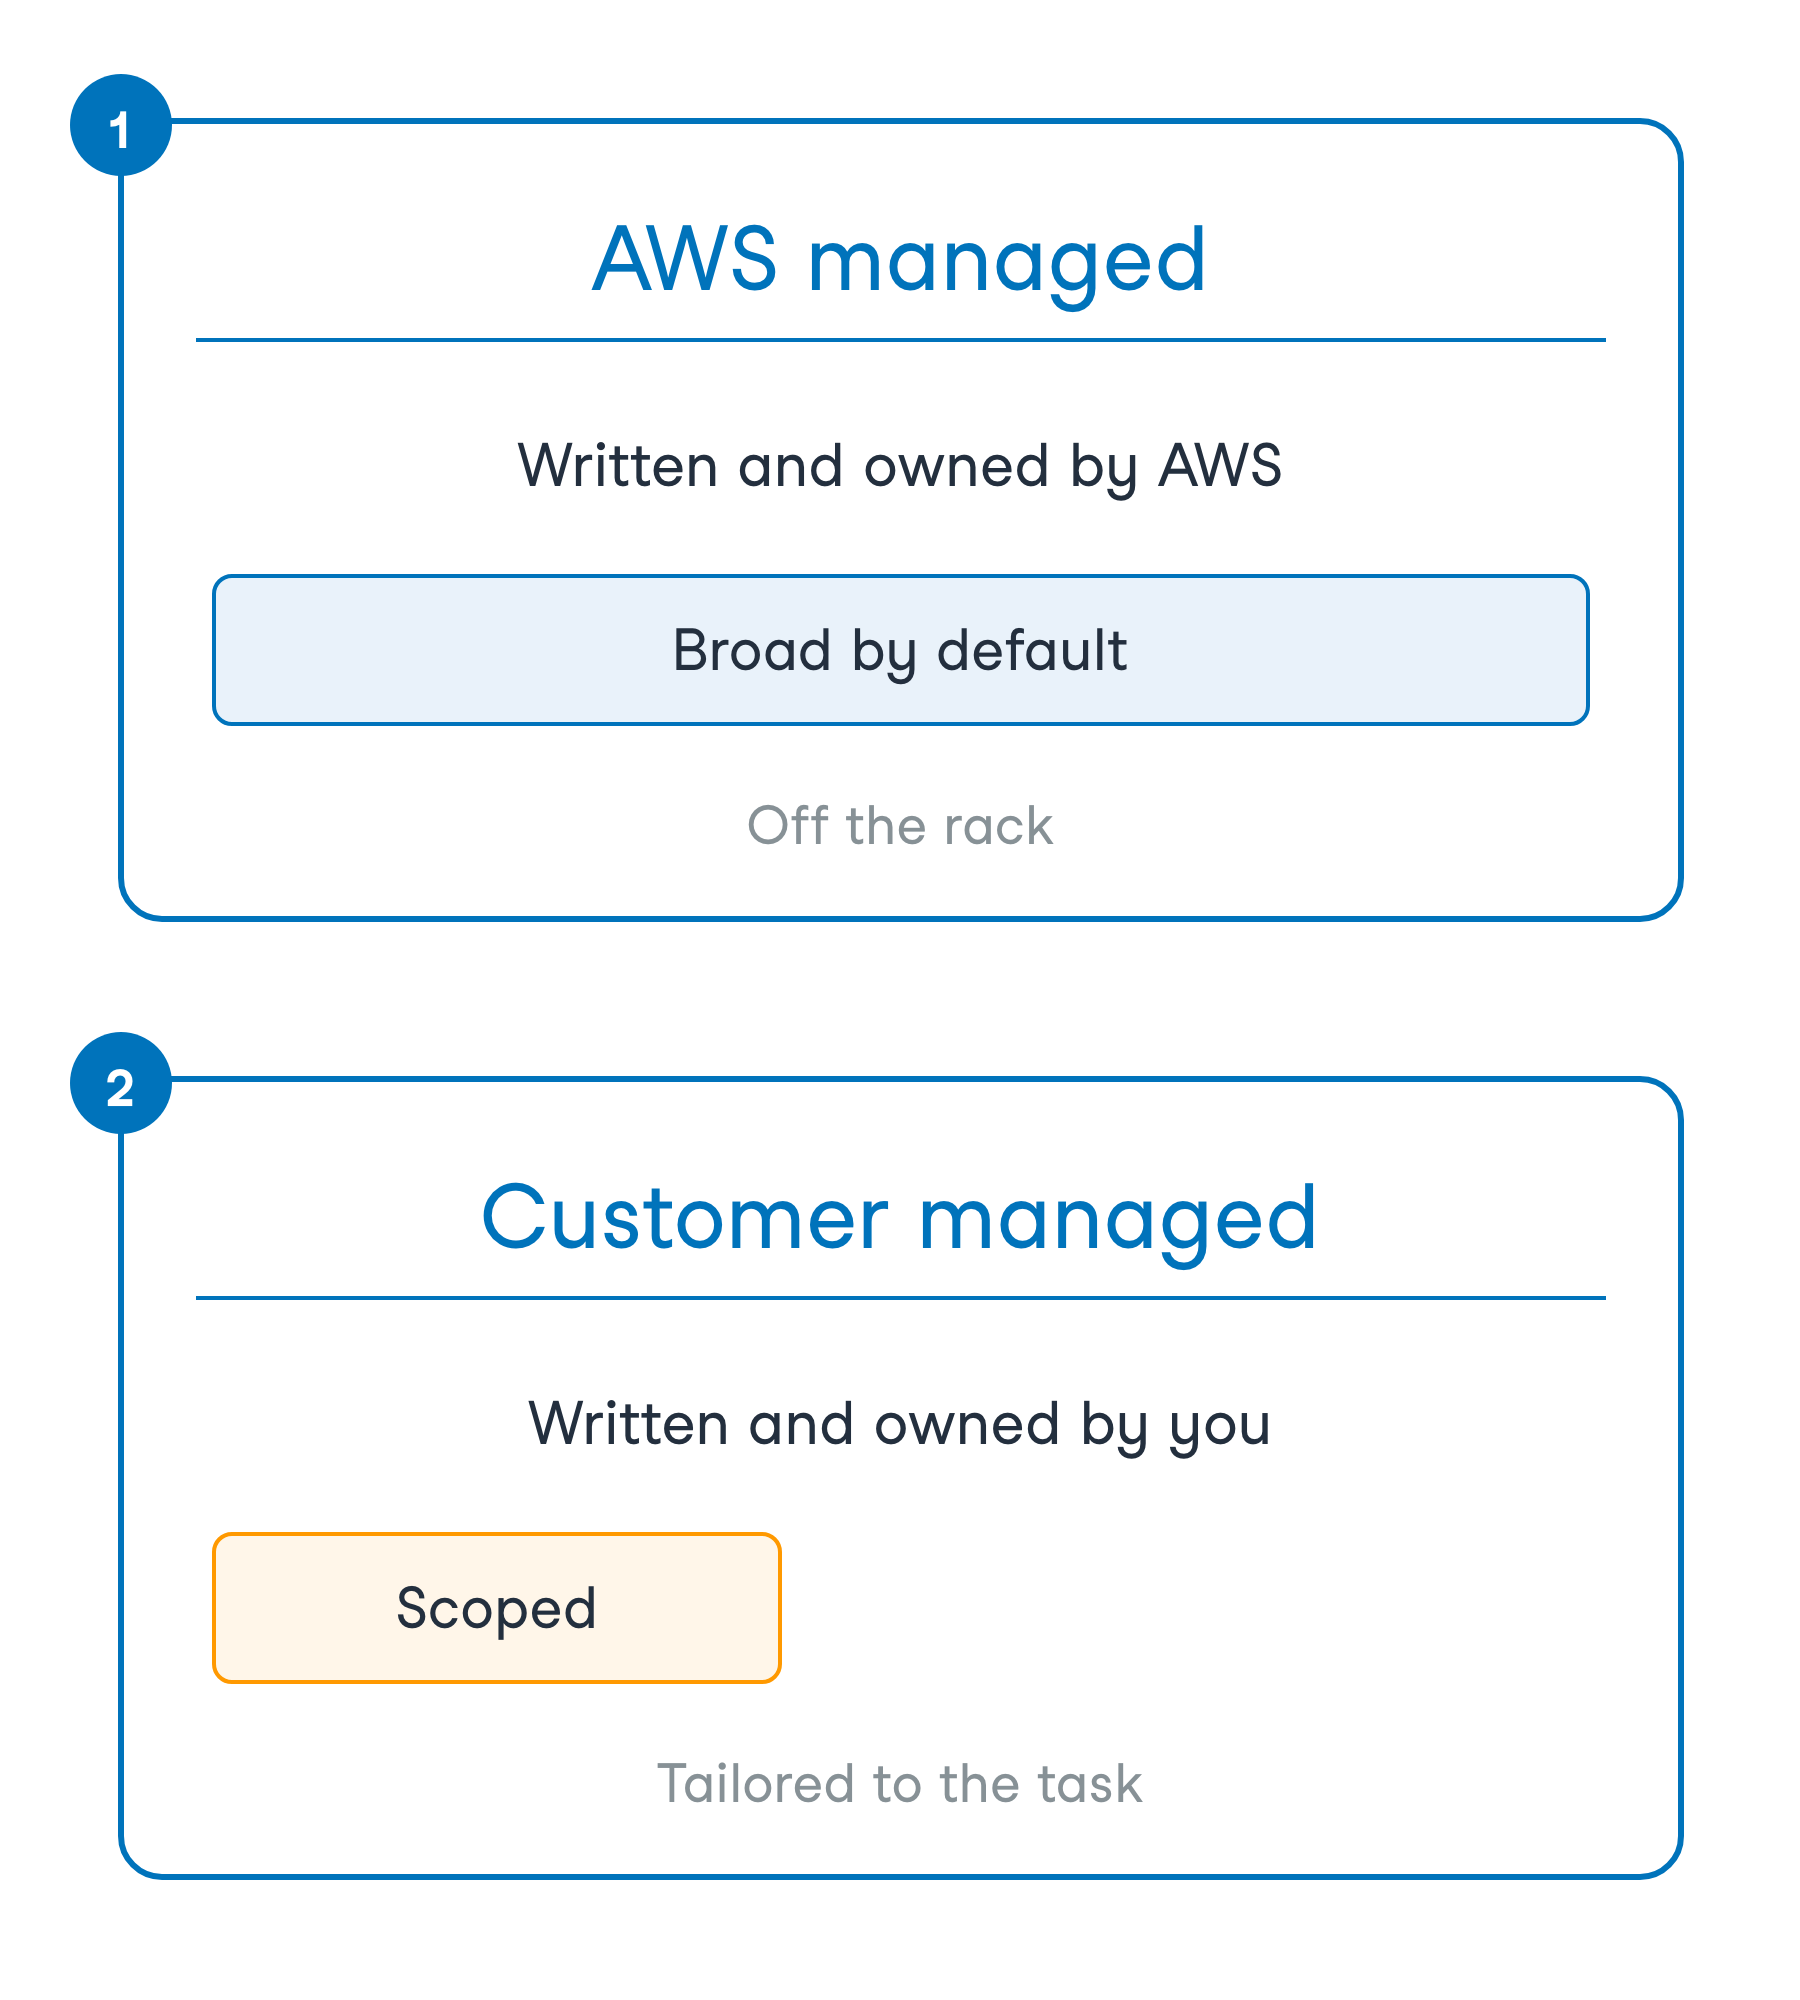
Dois tipos de políticas de identidade

Dois tipos de políticas de identidade
Conveniência ou precisão

Por que uma conta a anexa
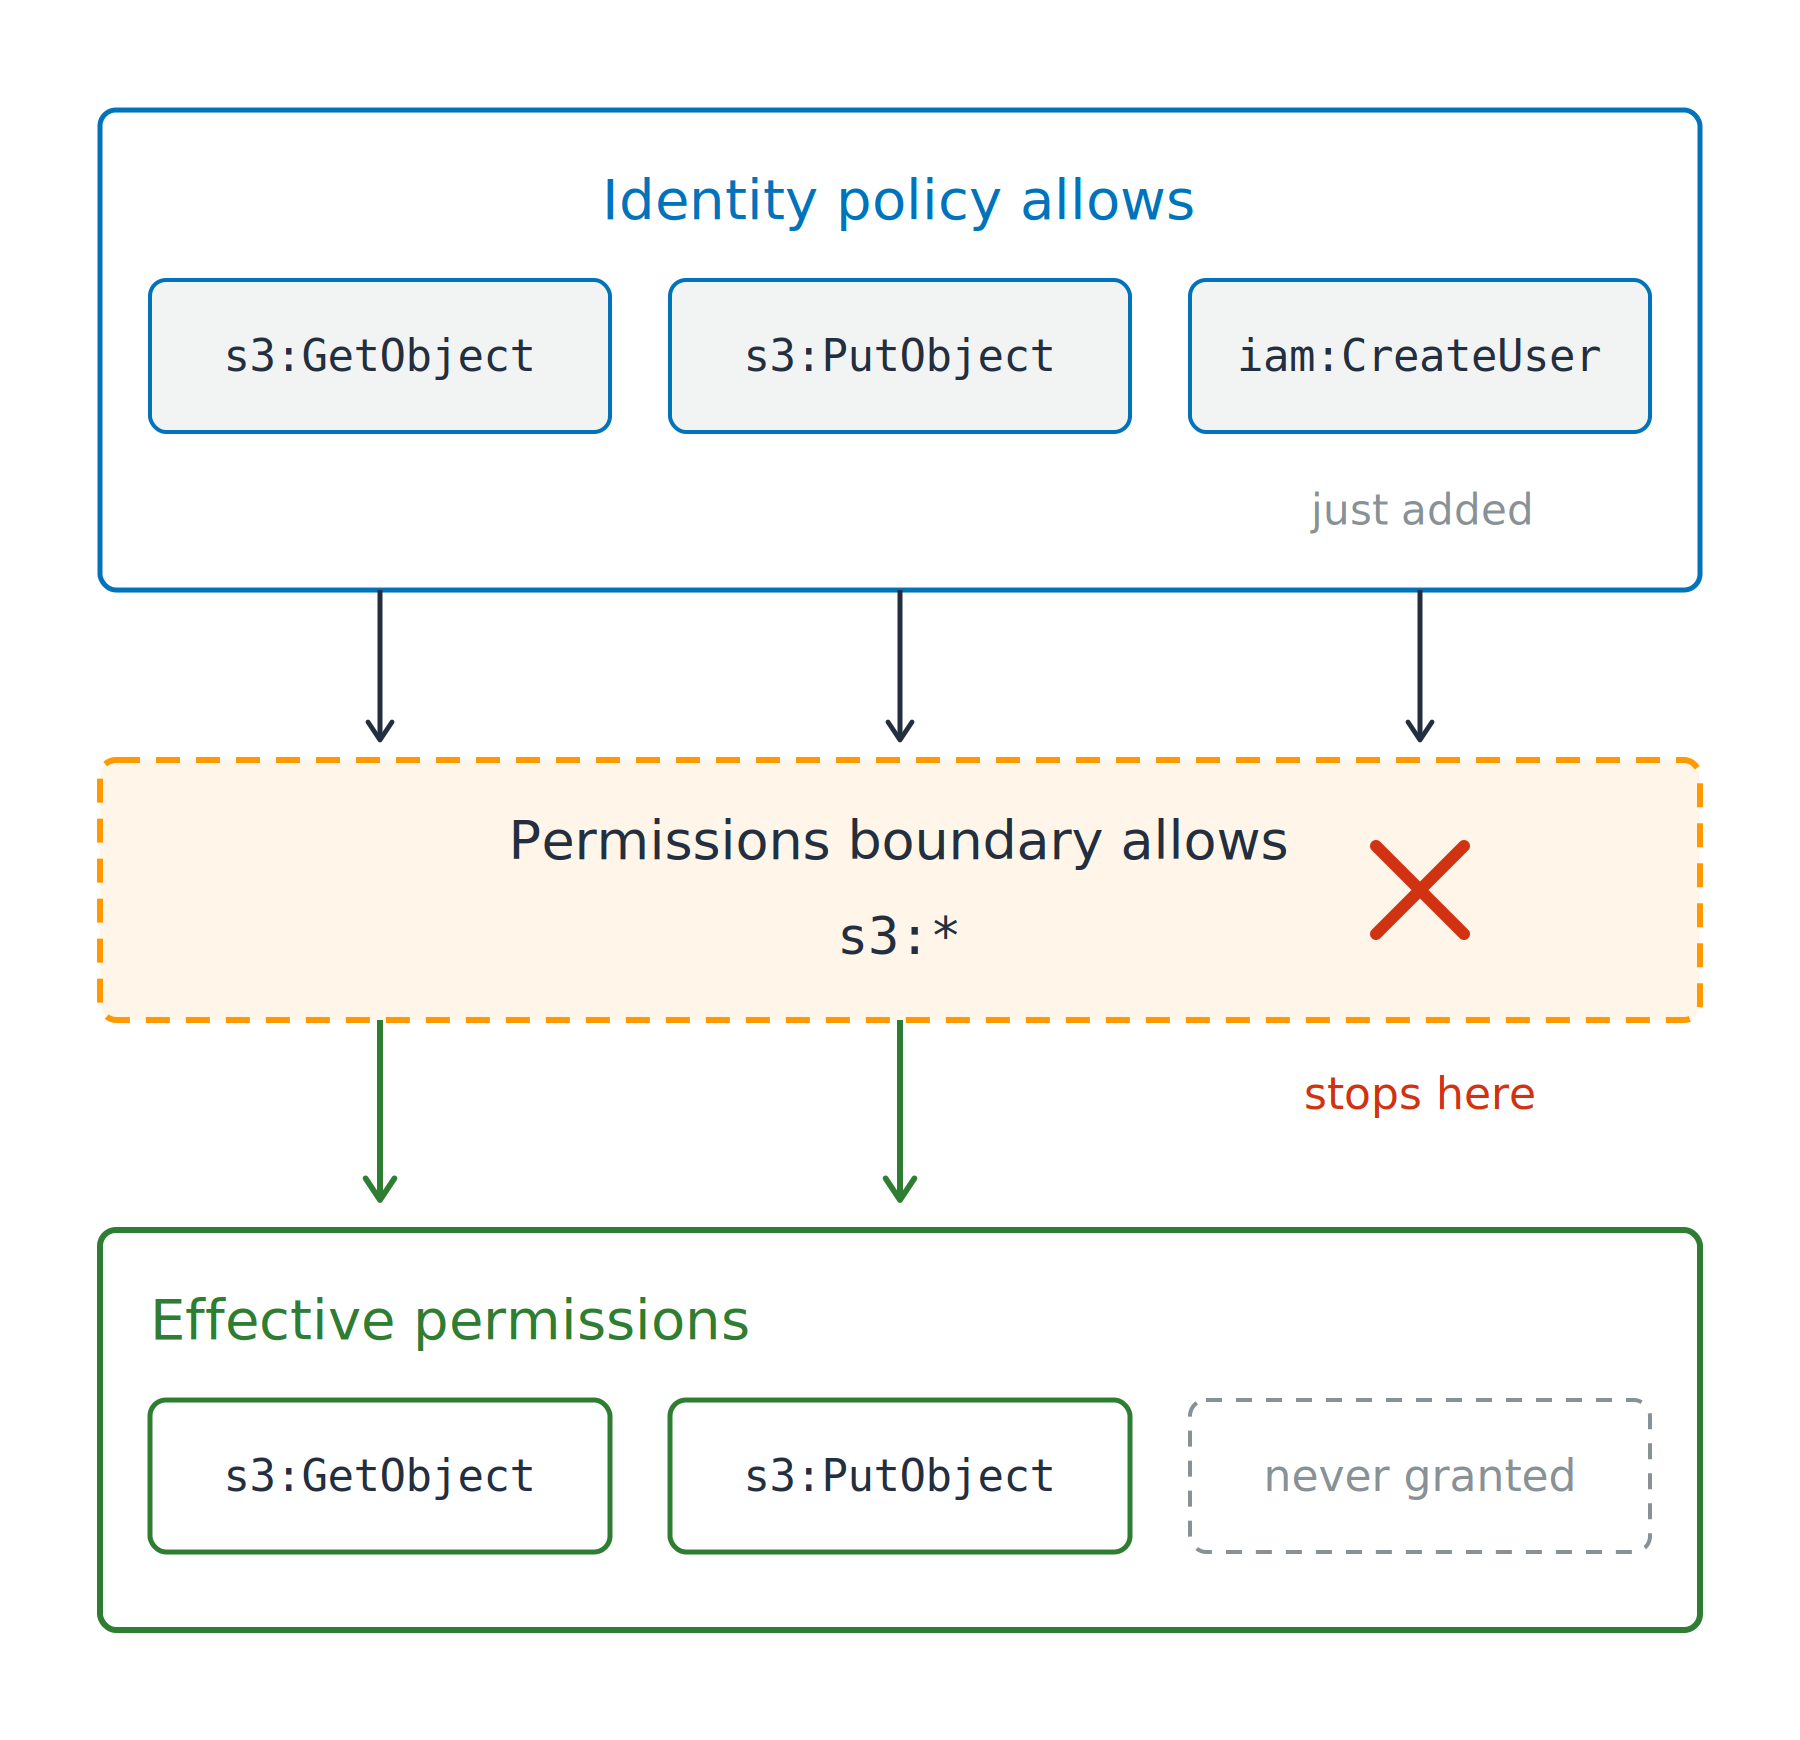
Limite de permissões

Por que uma conta a anexa
Limite de permissões
Por que iam:CreateUser não fez nada

Por que uma conta a anexa
Limite de permissões
Por que iam:CreateUser não fez nada
Política de sessão: uma sessão AssumeRole

Chave de condição
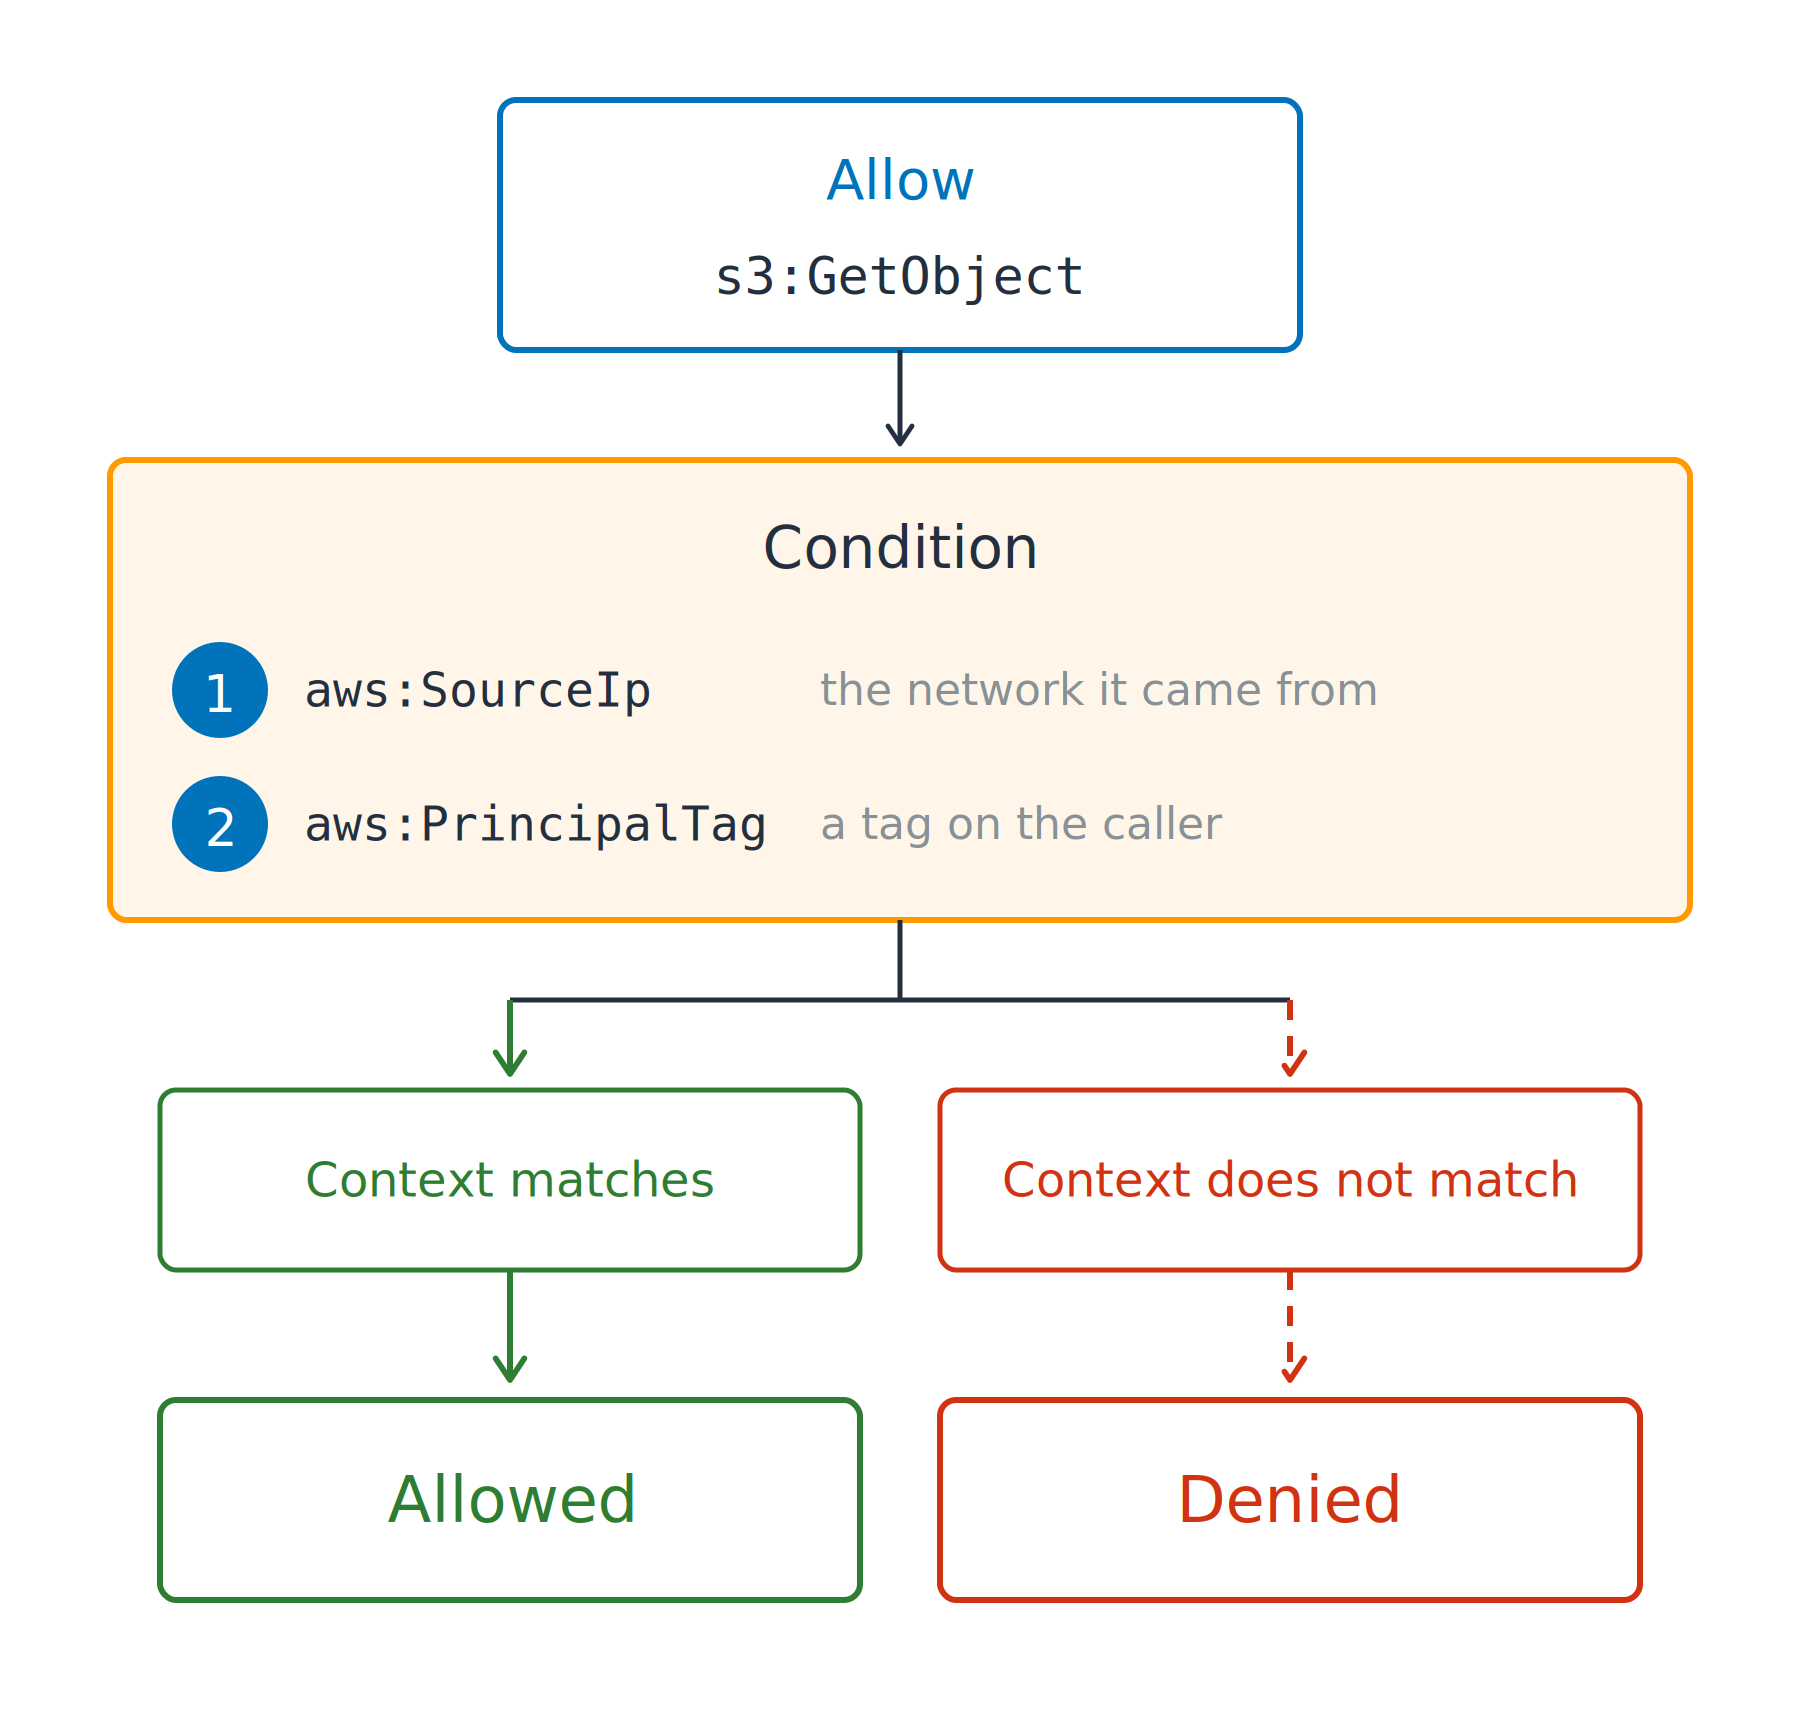
Restringe um allow ao contexto da solicitação
aws:SourceIp: a rede de origem

Chave de condição
Restringe um allow ao contexto da solicitação
aws:SourceIp: a rede de origem
aws:PrincipalTag: uma tag no chamadorABAC: attribute-based access control

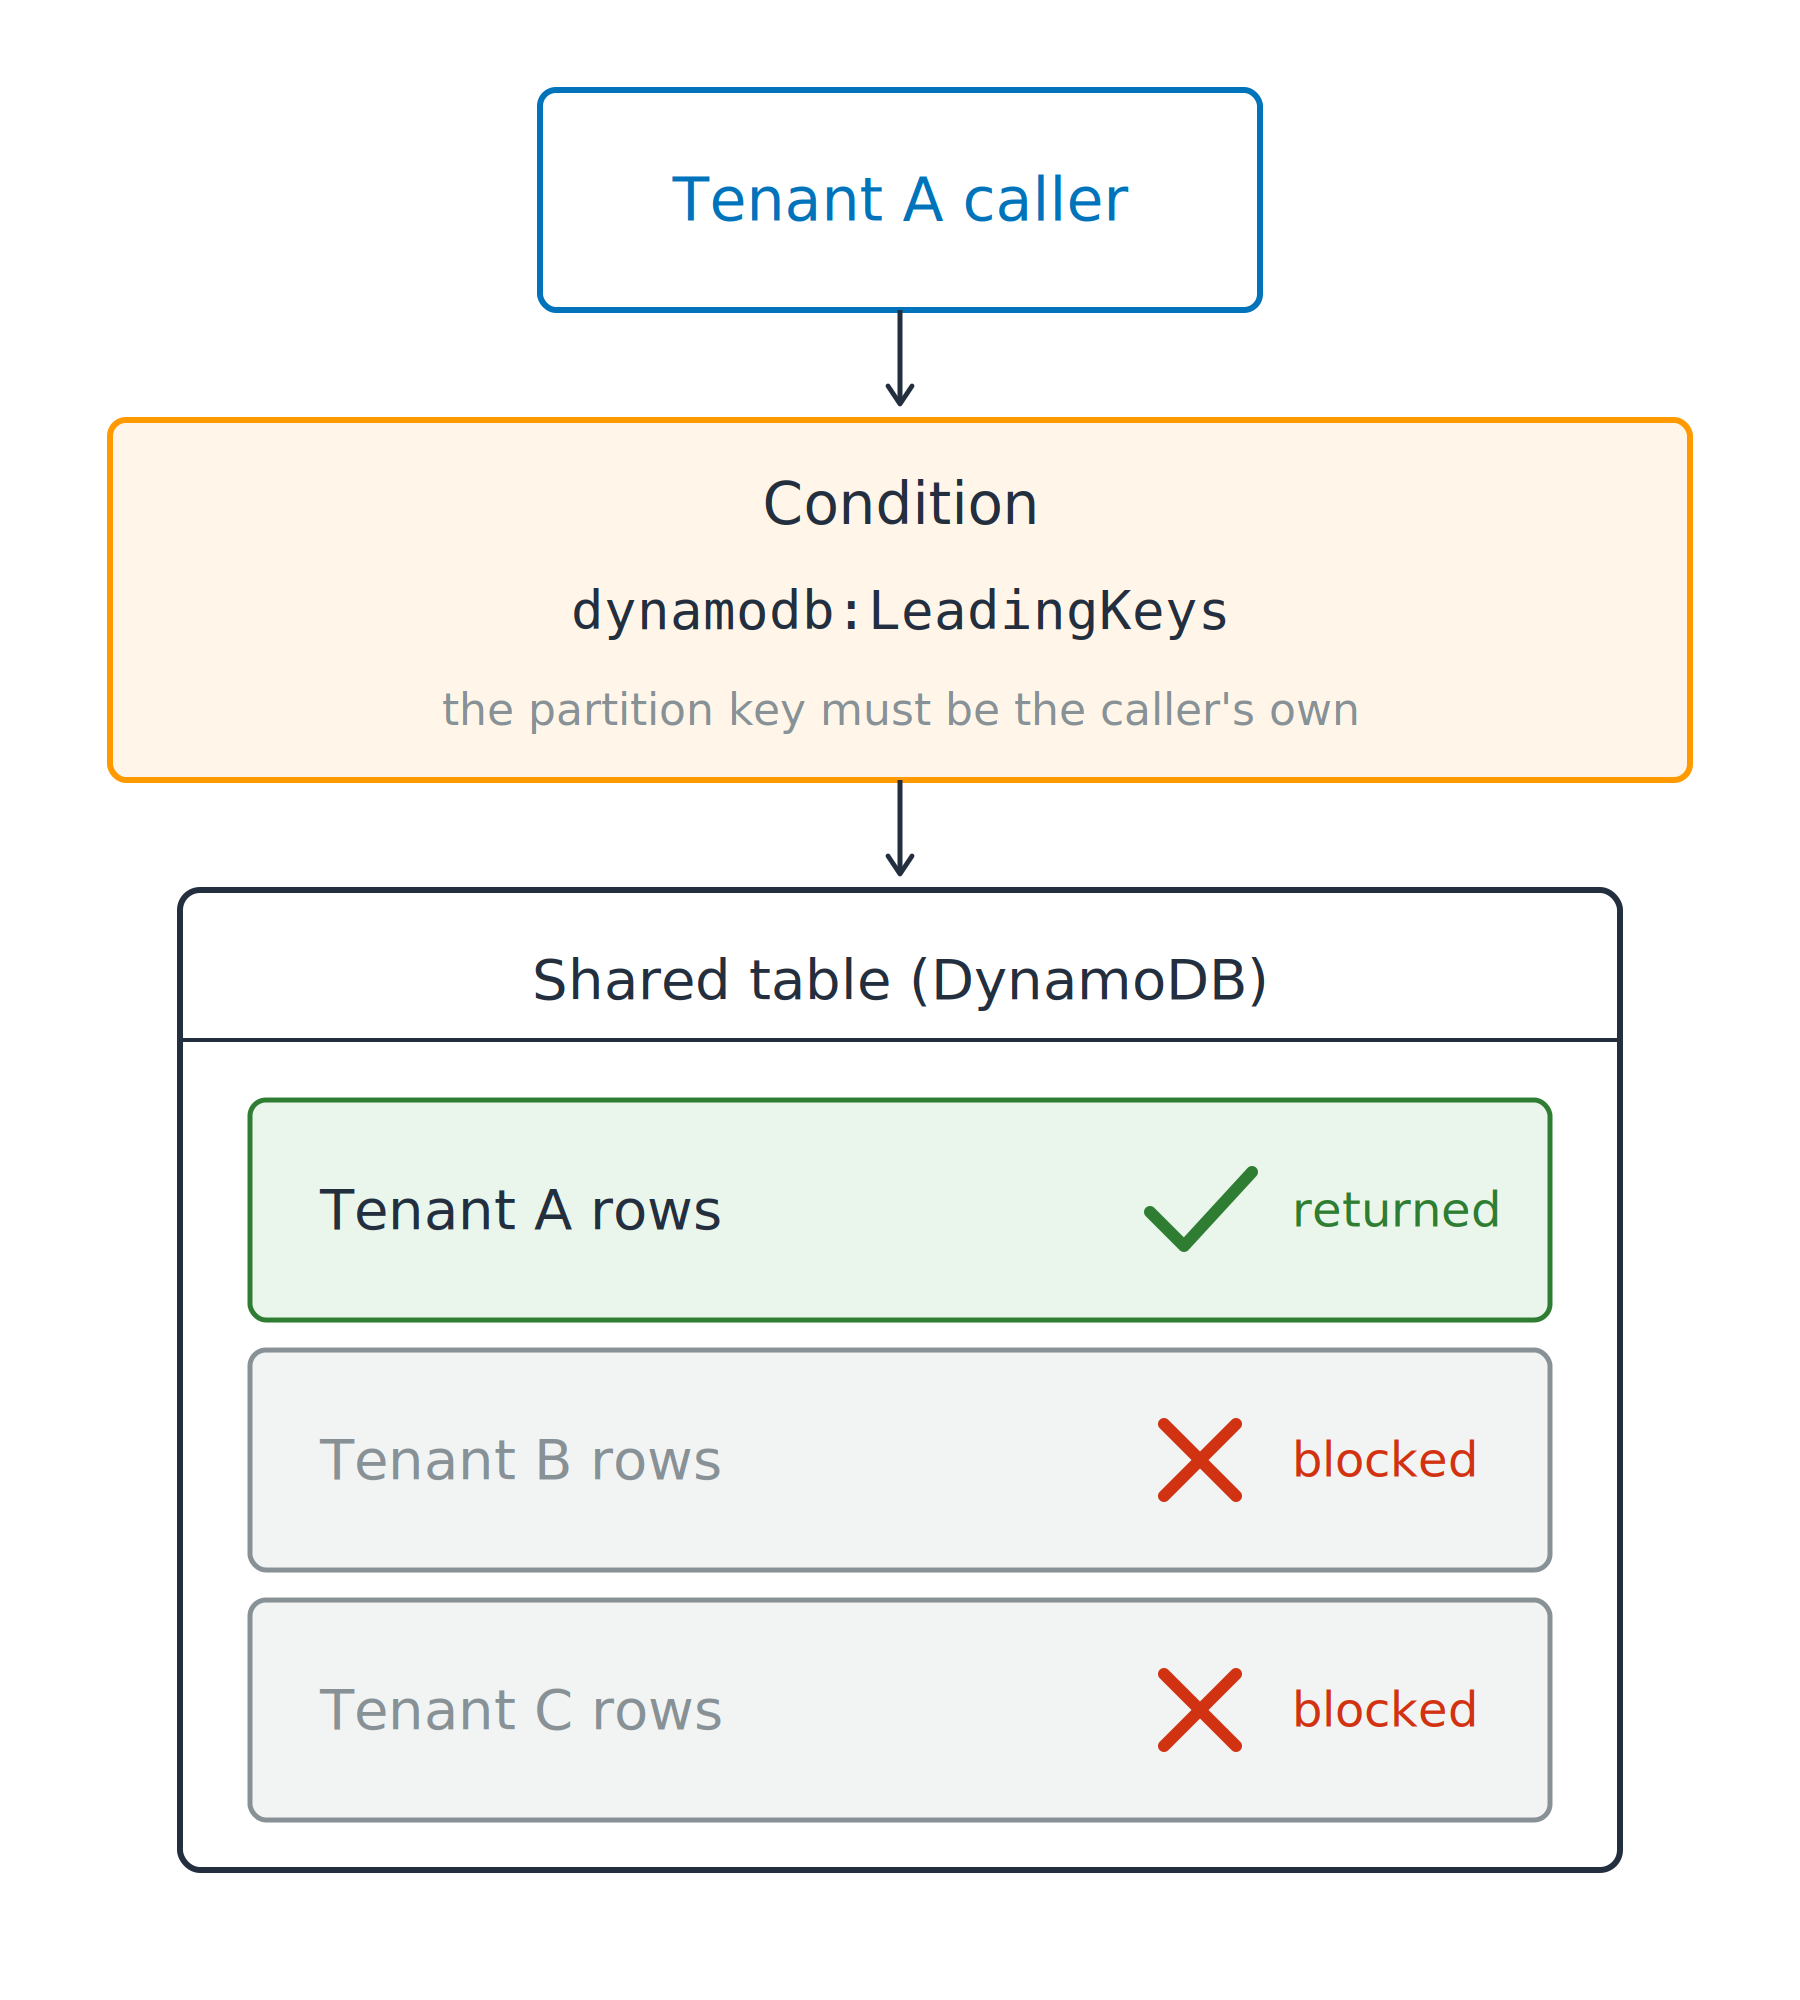
Uma tabela compartilhada

"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Uma tabela compartilhada
Uma condição restringe
ForAllValues: cada chave fornecida deve corresponder"Action": ["dynamodb:Query", "dynamodb:GetItem", "dynamodb:Scan"],
"Condition": {
"ForAllValues:StringEquals": {
"dynamodb:LeadingKeys": ["${aws:PrincipalTag/tenant}"]
}
}
Uma tabela compartilhada
Uma condição restringe
ForAllValues: cada chave fornecida deve corresponderdynamodb:Scan não fornece nenhuma, então nada falhaUsando a segurança da AWS para desenvolvedores