Introdução à segurança na AWS
Usando a segurança da AWS para desenvolvedores

Rahul Singh
Technical Product Manager
Pré-requisitos do curso
Objetivos do curso
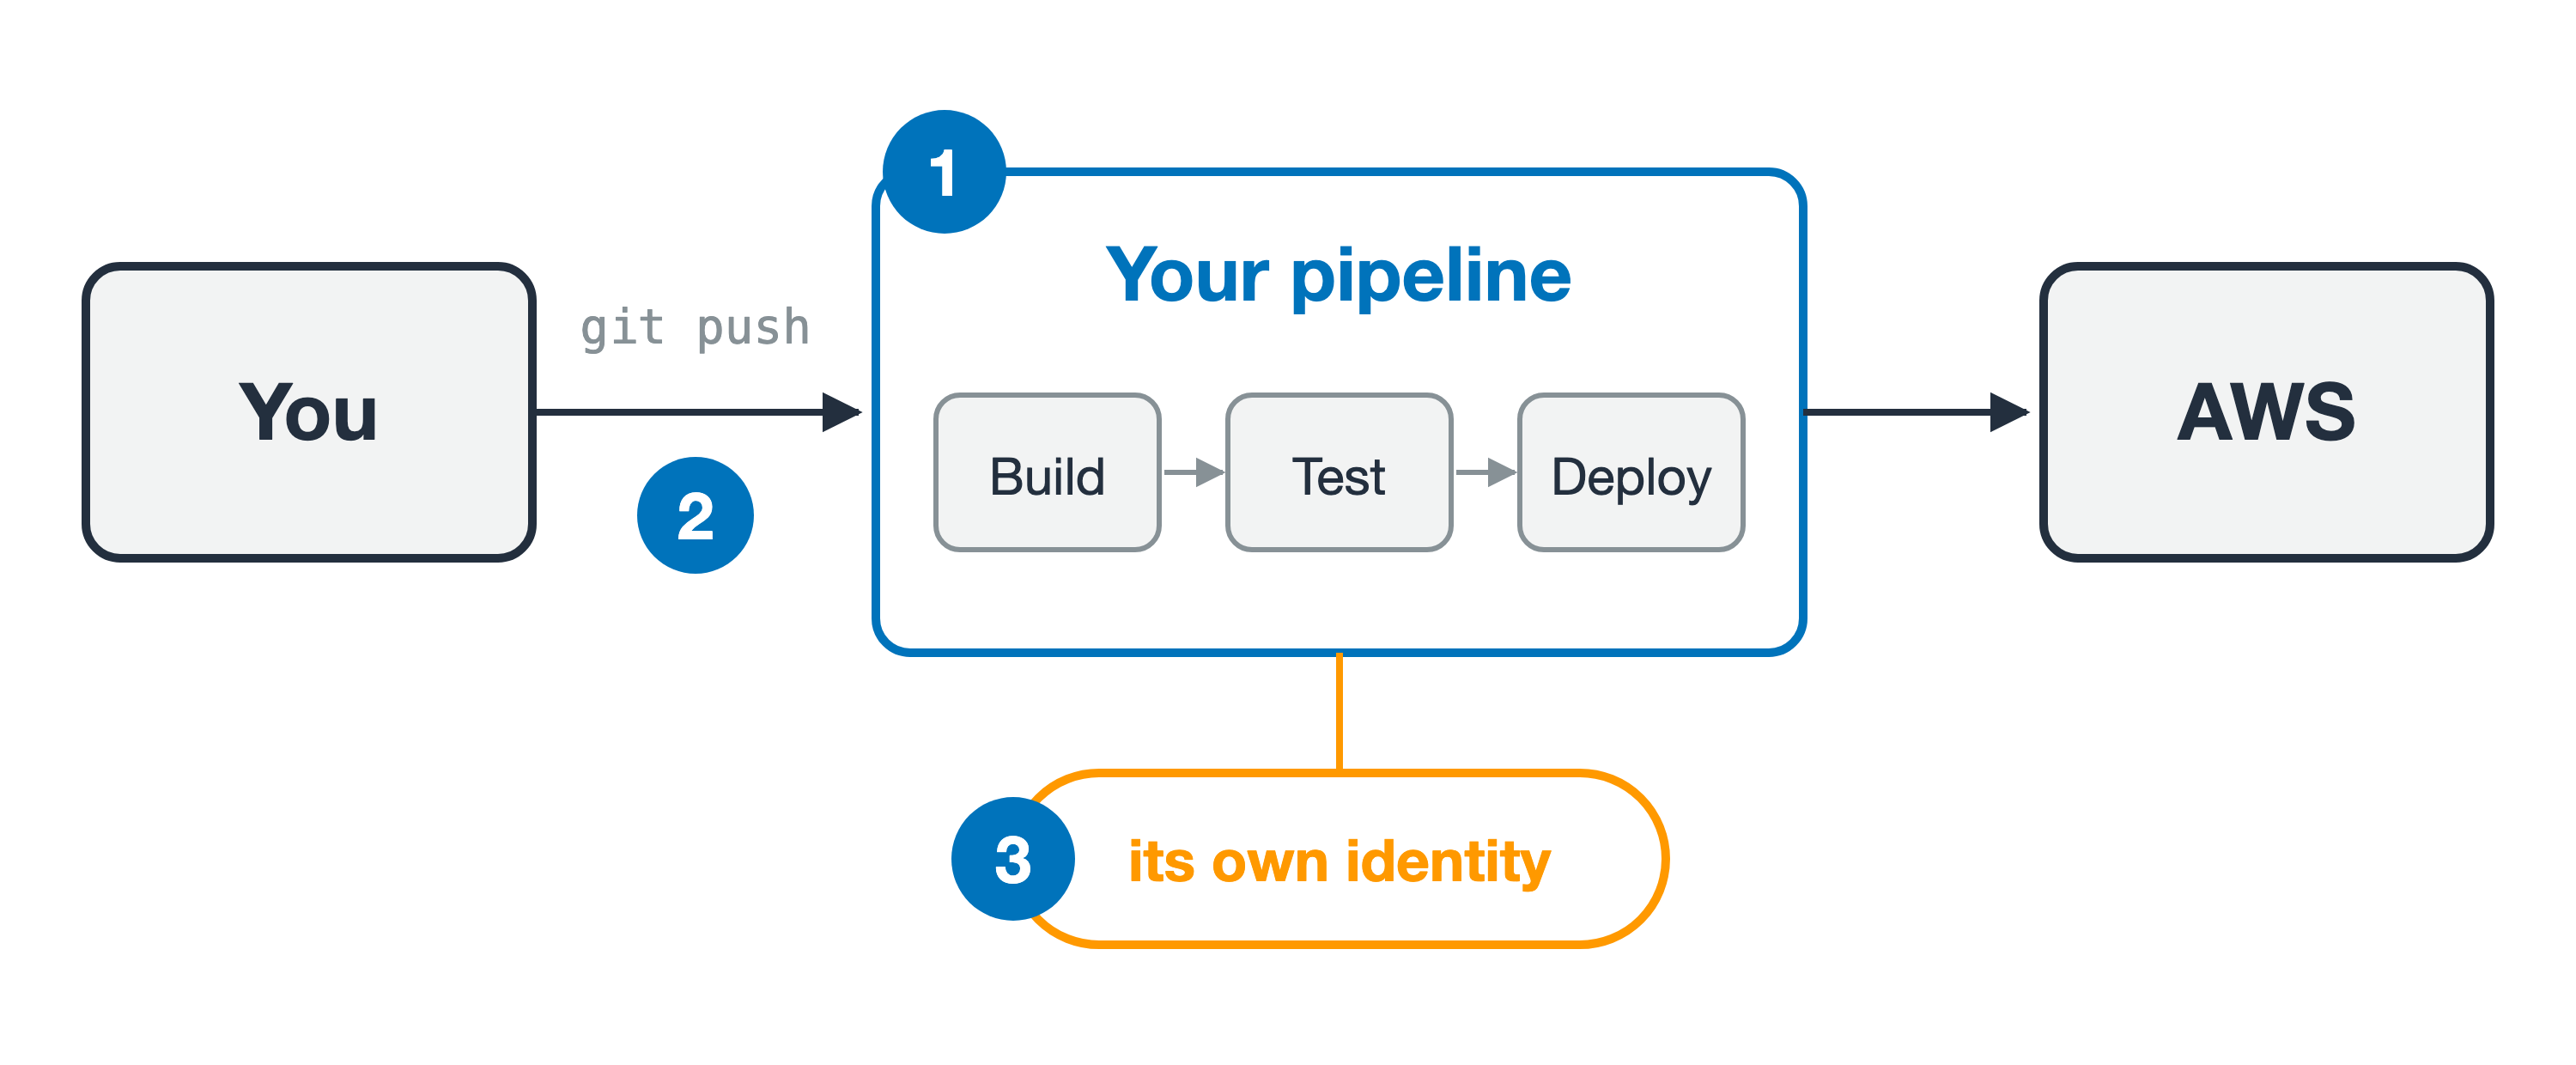
Seu código é entregue por um pipeline
Um deploy que falha pelo motivo errado
Um deploy que falha pelo motivo errado
Um deploy que falha pelo motivo errado
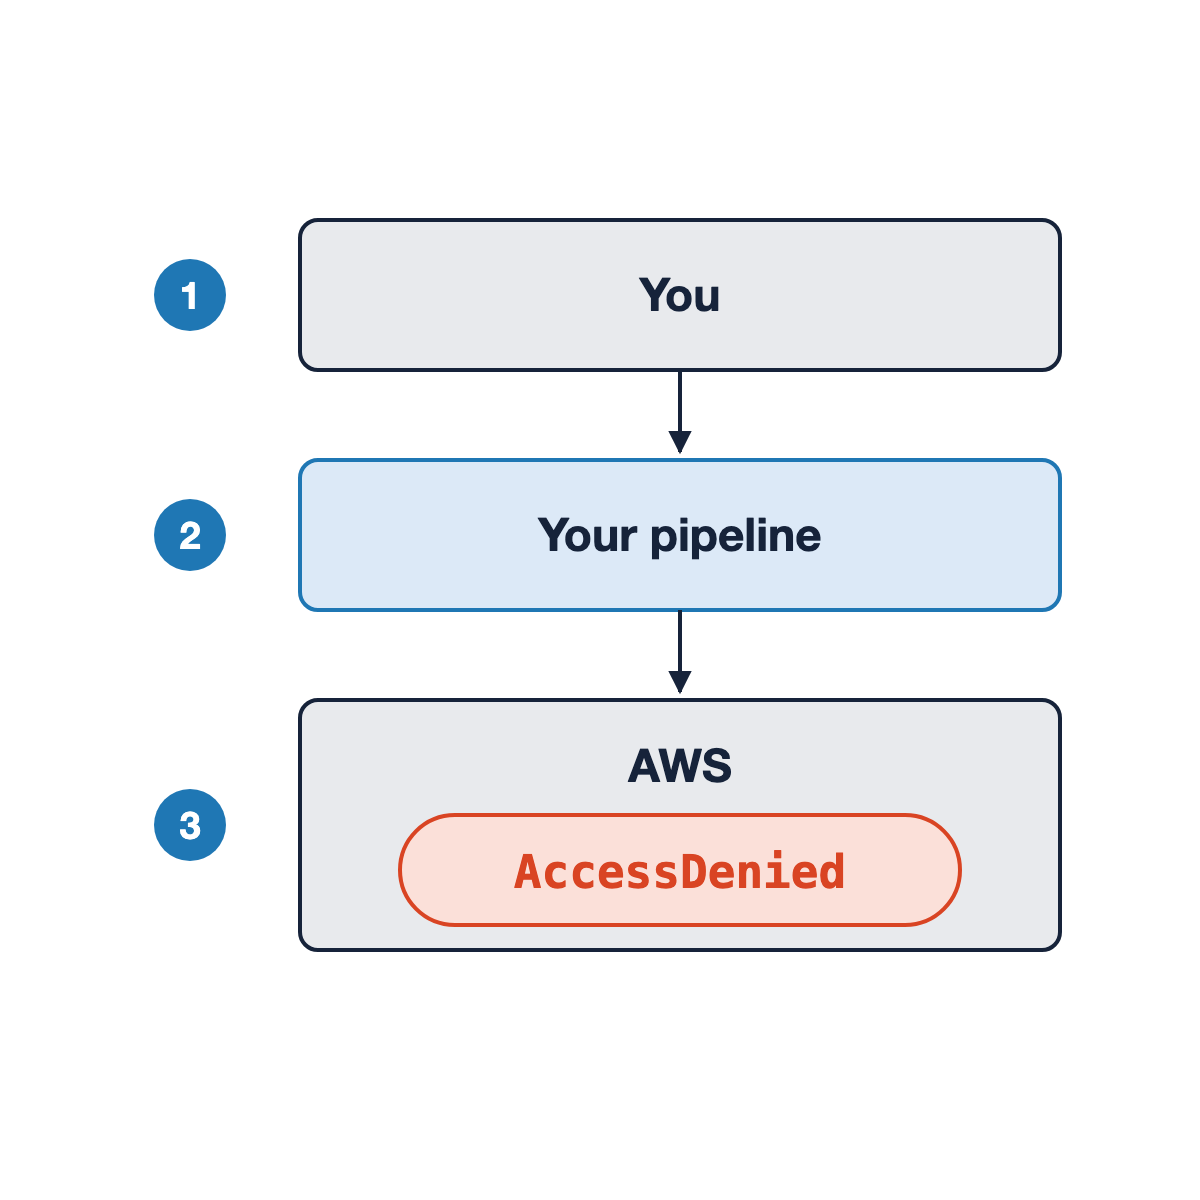
O que de fato aconteceu
O que de fato aconteceu
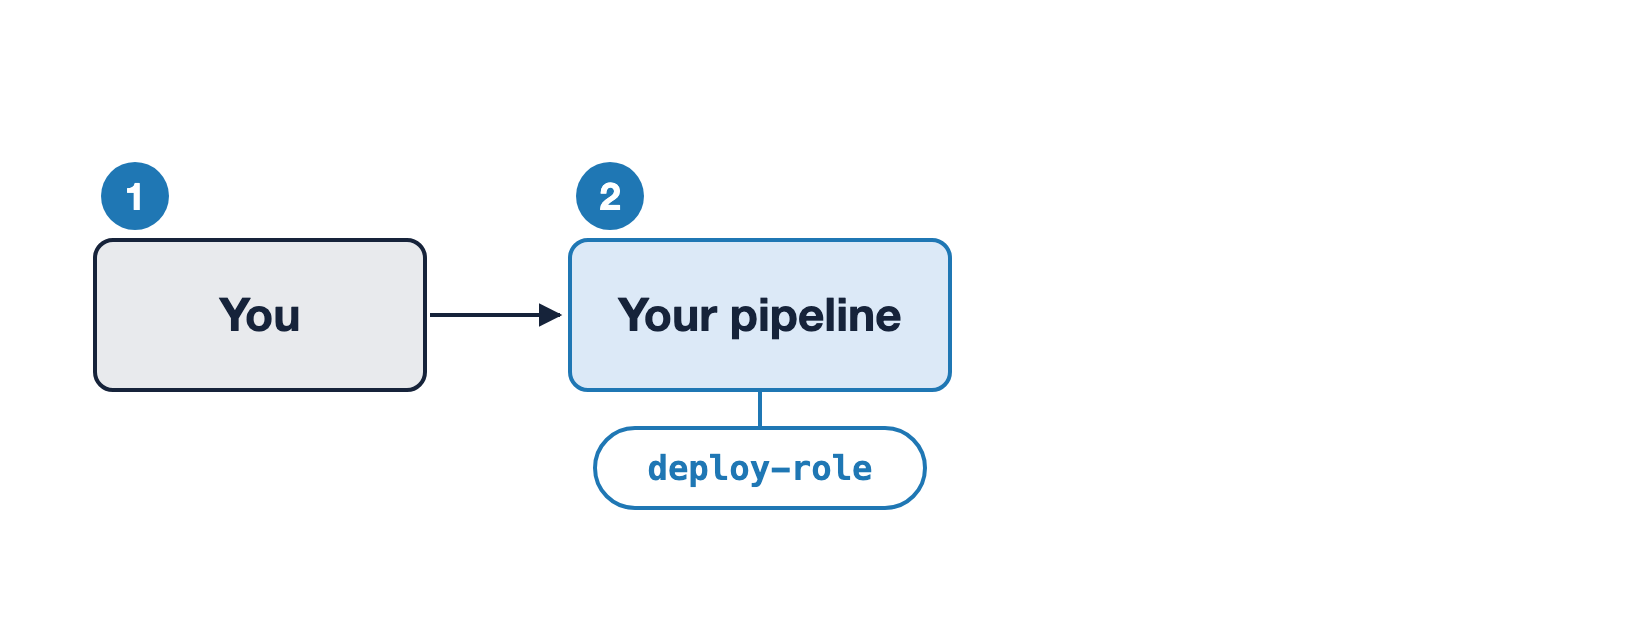
O que de fato aconteceu
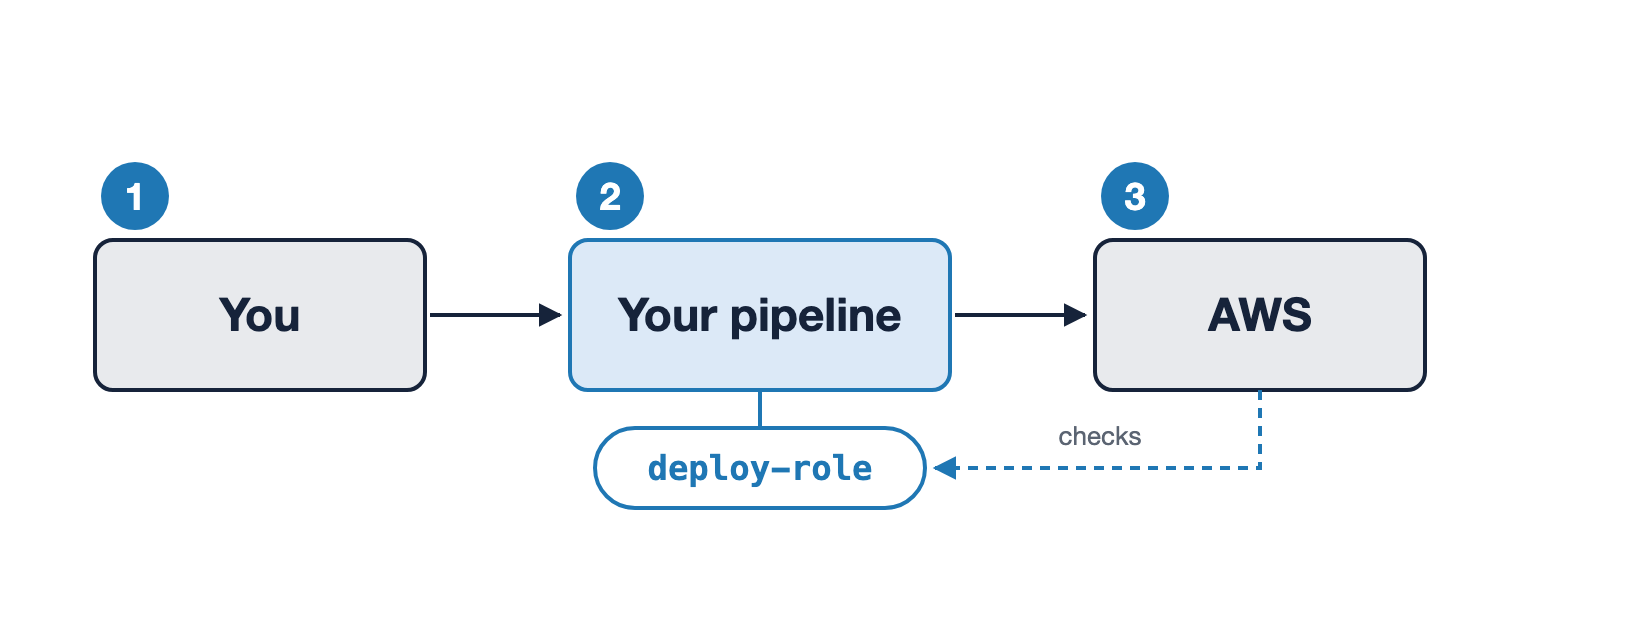
Ator e principal
Ator e principal
Ator e principal
Mesmo deploy, duas roles
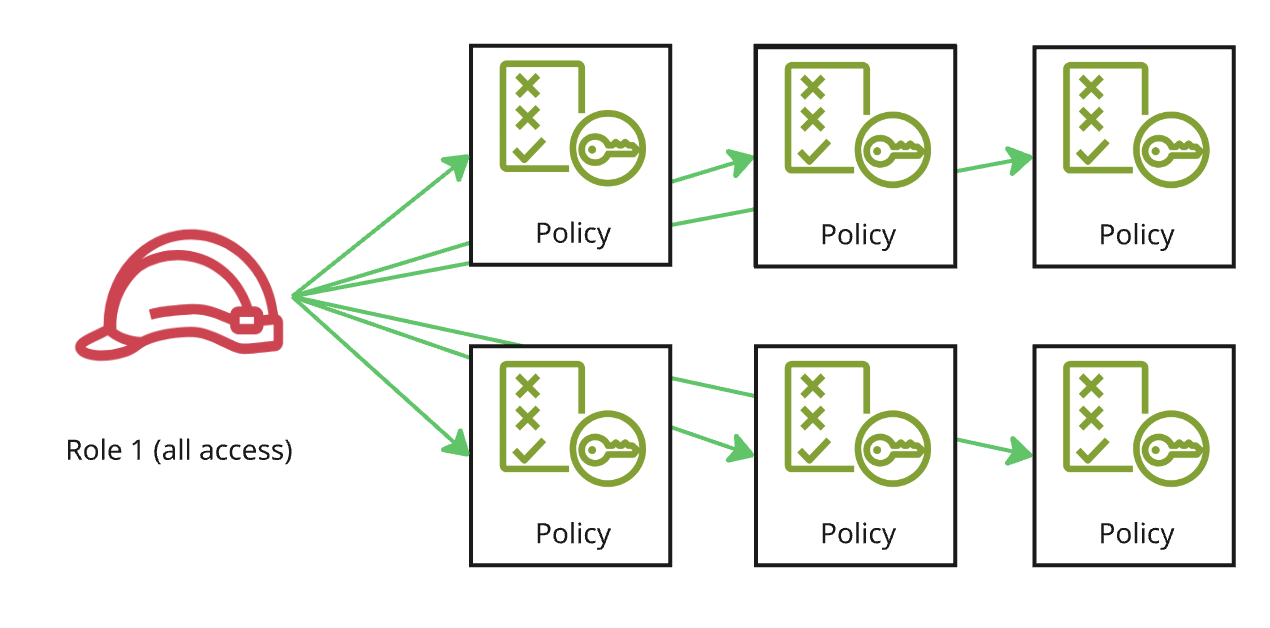
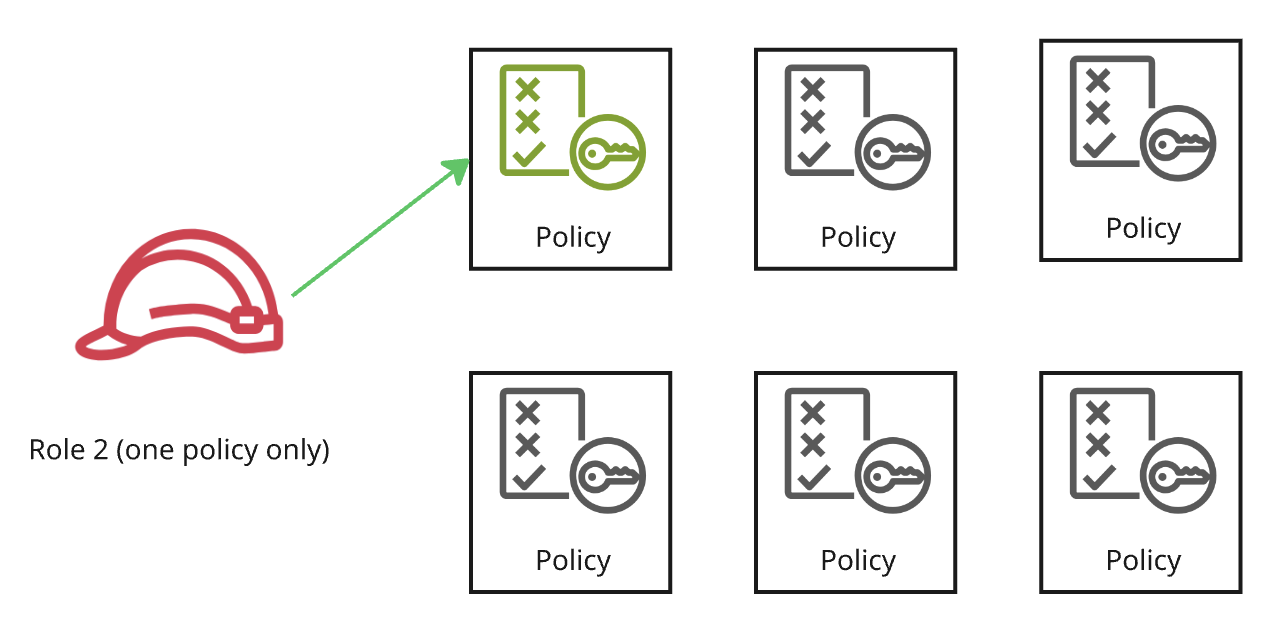
Raio de impacto
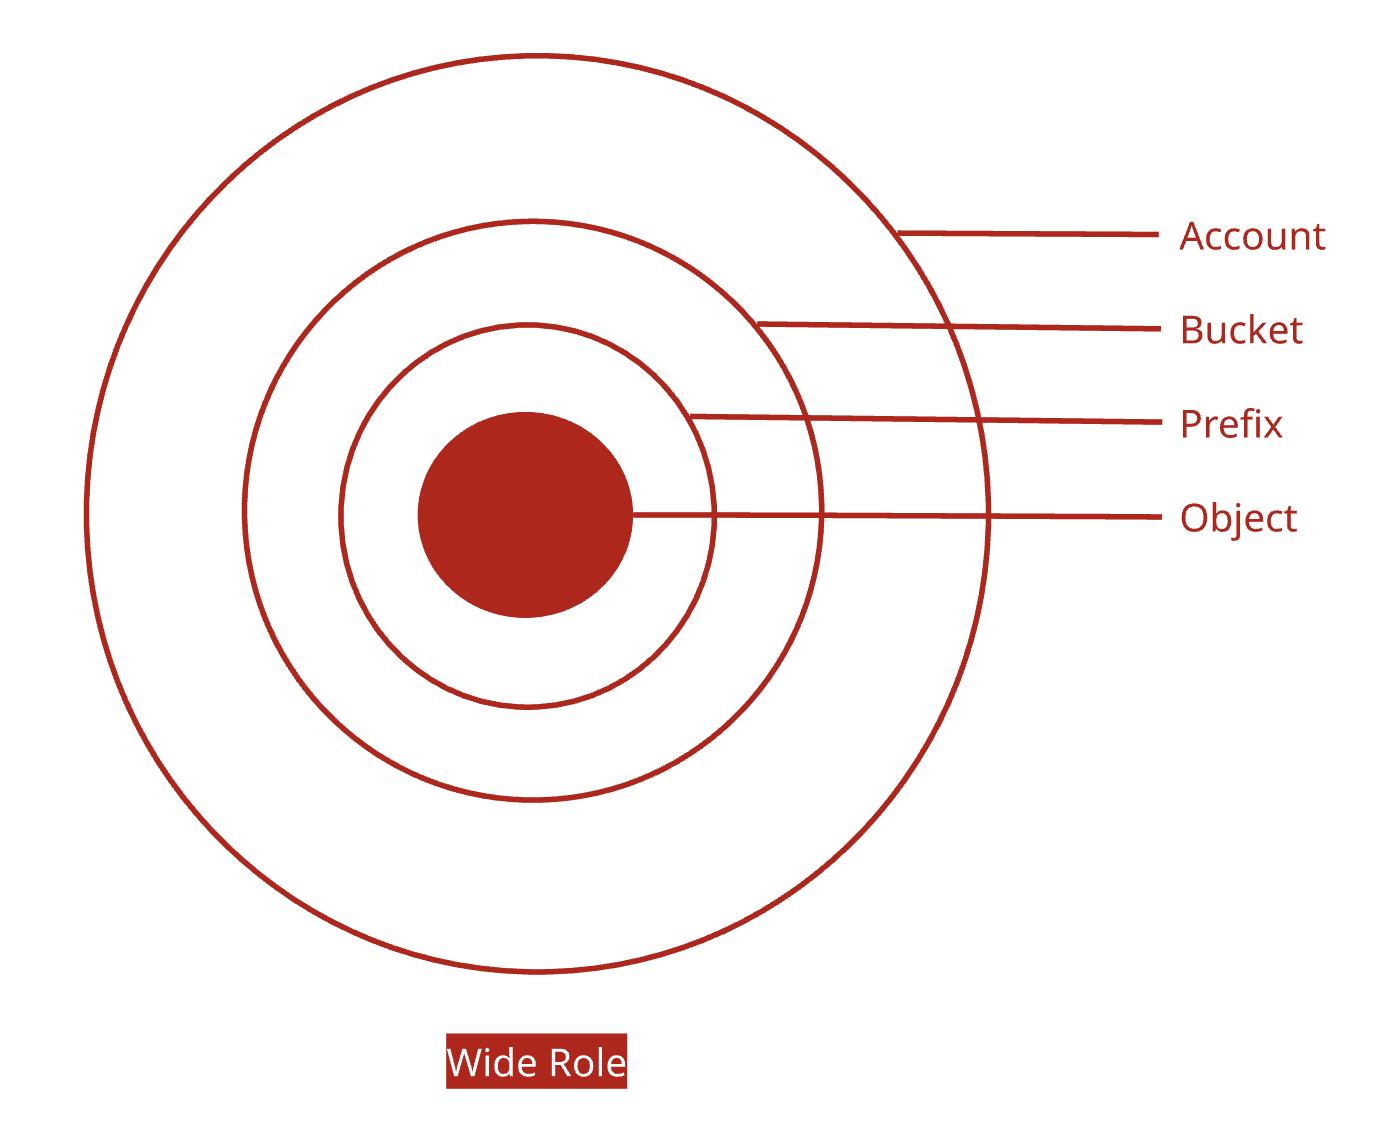
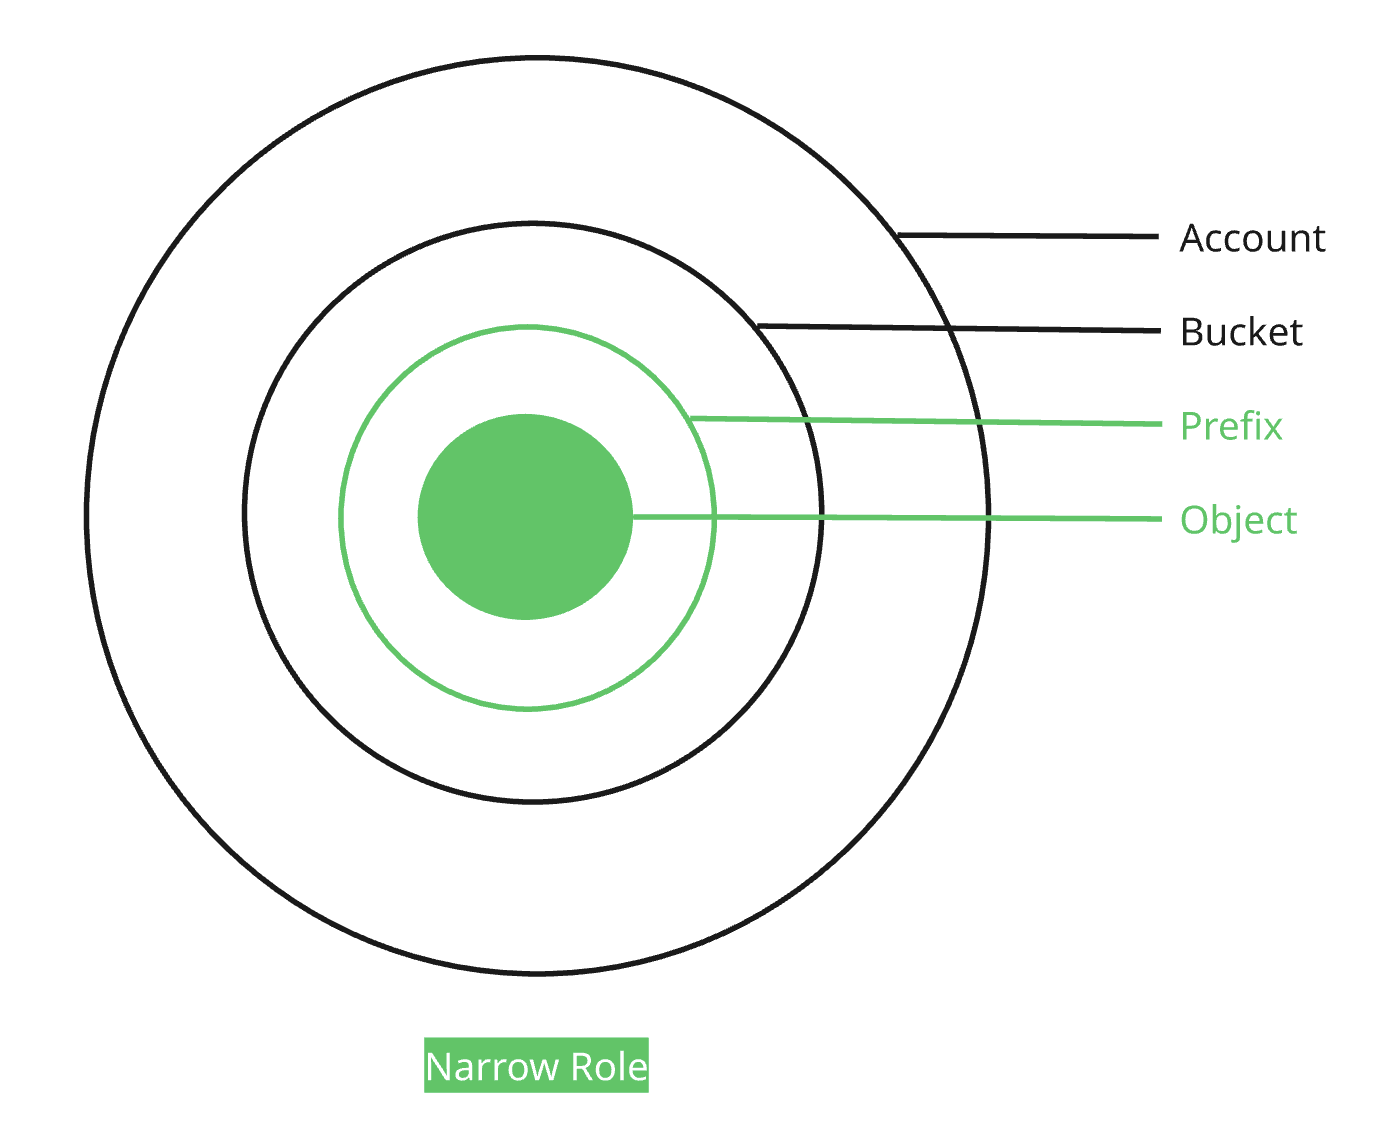
Princípio do menor privilégio, na prática
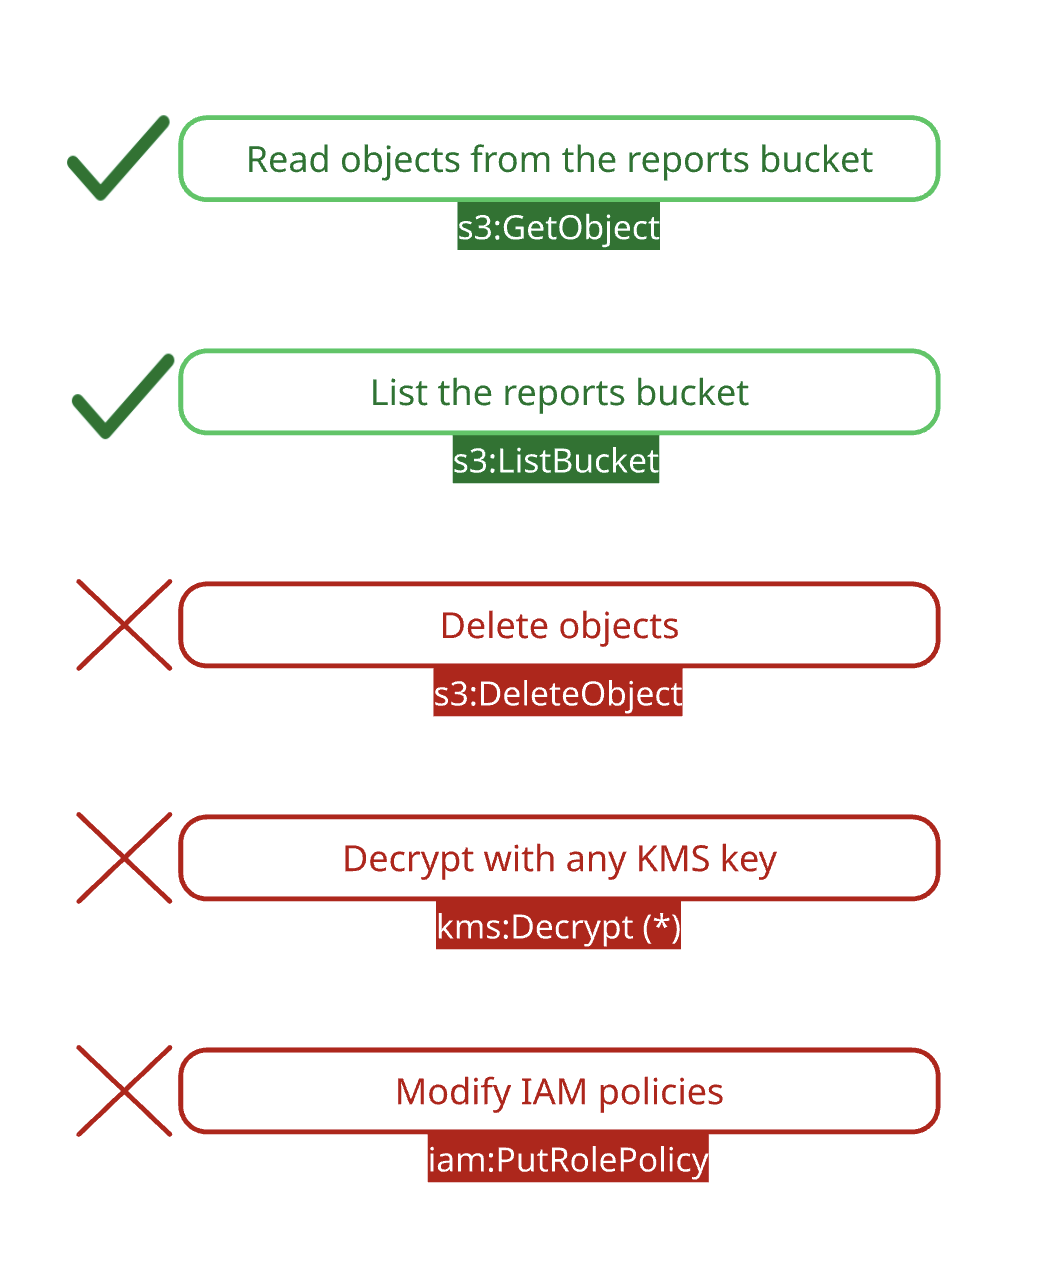
Exemplo: uma role leitora do bucket de relatórios Duas permissões "Allow". Nada mais concedido.
- Nada em IAM, o serviço que decide quem pode fazer o quê