Parabéns

Usando a segurança da AWS para desenvolvedores

Rahul Singh

Technical Product Manager

Qual identidade a AWS verifica
O que você fixou

  • Ator e principal: de quem é o crachá que a AWS verifica
  • Negar explícito primeiro, e sem correspondência ainda é negar

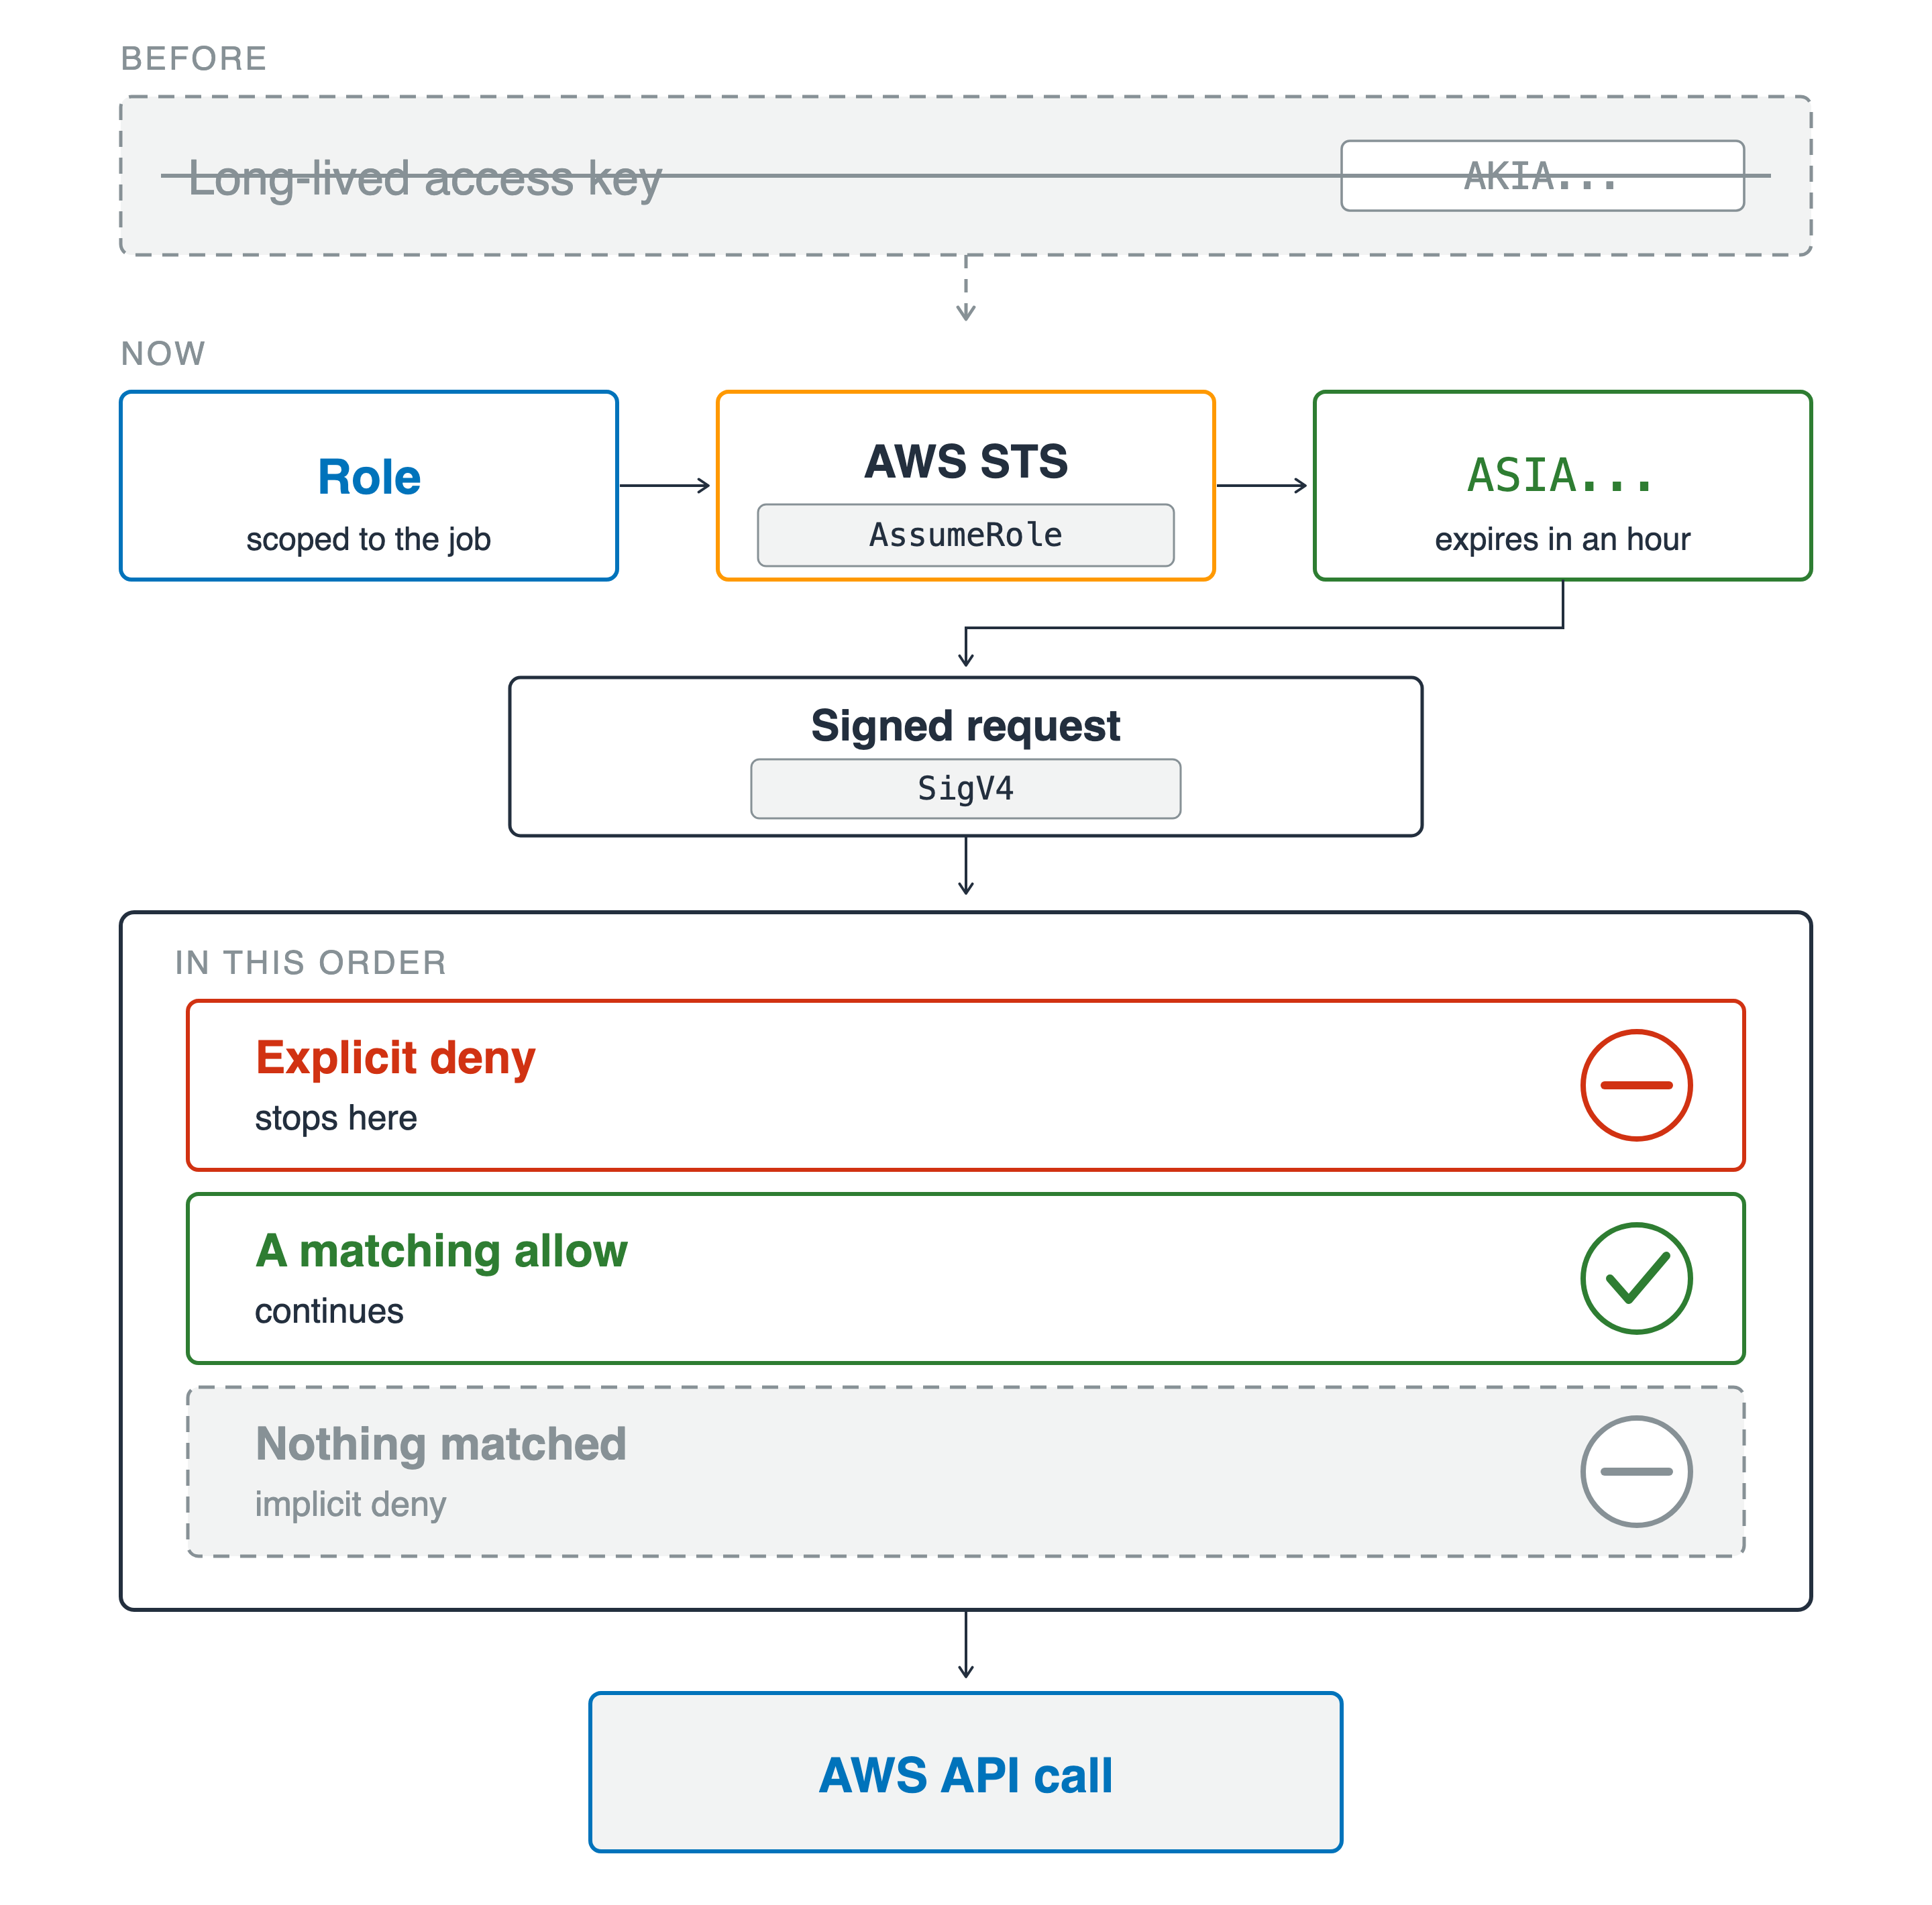
Uma requisição desenhada de ponta a ponta. No topo, uma caixa acinzentada e riscada contém uma chave de acesso de longa duração rotulada AKIA. Abaixo, uma role limitada ao trabalho passa pelo AWS STS para uma credencial temporária rotulada ASIA que expira em uma hora, depois em uma requisição assinada marcada SigV4. Isso alimenta um portão checado em ordem: uma negação explícita que interrompe a requisição, uma permissão correspondente que a deixa seguir e uma faixa tracejada onde nada correspondeu, que é uma negação implícita. A requisição que passa sai como uma chamada de AWS API.

Usando a segurança da AWS para desenvolvedores

Qual identidade a AWS verifica

O que você fixou

  • Ator e principal: de quem é o crachá que a AWS verifica
  • Negar explícito primeiro, e sem correspondência ainda é negar
  • Uma role e uma hora, não uma chave para sempre
  • SigV4 em toda requisição; pré-assinada em uma

Uma requisição desenhada de ponta a ponta. No topo, uma caixa acinzentada e riscada contém uma chave de acesso de longa duração rotulada AKIA. Abaixo, uma role limitada ao trabalho passa pelo AWS STS para uma credencial temporária rotulada ASIA que expira em uma hora, depois em uma requisição assinada marcada SigV4. Isso alimenta um portão checado em ordem: uma negação explícita que interrompe a requisição, uma permissão correspondente que a deixa seguir e uma faixa tracejada onde nada correspondeu, que é uma negação implícita. A requisição que passa sai como uma chamada de AWS API.

Usando a segurança da AWS para desenvolvedores

Quem pode acessar o quê

O que você fixou

  • User pool autentica pessoas; identity pool entrega credenciais
  • Verifique o token e desconfie dos claims

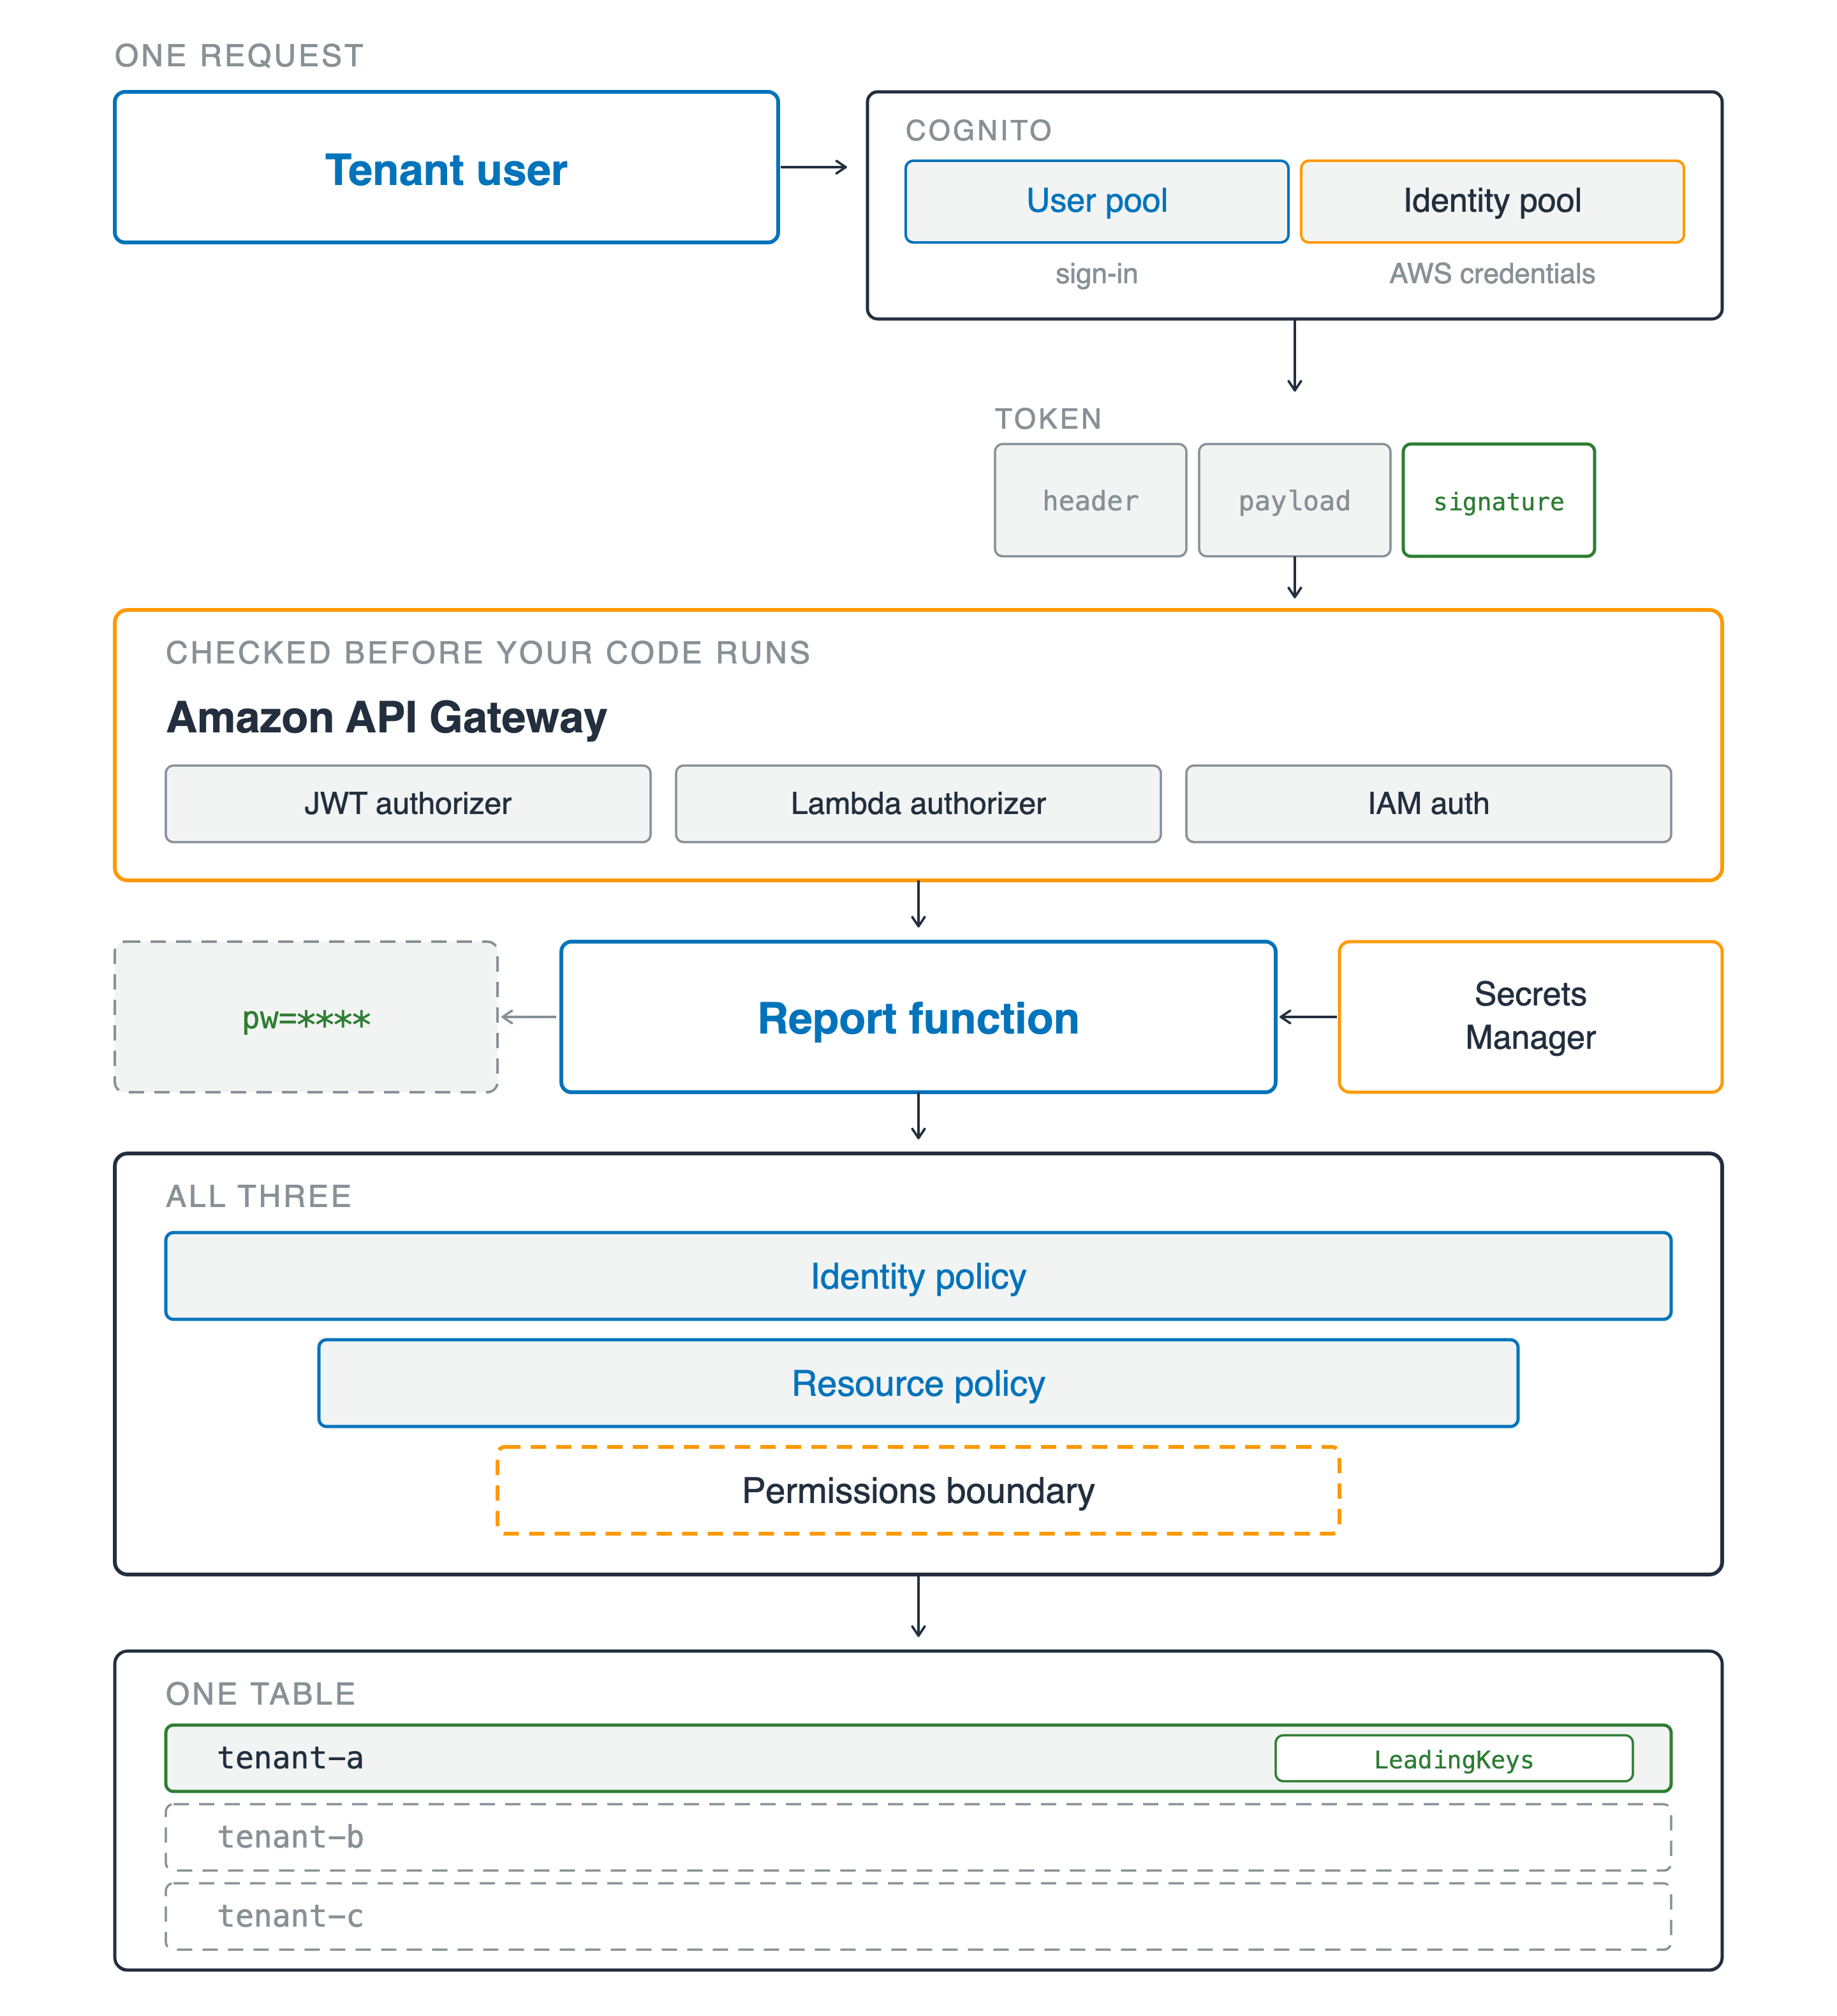
Uma requisição atravessando todas as camadas. Um usuário de um tenant acessa o Amazon Cognito, desenhado como duas caixas no mesmo quadro: um user pool que autentica pessoas e um identity pool que entrega credenciais da AWS. O token abaixo tem três segmentos, header, payload e signature, com apenas a assinatura contornada em verde. Ele entra no Amazon API Gateway, marcado como checado antes do seu código rodar, oferecendo um autorizador JWT, um autorizador Lambda e auth via IAM. Abaixo, a função de relatório pega um valor do Secrets Manager e emite uma linha mascarada lendo pw igual a quatro asteriscos. Três camadas de permissão afunilam abaixo: política de identidade, política de recurso e uma permissões boundary tracejada. No rodapé, uma linha de uma tabela compartilhada está destacada e marcada LeadingKeys enquanto duas outras linhas de tenants permanecem tracejadas e cinzas.

Usando a segurança da AWS para desenvolvedores

Quem pode acessar o quê

O que você fixou

  • User pool autentica pessoas; identity pool entrega credenciais
  • Verifique o token e desconfie dos claims
  • Identidade, recurso, boundary: três camadas, uma resposta
  • Uma condição de tenant, o Scan que passa por ela, e a senha fora do log

Uma requisição atravessando todas as camadas. Um usuário de um tenant acessa o Amazon Cognito, desenhado como duas caixas no mesmo quadro: um user pool que autentica pessoas e um identity pool que entrega credenciais da AWS. O token abaixo tem três segmentos, header, payload e signature, com apenas a assinatura contornada em verde. Ele entra no Amazon API Gateway, marcado como checado antes do seu código rodar, oferecendo um autorizador JWT, um autorizador Lambda e auth via IAM. Abaixo, a função de relatório pega um valor do Secrets Manager e emite uma linha mascarada lendo pw igual a quatro asteriscos. Três camadas de permissão afunilam abaixo: política de identidade, política de recurso e uma permissões boundary tracejada. No rodapé, uma linha de uma tabela compartilhada está destacada e marcada LeadingKeys enquanto duas outras linhas de tenants permanecem tracejadas e cinzas.

Usando a segurança da AWS para desenvolvedores

Prove e então publique

O que você fixou

  • Criptografado por padrão, mas qual modo e de quem é a chave
  • Duas portas na chave, e ambas devem abrir

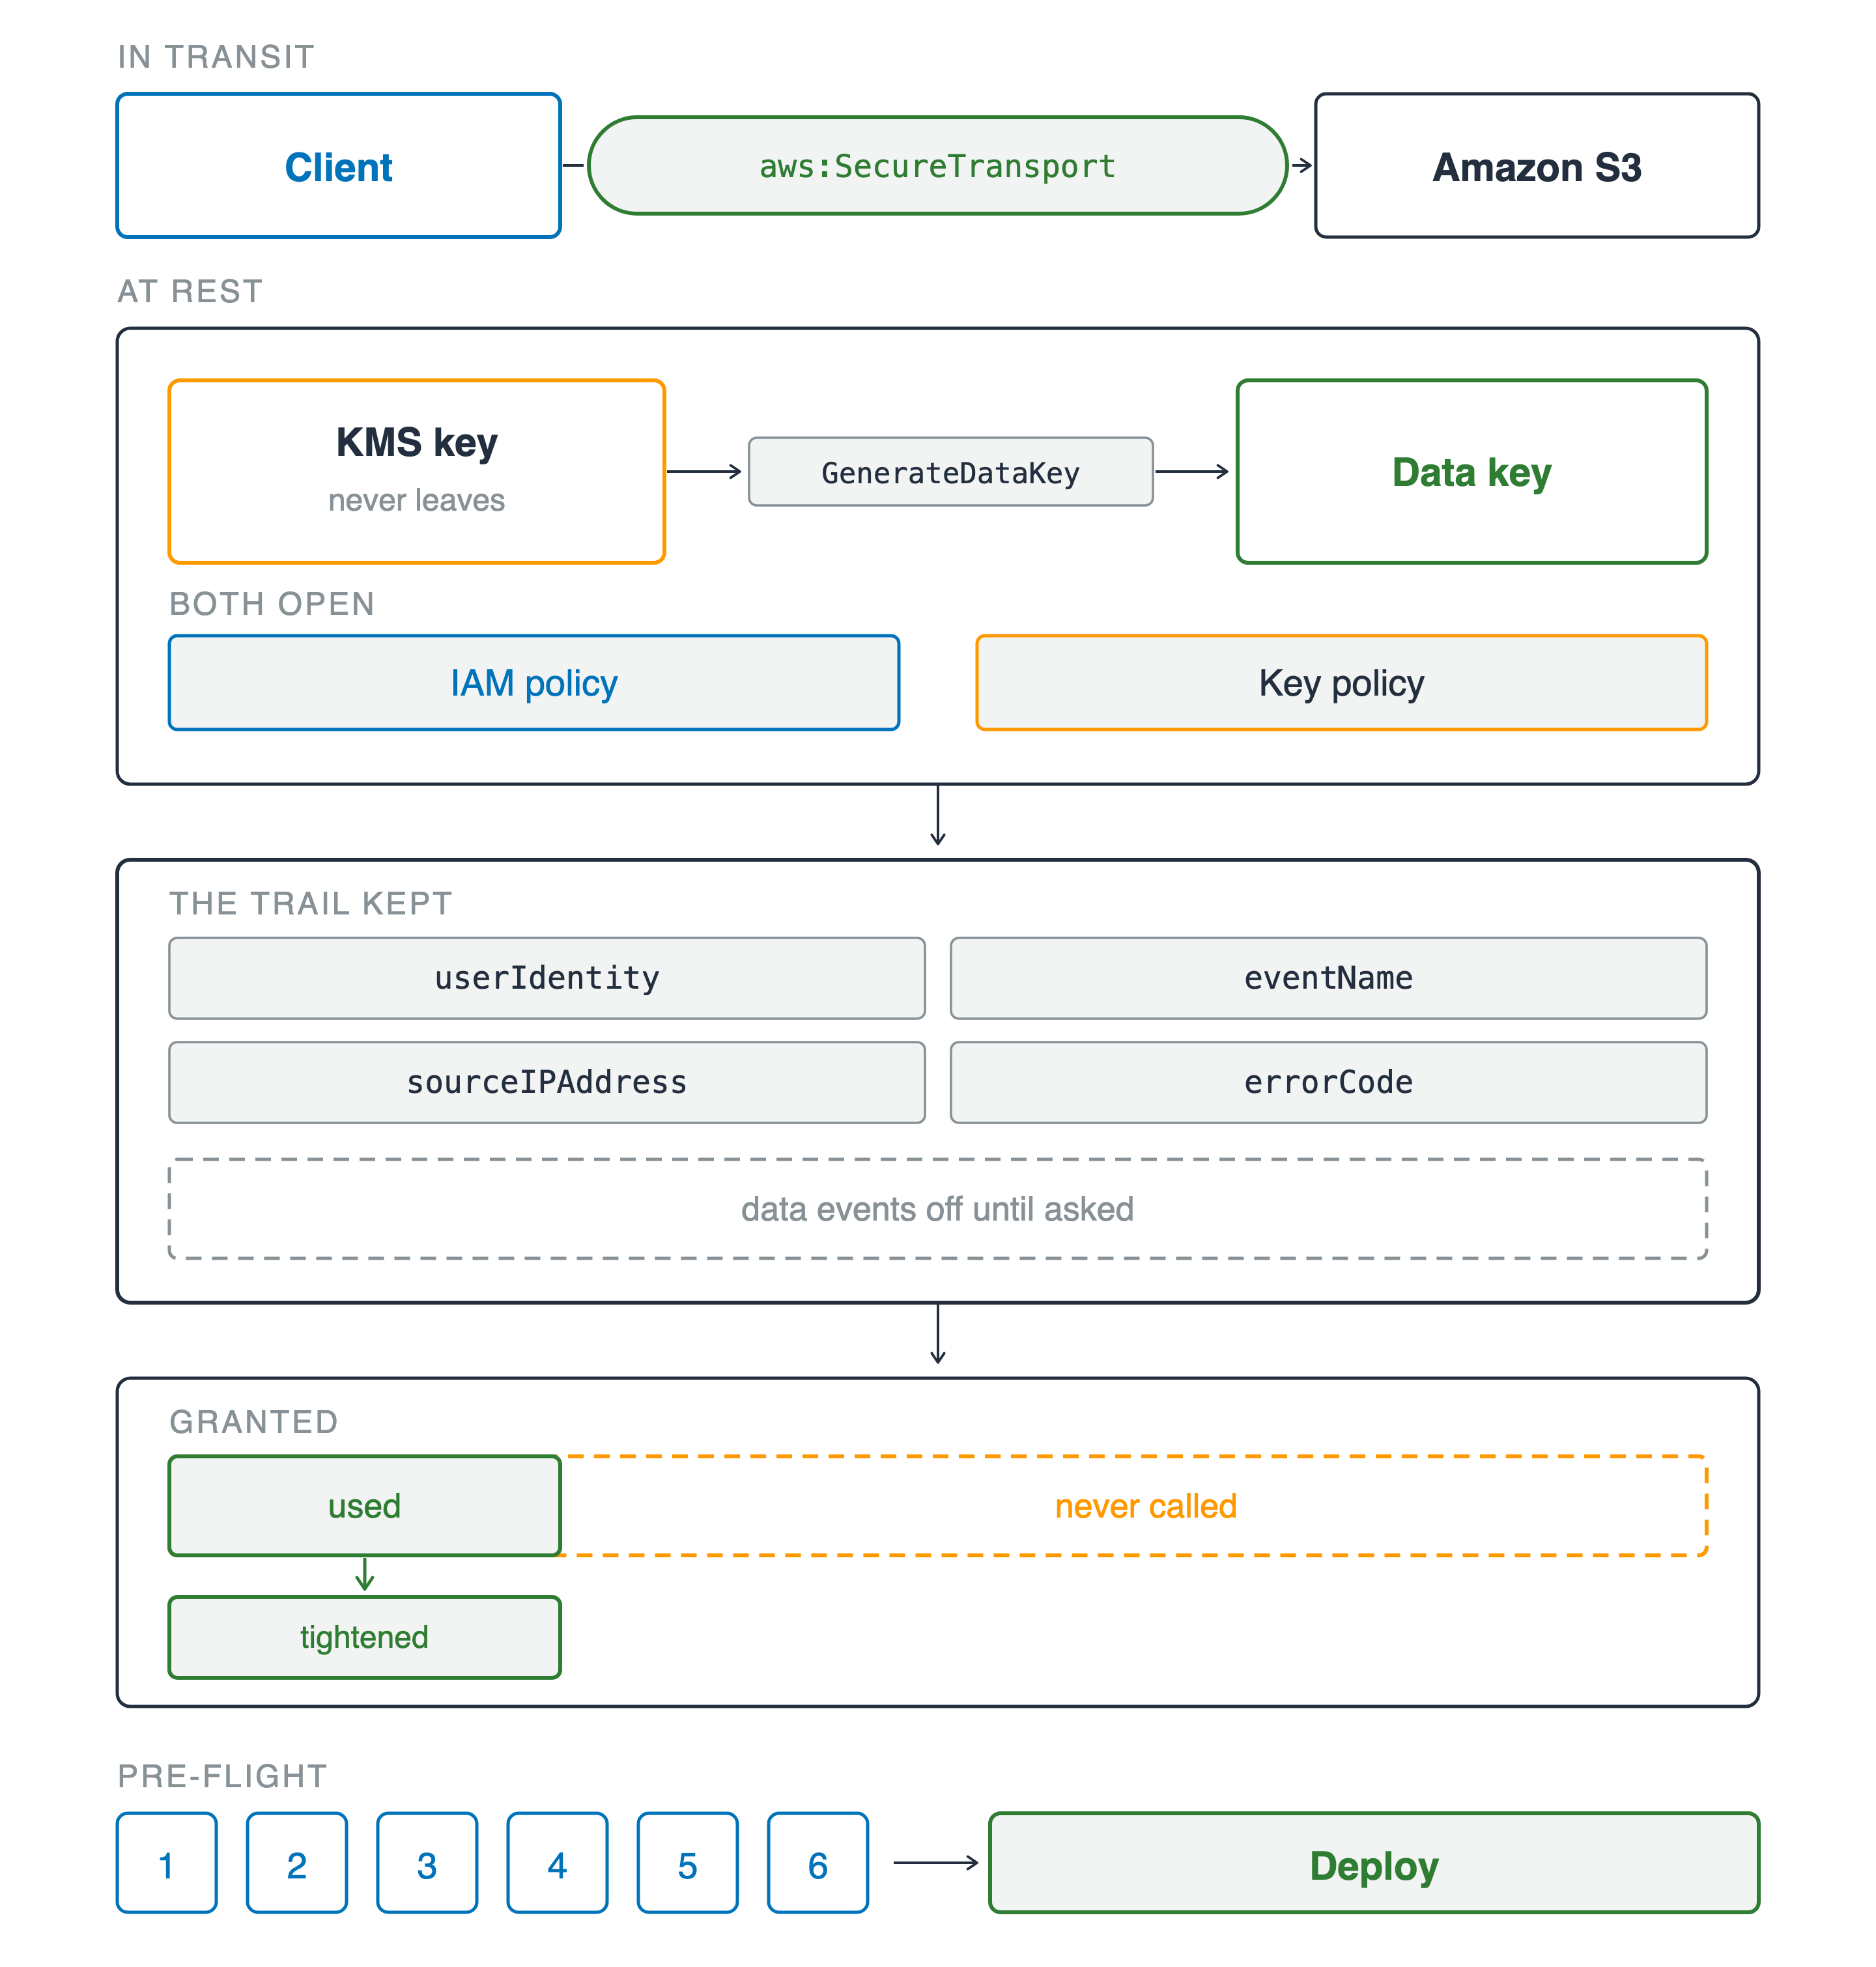
Quatro faixas. Em trânsito, um cliente alcança o Amazon S3 por um canal rotulado aws:SecureTransport. Em repouso, uma chave KMS que nunca sai chama GenerateDataKey para produzir uma data key, acima de duas portas que devem ambas abrir: uma política de IAM e uma política da chave. Abaixo, o que a trilha guardou: userIdentity, eventName, sourceIPAddress e errorCode, com uma faixa tracejada lendo data events desligados até serem solicitados. Depois, uma barra de concedido desenhada tracejada e larga com um pequeno segmento sólido de usado dentro, afunilando em uma política mais restrita. No rodapé, seis perguntas numeradas levam a uma etapa de deploy.

Usando a segurança da AWS para desenvolvedores

Prove e então publique

O que você fixou

  • Criptografado por padrão, mas qual modo e de quem é a chave
  • Duas portas na chave, e ambas devem abrir
  • A trilha nomeia o principal, se estava gravando
  • Concedido versus usado, depois seis perguntas

Quatro faixas. Em trânsito, um cliente alcança o Amazon S3 por um canal rotulado aws:SecureTransport. Em repouso, uma chave KMS que nunca sai chama GenerateDataKey para produzir uma data key, acima de duas portas que devem ambas abrir: uma política de IAM e uma política da chave. Abaixo, o que a trilha guardou: userIdentity, eventName, sourceIPAddress e errorCode, com uma faixa tracejada lendo data events desligados até serem solicitados. Depois, uma barra de concedido desenhada tracejada e larga com um pequeno segmento sólido de usado dentro, afunilando em uma política mais restrita. No rodapé, seis perguntas numeradas levam a uma etapa de deploy.

Usando a segurança da AWS para desenvolvedores

Para onde isso leva você


  • O próximo serviço: as mesmas seis perguntas
  • Qualquer provedor: identidade, autorização, chaves, evidências

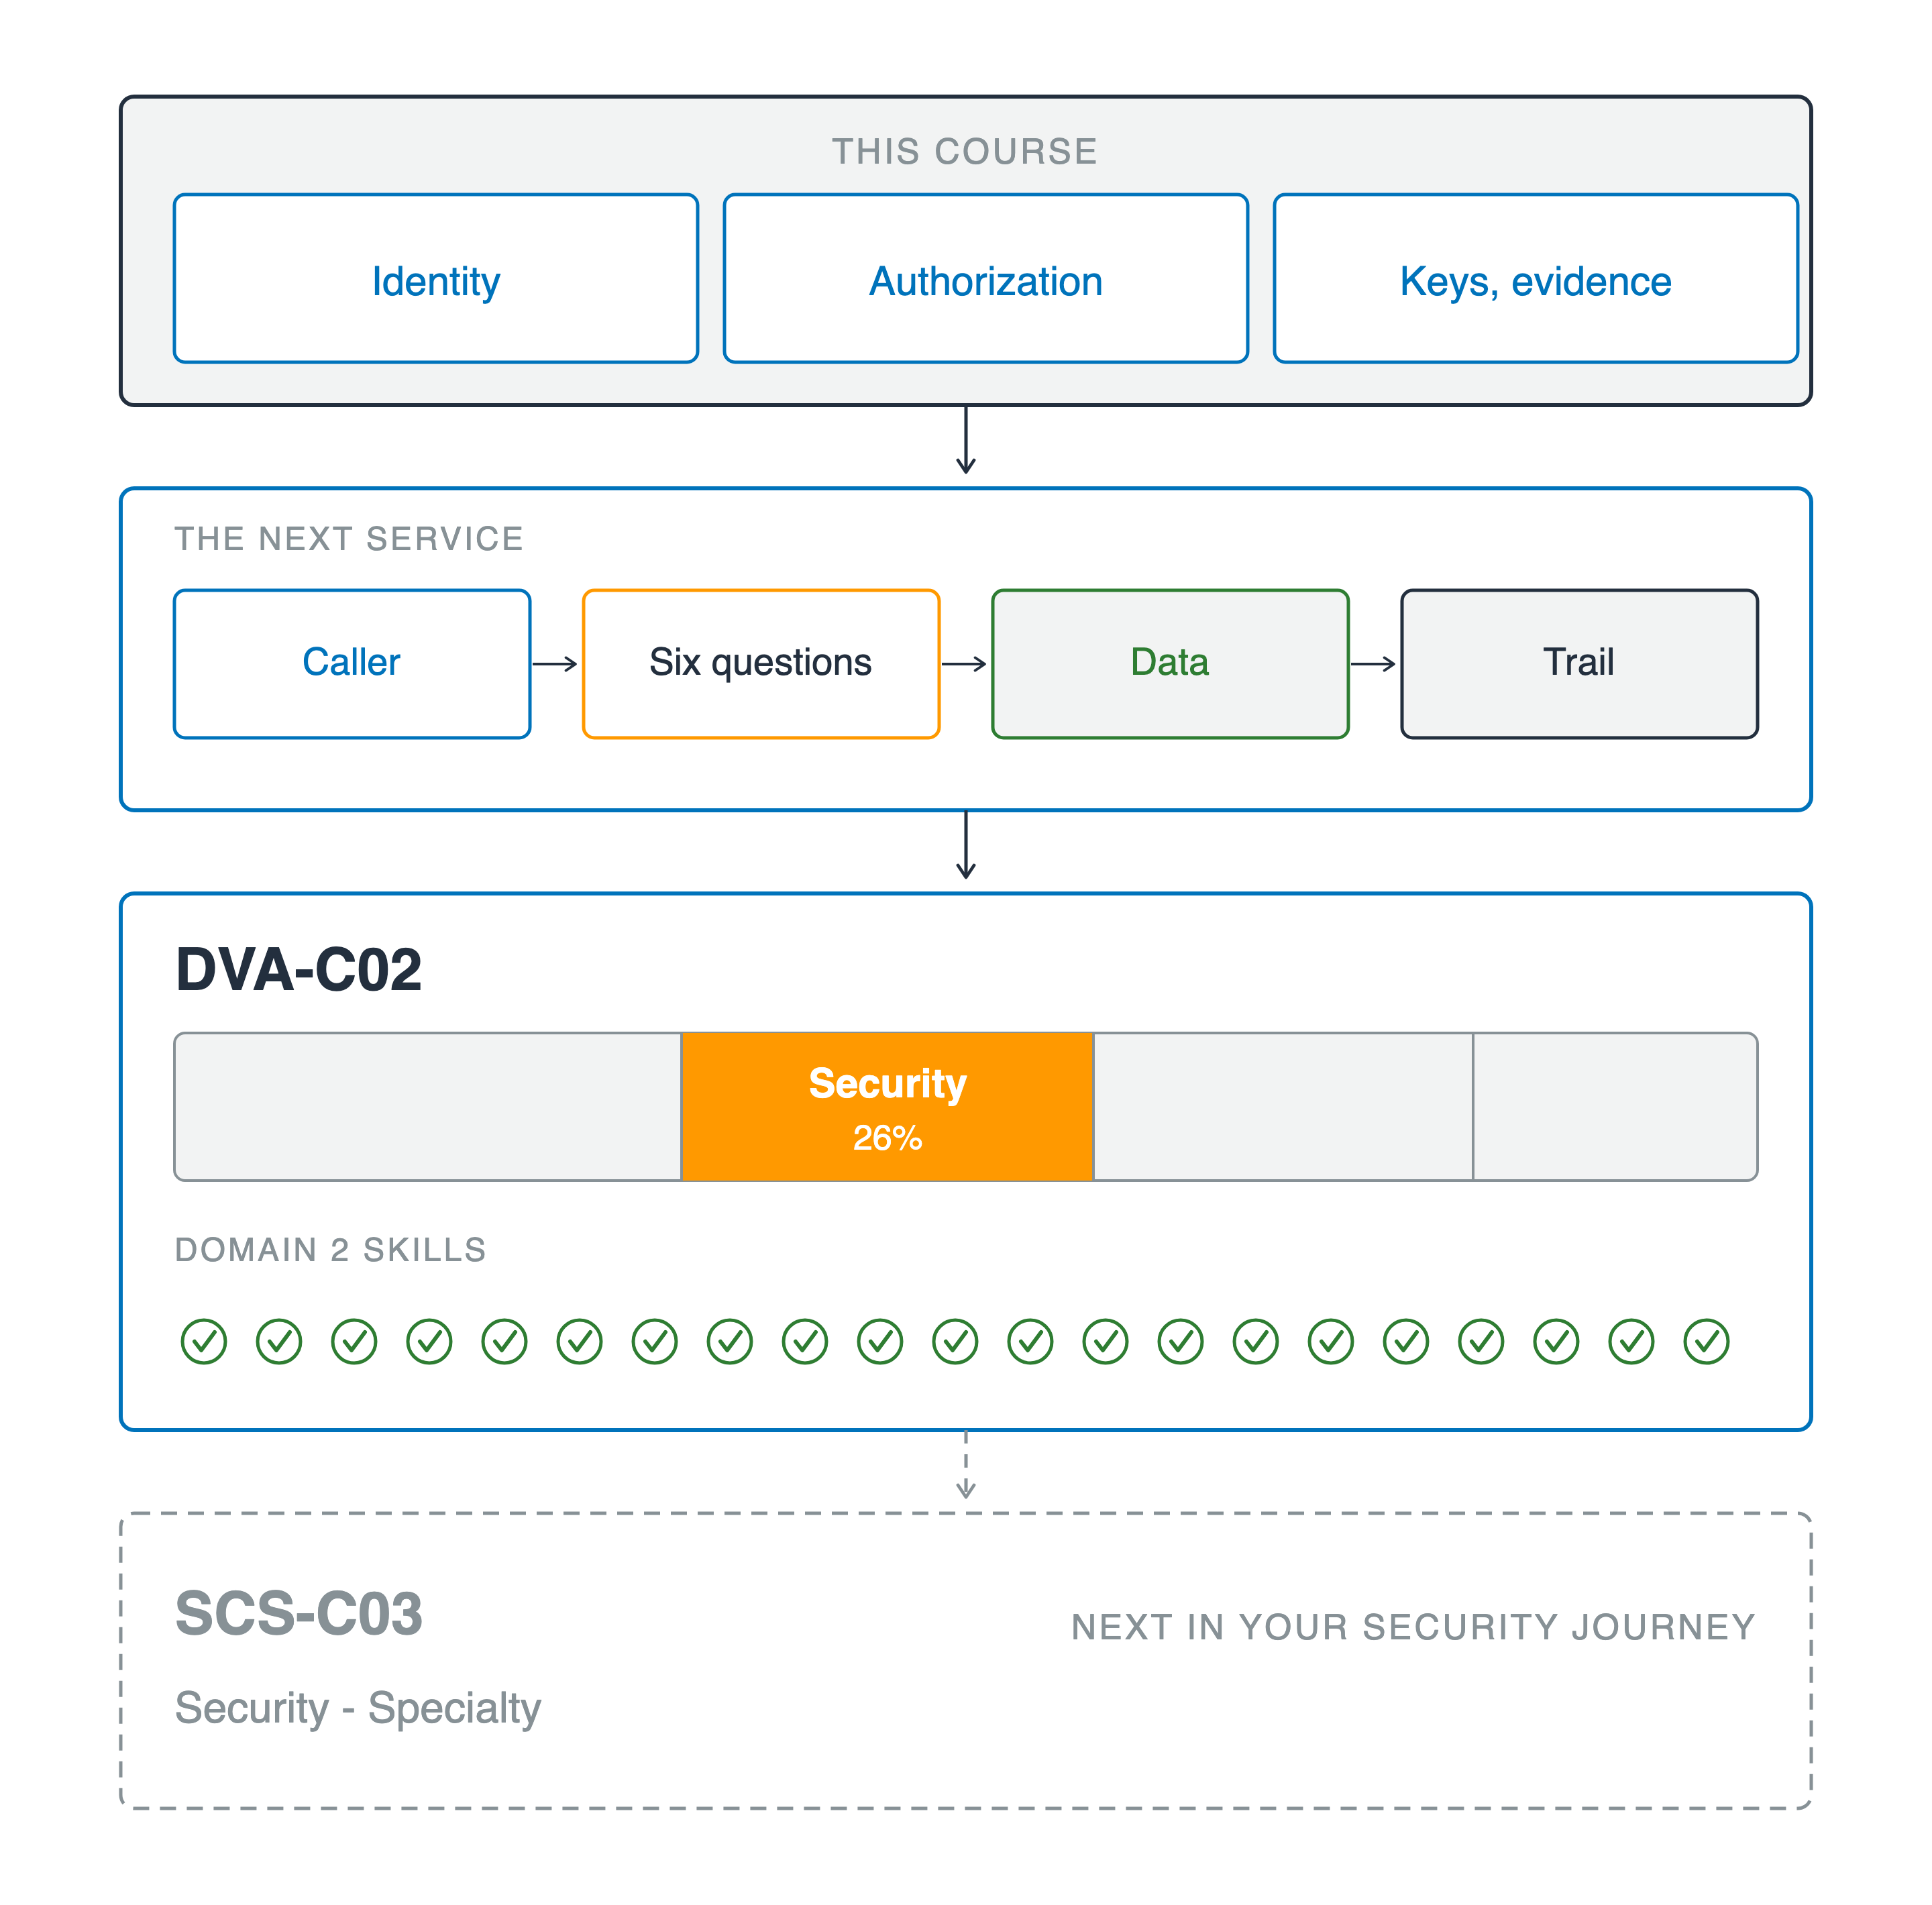
Uma única coluna lida de cima para baixo. Um bloco rotulado este curso contém identidade, autorização e chaves e evidências. Uma seta desce para um painel rotulado o próximo serviço, onde um chamador passa por seis perguntas até os dados e depois até uma trilha. Uma segunda seta desce para um painel rotulado DVA-C02, contendo uma barra de exame de quatro segmentos com o segundo segmento preenchido em laranja e rotulado Security 26%, acima de uma fileira de vinte e um ticks verdes intitulada habilidades do domínio dois. Uma seta tracejada continua para baixo até um painel tracejado lendo SCS-C03, Security - Specialty, marcado como próximo na sua jornada em segurança.

Usando a segurança da AWS para desenvolvedores

Para onde isso leva você


  • O próximo serviço: as mesmas seis perguntas
  • Qualquer provedor: identidade, autorização, chaves, evidências
  • DVA-C02: Segurança é uma grande parte do exame, e este curso cobre esse domínio
  • Depois disso: AWS Certified Security - Specialty, um exame só de segurança

Uma única coluna lida de cima para baixo. Um bloco rotulado este curso contém identidade, autorização e chaves e evidências. Uma seta desce para um painel rotulado o próximo serviço, onde um chamador passa por seis perguntas até os dados e depois até uma trilha. Uma segunda seta desce para um painel rotulado DVA-C02, contendo uma barra de exame de quatro segmentos com o segundo segmento preenchido em laranja e rotulado Security 26%, acima de uma fileira de vinte e um ticks verdes intitulada habilidades do domínio dois. Uma seta tracejada continua para baixo até um painel tracejado lendo SCS-C03, Security - Specialty, marcado como próximo na sua jornada em segurança.

Usando a segurança da AWS para desenvolvedores

Próximos passos

Usando a segurança da AWS para desenvolvedores

Preparing Video For Download...