Qui contrôle la clé

Utiliser la sécurité AWS pour les développeurs

Rahul Singh

Technical Product Manager

Deux types de clé KMS
Gérée par AWS

  • Créée par le service, alias aws/s3
  • Stratégie lisible, non modifiable
  • Aucuns frais mensuels

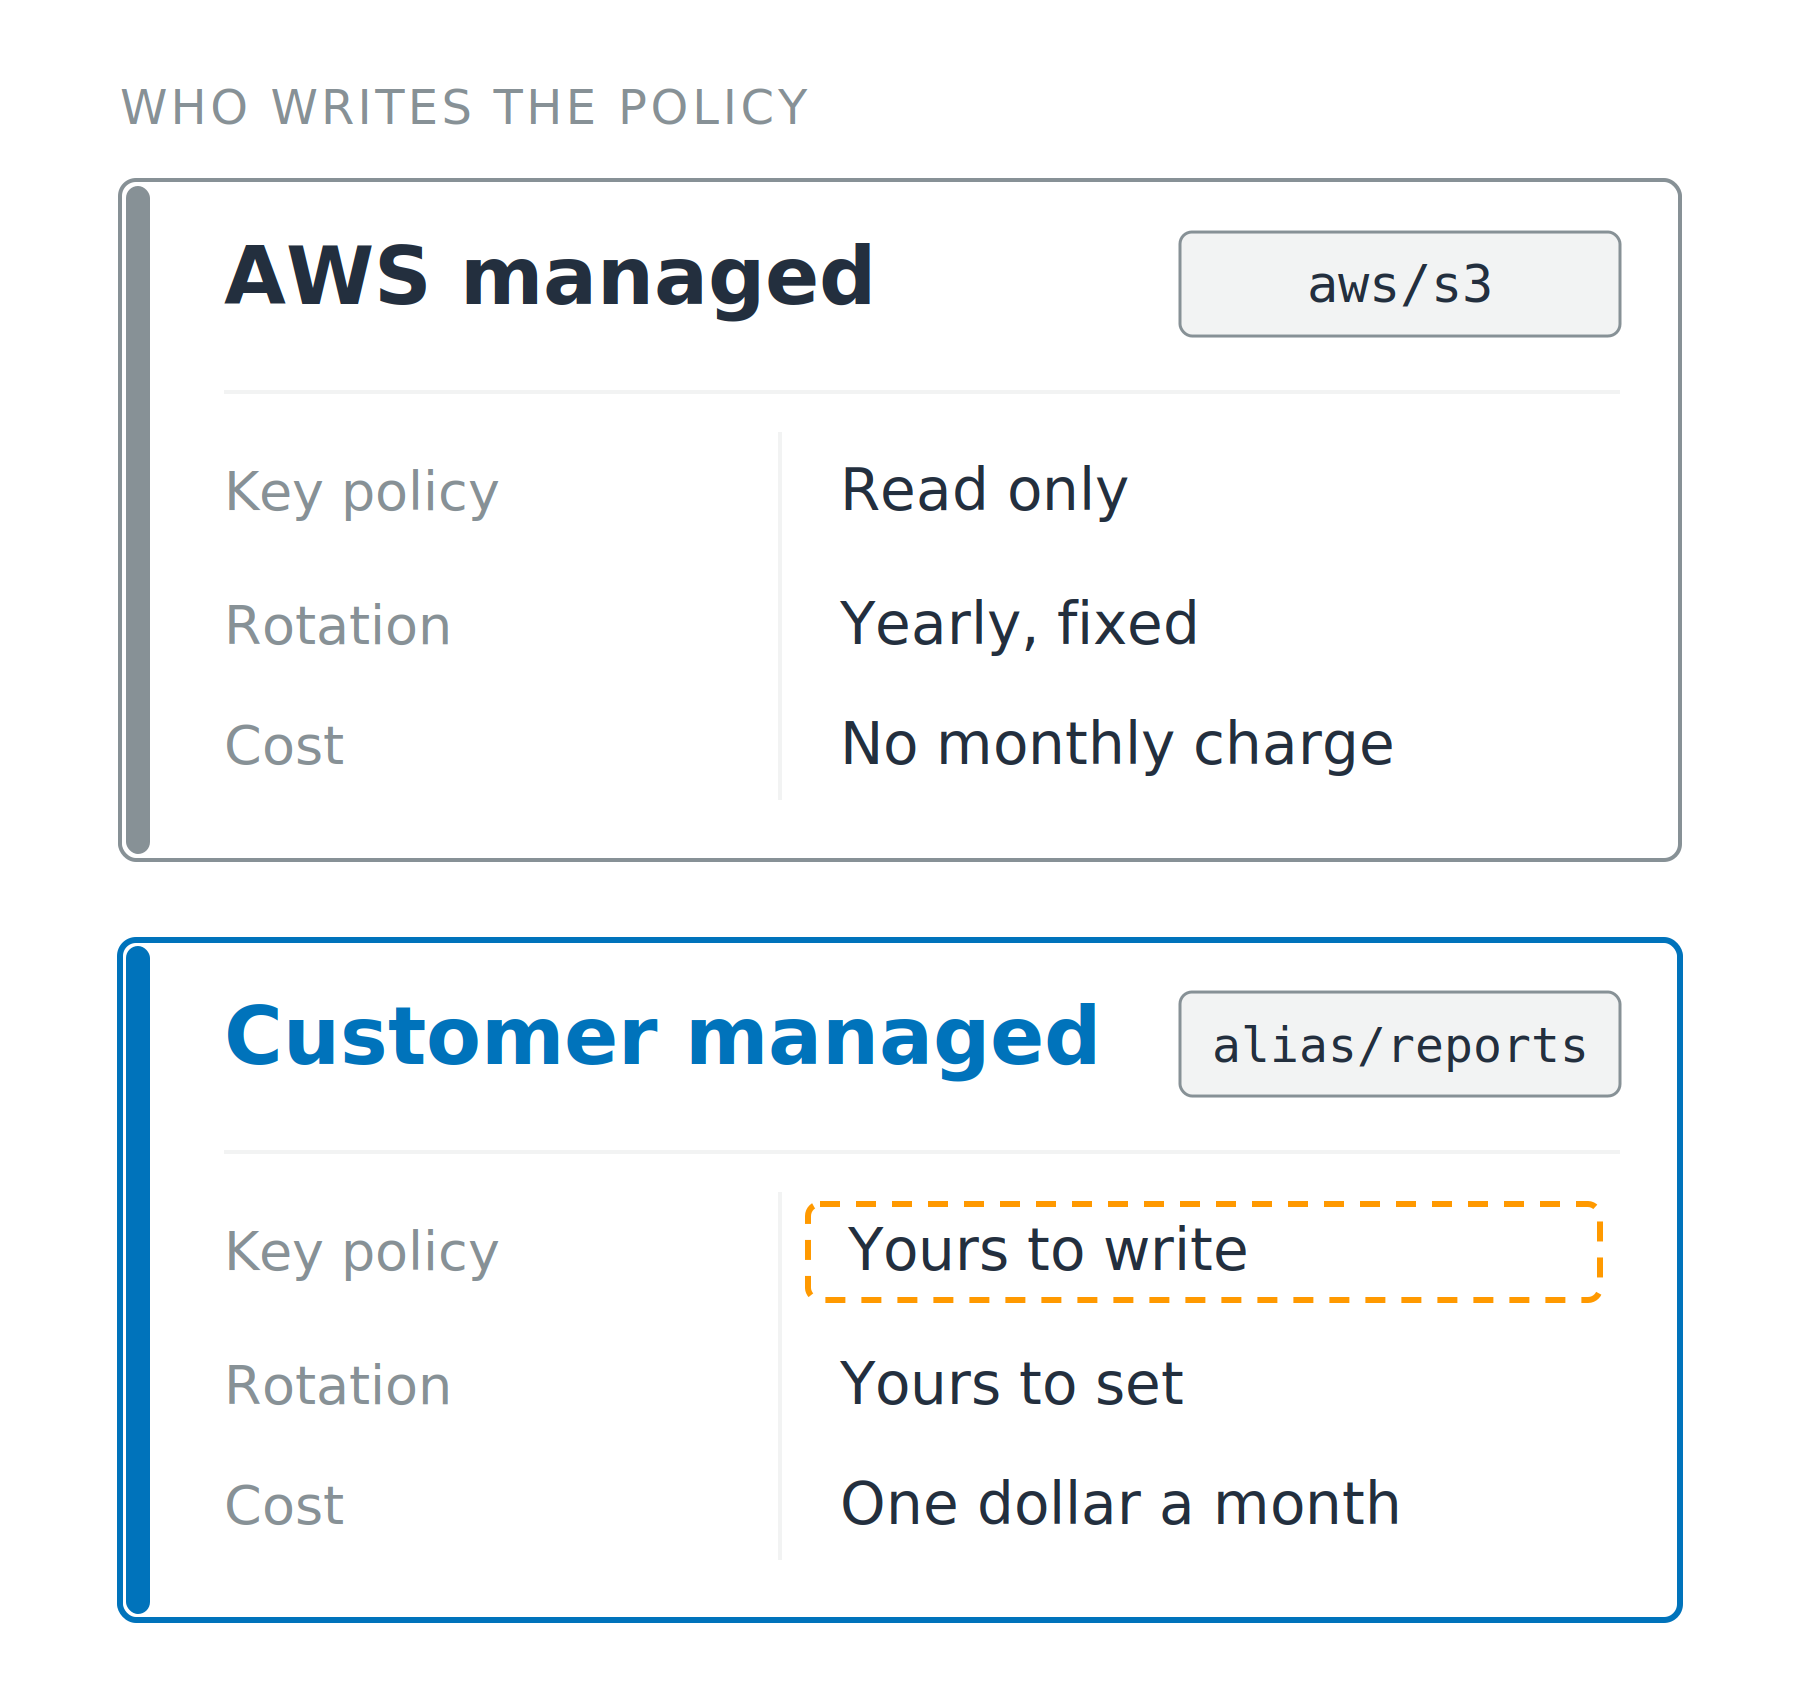
Deux cartes empilées comparant une clé gérée par AWS et une clé gérée par le client selon trois lignes : stratégie de clé, rotation et coût. La ligne de stratégie de clé de la carte gérée par le client est en évidence. Chaque carte affiche son alias : aws barre oblique s3 et alias barre oblique reports.

Utiliser la sécurité AWS pour les développeurs

Deux types de clé KMS

Gérée par AWS

  • Créée par le service, alias aws/s3
  • Stratégie lisible, non modifiable
  • Aucuns frais mensuels

Gérée par le client

  • Créée par vous, alias alias/reports, stratégie rédigée par vous
  • Période de rotation définie par vous
  • Un dollar par mois, par clé

Deux cartes empilées comparant une clé gérée par AWS et une clé gérée par le client selon trois lignes : stratégie de clé, rotation et coût. La ligne de stratégie de clé de la carte gérée par le client est en évidence. Chaque carte affiche son alias : aws barre oblique s3 et alias barre oblique reports.

Utiliser la sécurité AWS pour les développeurs

Deux portes, et les deux doivent s'ouvrir
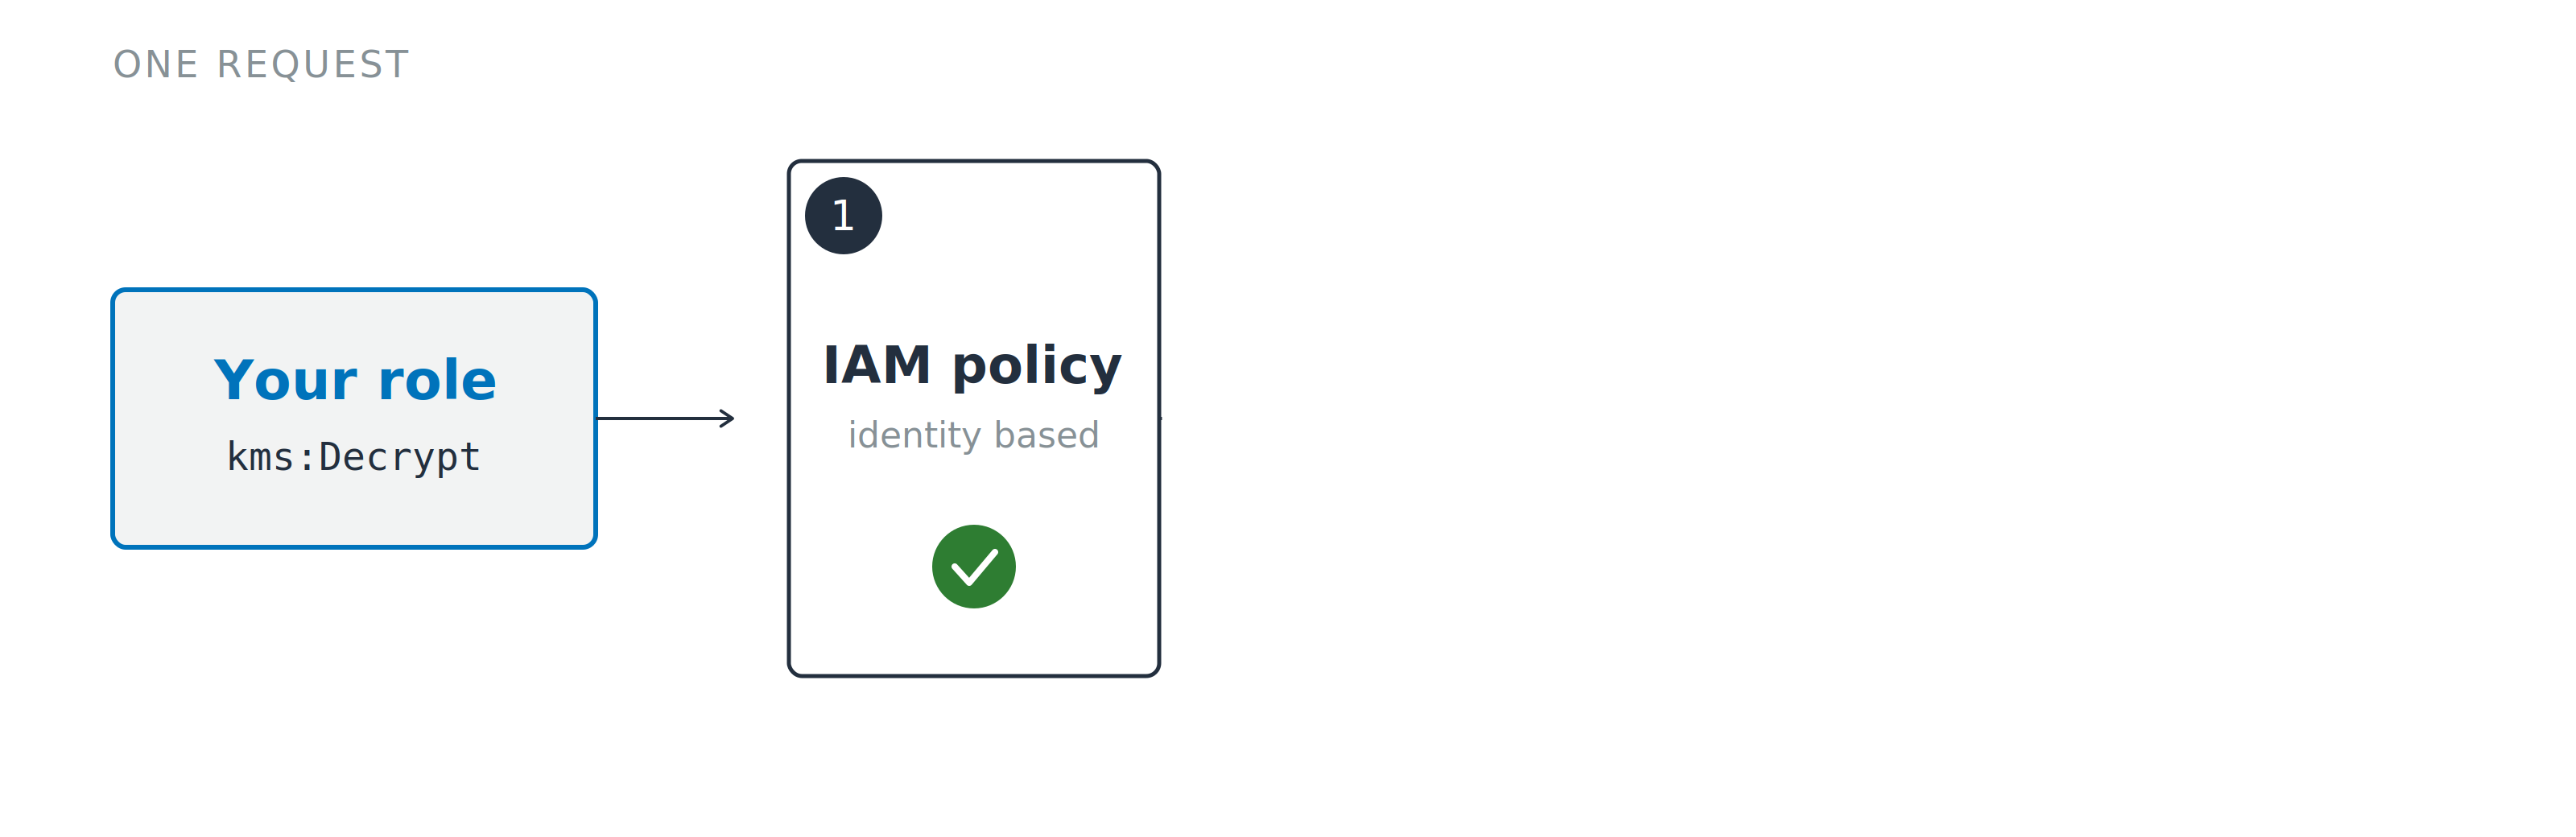
Une demande de déchiffrement approche la première de deux portes. La porte de stratégie IAM, solide et numérotée un, est devant la porte de stratégie de clé, en pointillés et grise, et aucune n'a encore répondu.

  1. Stratégie IAM : ce que l'appelant peut demander
Utiliser la sécurité AWS pour les développeurs

Deux portes, et les deux doivent s'ouvrir
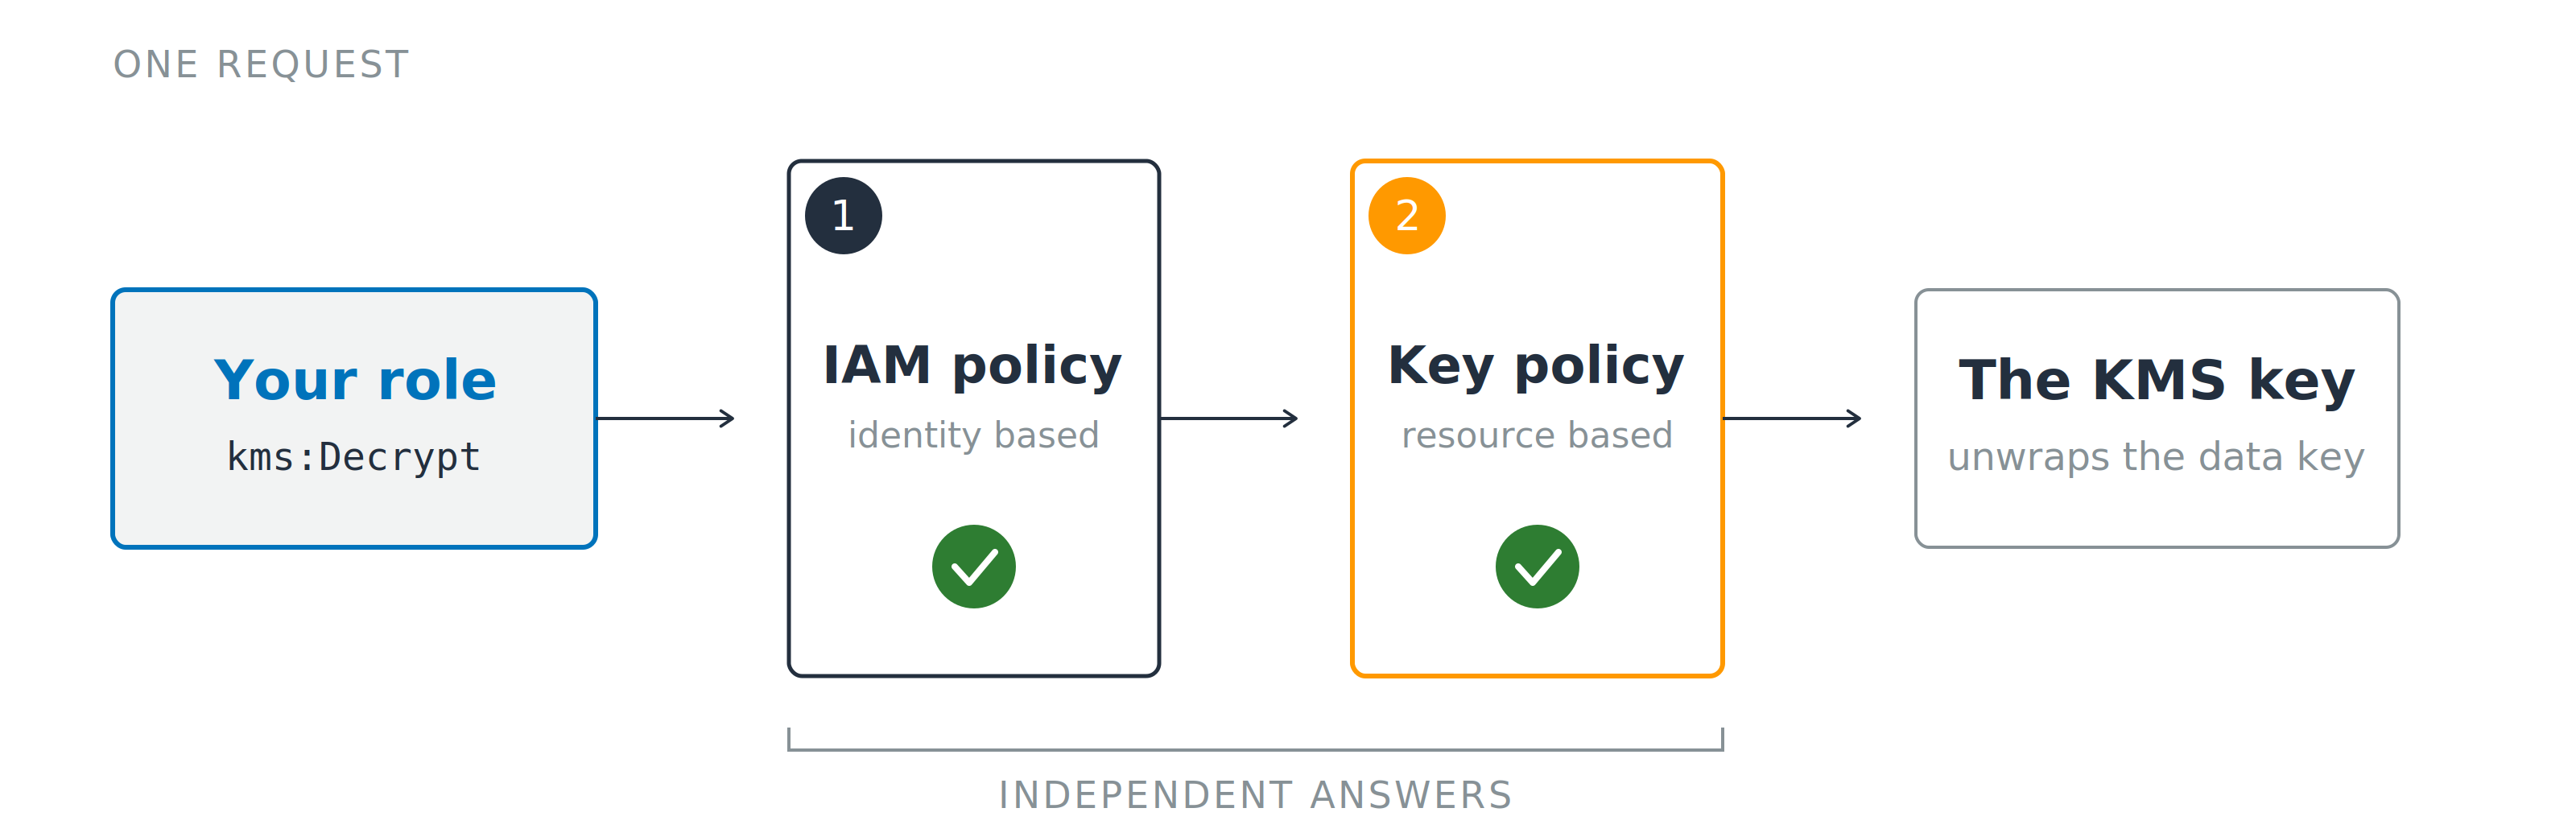
Une demande de déchiffrement passe de gauche à droite à travers deux portes numérotées, marqueur un la stratégie IAM et marqueur deux la stratégie de clé, avant d'atteindre la clé KMS. Un crochet sous les deux portes les qualifie de réponses indépendantes.

  1. Stratégie IAM : ce que l'appelant peut demander
  2. Stratégie de clé : à qui la clé répondra

Stratégie de clé par défaut : délègue à IAM

Autorisations (grants) : opérations de clé ciblées pour un principal, révocables indépendamment

Utiliser la sécurité AWS pour les développeurs

La clé ne touche jamais à vos données
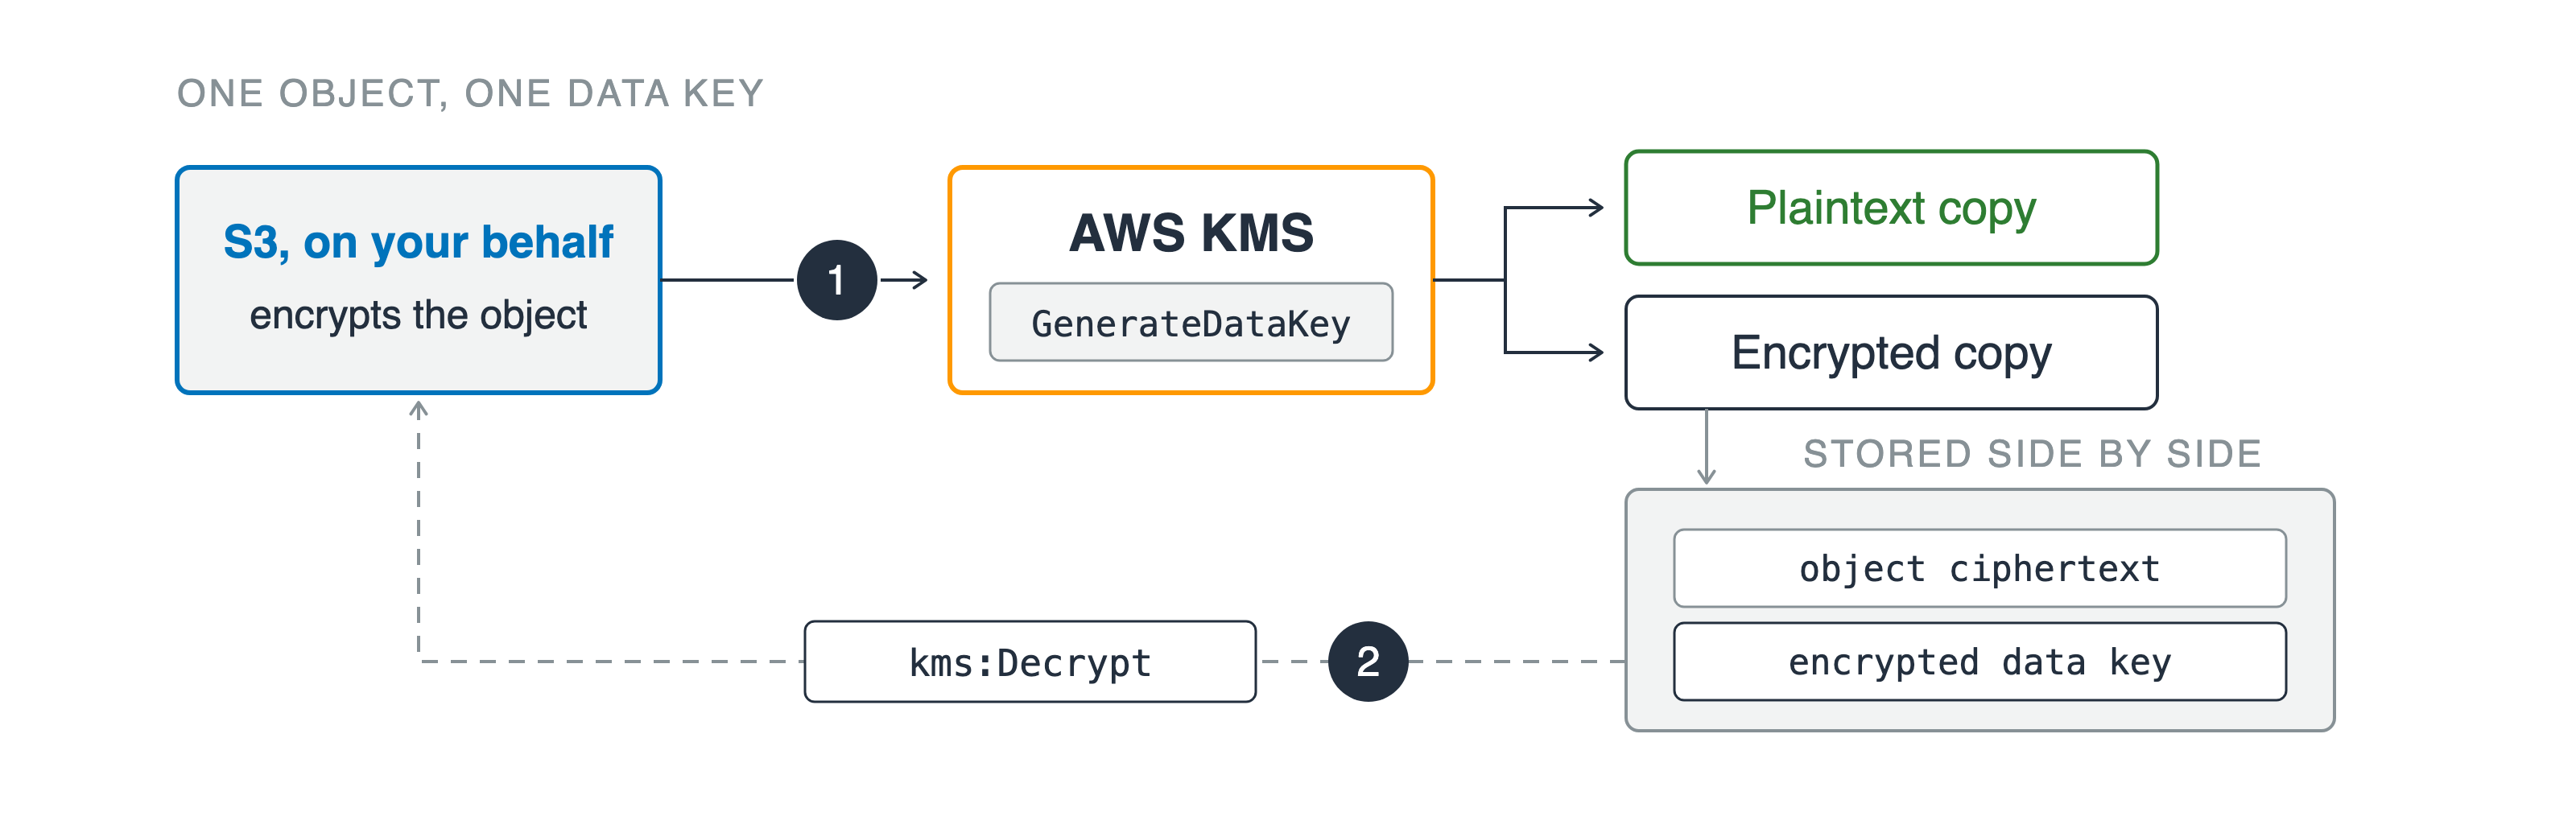
Amazon S3, agissant en votre nom, appelle AWS KMS au marqueur un, et KMS renvoie une clé de données en copie en clair et en copie chiffrée. La copie chiffrée est stockée à côté du texte chiffré de l'objet, et un trajet de retour en pointillés au marqueur deux la ramène via un appel de déchiffrement.

Chiffrement en enveloppe

Chiffrement direct : plafond de 4 KB

Utiliser la sécurité AWS pour les développeurs

La clé ne touche jamais à vos données

Amazon S3, agissant en votre nom, appelle AWS KMS au marqueur un, et KMS renvoie une clé de données en copie en clair et en copie chiffrée. La copie chiffrée est stockée à côté du texte chiffré de l'objet, et un trajet de retour en pointillés au marqueur deux la ramène via un appel de déchiffrement.

Chiffrement en enveloppe

Chiffrement direct : plafond de 4 KB

  1. GenerateDataKey, deux copies en retour
  2. kms:Decrypt sur la copie stockée
Utiliser la sécurité AWS pour les développeurs

Entre comptes, personne ne voit les deux moitiés
Compte de l'appelant

  • Action permise dans IAM
  • Ressource : l'ARN de la clé

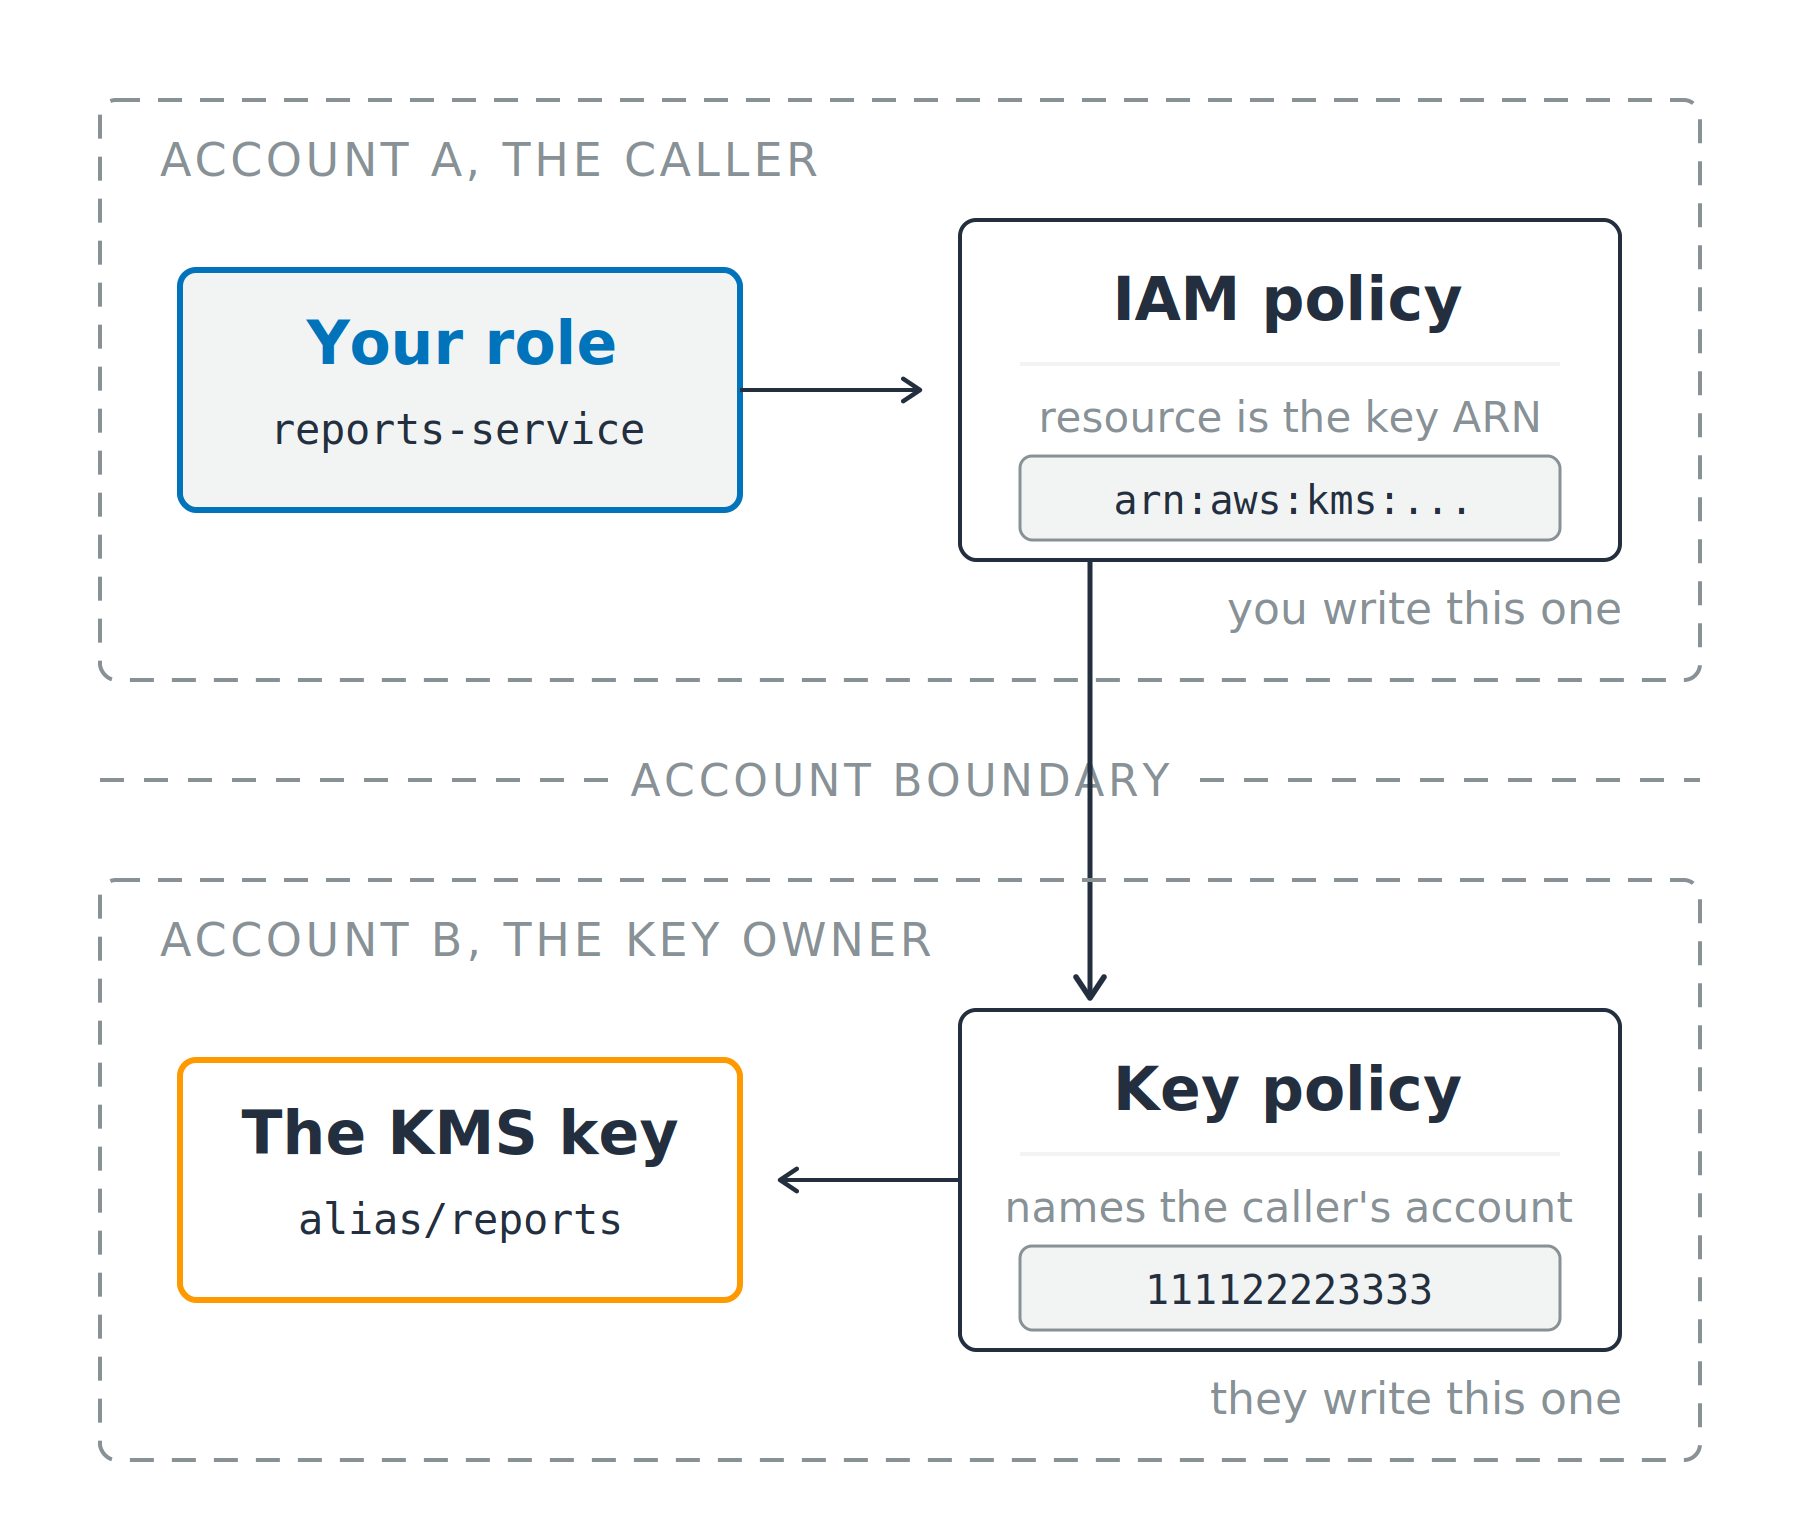
Deux encadrés de compte en pointillés séparés par une frontière de compte. Le rôle de l'appelant et la stratégie IAM sont dans le panneau supérieur, la stratégie de clé et la clé KMS dans le panneau inférieur, et la demande traverse la frontière entre eux.

Utiliser la sécurité AWS pour les développeurs

Entre comptes, personne ne voit les deux moitiés

Compte de l'appelant

  • Action permise dans IAM
  • Ressource : l'ARN de la clé

Compte du propriétaire de la clé

  • Stratégie de clé nommant l'appelant
  • Le compte, ou un rôle de ce compte

Deux encadrés de compte en pointillés séparés par une frontière de compte. Le rôle de l'appelant et la stratégie IAM sont dans le panneau supérieur, la stratégie de clé et la clé KMS dans le panneau inférieur, et la demande traverse la frontière entre eux.

Utiliser la sécurité AWS pour les développeurs

Lire le refus, pas la supposition

Basée sur l'identité

  • AccessDeniedException, puis la clause qui nomme la porte

  • no identity-based policy allows

  • Corriger la stratégie IAM de l'appelant


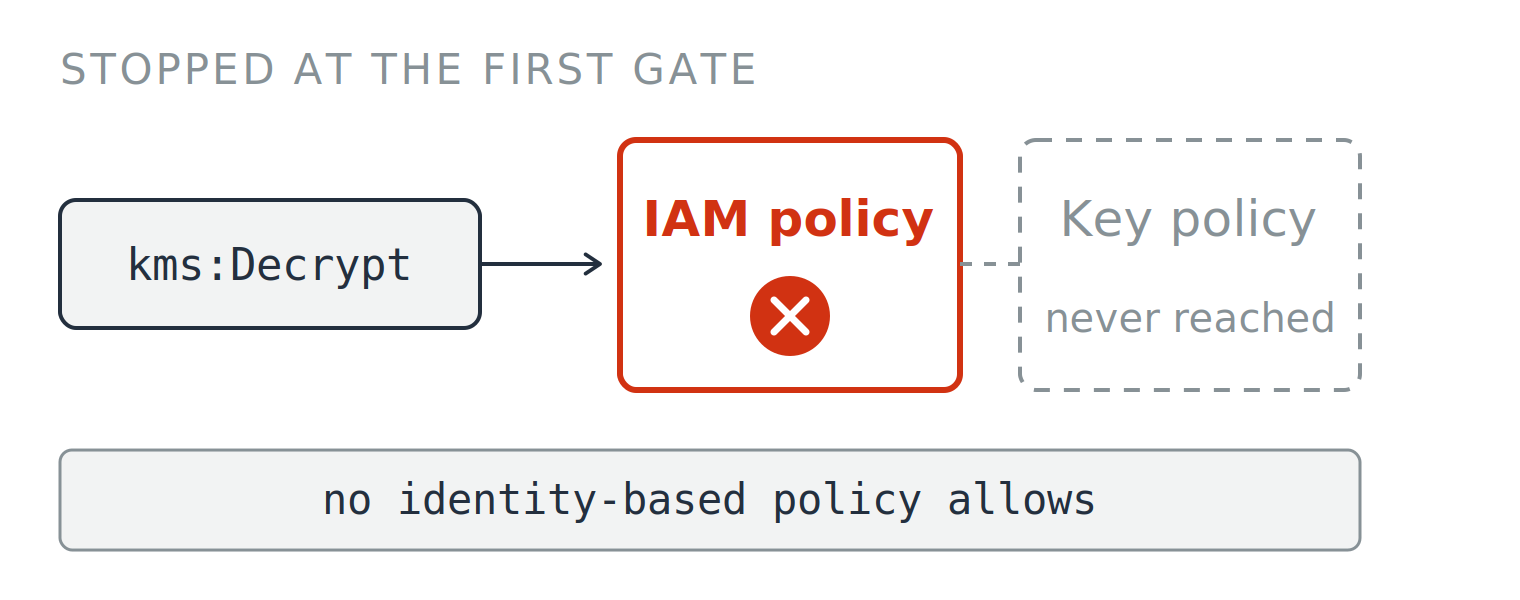
Une demande de déchiffrement arrêtée à la première porte : la stratégie IAM porte une croix rouge et la stratégie de clé derrière est grisée et jamais atteinte. Légende sous le schéma : no identity-based policy allows.


Utiliser la sécurité AWS pour les développeurs

Lire le refus, pas la supposition

Basée sur l'identité

  • AccessDeniedException, puis la clause qui nomme la porte

  • no identity-based policy allows

  • Corriger la stratégie IAM de l'appelant

Basée sur la ressource

  • no resource-based policy allows
  • Corriger la stratégie de clé

Une demande de déchiffrement arrêtée à la première porte : la stratégie IAM porte une croix rouge et la stratégie de clé derrière est grisée et jamais atteinte. Légende sous le schéma : no identity-based policy allows.

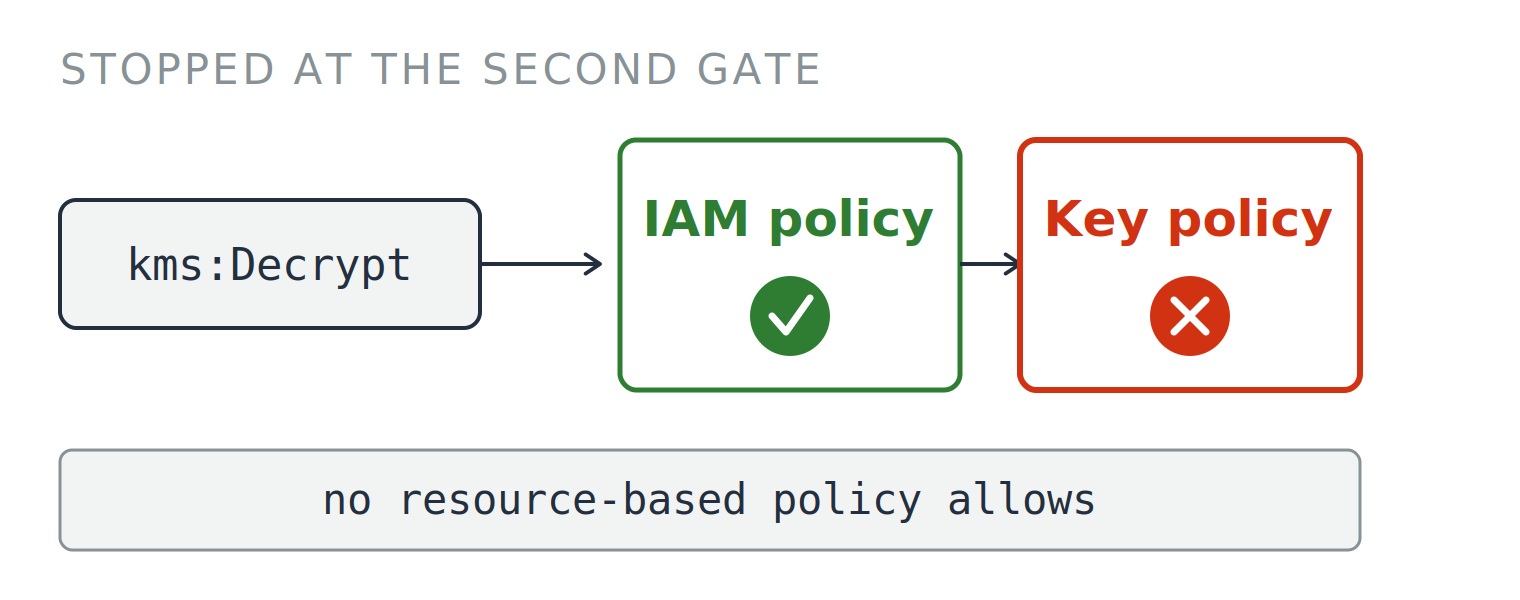
Une demande de déchiffrement passant une stratégie IAM avec coche verte puis arrêtée à la deuxième porte, où la stratégie de clé porte une croix rouge. Légende sous le schéma : no resource-based policy allows.

Utiliser la sécurité AWS pour les développeurs

Ce que la rotation change vraiment

Rotation automatique

  • Par défaut : 365 jours
  • Plage : de 90 à 2 560 jours

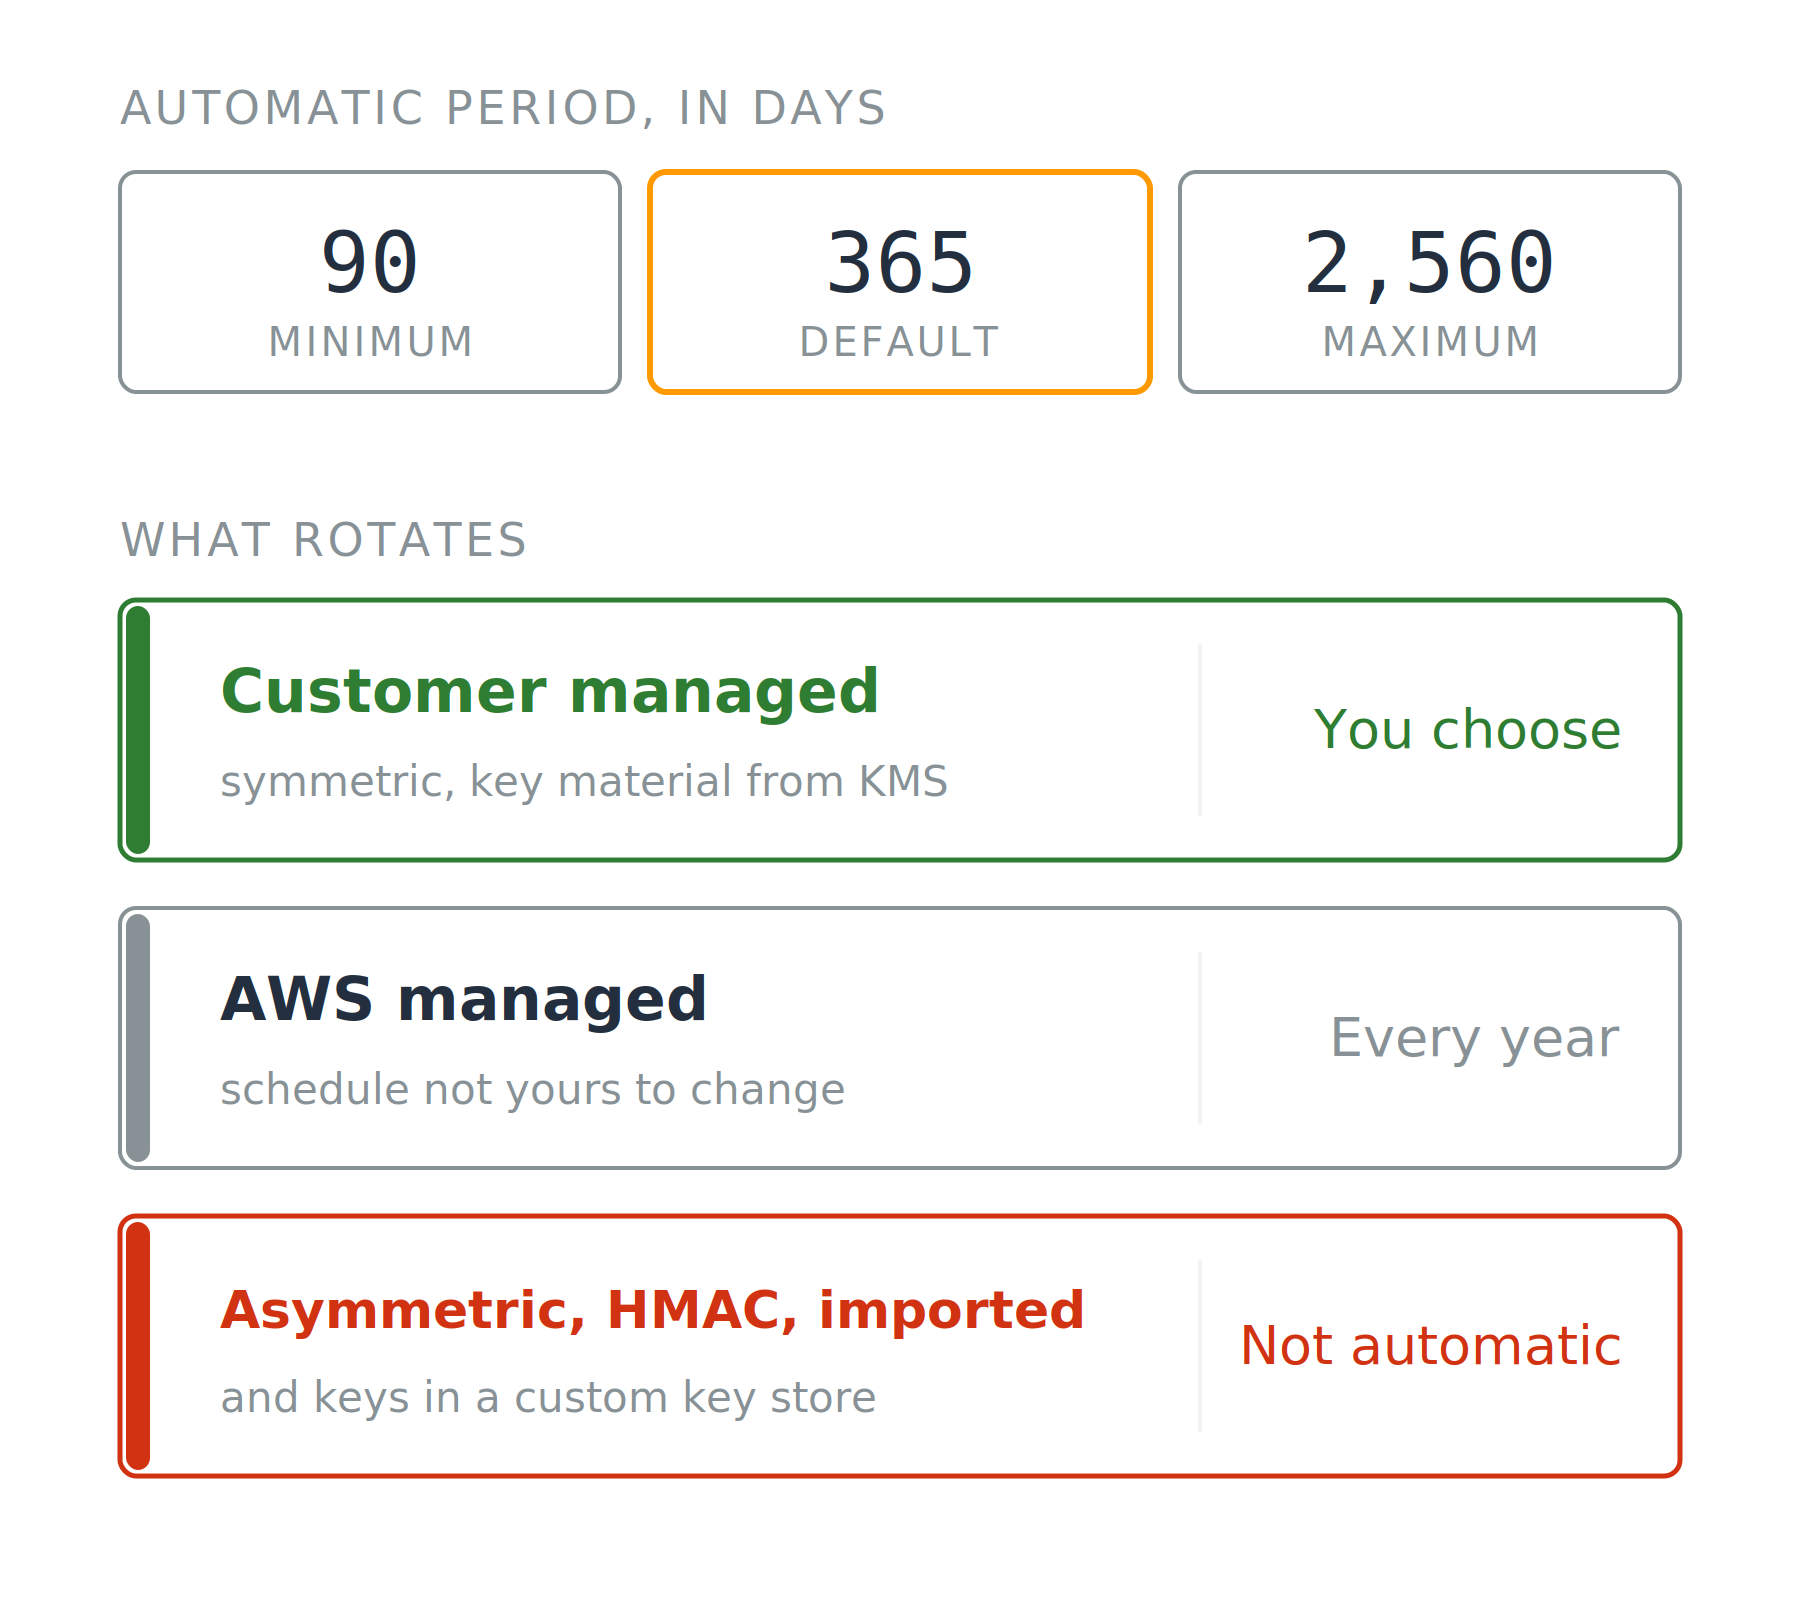
Trois cartes donnant les périodes minimales, par défaut et maximales de rotation automatique en jours, au-dessus de trois lignes indiquant quels types de clés tournent et selon quel calendrier.

Utiliser la sécurité AWS pour les développeurs

Ce que la rotation change vraiment

Rotation automatique

  • Par défaut : 365 jours
  • Plage : de 90 à 2 560 jours

Sur demande

  • RotateKeyOnDemand, jusqu'à 25 fois par clé

Deux limites

  • Clés gérées par AWS : fixe, annuelle
  • Rotation automatique : matériel symétrique généré par KMS seulement

Trois cartes donnant les périodes minimales, par défaut et maximales de rotation automatique en jours, au-dessus de trois lignes indiquant quels types de clés tournent et selon quel calendrier.

Utiliser la sécurité AWS pour les développeurs

Ce que la rotation ne règle pas

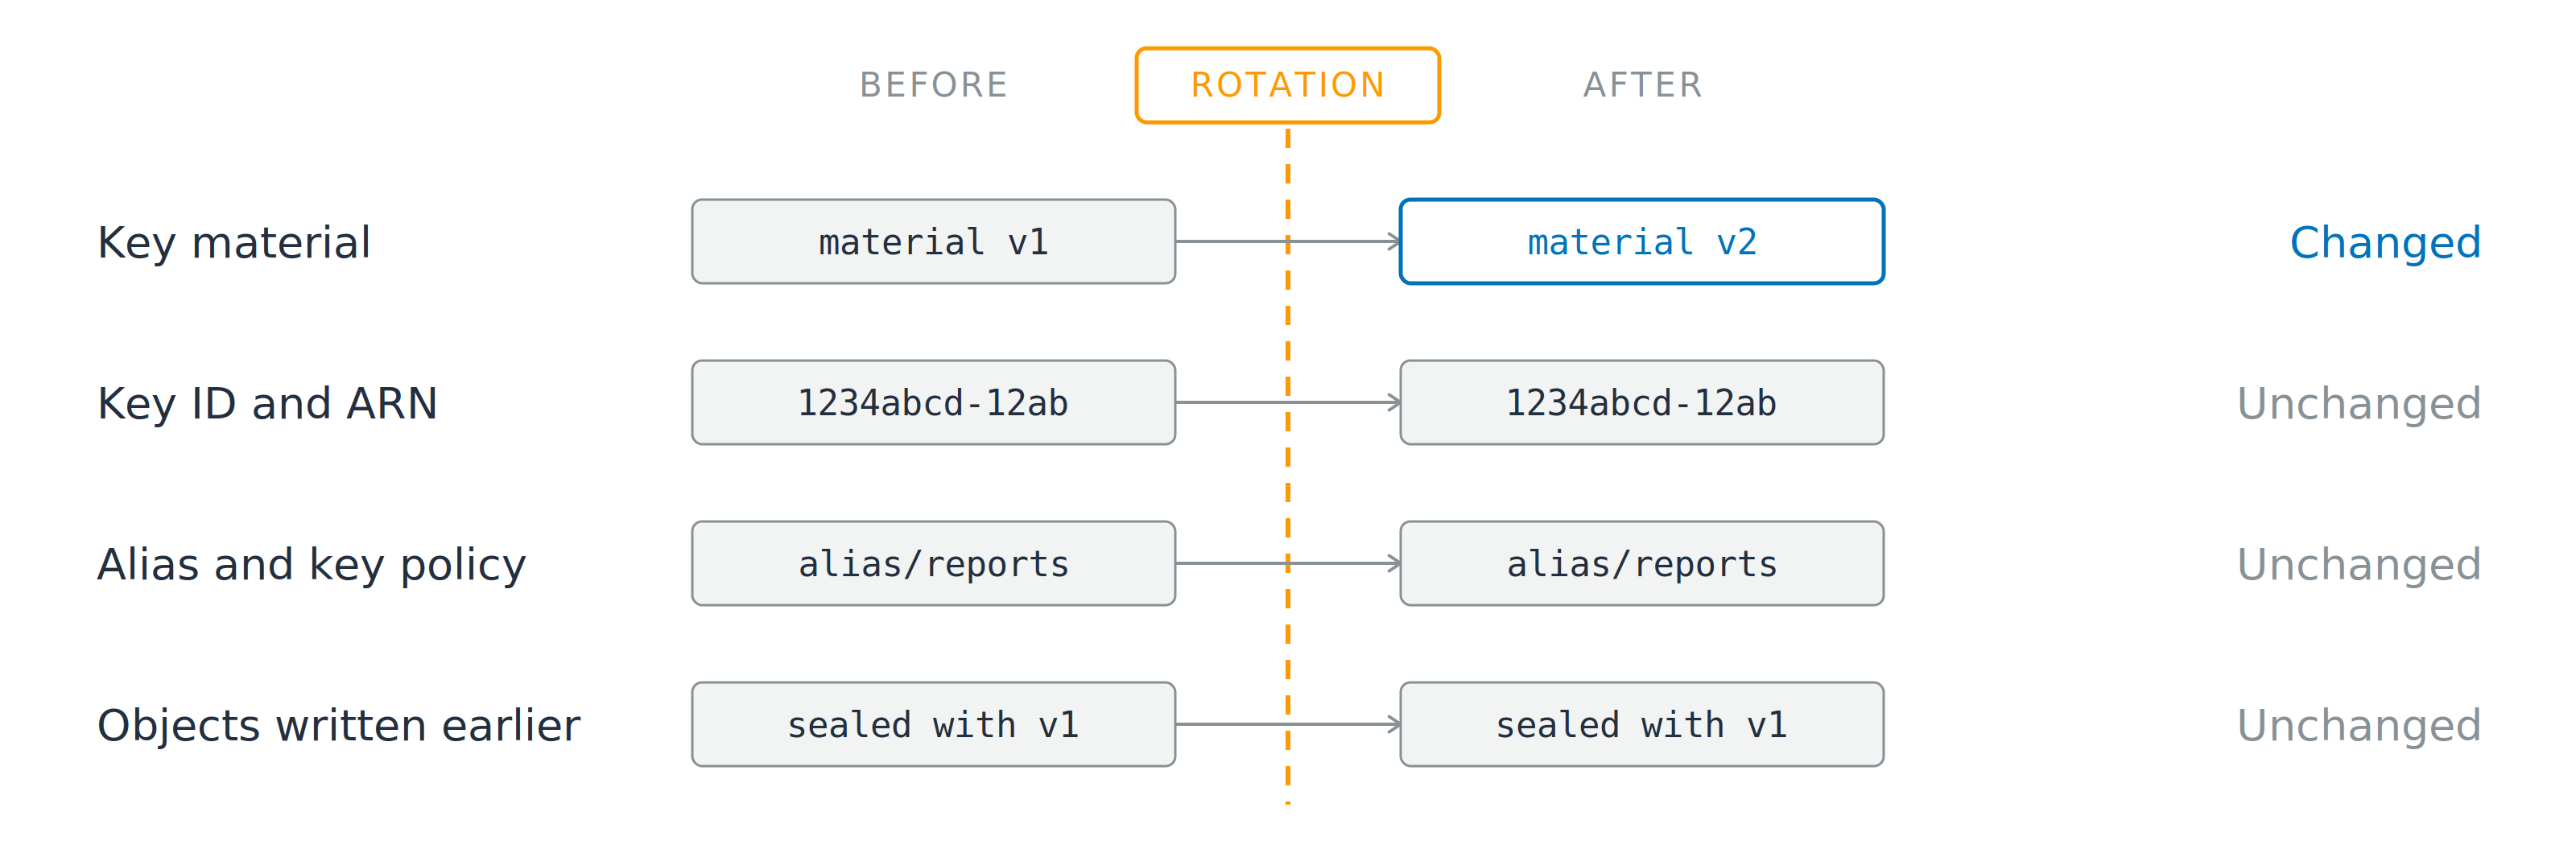
Quatre lignes comparées de part et d'autre d'une ligne de rotation. La ligne du matériel de clé passe de la version 1 à la version 2, tandis que l'identifiant de clé, l'alias et la stratégie de clé, et les objets écrits plus tôt restent identiques des deux côtés.

Modifié : le matériel de clé sous-jacent

Identique : ID de clé, ARN, alias, stratégie de clé

  • Rien à changer dans votre code
  • Anciens objets et stratégie trop large : inchangés
Utiliser la sécurité AWS pour les développeurs

Pourquoi l'activer

Ce que ça apporte

  • Une version ne couvre jamais toutes vos données
  • Conformité et exigences contractuelles imposant la rotation

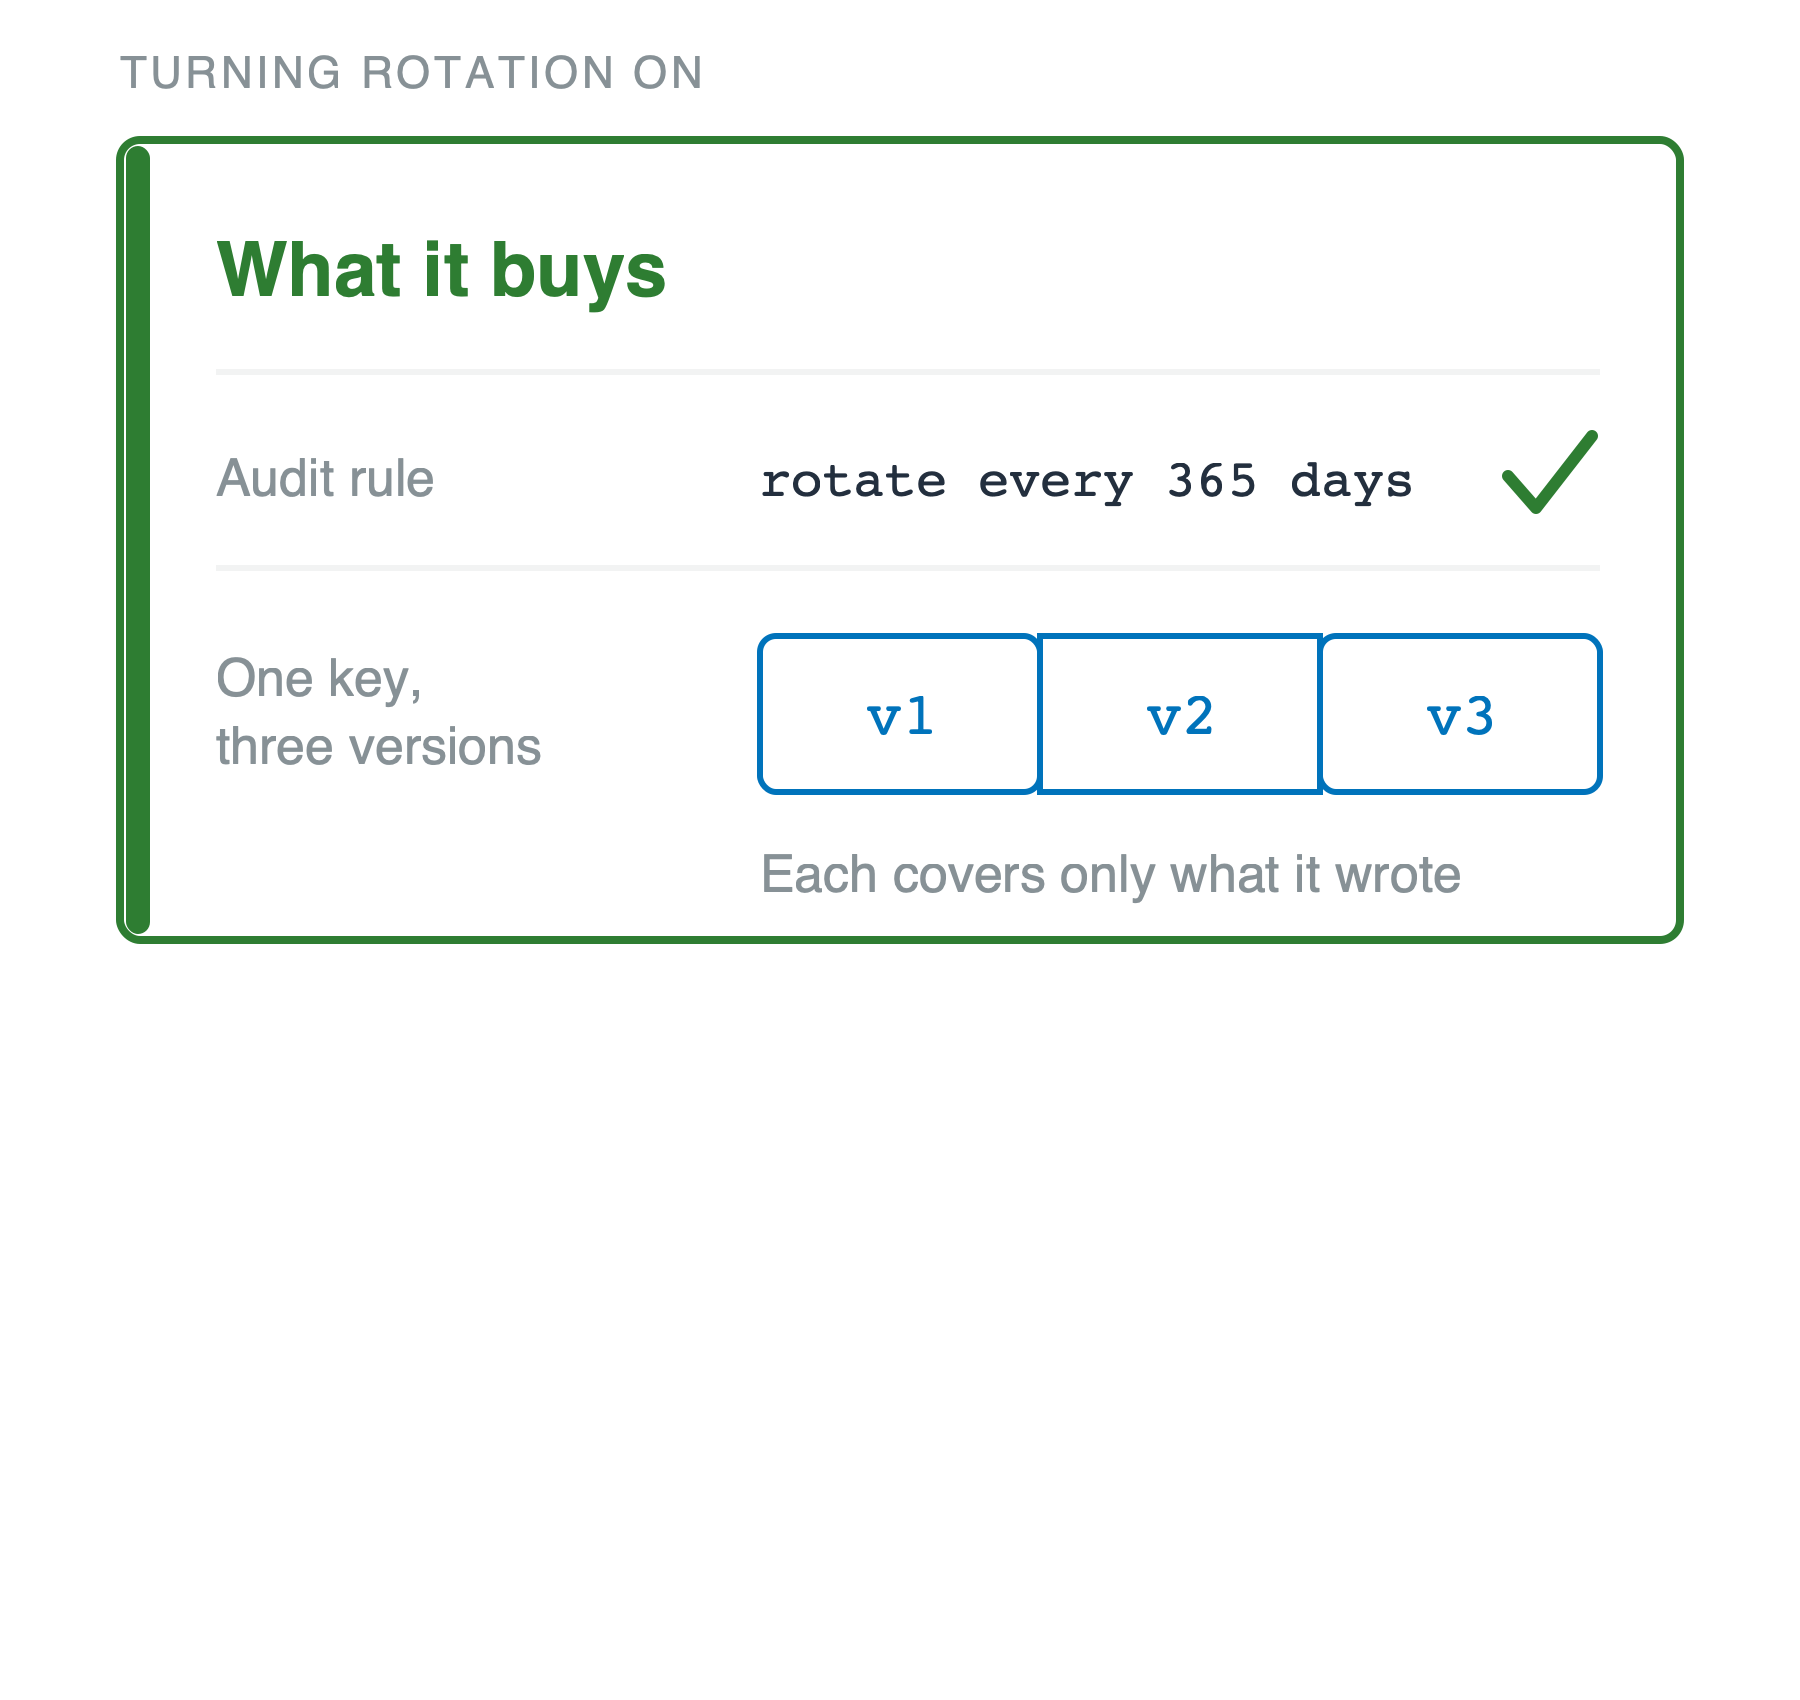
Une carte verte intitulée ce que ça apporte, sous l'étiquette activer la rotation. Elle affiche une règle d'audit « faire tourner tous les 365 jours » avec une coche verte, et une clé représentée par trois versions jointes, v1, v2 et v3, chacune ne couvrant que ce qu'elle a écrit.

Utiliser la sécurité AWS pour les développeurs

Pourquoi l'activer

Ce que ça apporte

  • Une version ne couvre jamais toutes vos données
  • Conformité et exigences contractuelles imposant la rotation


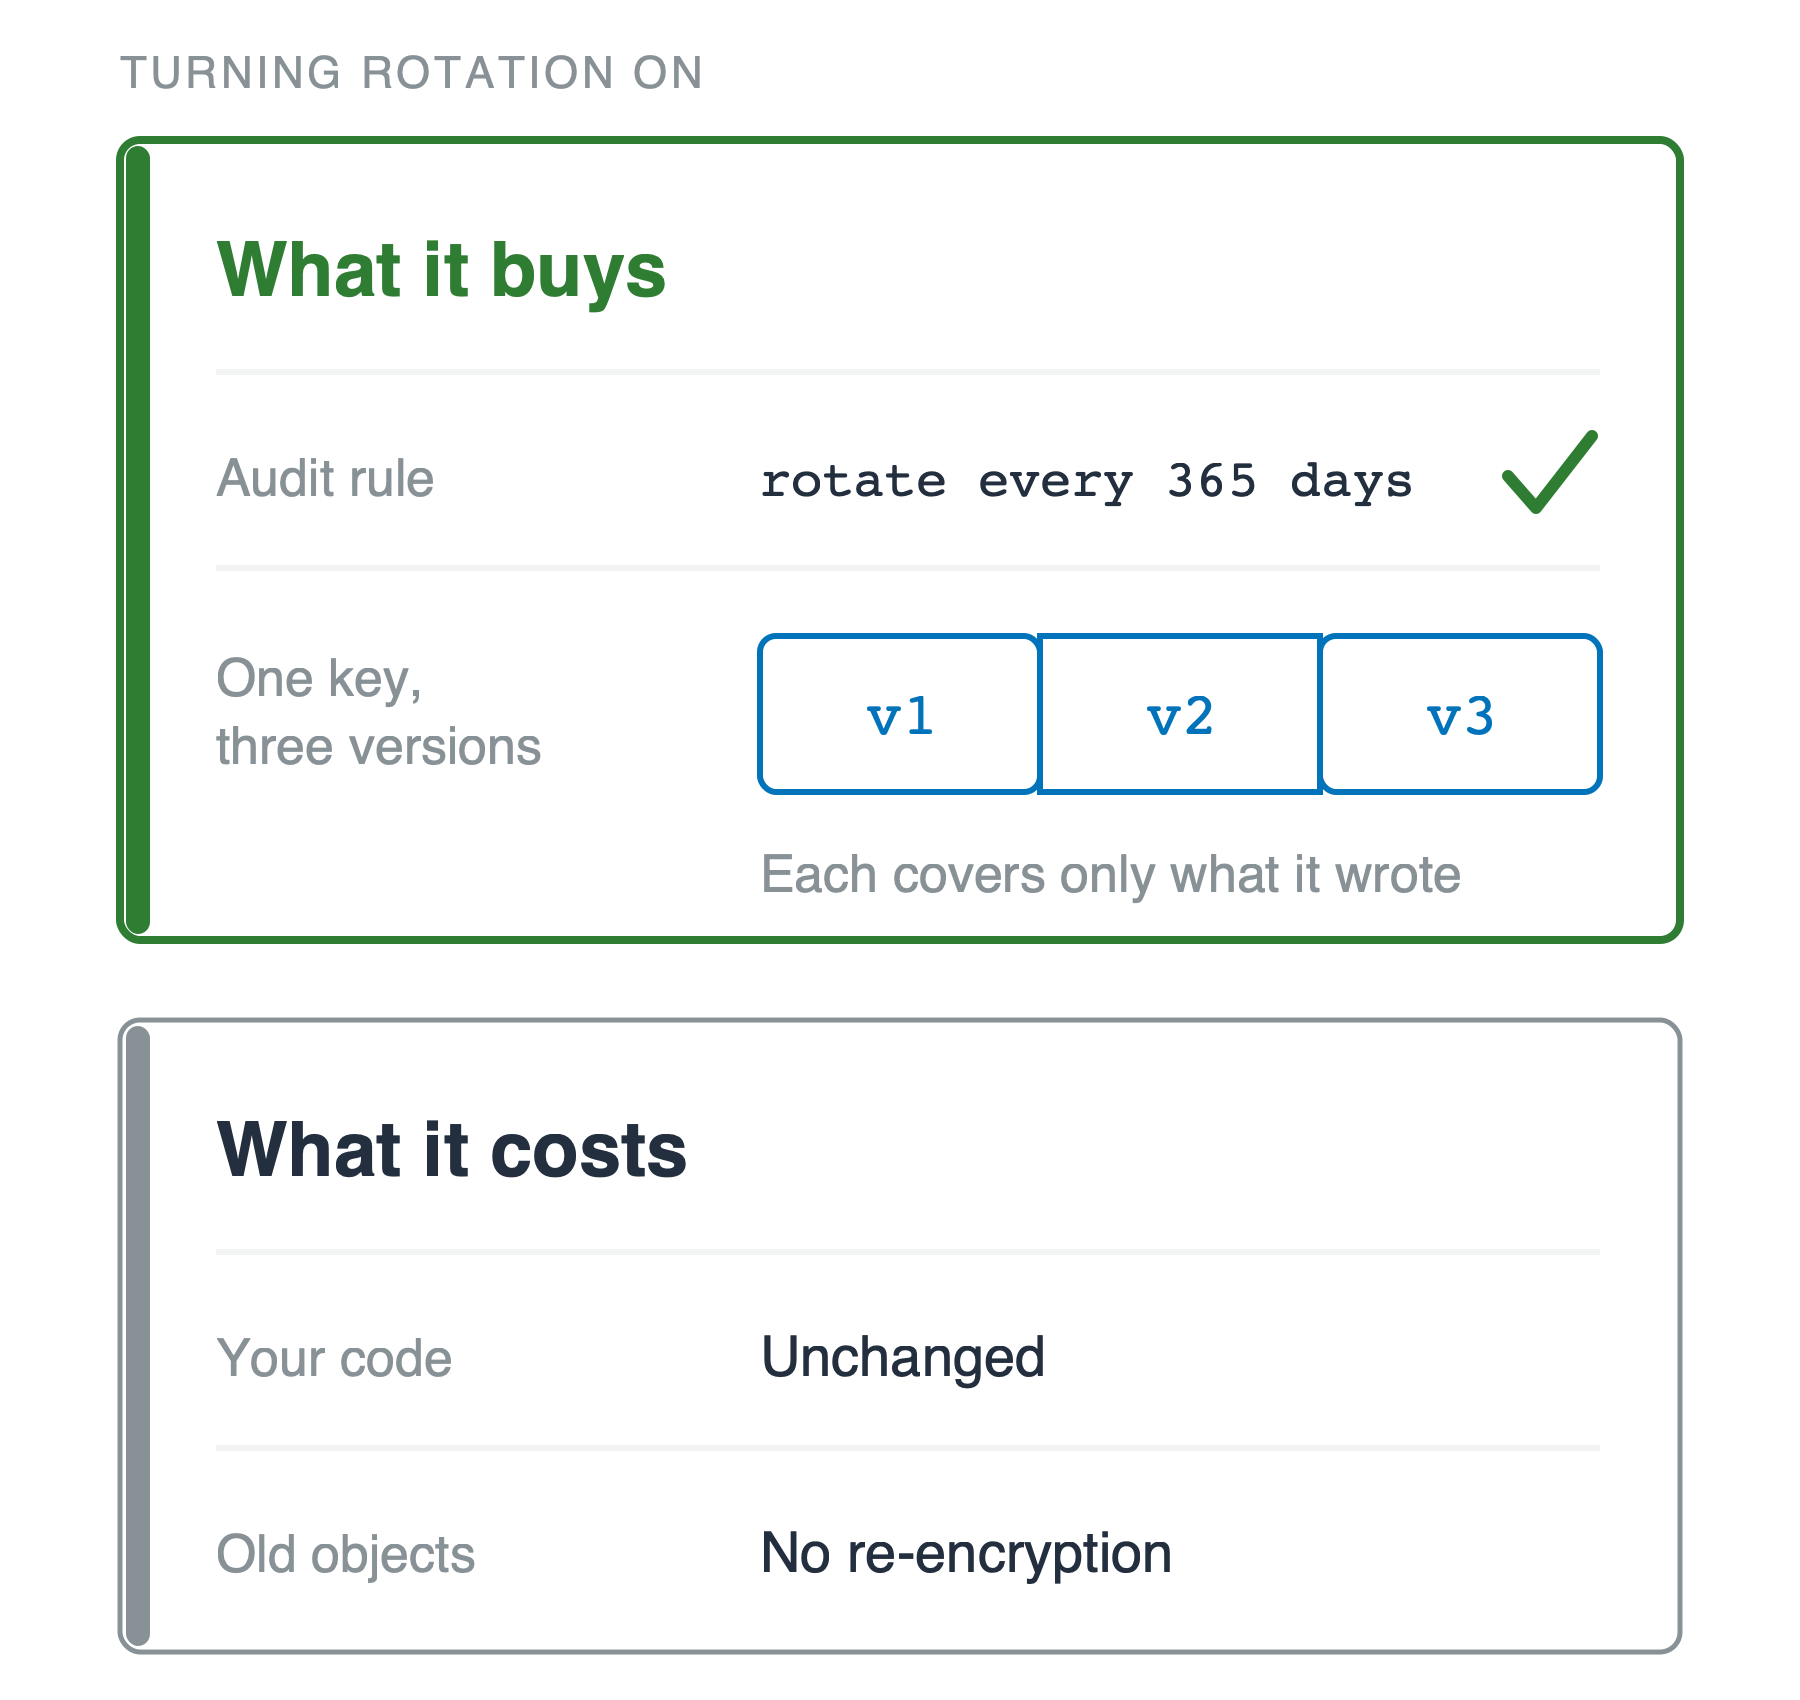
Ce que ça coûte

  • Aucun changement de code, rien à rechiffrer

La même carte verte « ce que ça apporte », maintenant avec une deuxième carte dessous intitulée « ce que ça coûte ». Cette carte donne deux lignes : votre code, inchangé ; anciens objets, pas de rechiffrement.

Utiliser la sécurité AWS pour les développeurs

Passons à la pratique !

Utiliser la sécurité AWS pour les développeurs

Preparing Video For Download...