Lire les reçus AWS

Utiliser la sécurité AWS pour les développeurs

Rahul Singh

Technical Product Manager

Ce qu'un enregistrement contient
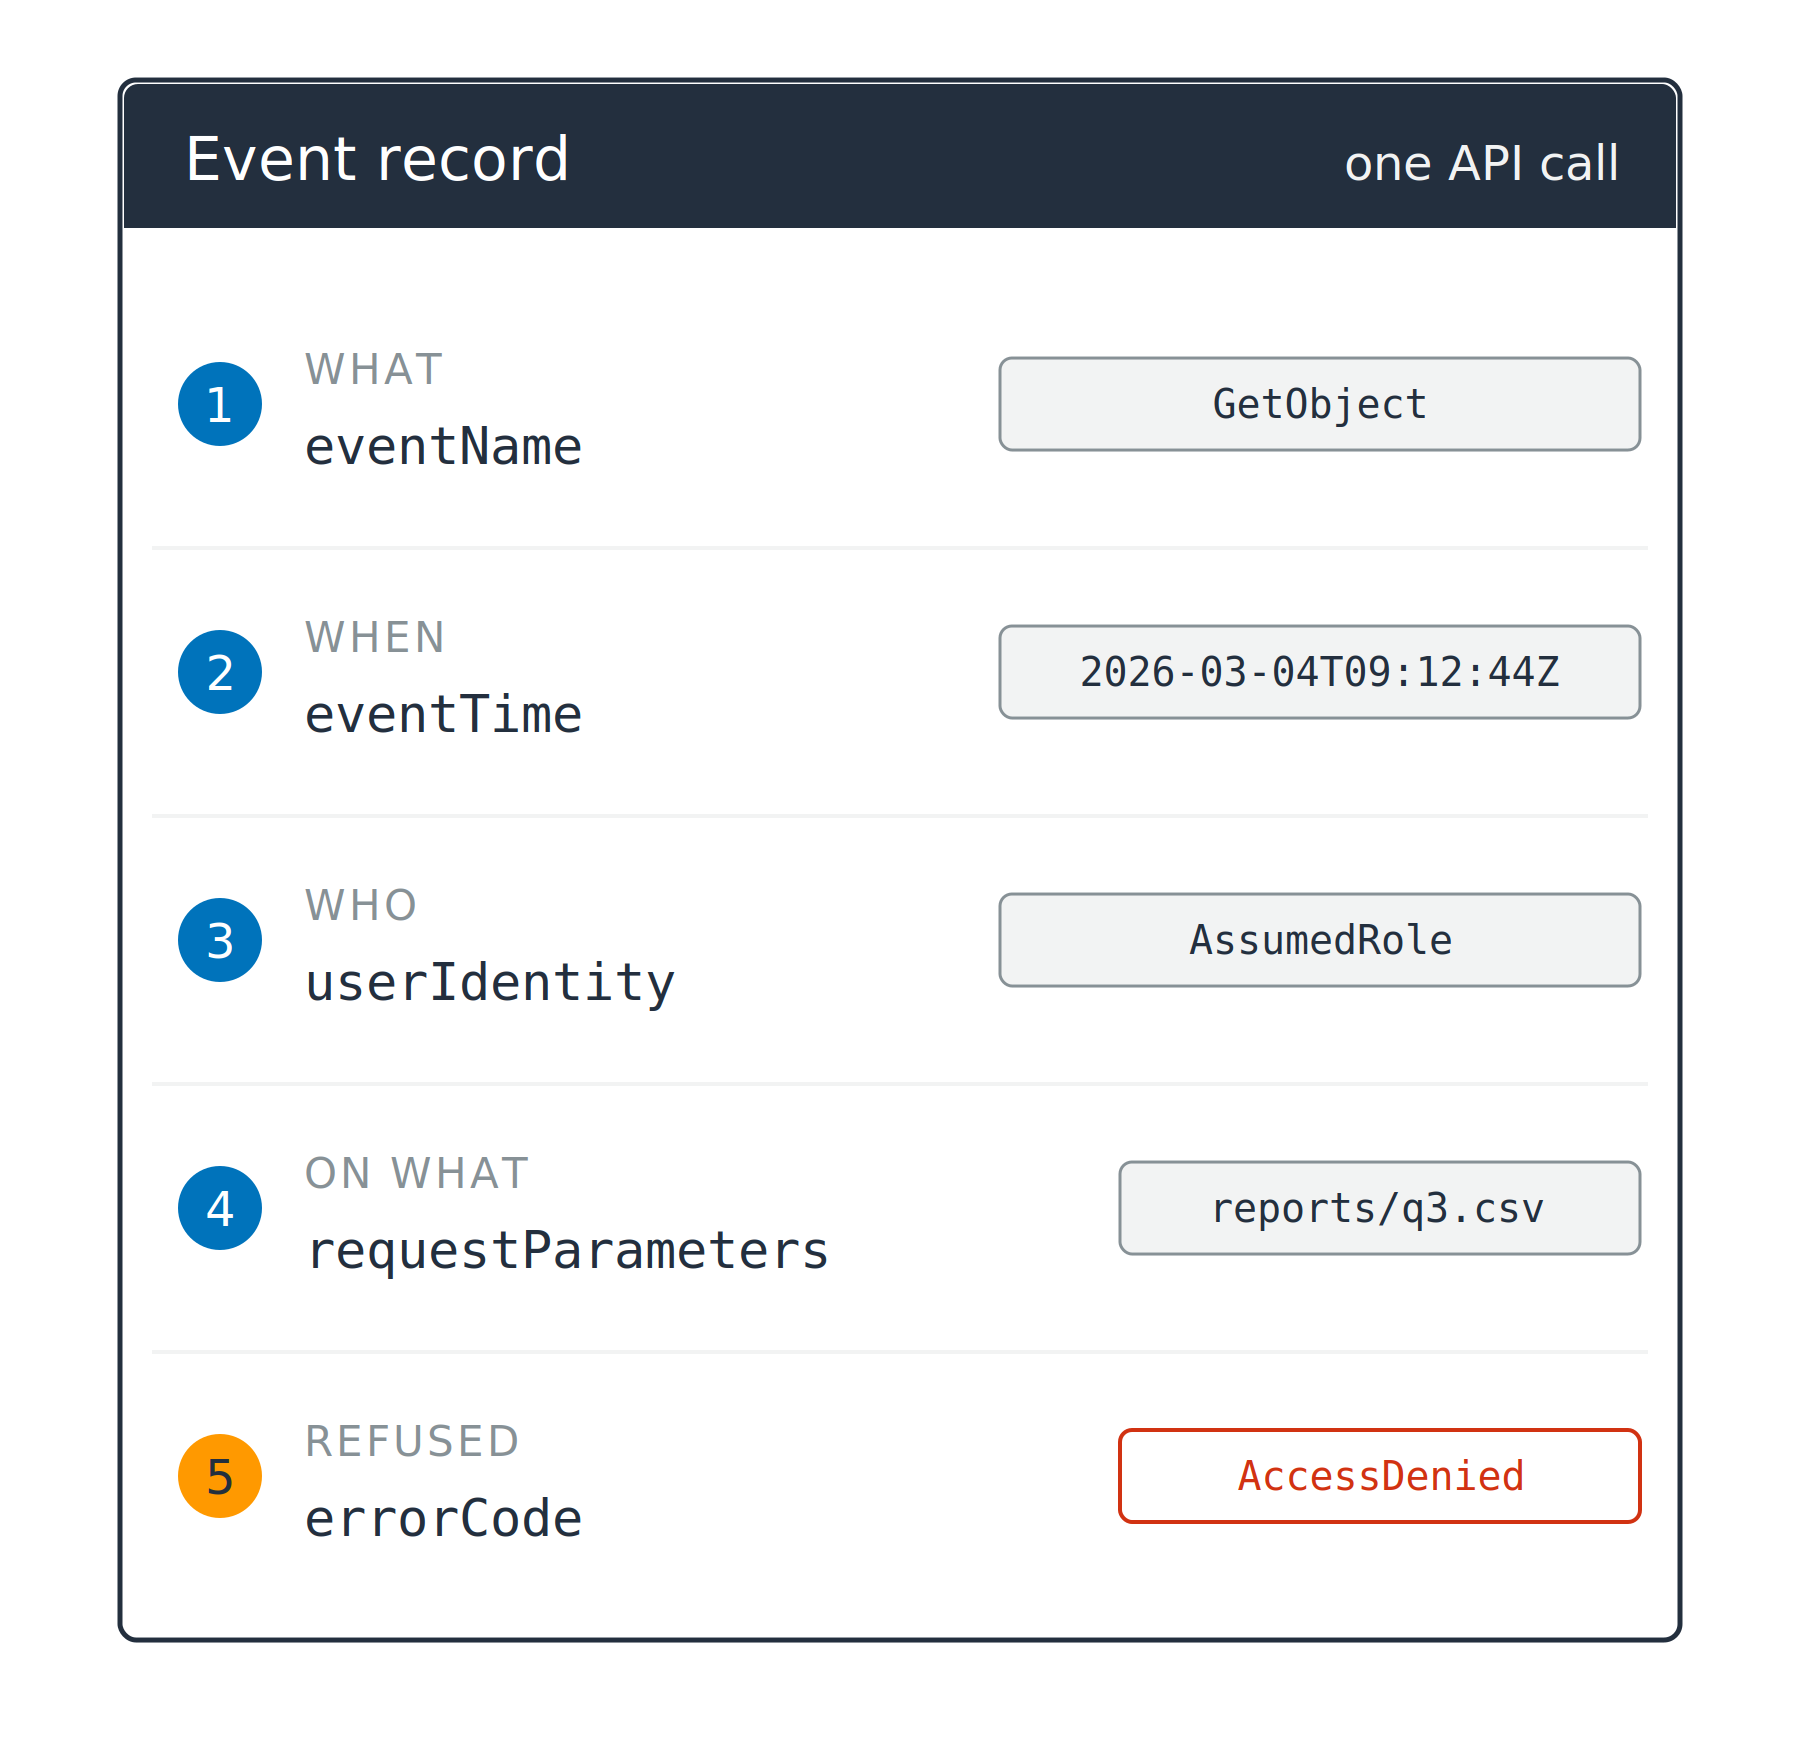
CloudTrail : un appel d'API, un enregistrement

  1. Ce qui a été appelé : eventName
  2. Quand, en UTC : eventTime
  3. Qui l'a appelé : userIdentity
  4. Sur quelle ressource : requestParameters

Une fiche d'enregistrement répertoriant cinq champs numérotés, chacun avec une valeur d'exemple à côté : eventName, eventTime, userIdentity, requestParameters et errorCode. Le cinquième repère est orange et sa valeur indique AccessDenied.

Utiliser la sécurité AWS pour les développeurs

Ce qu'un enregistrement contient

CloudTrail : un appel d'API, un enregistrement

  1. Ce qui a été appelé : eventName
  2. Quand, en UTC : eventTime
  3. Qui l'a appelé : userIdentity
  4. Sur quelle ressource : requestParameters
  5. Refusé, et pourquoi : errorCode

Une fiche d'enregistrement répertoriant cinq champs numérotés, chacun avec une valeur d'exemple à côté : eventName, eventTime, userIdentity, requestParameters et errorCode. Le cinquième repère est orange et sa valeur indique AccessDenied.

Utiliser la sécurité AWS pour les développeurs

Le journal nomme le principal

Deux champs, une identité

  • Session : l'appelant, dans arn, commençant par arn:aws:sts:
  • Rôle : son autorité, dans sessionIssuer, commençant par arn:aws:iam:

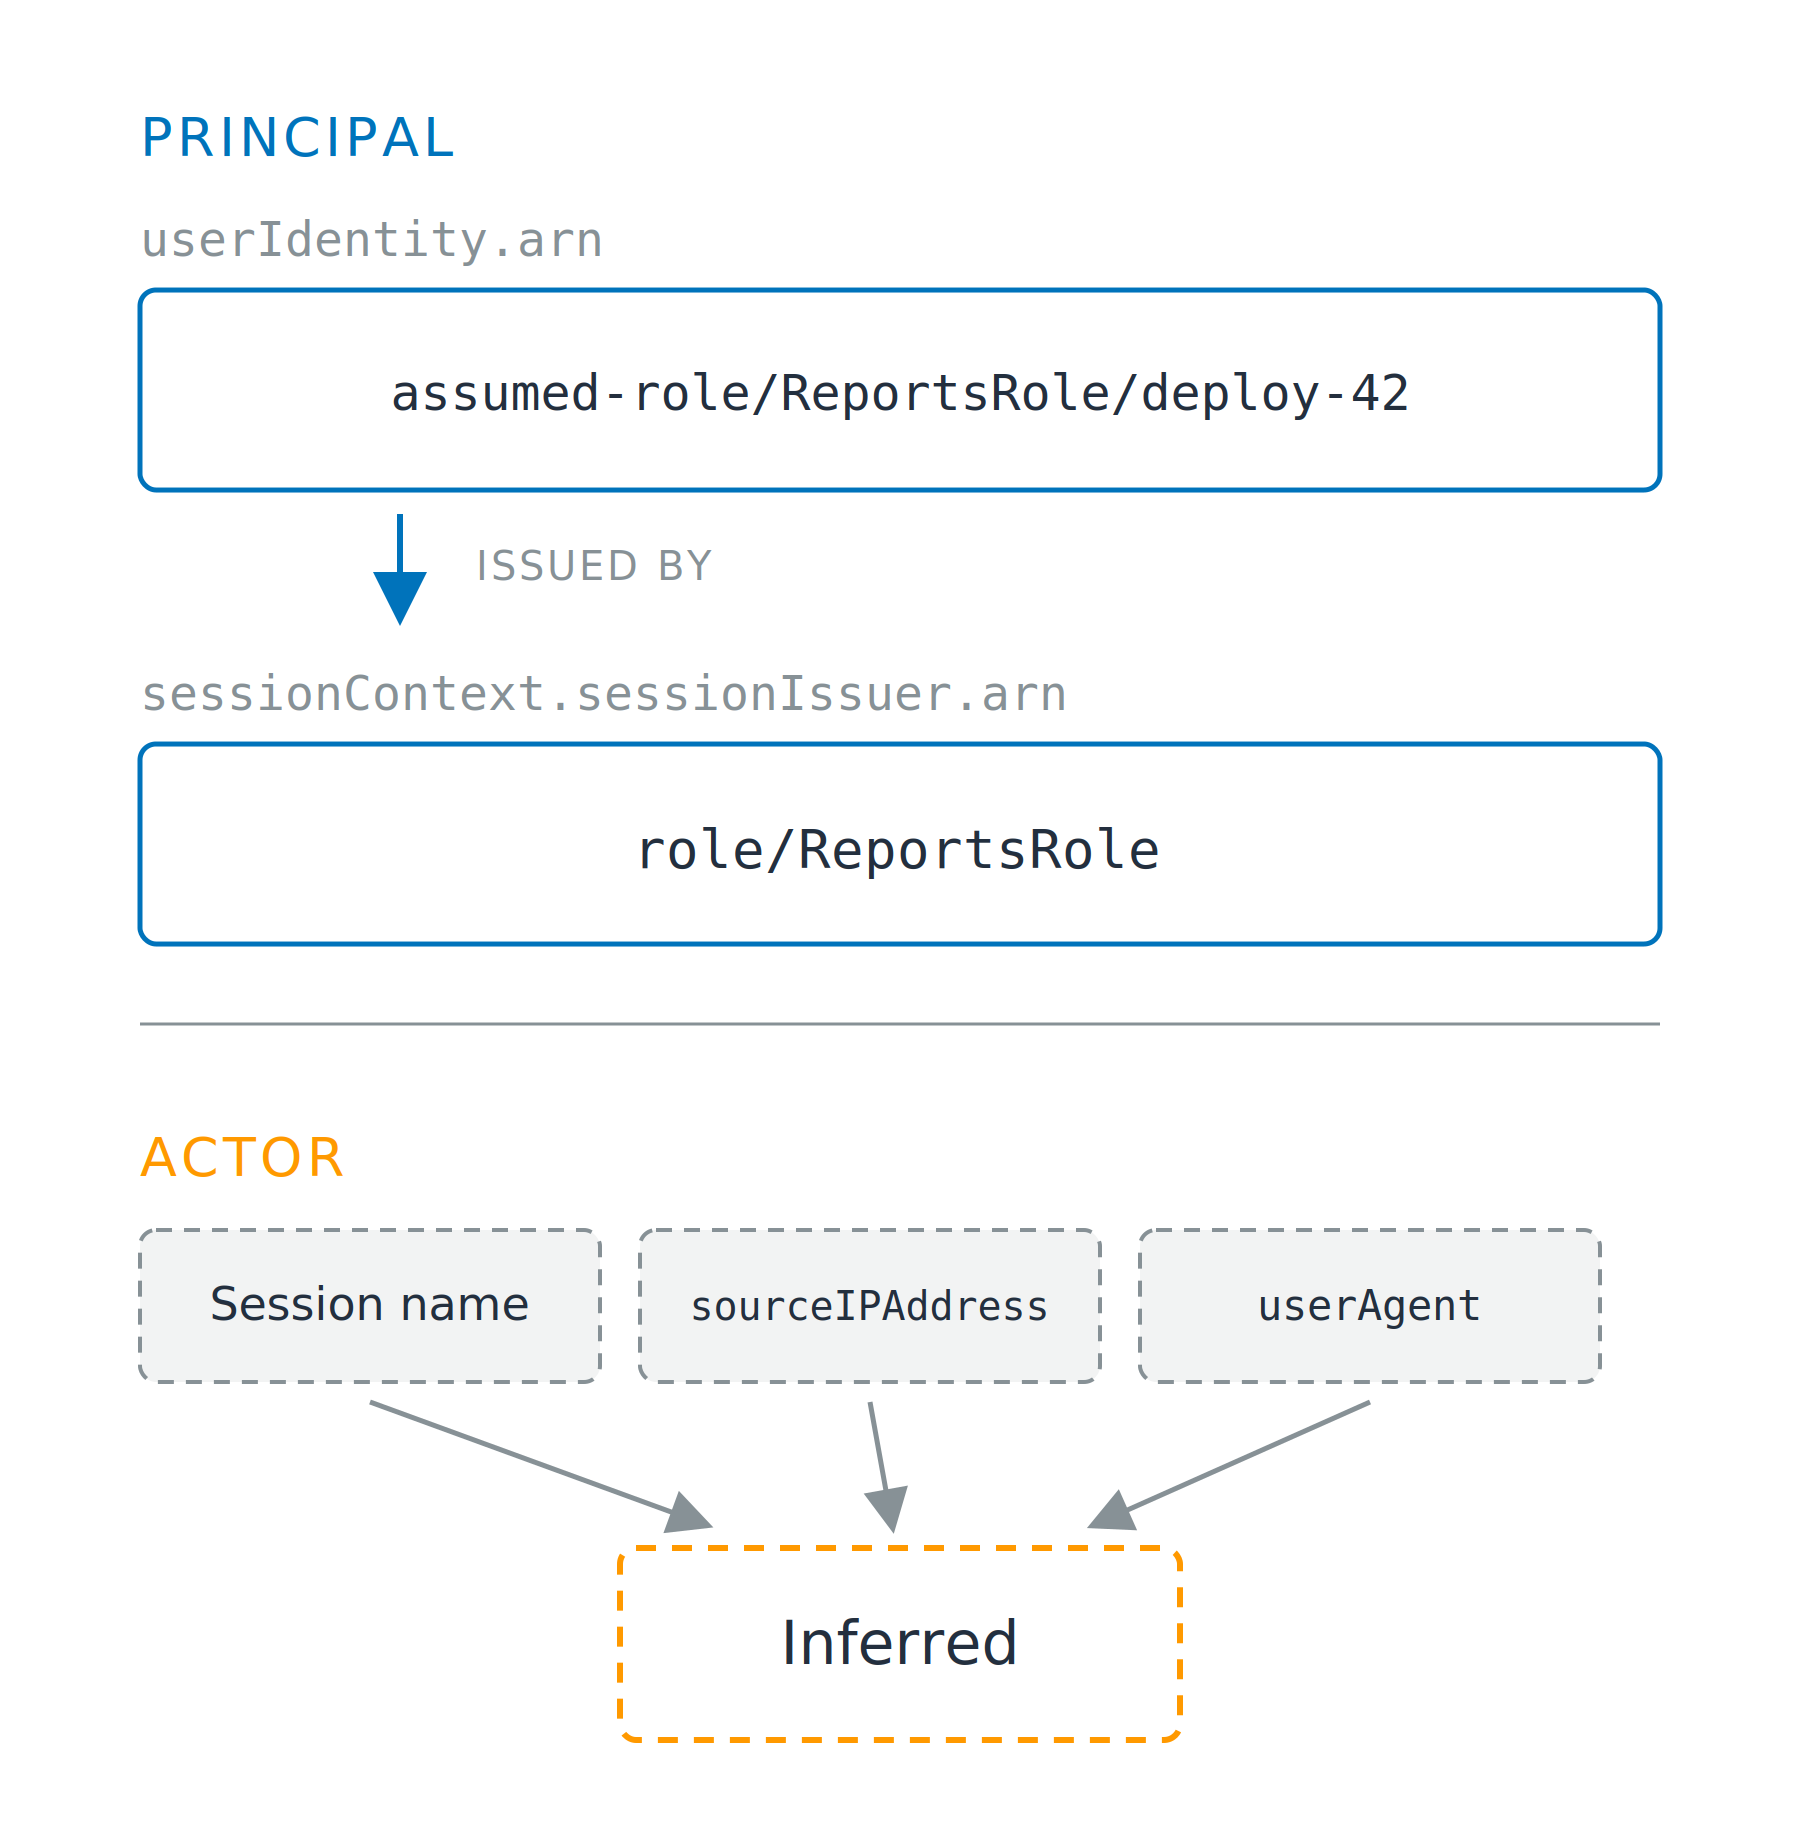
Deux zones superposées. La zone du haut, intitulée Principal, montre l'ARN de session assumed-role/ReportsRole/deploy-42 avec une flèche vers le bas vers l'ARN de rôle role/ReportsRole qui l'a émise, tous deux en plein trait. La zone du bas, intitulée Actor, montre trois boîtes en pointillé pour session name, sourceIPAddress et userAgent, pointant vers une boîte en pointillé indiquant Inferred.

Utiliser la sécurité AWS pour les développeurs

Le journal nomme le principal

Deux champs, une identité

  • Session : l'appelant, dans arn, commençant par arn:aws:sts:
  • Rôle : son autorité, dans sessionIssuer, commençant par arn:aws:iam:

L'acteur n'est pas un champ

  • Déduit : nom de session, sourceIPAddress

Deux zones superposées. La zone du haut, intitulée Principal, montre l'ARN de session assumed-role/ReportsRole/deploy-42 avec une flèche vers le bas vers l'ARN de rôle role/ReportsRole qui l'a émise, tous deux en plein trait. La zone du bas, intitulée Actor, montre trois boîtes en pointillé pour session name, sourceIPAddress et userAgent, pointant vers une boîte en pointillé indiquant Inferred.

Utiliser la sécurité AWS pour les développeurs

Garder quatre champs, pas quarante

Quarante champs, quatre essentiels

  • Acteur : qui a lancé l'action
  • Principal : l'identité vérifiée par AWS
  • Action : ce qui a été appelé
  • Ressource : ce qui a été touché

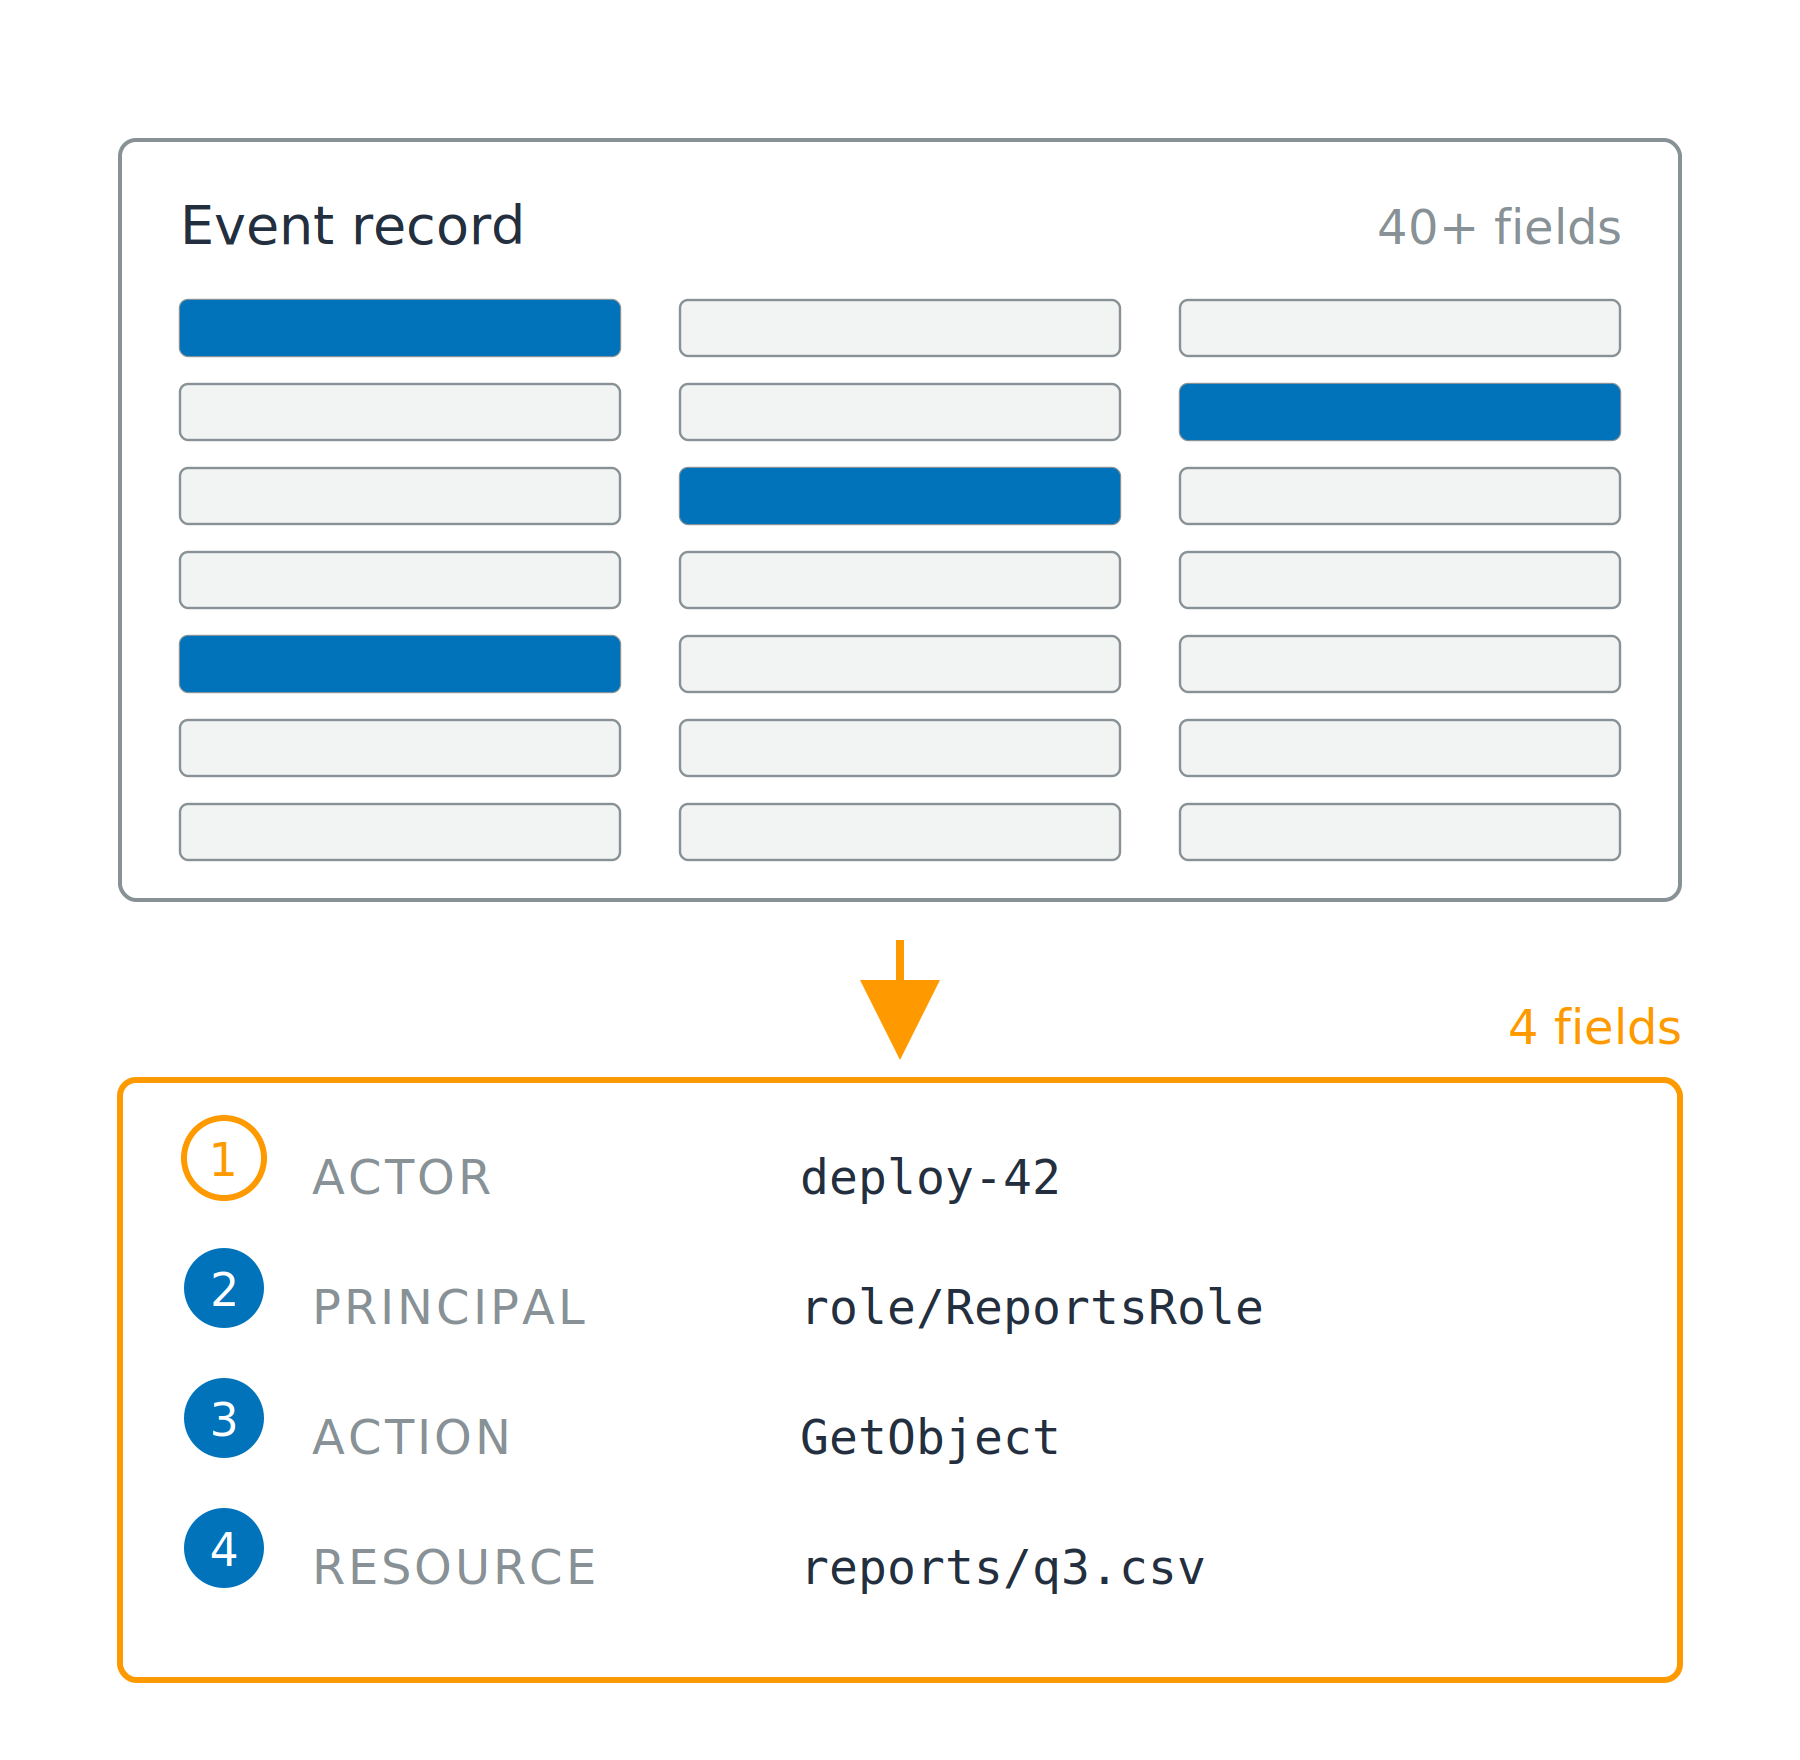
Un enregistrement d'événement dense avec de nombreuses barres de champs grises, quatre en bleu, et une flèche vers une carte compacte avec quatre lignes numérotées : actor, principal, action et resource.

Utiliser la sécurité AWS pour les développeurs

Garder quatre champs, pas quarante

Quarante champs, quatre essentiels

  • Acteur : qui a lancé l'action
  • Principal : l'identité vérifiée par AWS
  • Action : ce qui a été appelé
  • Ressource : ce qui a été touché

Leur provenance

  • Action depuis eventName, ressource depuis requestParameters
  • Principal depuis userIdentity, acteur déduit

Un enregistrement d'événement dense avec de nombreuses barres de champs grises, quatre en bleu, et une flèche vers une carte compacte avec quatre lignes numérotées : actor, principal, action et resource.

Utiliser la sécurité AWS pour les développeurs

Activé par défaut ou désactivé par défaut
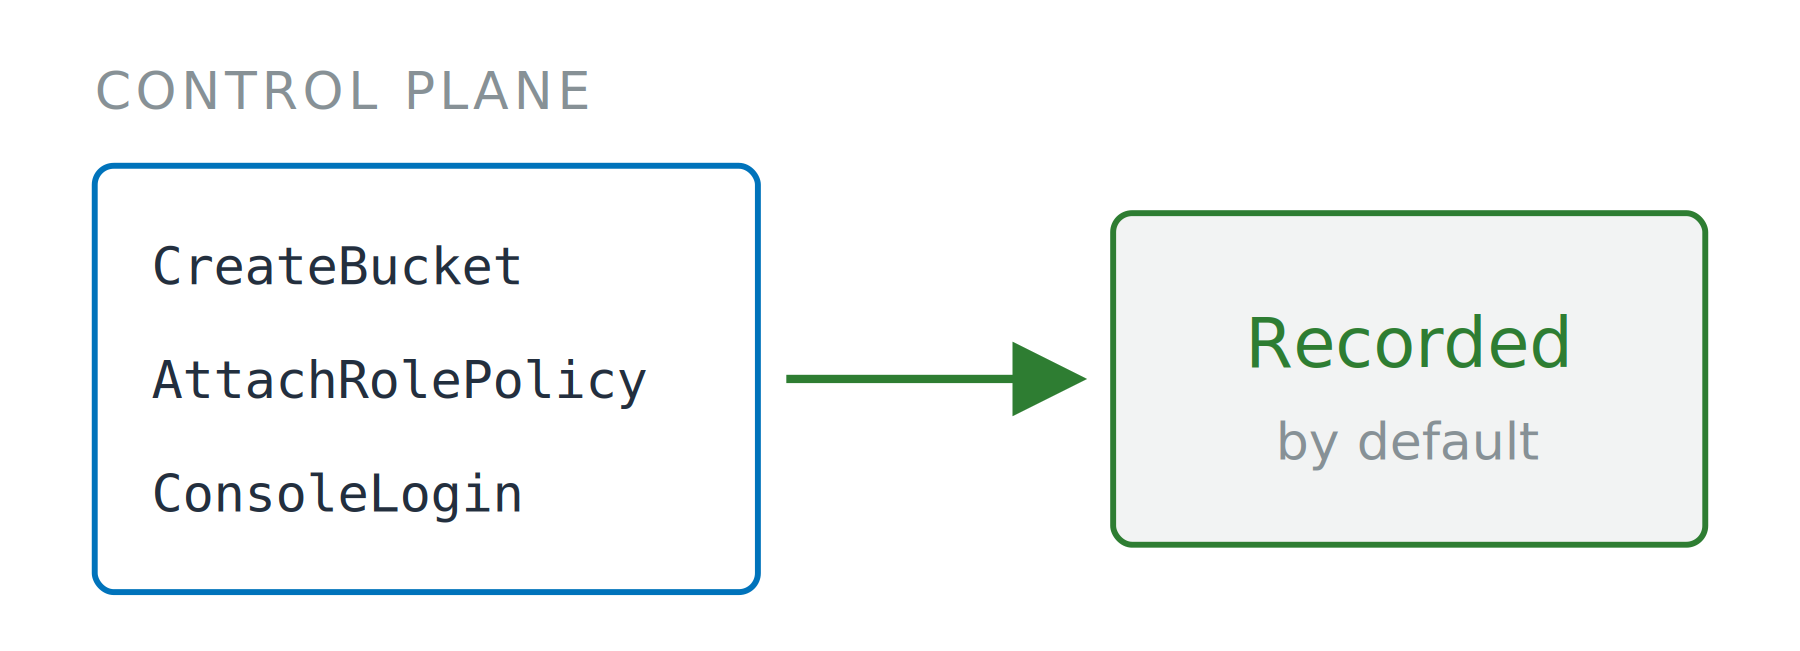
Événements de gestion

  • Appels du plan de contrôle
  • Inclut tous les appels KMS, donc Decrypt est ici
  • Historique des événements : vue console gratuite 90 jours


Trois noms d'appels du plan de contrôle dans une boîte, avec une flèche pleine vers une boîte indiquant Recorded by default.


Utiliser la sécurité AWS pour les développeurs

Activé par défaut ou désactivé par défaut
Événements de gestion

  • Appels du plan de contrôle
  • Inclut tous les appels KMS, donc Decrypt est ici
  • Historique des événements : vue console gratuite 90 jours

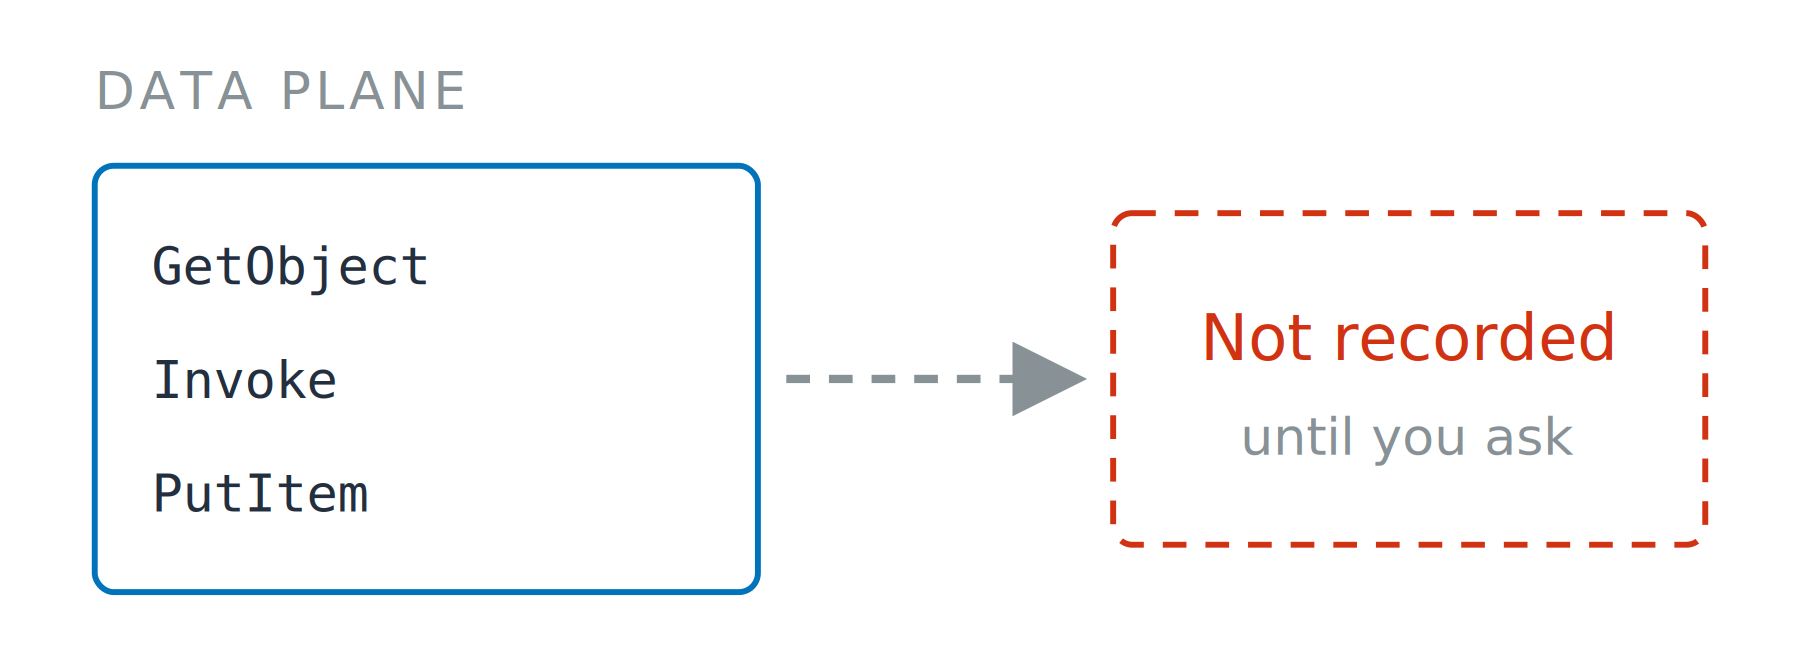
Événements de données

  • Lecture d'objets, invocation de fonctions, écriture d'éléments
  • Trajet (Trail) : livraison continue, facturée séparément
  • Un sélecteur nomme le type de ressource, et lectures, écritures ou les deux

Trois noms d'appels du plan de contrôle dans une boîte, avec une flèche pleine vers une boîte indiquant Recorded by default.

Trois noms d'appels du plan de données dans une boîte, avec une flèche en pointillé vers une boîte en pointillé indiquant Not recorded until you ask.

Utiliser la sécurité AWS pour les développeurs

Personne n'enregistrait cela

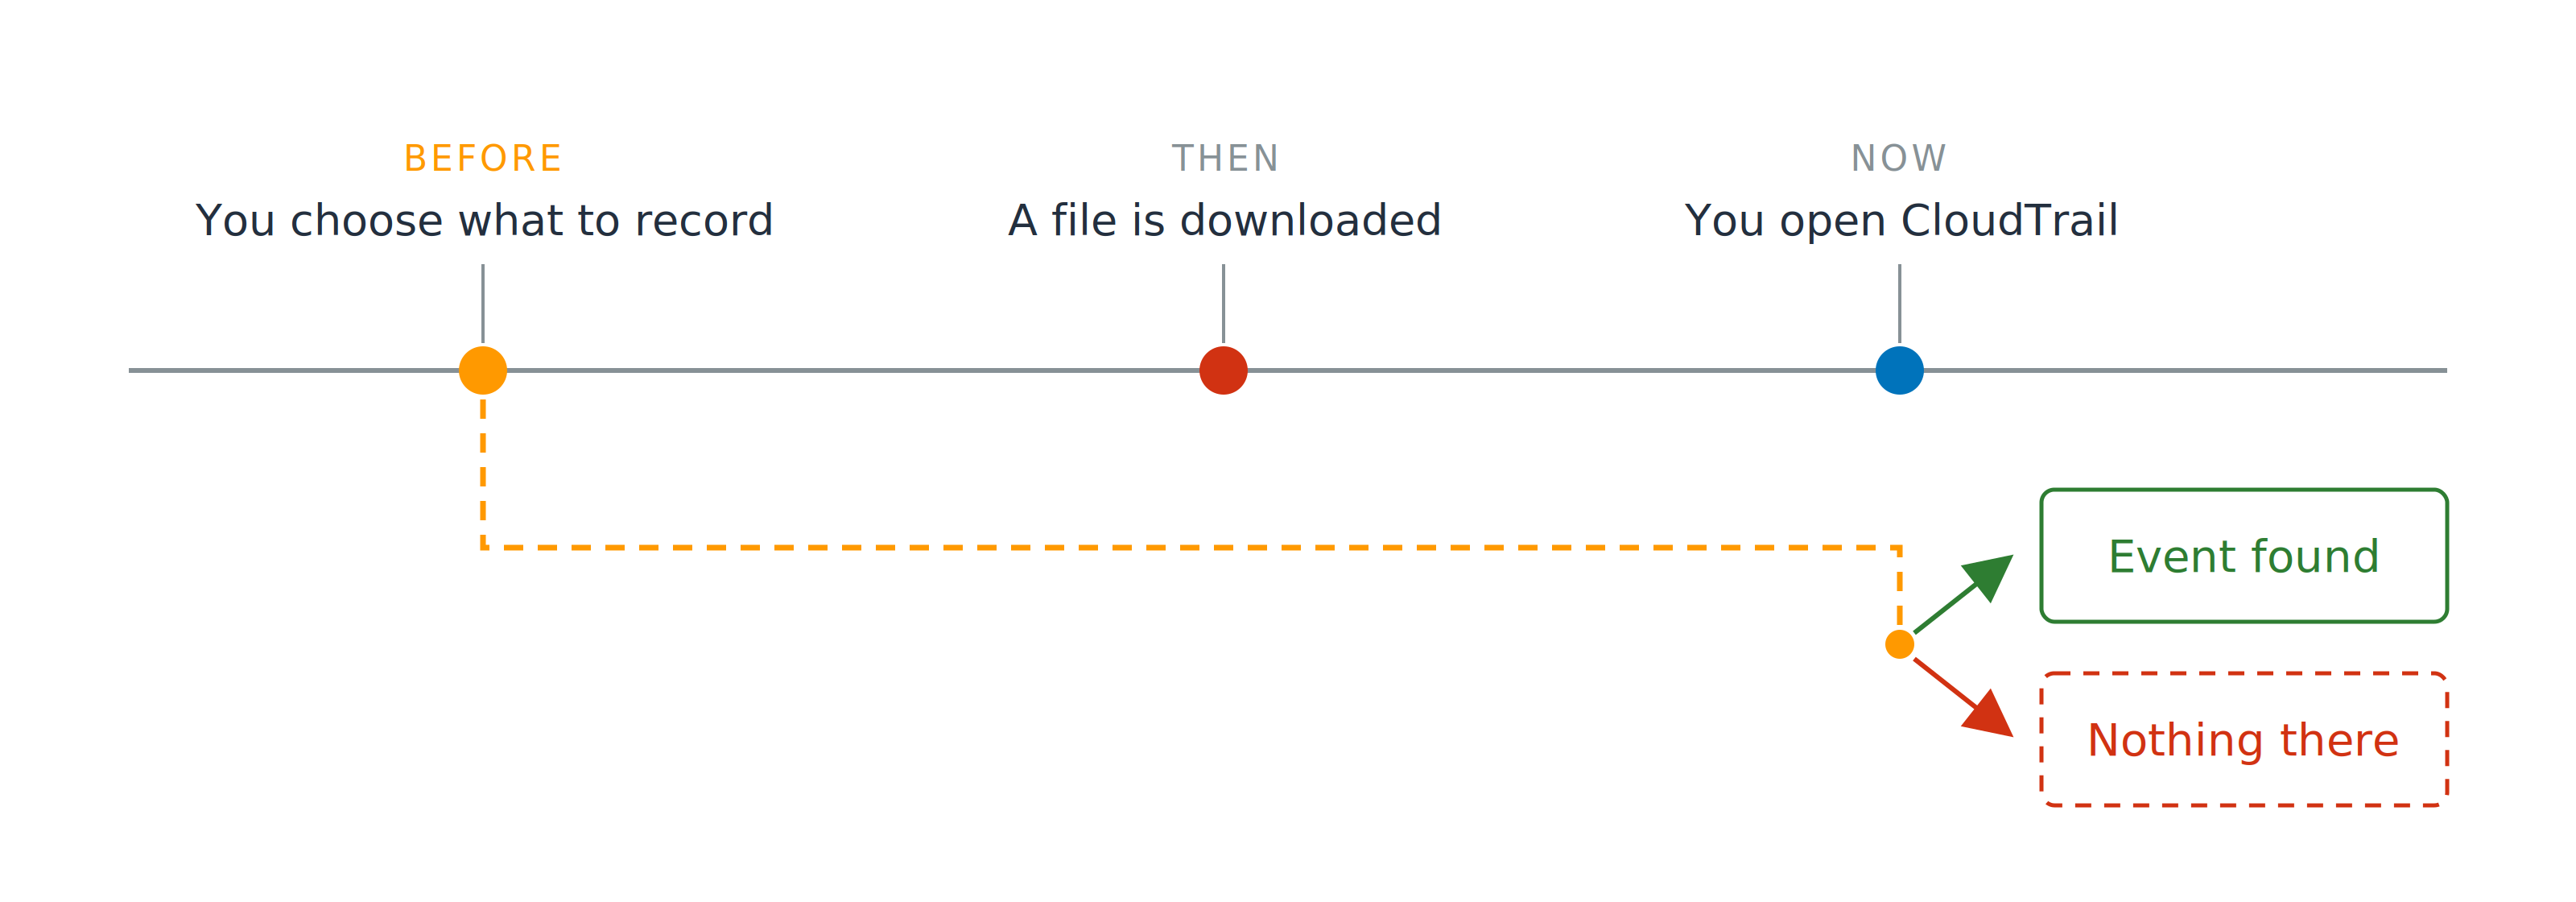
Une frise chronologique avec trois points : vous choisissez quoi enregistrer, un fichier est téléchargé, puis vous ouvrez CloudTrail. Une ligne pointillée prolonge le premier point jusqu'au dernier, où elle se divise vers une boîte événement trouvé et une boîte rien là.

Décider avant, lire après

  • Événements de données activés pour les données clients
  • Désactivés pour le reste
Utiliser la sécurité AWS pour les développeurs

Des preuves orientées vers l'action

IAM Access Analyzer

  • Validation de politiques : vérifie une politique que vous avez écrite

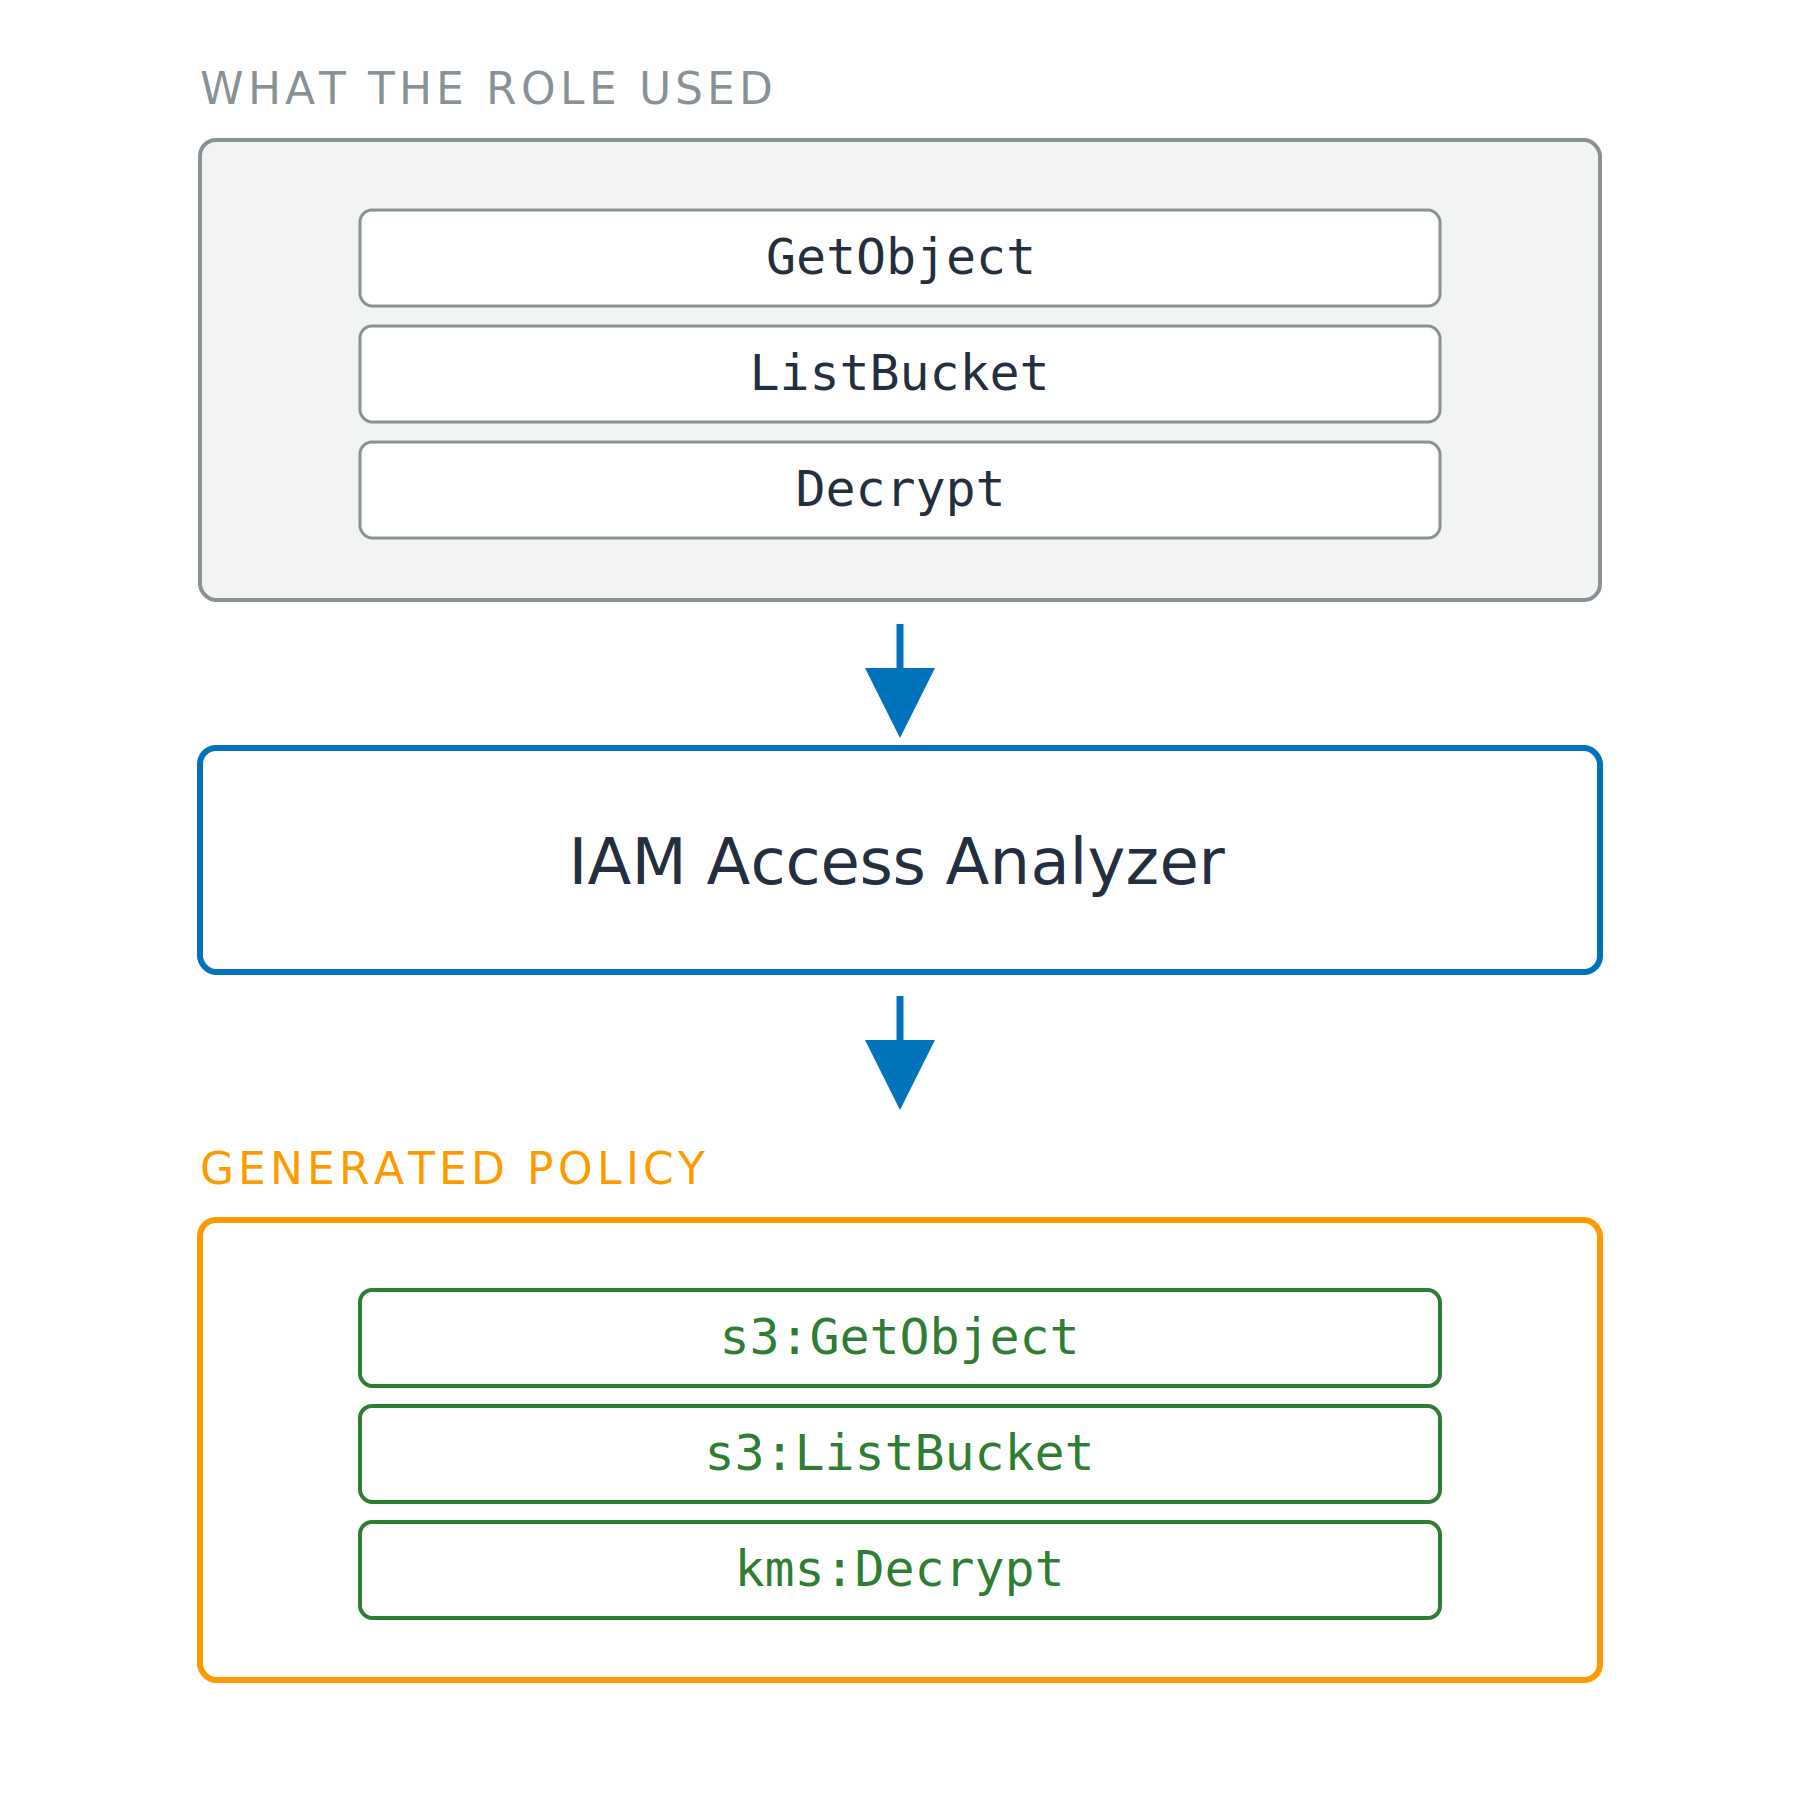
Trois étapes empilées. Une boîte d'événements nomme le rôle utilisé, GetObject, ListBucket et Decrypt, qui passe dans IAM Access Analyzer, puis dans une politique générée contenant les actions IAM avec espace de noms s3:GetObject, s3:ListBucket et kms:Decrypt.

Utiliser la sécurité AWS pour les développeurs

Des preuves orientées vers l'action

IAM Access Analyzer

  • Validation de politiques : vérifie une politique que vous avez écrite
  • Génération de politiques : jusqu'à 90 jours de votre trajet
  • Nécessite un trajet, pas l'Historique des événements

Trois étapes empilées. Une boîte d'événements nomme le rôle utilisé, GetObject, ListBucket et Decrypt, qui passe dans IAM Access Analyzer, puis dans une politique générée contenant les actions IAM avec espace de noms s3:GetObject, s3:ListBucket et kms:Decrypt.

Utiliser la sécurité AWS pour les développeurs

Accordé, mais jamais utilisé

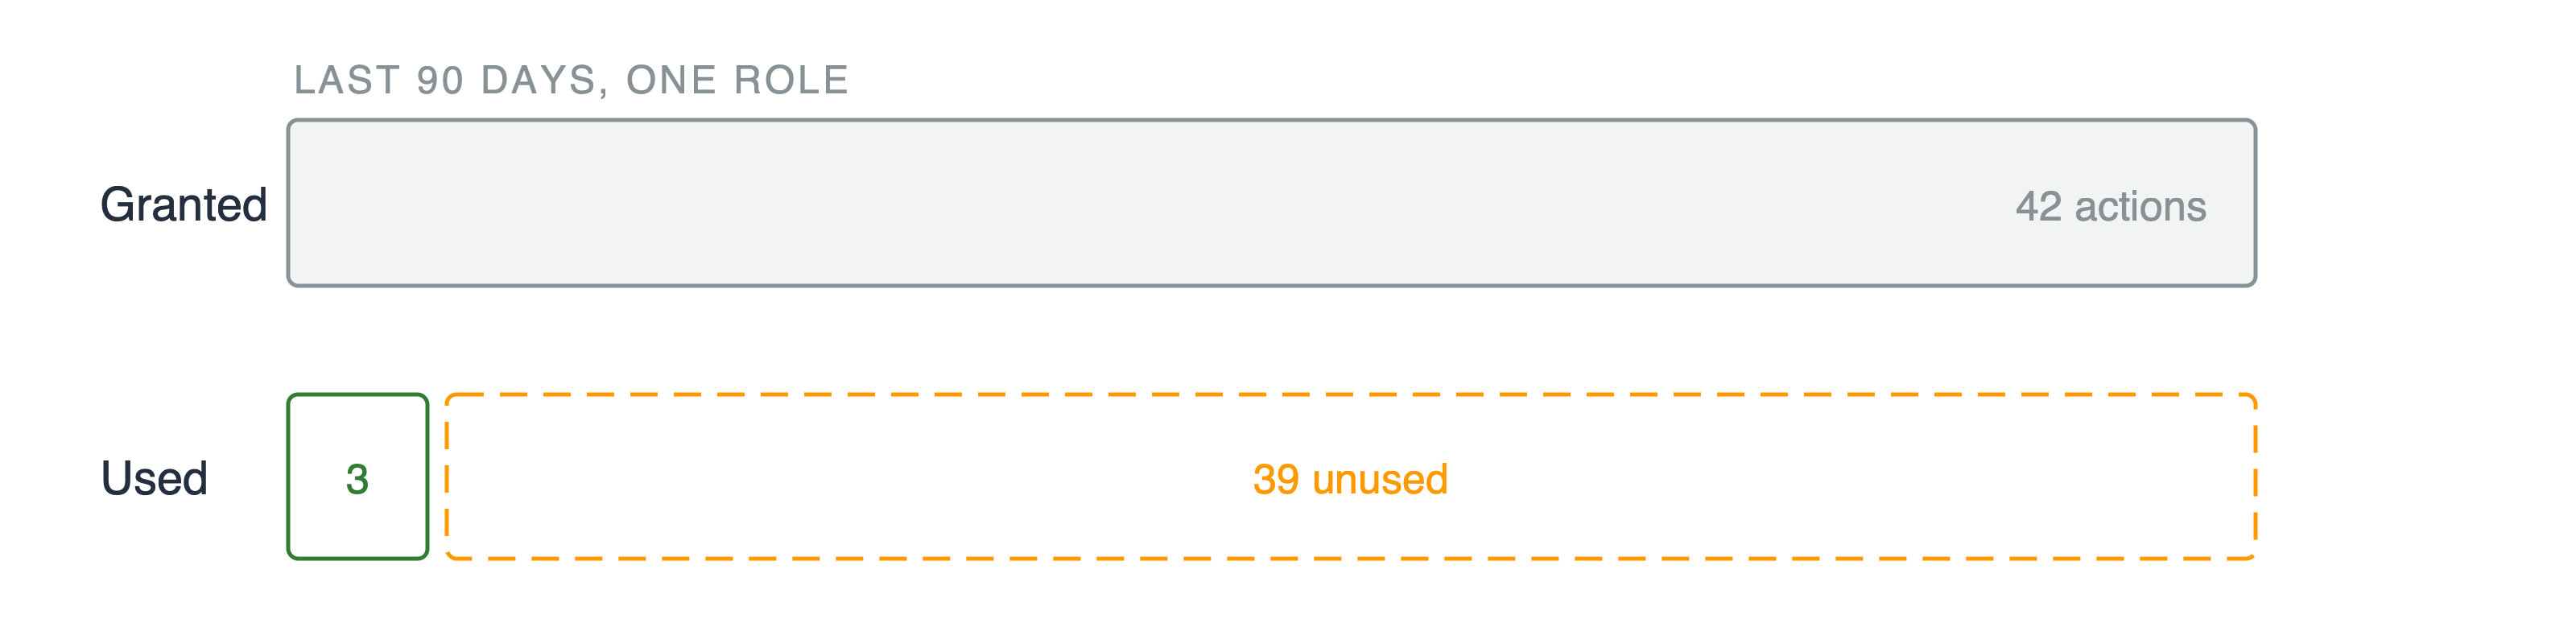
Deux barres. La barre du haut montre quarante-deux actions accordées. La barre du bas se divise en un étroit segment vert de trois actions et un large segment en pointillé de trente-neuf non utilisées.

Constats d'accès non utilisé

  • Rôles, clés et actions que personne n'a appelés

Utilisé ne veut pas dire requis

Moindre privilège, mesuré

  • Preuves en entrée, politique resserrée en sortie
Utiliser la sécurité AWS pour les développeurs

Passons à la pratique !

Utiliser la sécurité AWS pour les développeurs

Preparing Video For Download...