Introduction à la sécurité AWS
Utiliser la sécurité AWS pour les développeurs

Rahul Singh
Technical Product Manager
Préalables du cours
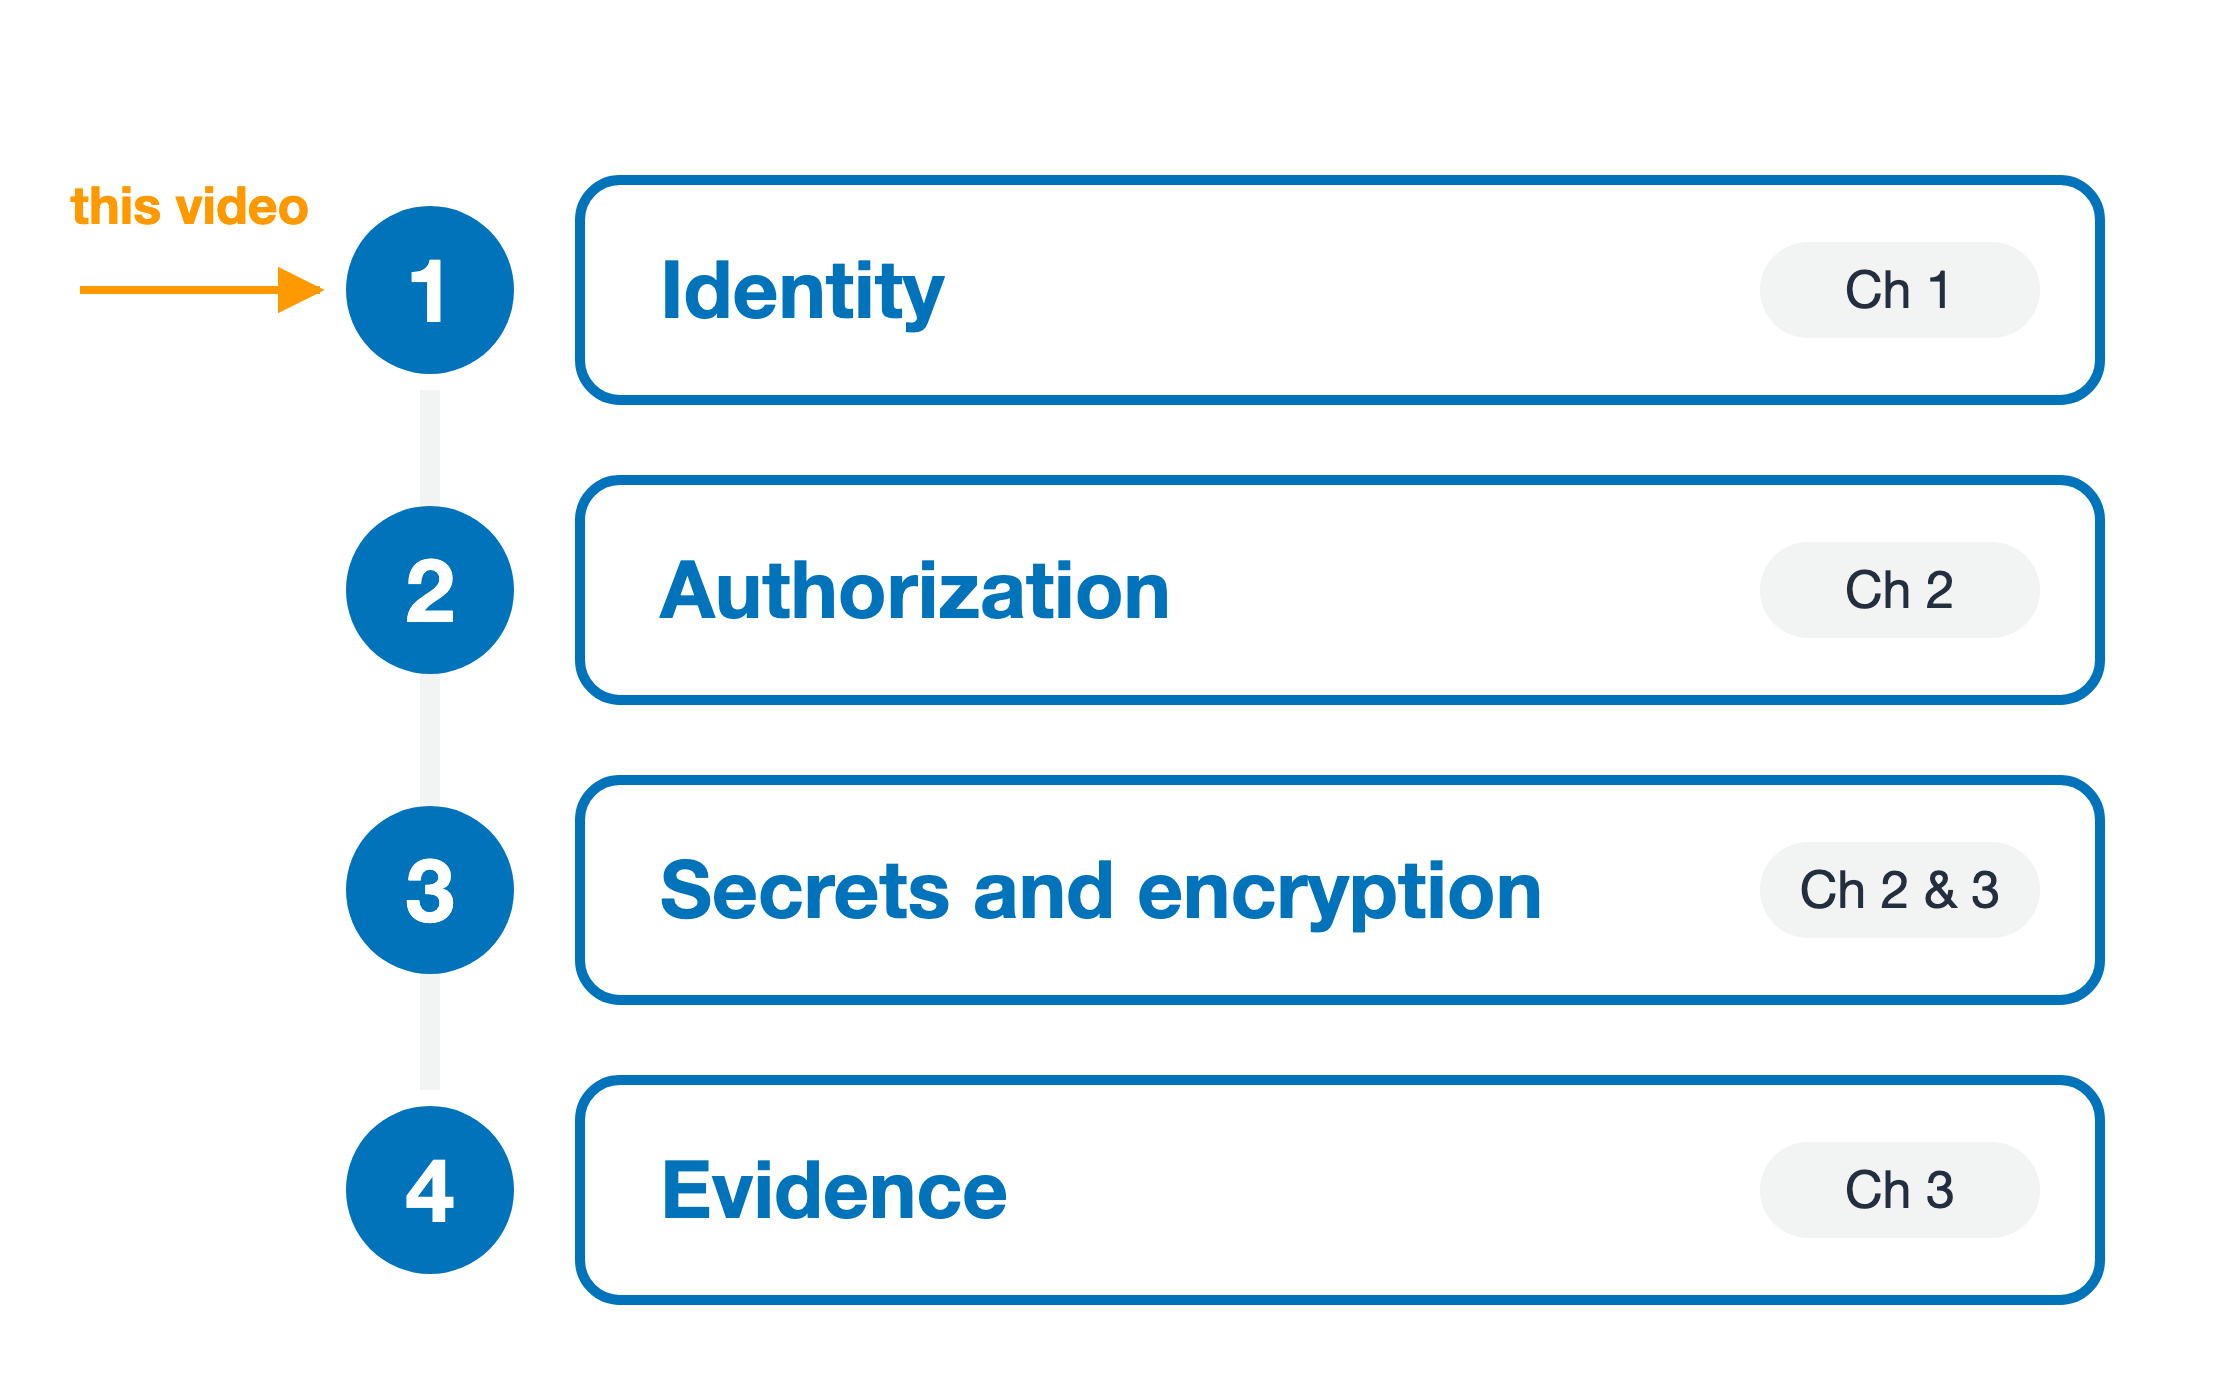
Objectifs du cours
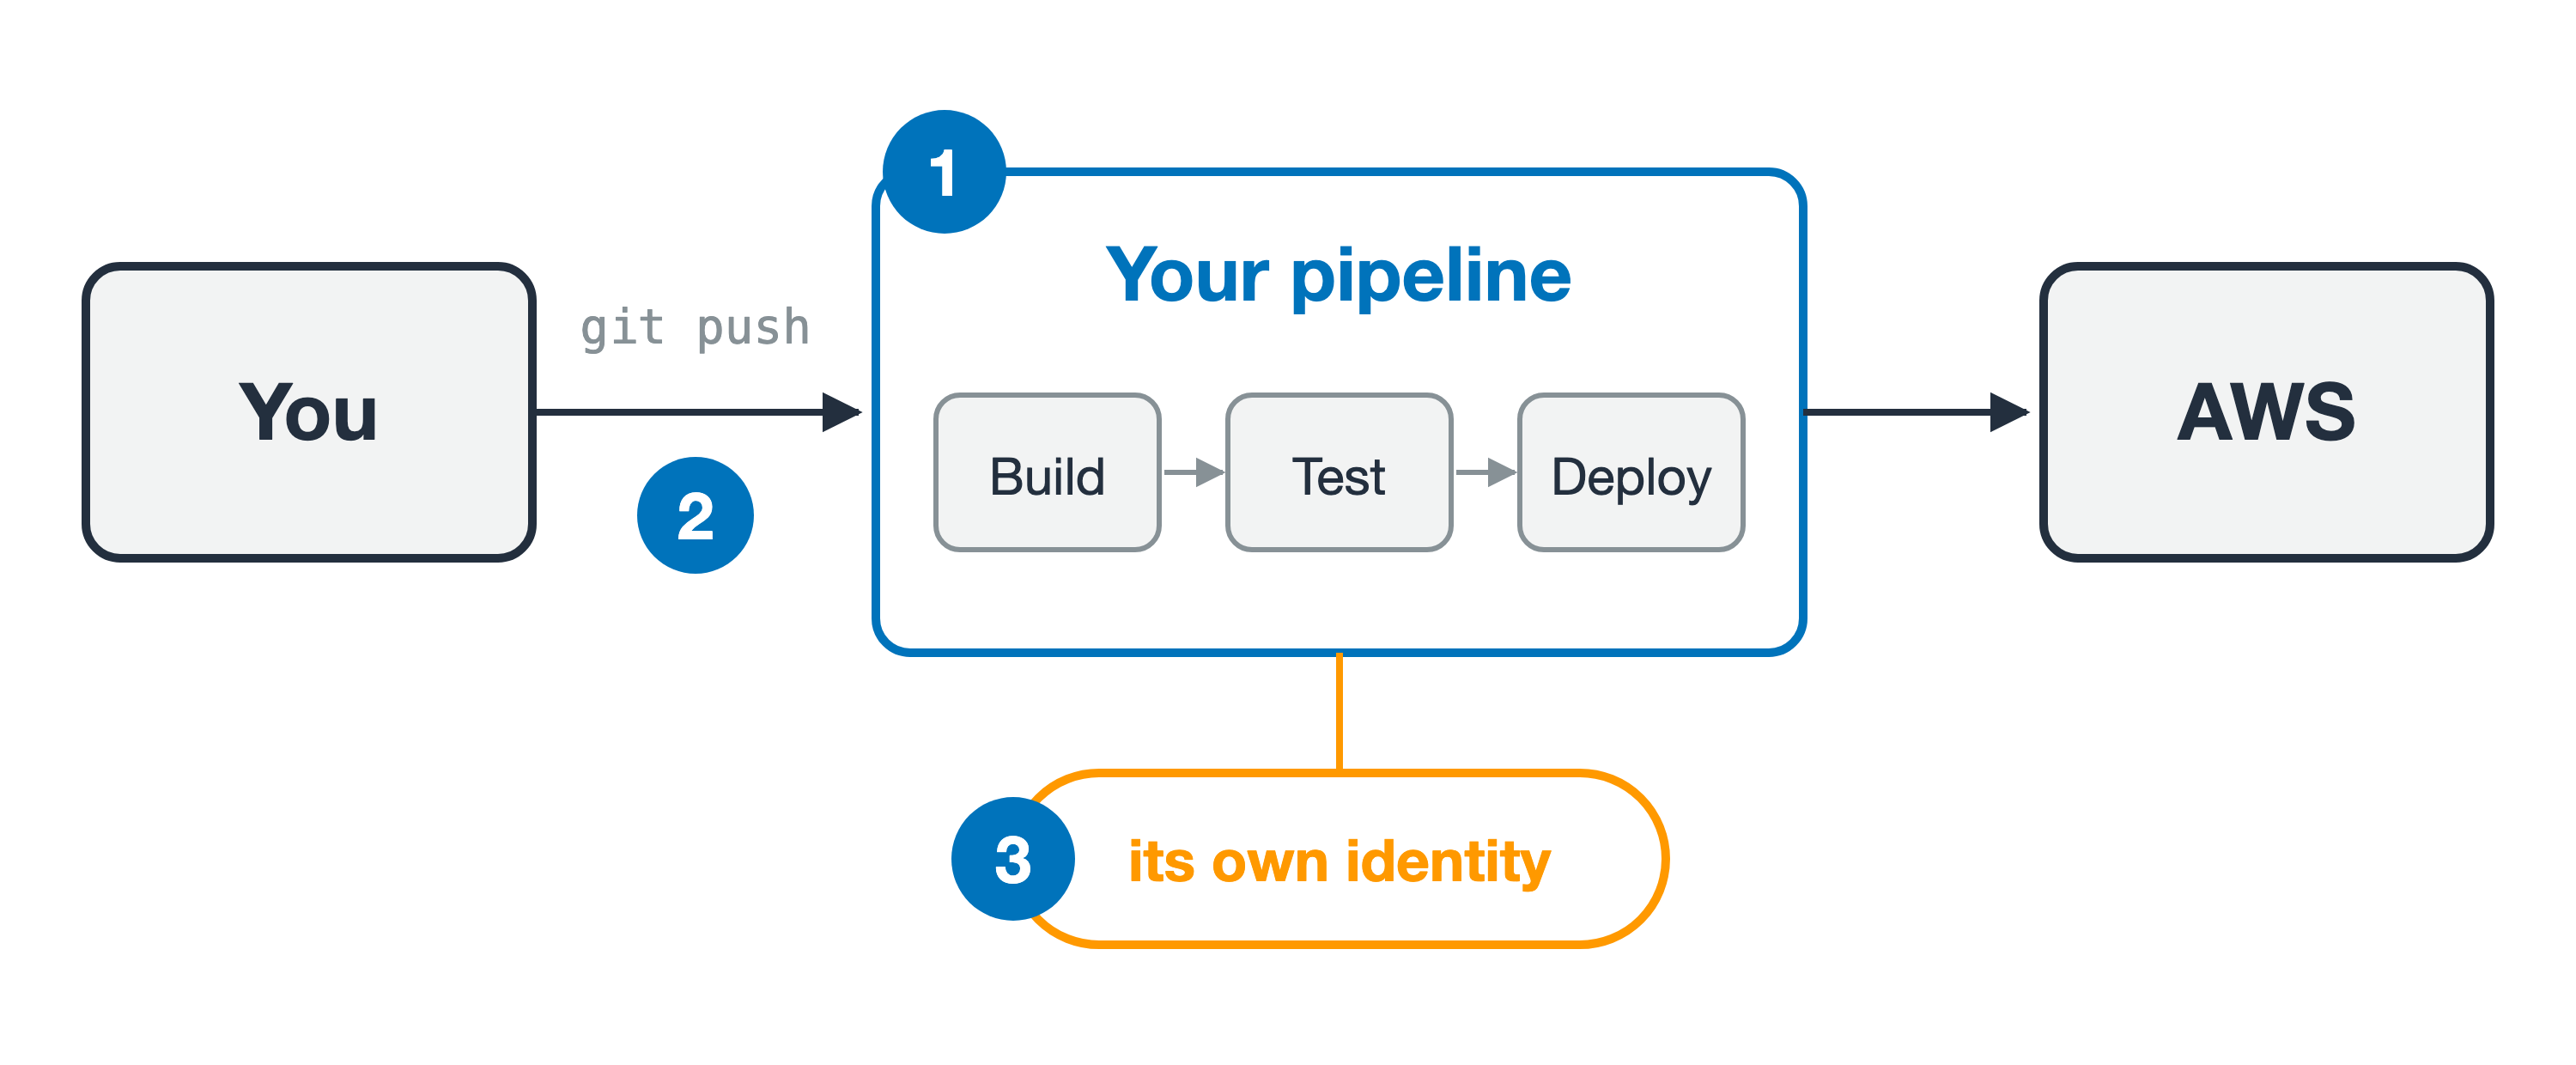
Votre code est livré par un pipeline
Un déploiement qui échoue pour la mauvaise raison
Un déploiement qui échoue pour la mauvaise raison
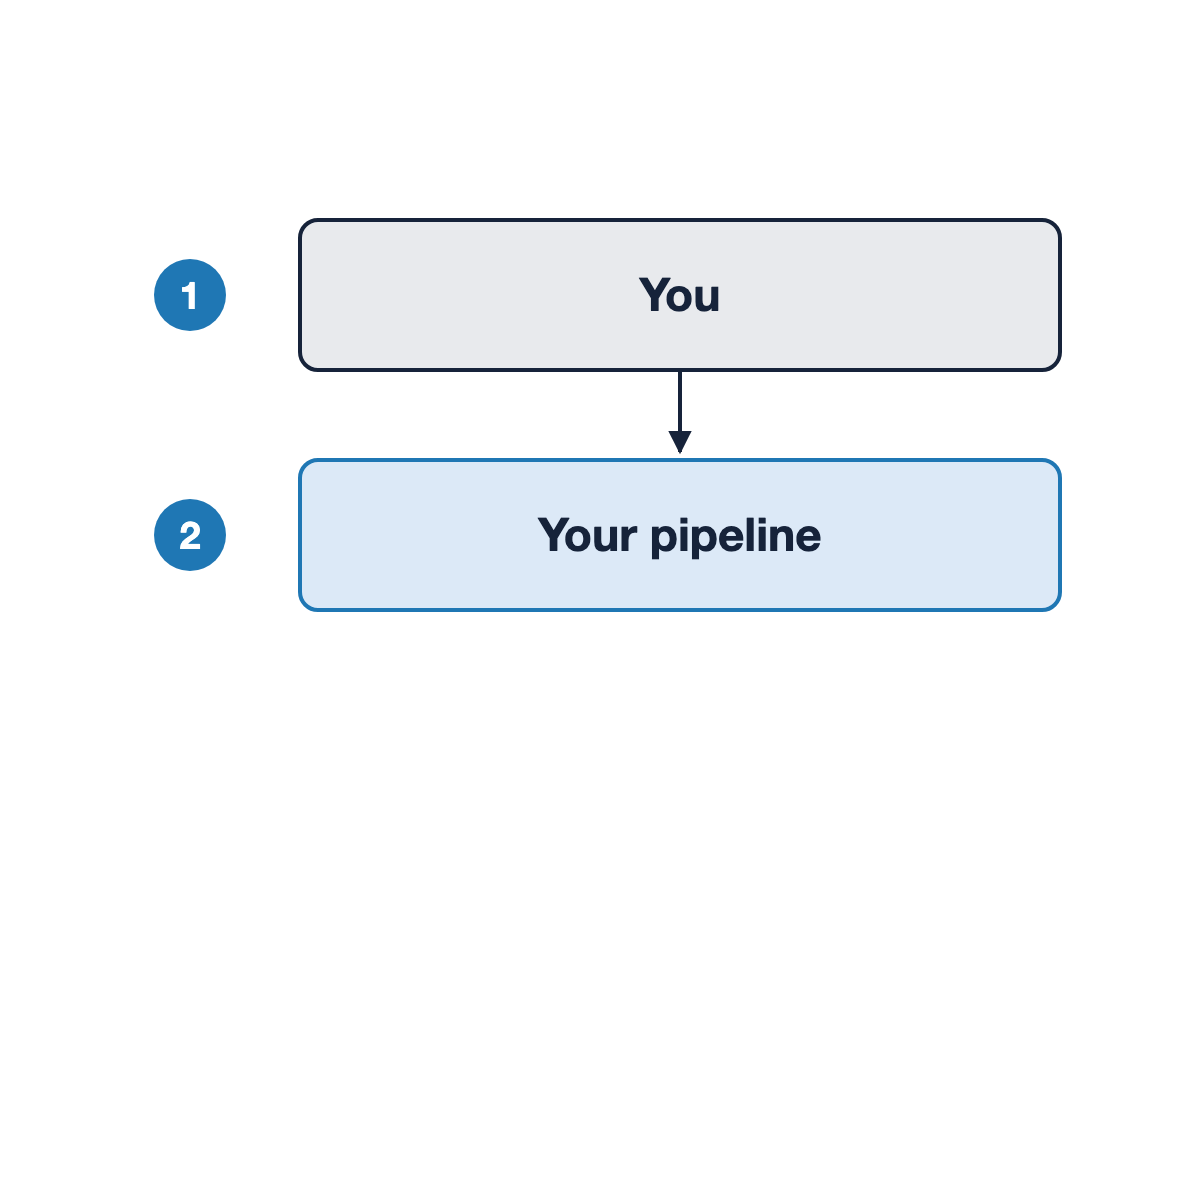
Un déploiement qui échoue pour la mauvaise raison
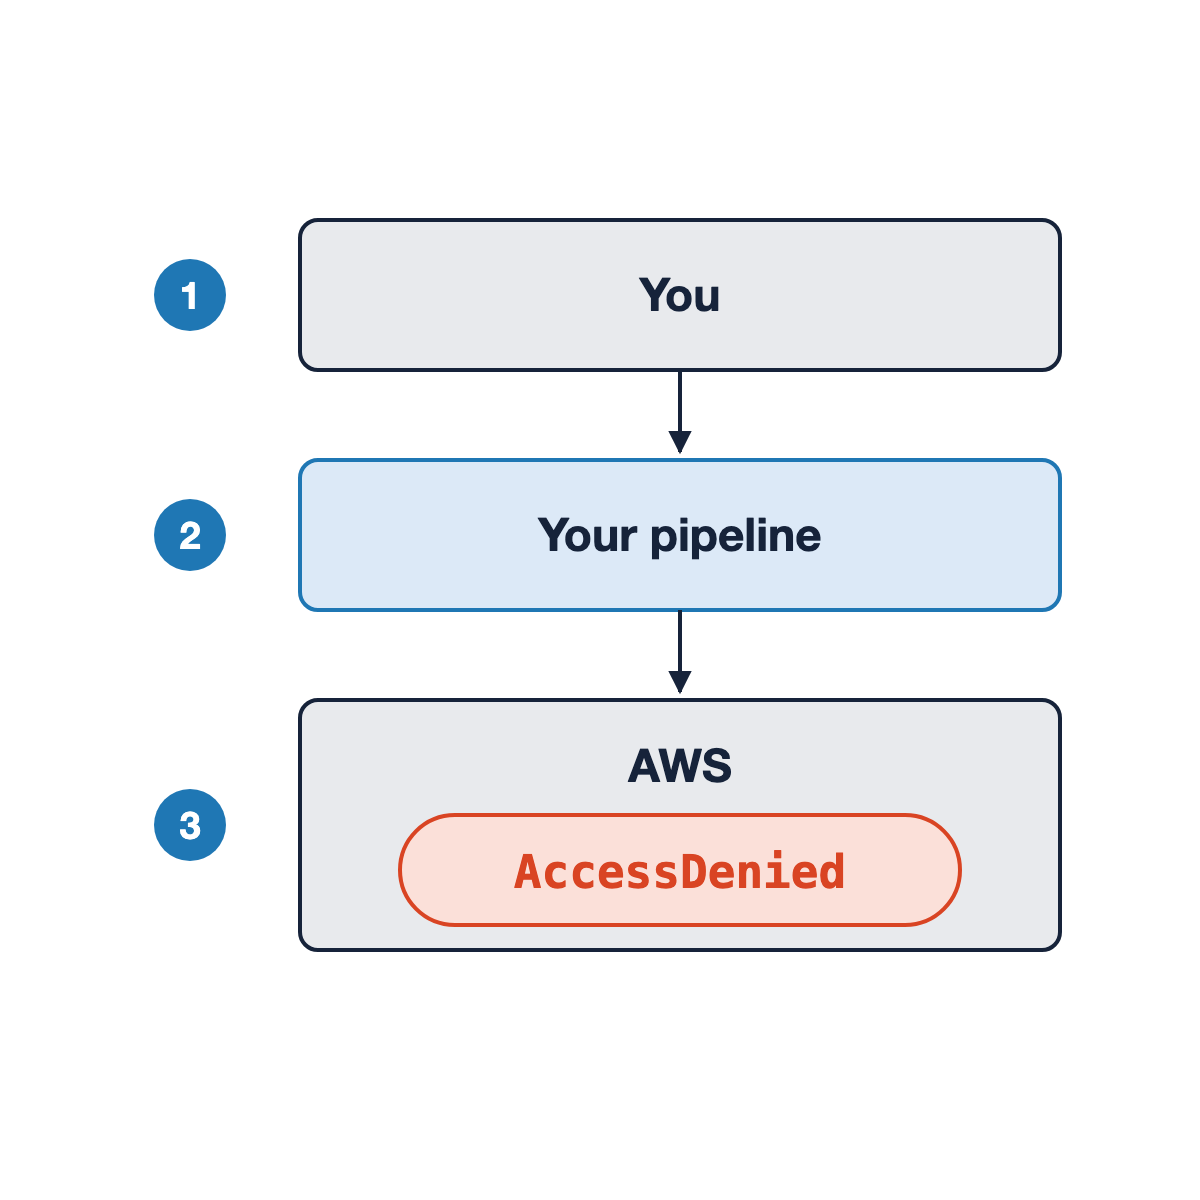
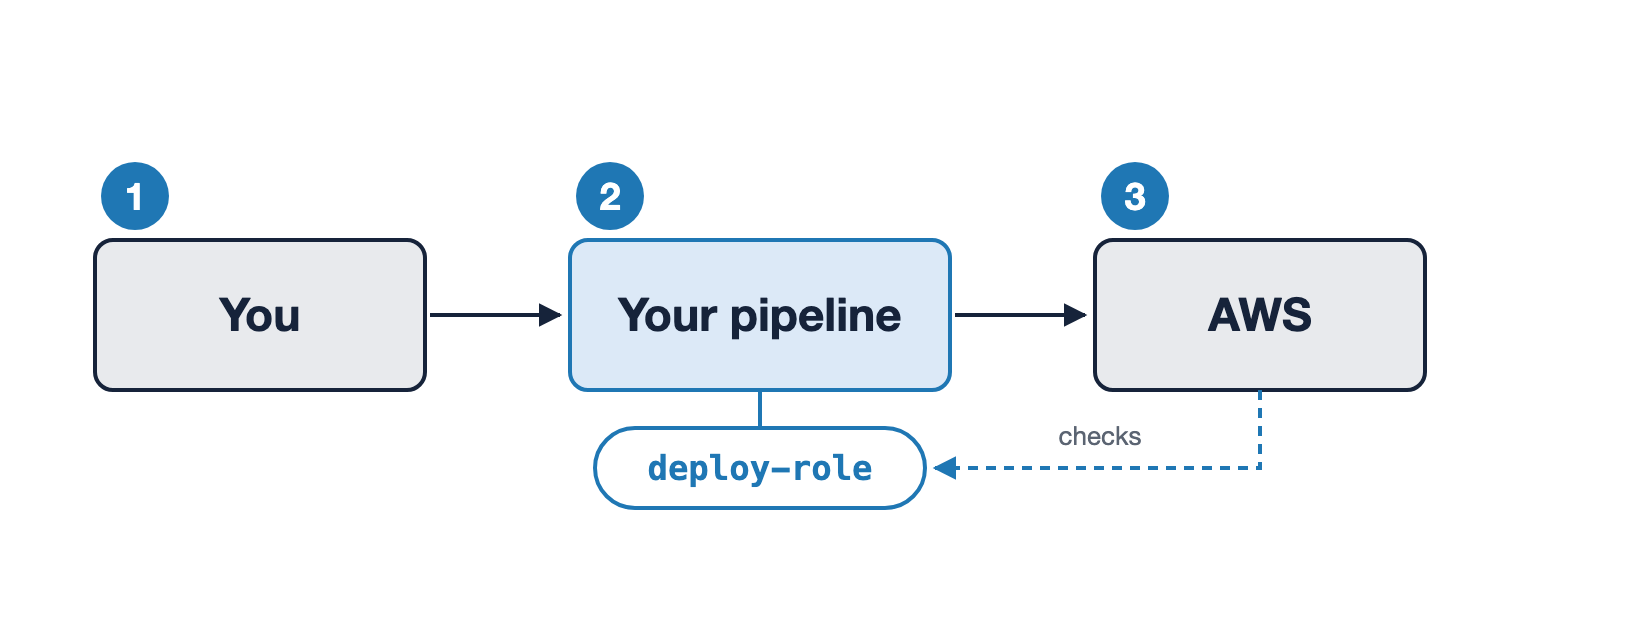
Ce qui s'est réellement passé
Ce qui s'est réellement passé
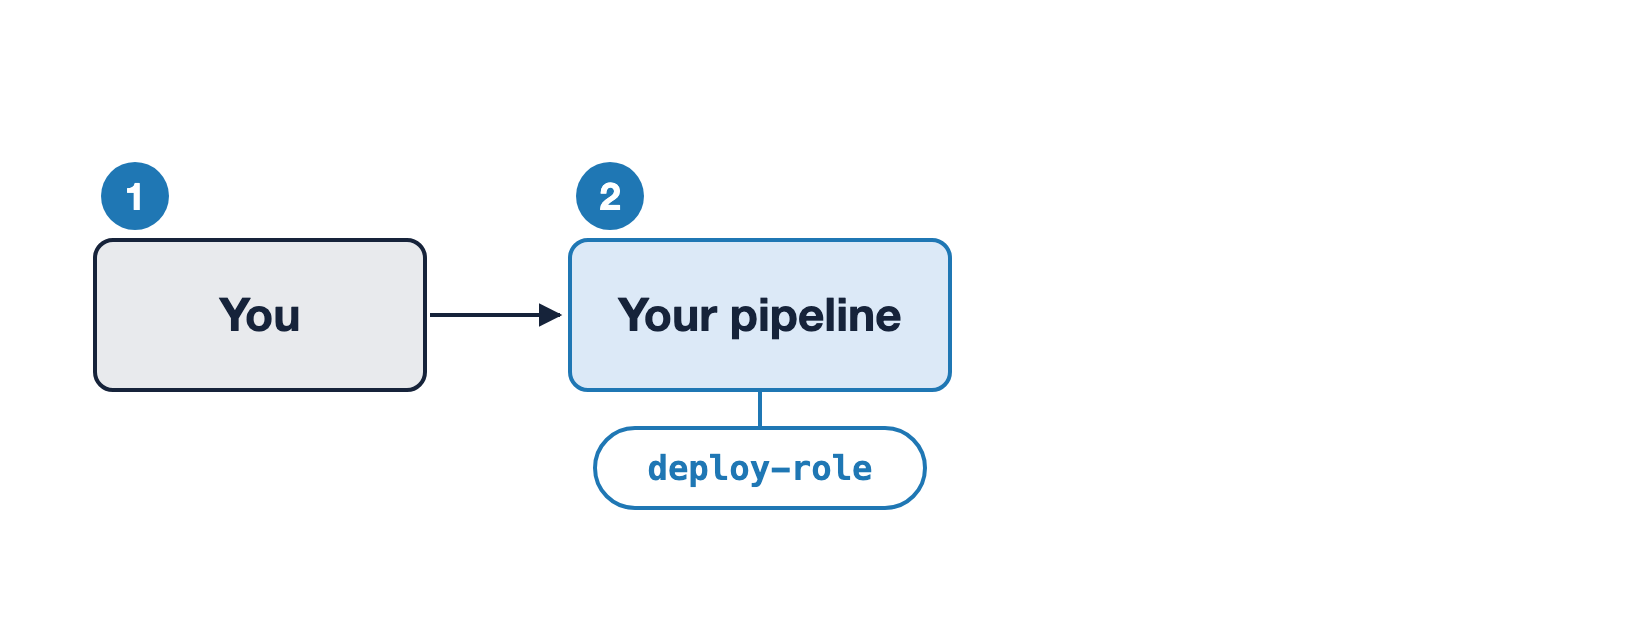
Ce qui s'est réellement passé
Acteur et principal
Acteur et principal
Acteur et principal
Même déploiement, deux rôles
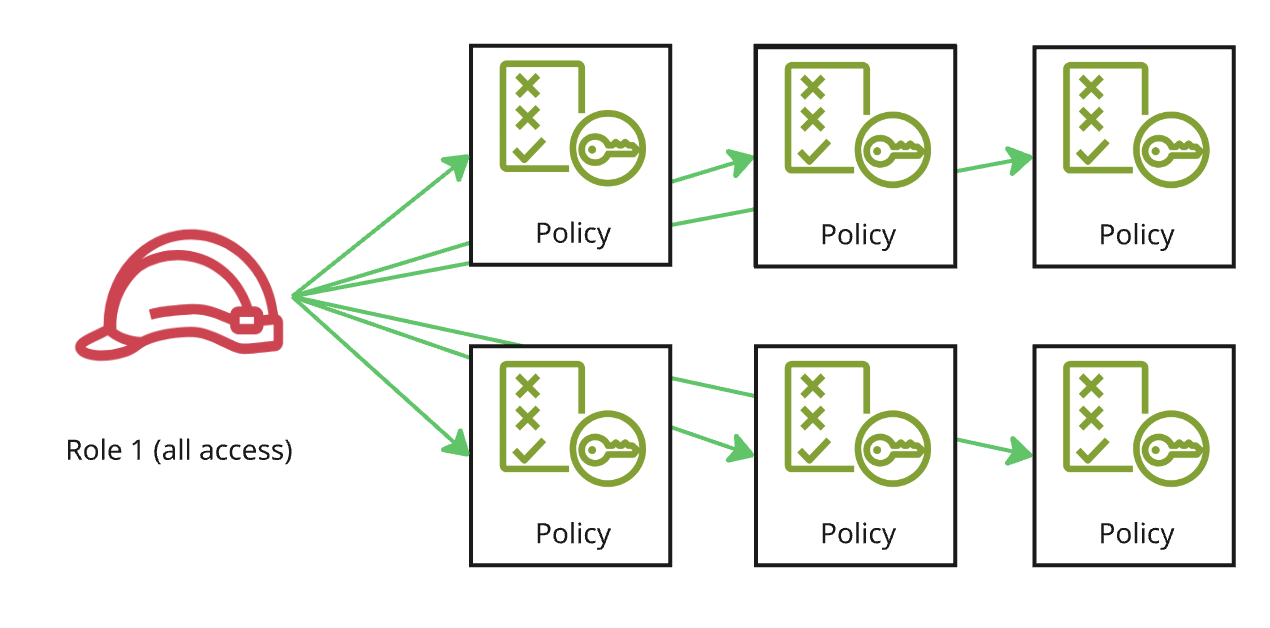
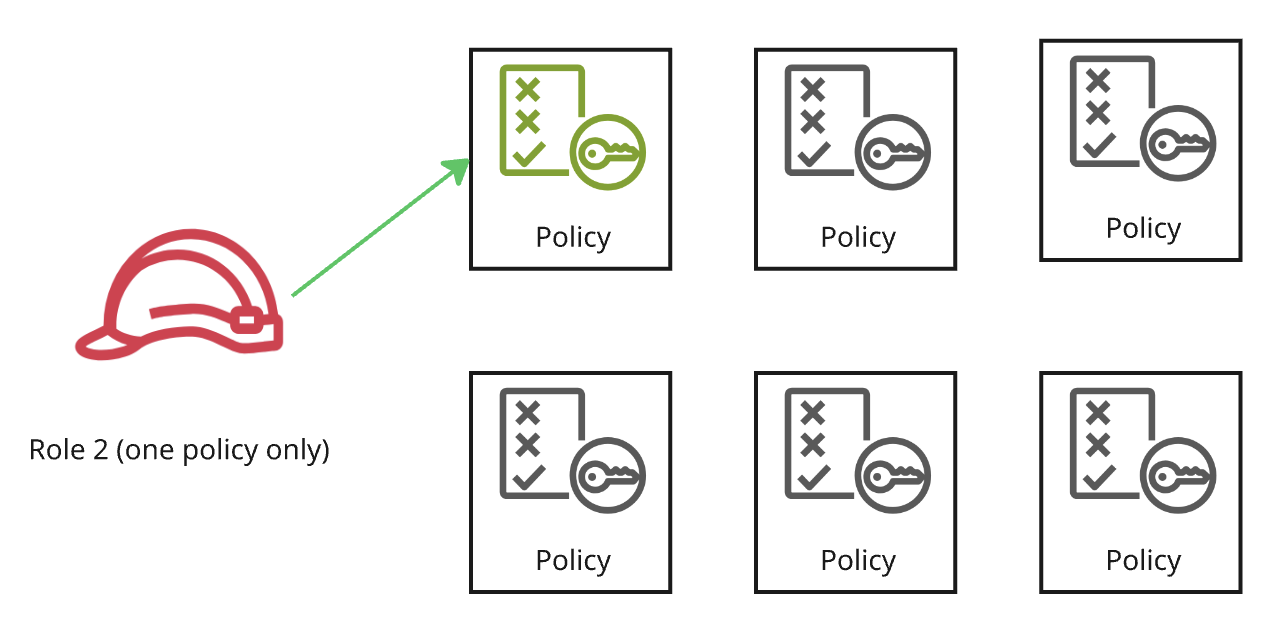
Rayon d'impact
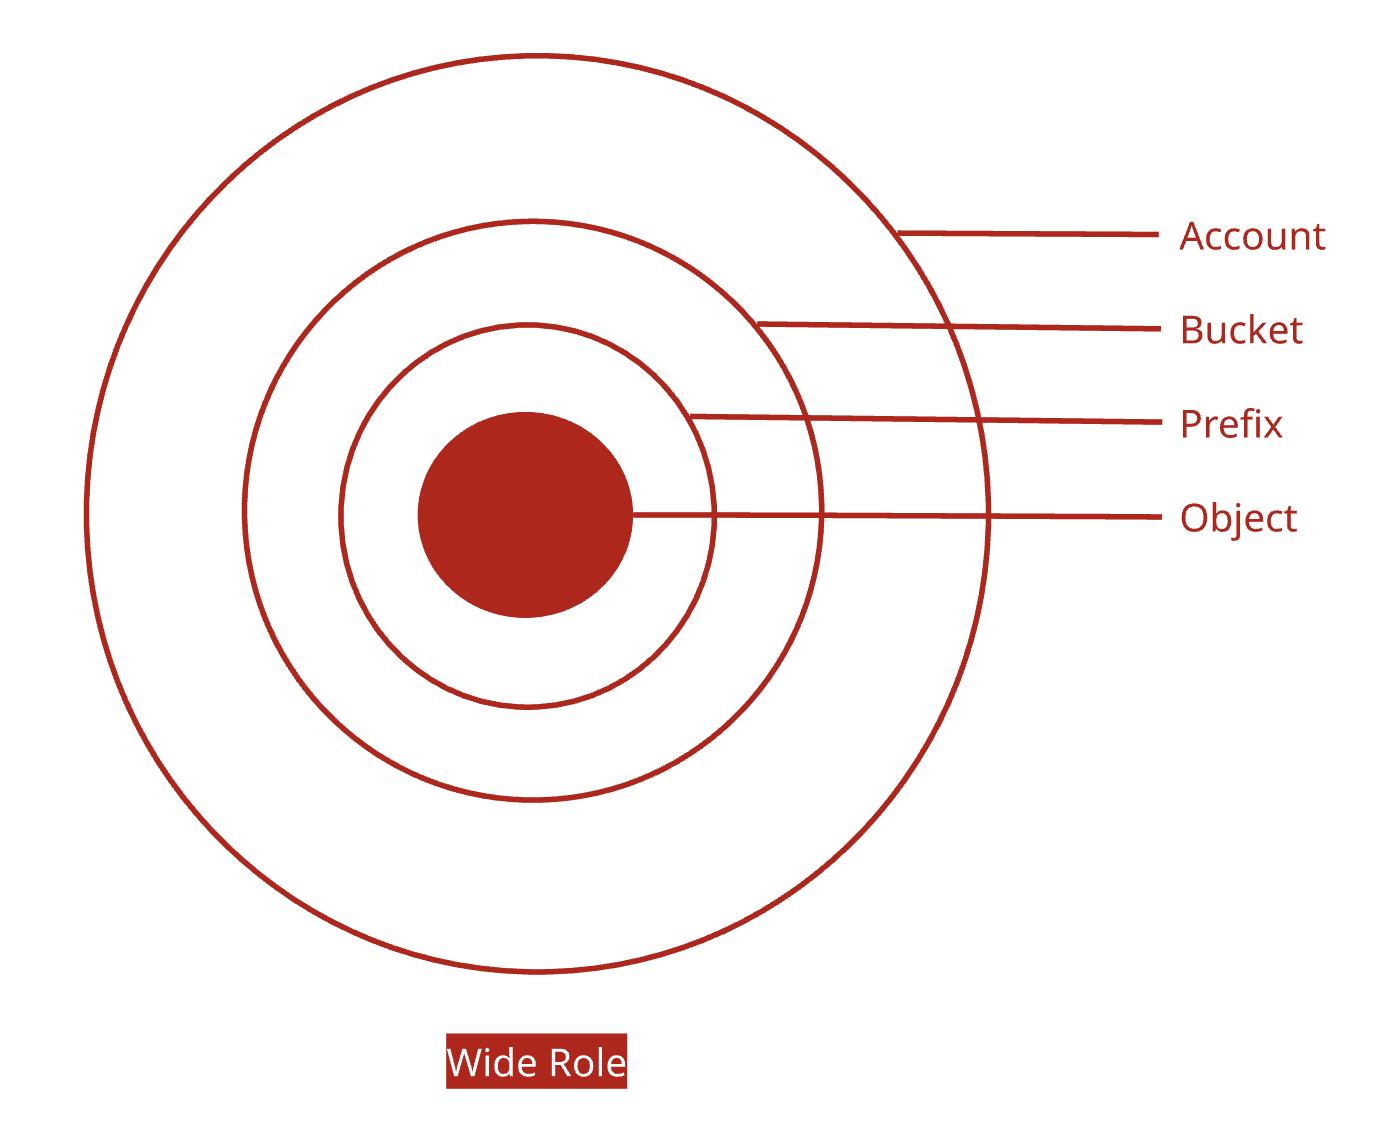
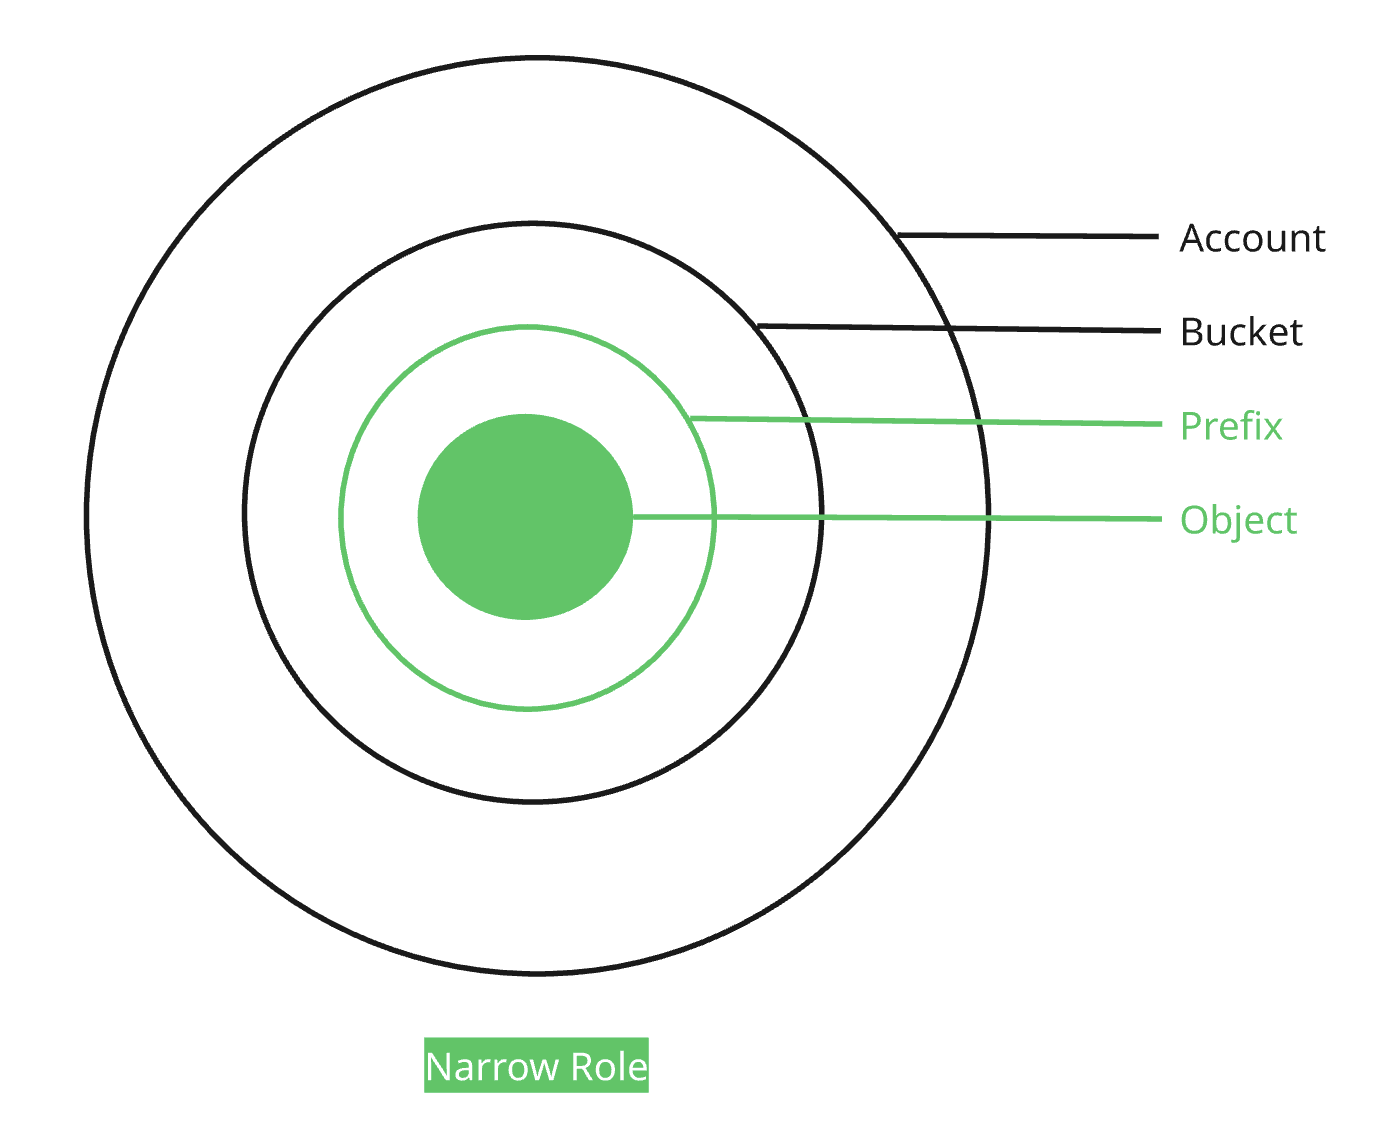
Principe du moindre privilège, en pratique
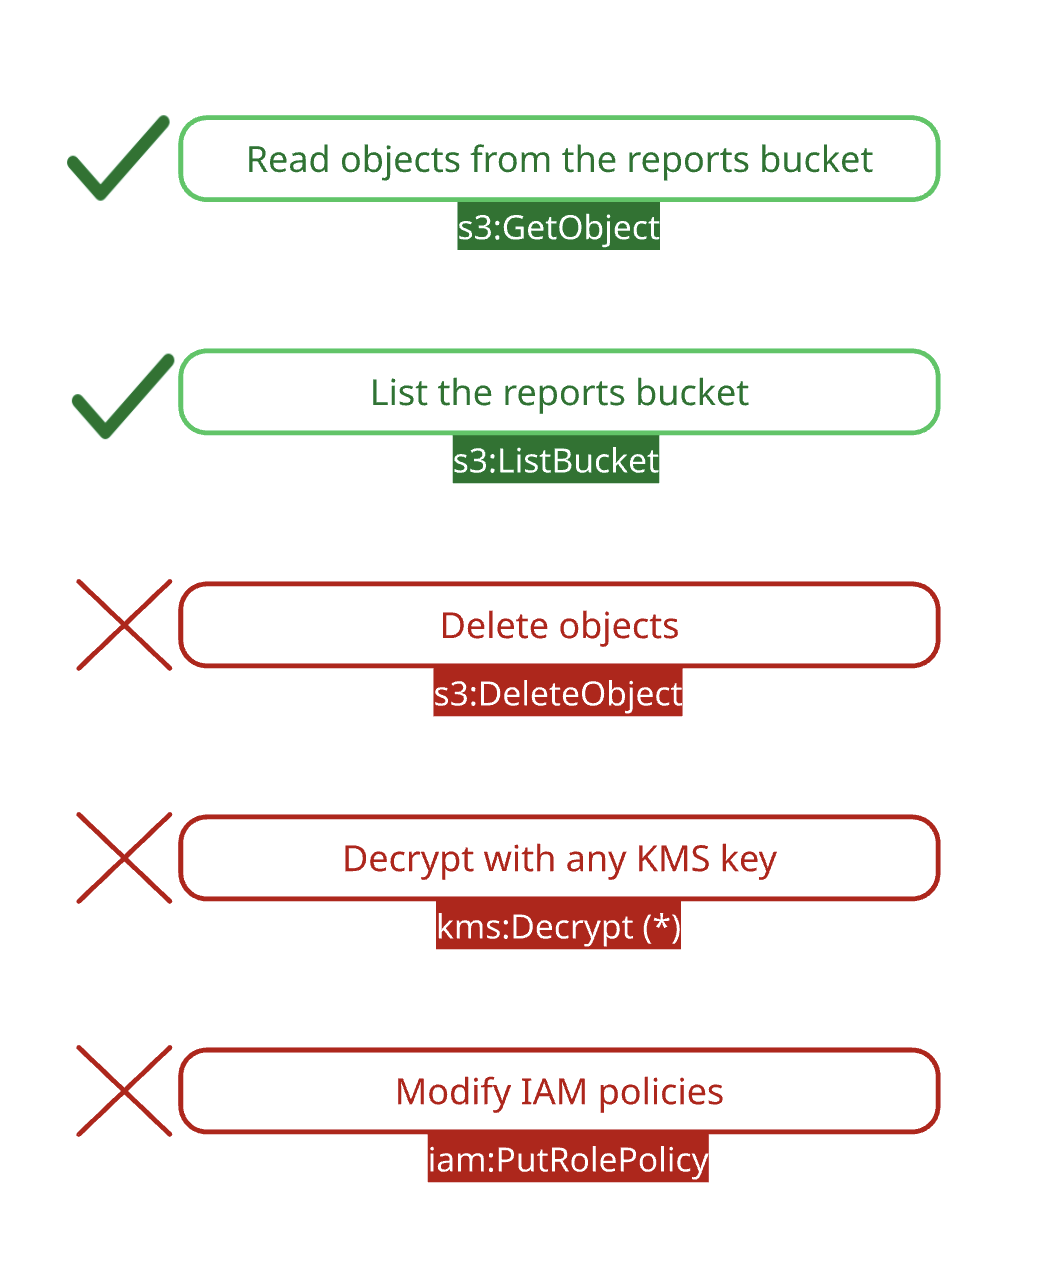
Exemple : un rôle lecteur du compartiment de rapports Deux autorisations. Rien d'autre.
- Rien sur IAM, le service qui décide qui peut faire quoi