Félicitations

Utiliser la sécurité AWS pour les développeurs

Rahul Singh

Technical Product Manager

Quelle identité AWS vérifie
Ce que vous avez clarifié

  • Acteur et principal : le « badge » qu'AWS vérifie
  • Refus explicite prioritaire, et sans correspondance = refus

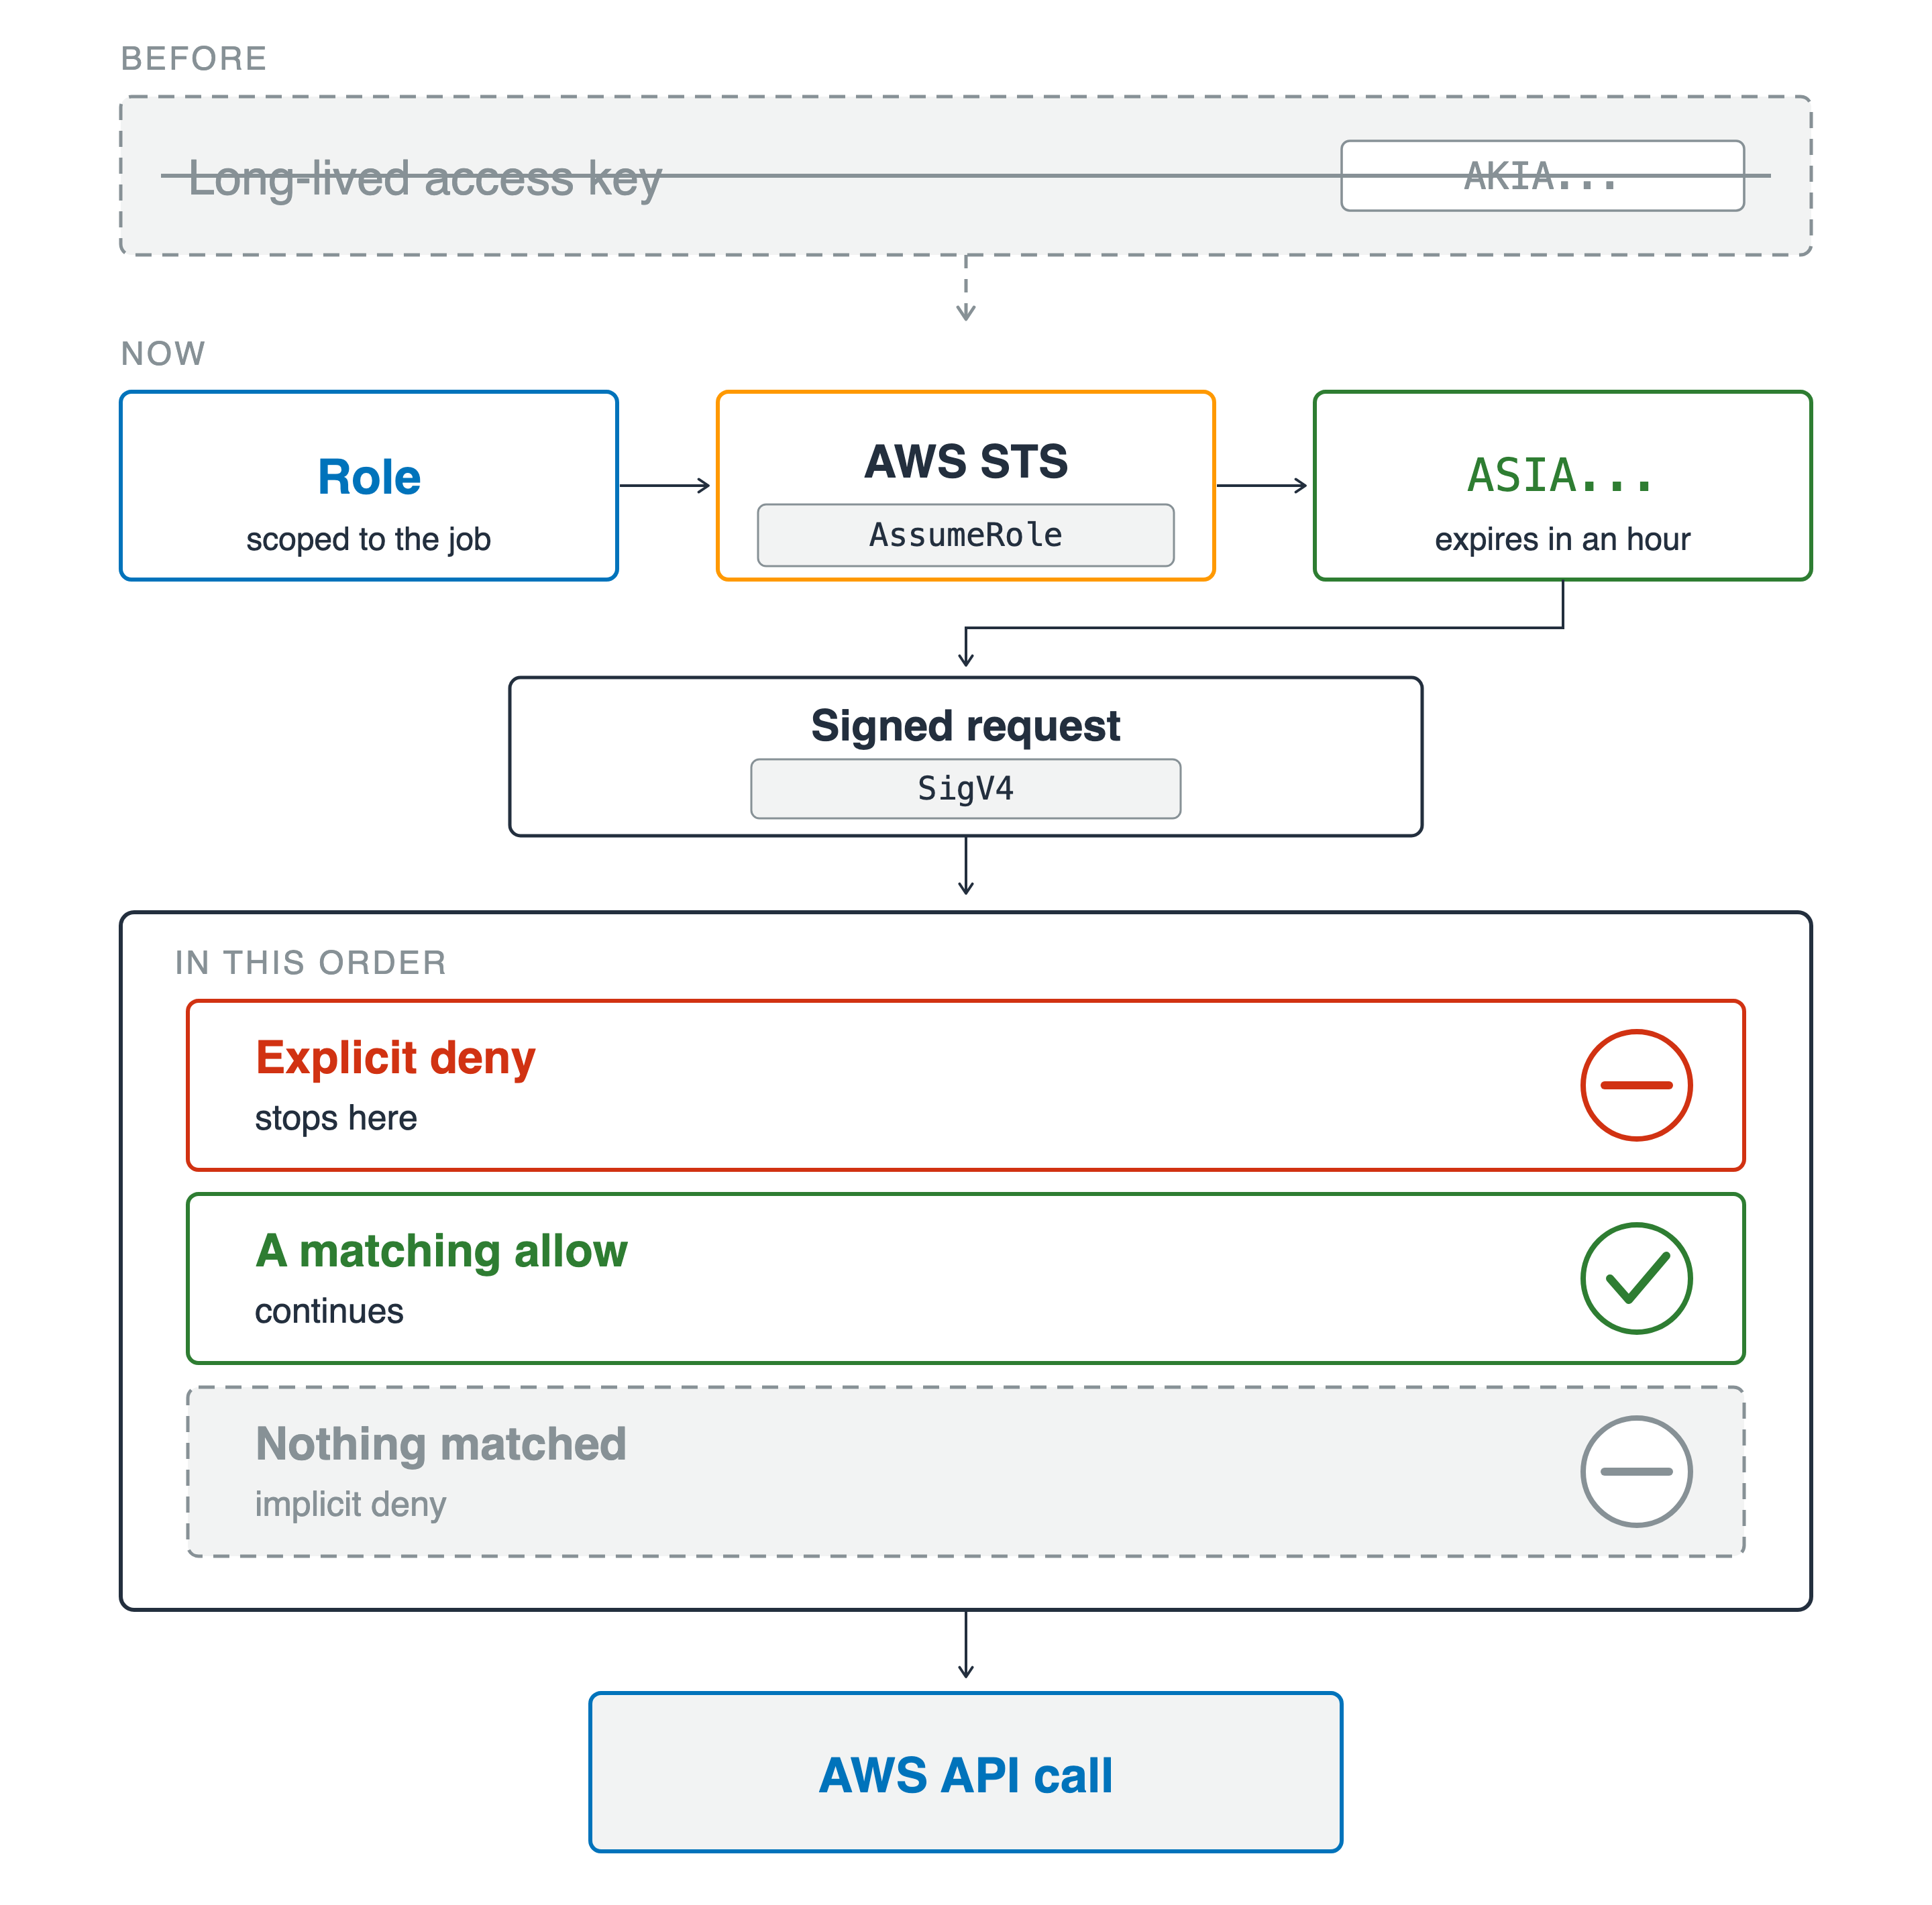
Une requête de bout en bout. En haut, une boîte grisée et biffée contient une clé d'accès de longue durée étiquetée AKIA. En dessous, un rôle limité à la tâche passe par AWS STS pour obtenir un justificatif temporaire étiqueté ASIA qui expire dans une heure, puis une requête signée SigV4. Cela alimente une porte contrôlée dans l'ordre : un refus explicite qui arrête la requête, une autorisation correspondante qui la laisse passer, et une bande en pointillés sans correspondance, donc un refus implicite. La requête restante sort comme un appel d'API AWS.

Utiliser la sécurité AWS pour les développeurs

Quelle identité AWS vérifie

Ce que vous avez clarifié

  • Acteur et principal : le « badge » qu'AWS vérifie
  • Refus explicite prioritaire, et sans correspondance = refus
  • Un rôle et une heure, pas une clé à durée indéfinie
  • SigV4 à chaque requête, pré-signée pour une seule

Une requête de bout en bout. En haut, une boîte grisée et biffée contient une clé d'accès de longue durée étiquetée AKIA. En dessous, un rôle limité à la tâche passe par AWS STS pour obtenir un justificatif temporaire étiqueté ASIA qui expire dans une heure, puis une requête signée SigV4. Cela alimente une porte contrôlée dans l'ordre : un refus explicite qui arrête la requête, une autorisation correspondante qui la laisse passer, et une bande en pointillés sans correspondance, donc un refus implicite. La requête restante sort comme un appel d'API AWS.

Utiliser la sécurité AWS pour les développeurs

Qui peut accéder à quoi

Ce que vous avez clarifié

  • User pool : connexion; identity pool : justificatifs AWS
  • Valider le jeton, puis mettre en doute les assertions

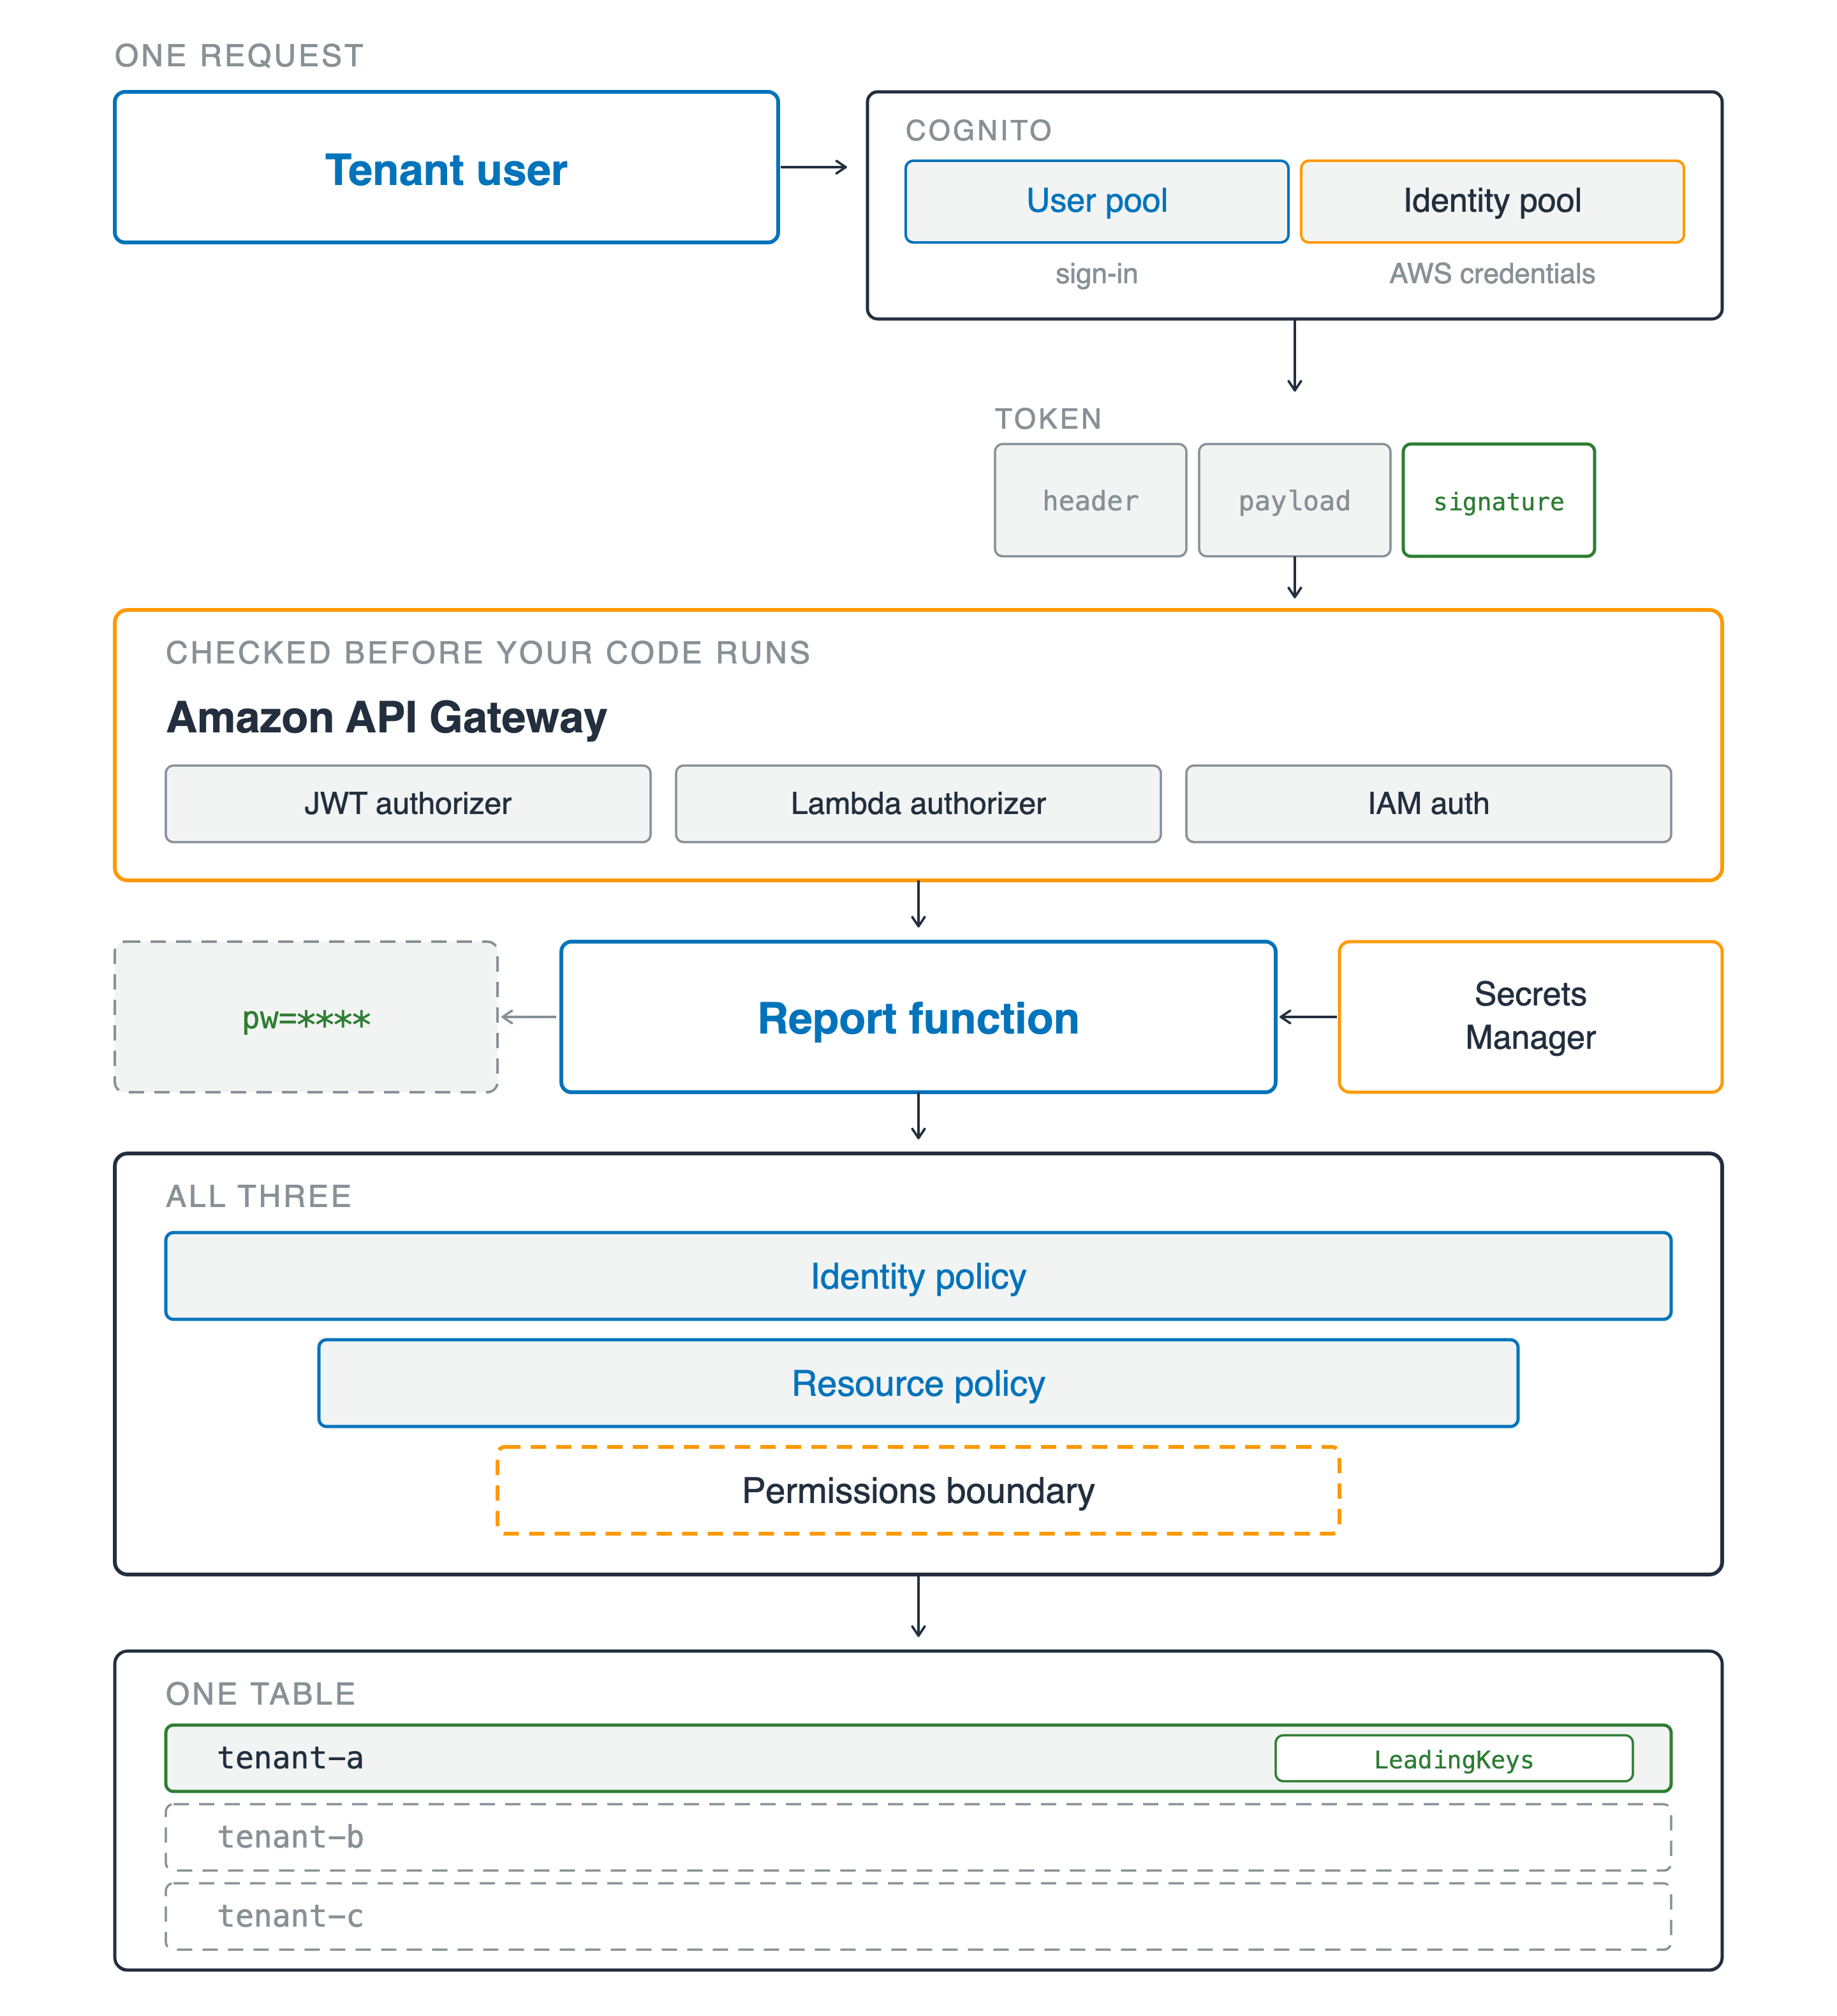
Une requête traverse chaque couche. Un utilisateur locataire atteint Amazon Cognito, dessiné en deux boîtes : un user pool qui connecte et un identity pool qui remet des justificatifs AWS. Le jeton en dessous a trois segments, en-tête, charge utile et signature, seule la signature étant en vert. Il entre dans Amazon API Gateway, vérifié avant votre code, offrant un autorisateur JWT, un autorisateur Lambda et l'auth IAM. En dessous, la fonction report lit une valeur de Secrets Manager et émet « pw = **** ». Trois couches d'autorisations se resserrent : stratégie d'identité, stratégie de ressource et une frontière d'autorisations en pointillés. En bas, une ligne d'un tableau partagé est en surbrillance et étiquetée LeadingKeys, tandis que deux autres lignes locataires restent grisées et en pointillés.

Utiliser la sécurité AWS pour les développeurs

Qui peut accéder à quoi

Ce que vous avez clarifié

  • User pool : connexion; identity pool : justificatifs AWS
  • Valider le jeton, puis mettre en doute les assertions
  • Identité, ressource, frontière : trois couches, une réponse
  • Une condition de locataire, le Scan qui la contourne, et le mot de passe retiré du journal

Une requête traverse chaque couche. Un utilisateur locataire atteint Amazon Cognito, dessiné en deux boîtes : un user pool qui connecte et un identity pool qui remet des justificatifs AWS. Le jeton en dessous a trois segments, en-tête, charge utile et signature, seule la signature étant en vert. Il entre dans Amazon API Gateway, vérifié avant votre code, offrant un autorisateur JWT, un autorisateur Lambda et l'auth IAM. En dessous, la fonction report lit une valeur de Secrets Manager et émet « pw = **** ». Trois couches d'autorisations se resserrent : stratégie d'identité, stratégie de ressource et une frontière d'autorisations en pointillés. En bas, une ligne d'un tableau partagé est en surbrillance et étiquetée LeadingKeys, tandis que deux autres lignes locataires restent grisées et en pointillés.

Utiliser la sécurité AWS pour les développeurs

Prouver, puis livrer

Ce que vous avez clarifié

  • Chiffré par défaut : mode et clé qui vous appartiennent
  • Deux portes sur la clé, toutes deux doivent s'ouvrir

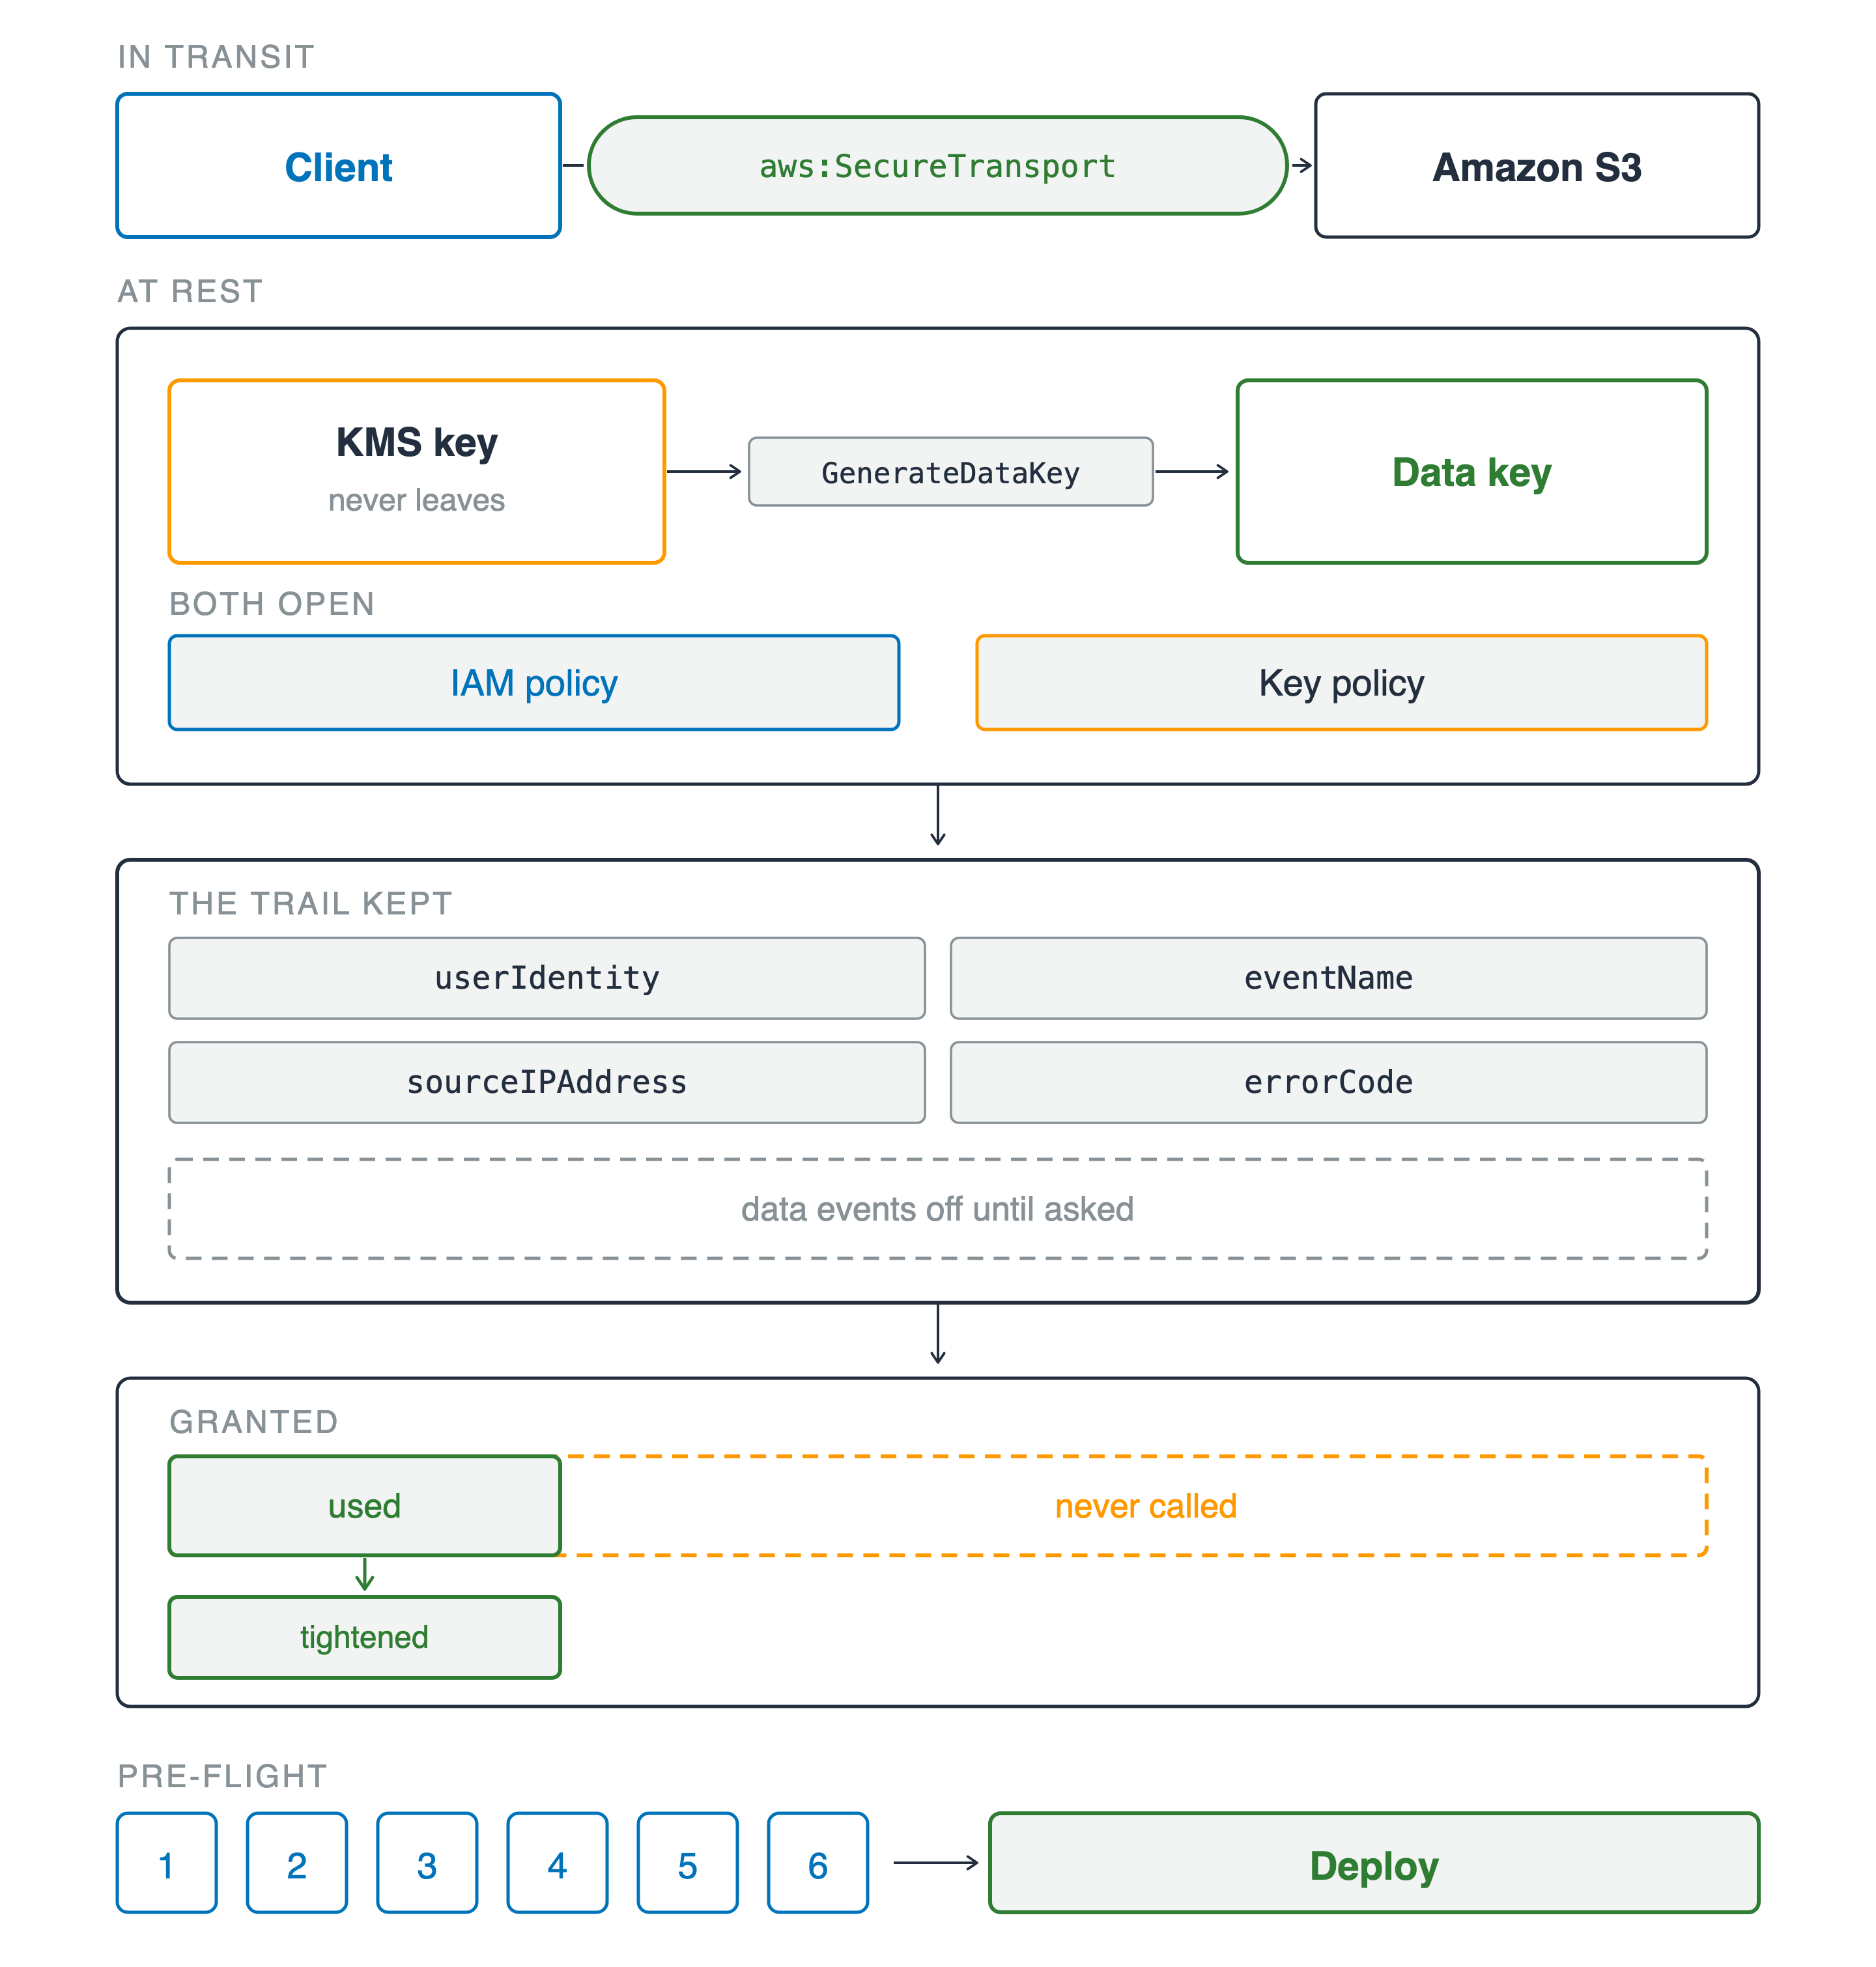
Quatre bandes. En transit, un client atteint Amazon S3 via un canal étiqueté aws:SecureTransport. Au repos, une clé KMS qui ne sort jamais appelle GenerateDataKey pour produire une clé de données, au-dessus de deux portes qui doivent s'ouvrir : une stratégie IAM et une stratégie de clé. En dessous, ce que la piste a gardé : userIdentity, eventName, sourceIPAddress et errorCode, avec une bande en pointillés « data events off until asked ». Puis une barre « accordé » en pointillés et large avec un petit segment « utilisé » plein à l'intérieur, se resserrant en une stratégie durcie. En bas, six questions numérotées mènent à un déploiement.

Utiliser la sécurité AWS pour les développeurs

Prouver, puis livrer

Ce que vous avez clarifié

  • Chiffré par défaut : mode et clé qui vous appartiennent
  • Deux portes sur la clé, toutes deux doivent s'ouvrir
  • La piste nomme le principal, si elle enregistrait
  • Accordé vs utilisé, puis six questions

Quatre bandes. En transit, un client atteint Amazon S3 via un canal étiqueté aws:SecureTransport. Au repos, une clé KMS qui ne sort jamais appelle GenerateDataKey pour produire une clé de données, au-dessus de deux portes qui doivent s'ouvrir : une stratégie IAM et une stratégie de clé. En dessous, ce que la piste a gardé : userIdentity, eventName, sourceIPAddress et errorCode, avec une bande en pointillés « data events off until asked ». Puis une barre « accordé » en pointillés et large avec un petit segment « utilisé » plein à l'intérieur, se resserrant en une stratégie durcie. En bas, six questions numérotées mènent à un déploiement.

Utiliser la sécurité AWS pour les développeurs

Où cela vous mène


  • Prochain service : les mêmes six questions
  • Peu importe le fournisseur : identité, autorisation, clés, preuve

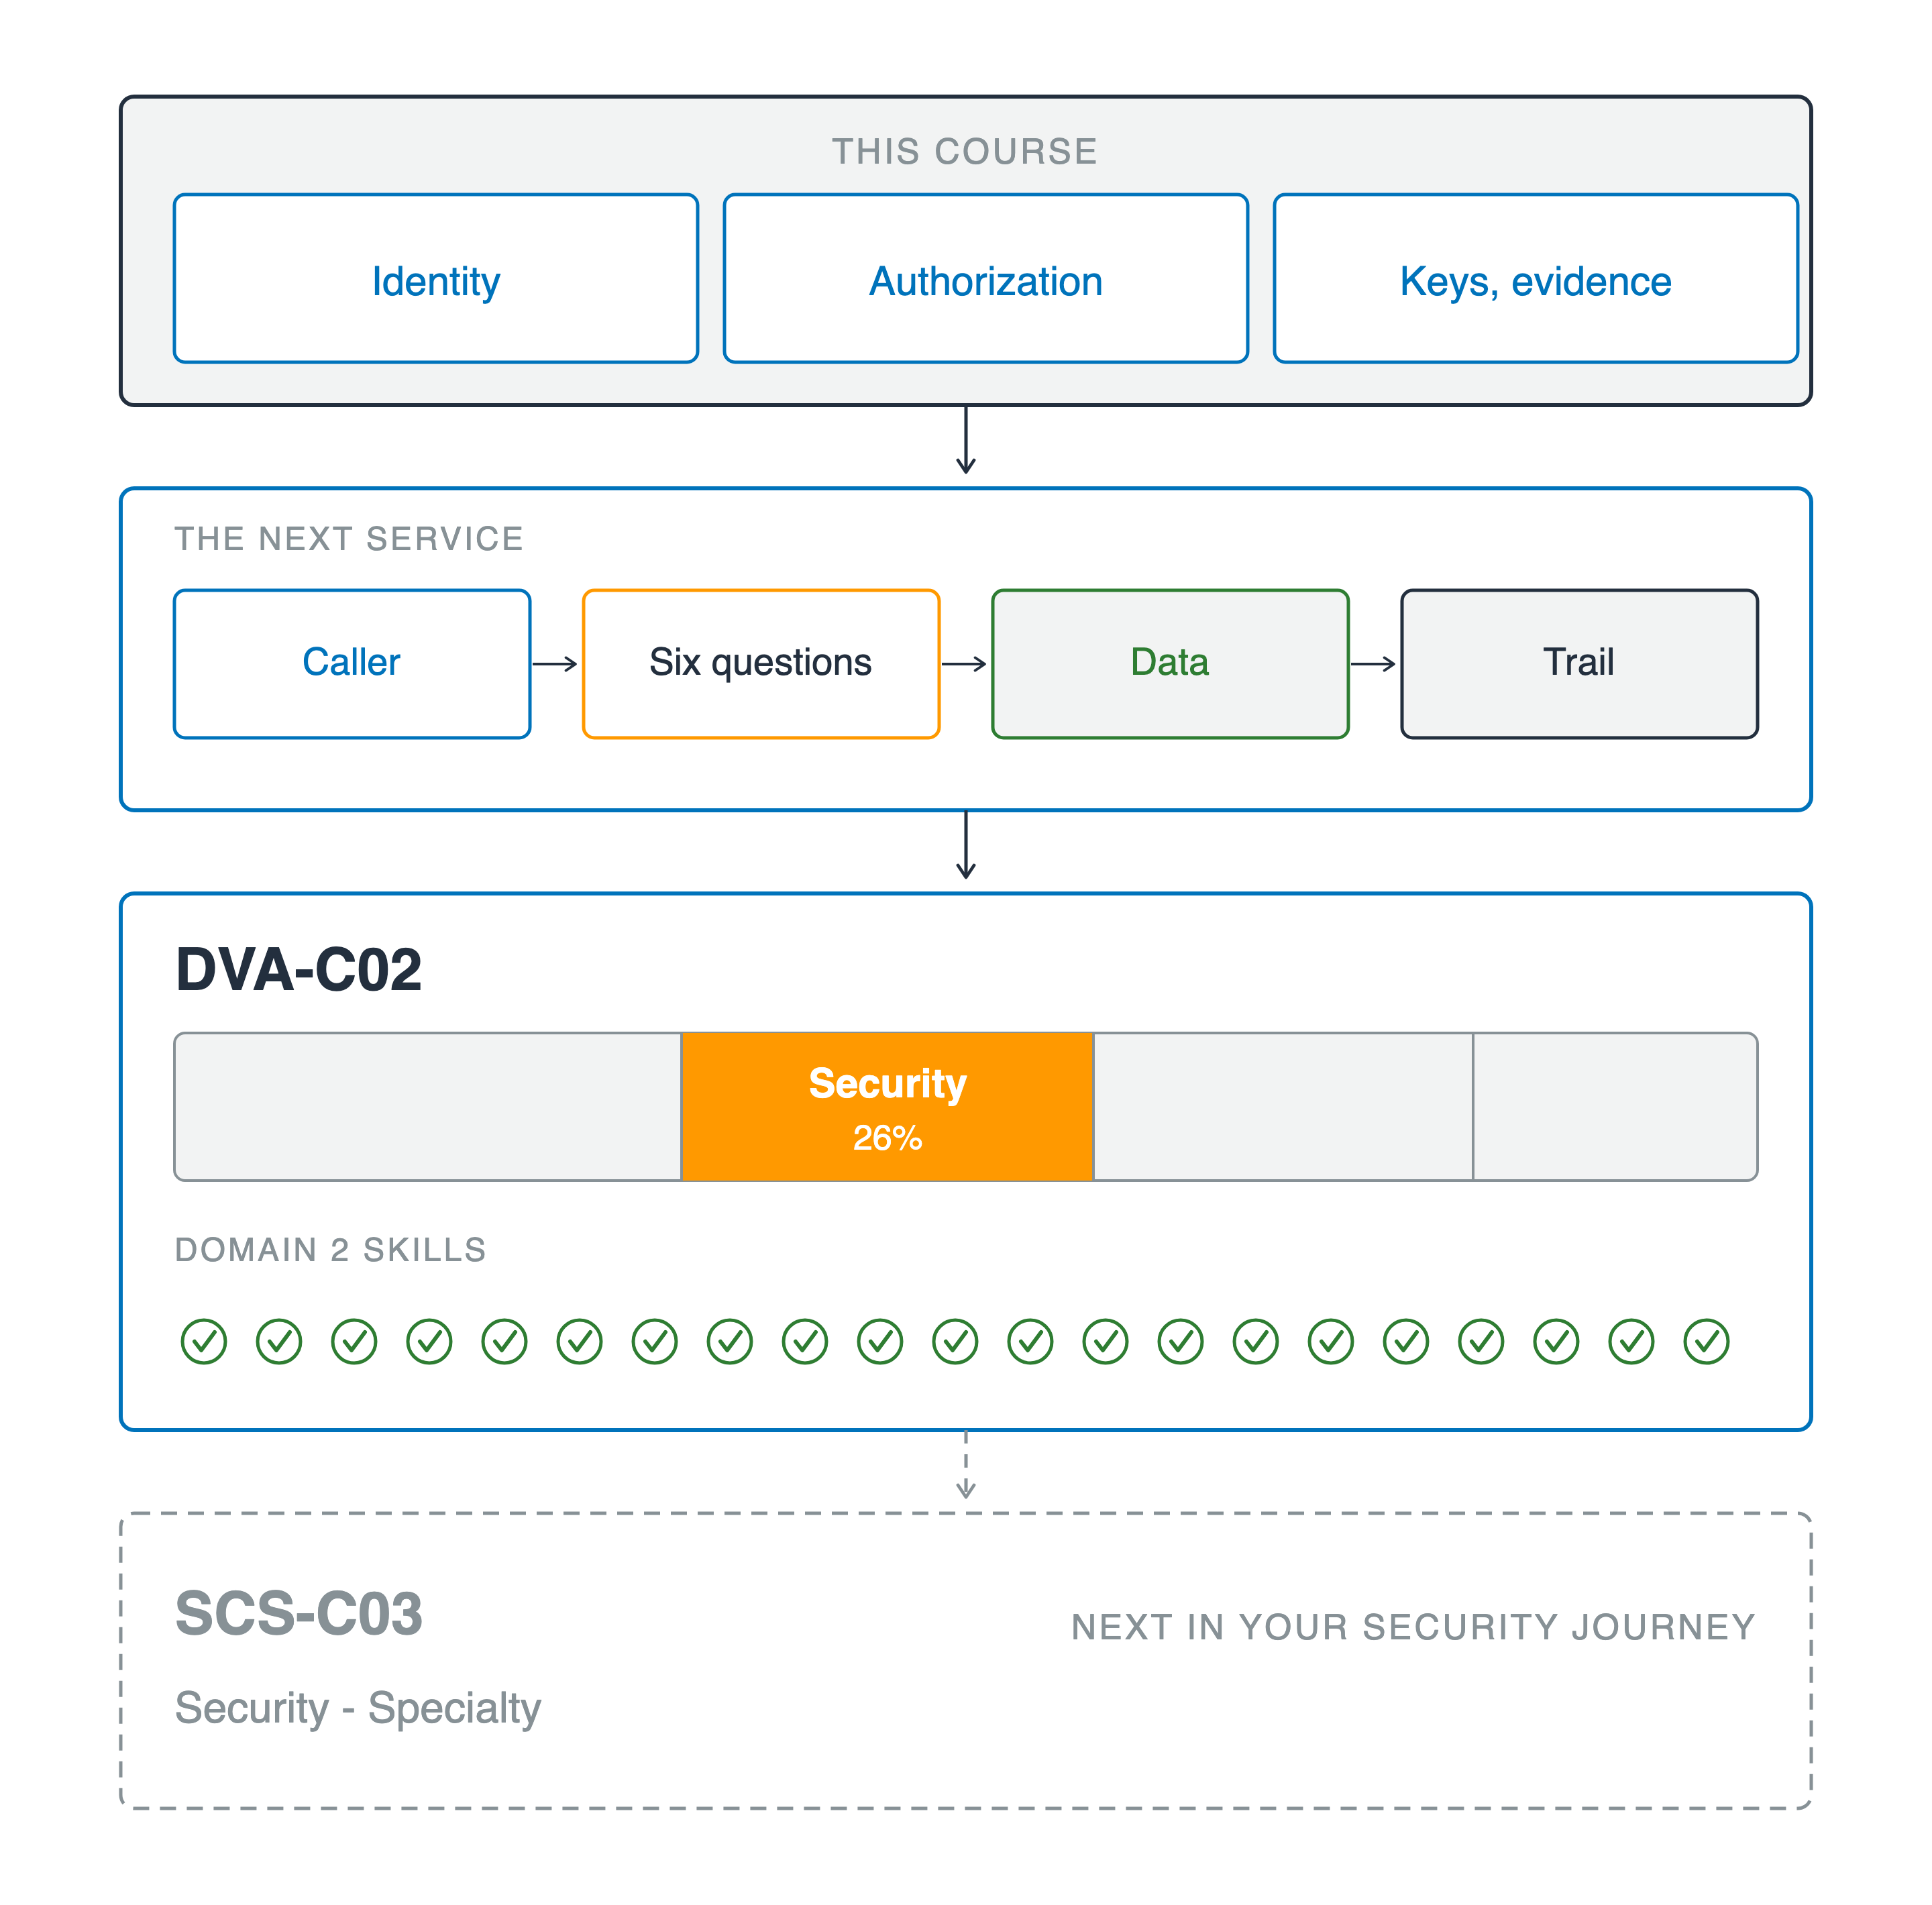
Une seule colonne, de haut en bas. Un bloc « ce cours » regroupe identité, autorisation, clés et preuve. Une flèche mène vers un panneau « prochain service », où un appelant passe par six questions jusqu'aux données puis vers une piste. Une autre flèche mène à « DVA-C02 », avec une barre d'examen en quatre segments ; le deuxième est orange « Security 26% », au-dessus d'une rangée de vingt et une coches vertes « domain two skills ». Une flèche en pointillés descend vers « SCS-C03, Security - Specialty », indiqué comme prochaine étape de votre parcours sécurité.

Utiliser la sécurité AWS pour les développeurs

Où cela vous mène


  • Prochain service : les mêmes six questions
  • Peu importe le fournisseur : identité, autorisation, clés, preuve
  • DVA-C02 : la sécurité pèse beaucoup à l'examen ; ce cours couvre ce domaine
  • Ensuite : AWS Certified Security – Specialty, un examen 100 % sécurité

Une seule colonne, de haut en bas. Un bloc « ce cours » regroupe identité, autorisation, clés et preuve. Une flèche mène vers un panneau « prochain service », où un appelant passe par six questions jusqu'aux données puis vers une piste. Une autre flèche mène à « DVA-C02 », avec une barre d'examen en quatre segments ; le deuxième est orange « Security 26% », au-dessus d'une rangée de vingt et une coches vertes « domain two skills ». Une flèche en pointillés descend vers « SCS-C03, Security - Specialty », indiqué comme prochaine étape de votre parcours sécurité.

Utiliser la sécurité AWS pour les développeurs

Prochaines étapes

Utiliser la sécurité AWS pour les développeurs

Preparing Video For Download...