Livrer en toute sécurité

Utiliser la sécurité AWS pour les développeurs

Rahul Singh

Technical Product Manager

À quoi sert la liste de contrôle
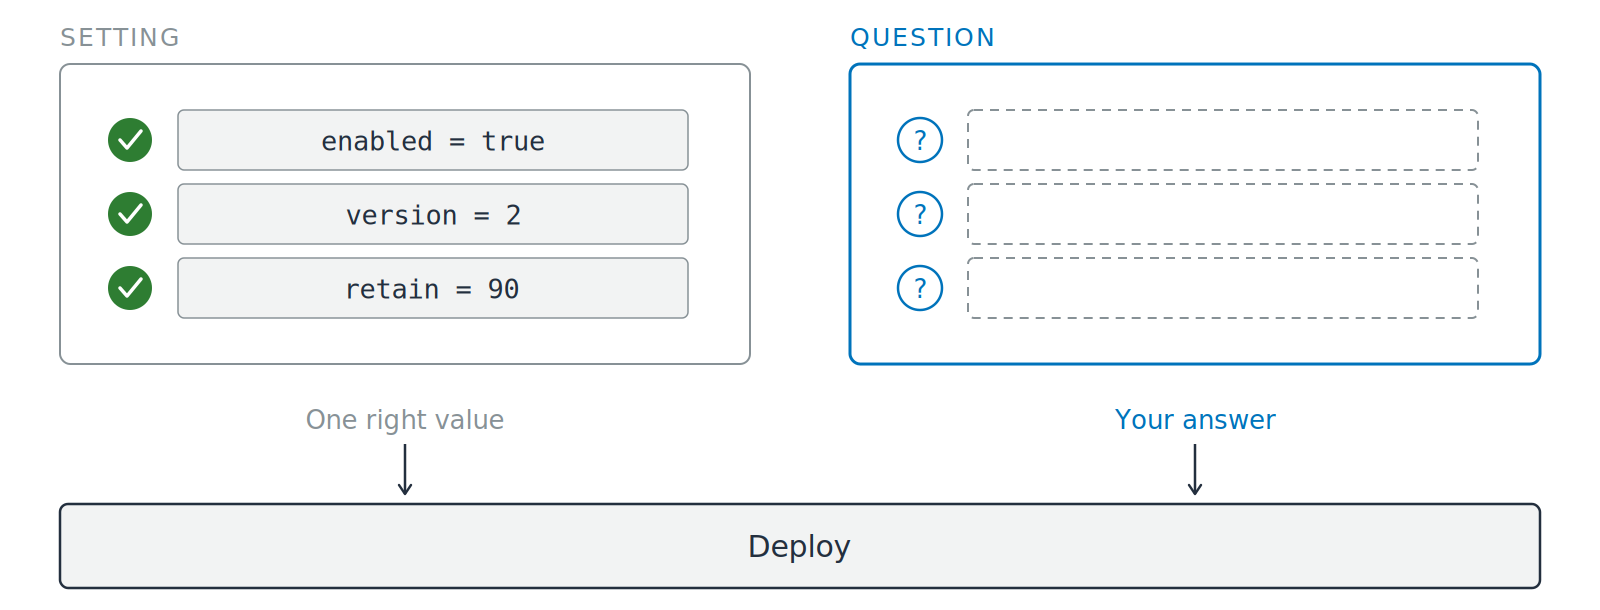
Deux cartes côte à côte au-dessus d'une barre de déploiement pleine largeur. La carte de gauche, « setting », contient trois valeurs de configuration chacune avec une coche verte, et est légendée « one right value ». La carte de droite, « question », contient trois points d'interrogation à côté d'emplacements de réponse en pointillés vides, et est légendée « your answer ». Des flèches partent des deux cartes vers la barre de déploiement.

  • Six questions à se poser avant de livrer
  • Pas six paramètres à activer
Utiliser la sécurité AWS pour les développeurs

Six questions, dans l'ordre de la requête
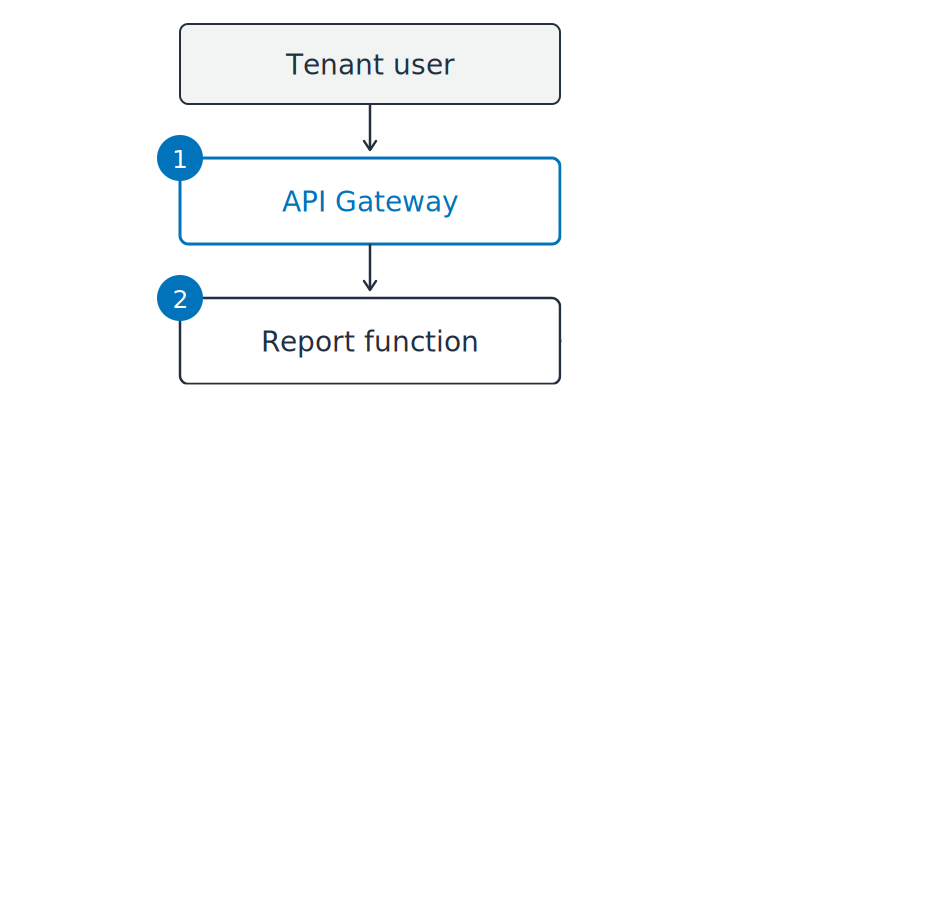
À poser dans cet ordre

  1. Qui vérifie le jeton de l'appelant ?
  2. Quelle identité AWS vérifie-t-il ?

Le service de rapports locataires dessiné comme un chemin vertical : utilisateur locataire, puis API Gateway, puis la fonction de rapport. Des repères numérotés 1 et 2 indiquent où s'appliquent les questions.

Utiliser la sécurité AWS pour les développeurs

Six questions, dans l'ordre de la requête
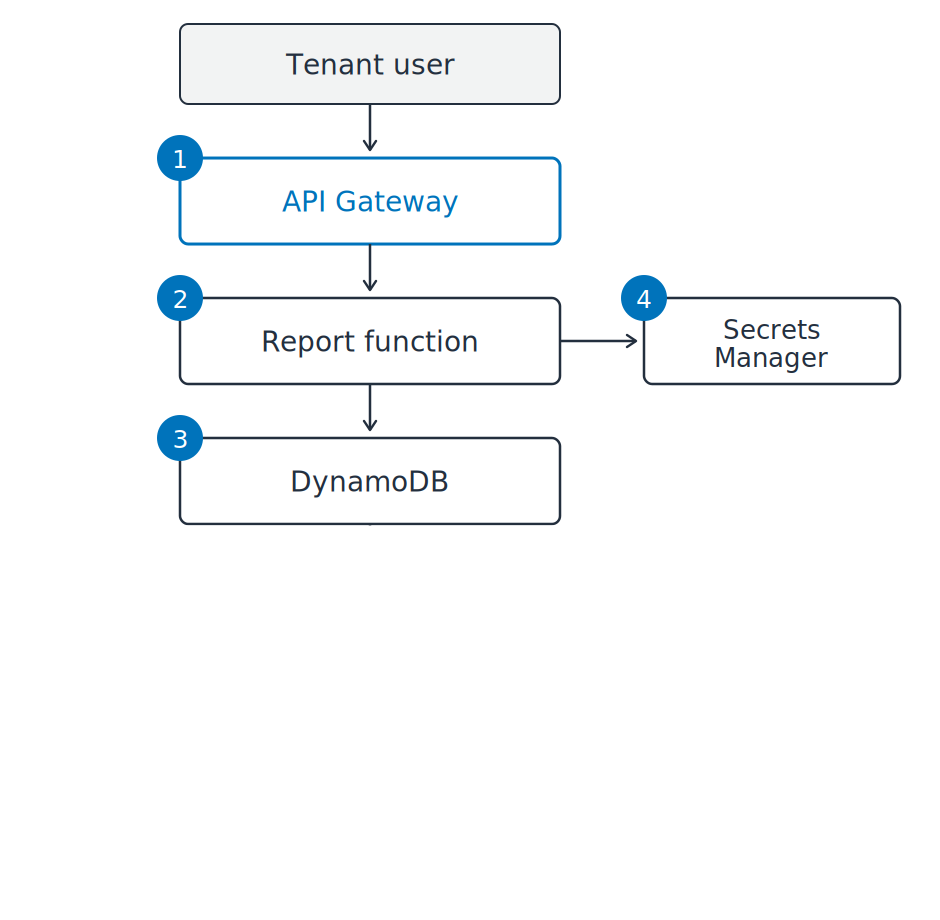
À poser dans cet ordre

  1. Qui vérifie le jeton de l'appelant ?
  2. Quelle identité AWS vérifie-t-il ?
  3. Qu'est-ce qui empêche un locataire de lire les lignes d'un autre ?
  4. Où est stocké le mot de passe de la base de données ?

Le service de rapports locataires comme un chemin vertical : utilisateur locataire, API Gateway, fonction de rapport et DynamoDB, avec Secrets Manager en dérivation. Des repères 1 à 4 marquent où s'appliquent les questions.

Utiliser la sécurité AWS pour les développeurs

Six questions, dans l'ordre de la requête
À poser dans cet ordre

  1. Qui vérifie le jeton de l'appelant ?
  2. Quelle identité AWS vérifie-t-il ?
  3. Qu'est-ce qui empêche un locataire de lire les lignes d'un autre ?
  4. Où est stocké le mot de passe de la base de données ?
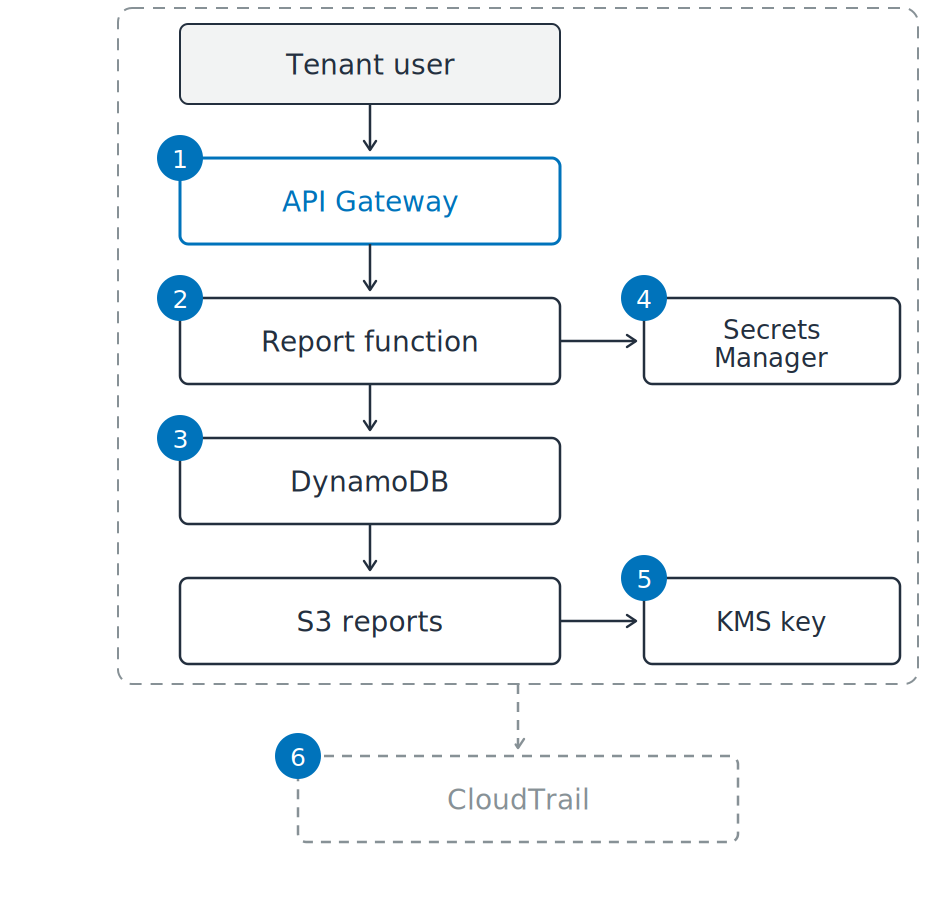
  5. Qui détient la clé, et qui l'a utilisée ?
  6. Le téléchargement de demain laissera-t-il une trace ?

Le service de rapports locataires comme un chemin vertical : utilisateur locataire, API Gateway, fonction de rapport, DynamoDB et rapports S3, avec Secrets Manager et une clé KMS en dérivation. Six repères numérotés indiquent où s'appliquent les questions. Une limite en pointillés entoure le service et mène à une boîte CloudTrail en pointillés au-dessous.

Utiliser la sécurité AWS pour les développeurs

Coché ne veut pas dire sécurisé

Trois issues de ce service

  1. Rôle, pas clé : lit chaque objet

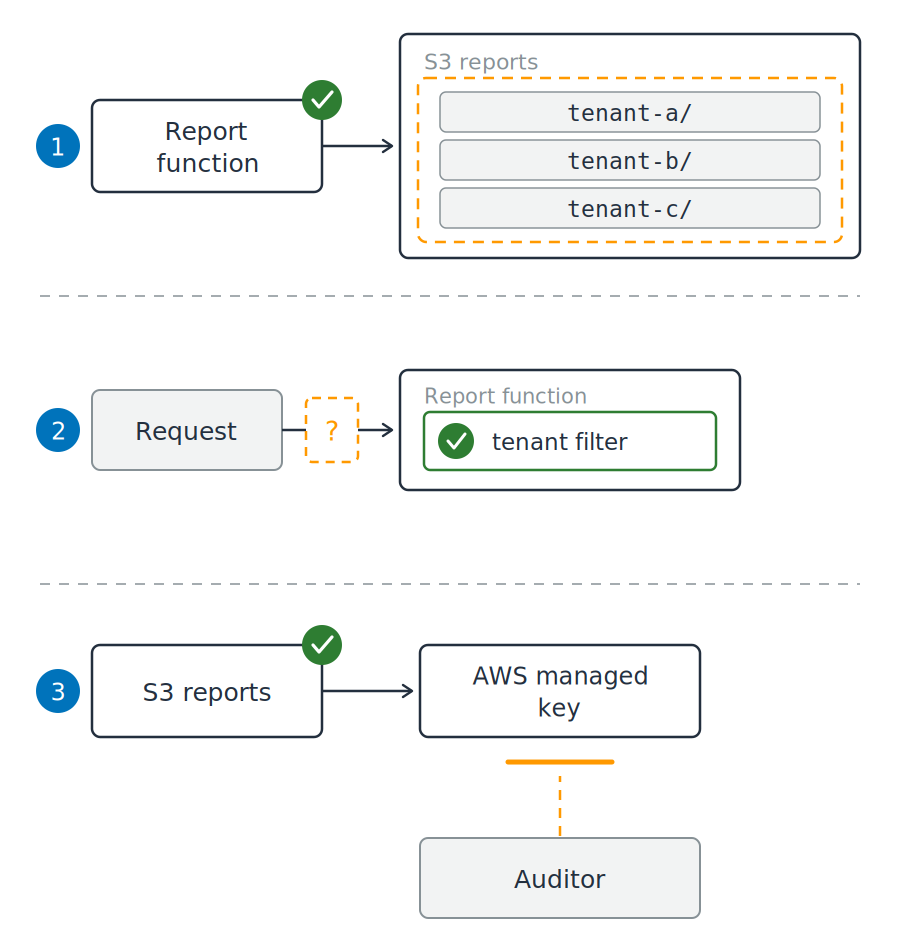
Trois fragments numérotés du service de rapport. 1) La fonction de rapport a une coche verte et un contour orange en pointillés couvre les trois préfixes locataires du compartiment. 2) Un filtre locataire vert est dans la fonction tandis qu'une barrière orange vide est sur le chemin de requête à l'extérieur. 3) Le compartiment a une coche verte et un chemin orange en pointillés d'un vérificateur vers la clé gérée par AWS est bloqué avant la clé.

Utiliser la sécurité AWS pour les développeurs

Coché ne veut pas dire sécurisé

Trois issues de ce service

  1. Rôle, pas clé : lit chaque objet
  2. Colonne locataire : le filtre est dans votre code
  3. Chiffrement activé : la clé ne peut pas être partagée

Trois fragments numérotés du service de rapport. 1) La fonction de rapport a une coche verte et un contour orange en pointillés couvre les trois préfixes locataires du compartiment. 2) Un filtre locataire vert est dans la fonction tandis qu'une barrière orange vide est sur le chemin de requête à l'extérieur. 3) Le compartiment a une coche verte et un chemin orange en pointillés d'un vérificateur vers la clé gérée par AWS est bloqué avant la clé.

Utiliser la sécurité AWS pour les développeurs

L'écart qu'une config ne montre pas

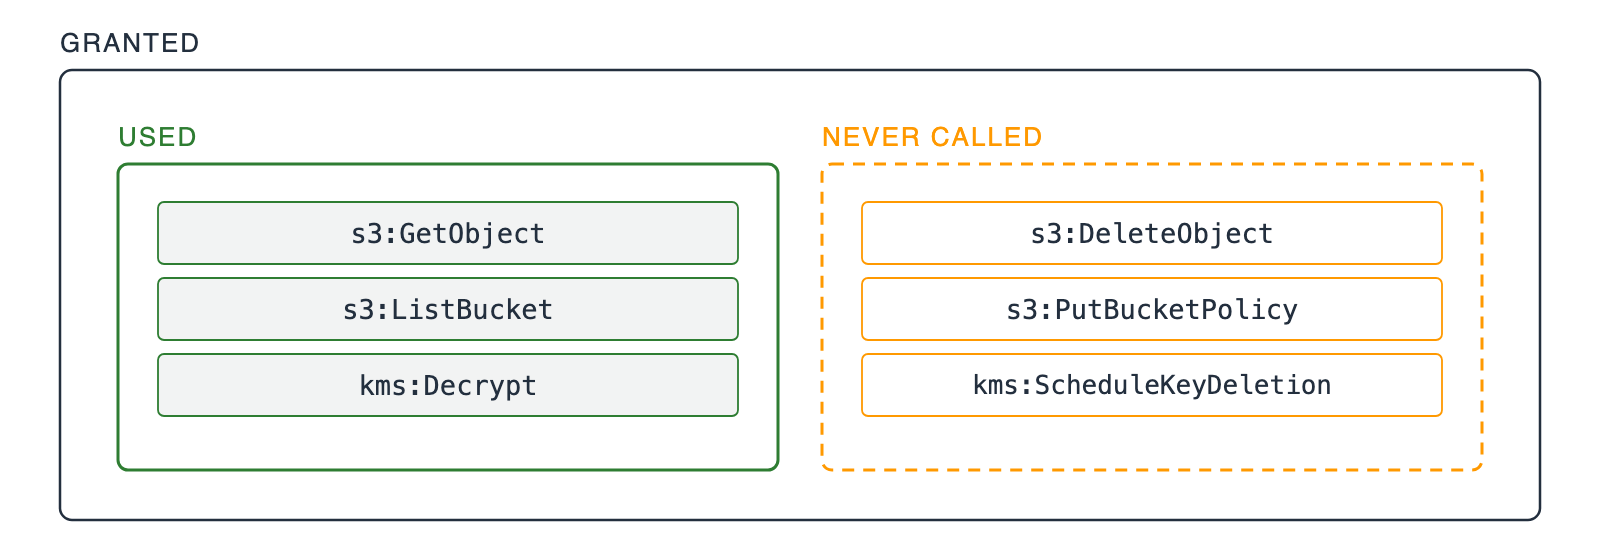
Une boîte externe « granted » contenant deux boîtes internes qui ne se chevauchent pas. Une boîte verte pleine « used » regroupe trois actions IAM appelées par le rôle. Une boîte orange en pointillés « never called » regroupe trois actions IAM jamais appelées.

  • Juste le jour où vous l'avez écrit : chaque action alors appelée par le service
Utiliser la sécurité AWS pour les développeurs

L'écart qu'une config ne montre pas

Une boîte externe « granted » contenant deux boîtes internes qui ne se chevauchent pas. Une boîte verte pleine « used » regroupe trois actions IAM appelées par le rôle. Une boîte orange en pointillés « never called » regroupe trois actions IAM jamais appelées.

  • Juste le jour où vous l'avez écrit : chaque action alors appelée
  • Trop large maintenant : la moitié qu'il n'appelle plus
  • La solution : accorder ce que quatre-vingt-dix jours de piste montrent en usage
Utiliser la sécurité AWS pour les développeurs

Écrire la raison, pas le paramètre

Deux volets d'un même choix

  • La valeur que votre code définit
  • La raison de ce choix

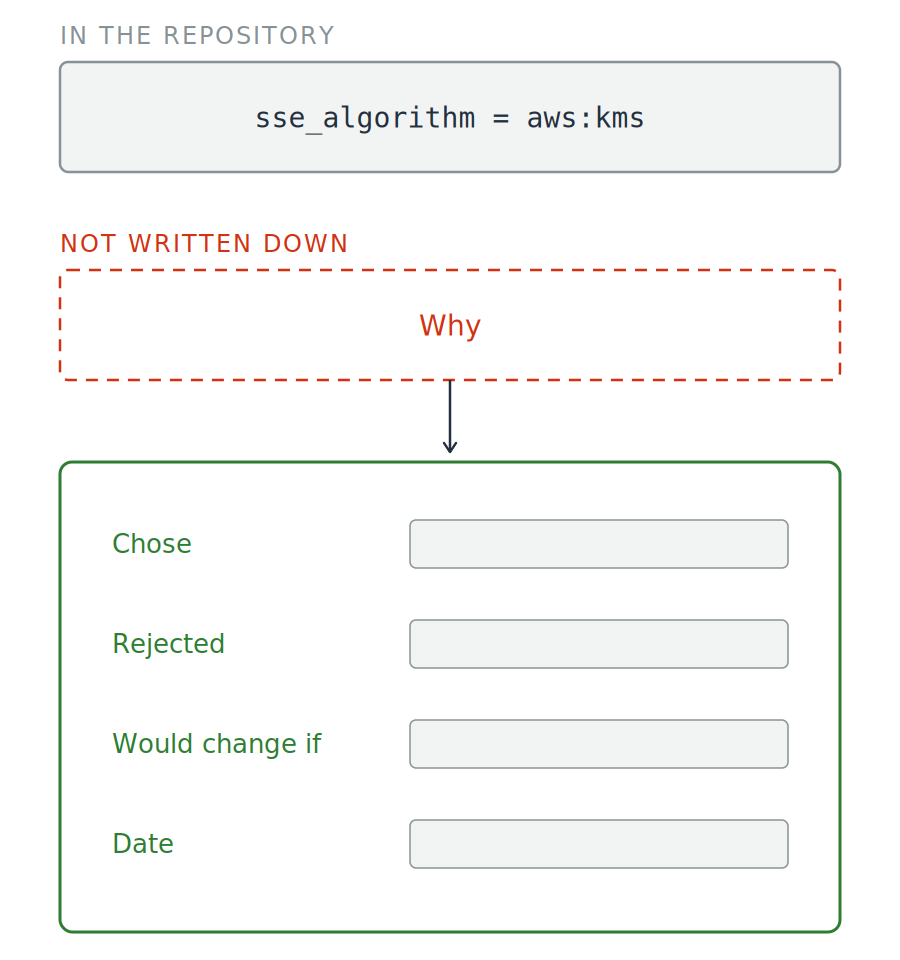
Une ligne de configuration, étiquetée dans le dépôt, au-dessus d'une boîte vide en pointillés « why » légendée « not written down ». Une flèche descend vers une fiche verte avec quatre champs : chose, rejected, would change if, et date.

Utiliser la sécurité AWS pour les développeurs

Écrire la raison, pas le paramètre

Deux volets d'un même choix

  • La valeur que votre code définit
  • La raison de ce choix


  • Consignée et acceptée : une décision
  • Laissée sans trace : une surprise

Une ligne de configuration, étiquetée dans le dépôt, au-dessus d'une boîte vide en pointillés « why » légendée « not written down ». Une flèche descend vers une fiche verte avec quatre champs : chose, rejected, would change if, et date.

Utiliser la sécurité AWS pour les développeurs

Mêmes questions, nouveaux appelants

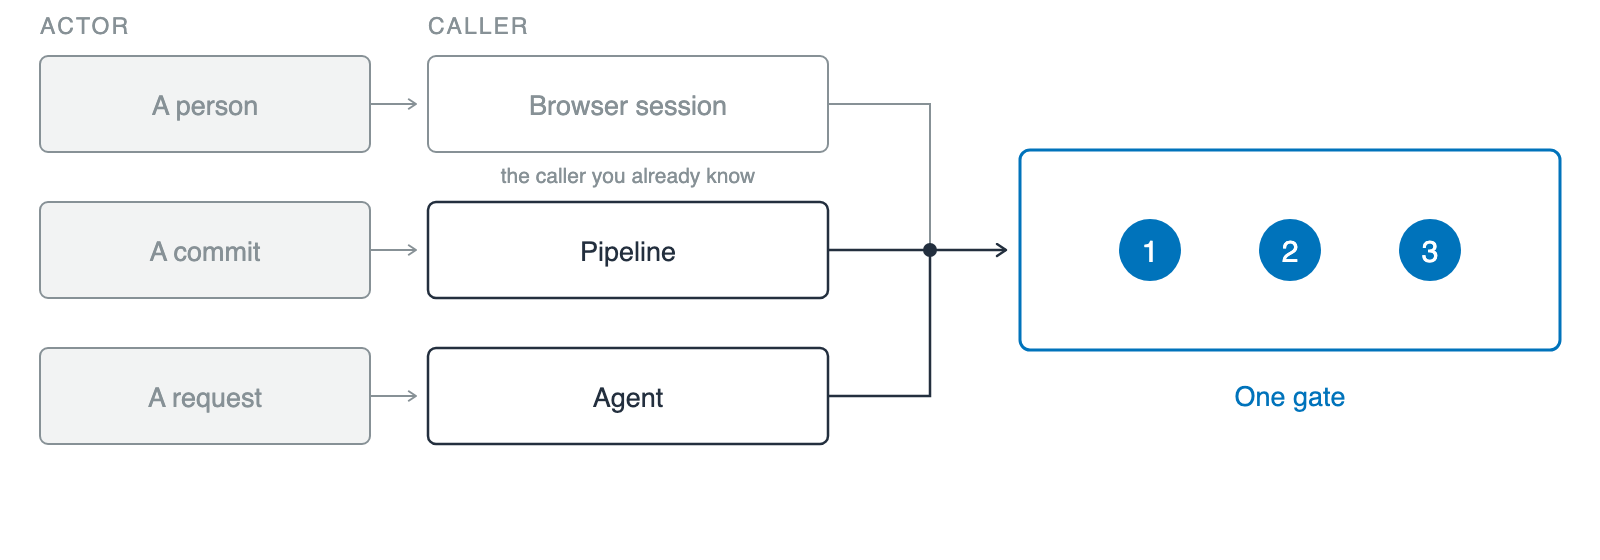
Trois rangées sous deux en-têtes, acteur et appelant, associant chaque acteur à l'appelant déclenché : une personne avec une session de navigateur (cas connu, estompé), un commit avec un pipeline, et une requête avec un agent. Les trois convergent vers une seule porte bleue, « one gate », avec trois repères numérotés.

  • Workload identity : une identité pour un appelant qui n'est pas une personne
  • Les mêmes trois questions : une identité vérifiable par AWS, une portée pas plus large que la tâche, une trace de ce qui a été fait
  • Ce qui change : l'appelant
Utiliser la sécurité AWS pour les développeurs

Prochaine étape

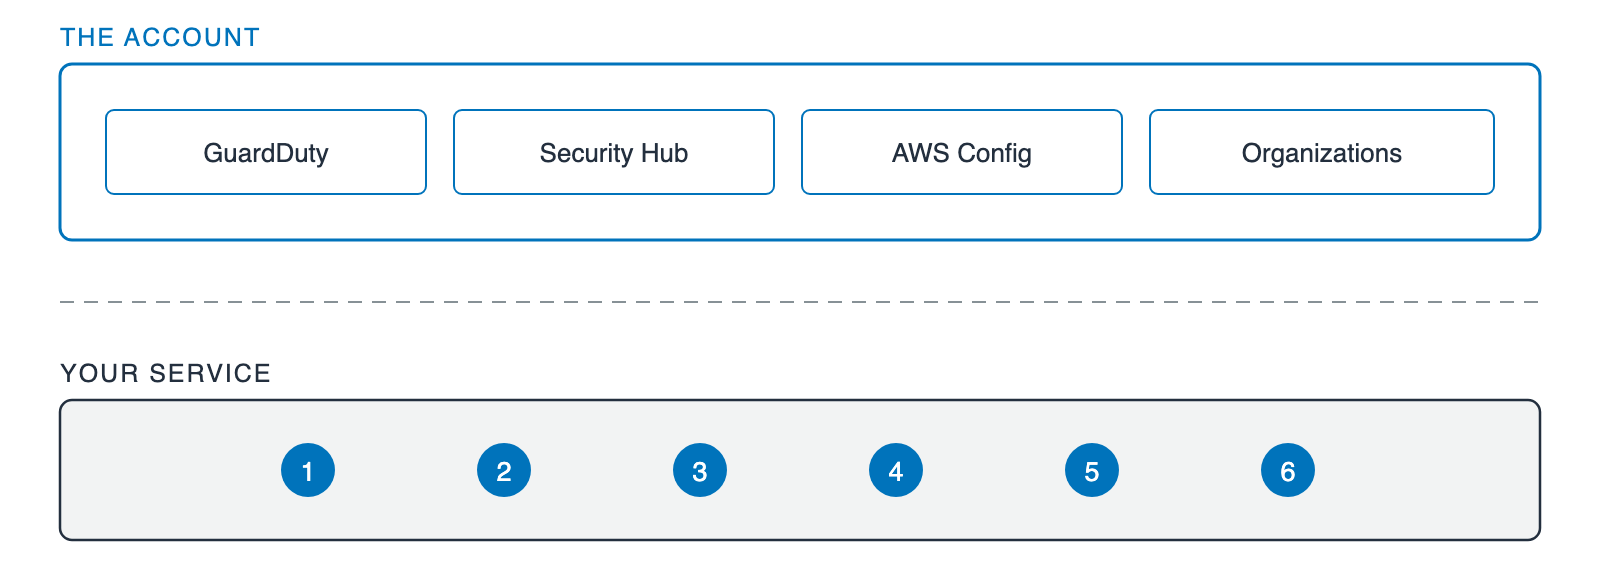
Deux bandes empilées. La bande du haut, « the account », contient quatre cases égales : GuardDuty, Security Hub, AWS Config et Organizations. Sous un séparateur en pointillés, la bande du bas, « your service », affiche les six repères numérotés vus plus tôt.

  • Votre service : les six questions
  • Le compte au-dessus : GuardDuty, Security Hub, AWS Config, Organizations
Utiliser la sécurité AWS pour les développeurs

Passons à la pratique !

Utiliser la sécurité AWS pour les développeurs

Preparing Video For Download...