Anahtarı kim kontrol eder

Geliştiriciler için AWS Güvenliğini Kullanma

Rahul Singh

Technical Product Manager

İki tür KMS anahtarı
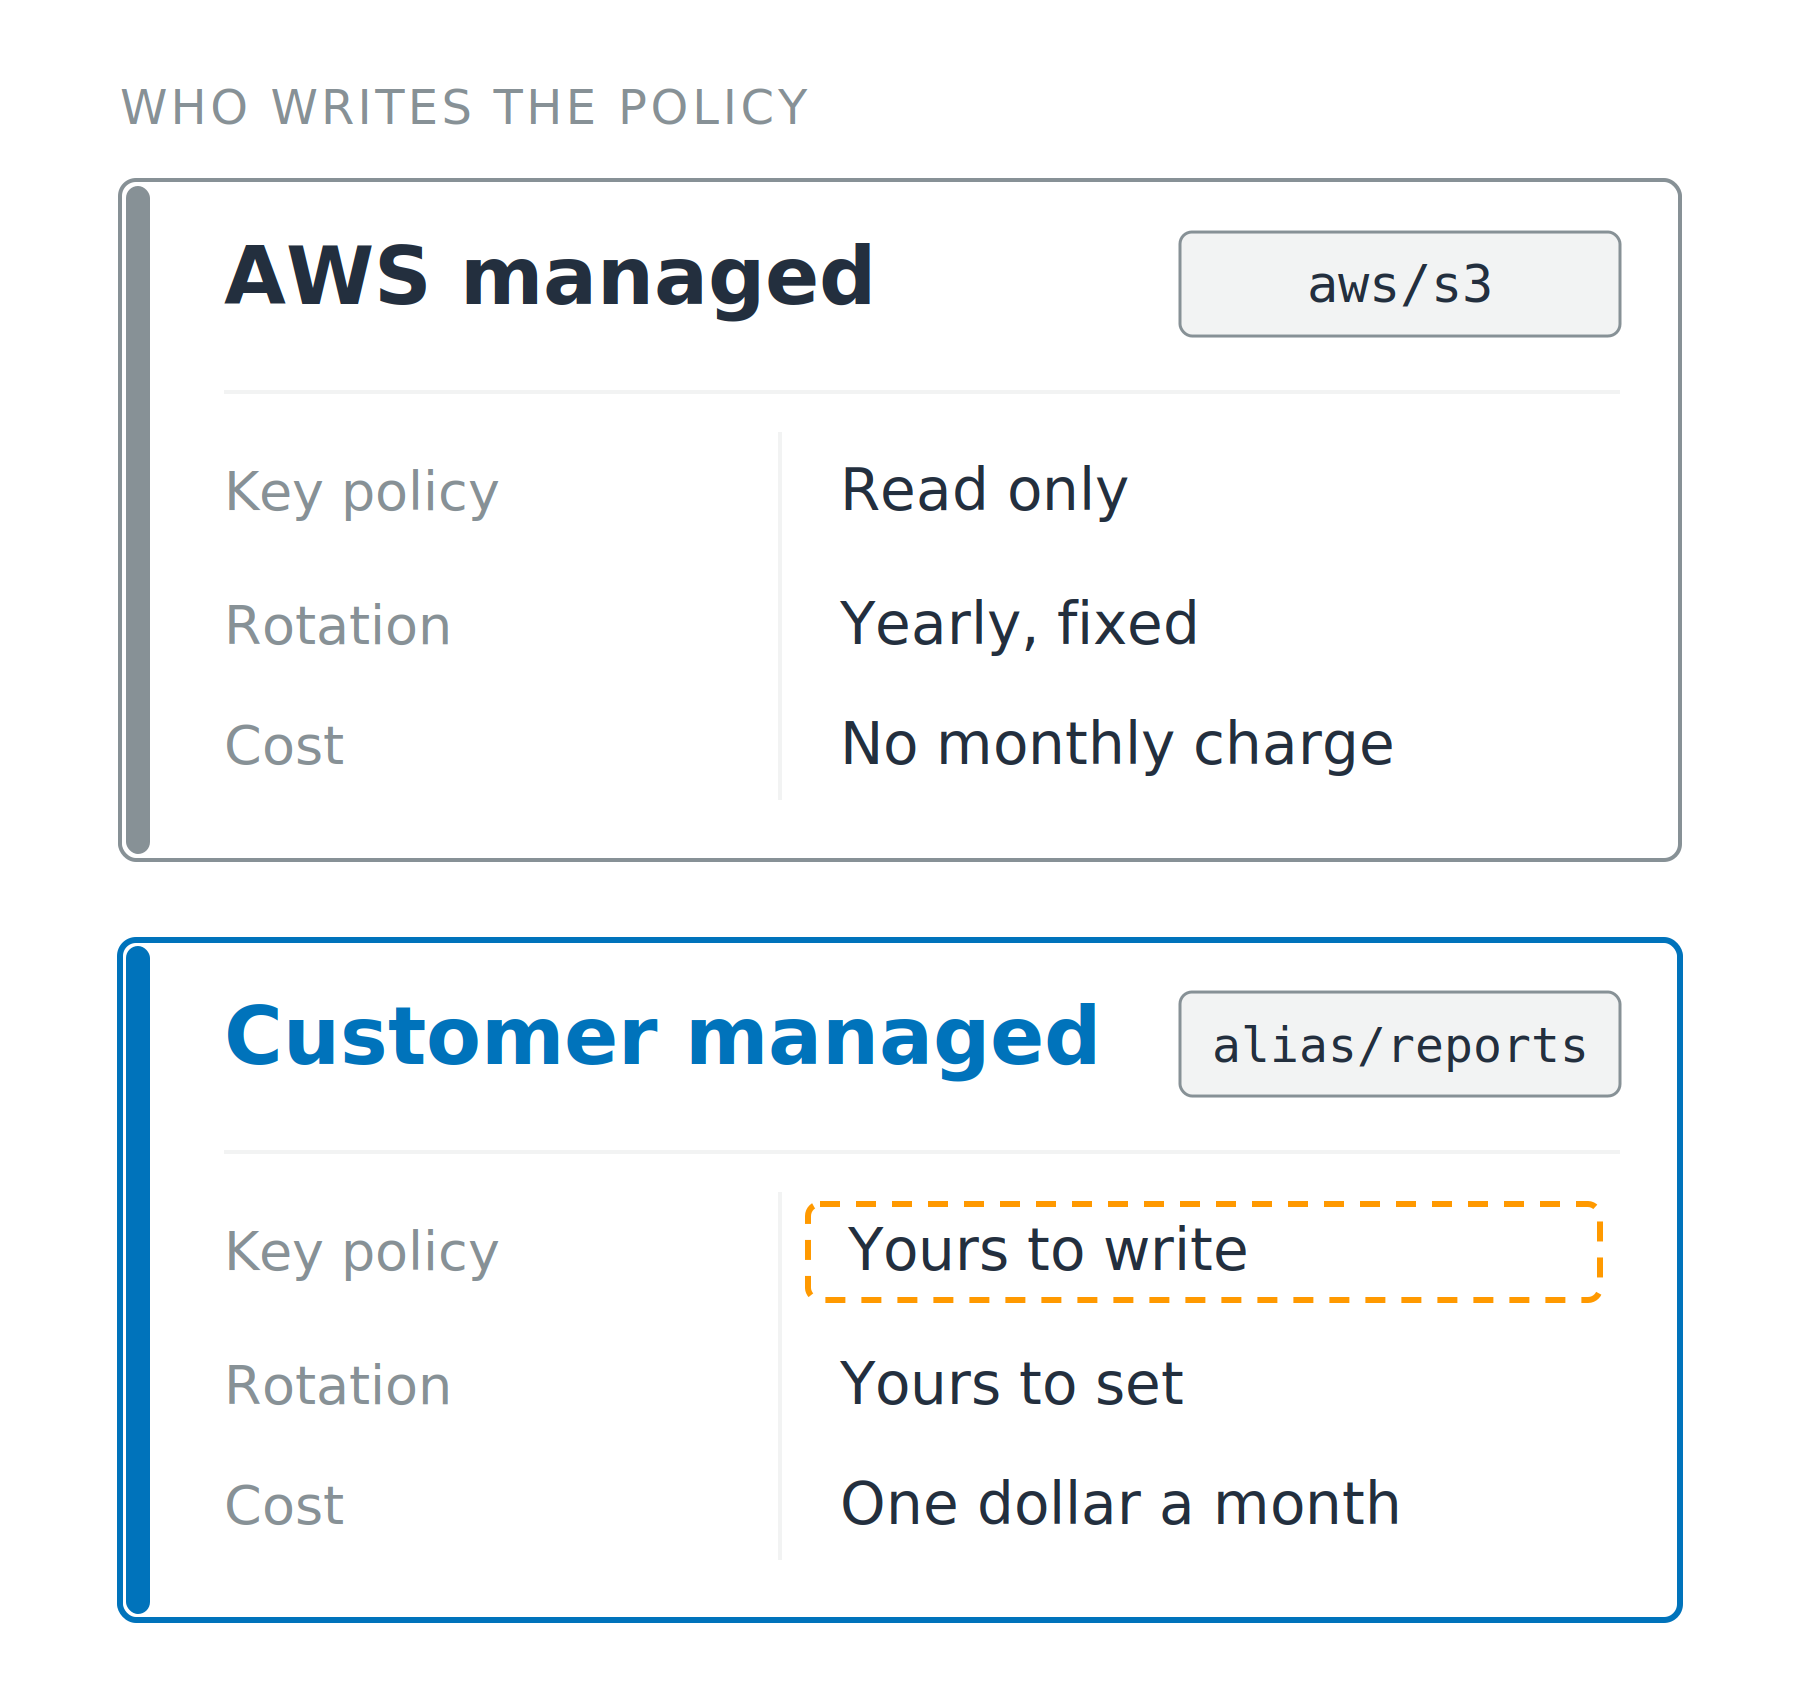
AWS tarafından yönetilen

  • Hizmet tarafından oluşturulur, takma ad aws/s3
  • İlke okunabilir, düzenlenemez
  • Aylık ücret yok

Aynı üç satırda (anahtar ilkesi, döndürme ve maliyet) AWS tarafından yönetilen anahtar ile müşteri tarafından yönetilen anahtarı karşılaştıran iki yığılmış kart. Müşteri tarafından yönetilen kartın anahtar ilkesi satırı vurgulanmış. Her kart kendi takma adını taşır: aws eğik çizgi s3 ve alias eğik çizgi reports.

Geliştiriciler için AWS Güvenliğini Kullanma

İki tür KMS anahtarı

AWS tarafından yönetilen

  • Hizmet tarafından oluşturulur, takma ad aws/s3
  • İlke okunabilir, düzenlenemez
  • Aylık ücret yok

Müşteri tarafından yönetilen

  • Sen oluşturursun, takma ad alias/reports, ilkeyi sen yazarsın
  • Döndürme aralığını sen belirlersin
  • Anahtar başına ayda bir dolar

Aynı üç satırda (anahtar ilkesi, döndürme ve maliyet) AWS tarafından yönetilen anahtar ile müşteri tarafından yönetilen anahtarı karşılaştıran iki yığılmış kart. Müşteri tarafından yönetilen kartın anahtar ilkesi satırı vurgulanmış. Her kart kendi takma adını taşır: aws eğik çizgi s3 ve alias eğik çizgi reports.

Geliştiriciler için AWS Güvenliğini Kullanma

İki kapı, ikisi de açılmalı

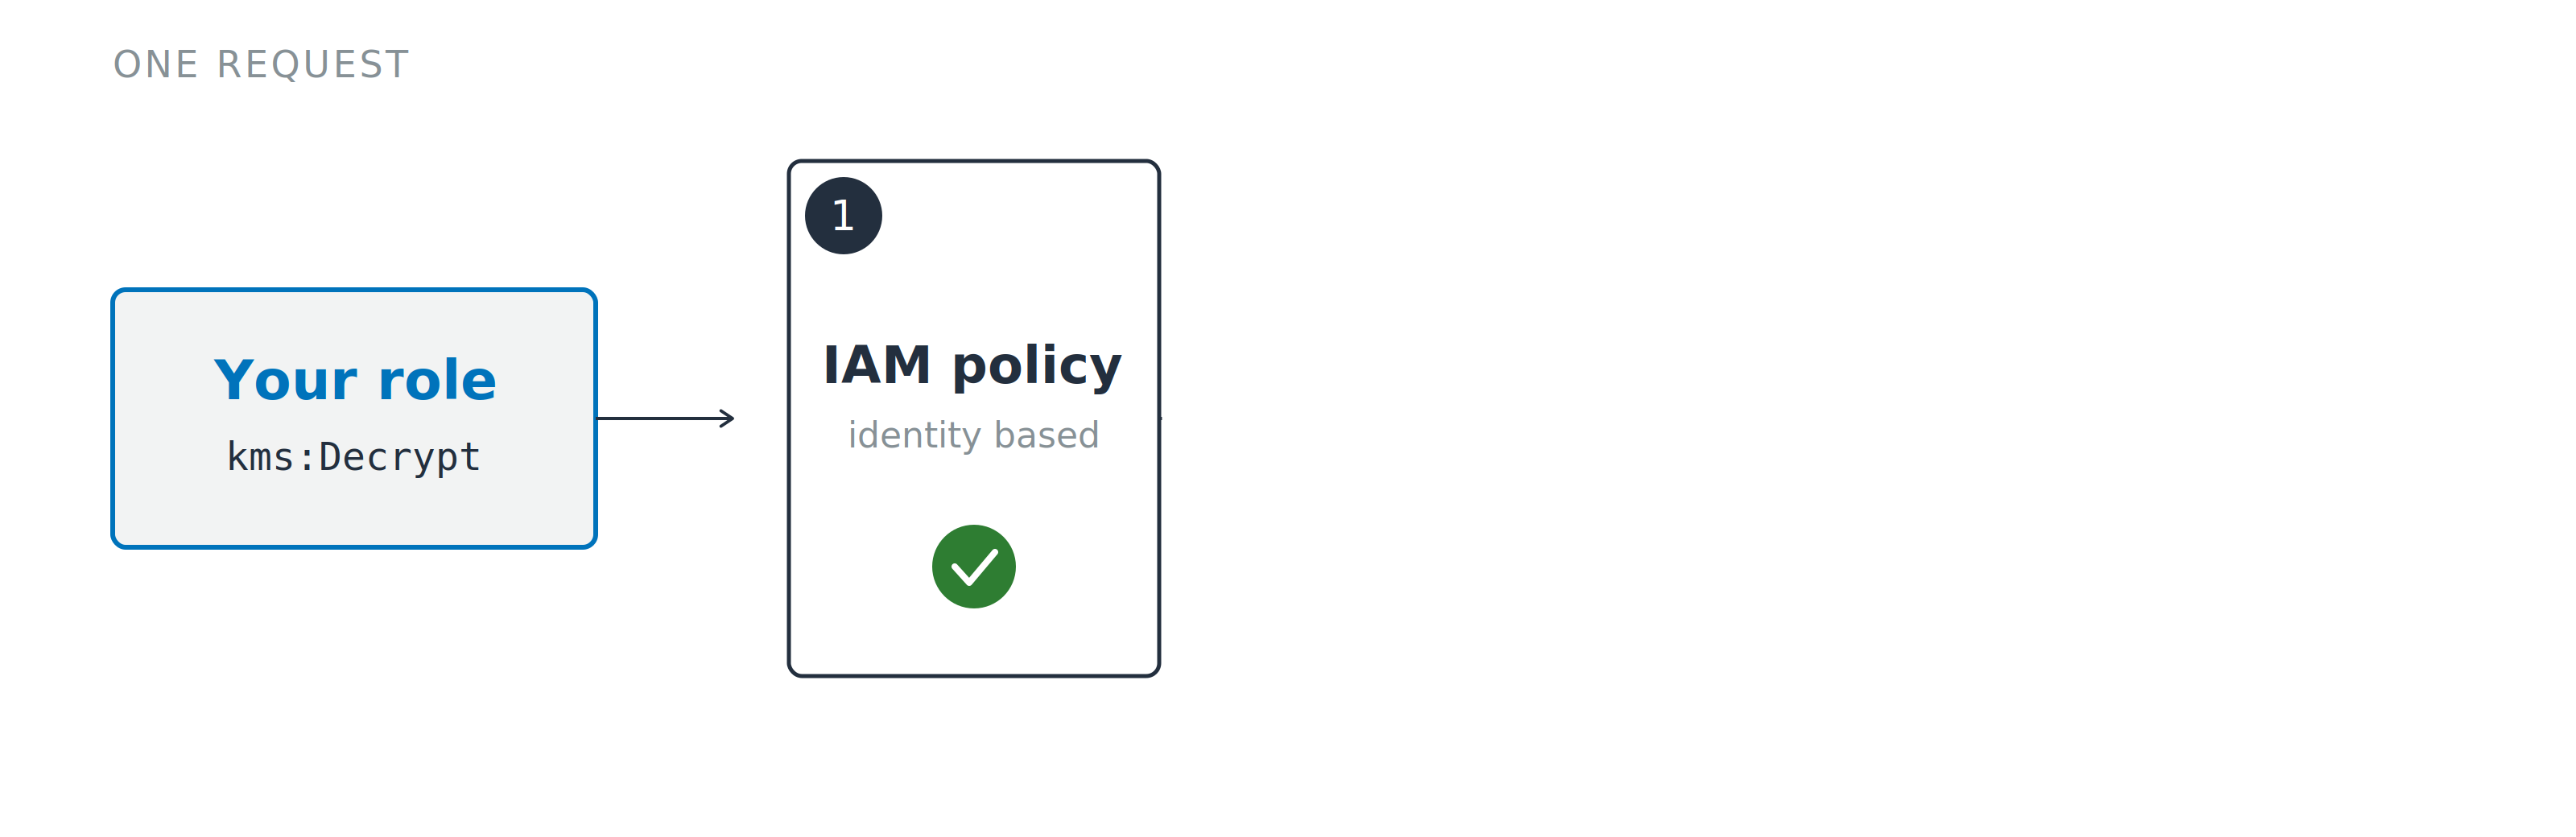
İki kapıdan ilkinin yanına yaklaşan bir decrypt isteği. IAM ilke kapısı dolu çizilmiş ve bir numaralı, arkasındaki anahtar ilkesi kapısı kesik ve gri, ve henüz hiçbiri yanıt vermemiş.

  1. IAM ilkesi: arayanın ne isteyebileceği
Geliştiriciler için AWS Güvenliğini Kullanma

İki kapı, ikisi de açılmalı

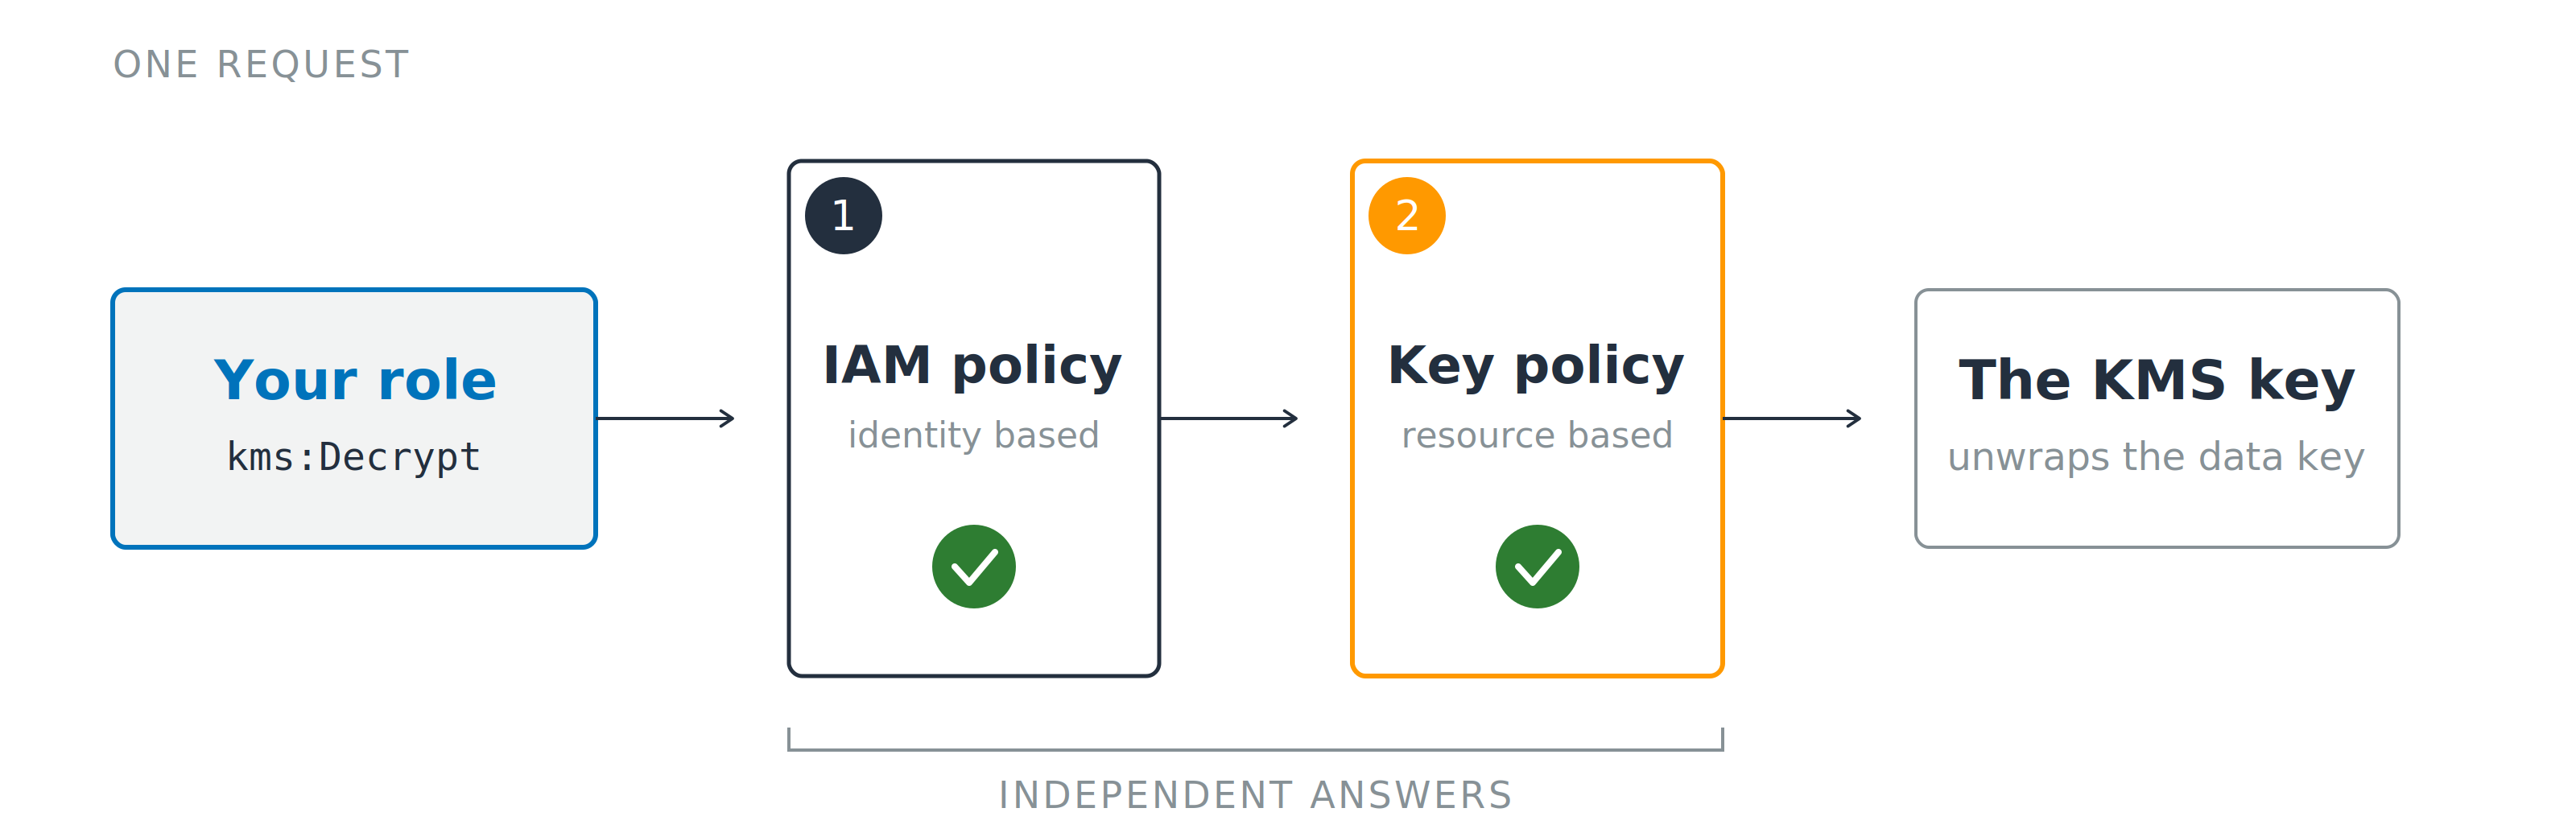
Soldan sağa iki numaralı kapıdan geçen bir decrypt isteği: bir numara IAM ilkesi, iki numara anahtar ilkesi; ardından KMS anahtarına ulaşıyor. Altta bir ayraç, bunların bağımsız yanıtlar olduğunu gösterir.

  1. IAM ilkesi: arayanın ne isteyebileceği
  2. Anahtar ilkesi: anahtarın kime yanıt vereceği

Varsayılan anahtar ilkesi: yetkiyi IAM'e devreder

Grant'ler: tek bir kimlik için belirli anahtar işlemleri, kendi başına geri alınabilir

Geliştiriciler için AWS Güvenliğini Kullanma

Anahtar verine asla dokunmaz

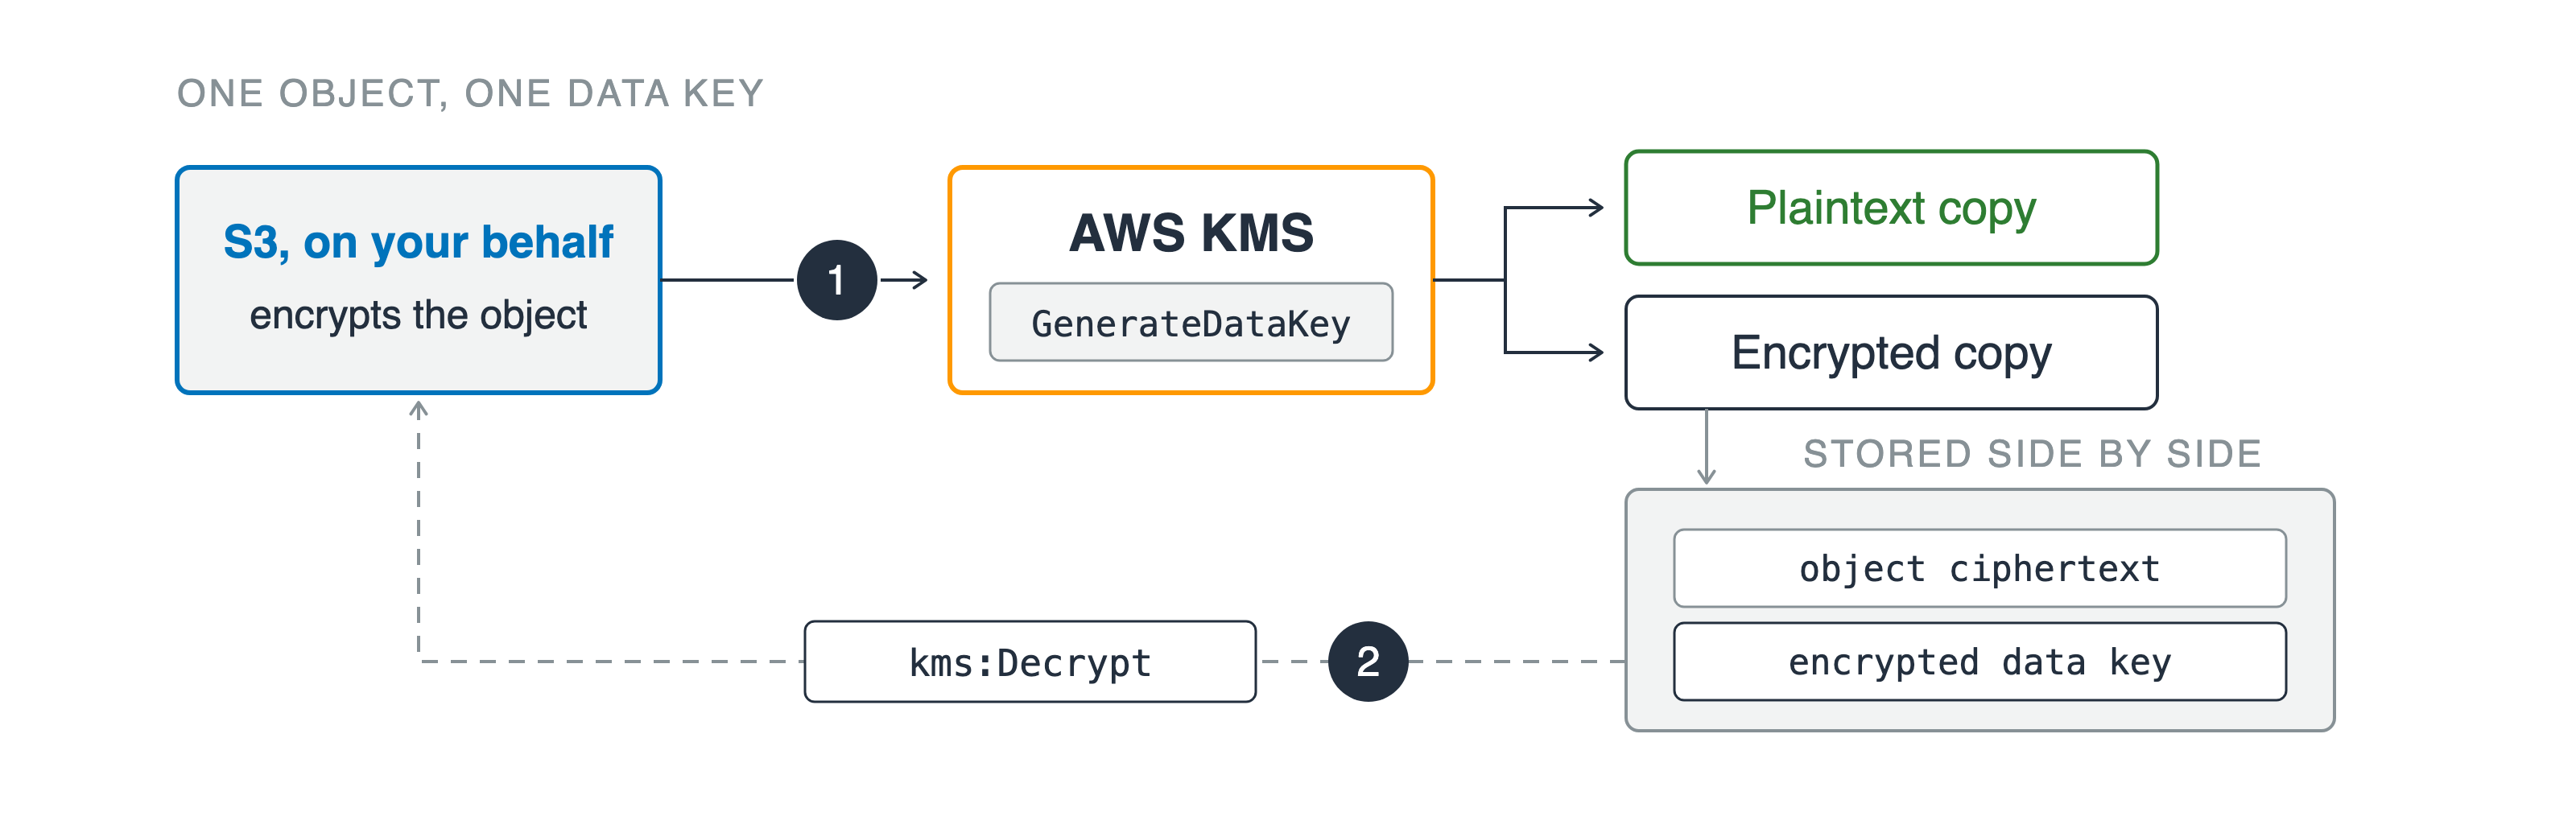
Senin adına hareket eden Amazon S3, bir numarada AWS KMS'i çağırır ve KMS bir veri anahtarını düz metin ve şifreli kopya olarak döndürür. Şifreli kopya nesne şifre metninin yanında saklanır ve iki numaradaki kesik geri dönüş yolu onu bir decrypt çağrısıyla geri taşır.

Zarf şifreleme

Doğrudan şifreleme: 4 KB sınır

Geliştiriciler için AWS Güvenliğini Kullanma

Anahtar verine asla dokunmaz

Senin adına hareket eden Amazon S3, bir numarada AWS KMS'i çağırır ve KMS bir veri anahtarını düz metin ve şifreli kopya olarak döndürür. Şifreli kopya nesne şifre metninin yanında saklanır ve iki numaradaki kesik geri dönüş yolu onu bir decrypt çağrısıyla geri taşır.

Zarf şifreleme

Doğrudan şifreleme: 4 KB sınır

  1. GenerateDataKey, iki kopya geri gelir
  2. Saklanan kopya üzerinde kms:Decrypt
Geliştiriciler için AWS Güvenliğini Kullanma

Hesaplar arası, kimse iki yarıyı birden görmez
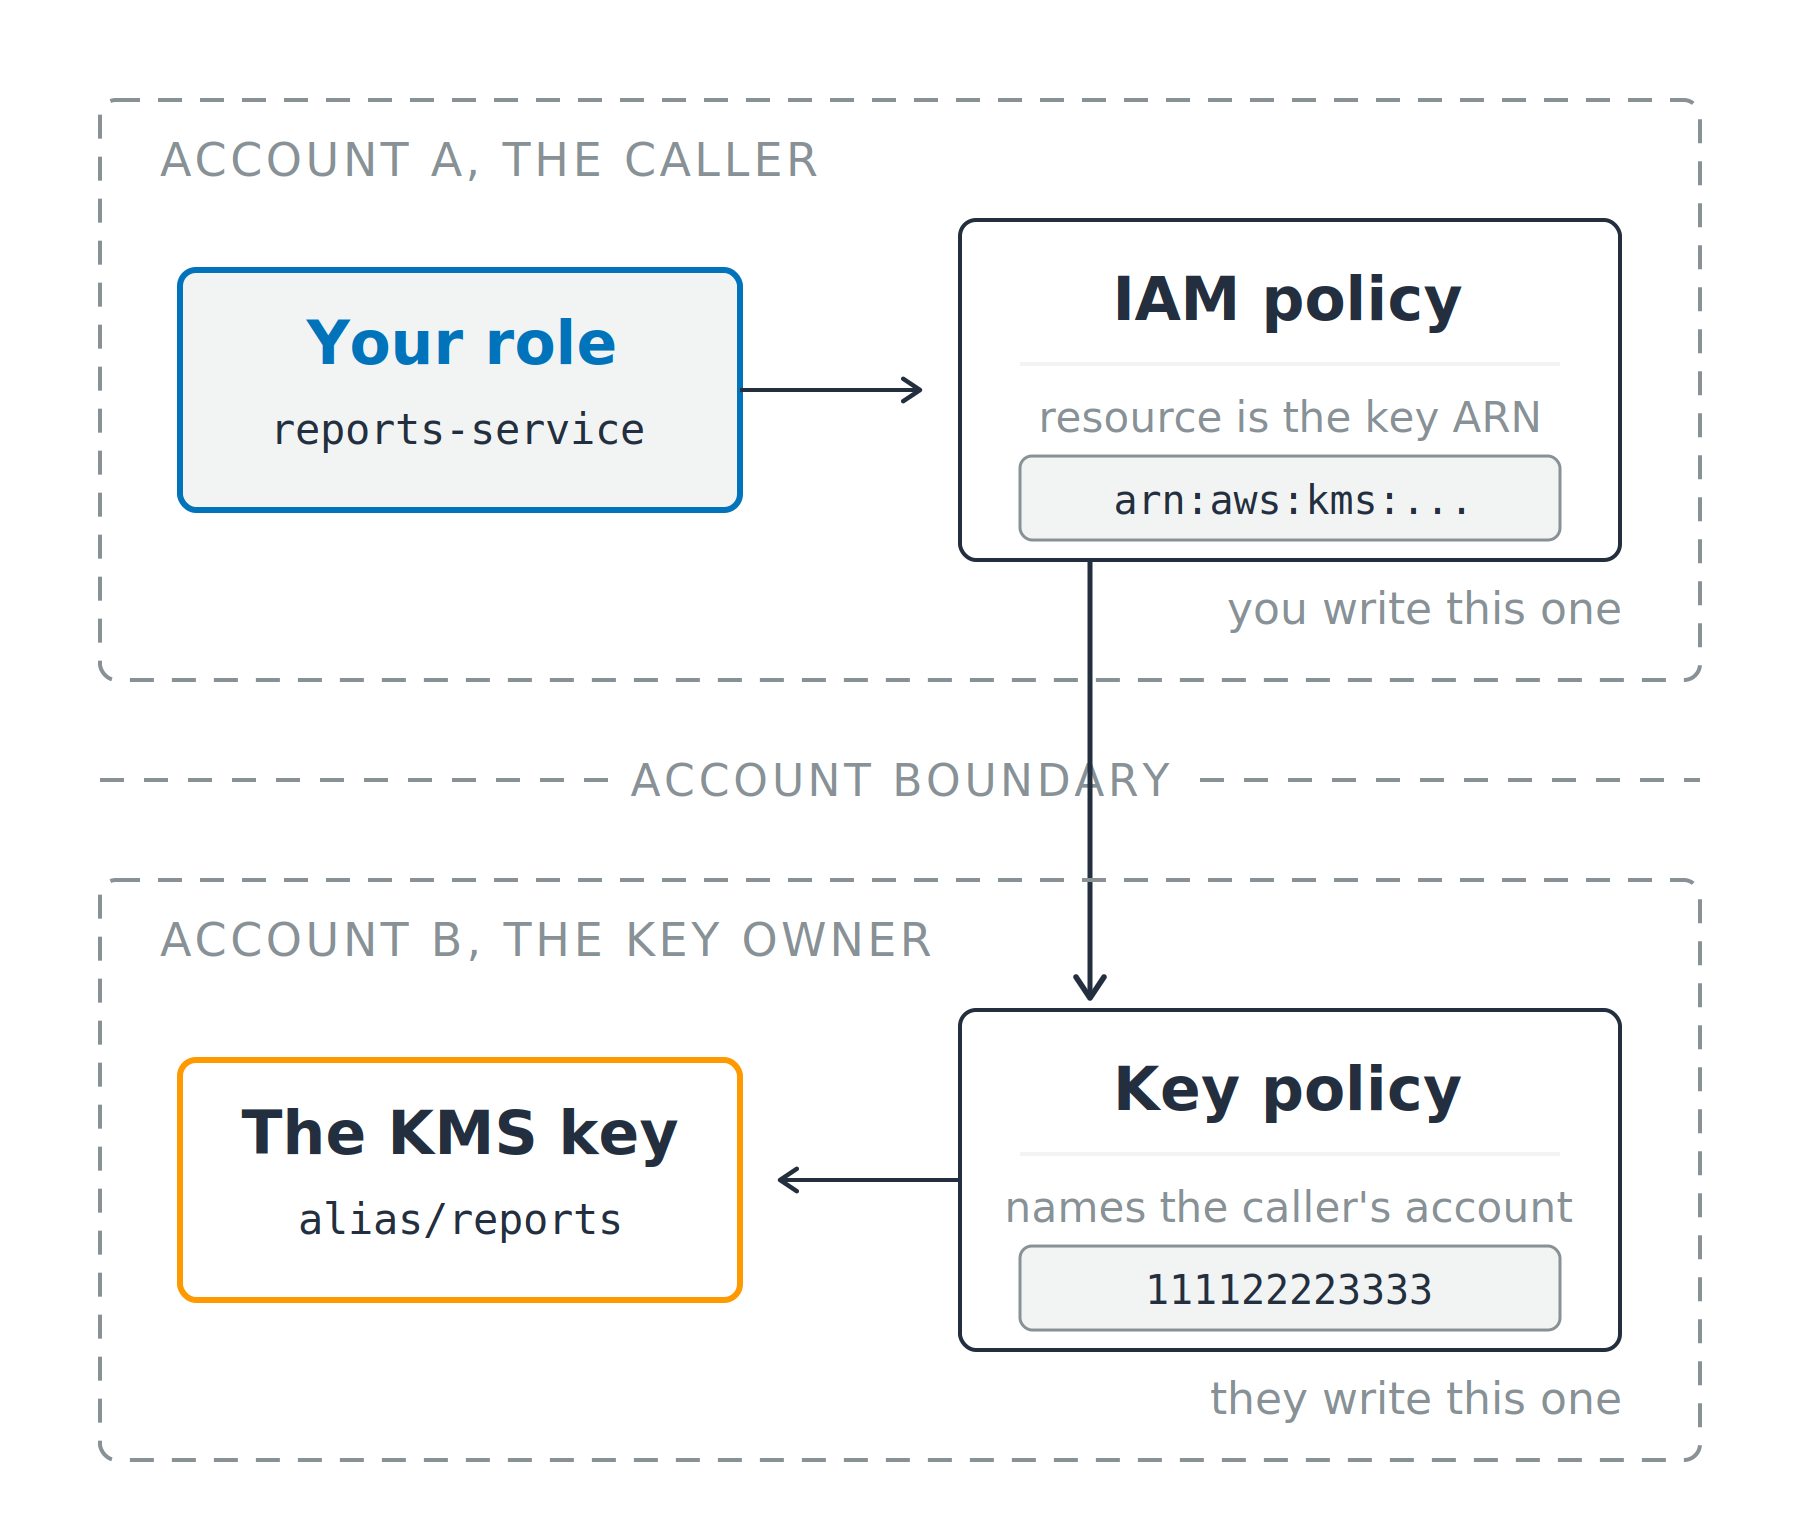
Arayanın hesabı

  • IAM'de eyleme izin verilir
  • Kaynak: anahtar ARN'i

Bir hesap sınırıyla ayrılmış iki kesik hesap paneli. Üst panelde arayanın rolü ve IAM ilkesi, alt panelde anahtar ilkesi ve KMS anahtarı var; istek aradaki sınırı geçiyor.

Geliştiriciler için AWS Güvenliğini Kullanma

Hesaplar arası, kimse iki yarıyı birden görmez

Arayanın hesabı

  • IAM'de eyleme izin verilir
  • Kaynak: anahtar ARN'i

Anahtar sahibinin hesabı

  • Arayanı adlandıran anahtar ilkesi
  • Hesabın kendisi veya içindeki bir rol

Bir hesap sınırıyla ayrılmış iki kesik hesap paneli. Üst panelde arayanın rolü ve IAM ilkesi, alt panelde anahtar ilkesi ve KMS anahtarı var; istek aradaki sınırı geçiyor.

Geliştiriciler için AWS Güvenliğini Kullanma

Tahmini değil, reddi oku

Kimliğe dayalı

  • AccessDeniedException, ardından kapıyı adlandıran ifade

  • no identity-based policy allows

  • Arayanın IAM ilkesini düzelt


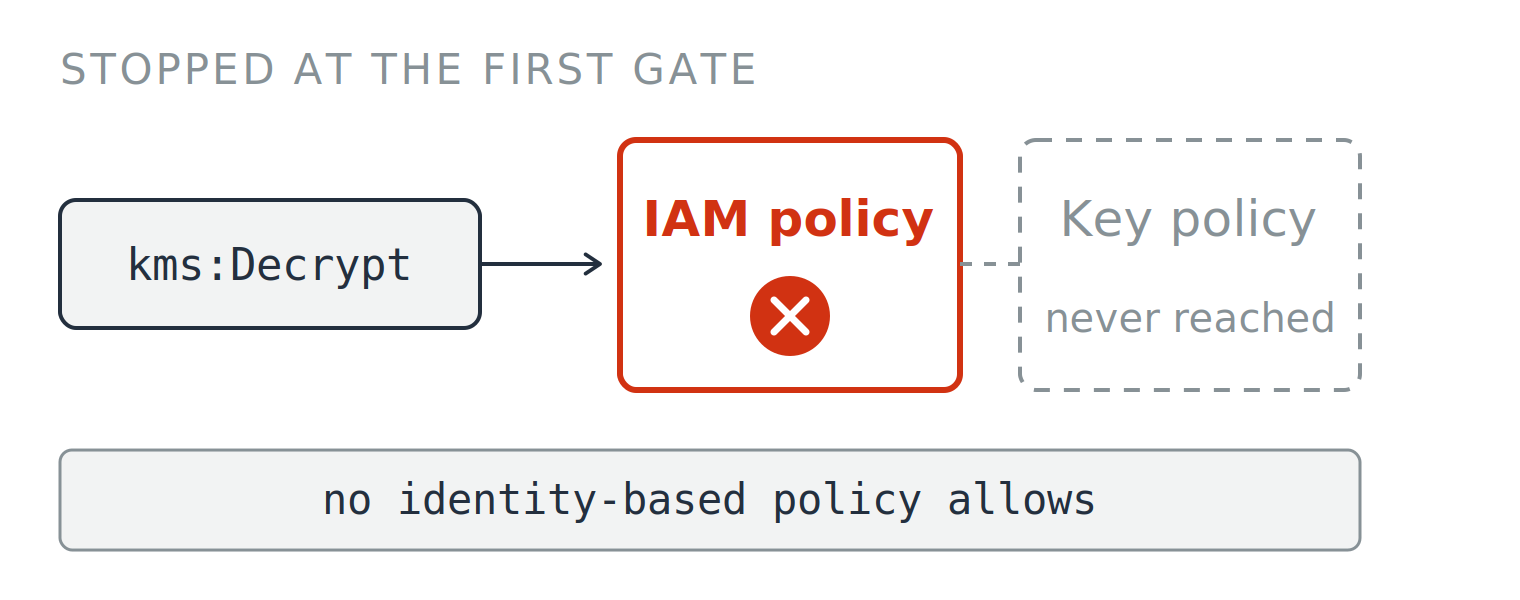
İlk kapıda durdurulan bir decrypt isteği; IAM ilkesi kırmızı çarpı işaretli ve arkasındaki anahtar ilkesi grileştirilmiş, hiç erişilmemiş. Diyagram altında şu başlık var: no identity-based policy allows.


Geliştiriciler için AWS Güvenliğini Kullanma

Tahmini değil, reddi oku

Kimliğe dayalı

  • AccessDeniedException, ardından kapıyı adlandıran ifade

  • no identity-based policy allows

  • Arayanın IAM ilkesini düzelt

Kaynağa dayalı

  • no resource-based policy allows
  • Anahtar ilkesini düzelt

İlk kapıda durdurulan bir decrypt isteği; IAM ilkesi kırmızı çarpı işaretli ve arkasındaki anahtar ilkesi grileştirilmiş, hiç erişilmemiş. Diyagram altında şu başlık var: no identity-based policy allows.

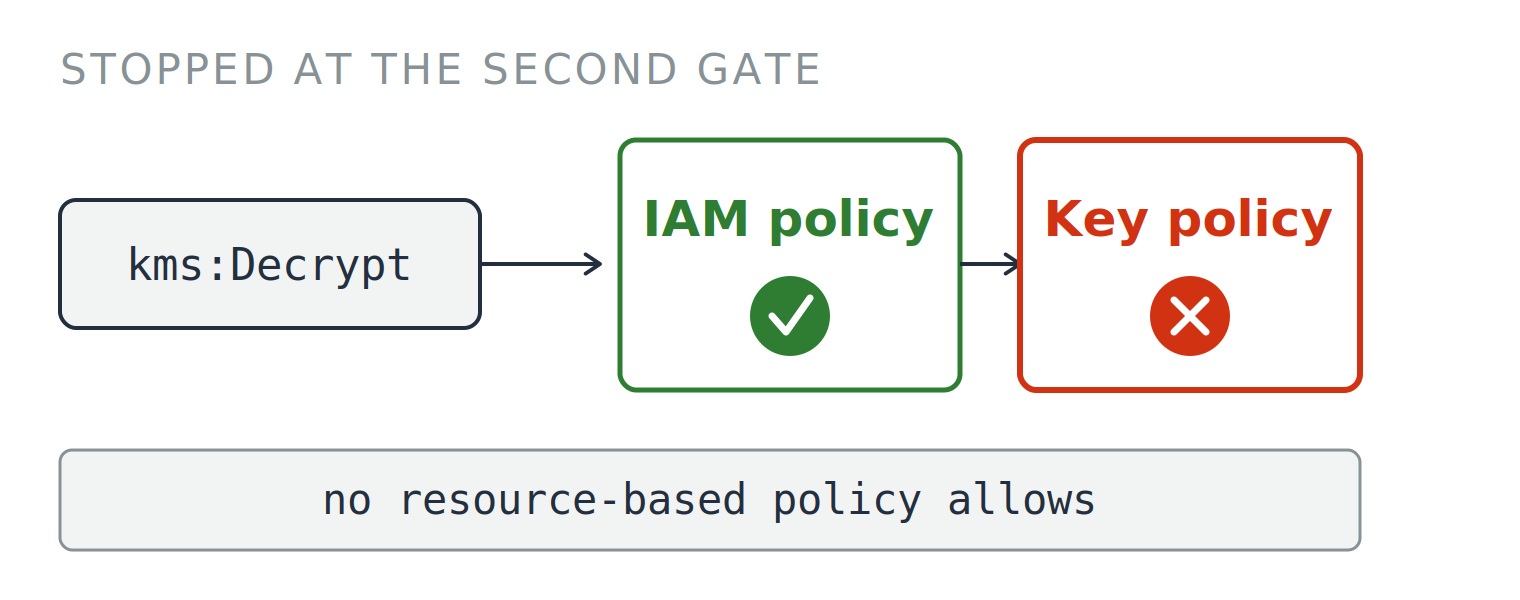
Yeşil tikli bir IAM ilkesinden geçen ve ikinci kapıda (anahtar ilkesi) kırmızı çarpıyla durdurulan bir decrypt isteği. Diyagram altında şu başlık var: no resource-based policy allows.

Geliştiriciler için AWS Güvenliğini Kullanma

Döndürme gerçekte neyi değiştirir

Otomatik döndürme

  • Varsayılan 365 gün
  • Aralık 90–2.560 gün

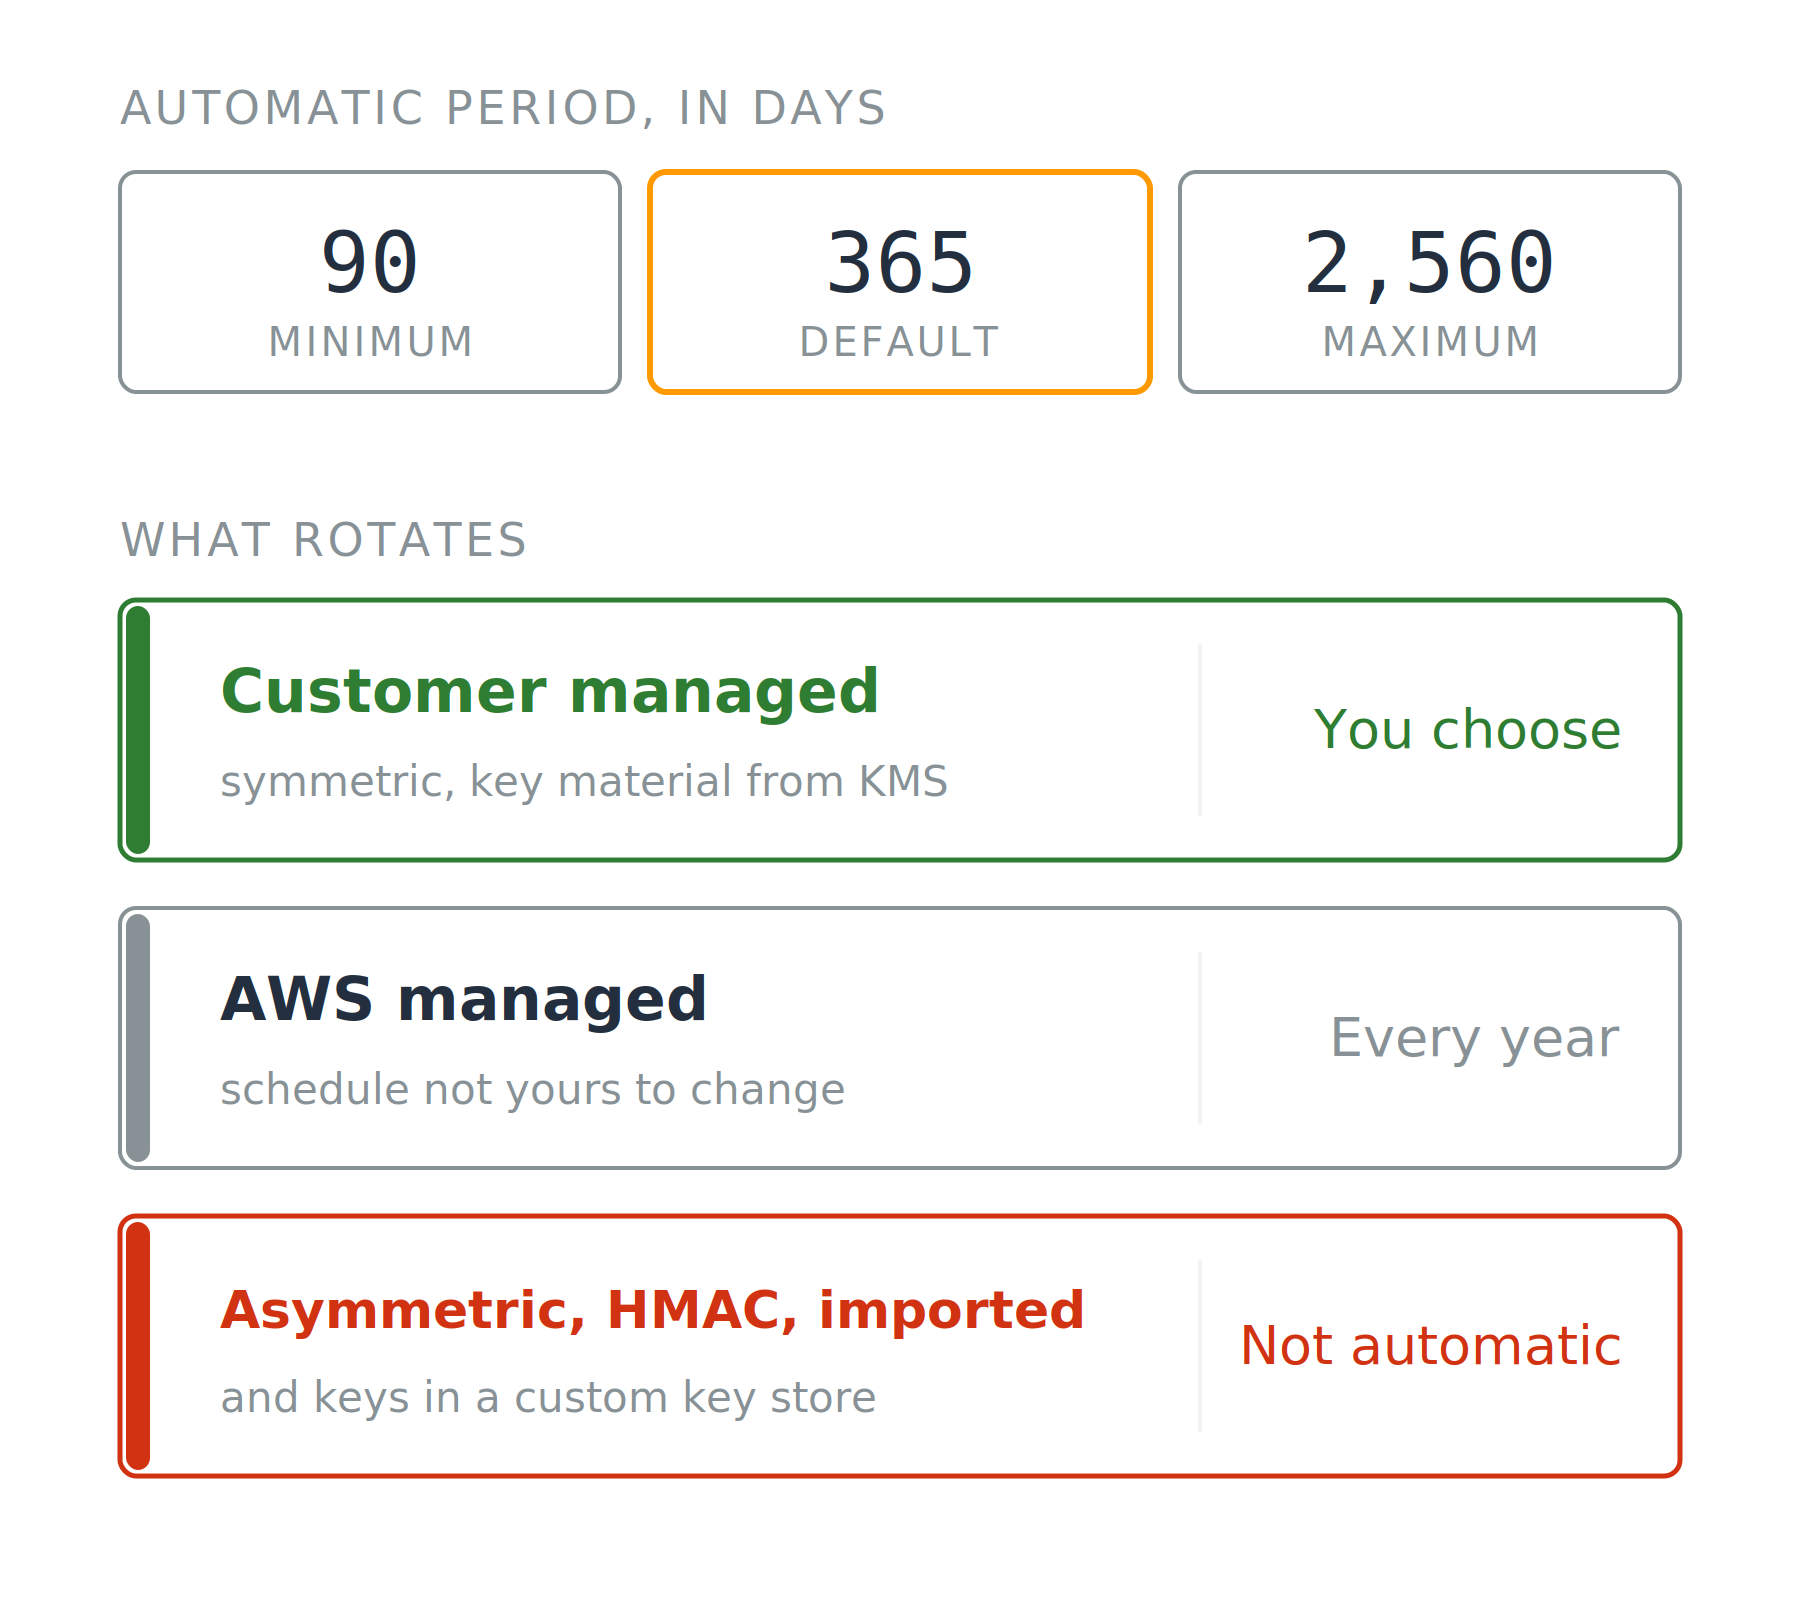
Otomatik döndürme için gün cinsinden minimum, varsayılan ve maksimum süreleri veren üç kart; altında hangi anahtar türlerinin döndüğü ve kimin planına göre döndüğü gösteren üç satır.

Geliştiriciler için AWS Güvenliğini Kullanma

Döndürme gerçekte neyi değiştirir

Otomatik döndürme

  • Varsayılan 365 gün
  • Aralık 90–2.560 gün

İsteğe bağlı

  • RotateKeyOnDemand, anahtar başına en fazla 25 kez

İki sınır

  • AWS tarafından yönetilen anahtarlar, yıllık sabit
  • Otomatik döndürme: yalnızca simetrik, KMS üretilmiş malzeme

Otomatik döndürme için gün cinsinden minimum, varsayılan ve maksimum süreleri veren üç kart; altında hangi anahtar türlerinin döndüğü ve kimin planına göre döndüğü gösteren üç satır.

Geliştiriciler için AWS Güvenliğini Kullanma

Döndürmenin düzeltmediği şeyler

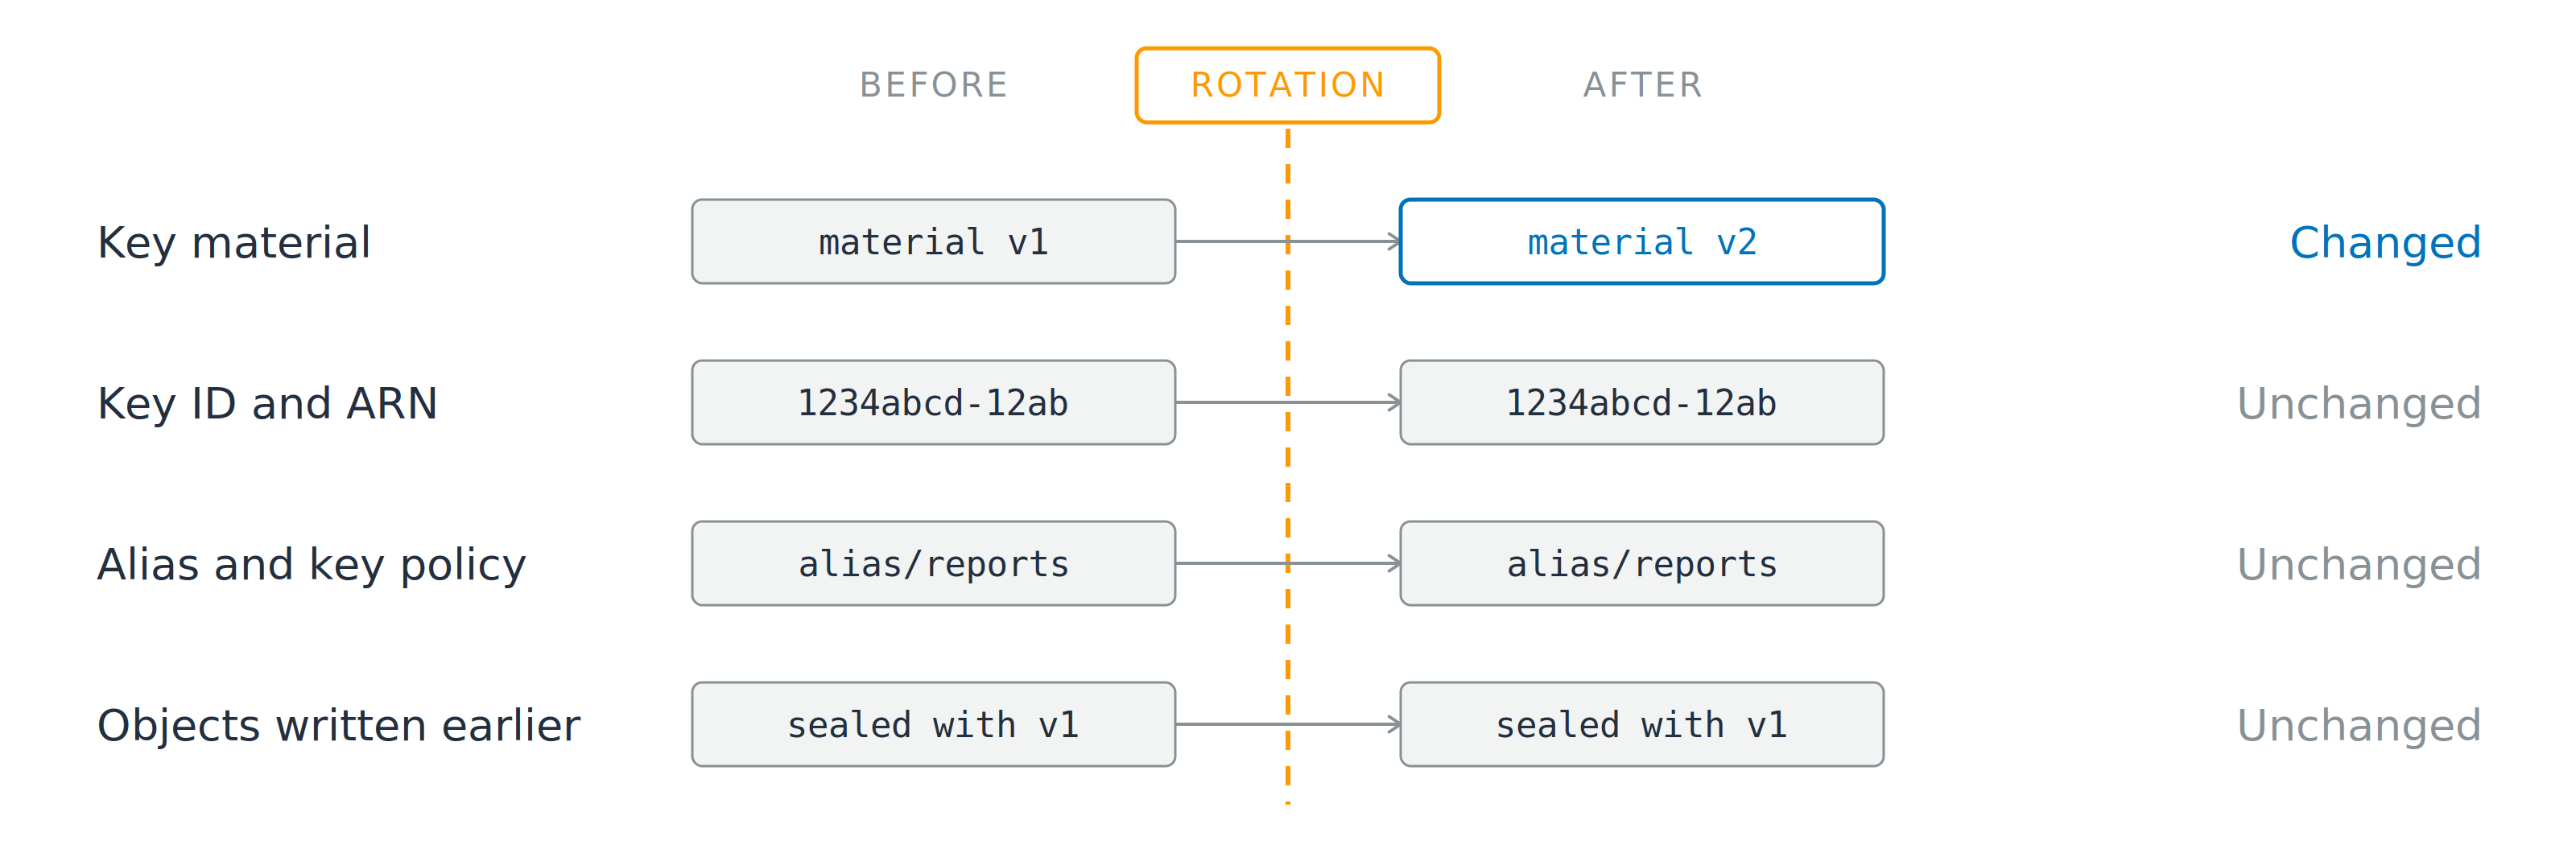
Bir döndürme çizgisinin iki yanında karşılaştırılan dört satır. Anahtar malzemesi satırı sürüm birden sürüm ikiye değişirken, anahtar tanımlayıcı, takma ad ve anahtar ilkesi ile önce yazılmış nesneler her iki tarafta da aynıdır.

Değişen: arka uçtaki anahtar malzemesi

Değişmeyen: anahtar kimliği, ARN, takma adlar, anahtar ilkesi

Geliştiriciler için AWS Güvenliğini Kullanma

Döndürmenin düzeltmediği şeyler

Bir döndürme çizgisinin iki yanında karşılaştırılan dört satır. Anahtar malzemesi satırı sürüm birden sürüm ikiye değişirken, anahtar tanımlayıcı, takma ad ve anahtar ilkesi ile önce yazılmış nesneler her iki tarafta da aynıdır.

Değişen: arka uçtaki anahtar malzemesi

Değişmeyen: anahtar kimliği, ARN, takma adlar, anahtar ilkesi

  • Kodunda değiştirilecek bir şey yok
  • Eski nesneler ve fazla geniş bir ilke: ikisi de değişmez
Geliştiriciler için AWS Güvenliğini Kullanma

Peki neden açalım

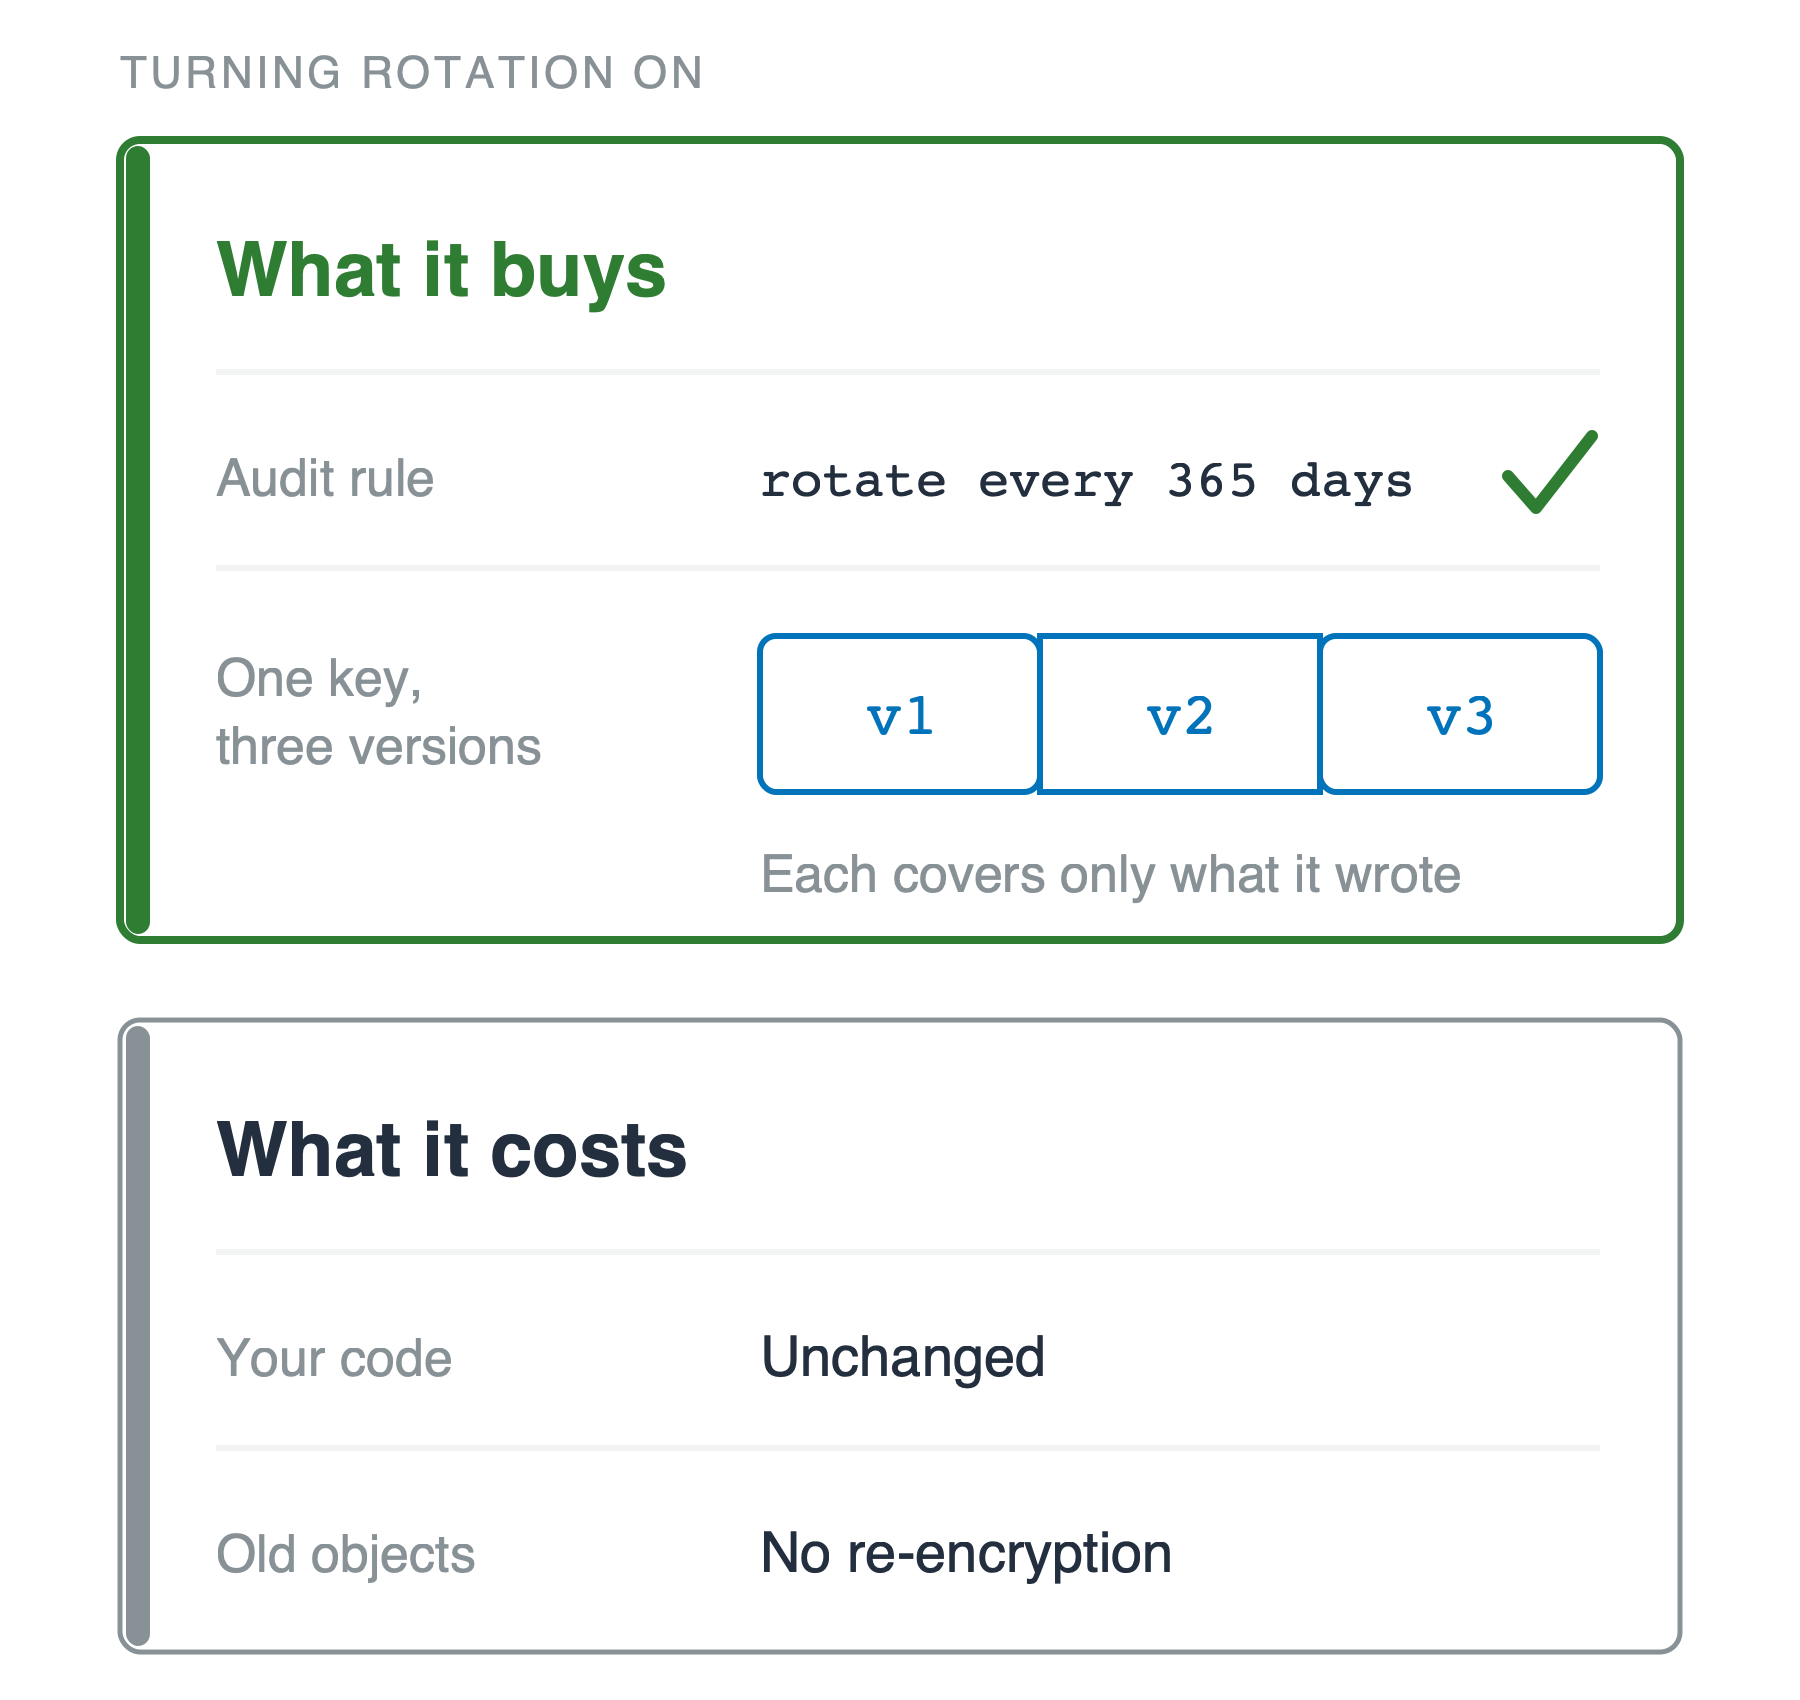
Kazandırdıkları

  • Tek bir sürüm hiçbir zaman tüm verini kapsamaz
  • Döndürmeyi zorunlu kılan uygunluk ve sözleşme kuralları

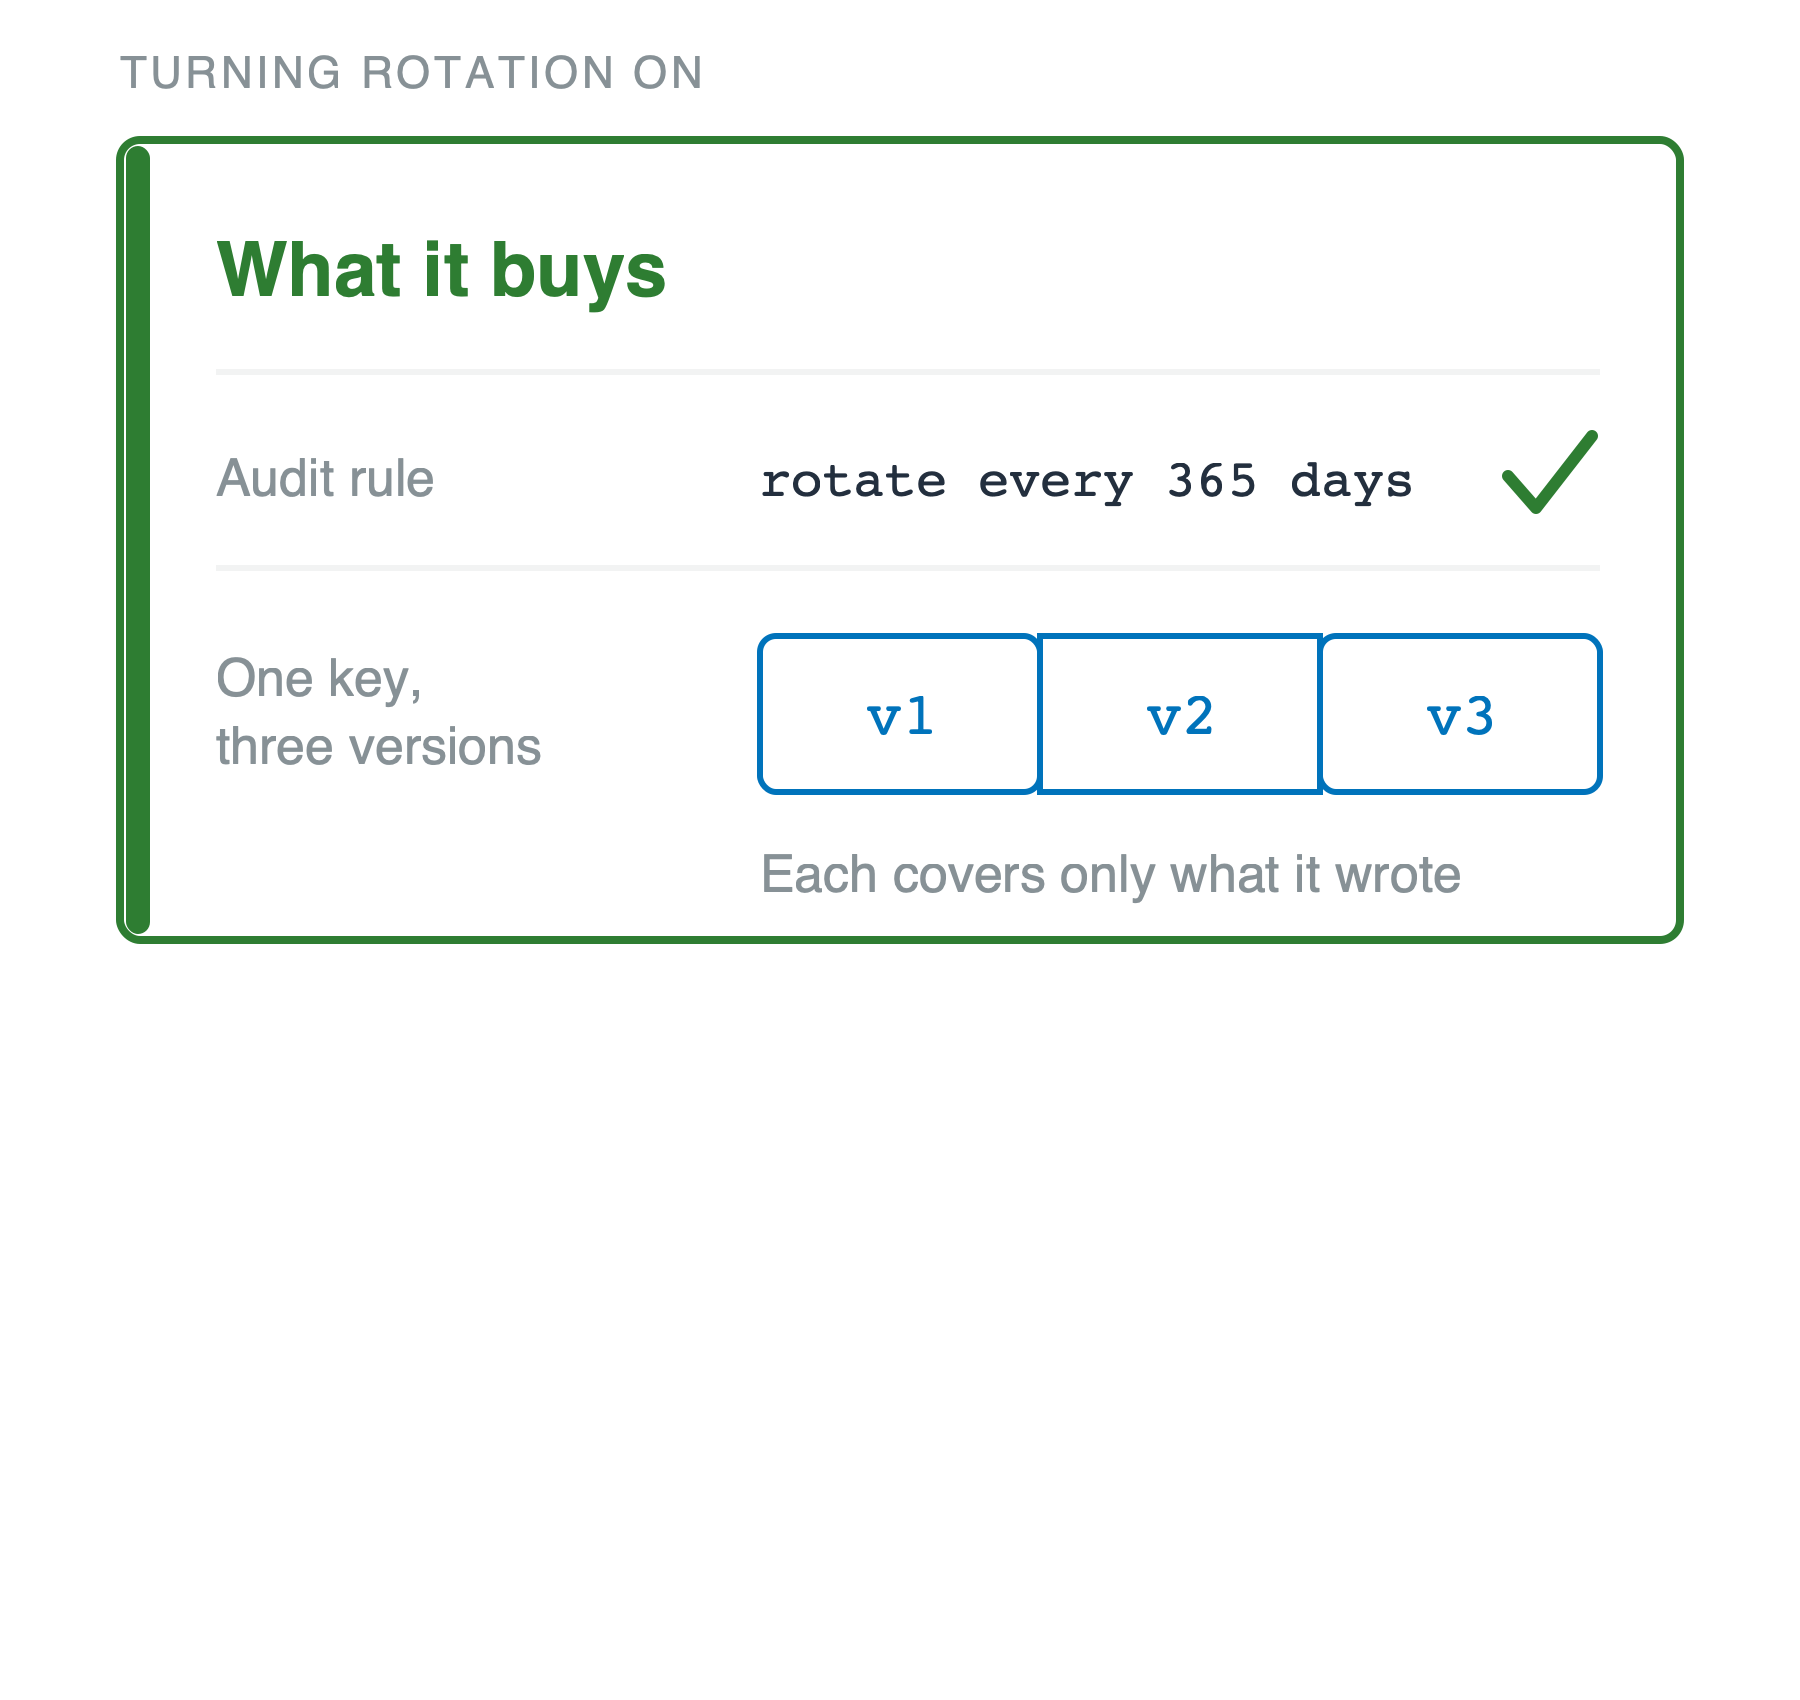
Açık yeşil bir kart: açınca ne kazandırır. Bir denetim kuralı (her 365 günde döndür) yeşil tikle gösterilir ve v1, v2, v3 olarak eklemlenmiş tek bir anahtar, her sürümün yalnızca kendi yazdığını kapsadığını belirten bir başlıkla çizilmiştir.

Geliştiriciler için AWS Güvenliğini Kullanma

Peki neden açalım

Kazandırdıkları

  • Tek bir sürüm hiçbir zaman tüm verini kapsamaz
  • Döndürmeyi zorunlu kılan uygunluk ve sözleşme kuralları


Maliyetleri

  • Kod değişikliği yok, yeniden şifreleme yok

Aynı yeşil kazandırdıkları kartı; altında maliyetleri başlıklı ikinci kart. İki satır verir: kodun, değişmedi ve eski nesneler, yeniden şifreleme yok.

Geliştiriciler için AWS Güvenliğini Kullanma

Hadi pratik yapalım!

Geliştiriciler için AWS Güvenliğini Kullanma

Preparing Video For Download...