AWS fişlerini okuma

Geliştiriciler için AWS Güvenliğini Kullanma

Rahul Singh

Technical Product Manager

Tek bir kayıt ne tutar
CloudTrail: bir API çağrısı, bir kayıt

  1. Ne çağrıldı: eventName
  2. Ne zaman (UTC): eventTime
  3. Kim çağırdı: userIdentity
  4. Hangi kaynakta: requestParameters

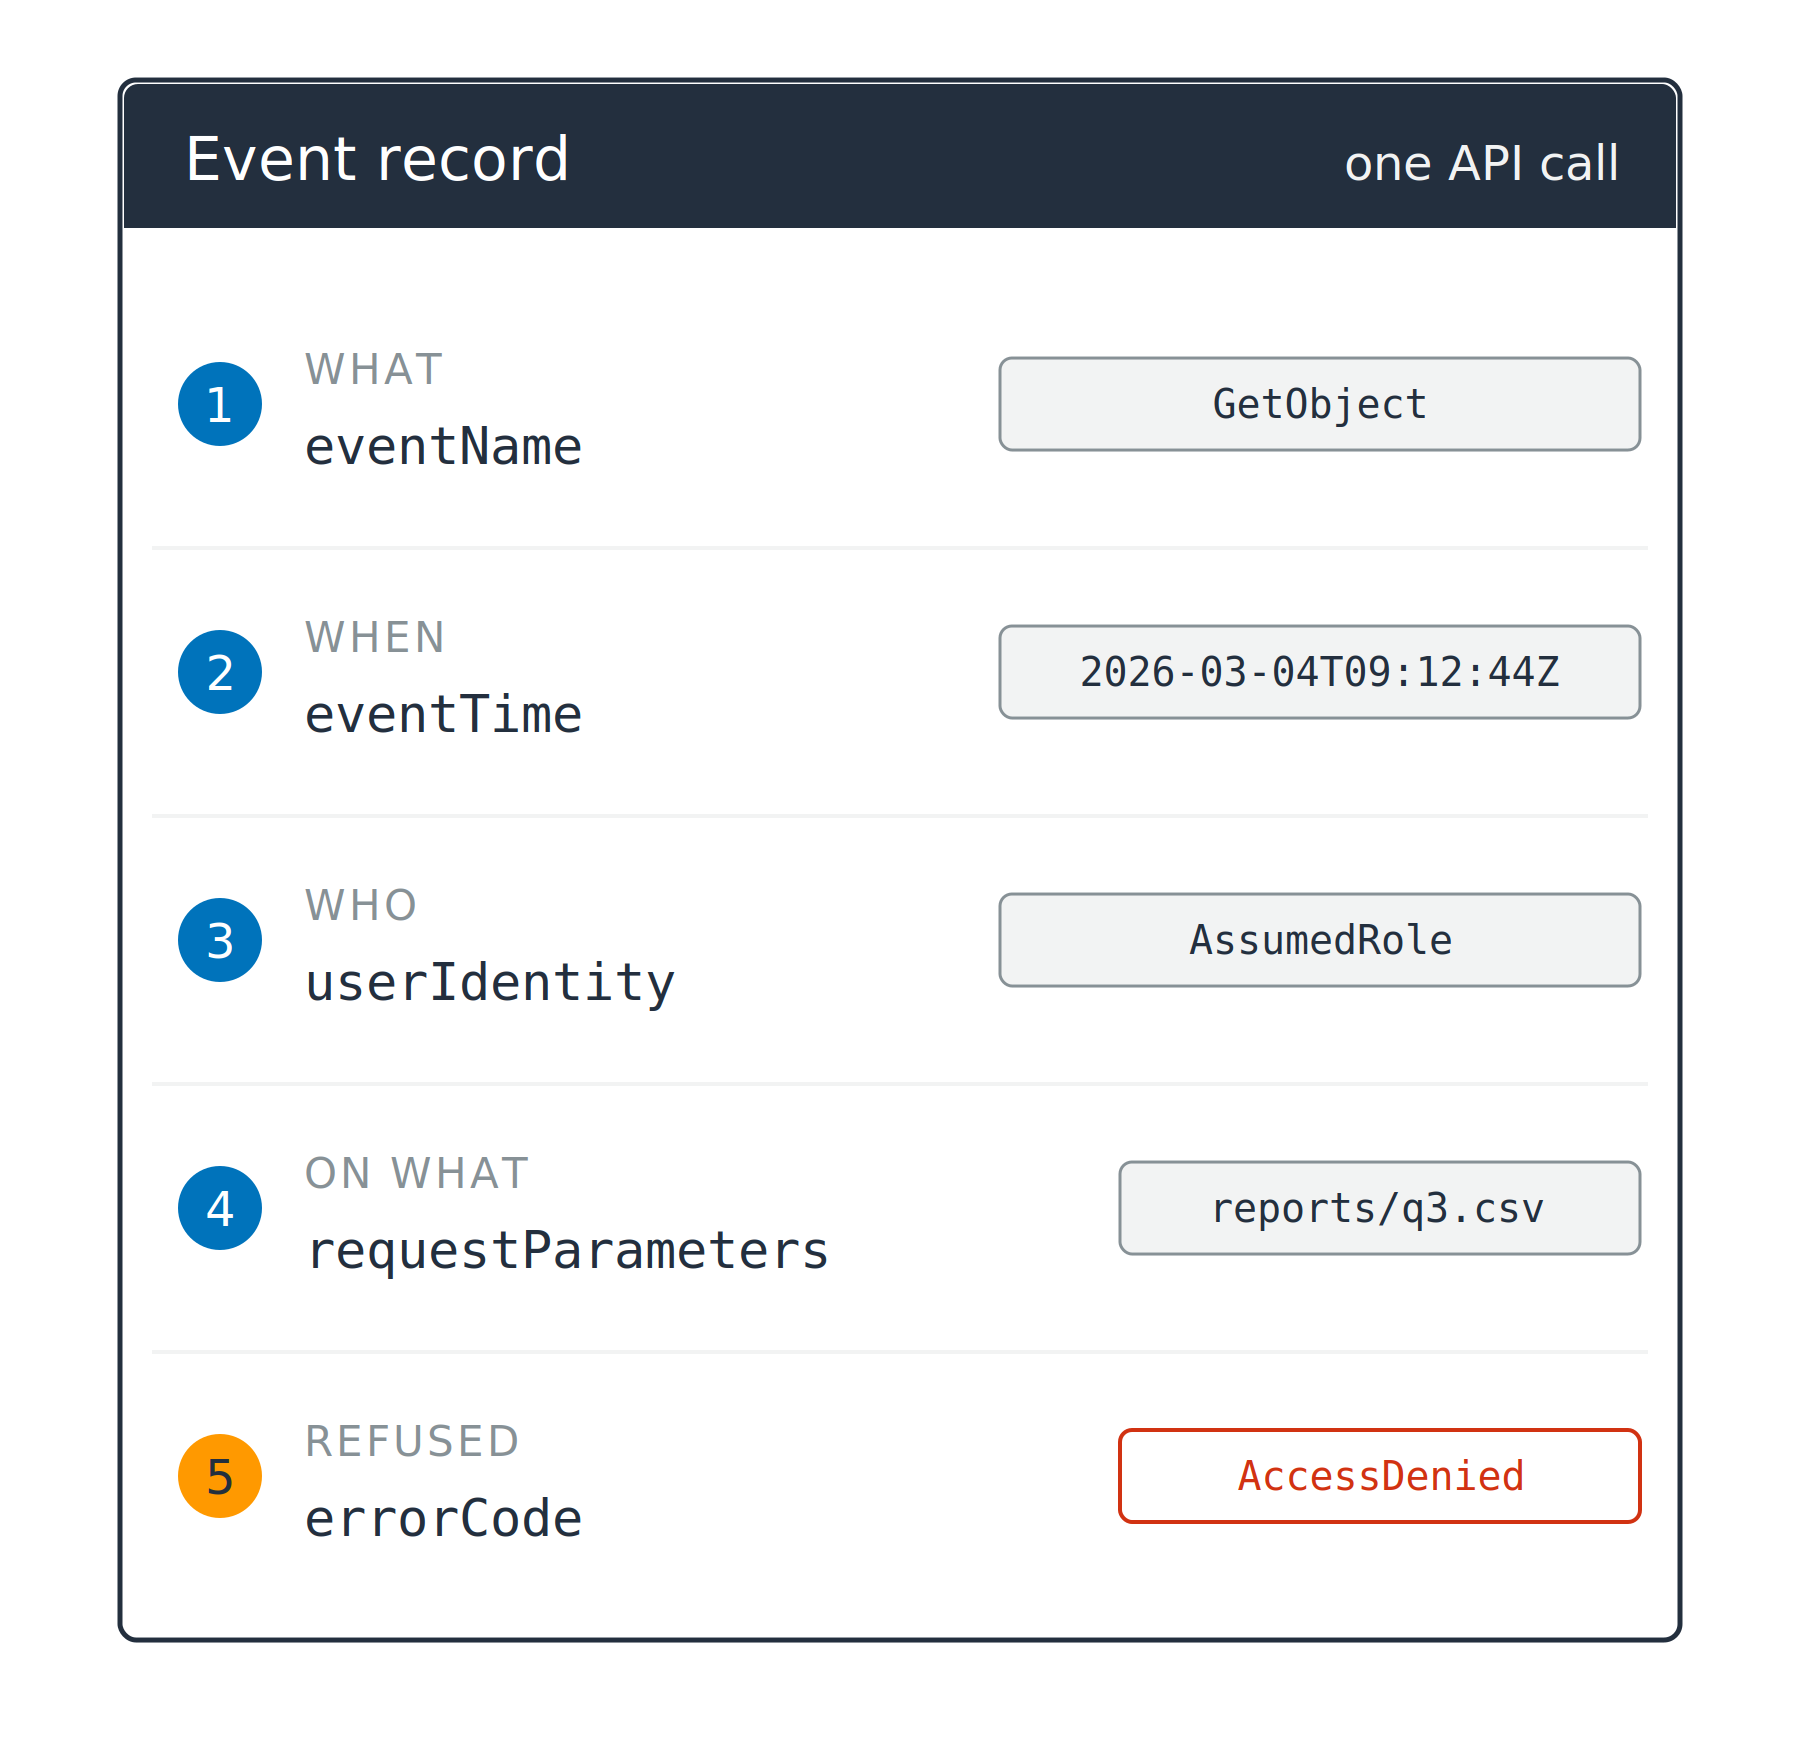
Beş numaralı alanı ve yanlarında örnek değerleri listeleyen bir kayıt kartı: eventName, eventTime, userIdentity, requestParameters ve errorCode. Beşinci işaret turuncu ve değeri AccessDenied yazıyor.

Geliştiriciler için AWS Güvenliğini Kullanma

Tek bir kayıt ne tutar

CloudTrail: bir API çağrısı, bir kayıt

  1. Ne çağrıldı: eventName
  2. Ne zaman (UTC): eventTime
  3. Kim çağırdı: userIdentity
  4. Hangi kaynakta: requestParameters
  5. Reddedildi mi, neden: errorCode

Beş numaralı alanı ve yanlarında örnek değerleri listeleyen bir kayıt kartı: eventName, eventTime, userIdentity, requestParameters ve errorCode. Beşinci işaret turuncu ve değeri AccessDenied yazıyor.

Geliştiriciler için AWS Güvenliğini Kullanma

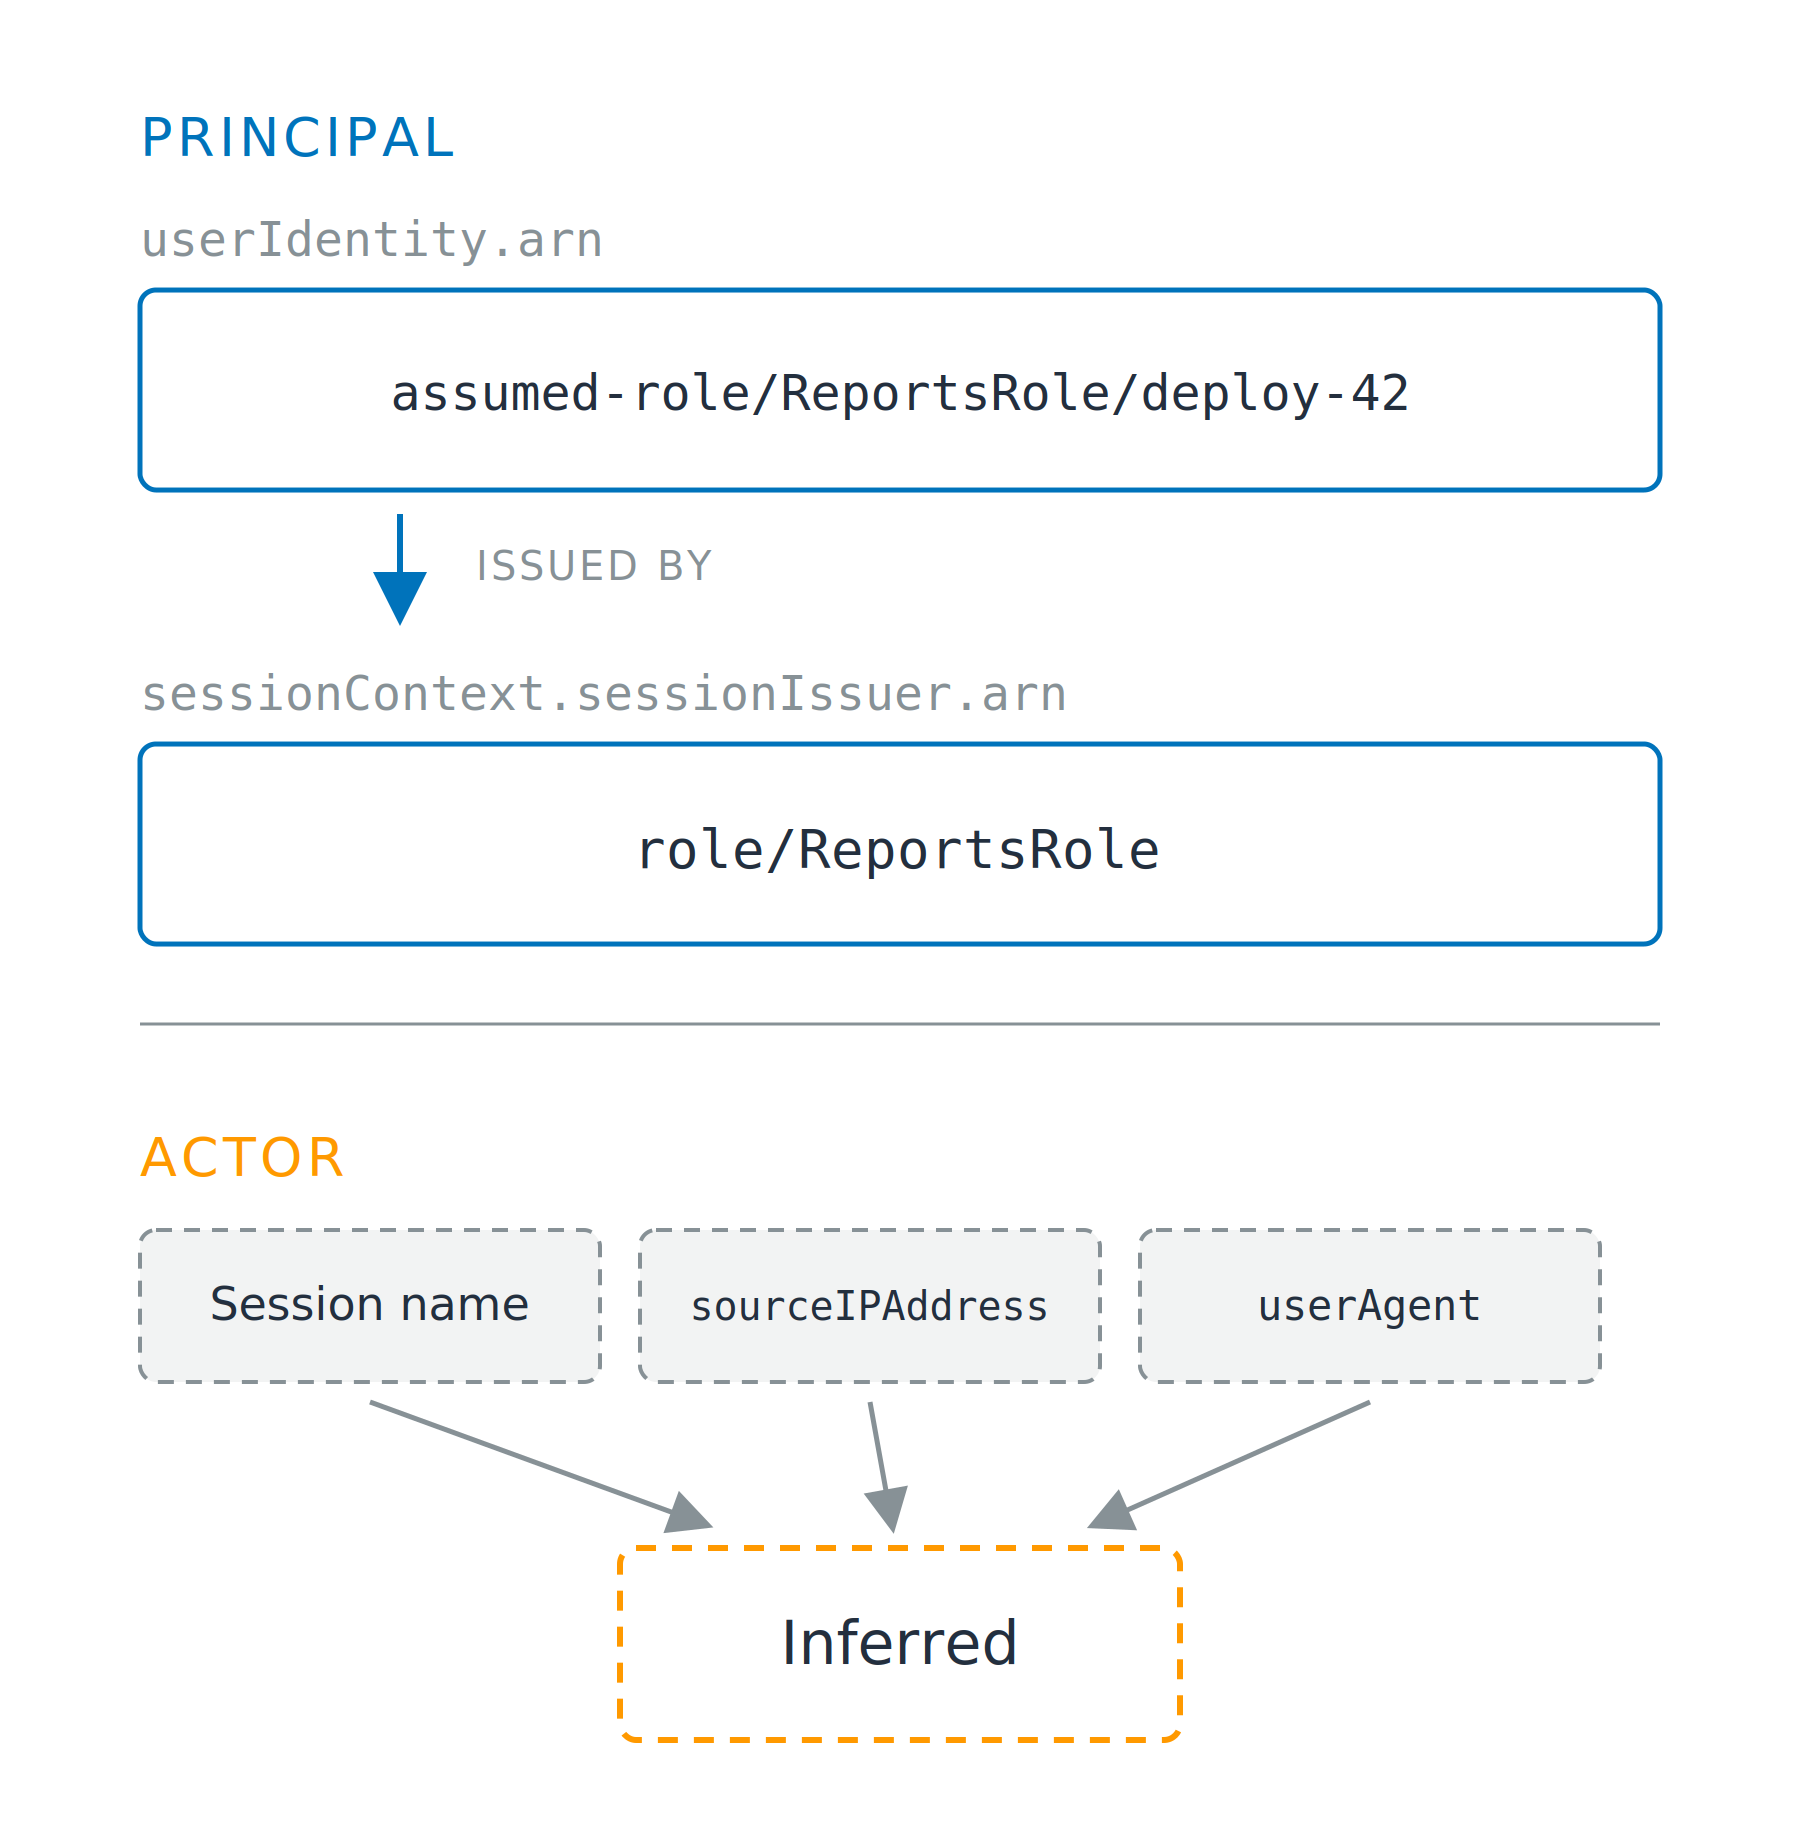
Günlük "principal"ı adlandırır

İki alan, tek kimlik

  • Oturum: arayan, arn içinde, arn:aws:sts: ile başlar
  • Rol: yetkisi, sessionIssuer içinde, arn:aws:iam: ile başlar

Üst üste iki bölge. Üst bölge, Principal başlığıyla, okla aşağı gösterilen assumed-role/ReportsRole/deploy-42 oturum ARN'sini ve onu veren role/ReportsRole rol ARN'sini katı çizgilerle gösterir. Alt bölge, Actor başlığıyla, oturum adı, sourceIPAddress ve userAgent için kesik kutular gösterir; hepsi aşağıda Inferred yazan kesik kutuya işaret eder.

Geliştiriciler için AWS Güvenliğini Kullanma

Günlük "principal"ı adlandırır

İki alan, tek kimlik

  • Oturum: arayan, arn içinde, arn:aws:sts: ile başlar
  • Rol: yetkisi, sessionIssuer içinde, arn:aws:iam: ile başlar

"Actor" bir alan değil

  • Çıkarılır: oturum adı, sourceIPAddress

Üst üste iki bölge. Üst bölge, Principal başlığıyla, okla aşağı gösterilen assumed-role/ReportsRole/deploy-42 oturum ARN'sini ve onu veren role/ReportsRole rol ARN'sini katı çizgilerle gösterir. Alt bölge, Actor başlığıyla, oturum adı, sourceIPAddress ve userAgent için kesik kutular gösterir; hepsi aşağıda Inferred yazan kesik kutuya işaret eder.

Geliştiriciler için AWS Güvenliğini Kullanma

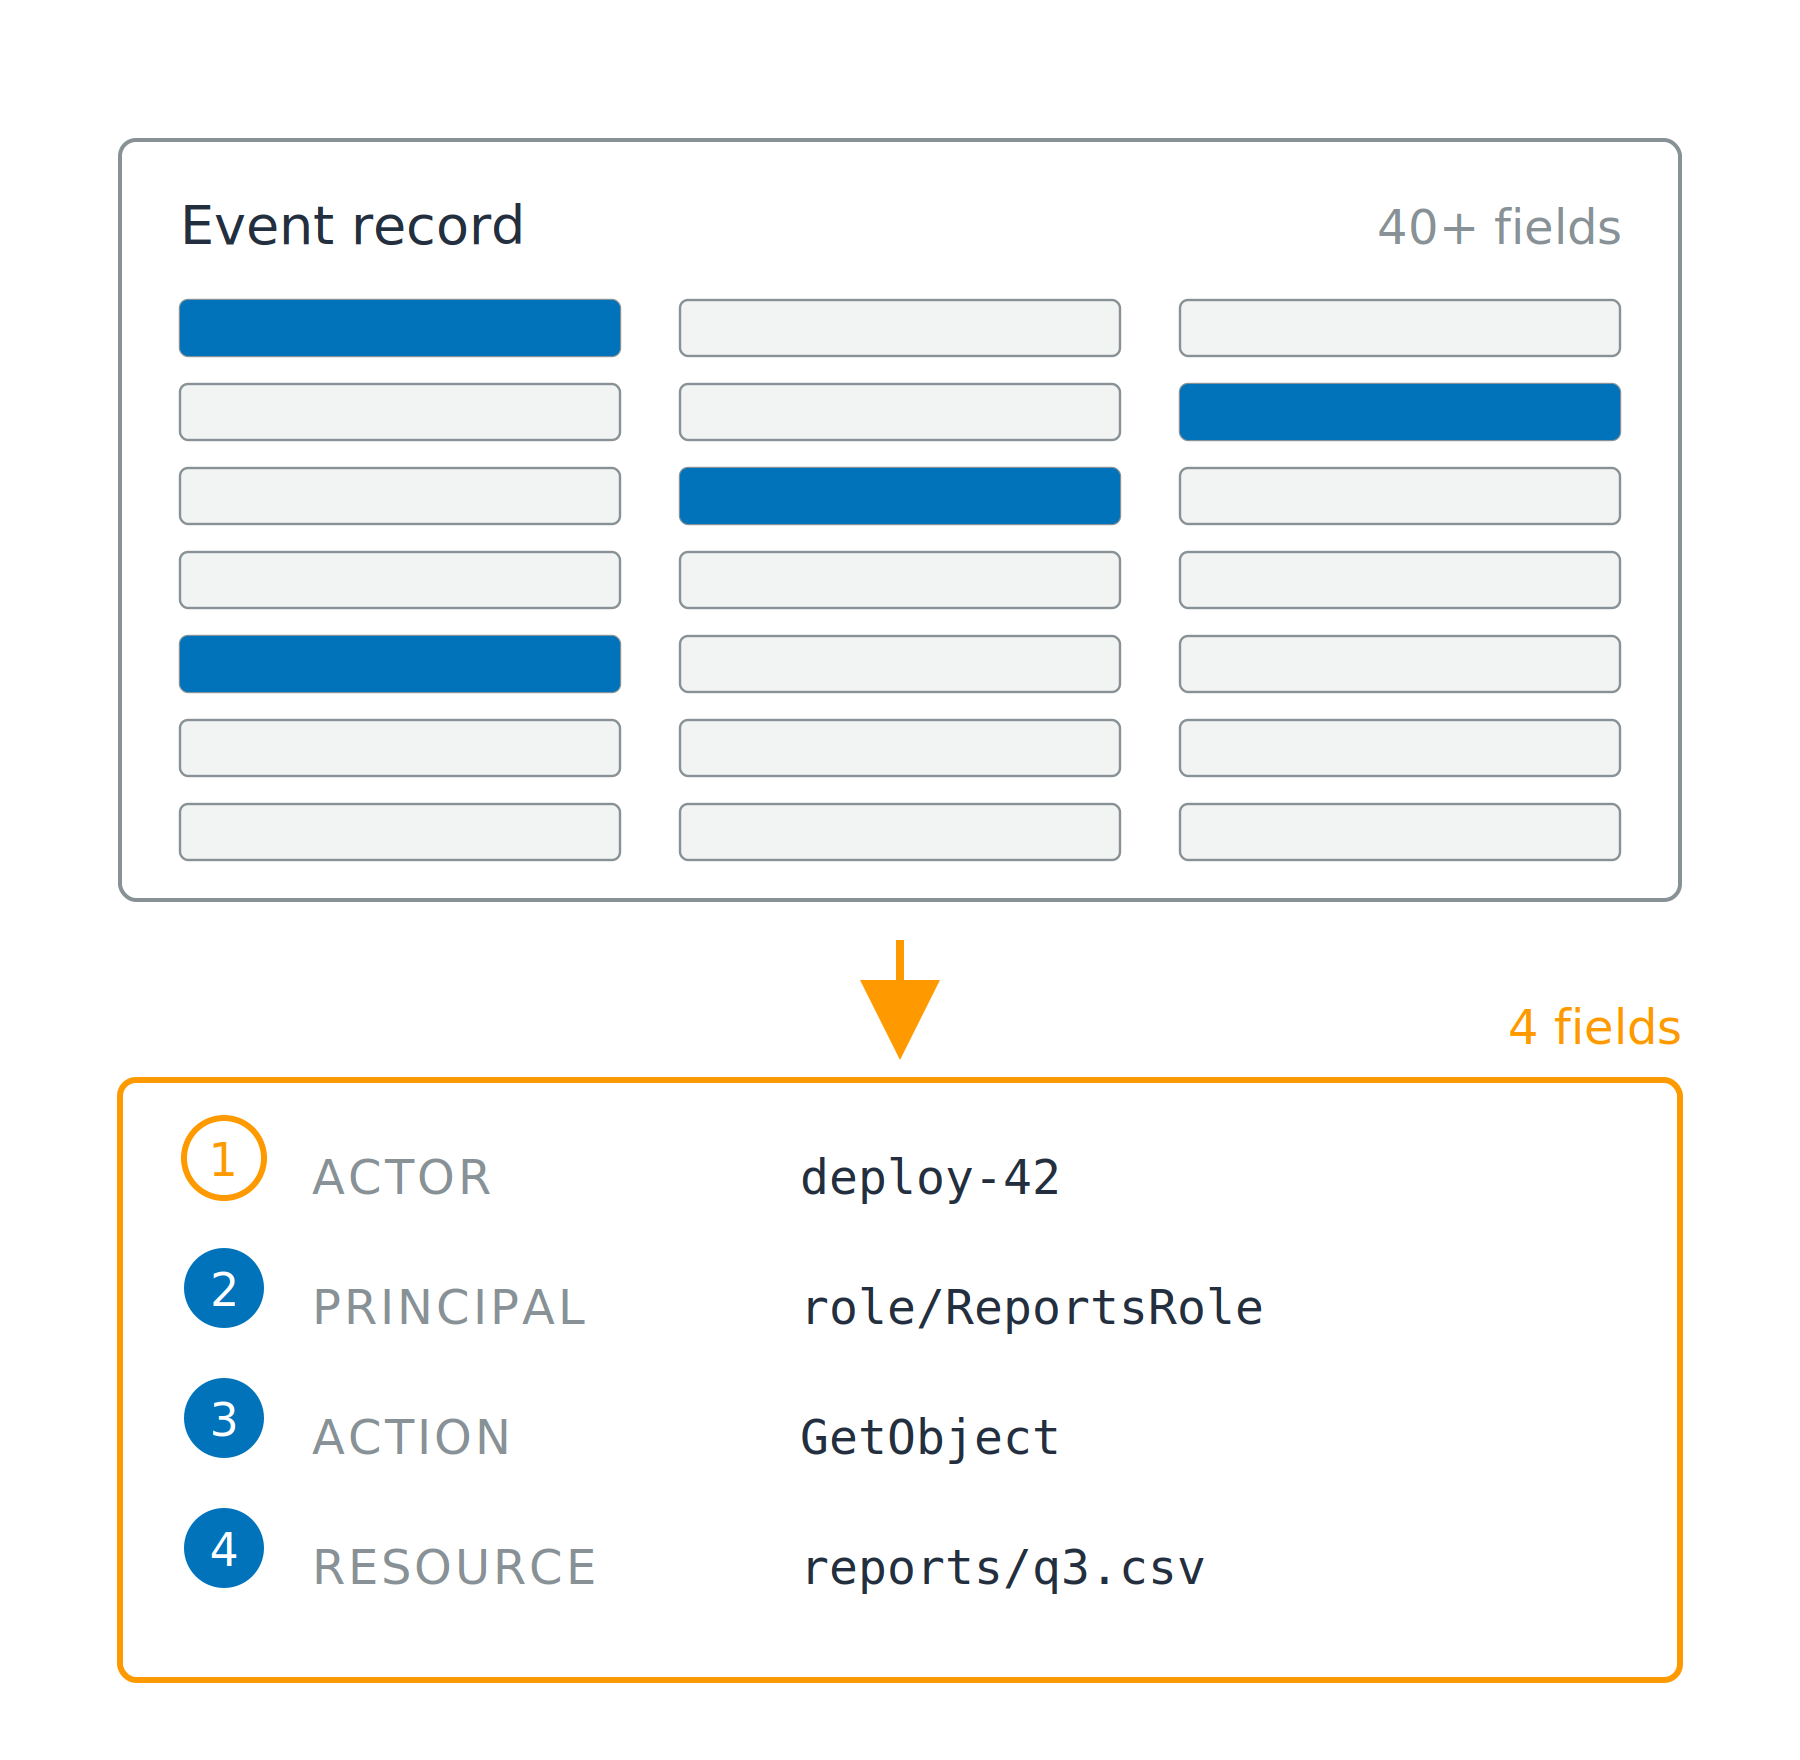
Dördünü tut, kırkını değil

Kırk alan, dördü önemli

  • Actor: süreci başlatan
  • Principal: AWS'nin doğruladığı kimlik
  • Action: ne çağrıldı
  • Resource: neye dokundu

Birçok gri alan çubuğundan oluşan yoğun bir olay kaydı; maviyle seçilen dört alan ve aşağıya bakan bir ok; altta actor, principal, action ve resource yazan dört satırlı kompakt kart.

Geliştiriciler için AWS Güvenliğini Kullanma

Dördünü tut, kırkını değil

Kırk alan, dördü önemli

  • Actor: süreci başlatan
  • Principal: AWS'nin doğruladığı kimlik
  • Action: ne çağrıldı
  • Resource: neye dokundu

Kaynakları

  • Action eventName'den, resource requestParameters'tan
  • Principal userIdentity'den, actor çıkarılır

Birçok gri alan çubuğundan oluşan yoğun bir olay kaydı; maviyle seçilen dört alan ve aşağıya bakan bir ok; altta actor, principal, action ve resource yazan dört satırlı kompakt kart.

Geliştiriciler için AWS Güvenliğini Kullanma

Varsayılan açık mı, kapalı mı

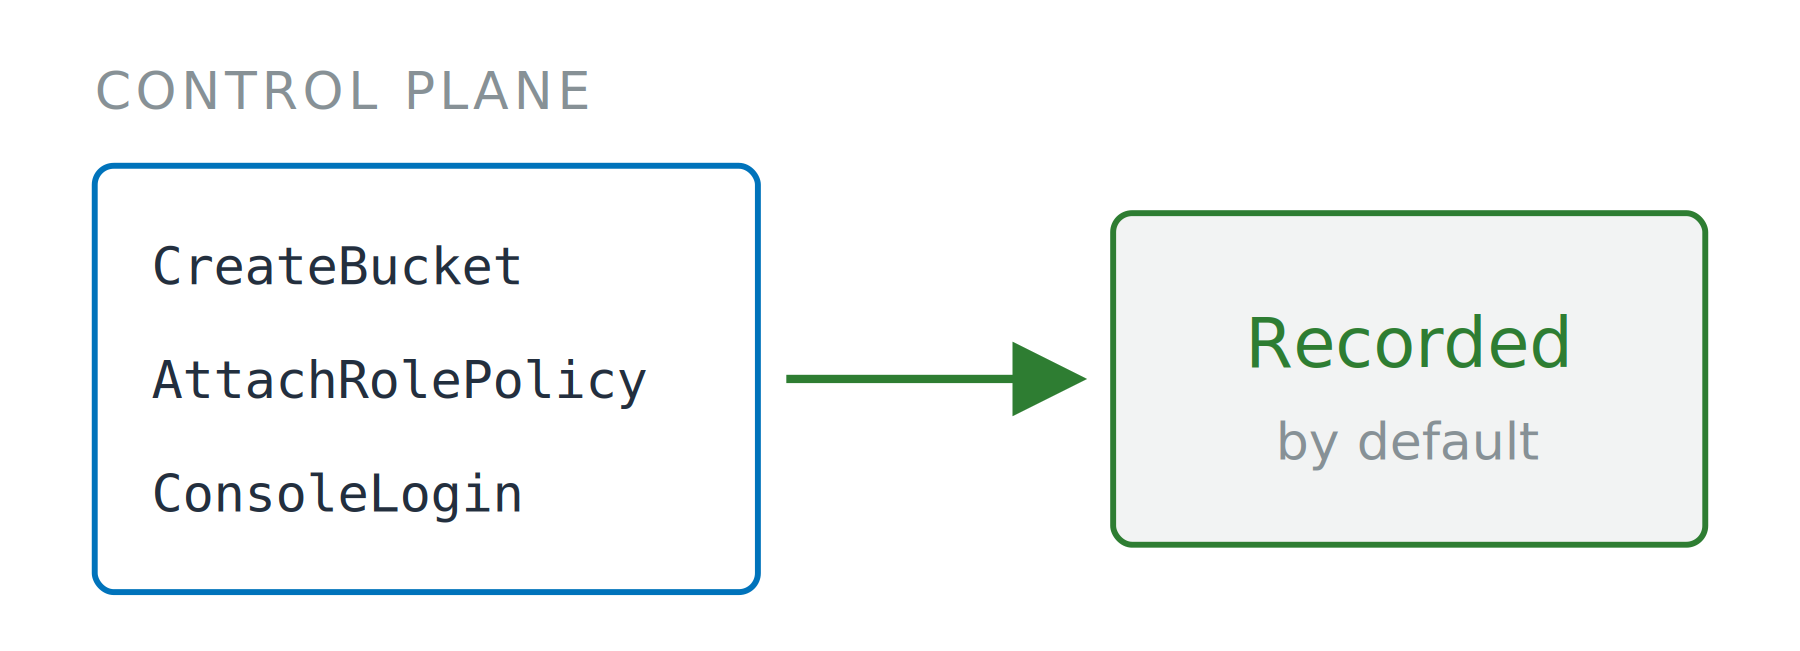
Management events

  • Denetim düzlemi çağrıları
  • Tüm KMS çağrılarını içerir; Decrypt burada olur
  • Event history: konsolda 90 gün ücretsiz görünüm


Bir kutuda üç denetim düzlemi çağrı adı; dolu bir okla "Recorded by default" yazan bir kutuya gider.


Geliştiriciler için AWS Güvenliğini Kullanma

Varsayılan açık mı, kapalı mı

Management events

  • Denetim düzlemi çağrıları
  • Tüm KMS çağrılarını içerir; Decrypt burada olur
  • Event history: konsolda 90 gün ücretsiz görünüm

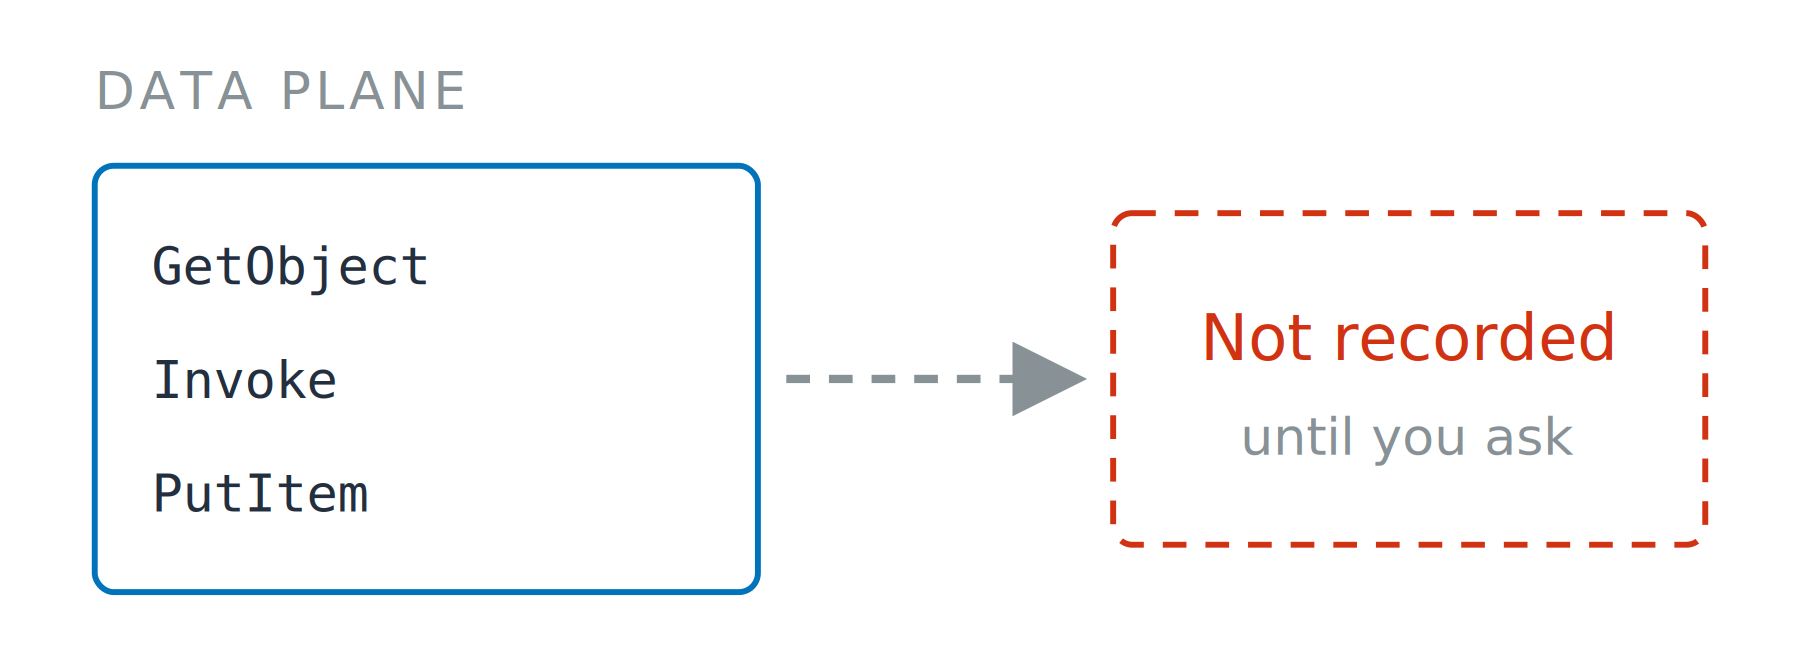
Data events

  • Nesne okuma, fonksiyon çağırma, öğe yazma
  • Trail: sürekli teslim, ayrı faturalandırılır
  • Bir seçici kaynak türünü ve okuma, yazma ya da her ikisini adlandırır

Bir kutuda üç denetim düzlemi çağrı adı; dolu bir okla "Recorded by default" yazan bir kutuya gider.

Bir kutuda üç veri düzlemi çağrı adı; kesik bir okla "Not recorded until you ask" yazan kesik kutuya gider.

Geliştiriciler için AWS Güvenliğini Kullanma

Kimse onu kaydetmiyordu

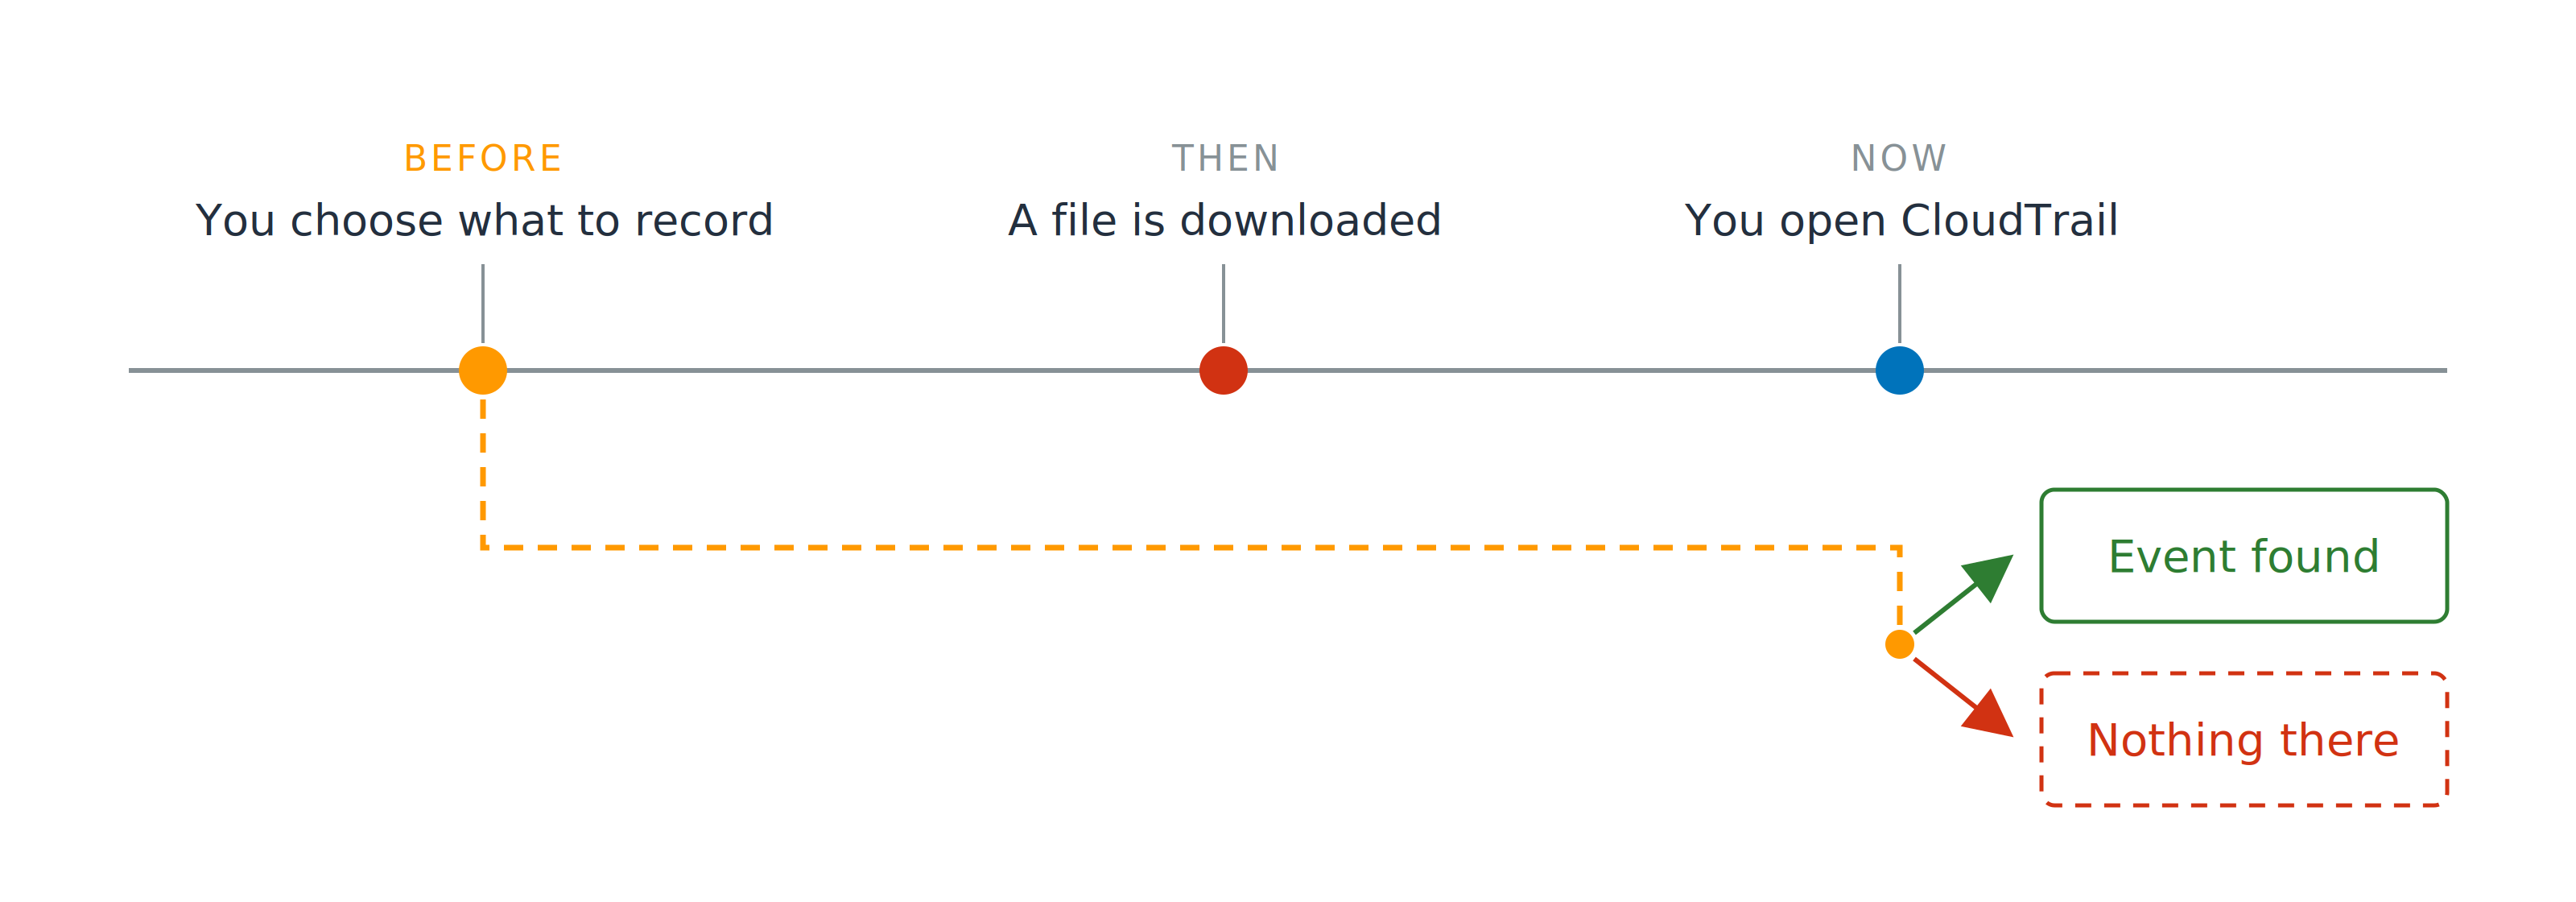
Üç noktalı bir zaman çizelgesi: neyin kaydedileceğini seçersin, bir dosya indirilir ve CloudTrail'i açarsın. Kesik bir çizgi ilk noktayı sonuncusuna taşır; burada bir "event found" kutusu ve bir "nothing there" kutusuna ayrılır.

Önceden karar ver, sonradan oku

Geliştiriciler için AWS Güvenliğini Kullanma

Kimse onu kaydetmiyordu

Üç noktalı bir zaman çizelgesi: neyin kaydedileceğini seçersin, bir dosya indirilir ve CloudTrail'i açarsın. Kesik bir çizgi ilk noktayı sonuncusuna taşır; burada bir "event found" kutusu ve bir "nothing there" kutusuna ayrılır.

Önceden karar ver, sonradan oku

  • Müşteri verisi için data events açık
  • Diğerleri için kapalı
Geliştiriciler için AWS Güvenliğini Kullanma

İleriye işaret eden kanıt

IAM Access Analyzer

  • Policy validation: yazdığın bir ilkeyi denetler

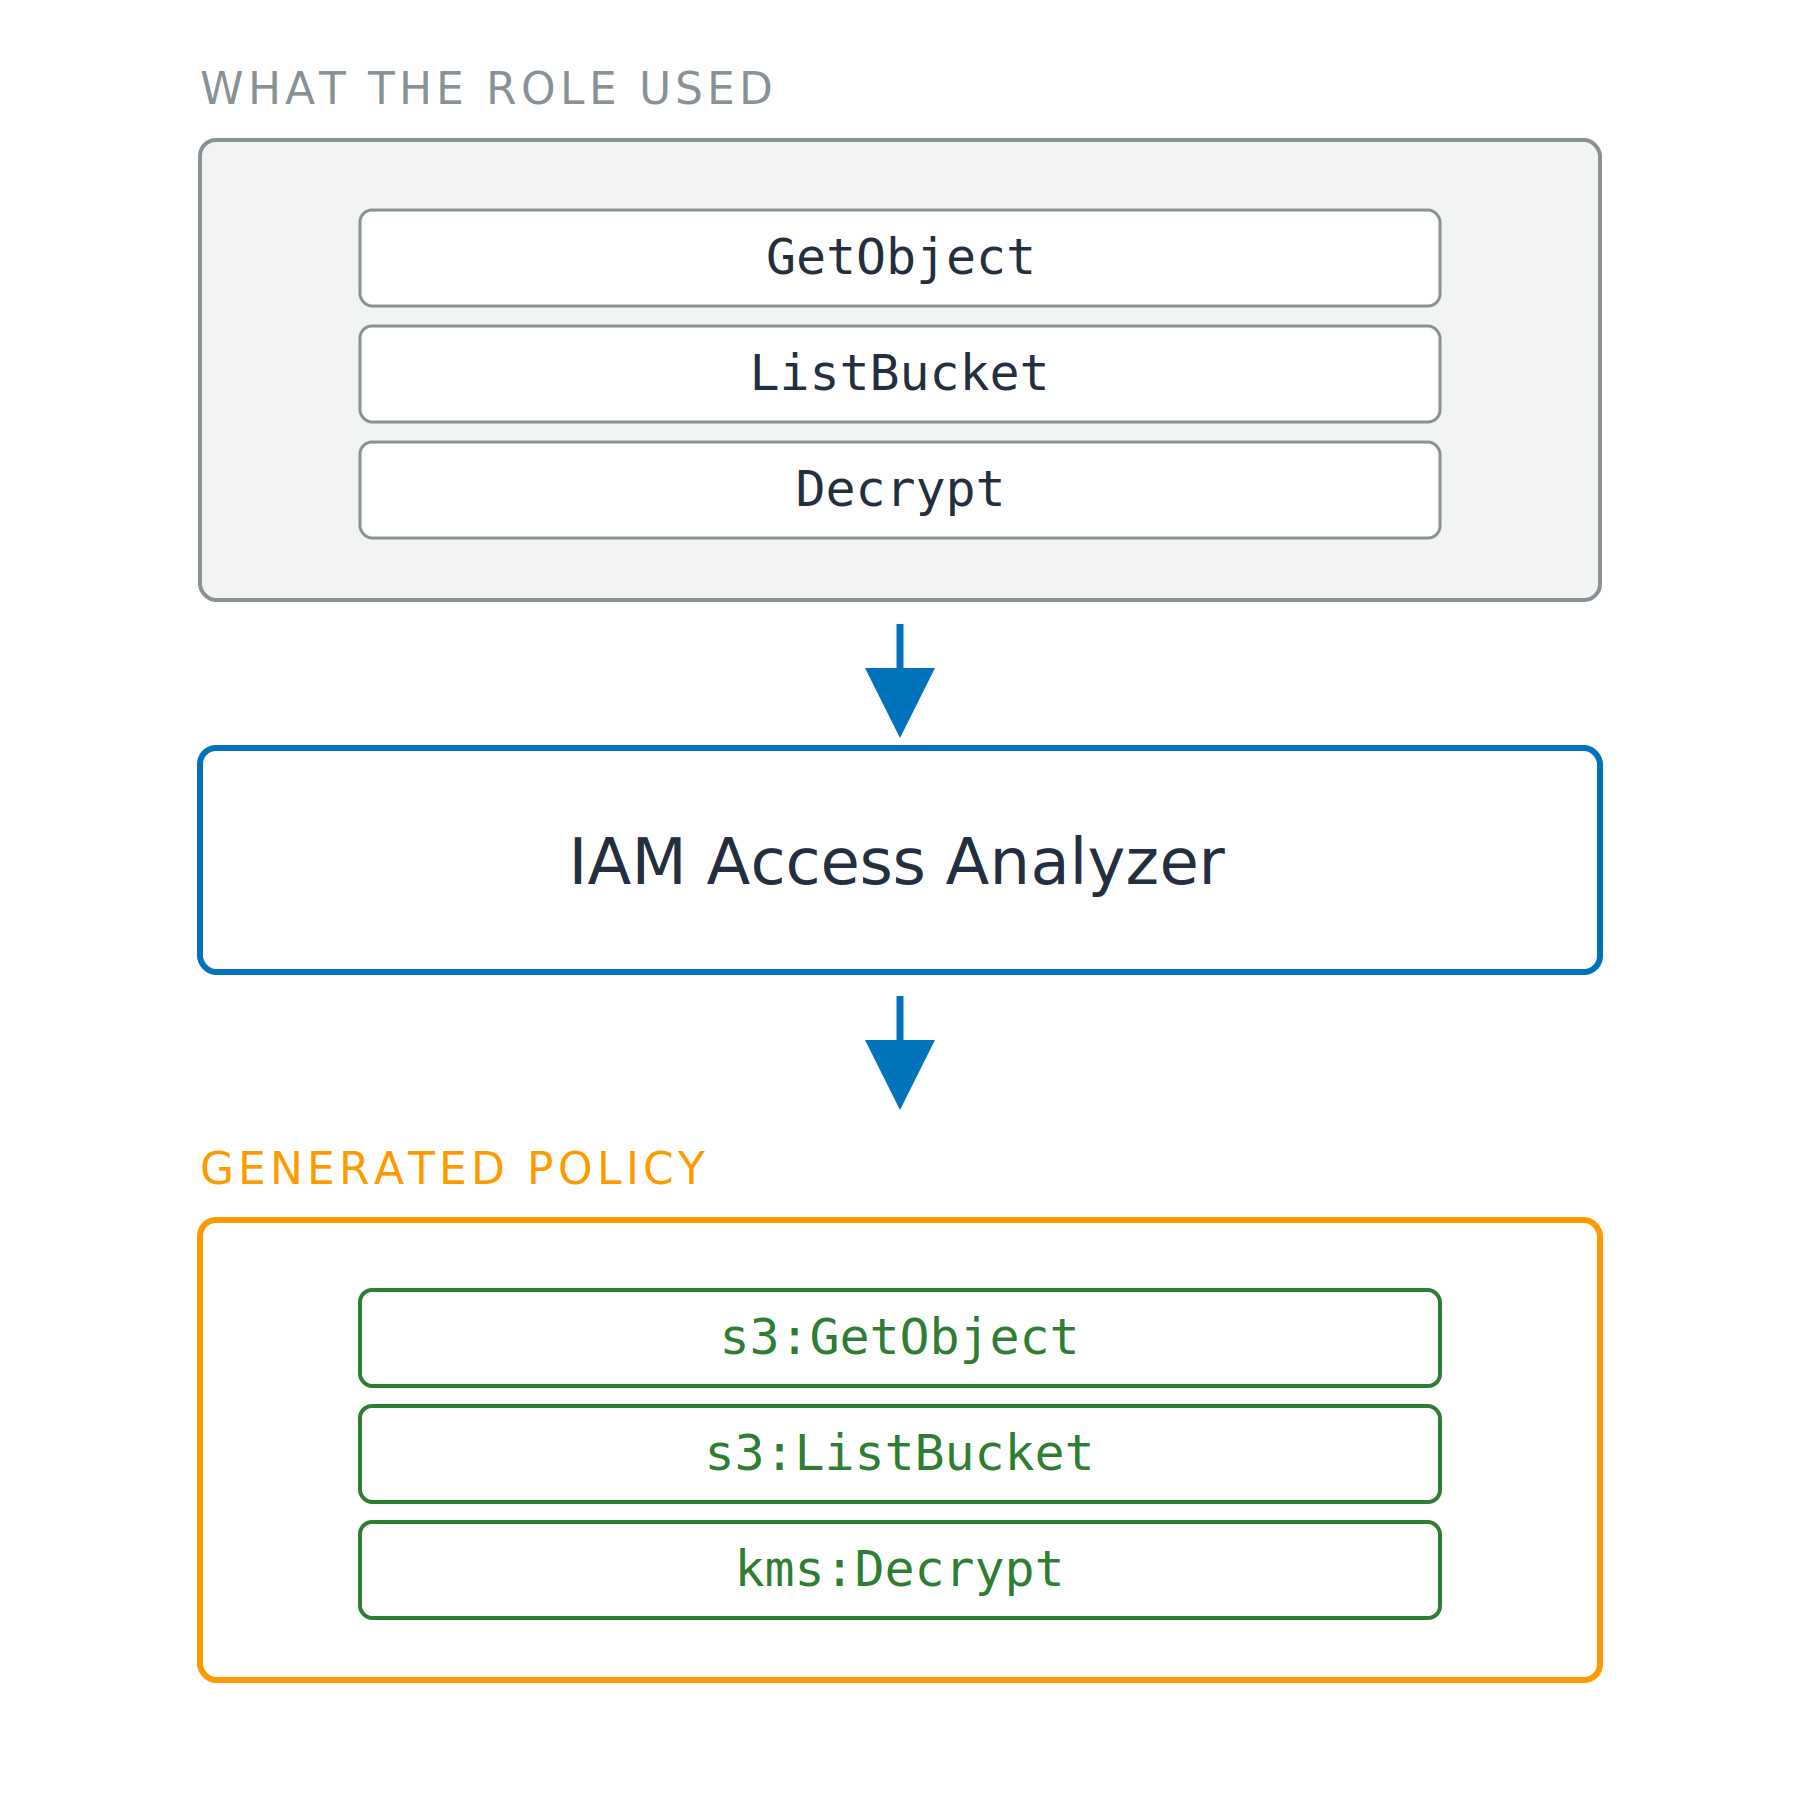
Üç aşama. Olay kutusu kullanılan rolün GetObject, ListBucket ve Decrypt adlarını içerir; IAM Access Analyzer'a akar ve ad alanlı IAM eylemleri s3:GetObject, s3:ListBucket ve kms:Decrypt içeren üretilmiş bir politikaya çıkar.

Geliştiriciler için AWS Güvenliğini Kullanma

İleriye işaret eden kanıt

IAM Access Analyzer

  • Policy validation: yazdığın bir ilkeyi denetler
  • Policy generation: trail'indeki 90 güne kadar etkinlik
  • Event history değil, trail gerekir

Üç aşama. Olay kutusu kullanılan rolün GetObject, ListBucket ve Decrypt adlarını içerir; IAM Access Analyzer'a akar ve ad alanlı IAM eylemleri s3:GetObject, s3:ListBucket ve kms:Decrypt içeren üretilmiş bir politikaya çıkar.

Geliştiriciler için AWS Güvenliğini Kullanma

Verildi ama hiç kullanılmadı

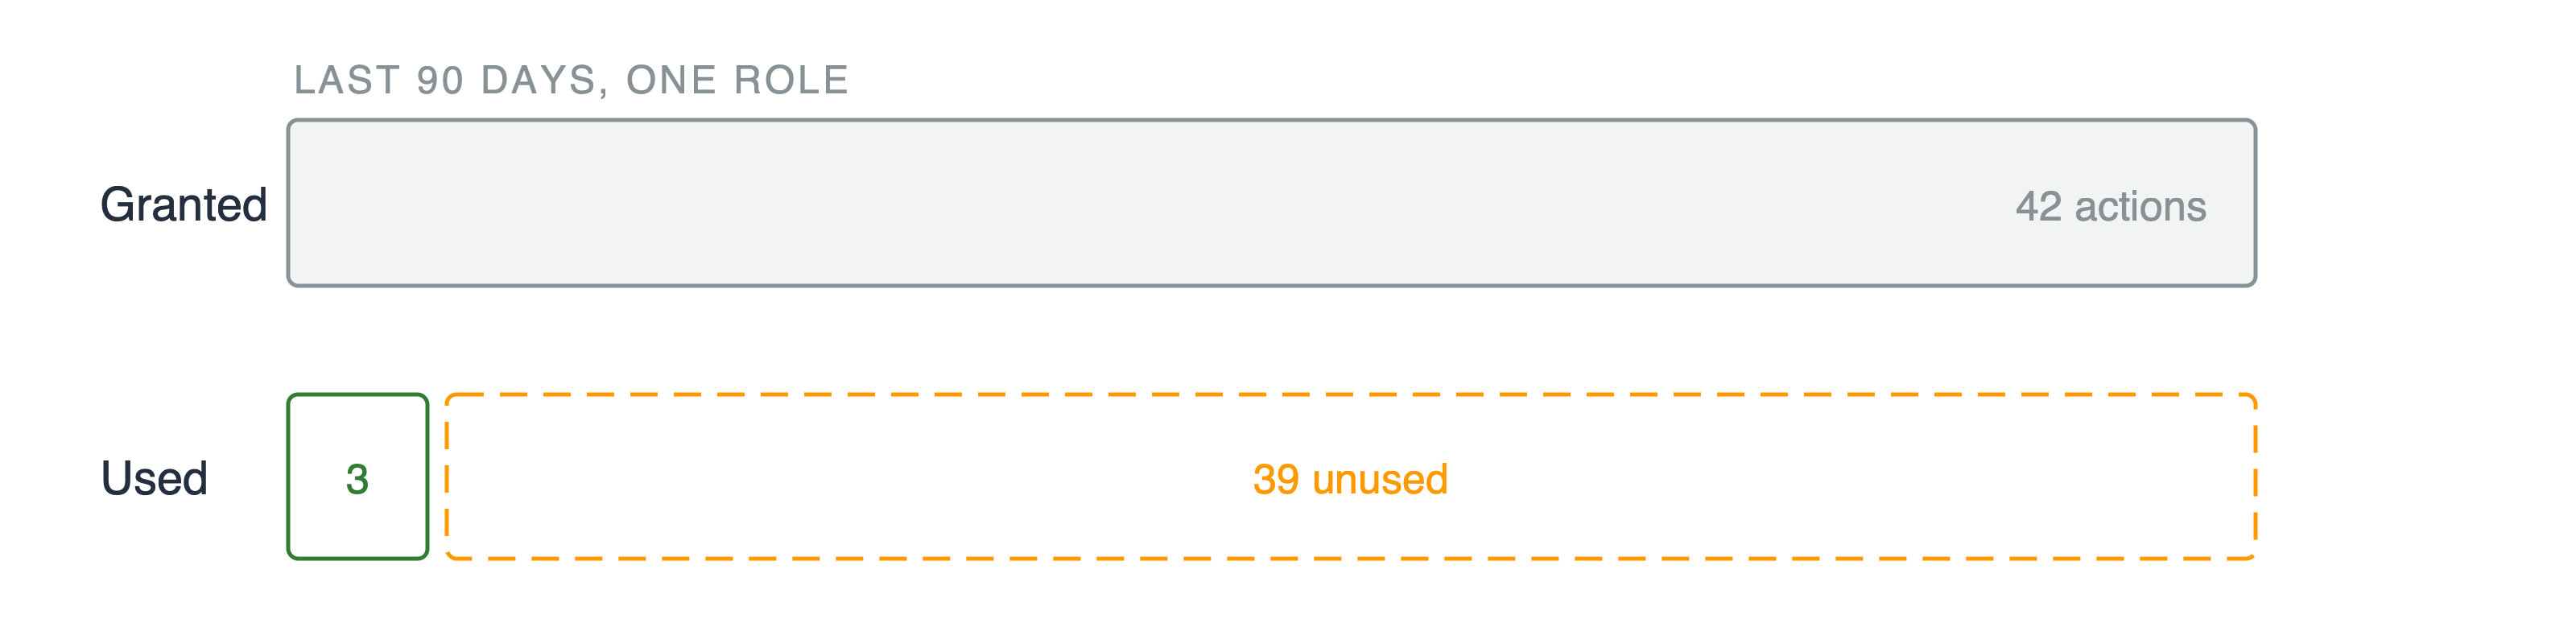
İki çubuk. Üst çubukta kırk iki verilmiş eylem var. Alt çubuk üç eylemden oluşan dar yeşil bir dilim ve otuz dokuz kullanılmamıştan oluşan geniş kesik bir dilime ayrılıyor.

Kullanılmayan erişim bulguları

  • Kimsenin çağırmadığı roller, anahtarlar ve eylemler
Geliştiriciler için AWS Güvenliğini Kullanma

Verildi ama hiç kullanılmadı

İki çubuk. Üst çubukta kırk iki verilmiş eylem var. Alt çubuk üç eylemden oluşan dar yeşil bir dilim ve otuz dokuz kullanılmamıştan oluşan geniş kesik bir dilime ayrılıyor.

Kullanılmayan erişim bulguları

  • Kimsenin çağırmadığı roller, anahtarlar ve eylemler

Kullanılmış olmak, gerekli olmak demek değil

Geliştiriciler için AWS Güvenliğini Kullanma

Verildi ama hiç kullanılmadı

İki çubuk. Üst çubukta kırk iki verilmiş eylem var. Alt çubuk üç eylemden oluşan dar yeşil bir dilim ve otuz dokuz kullanılmamıştan oluşan geniş kesik bir dilime ayrılıyor.

Kullanılmayan erişim bulguları

  • Kimsenin çağırmadığı roller, anahtarlar ve eylemler

Kullanılmış olmak, gerekli olmak demek değil

Ölçülü "least privilege"

  • Kanıt içeri, daha sıkı politika dışarı
Geliştiriciler için AWS Güvenliğini Kullanma

Hadi pratik yapalım!

Geliştiriciler için AWS Güvenliğini Kullanma

Preparing Video For Download...